„Es hat uns wirklich geholfen, einen klaren Überblick über unsere Angriffsfläche zu gewinnen. Außerdem konnten wir so den Fahrplan dafür entwickeln, wie KI-Sicherheit im Unternehmen aussehen sollte.“ – Gabriel Tobar Brolo, Senior Security Engineer, Yalo
Ihre KI-Angriffsfläche wächst. Ihr Vorstand möchte darüber Bescheid wissen.
Der Bericht „Snyk’s 2026 State of Agentic Adoption“ zeigt: Jedes dritte Engineering-Team entdeckt „Shadow AI“-Komponenten wie MCP-Server und nicht genehmigte Modelle in seiner Codebasis, von denen die Unternehmensleitung nichts wusste. Können Sie erkennen, welche KI tatsächlich in Ihrer Codebasis steckt?

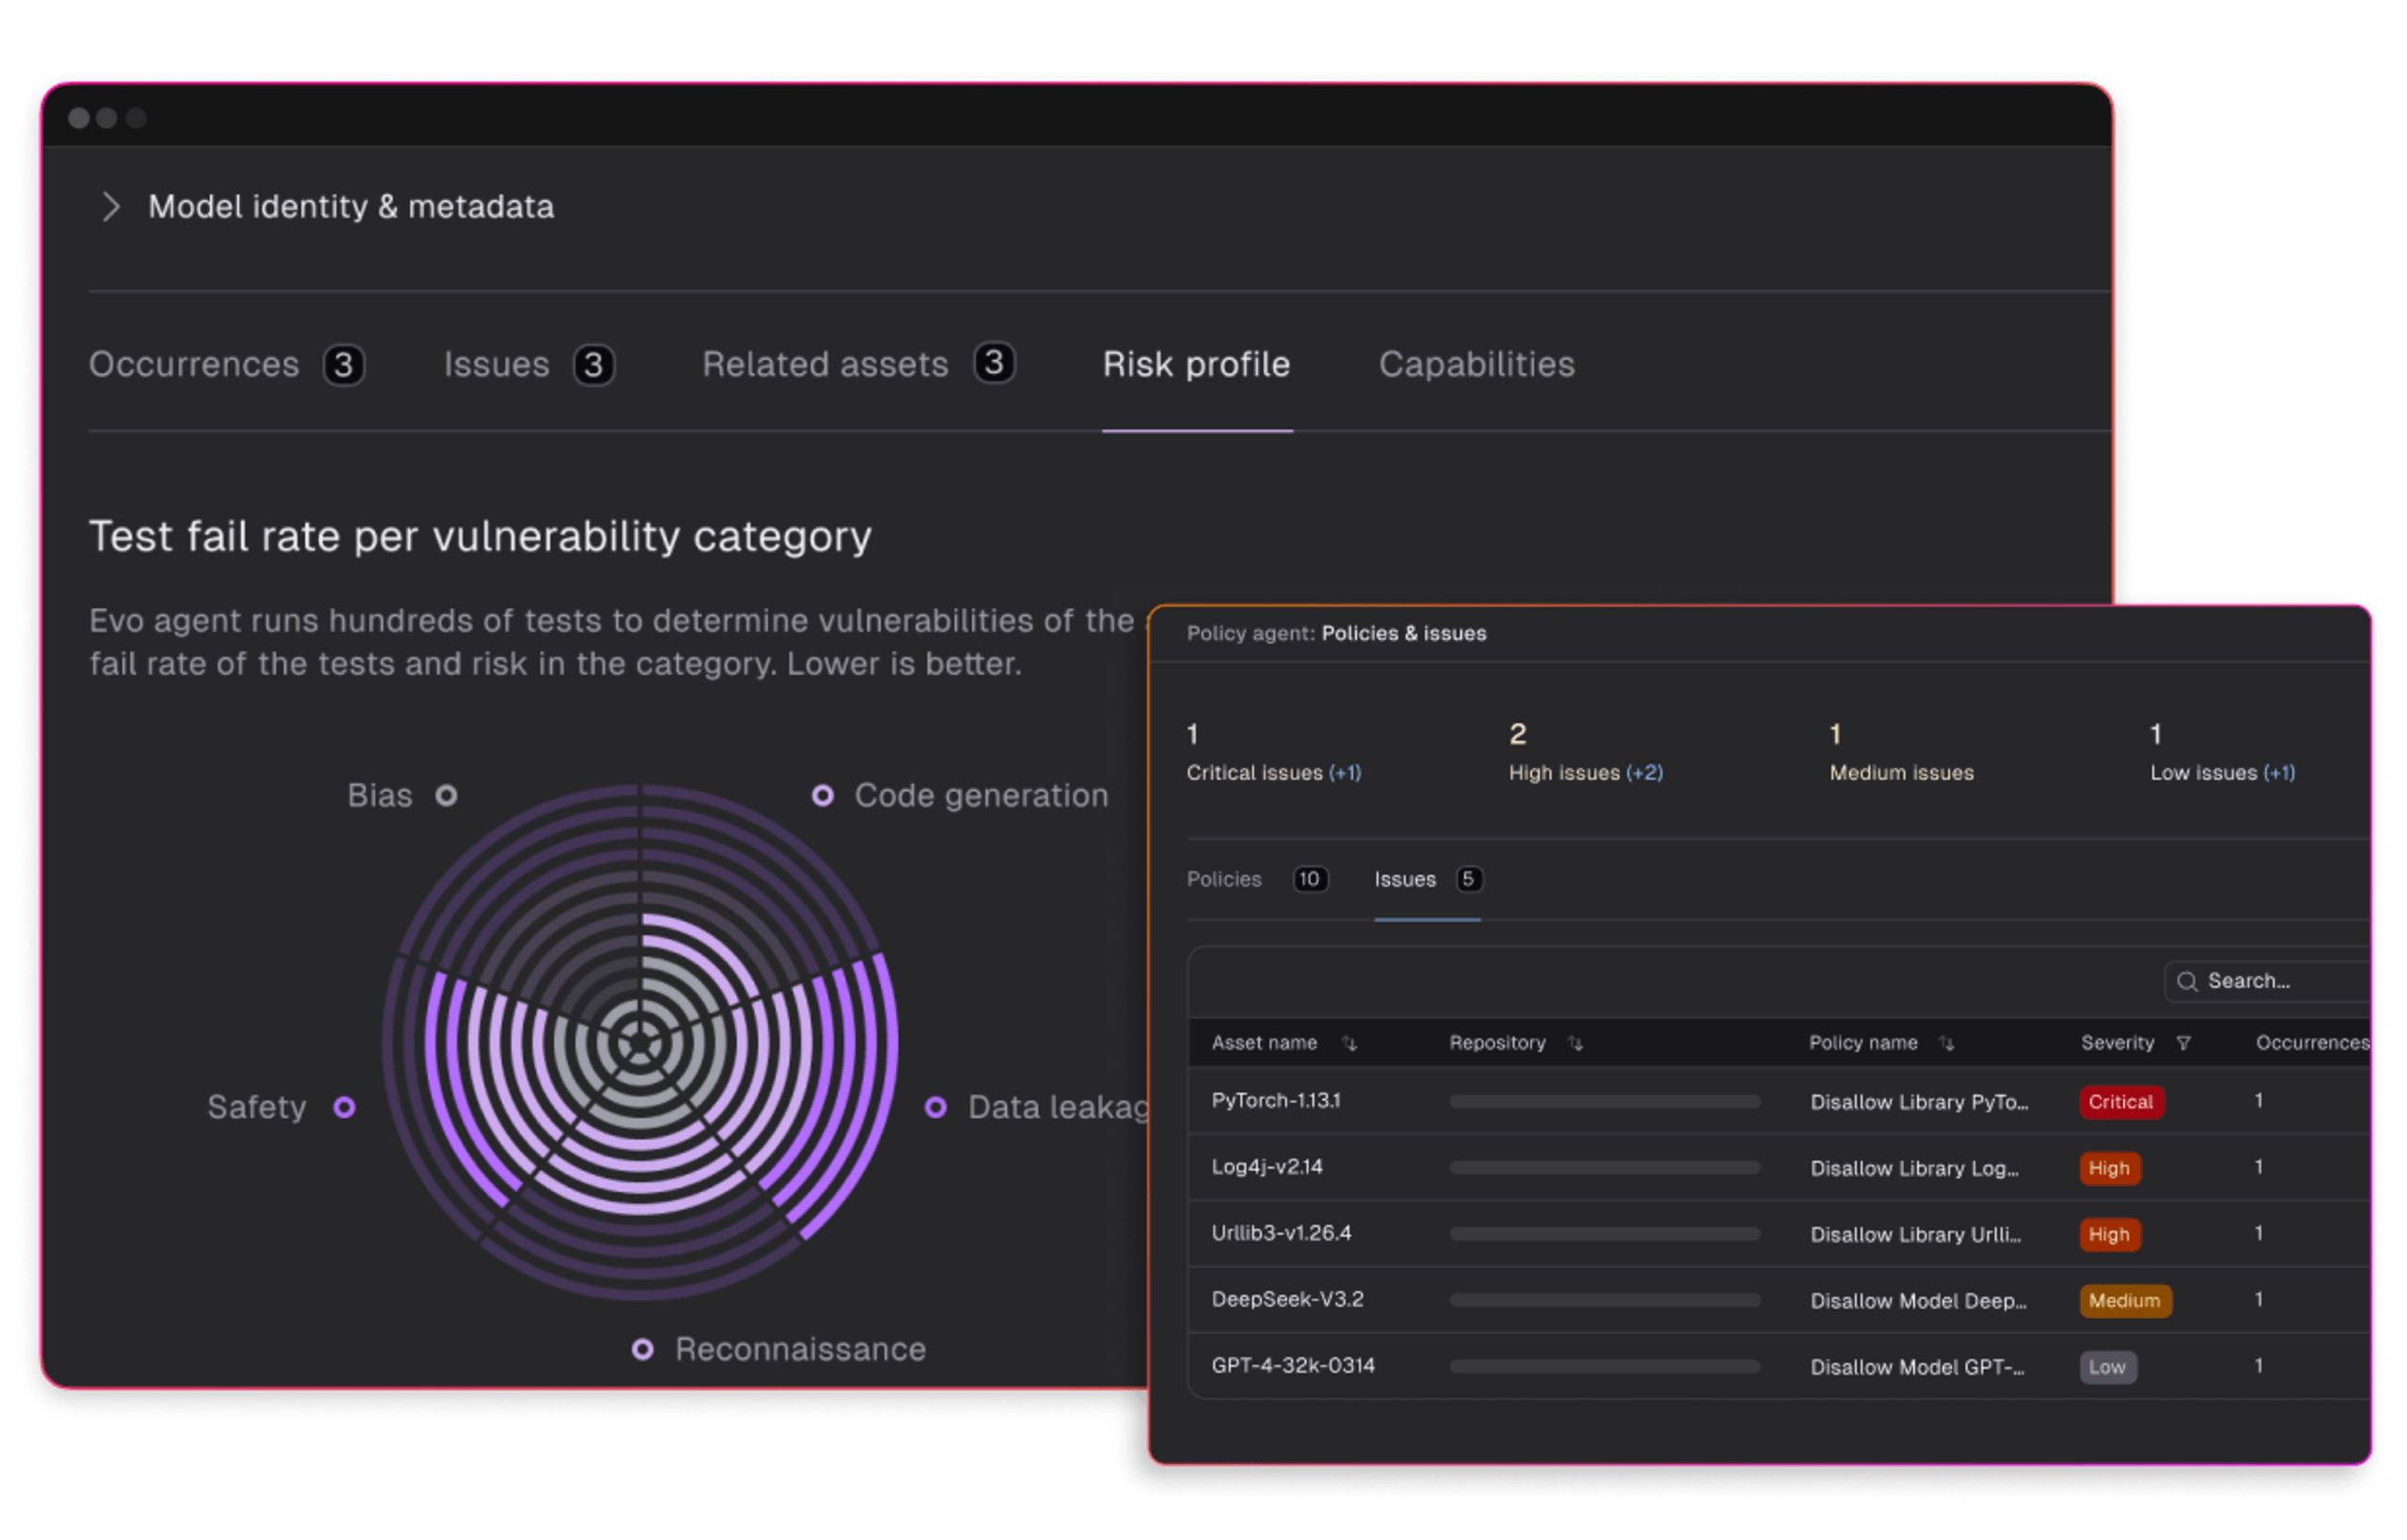
Evo AI-SPM: KI-Assets entdecken, Risiken priorisieren und Richtlinien vereinheitlichen
Evo AI Security Posture Management (AI‑SPM) bietet Sicherheits- und Engineering-Verantwortlichen einen einheitlichen Echtzeit-Überblick über Ihr KI-Asset-Inventar – mit integrierten Risikobewertungen und Richtlinien, die die Transparenzlücke schließen.

Der Blick nur auf die Modelle ist ein treuhänderisches Risiko
Die meisten Security-Teams berichten über die Modelle, die sie gekauft haben. Doch rund zwei Drittel Ihres Risikos verbergen sich unter der Oberfläche – in den agentischen Tools, Plugins und Datenpipelines, die Ihre Mitarbeitenden täglich anbinden.
Wenn Sie den rund dreimal so großen Umfang nicht steuern, steuern Sie auch keine KI.

Framework zur Bewertung von KI-Sicherheitstools
Ein strategischer Leitfaden für CISOs
Berichten Sie nicht länger nur über die von Ihnen gekauften Modelle, sondern steuern Sie das gesamte Ökosystem, für das Ihr Vorstand tatsächlich haftet. Laden Sie den Leitfaden herunter, um:
Versteckte Angriffsflächen agentischer Systeme erfassen
Die Berichterstattung zur AI-BOM (Bill of Materials) standardisieren
Ihre KI-Roadmap an globalen regulatorischen Standards ausrichten
Bewertung der Agentic-AI-Bereitschaft und -Risiken
Wie ausgereift ist Ihr KI-Sicherheitsprogramm? Finden Sie heraus, wo Ihr Unternehmen auf der KI-Bereitschaftskurve steht.
Nehmen Sie an dieser Umfrage teil, um Ihre KI-Sicherheitslage mit anderen zu vergleichen, wichtige Lücken aufzudecken und konkrete Maßnahmen kennenzulernen, mit denen Sie Ihre Bereitschaft für agentische KI durch Governance verbessern können.