Vuln Cost: Sicherheitslücken in npm-Paketen mühelos mit VS Code finden

2. April 2020
0 Min. LesezeitRedaktioneller Hinweis (23. Nov. 2021):
Die Vuln Cost-Erweiterung wird nicht mehr aktiv gepflegt. Sie können diese Erweiterung zwar weiterhin verwenden, bis sie offiziell eingestellt wird. Wir empfehlen Ihnen jedoch, die offizielle Erweiterung Snyk Vulnerability Scanner zu installieren. Diese neue Erweiterung bietet alle Funktionen von Vuln Cost und hilft Ihnen, Probleme sowohl in Ihren Open-Source-Abhängigkeiten als auch in Ihrem eigenen Code zu finden und zu beheben.
Visual Studio Code ist vermutlich der am häufigsten verwendete Code-Editor unter JavaScript-Entwicklerinnen und -Entwicklern. Da 80 oder vielleicht sogar 90 Prozent des entwickelten Codes stark von Open-Source-Paketen abhängen, müssen Entwicklerinnen und Entwickler wissen, was diese Pakete tun. Wissen Sie zum Beispiel, ob die Pakete, die Sie importieren, bekannte Sicherheitslücken enthalten? Die kostenlose Open-Source-Erweiterung Vuln Cost für VS Code hilft Ihnen dabei.
VULN COST FÜR VS CODE HERUNTERLADEN
Bei der Einführung von DevSecOps müssen Entwicklerinnen und Entwickler auch Sicherheitsprobleme im Blick behalten. Wenn Sie ein Paket betrachten, das Sie aus dem „großen bösen“ Internet importieren, gibt Ihnen die Vuln Cost-Erweiterung für VS Code sofort Rückmeldung zu möglichen Sicherheitsproblemen. Die Vuln Cost-Erweiterung zeigt direkt im Code an, wie viele Sicherheitslücken ein bestimmtes Paket enthält, sobald Sie es in Ihren Code importieren.
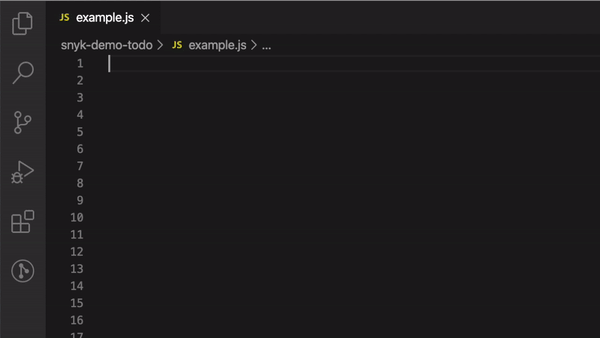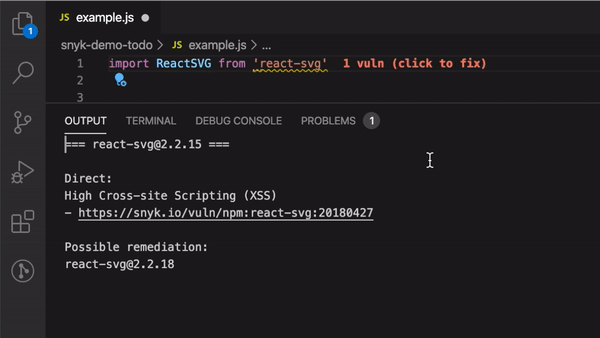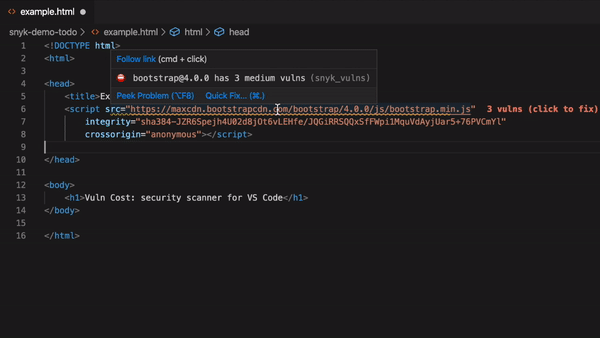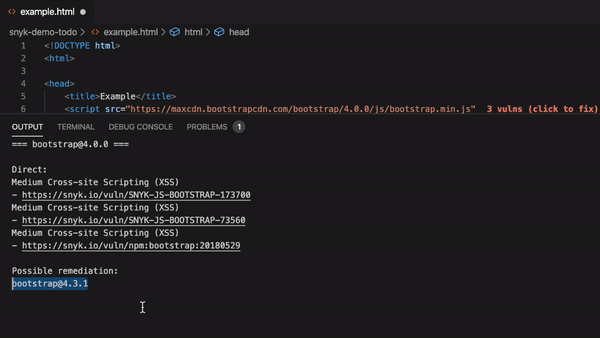
Enthält das Paket keine bekannten Sicherheitslücken, werden Sie von Vuln Cost nicht gestört. Nur Pakete mit Sicherheitslücken werden von Vuln Cost direkt im Code markiert. Über die Schnellkorrektur gelangen Sie zu einer Informationsseite zu den Sicherheitslücken in diesem Projekt.
Pakete in HTML über Ihren bevorzugten CDN importieren
Eine weitere Funktion von Vuln Cost ist das Scannen von HTML-Dateien. Skripte, die Sie von Ihrem CDN – etwa UNPKG – importieren, werden ähnlich wie das oben erwähnte npm-Paket gescannt. So erleben Sie keine bösen Überraschungen durch Sicherheitslücken, selbst wenn Sie npm nicht verwenden.

Mehr umsetzbare Informationen

Die Erweiterung Vuln Cost ist einfach zu verwenden und vor allem kostenlos. Installieren Sie sie über den VSCode Marketplace und schon können Sie loslegen. Für die grundlegenden Funktionen müssen Sie sich nicht einmal registrieren. Wenn Sie jedoch mehr umsetzbare Informationen wünschen, können Sie ein kostenloses Snyk OSS-Konto erstellen. Snyk hilft Ihnen nicht nur dabei, Ihr gesamtes Projekt auf vielfältige Weise zu schützen, sondern erweitert auch die Funktionen der Vuln Cost-Erweiterung.
Wenn Sie ein kostenloses Snyk-Konto erstellen oder ein bestehendes verwenden, zeigt Ihnen Vuln Cost eine Übersicht der Sicherheitslücken. Besonders wichtig: Sie sehen, ob die gefundenen Sicherheitslücken einen niedrigen, mittleren oder hohen Schweregrad haben. Außerdem erhalten Sie weitere Informationen zu den Sicherheitslücken und dazu, wo die Sicherheitsprobleme in Ihrem Projekt auftreten – etwa in einer direkten oder transitiven Abhängigkeit. Und nicht zuletzt erhalten Sie, sofern möglich, Empfehlungen für ein Paket-Upgrade auf die nächstgelegene Version, die eine Korrektur für Ihre Sicherheitslücken enthält.
Diese zusätzlichen, umsetzbaren Funktionen von Vuln Cost sind übrigens ebenfalls völlig kostenlos. Ein kostenloses Snyk-Konto reicht aus, um sie freizuschalten. Laden Sie die Vuln Cost-Erweiterung für VS Code herunter
Vuln Cost für VS Code herunterladen!
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.


