Die 5 gruseligsten AWS-Fehlkonfigurationen
Shilpi Bhattacharjee

31. Oktober 2022
0 Min. LesezeitAuch 2022 zählt AWS (Amazon Web Services) zu den führenden Cloud-Plattformen und gilt weiterhin als führender Anbieter von Cloud-Infrastruktur- und Plattformdiensten.AWS hat einen Anteil von 34 % an den Anbietern von Cloud-Infrastrukturdiensten. Daher betreiben viele Unternehmen heute ihre gesamte Infrastruktur, den Großteil davon oder zumindest Teile davon auf AWS.
Die Migration zu einem Cloud-Anbieter wie AWS bietet Kunden erhebliche Vorteile – darunter potenzielle Kosteneinsparungen, Skalierbarkeit, Wettbewerbsvorteile, mehr Sicherheit und Möglichkeiten zur Zusammenarbeit. Damit es nicht zu Sicherheitsverletzungen kommt, muss die Umgebung jedoch korrekt eingerichtet werden.
Hier sind die fünf wichtigsten AWS-Fehlkonfigurationen, die Sie kennen sollten, um potenzielle Sicherheitslücken in Ihrer Infrastruktur zu vermeiden:
Fehlkonfiguration von AWS CloudTrail
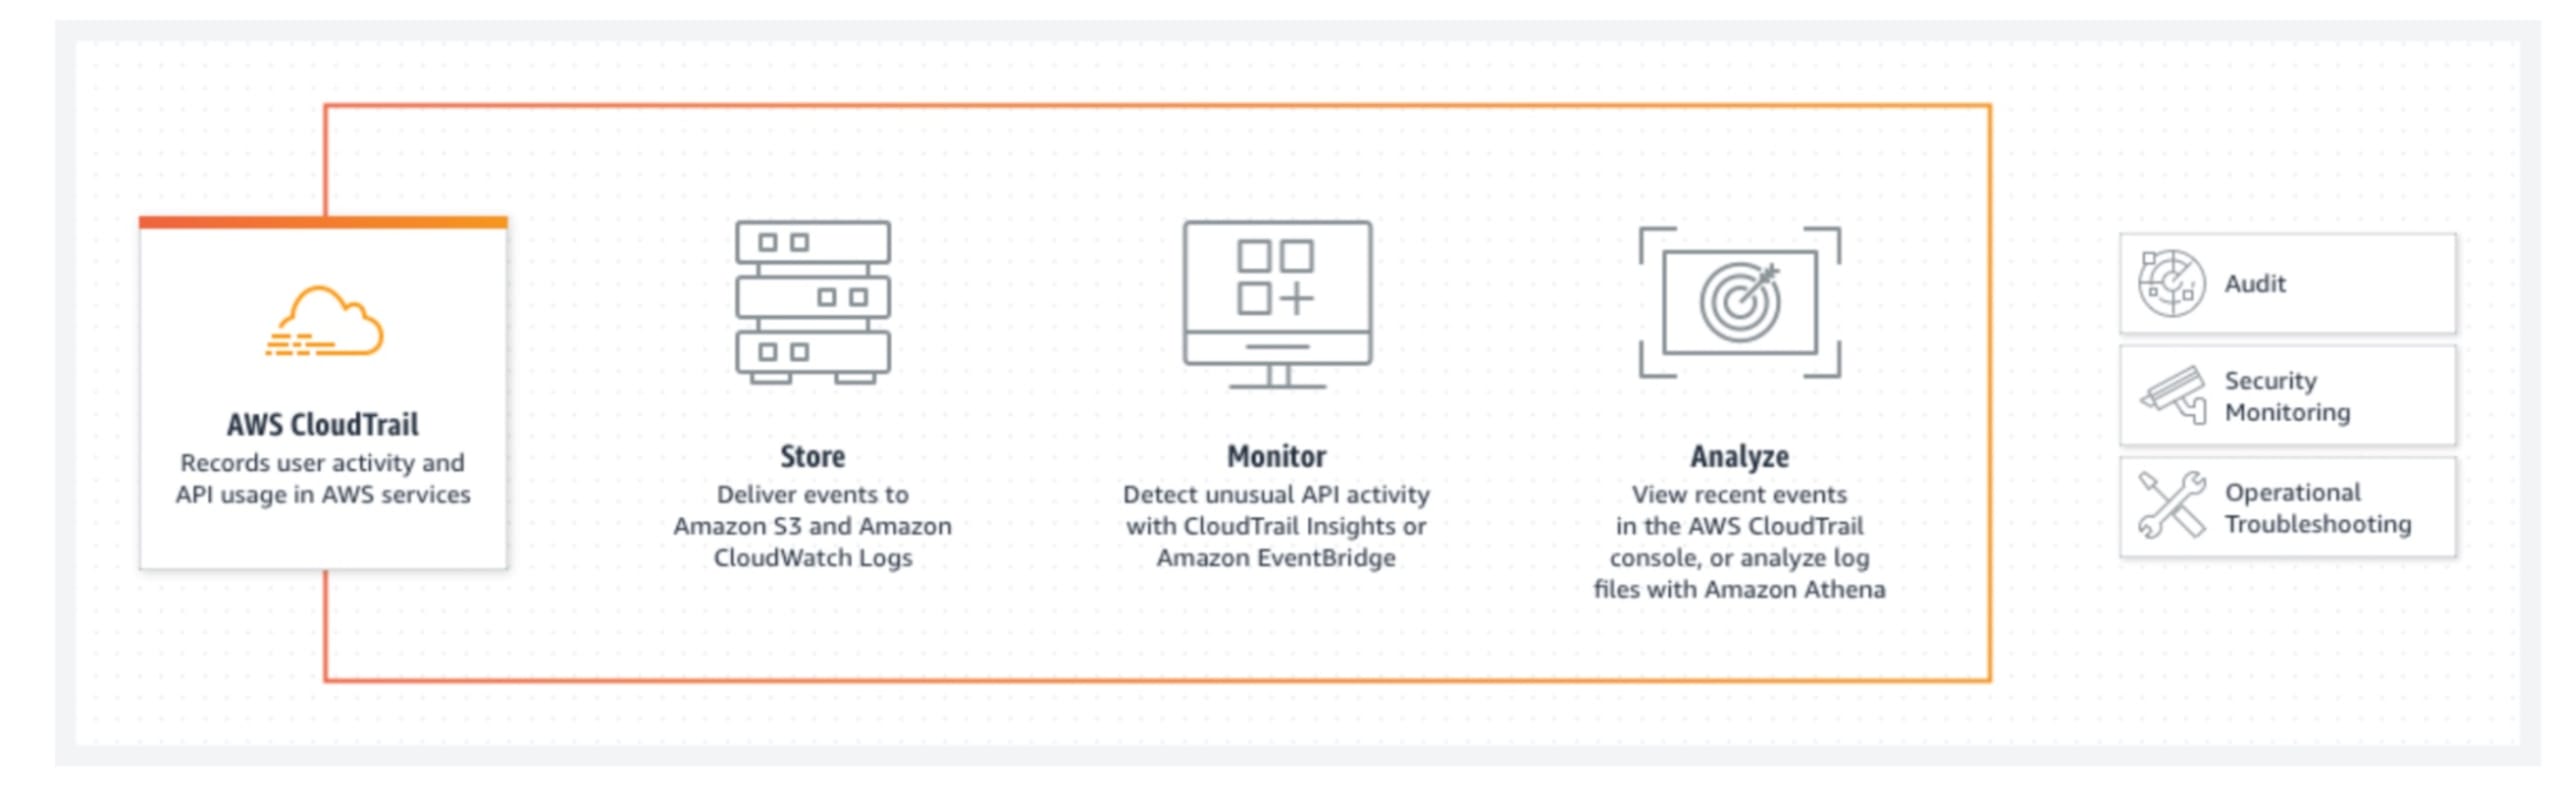
Die erste problematische Konfiguration ist wahrscheinlich die wichtigste. Die Fehlkonfiguration von AWS CloudTrail betrifft den AWS-Überwachungsdienst, der in Ihrer AWS-Organisation und allen AWS-Konten aktiviert sein sollte. Selbst wenn CloudTrail nicht in Ihren AWS-Konten aktiviert ist, sollte der Dienst für alle Regionen aktiviert und die Protokolle sollten in einem separaten S3-Bucket gespeichert werden. Diese Sicherheitsmaßnahmen sind entscheidend, denn ohne sie könnte ein Angreifer Zugriff auf Ihr AWS-Konto erhalten.
Im Falle einer Sicherheitsverletzung hätten Sie keine Möglichkeit festzustellen, was der Angreifer in Ihrem AWS-Konto getan hat – genau dafür ist CloudTrail da. CloudTrail zeigt, was ein AWS-IAM-Benutzer tut. So können Sie den Spuren eines böswilligen Benutzers folgen und herausfinden, welche Änderungen während des Angriffs vorgenommen wurden. Mit aktiviertem AWS CloudTrail verfügen Sie über die nötigen Tools und Erkenntnisse, um sicherzustellen, dass Ihr Plan zur Reaktion auf Sicherheitsvorfälle funktioniert.
Fehlkonfiguration von AWS IAM
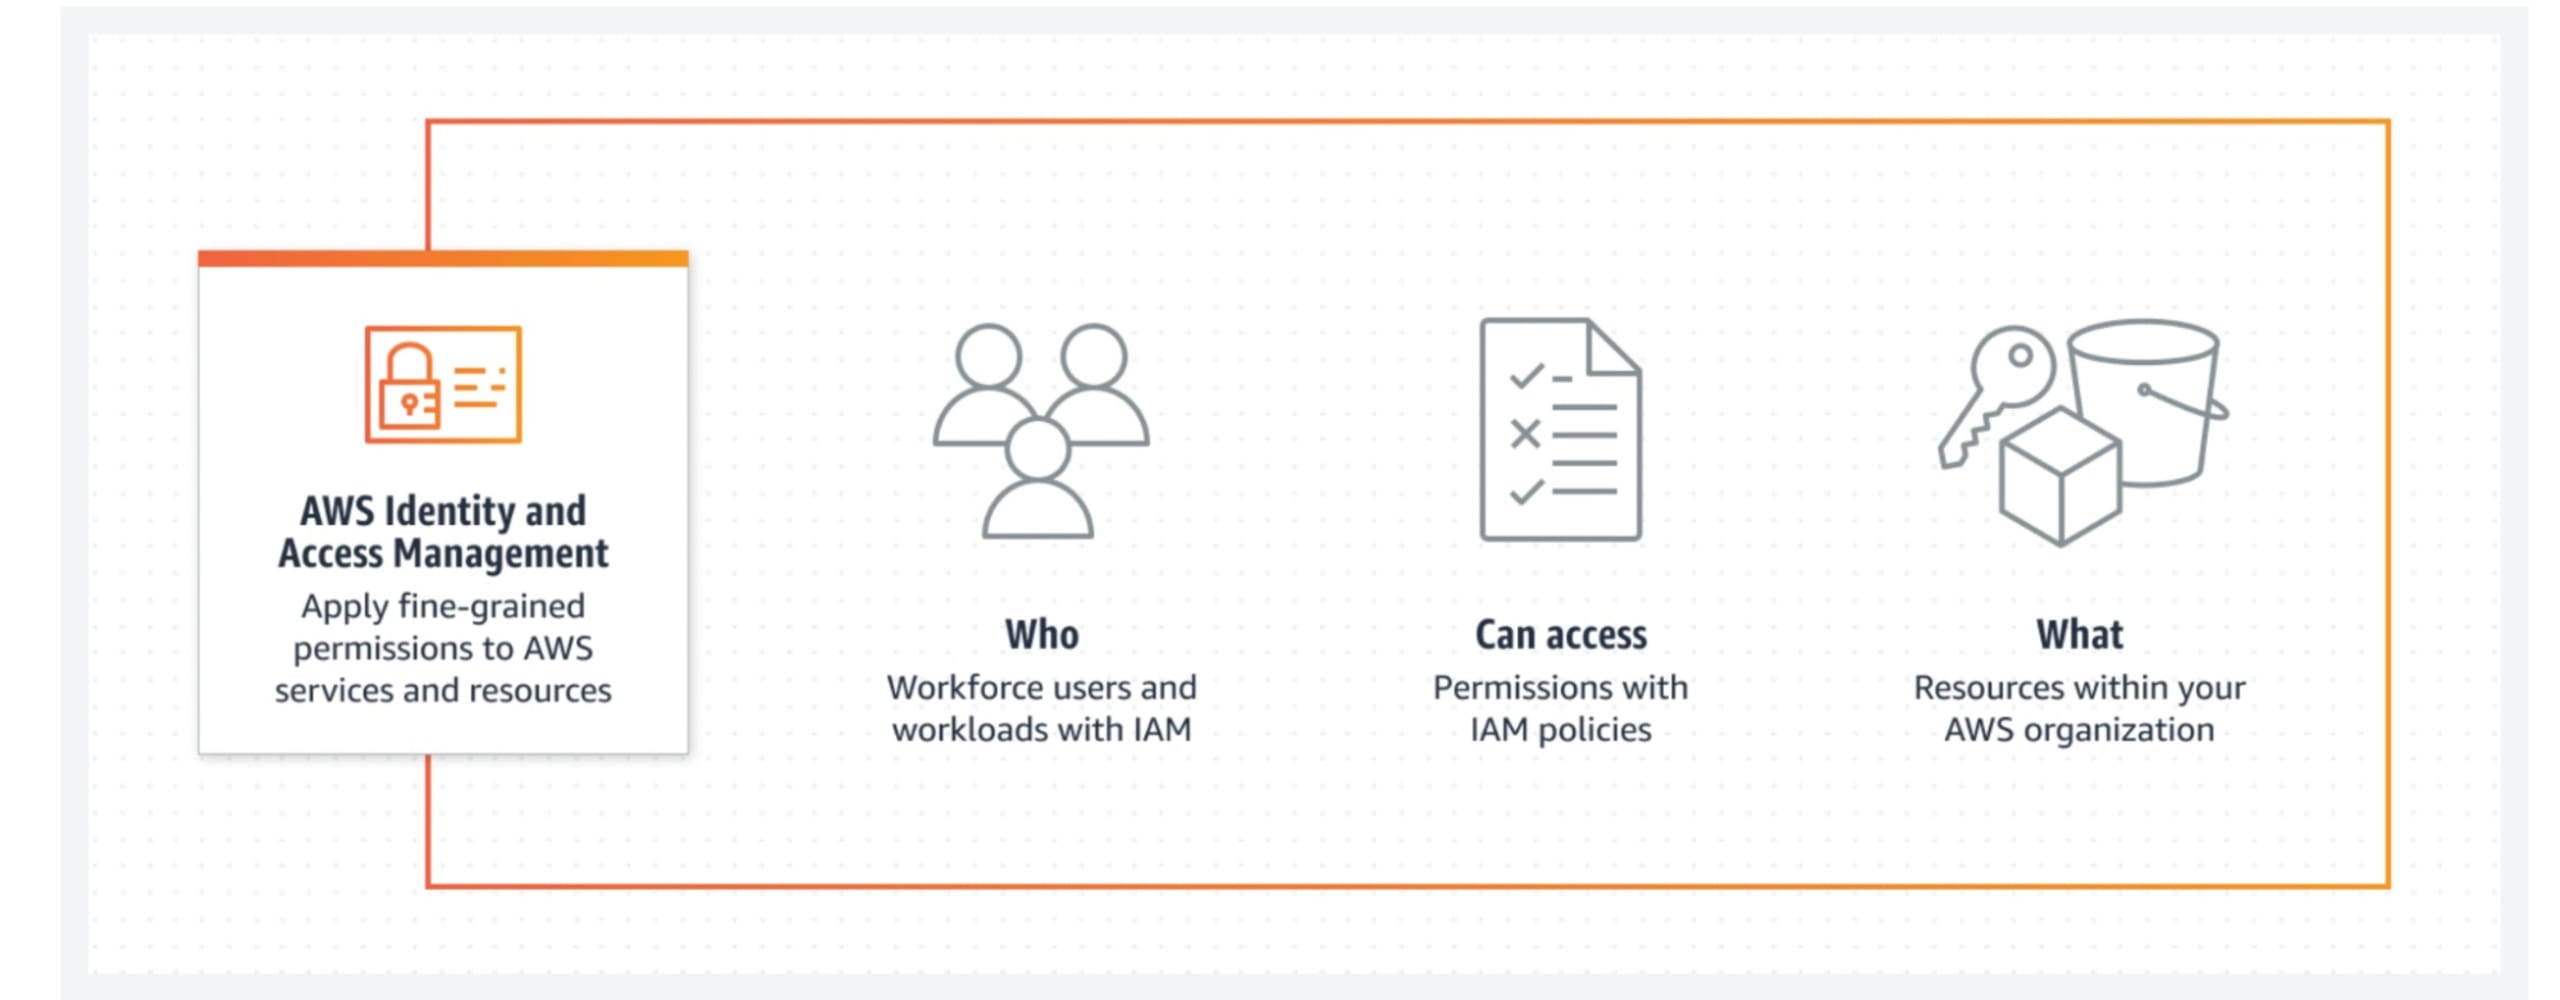
Die zweite AWS-Fehlkonfiguration betrifft AWS IAM (Identity and Access Management). Identitäten sind in der Cloud besonders wichtig. Daher führt es zu einer schwerwiegenden Fehlkonfiguration, wenn Sie den Zugriff auf Ihre Anmeldedaten verlieren, sie unverschlüsselt in GitHub-Secrets oder anderen Speicherdiensten ablegen oder IAM-Benutzer in AWS ohne MFA oder das Root-Konto verwenden.
Das ist gefährlich: Wenn Sie Benutzern Zugriff auf Ihr Root-Konto gewähren oder Ihr IAM-Benutzerkonto mit MFA nutzen, kann ein Angreifer, der an diese hartcodierten Anmeldedaten gelangt, sich damit anmelden und möglicherweise beliebige Aktionen in dem AWS-Konto ausführen, auf das er Zugriff erhalten hat.
Fehlkonfiguration von AWS-S3-Buckets
Die nächste AWS-Fehlkonfiguration, auf die Sie achten sollten, betrifft S3-Buckets. Sie liegt vor, wenn ein S3-Bucket ohne angemessene Zugriffskontrollen erreichbar ist.
Erinnern Sie sich an den oben erwähnten CloudTrail-Bucket. Wenn Sie allen Personen in Ihrer Organisation Zugriff gewähren und ein Angreifer an interne Anmeldedaten gelangt, kann er Ihre CloudTrail-Protokolle löschen – und Sie können nie herausfinden, was passiert ist.
Fehlkonfiguration von AWS EC2
Die vierte AWS-Fehlkonfiguration betrifft AWS EC2 (Elastic Compute Cloud). Eine häufige AWS-EC2-Fehlkonfiguration macht Ihre in EC2 gehostete Anwendung im Internet erreichbar. Ist Ihre Anwendung verwundbar, können böswillige Benutzer sie angreifen, wenn ihre Firewall-Regel – also die AWS-Sicherheitsgruppe – den Zugriff aus dem Internet zulässt. Auch ein IAM-Instance-Profil mit Zugriff auf alle Ressourcen Ihrer Organisation stellt ein Sicherheitsrisiko dar.
Das ist besonders bedenklich, weil dadurch ein möglicher Datendiebstahl seinen Anfang nehmen kann. Sobald ein böswilliger Benutzer Zugriff auf eine EC2-Instanz hat, kann er möglicherweise auf alles in Ihrem Konto zugreifen. Wie weit der Zugriff reicht, hängt davon ab, wie schwerwiegend Ihre AWS-Fehlkonfigurationen sind.
Fehlkonfiguration von AWS RDS
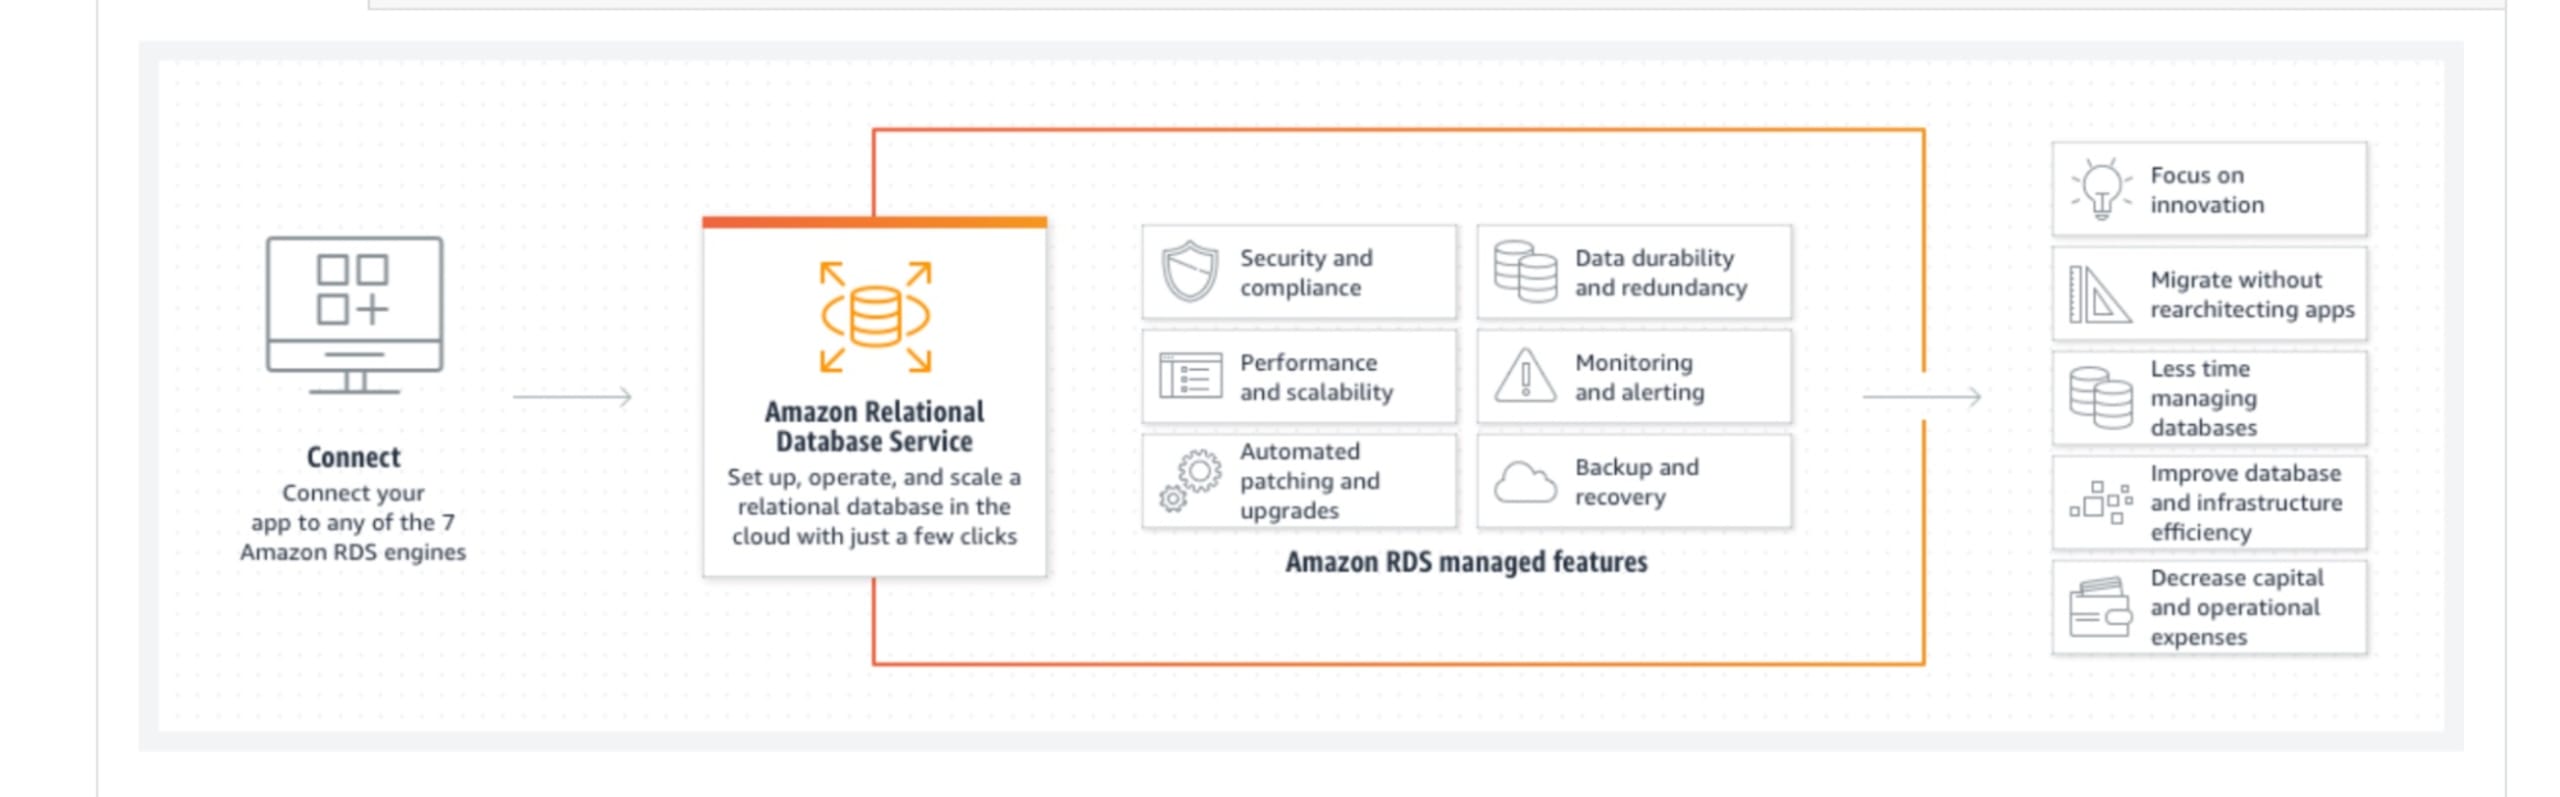
Auch bei diesem verwalteten AWS-Dienst kann es zu Fehlkonfigurationen kommen. Beispielsweise könnten Sie Ihre RDS-Instanz aus dem Internet erreichbar lassen und eine Sicherheitsgruppe oder Firewall-Regel einrichten, die den Zugriff über einen Standardport aus dem Internet zulässt. So wissen Angreifer genau, nach welchem Port sie suchen müssen. Außerdem könnten Sie Snapshots Ihrer Backups virtueller Maschinen und RDS-Instanzen für das Internet freigeben. Dann können andere sehen, welche Daten zuvor gespeichert waren, und die Datenbank ist möglicherweise nicht durch Authentifizierung geschützt.
Das ist riskant, weil Datenbanken Zugriff auf Informationen wie personenbezogene Daten und Kundendaten enthalten können. Mit den richtigen Sicherheitskontrollen und AWS-Konfigurationen für Ihre Anwendung können Sie jedoch potenzielle Sicherheitsverletzungen und Denial-of-Service-Angriffe verhindern. Informationen zu bekannten AWS-Schwachstellen und dazu, wie Sie Ihre AWS-Konten für optimale Sicherheit konfigurieren, finden Sie in den folgenden Ressourcen.
AWS-Sicherheits-Best-Practices und öffentlich bekannte Schwachstellen:
Öffentlich bekannte AWS-Sicherheitslücken
Best Practices für AWS-CloudTrail-Sicherheit
Best Practices für AWS-IAM-Sicherheit
Best Practices für AWS-EC2-Sicherheit
Best Practices für AWS-S3-Sicherheit
Best Practices für AWS-RDS-Sicherheit
Sehen Sie sich auch unser Halloween-Special zu diesen Fehlkonfigurationen an:
Weitere Informationen zu Aufsehen erregenden AWS-Sicherheitsverletzungen und dazu, wie Sie sie vermeiden können, finden Sie hier.


