SnykWeek New York: In der Cloud

10. Oktober 2022
0 Min. LesezeitDie Parties with Patch gingen im September weiter: Wir veranstalteten SnykWeek: New York im Public Hotel auf der Lower East Side. Bei unserem Event in New York drehte sich weiterhin alles um Developer-Sicherheit, diesmal mit dem Schwerpunkt auf Cloud-Sicherheitspraktiken.
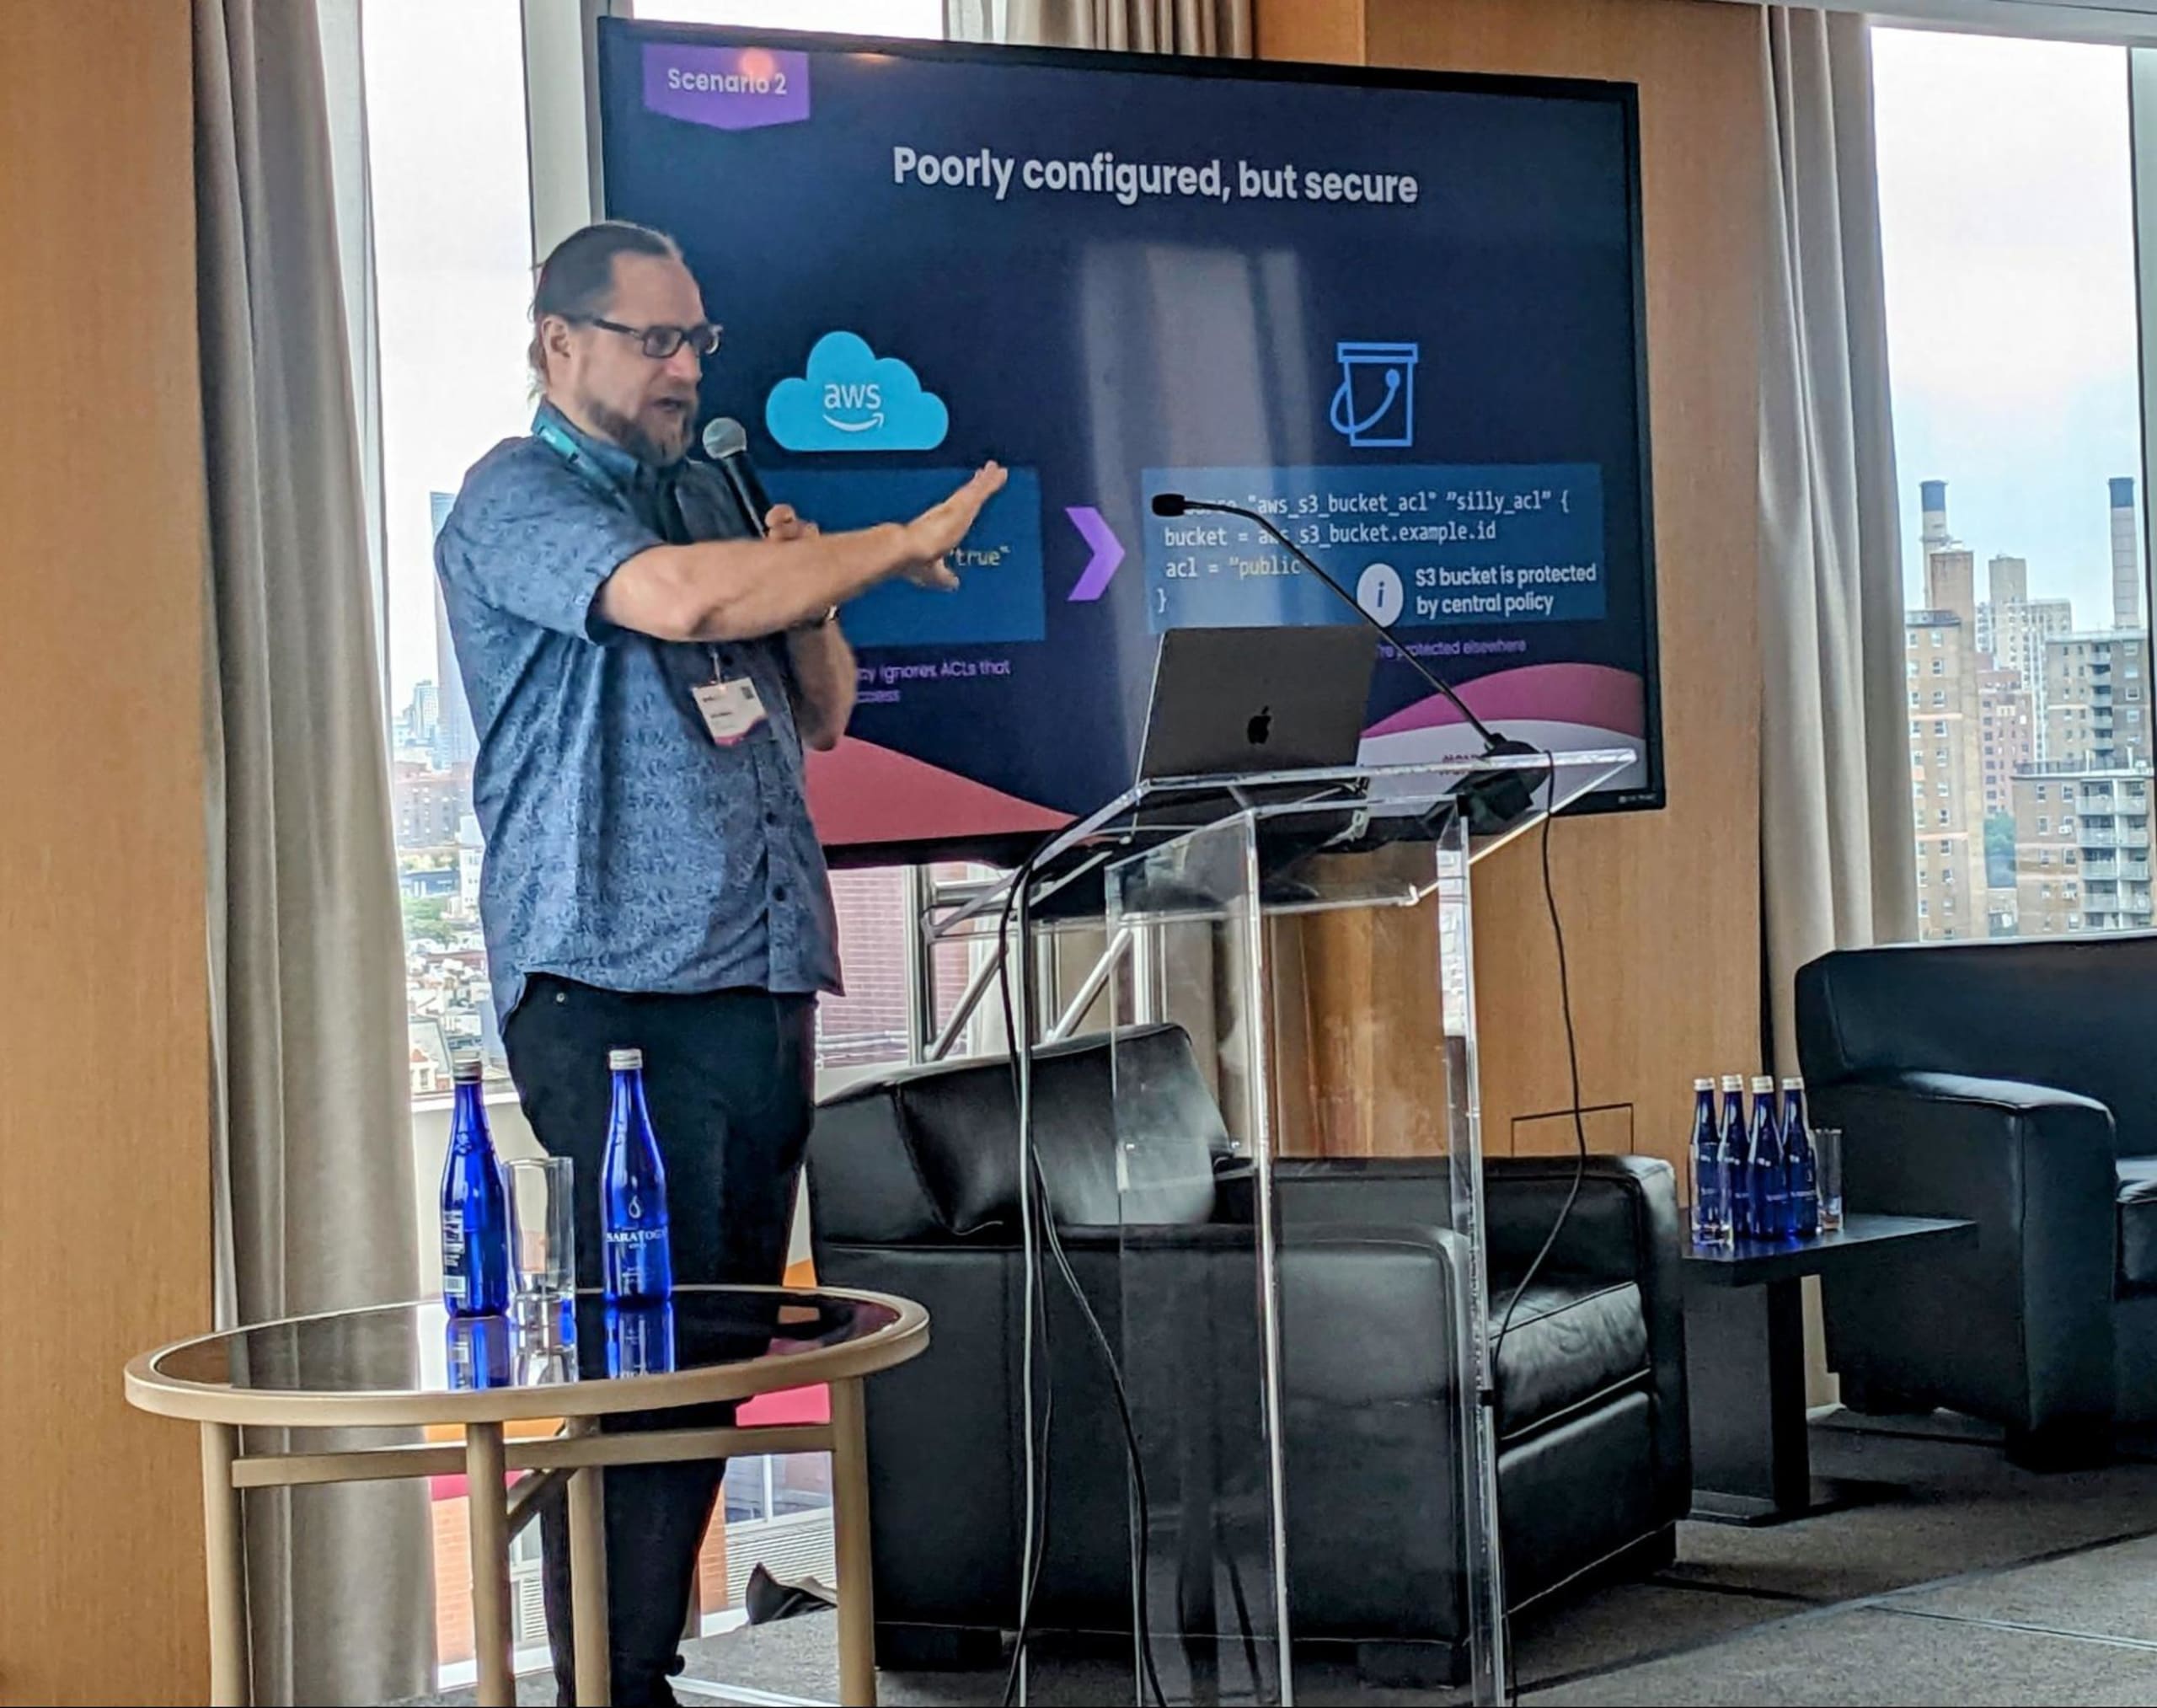
Simon Maple über die Zukunft der Sicherheit
Der Tag begann mit einem Vortrag von Simon Maple, Snyks Field CTO, über die Zukunft der Sicherheit. Er wies darauf hin, dass die Welt noch nie so schnell innoviert hat wie heute. Unternehmen verschiedenster Branchen – von Finanzwesen über Einzelhandel bis hin zur Unterhaltungsbranche – setzen auf digitale Transformation und werden zu „Technologieunternehmen“. Doch Sicherheitstools und -praktiken halten mit dieser beschleunigten Innovation nicht Schritt. Was bedeutet das für die unmittelbare Zukunft? Simon erklärte, dass Sicherheit dezentralisiert und vollständig in den Softwareentwicklungsprozess integriert wird – mit entwicklerfreundlichen Tools und dem Ausbau von DevSecOps-Praktiken. Außerdem betonte er, wie wichtig die Cloud-Einführung für die Sicherheit ist: Da immer mehr Elemente, die wir bisher aus Rechenzentren kannten, in die Cloud verlagert werden, werden Sicherheitspraktiken enger in Anwendungen, Container und Open-Source-Bibliotheken integriert.
Josh Stella spricht über Cloud-Sicherheit
Zum Thema Cloud-Sicherheit: Josh Stella, VP und Chief Architect bei Snyk, sprach über den Snyk State of Cloud Security Report und die dazugehörige Umfrage. Er wies darauf hin, dass 80 % der Befragten im vergangenen Jahr von einem schwerwiegenden Cloud-Sicherheitsvorfall berichteten. Nur eines von zehn Teams behebt Probleme mit Cloud-Fehlkonfigurationen innerhalb einer Stunde nach ihrer Entdeckung – böswillige Akteure können jedoch viel schneller handeln. Deshalb sind Zeit und Automatisierung entscheidend für die Cloud-Sicherheit.
Josh merkte an, dass „die Cloud mit Abstand möglicherweise die sicherste Computerumgebung ist, die Menschen geschaffen haben“ – und betonte dabei das Wort möglicherweise. Um die Vorteile der Cloud nutzen zu können, müssen Sie wissen, wie Sie sie einsetzen. Bei der Frage, wer für die Cloud-Sicherheit verantwortlich ist, gibt es für Teams noch Verbesserungsbedarf. Laut der Umfrage sind Ingenieure der Ansicht, dass ihre eigenen Teams hauptsächlich für die Cloud-Sicherheit verantwortlich sind. Doch nur 19 % der Chief Information Security Officers (CISOs) glauben, dass Engineering-Teams dieser Verantwortung gerecht werden.
Josh erwähnte auch den großen Vorteil von Infrastructure-as-Code-Sicherheit (IaC). Die Umfrage ergab bei Teams, die IaC-Sicherheit einsetzen, einen beeindruckenden medianen Rückgang der Cloud-Fehlkonfigurationen um 70 %. Auch von vergleichbaren Verbesserungen bei Produktivität und Bereitstellungsgeschwindigkeit wurde berichtet.
Weitere Informationen zu den Daten und Grundsätzen, die Josh besprochen hat, finden Sie im vollständigen Snyk-Bericht zum Stand der Cloud-Sicherheit 2022.
Snyks Produkt-Roadmap, vorgestellt von Ravi Maria
Ravi Maria, unser VP of Product and Partner Marketing, stellte Ziele und Funktionen aus Snyks kommender Produkt-Roadmap vor. Zu den Highlights gehören:
neue Funktionen in Snyk Code (darunter PR-Prüfungen, jetzt in der Beta)
verbesserte Einblicke in Schwachstellen für Snyk Open Source
Unterstützung für Quay, Harbor, GitHub, GitLab und weitere Registries mit Snyk Container
Außerdem bieten wir Entwicklerinnen und Entwicklern mit Snyk Learn einen stärker personalisierten Lernpfad – einen Lehrplan, den sie nach ihren eigenen Vorstellungen entwickeln und absolvieren können. Wie Ravi sagte: „Am besten lernen Entwickler Sicherheit, wenn Sie ihnen helfen, ein Problem zu lösen, mit dem sie gerade konfrontiert sind.“
Randall und Micah veranstalten „Hack with Patch“
Die Developer-Sessions der SnykWeek wurden von Randall Degges, Senior Director of Developer Relations and Community, und Micah Silverman, Director of Developer Relations, geleitet. Randall eröffnete den Nachmittag mit einem Vortrag darüber, wie er sich für Sicherheit zu interessieren begann. Er erzählte, dass er bei der Arbeit im Sicherheitsbereich jeden Tag etwas Neues lernt.
„Oft wird über Sicherheit in absoluten Begriffen gesprochen, aber das ist die falsche Sichtweise. Als Entwicklerinnen und Entwickler gehört es zu unserer Verantwortung, zu verstehen, dass Sicherheitsvorfälle uns die Möglichkeit geben, dazuzulernen. Und es macht Spaß, Sicherheitslücken zu finden und zu beheben. Das gibt einem ein Gefühl der Selbstbestimmung – und es macht Spaß, der Gute zu sein und für die eigene Sicherheitsexpertise Anerkennung zu erhalten.“


Randall Degges
VP, AI Engineering & Developer Relations, Snyk
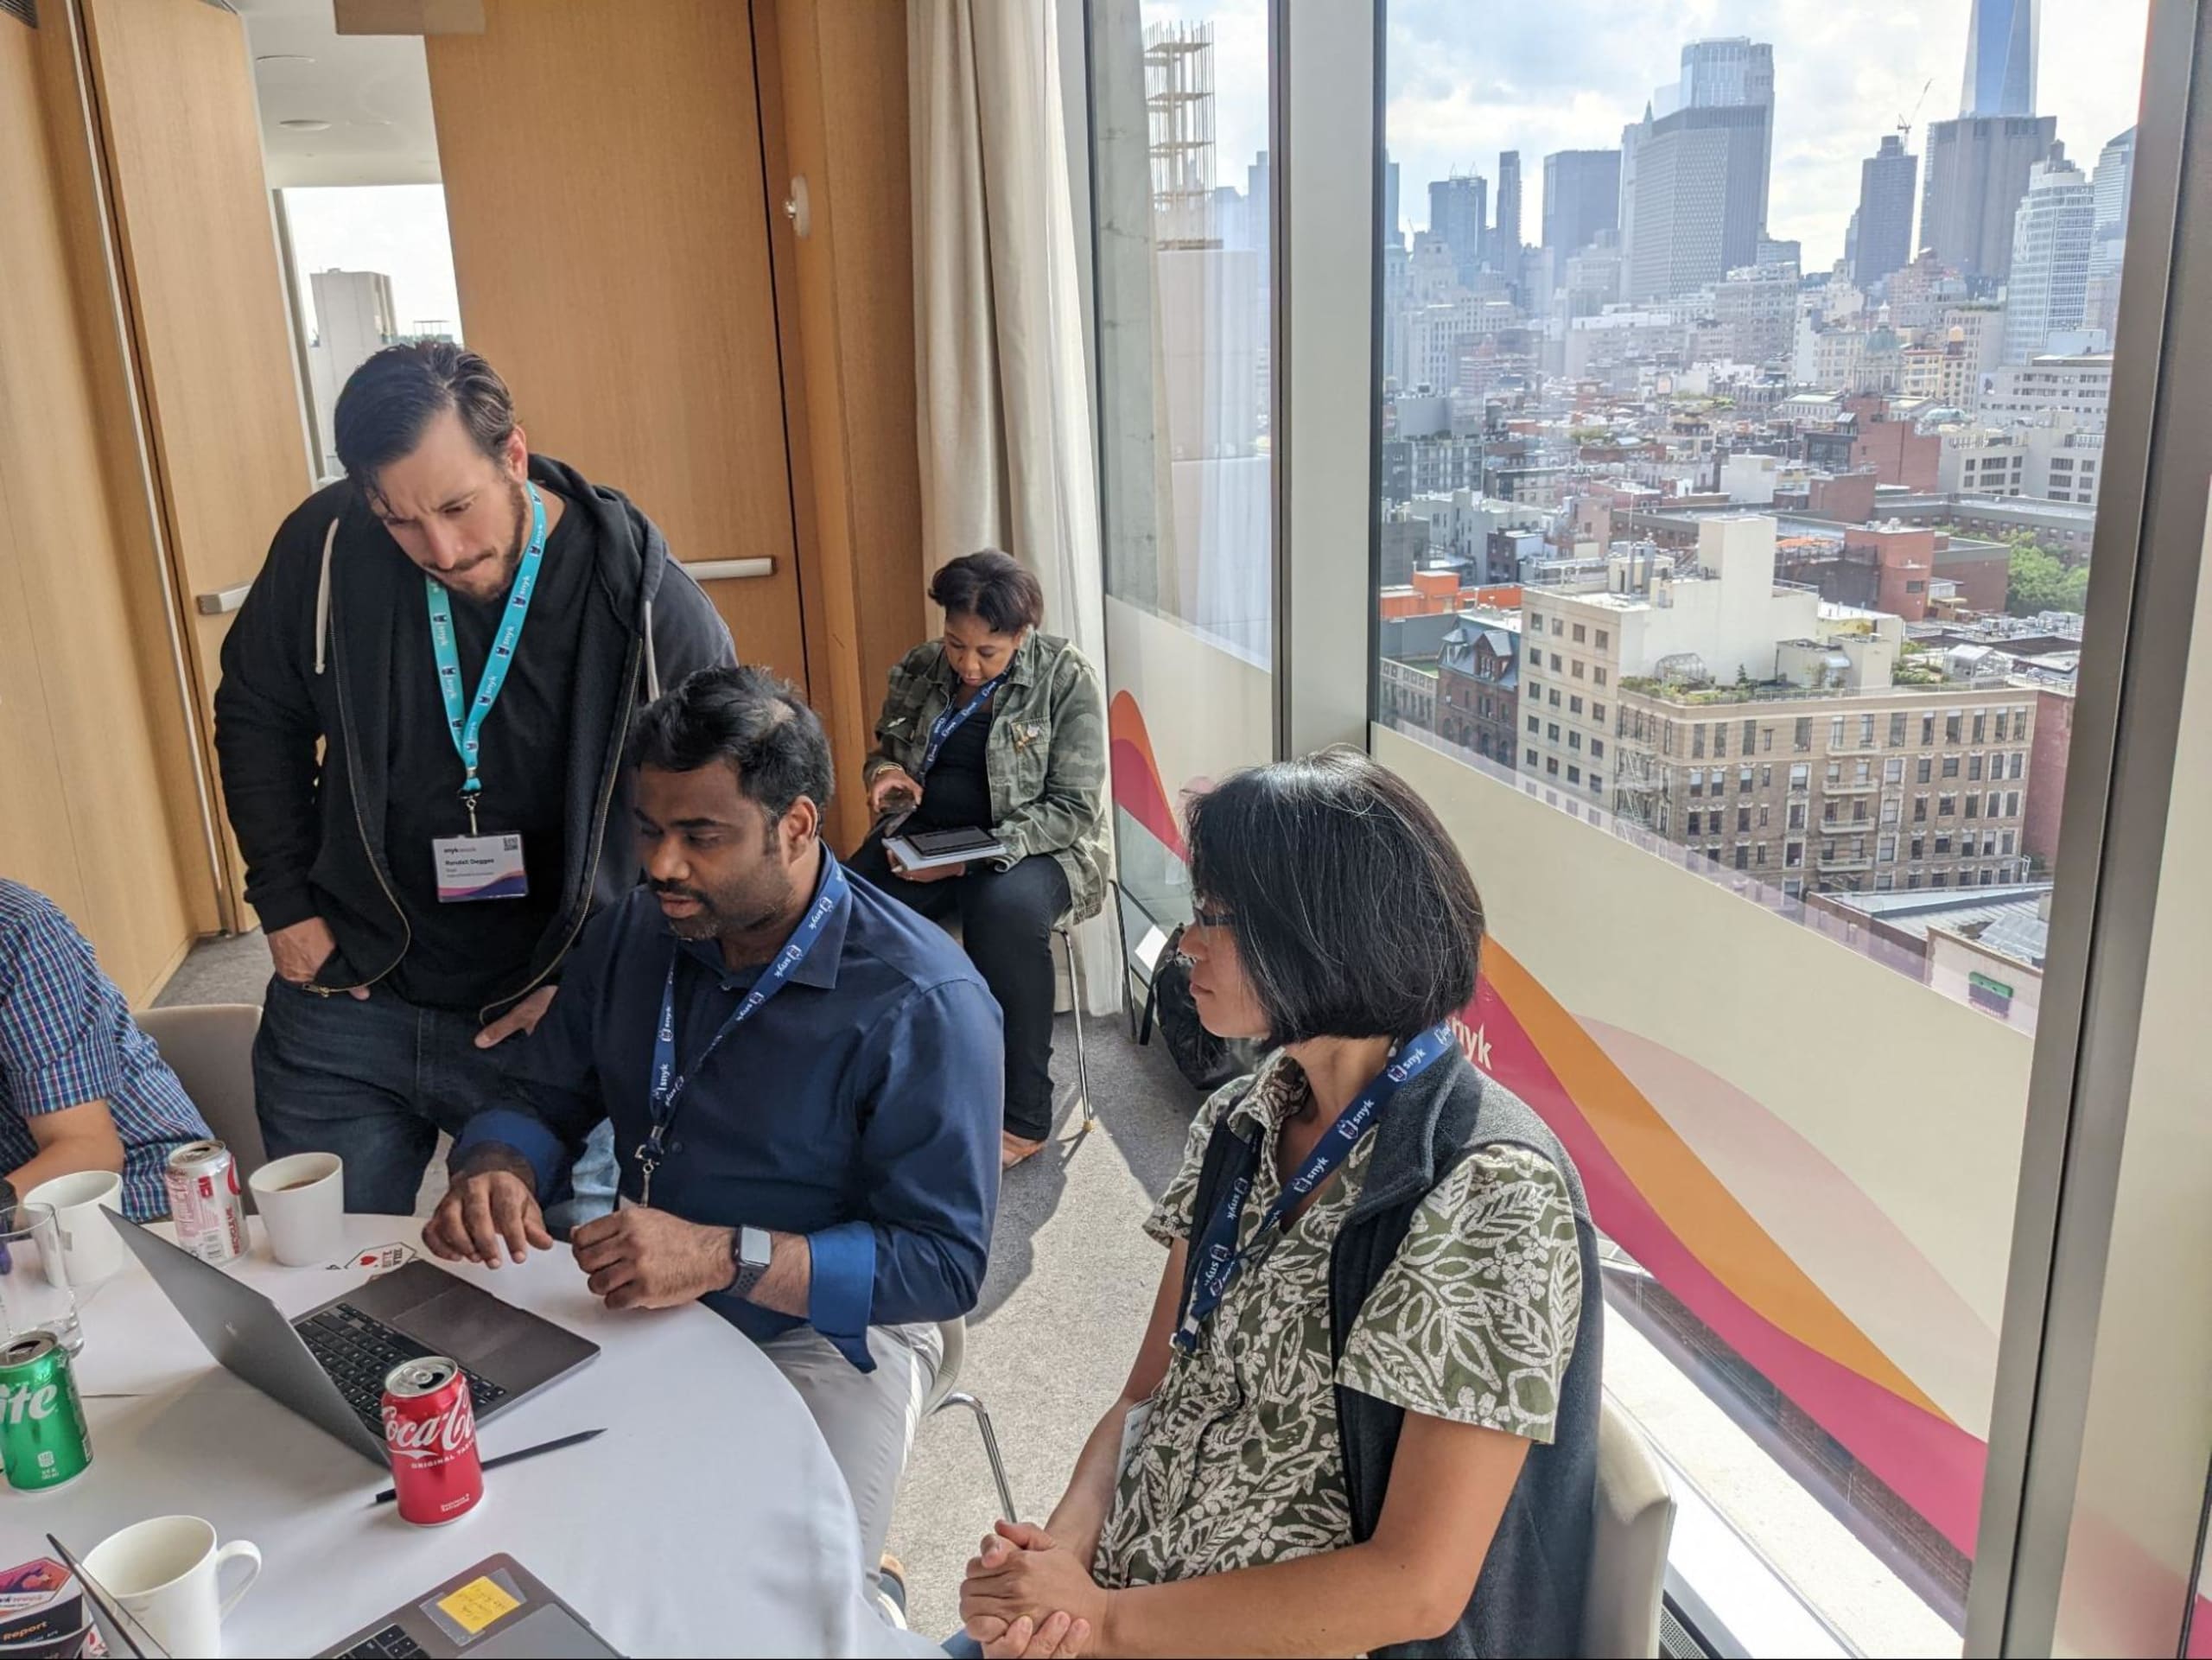
Ausgehend von dieser Perspektive auf das Aufspüren und Beheben von Schwachstellen startete unsere interaktive Developer-Challenge „Hack with Patch“. Micah leitete die Gruppe durch eine Live-Session zum Beheben von Schwachstellen. Es war großartig zu sehen, wie alle im Raum konzentriert Schwachstellen aufspürten und beseitigten.
Cocktails in der Cloud
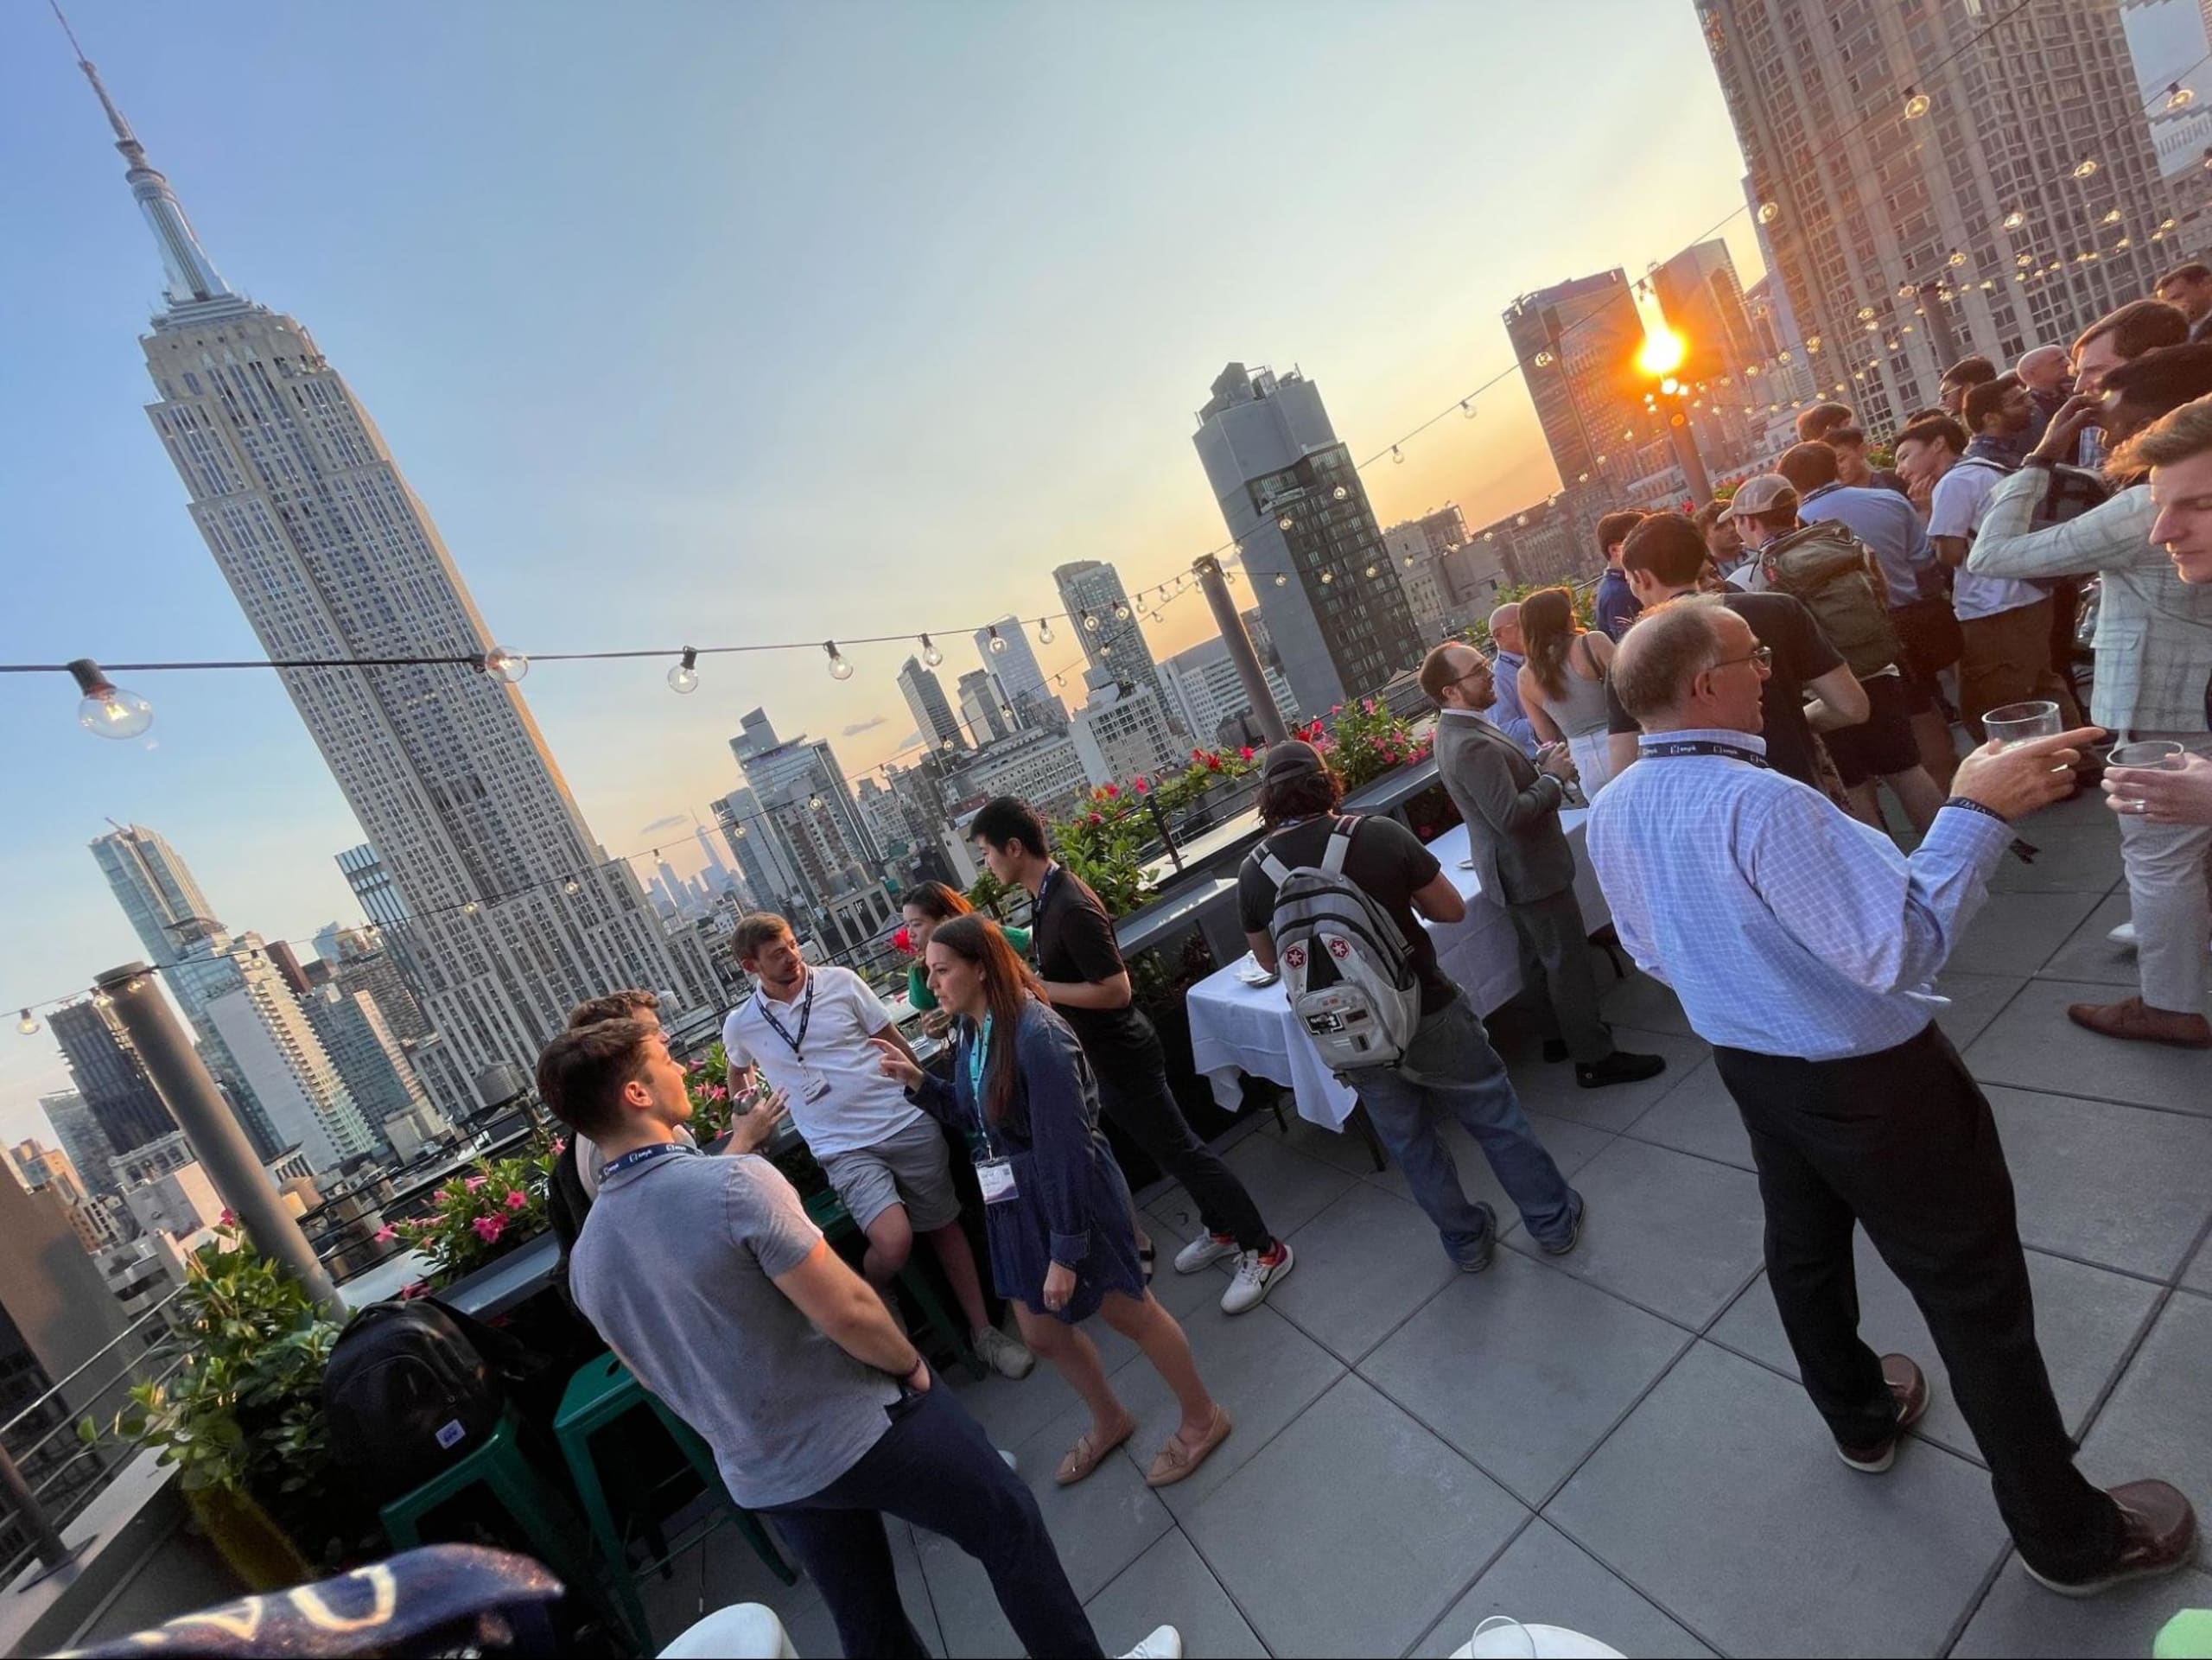
Zum Abschluss des Tages trafen wir uns auf der Terrasse im 17. Stock des Public Hotels. Entwicklerinnen und Entwickler, CISOs, Führungskräfte und alle anderen, die sich für Sicherheit interessieren, konnten sich entspannen und austauschen. Der perfekte Abschluss für einen spannenden, informationsreichen Tag.
Wir haben uns sehr gefreut, unser erstes SnykWeek-Event in New York auszurichten, und sind allen Teilnehmenden dankbar. Wir veranstalten weitere SnykWeek-Events auf der ganzen Welt und würden uns freuen, Sie dort zu sehen. Diese Woche geht es weiter mit der SnykWeek San Francisco!


