Snyk und uv: gemeinsam noch besser


24. Februar 2026
0 Min. LesezeitPython treibt die heutige KI-Revolution voran – von Machine-Learning-Frameworks bis hin zu agentischen Workflows und Data-Science-Pipelines. Doch jahrelang blieb das Python-Paketökosystem hinter den Erwartungen von Entwicklerinnen und Entwicklern zurück: langsame Installationen, mühsame Auflösung von Abhängigkeiten und fragmentierte Tools.
Hier kommt uv ins Spiel. Und jetzt können Teams in Kombination mit Snyk sicherstellen, dass Geschwindigkeit nicht auf Kosten der Sicherheit geht.
Warum uv bei Python-Entwicklerinnen und -Entwicklern immer beliebter wird.
uv wurde von Astral entwickelt und ist ein moderner, leistungsstarker Python-Paketmanager und Resolver. Er ist als direkter Ersatz für Teams konzipiert, die pip, pip-tools, poetry und andere Python-Paketierungstools verwenden.
Seit dem Start vor zwei Jahren hat uv ein explosionsartiges Wachstum erlebt:
80.000 Sterne auf GitHub
uv wird zum bevorzugten Tool beliebter AI-native Projekte wie FastMCP, Pydantic, BentoML, Instructor, Outlines und Antropic’s Python SDK
Bei Snyk haben wir uv schnell intern eingeführt – sowohl für die Anwendungsentwicklung als auch für Funktionen wie agent-scan in Evo.
Die Bedeutung von Supply-Chain-Sicherheit erkennen
Wenn Teams ein neues Tool bewerten, stellen sich immer zwei Fragen:
Ist es sicher?
Lässt es sich in unsere bestehende Toolchain integrieren?
Kurz nach der Veröffentlichung von uv fragten Entwicklerinnen und Entwickler aus der Python-Community, ob sich mit uv Abhängigkeiten in standardisierten SBOM-Formaten exportieren lassen. Ohne diese Möglichkeit wäre die Integration von uv-Projekten in Sicherheits- und Compliance-Pipelines mit zusätzlichem Aufwand verbunden.
Auch Snyk-Kunden, die uv gerne einführen wollten, äußerten denselben Bedarf: Sie brauchten eine nahtlose Möglichkeit, den Überblick über ihre Supply Chain zu behalten.
Gleichzeitig ist es uns wichtig, offene Standards und für Entwicklerinnen und Entwickler relevante Ökosysteme nicht nur zu unterstützen, sondern aktiv zu ihrer Weiterentwicklung beizutragen.
Deshalb haben wir uns direkt mit den uv-Maintainern zusammengetan, um das Problem zu lösen. Gemeinsam haben wir native Unterstützung für den CycloneDX-Export beigesteuert. So können Anwenderinnen und Anwender uv leichter in nachgelagerte Tools integrieren und Tool-Anbieter uv auf skalierbare Weise erweitern.
uv und Snyk gemeinsam nutzen
Mit der im November 2025 veröffentlichten CycloneDX-Unterstützung in uv 0.9.11 ist es ganz einfach, ein Projekt abzusichern.
Schritt 1: Eine CycloneDX-SBOM mit uv exportieren
Erstellen Sie eine CycloneDX-SBOM im JSON-Format, die die Abhängigkeiten des Projekts enthält:
Schritt 2: Die SBOM mit Snyk testen
Mit Snyk lässt sich diese SBOM anschließend auf Schwachstellen und Probleme bei der Lizenzkonformität prüfen. Entwicklerinnen und Entwickler erhalten direkt für ihre mit uv verwalteten Abhängigkeiten einen klaren Überblick über Sicherheits- und Lizenzrisiken:
uv-Projekte von Anfang an absichern
Der SBOM-Export war erst der Anfang. Das Scannen exportierter Artefakte funktioniert zwar gut, doch für Entwicklerinnen und Entwickler, die uv nutzen, wollten wir den Prozess noch nahtloser gestalten. Deshalb haben wir native uv-Unterstützung direkt integriert in:
Die Snyk CLI
IDE-Integrationen
Agentische Workflows
Die native Unterstützung für uv ist derzeit im Rahmen einer privaten Vorschau für Enterprise-Kunden verfügbar. Damit möchten wir Feedback sammeln, bevor der Early Access im April 2026 für alle Kunden und Nutzerinnen und Nutzer der kostenlosen Version startet.
Demnächst:
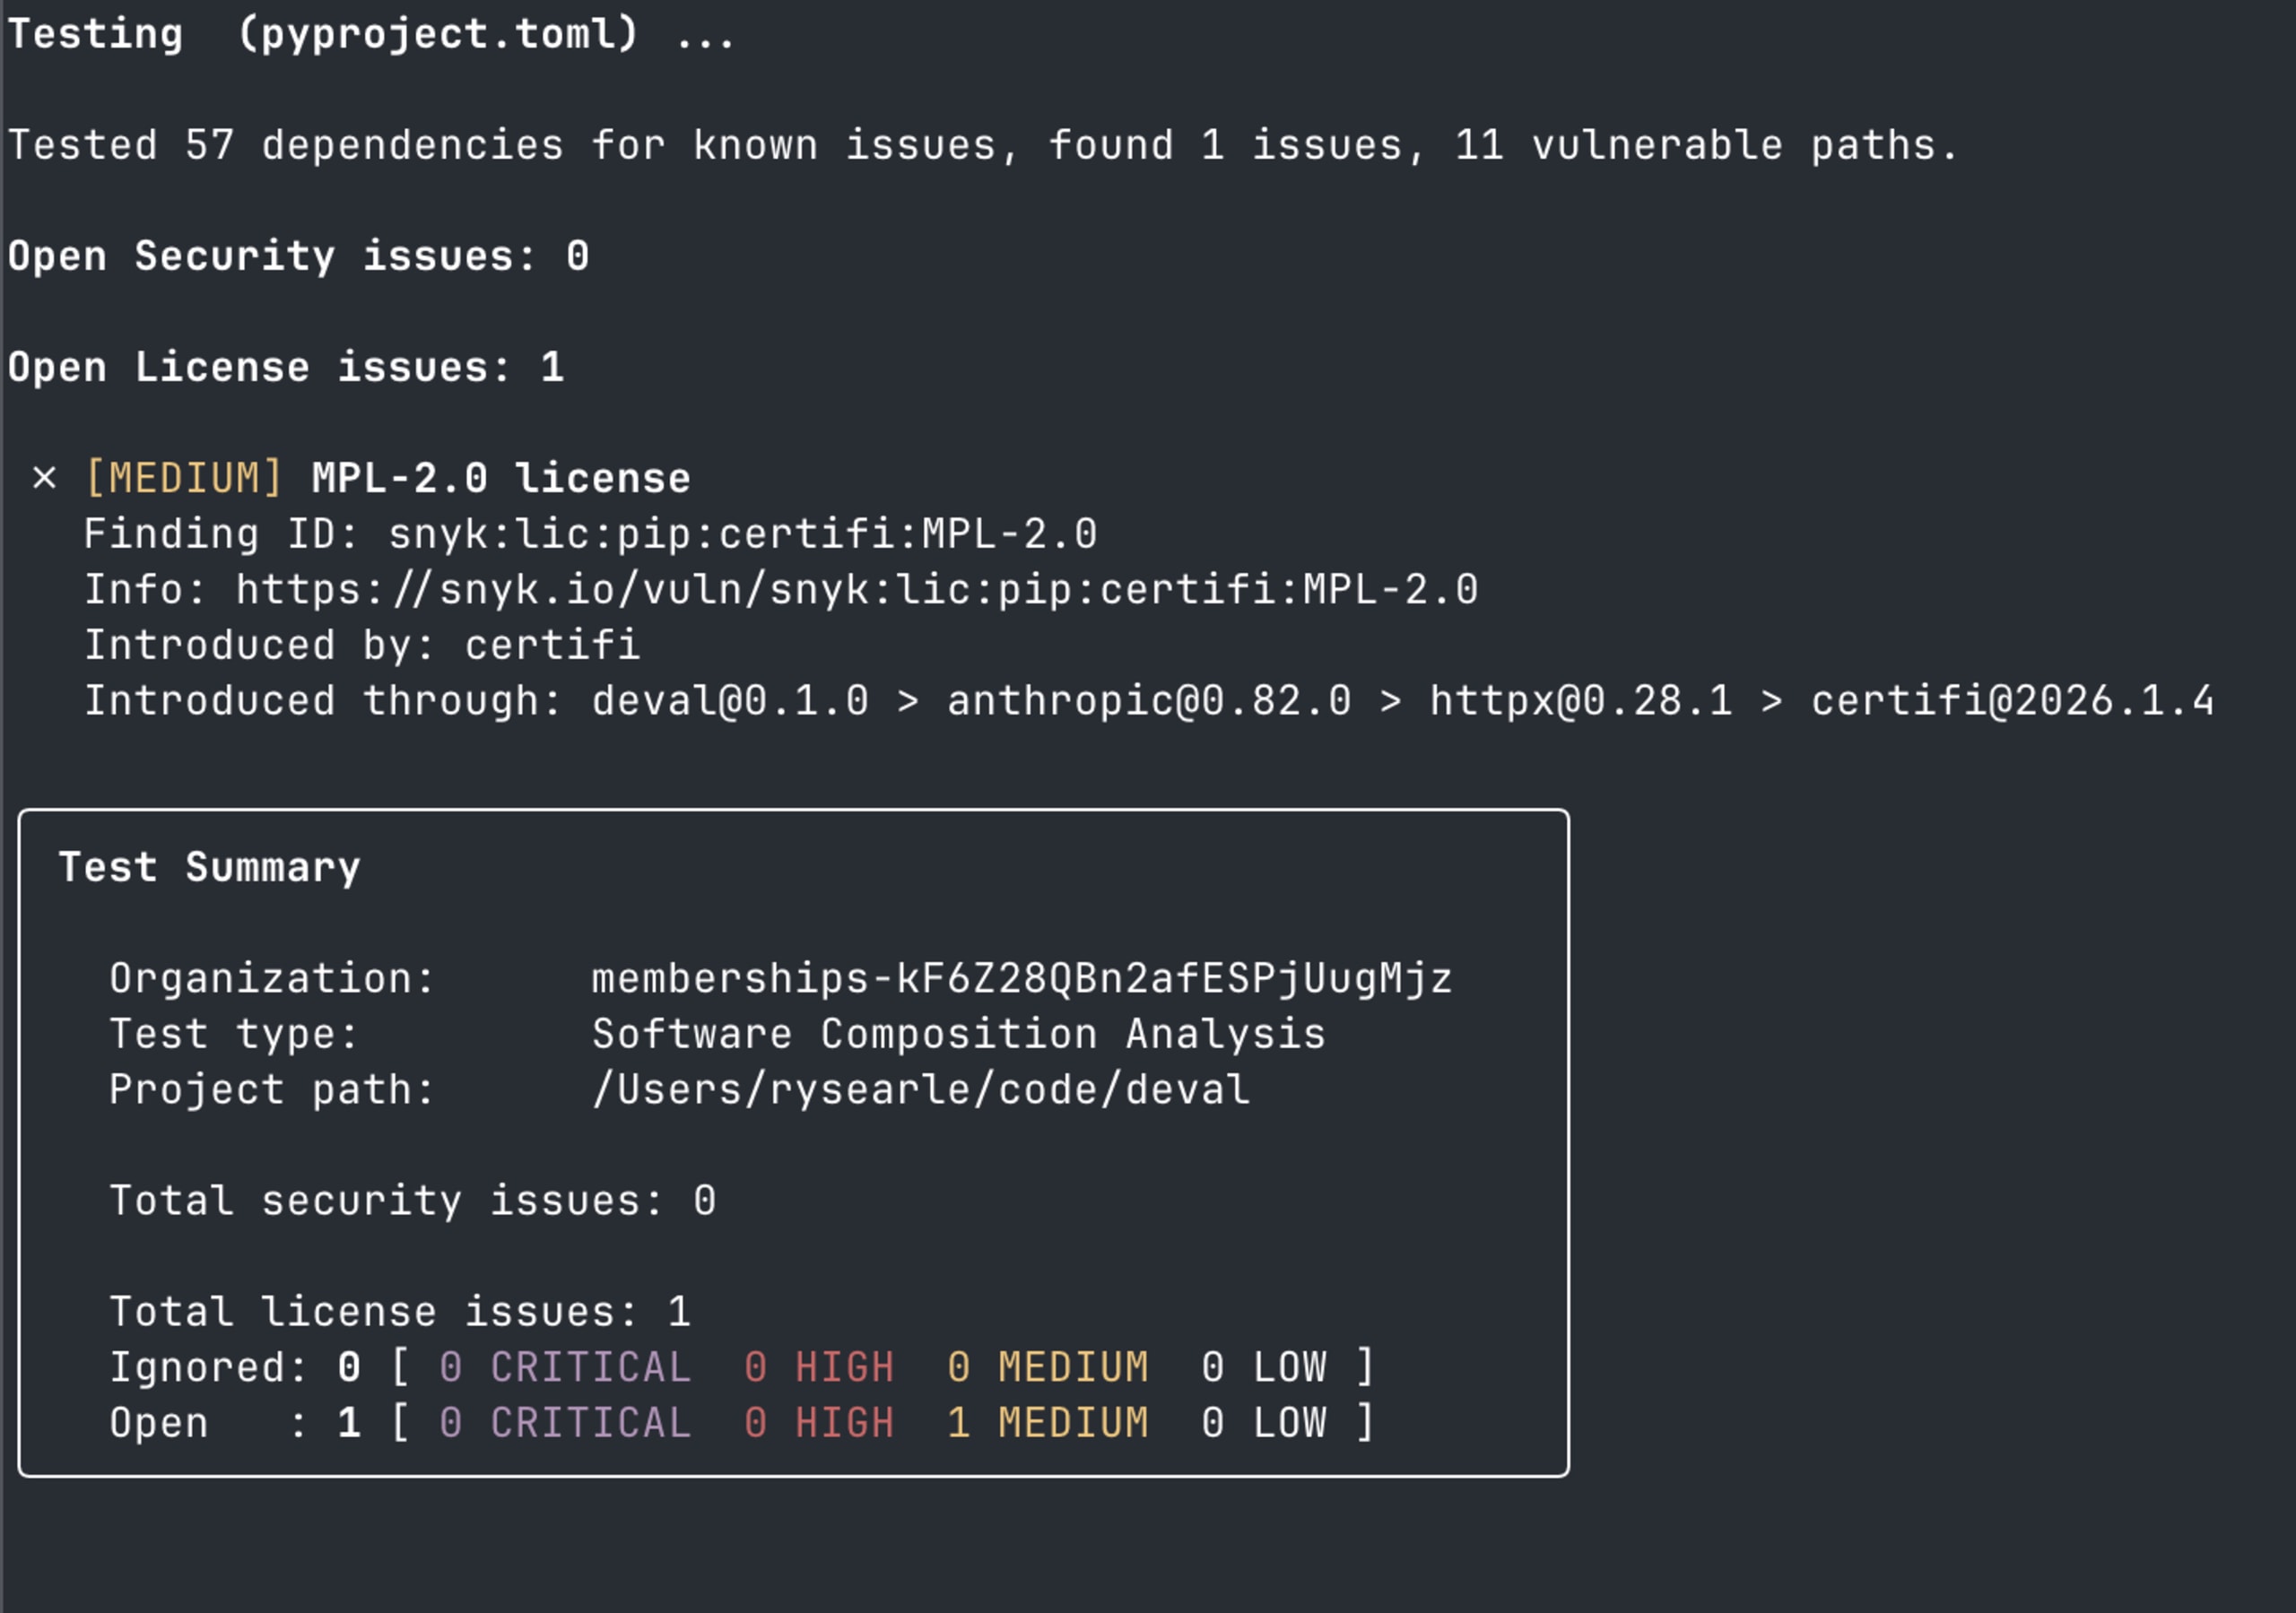
Unser Ziel ist einfach: Wenn Sie mit uv entwickeln, sollte Sicherheit von Anfang an integriert sein – und nicht nachträglich hinzugefügt werden. Da uv sich schnell zum modernen Standard für das Python-Paketmanagement entwickelt, setzt sich Snyk dafür ein, dass Sie niemals zwischen Geschwindigkeit beziehungsweise Leistung und Sicherheit abwägen müssen.
Durch die Kombination der leistungsstarken Abhängigkeitsauflösung von uv mit der branchenführenden KI-Sicherheitsplattform von Snyk können Teams ihre AI-native Anwendungen von Anfang an zuverlässig entwickeln, installieren und absichern.
Starten Sie noch heute
Mit uv und Snyk müssen Sie sich nicht zwischen Geschwindigkeit und Sicherheit entscheiden. Wenden Sie sich an Ihre Snyk-Ansprechperson, um mehr über die uv-Unterstützung zu erfahren. Weitere Informationen dazu, wie Snyk Python-Entwicklerinnen und -Entwickler unterstützt, finden Sie in unseren User Docs.
Wenn Sie AI-native Anwendungen mit Python entwickeln, ist jetzt der richtige Zeitpunkt, Ihre Strategie für Supply-Chain-Sicherheit zu überdenken. Erfahren Sie mehr in unserem Bericht zur KI-Sicherheitskrise in Python. Darin erfahren Sie, welche konkreten Risiken das KI-Ökosystem von Python betreffen und wie Engineering-Teams ihnen einen Schritt voraus sein können.
WHITEPAPER
Die KI-Sicherheitskrise in Ihrer Python-Umgebung
Angesichts des rasanten Entwicklungstempos: Wissen Sie wirklich, worauf Ihre KI-Umgebung zugreifen kann?


