Snyk-Scanning-Funktionen jetzt in Jira Software integriert
Sarah Conway
6. Juni 2023
0 Min. LesezeitDie Entwicklung ist heute schneller denn je. Es werden mehr Apps und mehr Code geschrieben als je zuvor. Um die Entwicklung zu beschleunigen, kommen mehr Abhängigkeiten von Drittanbietern und mehr Container zum Einsatz. Auch Code, der die Bereitstellung und Konfiguration von Apps und der Cloud steuert, wird immer häufiger verwendet.
Um schnell zu veröffentlichen, müssen Entwickler Sicherheitsprobleme im Blick behalten. Sie möchten verstehen, wie sie sichere Anwendungen entwickeln können, und während der Arbeit Feedback erhalten. Sicherheitsteams wiederum möchten es Entwicklern leicht machen, die zu priorisierenden Probleme zu erkennen und zu beheben – ohne sie auszubremsen.
Snyk Security in Jira Software stellt sich vor
Snyk Security in Jira Cloud ist als offene Betaversion im Atlassian Marketplace verfügbar. Damit bauen wir auf unserer weit verbreiteten nativen Integration in Atlassian Bitbucket Cloud auf. Snyk Security in Jira Cloud bringt Schwachstellen in der Anwendungssicherheit in den Kontext der Entwickler-Sprints. So können Jira-Nutzer Sicherheitsaufgaben gemeinsam mit ihrer übrigen Entwicklungsarbeit planen und nachverfolgen und die Sicherheit an den Produktions-Sprints ausrichten.
Von Snyk Open Source erkannte Schwachstellen in Abhängigkeiten von Drittanbietern sind jetzt in Jira sichtbar. So können Sicherheits- und Entwicklungsteams über ein gemeinsames Dashboard zusammenarbeiten. Die Integration wird in Kürze auch Probleme in eigenem Code, Container-Schwachstellen und IaC-Fehlkonfigurationen unterstützen – für Kunden von Snyk Code, Snyk Container beziehungsweise Snyk IaC. Die direkt in die Jira-Benutzeroberfläche eingebetteten Scans von Snyk erleichtern Gespräche über den Sicherheitsstatus: Schwachstelleninformationen werden in einem gemeinsamen Arbeitsbereich angezeigt, in dem Teams ihre Aufgaben verwalten.
Atlassian und Snyk haben gemeinsam Security in Jira entwickelt, um unseren Kunden zu helfen und ihre DevSecOps-Workflows zu verbessern. Wir pflegen seit Langem eine Partnerschaft mit Snyk und es lag nahe, im Rahmen unseres Early-Access-Programms mit einem vertrauenswürdigen Partner zusammenzuarbeiten. Dank dieser Zusammenarbeit können wir Security in Jira jetzt allen vorstellen.
– Suzie Prince, Head of Product Management, Atlassian
Warum Snyk Security in Jira Cloud?
Für Entwickler:
Finden Sie Schwachstellen schnell, ohne die Jira-Benutzeroberfläche zu verlassen.
Nutzen Sie Ihre bestehende Entwicklungsumgebung und integrieren Sie Sicherheit automatisch in Ihre DevOps-Prozesse.
Entwickeln, testen und veröffentlichen Sie sichere Software schneller und zuverlässiger.
Wenn Sie Probleme direkt bei ihrem Auftreten mit den Tools angehen können, die Sie täglich nutzen, lässt sich die Sicherheit auf die Vielzahl der anstehenden Aufgaben skalieren.
Für Sicherheitsverantwortliche:
Fördern Sie eine Kultur der Zusammenarbeit und gewinnen Sie das Vertrauen des Engineering-Teams.
Verschaffen Sie sich einen besseren Überblick über die Sicherheitsmaßnahmen der Entwickler und geben Sie direkt über die Tools Anleitungen, die sie bereits verwenden.
Wir haben ein gemeinsames Sicherheitsteam für mehrere Produktentwicklungsteams und wünschen uns alle eine einheitliche Vorgehensweise, um Schwachstellen zu beheben und Ziele zu erreichen. Die Integration von Snyk Security in Jira wird dazu beitragen, unsere Sicherheitsroutinen zu vereinheitlichen und den Prozess für alle Teams effektiver zu gestalten.
- Charles Illingworth, Software Engineering Team Lead, Motability Operations
Erste Schritte mit Jira Cloud
Sie können Snyk Security in Jira Cloud aus dem Atlassian Marketplace installieren – in wenigen einfachen Schritten. Alle Nutzer, die die App zum ersten Mal verwenden, erhalten eine kostenlose 45-tägige Snyk-Testversion mit unbegrenzten Tests und zusätzlichen Funktionen. Folgen Sie der nachstehenden Schritt-für-Schritt-Anleitung, um Snyk Security in Jira Cloud einzurichten. Weitere Hilfe und Informationen finden Sie in unserer Dokumentation.
Installationsvorgang
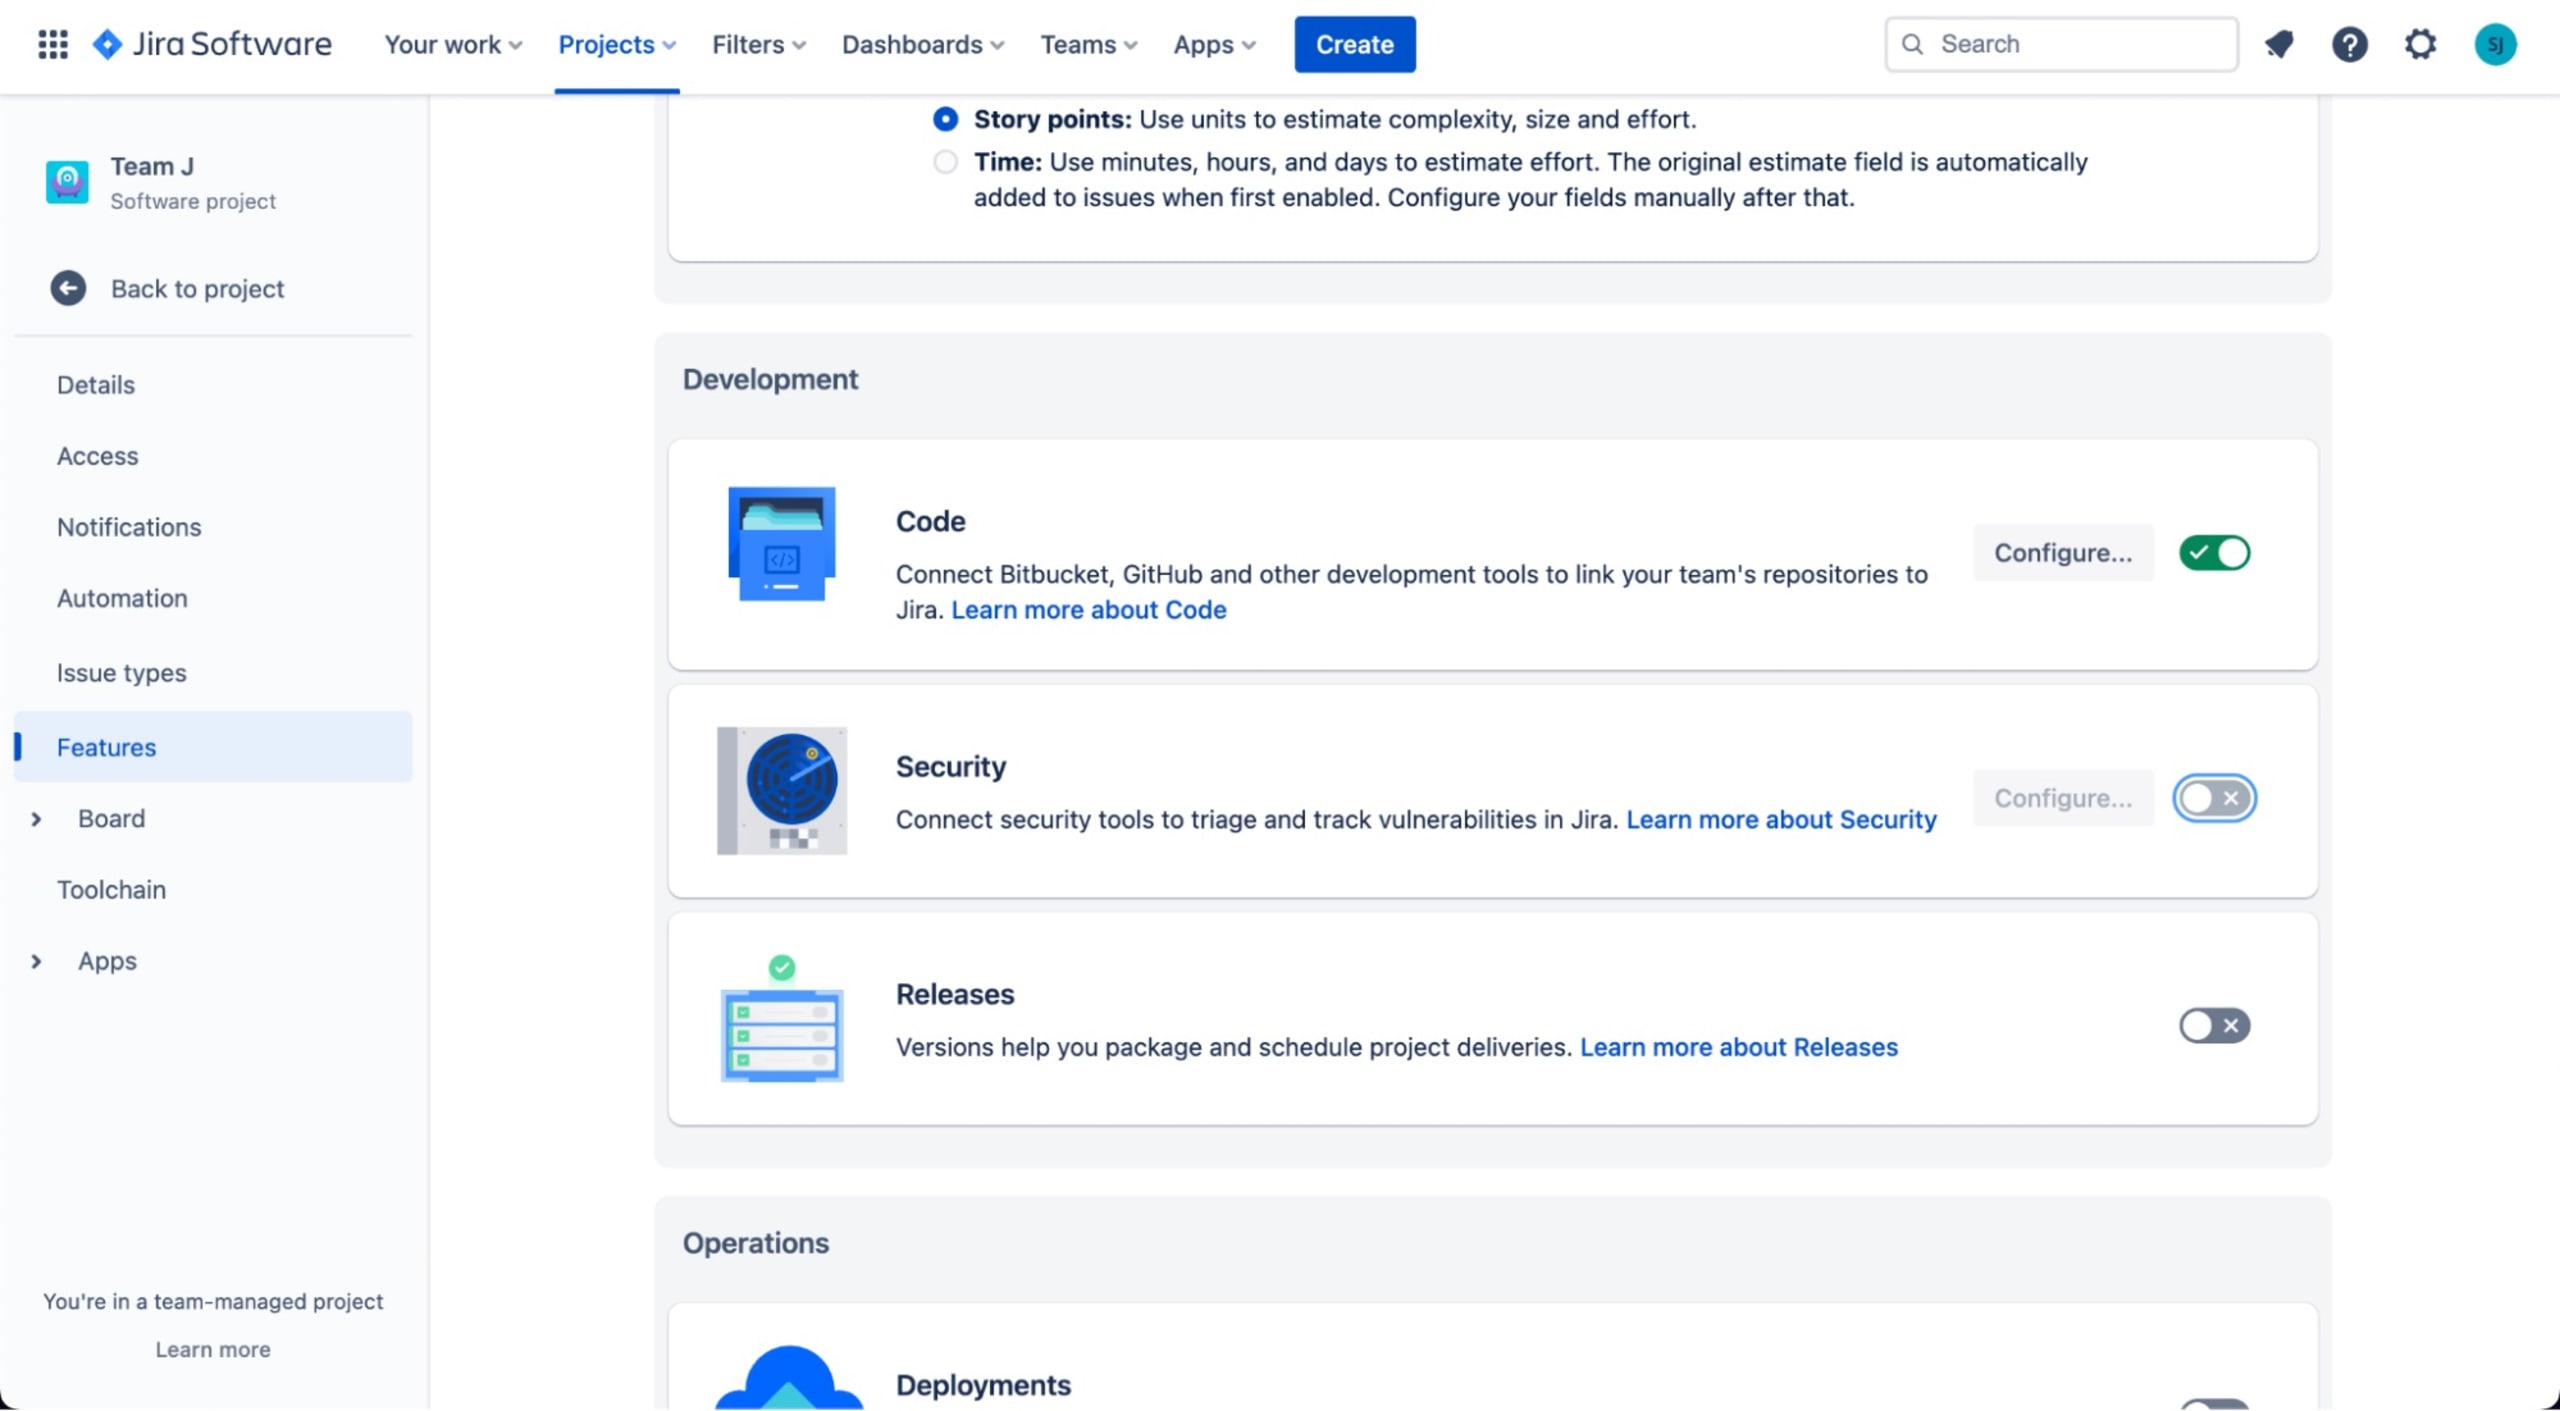
Navigieren Sie in den Einstellungen Ihres Jira-Projekts zu Funktionen > Entwicklung > Sicherheit und schalten Sie Sicherheit auf Ein.
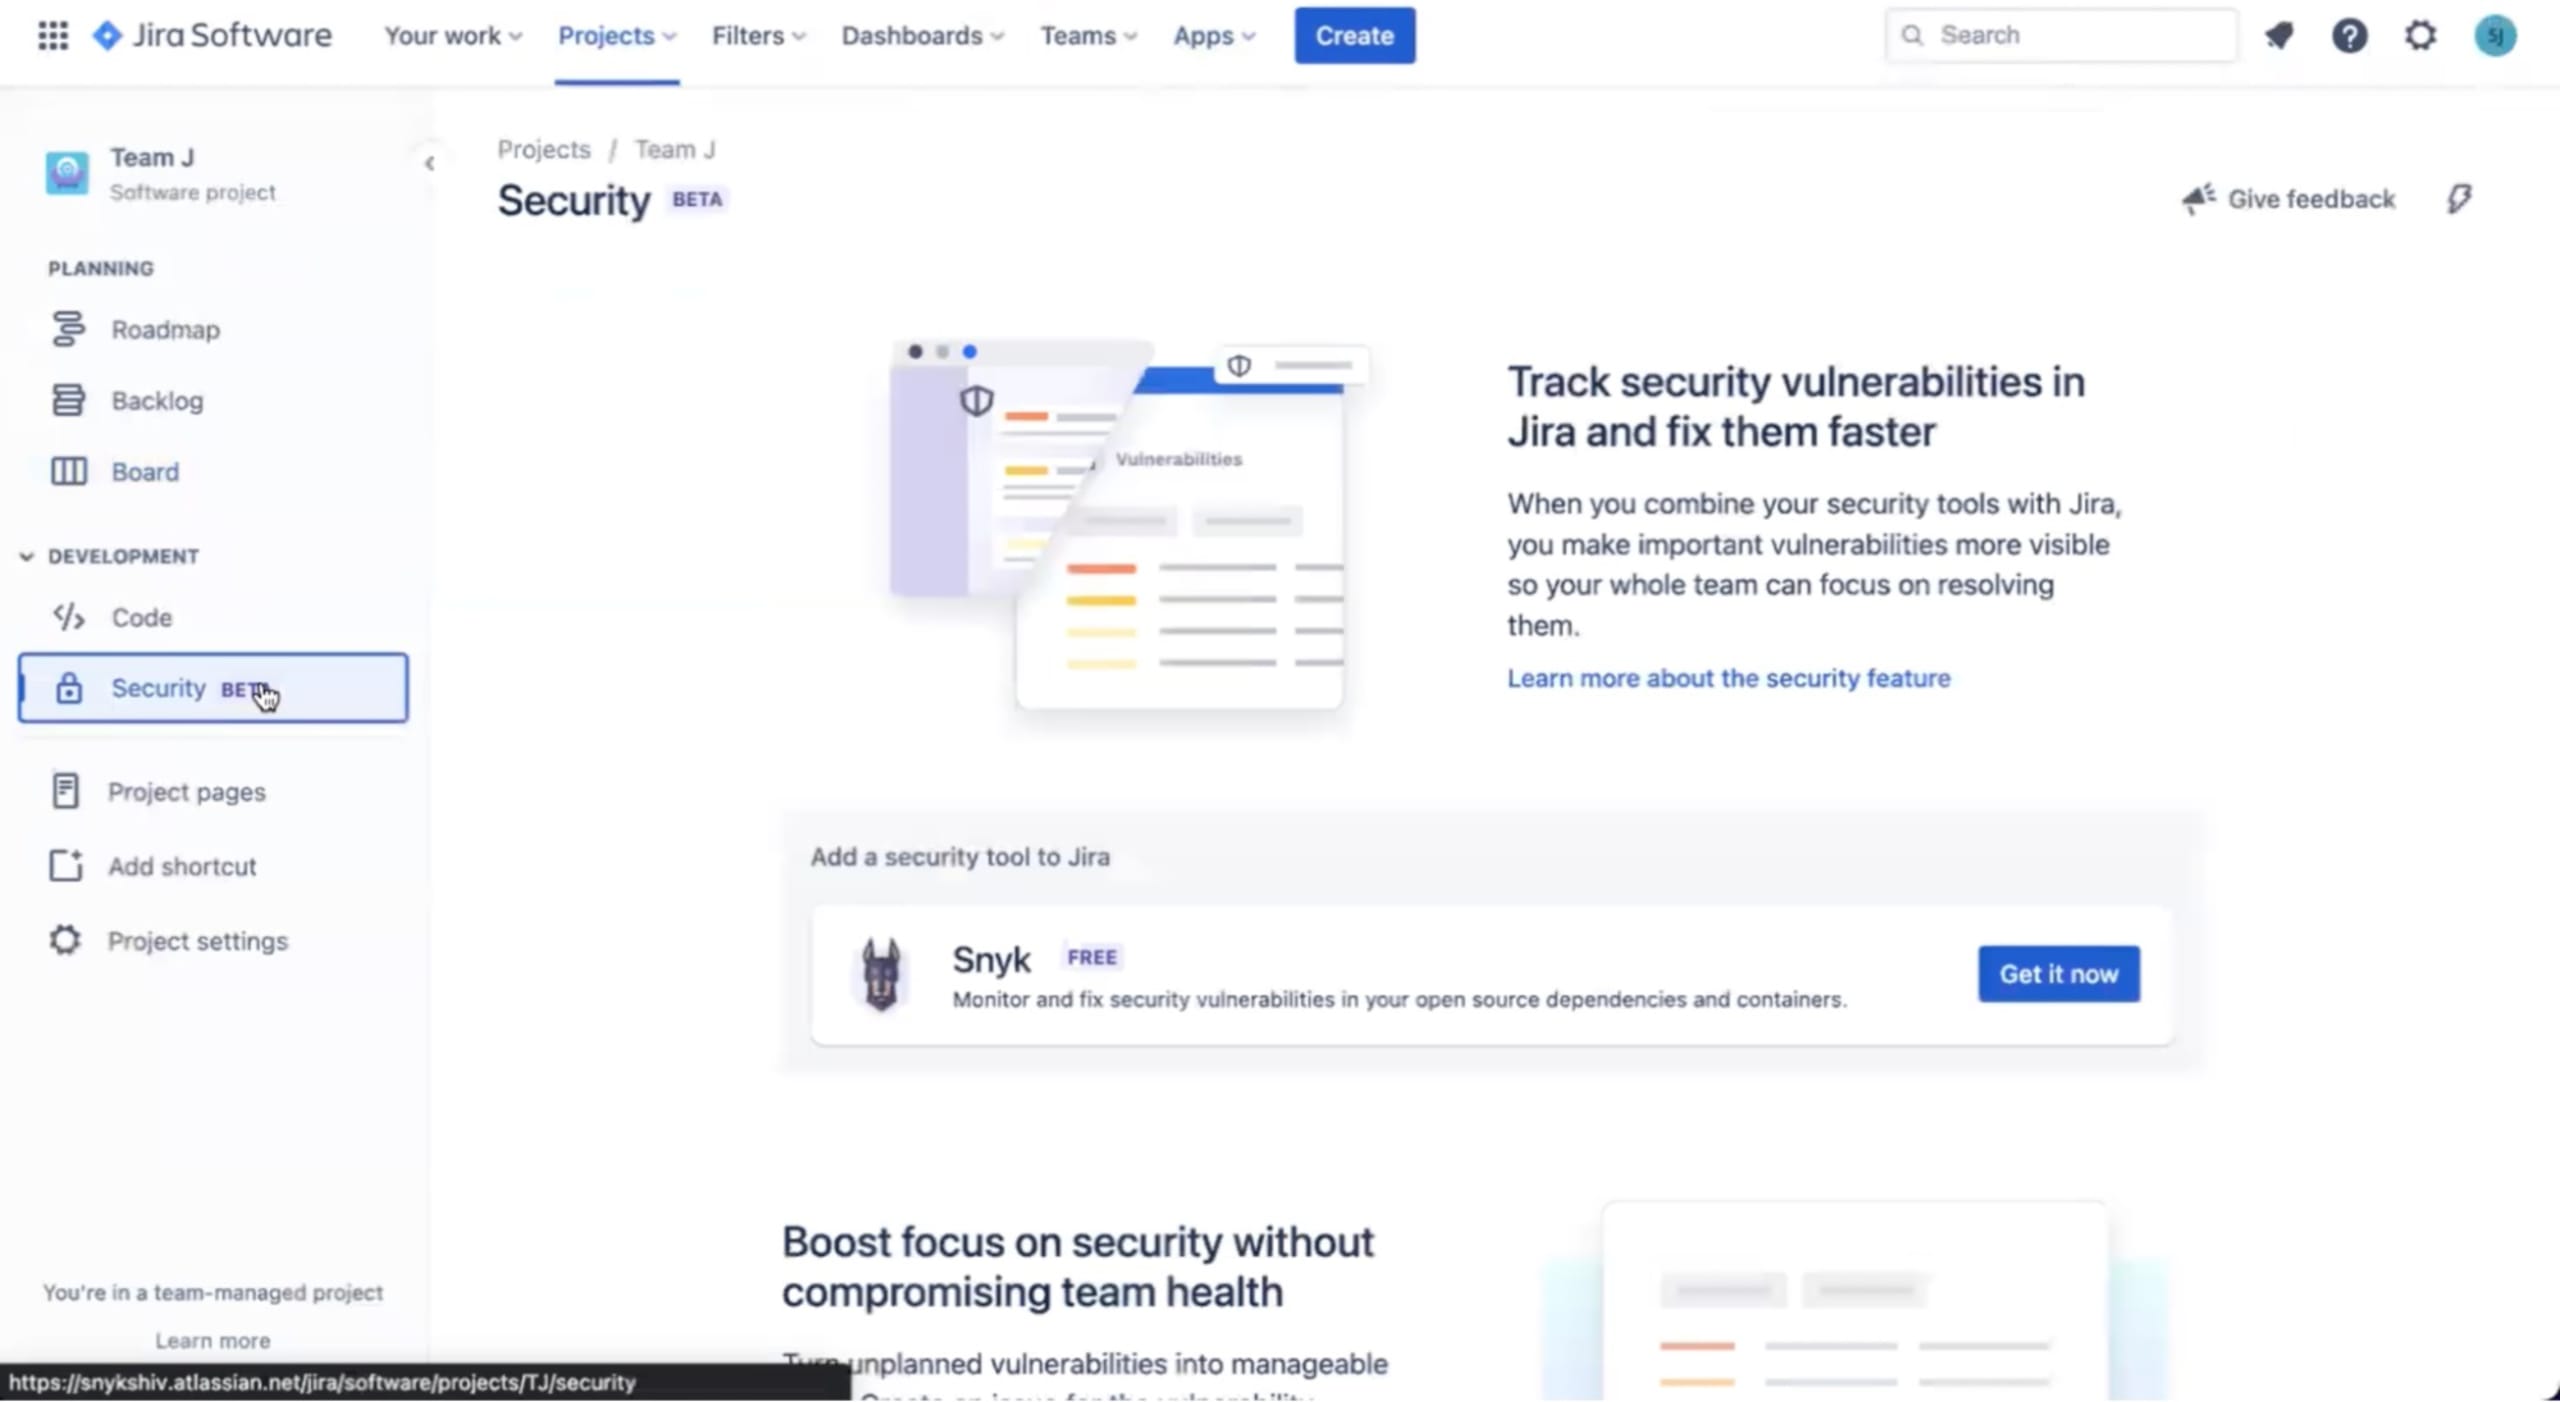
Navigieren Sie zu Ihrem Jira-Projekt > Sicherheit und klicken Sie unter Snyk auf Jetzt abrufen, um die App Snyk Security in Jira Cloud für Ihren Jira-Mandanten zu installieren.
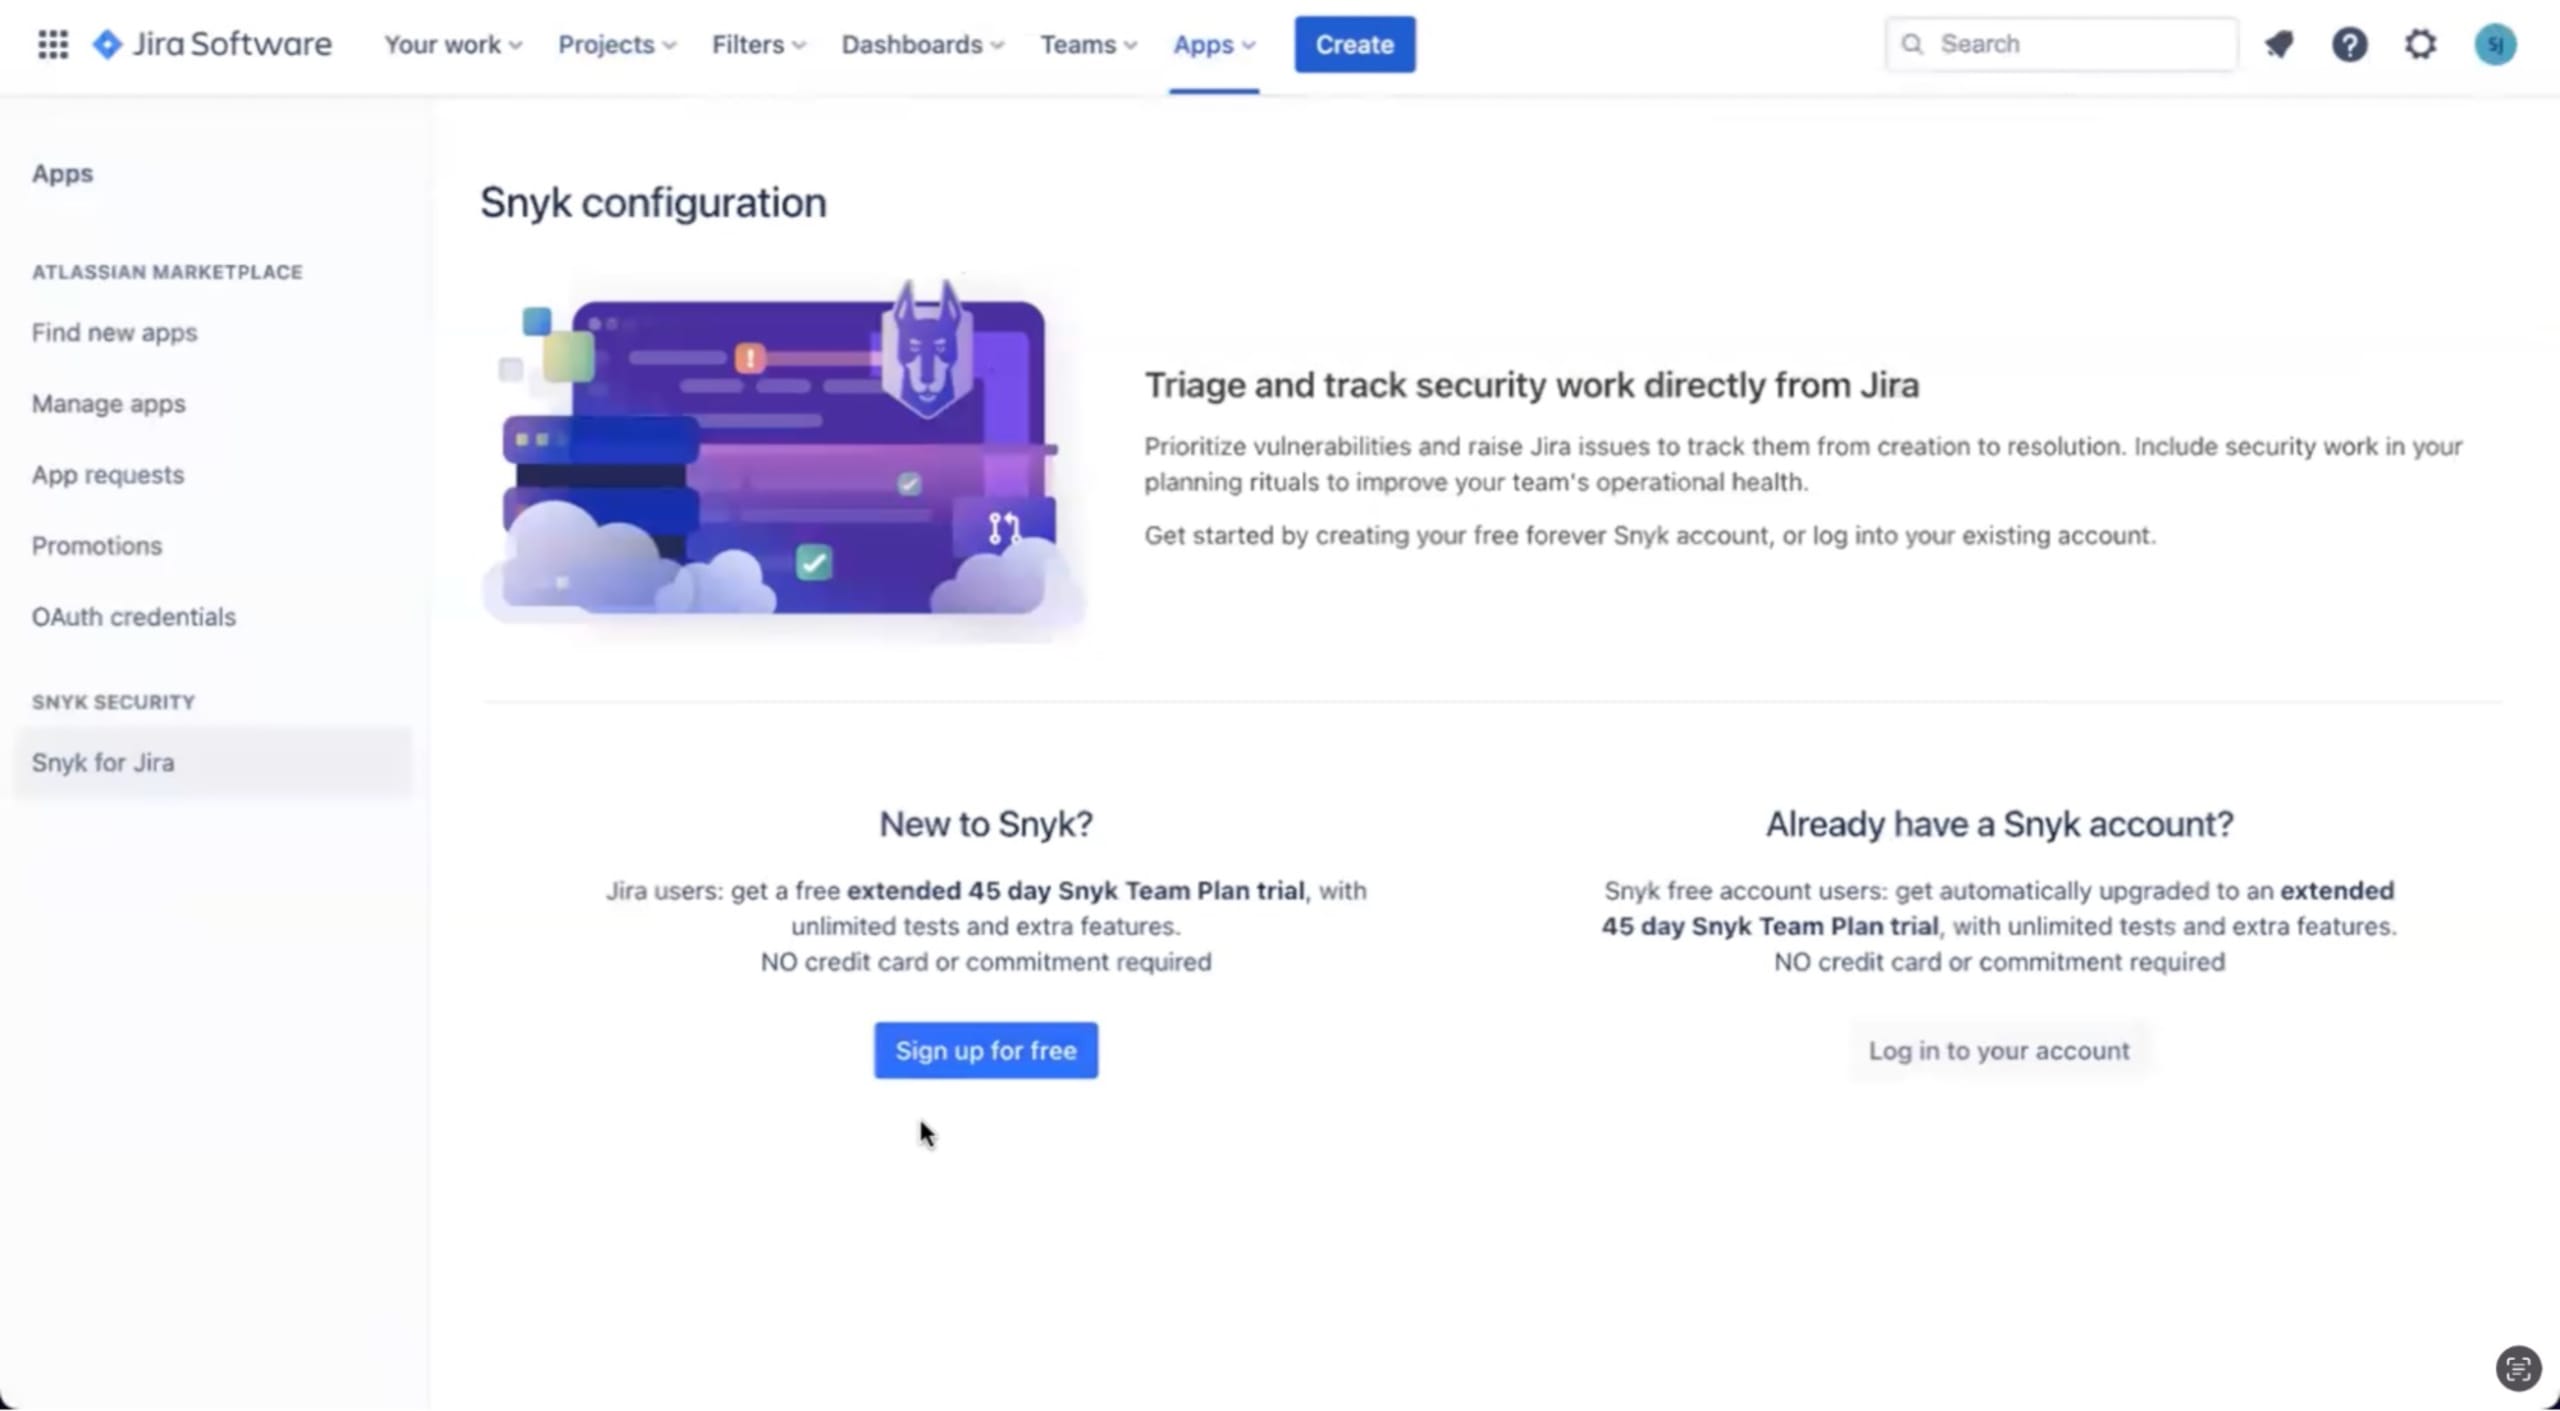
Navigieren Sie nach der Installation zu Apps > Snyk for Jira und melden Sie sich an.
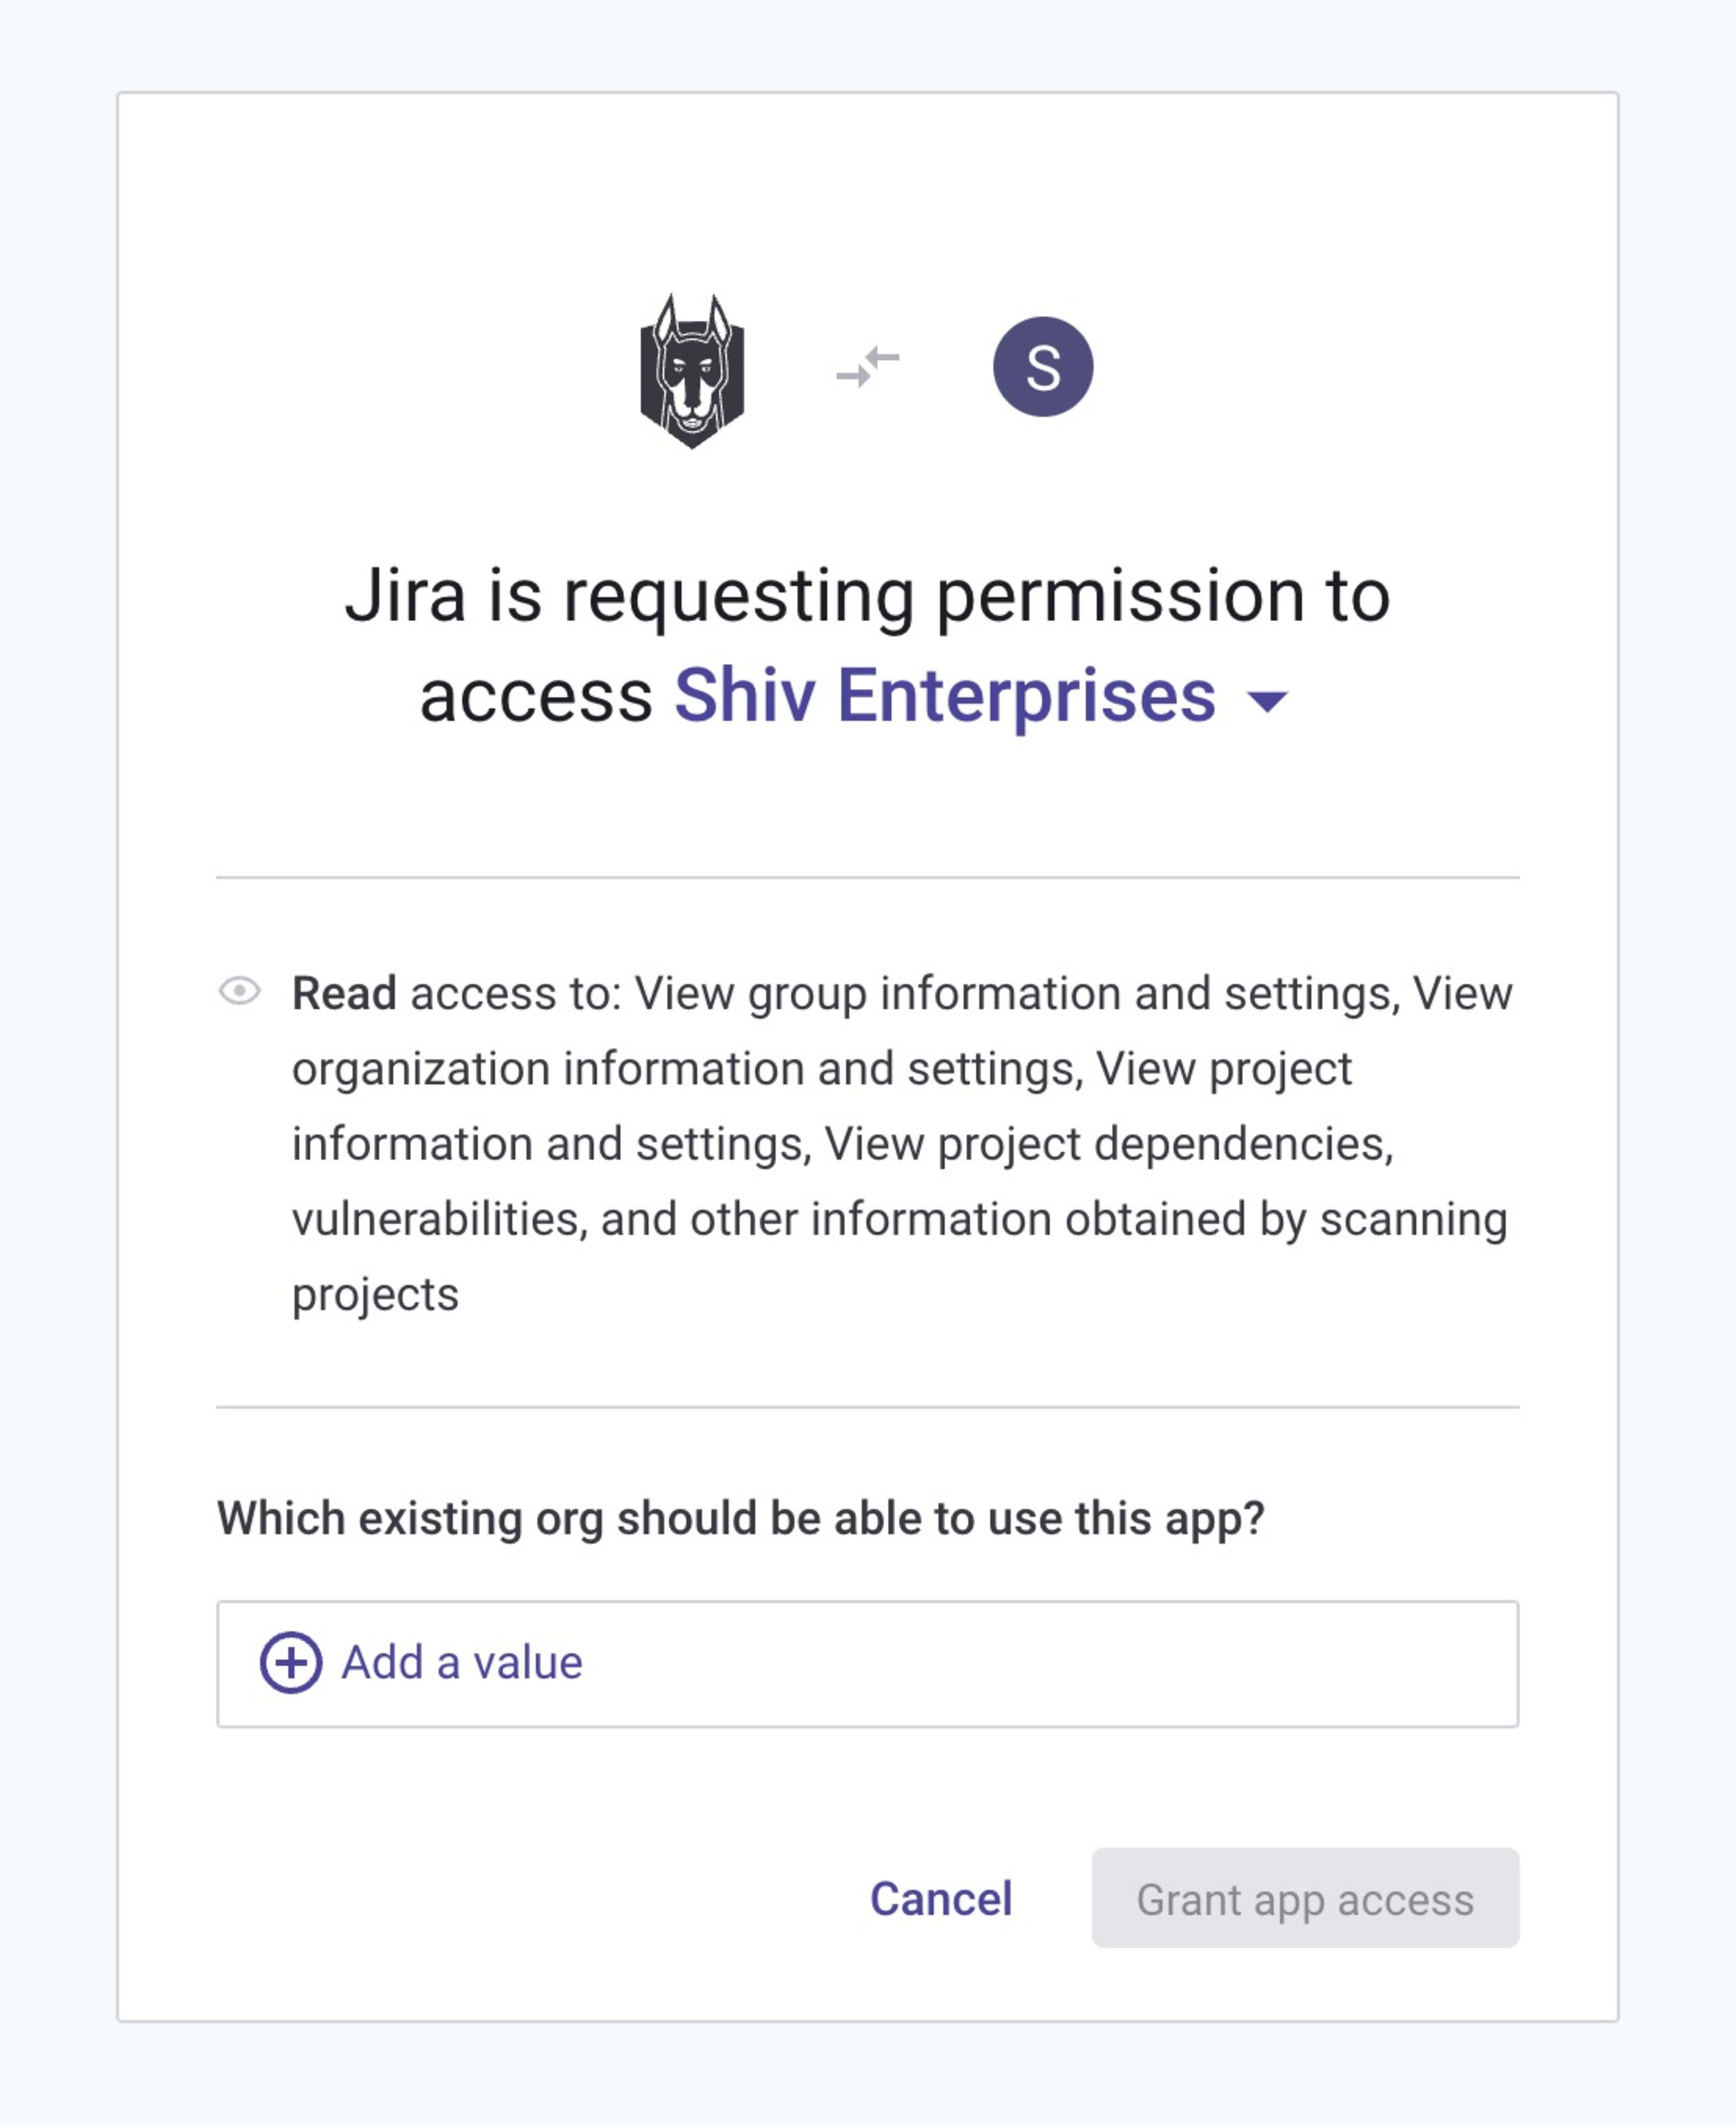
Wählen Sie die Snyk-Gruppe und die Snyk-Organisation aus, die Sie mit Jira verbinden möchten.
Navigieren Sie zu Ihrem Jira-Projekt > Tab „Sicherheit“, klicken Sie auf die Schaltfläche Sicherheits-Container verknüpfen und folgen Sie den Anweisungen, um Snyk Security in Jira zu den Toolchains hinzuzufügen.
Wählen Sie anschließend das Snyk-Ziel aus, das Sie in Jira importieren möchten, und klicken Sie auf Container hinzufügen.