SCA-Probleme mit dem Snyk Remediation Agent in der CLI direkt im Terminal skalierbar beheben



29. Mai 2026
0 Min. LesezeitDie Erkennung ist der Behebung weit voraus
Snyk erkennt inzwischen sechs Schwachstellen für jede behobene. NIST meldete für das erste Quartal 2026 einen Anstieg der CVE-Einreichungen um 33 %. Laut Gartner dauert es durchschnittlich 55 Tage, eine Schwachstelle mit hohem oder kritischem Schweregrad zu patchen (Gartner, „How to Respond to the 2026-2027 Threat Landscape“, 28. Mai 2026).
Die Behebung muss schneller erfolgen, denn Sicherheitsrückstände nehmen gleichzeitig aus drei Richtungen zu:
Frontier-Modelle können zuvor als ignorierbar eingestufte Befunde mit niedrigem Schweregrad zu funktionsfähigen, neuartigen Zero-Day-Exploits verketten. Probleme, die Ihr Team vor sechs Monaten noch ohne Bedenken als akzeptables Risiko einstufen konnte, lassen sich heute nicht mehr gefahrlos ignorieren.
KI-Coding-Assistenten liefern mehr Code in kürzerer Zeit: 65–70 % des Produktivcodes werden inzwischen von KI generiert, und fast die Hälfte davon enthält ausnutzbare Schwachstellen. Neue Probleme entstehen rasant, und Sicherheitsteams können sie nicht mehr manuell triagieren.
KI-gestützte Erkennung bringt einzigartige Probleme in einer Menge ans Licht, die Sicherheits- und Entwicklungsteams nicht effizient beheben können.
Die Angriffsfläche wächst gleichzeitig auf Angriffs-, Supply- und Erkennungsseite. Die Erkennung ist also nicht der Engpass. Sicherheitsteams brauchen kein weiteres Tool, um Risiken aufzuspüren. Sie brauchen Tools, die erkannte Risiken angehen und den Rückstand abbauen.
Die scheinbar naheliegende Abkürzung, Scan-Ergebnisse direkt an einen Coding-Assistenten weiterzuleiten und ihn zu bitten, „die Schwachstellen zu beheben“, entpuppt sich als Falle. KI-Modelle erkennen zwar, was nicht stimmt, wissen aber nicht, auf welche Version aktualisiert werden sollte, ob dadurch der Build fehlschlägt, ob der anfällige Codepfad tatsächlich erreichbar ist oder ob das Paket, auf das aktualisiert wird, noch gepflegt wird. So erhalten Sie Fixes, die zwar kompilieren, die CVE aber möglicherweise nicht beheben, Upgrades, durch die Tests fehlschlagen, oder PRs, die mehr Probleme verursachen als sie lösen. „Autonome“ Workflows, die Zeit sparen sollten, kosten Entwicklerinnen und Entwickler inzwischen noch mehr Zeit, weil sie jeden Schritt der KI überwachen müssen.
Genau diese Lücke soll der Remediation Agent von Snyk schließen. Durch die Kombination der Schlussfolgerungsfähigkeit von Frontier-Modellen mit der Sicherheitsintelligenz von Snyk können Entwicklerinnen und Entwickler mehr Probleme mit größerer Zuversicht, über mehr Prüftypen hinweg und mit weniger Tokens beheben. Benchmarks zeigen, dass sich die Behebungsrate bei SAST-Problemen um etwa 14 % und bei SCA-Problemen um etwa 94 % verbessert, wenn Snyk-Expertise in den Kontext eines Frontier-Modells eingebettet wird.
Heute veröffentlichen wir für Designpartner eine neue experimentelle CLI-Erfahrung für den Snyk Remediation Agent. Dies ist unser erster Schritt hin zur Einführung einer vollständig autonomen, durch Intelligence gesteuerten Behebung in großem Umfang.
Behebung mit Snyk
Snyk war Vorreiter bei Developer-First-Security. Der Snyk Remediation Agent ist der nächste Schritt auf diesem Weg.
Wir begannen mit Fix PRs. Diese deterministischen, regelbasierten Vorschläge helfen Entwicklerinnen und Entwicklern, Supply-Chain-Probleme zu beheben, indem sie von anfälligen Versionen auf neuere Versionen aktualisieren. Jedes Jahr werden auf diese Weise Millionen von Fixes ausgeliefert, und das wird auch so bleiben. Doch im Zeitalter von KI und agentischer Entwicklung reichen sie nicht mehr aus.
Mit Snyk Agent Fix kamen anschließend KI-gestützte, validierte SAST-Fixes in IDEs und PRs. Vor Kurzem haben wir die Architektur von Snyk Agent Fix verbessert, um die Behebungsrate zu steigern. Claude Sonnet 4.6 erreicht allein eine Erfolgsquote von etwa 72 % bei SAST-Behebungen, die sowohl sicher als auch funktionsfähig sind. Dasselbe Modell liefert mit dem Snyk-Kontext von Agent Fix etwa 82 % „merge-fertige“ Fixes für Entwicklerinnen und Entwickler.
Der Befehl /snyk-fix, der Anfang dieses Monats für Designpartner eingeführt wurde, ging den nächsten Schritt: eine durch Intelligence gesteuerte Behebungsschleife, die Sie in jeder Agentic Development Environment wie Cursor, Claude Code oder Windsurf ausführen können. Snyk scannt und fügt Ihrem LLM den passenden Kontext hinzu. Dieses nutzt die proprietären Daten, um einen gezielten Fix zu erstellen. Eine Entwicklerin oder ein Entwickler prüft und führt den Merge durch. Dieser Human-in-the-Loop-Ansatz ermöglicht nahtlose, synchrone Behebungen. Außerdem können wir so die Wirksamkeit unserer Fix-Empfehlungen validieren, bevor wir etwas entwickeln, das größeres Vertrauen seitens der Entwicklerinnen und Entwickler voraussetzt.
Die heutige CLI-Version erweitert diese Behebungsschleife auf Ihr Terminal. Der neue Remediation Agent von Snyk kann lokal mit Frontier-Modellen oder lokal gehosteten Modellen ausgeführt werden, um Probleme in großer Zahl zu beheben. Ihr Agent wird durch Snyk Security Intelligence und Empfehlungen unterstützt und behebt mehr Probleme zuverlässiger und effizienter.

Wie geht es weiter?
Ein asynchroner Remediation Agent, der ohne Entwickler-Prompt und auf Basis eines Backlog-Filters ausgeführt wird und vollständig validierte, merge-fähige PRs erstellt.
Eine AppSec-Benutzererfahrung, mit der Sicherheitsteams Behebungskampagnen starten können, ohne Entwicklerinnen und Entwicklern dafür Tickets zuzuweisen
So machen Snyk-Kunden Fortschritte:
Unsere erfolgreichsten Kunden verfolgen einen schrittweisen Ansatz, um Rückstände abzubauen. Sie beginnen mit manueller Triage, gehen dann zu KI-Unterstützung mit einem Menschen im Prozess über und setzen schließlich auf vollständige asynchrone Automatisierung. Diese CLI-Version ist bewusst ein Zwischenschritt. Sie bleiben eingebunden und genehmigen jede Änderung. Wenn Ihre Entwicklungsteams zunehmend damit vertraut sind, Snyk und LLMs zur Behebung einzusetzen, entwickeln wir uns gemeinsam mit Ihnen weiter.
Deshalb halten wir diesen Schritt für unsere Kunden und für uns für wichtig: In dieser Phase optimieren wir die Intelligence-Ebene, bevor wir irgendjemanden bitten, einem autonomen Agenten einen Merge anzuvertrauen.
Was die CLI heute bietet
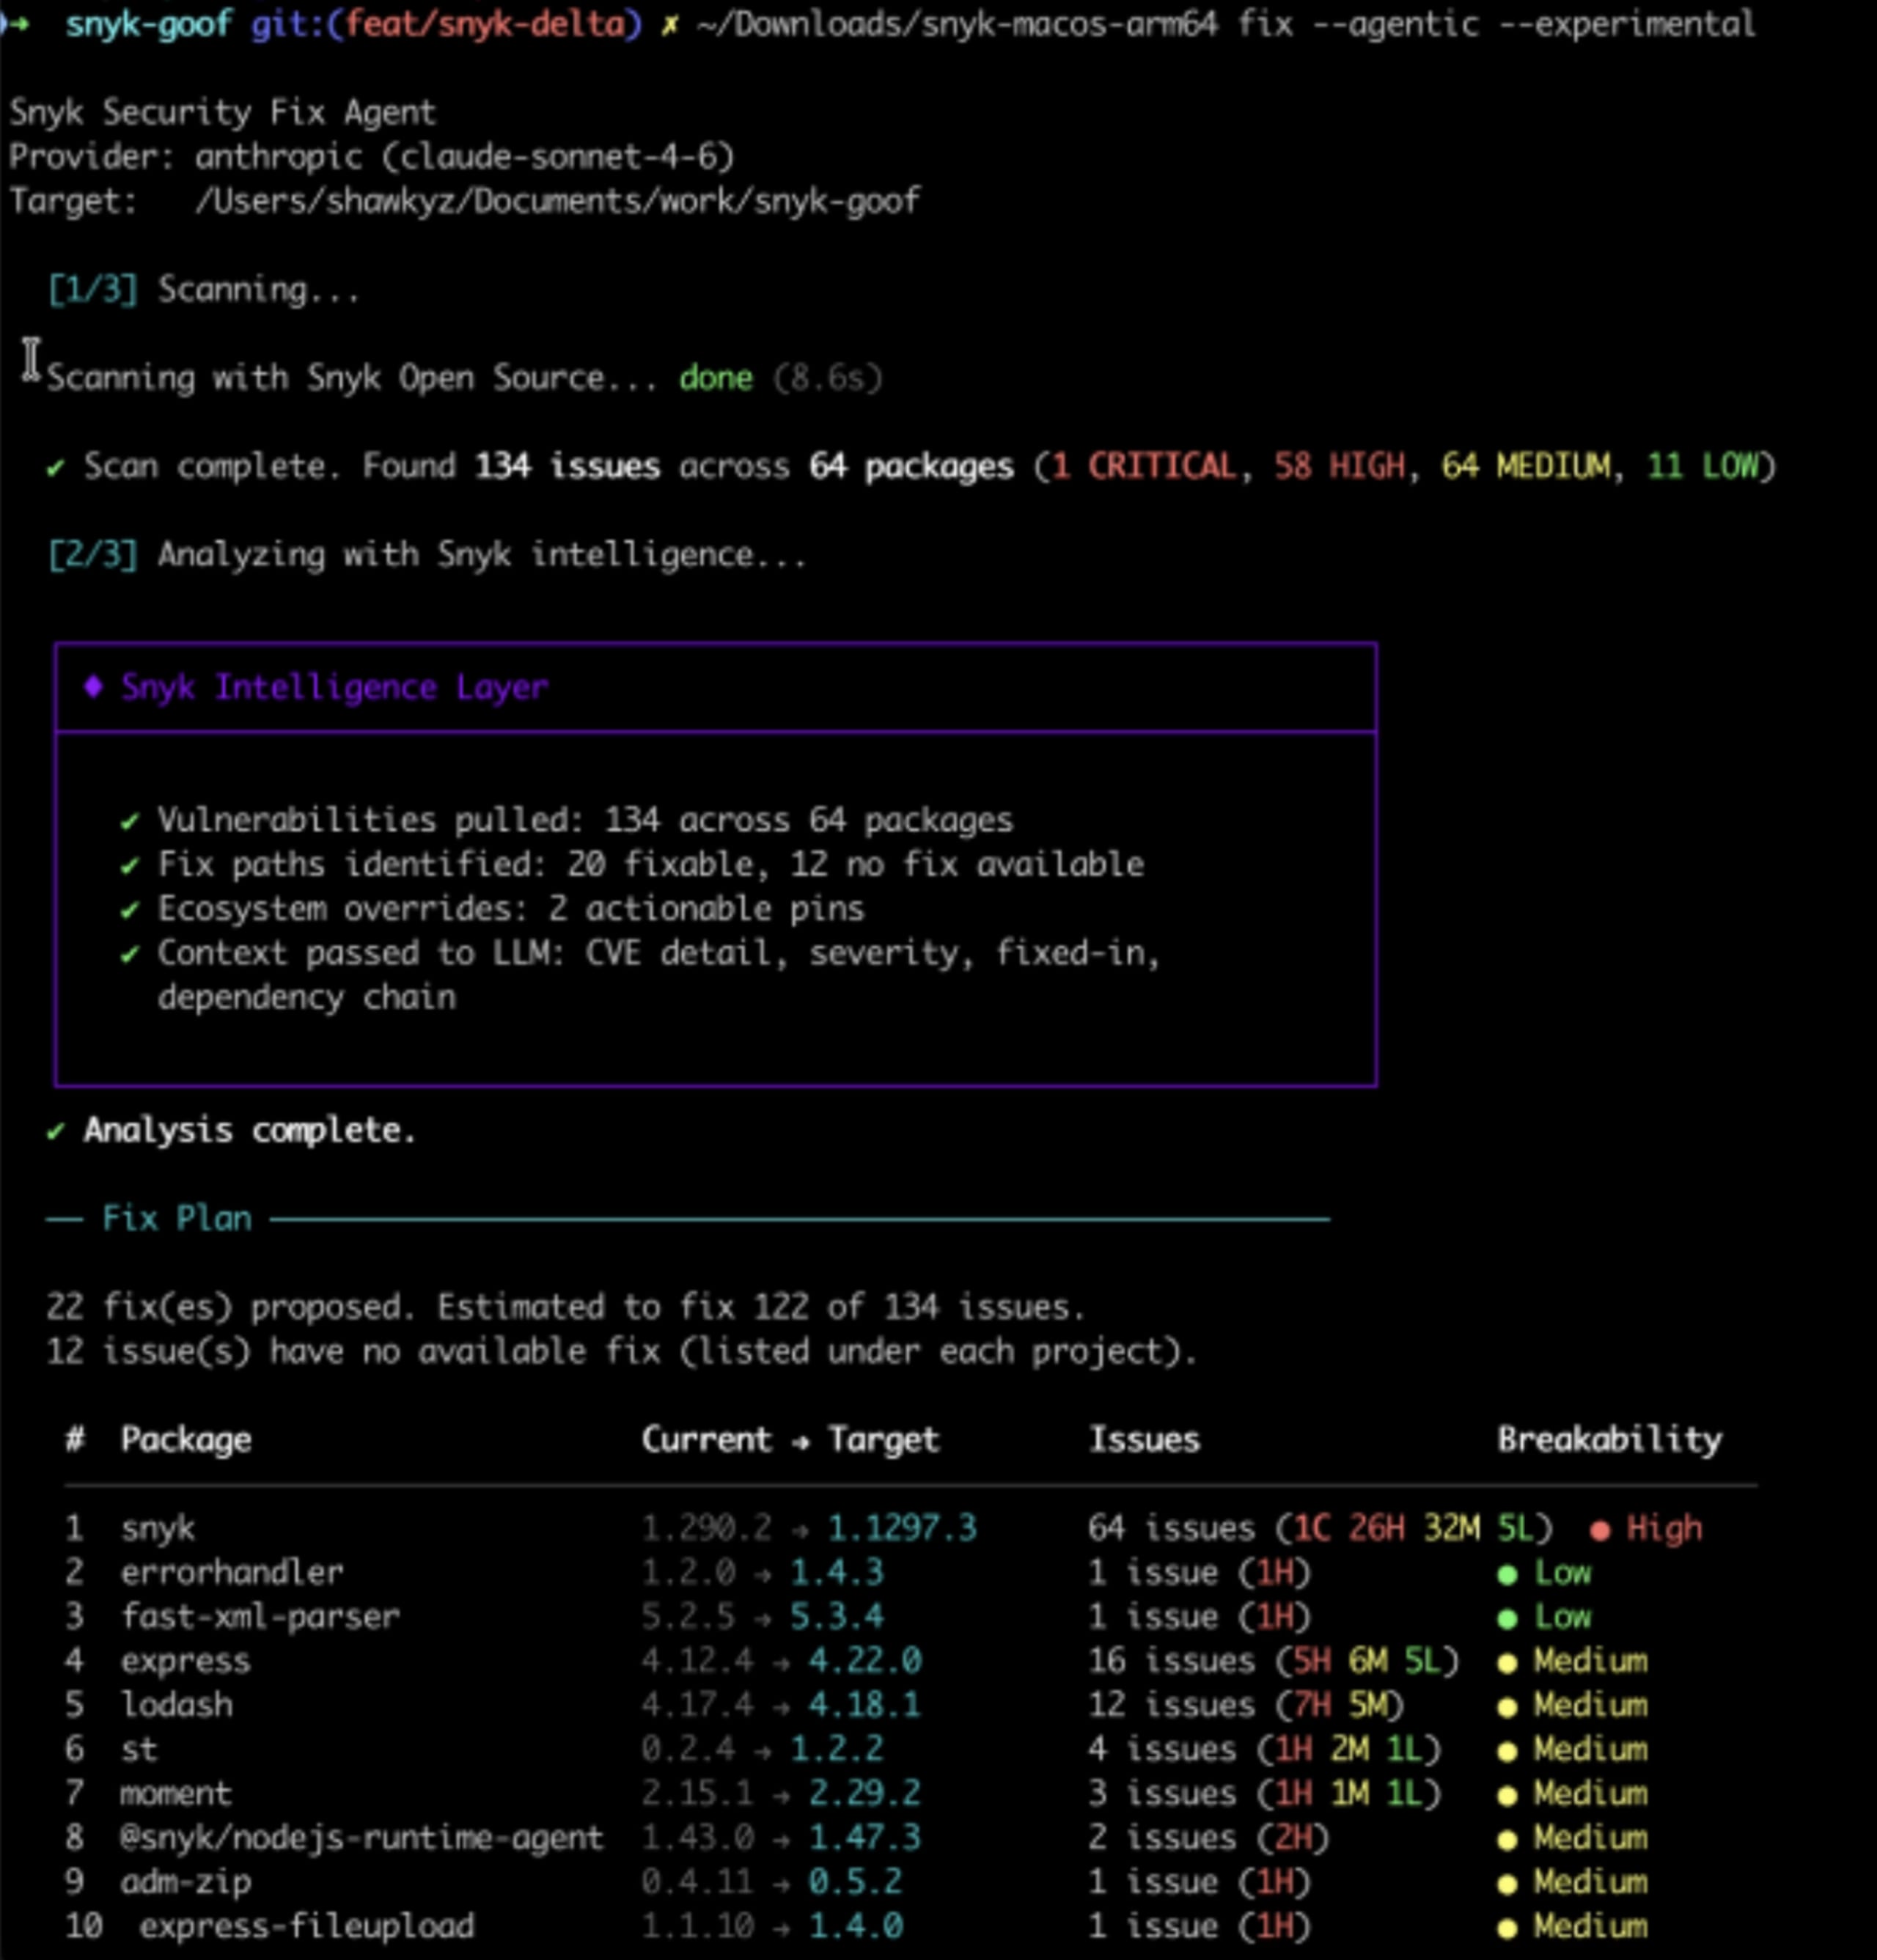
Wenn Sie die experimentelle CLI in einem Repository ausführen, passiert im Hintergrund Folgendes:
Snyk scannt das Projekt und erstellt eine Liste mit Befunden.
Die Intelligence-Ebene wird aufgerufen. Sie befindet sich zwischen den rohen Scan-Ergebnissen und dem LLM. Hier werden die meisten Sicherheitsdaten von Snyk eingebracht. Für jeden Befund liefert sie:
Das genaue fixedIn-Ziel – also welche Abhängigkeit im Manifest auf welche Version angehoben werden soll
Eine Analyse möglicher Kompatibilitätsprobleme – wie wahrscheinlich es ist, dass das Upgrade Ihren Build beeinträchtigt, und wie sich das beheben lässt
Erreichbarkeit – ob der anfällige Codepfad tatsächlich aufgerufen wird
Paketstatus – ob die Zielversion gepflegt, verbreitet und vertrauenswürdig ist oder ob Sie zu einem anderen Paket wechseln sollten
Kontext vor dem Scan von security.snyk.io
Änderungen im Changelog für den Upgrade-Bereich
… strukturiert für das Schlussfolgern von LLMs, nicht als rohe JSON-Dumps
Ihr LLM erledigt die Arbeit. Der Agent durchläuft eine iterative Schleife – Fix vorschlagen, erneut scannen, verbessern –, während Sie jede Änderung prüfen. Die aktuelle Erfahrung ist LLM-unabhängig: Sie können also Ihr eigenes Modell verwenden, wobei die Leistung je nach Modell variiert.
Snyk überprüft. Ein Fix gilt erst dann als solcher, wenn ein erneuter Scan bestätigt, dass die Schwachstelle behoben ist.
Was die Benchmarks zeigen
In einem kontrollierten Benchmark mit öffentlichen Open-Source-Repositories haben wir festgestellt, dass die Ergänzung von claude-haiku-4-5 um Snyk-Tools und eine Intelligence-Ebene Folgendes bewirkt:
Die Behebungsrate wurde etwa verdoppelt (von durchschnittlich etwa 23 % auf 45 % über alle Ökosysteme hinweg).
Die Behebungsrate für kritische Probleme sowie Probleme mit hohem und mittlerem Schweregrad stieg von etwa 44 % auf 91 %.
Die Token-Kosten pro Fix wurden um etwa 61 % gesenkt.
Mit Snyk Security Intelligence muss der Agent Schwachstellen weder selbst entdecken noch Behebungspfade ermitteln. Außerdem erhält er Hinweise dazu, bei welchen Upgrades es zu inkompatiblen Änderungen kommt.
Ein ausführlicherer Bericht mit Methodik, Diagrammen für die einzelnen Ökosysteme, den neuesten Modellen und den zugrunde liegenden Daten wird in Kürze veröffentlicht.
Was „experimentell“ wirklich bedeutet
Wir möchten offen darüber sprechen, wo der Remediation Agent von Snyk heute steht.
Er funktioniert. Wir haben ihn in internen Snyk-Repositories und mit der ersten Gruppe unserer Designpartner eingesetzt. Die Ergebnisse waren so überzeugend, dass wir ihn Ihnen anvertrauen möchten. Gleichzeitig steht er noch am Anfang. Die Benutzeroberfläche wird sich ändern, und wir ergänzen unsere Intelligence-Ebene weiterhin um Signale. Die heutige Version deckt SCA ab; SAST, Container und IaC befinden sich in aktiver Entwicklung. Manche Ökosysteme sind besser abgedeckt als andere, und die asynchrone Version, die PRs erstellt, ist noch nicht verfügbar.
Wir bezeichnen die Lösung als experimentell, weil Sie das lieber von uns erfahren sollen, als es selbst herauszufinden. Diese Phase führen wir gezielt als Design-Partnerschaftsprogramm durch. Denn bei den Themen, die wir als Nächstes verbessern möchten – etwa Benutzererfahrung, Priorisierung von Signalen, Abdeckung von Ökosystemen und geeignete LLM-Standardeinstellungen –, möchten wir uns an Teams orientieren, die den Agenten in echten Repositories einsetzen. Damit verpflichten wir uns, schnell zu iterieren und uns an die Entwicklung der Branche und ihre Anforderungen anzupassen.
Machen Sie mit
Wenn Sie einen Rückstand abbauen möchten und bereit sind, sich regelmäßig darüber auszutauschen, was funktioniert und was nicht, wenden Sie sich an Ihr Snyk Account Team, um für das Remediation Agent Design-Partnerschaftsprogramm berücksichtigt zu werden. Es gibt keine kostenpflichtige Zugangsbeschränkung. Sie müssen lediglich bereit sein, die CLI mit Ihrem eigenen Code auszuprobieren, uns ehrliches Feedback zu geben und die weitere Entwicklung mitzugestalten.
Der gesamte Weg der Behebung – von den heute durch Intelligence gesteuerten Fixes bis zu vollständig autonomen, merge-fähigen PRs von morgen – wird gemeinsam mit unseren Designpartnern gestaltet. Wir würden uns freuen, wenn Sie dabei wären.
Sichern Sie KI-generierten Code ab
Erstellen Sie Ihr kostenloses Snyk-Konto und sichern Sie KI-generierten Code in wenigen Minuten ab. Oder buchen Sie eine Demo mit unseren Experten und erfahren Sie, wie Snyk Ihre Anwendungsfälle für Entwicklersicherheit unterstützt.


