Der Snyk und Docker Security Guide für Entwickler ist da

18. November 2020
0 Min. LesezeitWenn Sie jetzt Ihre ersten Scan-Ergebnisse zu Container-Schwachstellen sehen, haben Sie wahrscheinlich schon einige Probleme entdeckt … vielleicht sogar mehr als nur ein paar! Eine Liste mit Dutzenden oder Hunderten von Schwachstellen beim Scannen eines Images kann überwältigend sein. Keine Sorge! Der Guide to Container Security for Development Teams legt die Grundlagen für den Umgang mit diesen Problemen.
Snyk Container hilft Ihnen herauszufinden, was sich in Ihren Container-Images befindet, wie Entwickler – die möglicherweise keine Experten für Sicherheitsrisiken bei Containern und Betriebssystemen sind – diese Probleme beheben können und worauf Sie sich angesichts der vielen Schwachstellen, die Sie möglicherweise finden, konzentrieren sollten.
Ein praktischer Guide für Entwickler
Es gibt viele Best-Practice-Listen für die Erstellung sicherer Container. Doch meist enthalten sie nur einen einzigen Punkt wie „Auf Schwachstellen in Containern scannen“. Das Konzept ist gut, aber was tun Sie, wenn Sie von all diesen Schwachstellen wissen? Tatsächlich betrifft die Frage, was als Nächstes zu tun ist, nicht nur Container-Schwachstellen. Das ist einer der Gründe, warum unser Unternehmen Snyk heißt: „So Now You Know …“!
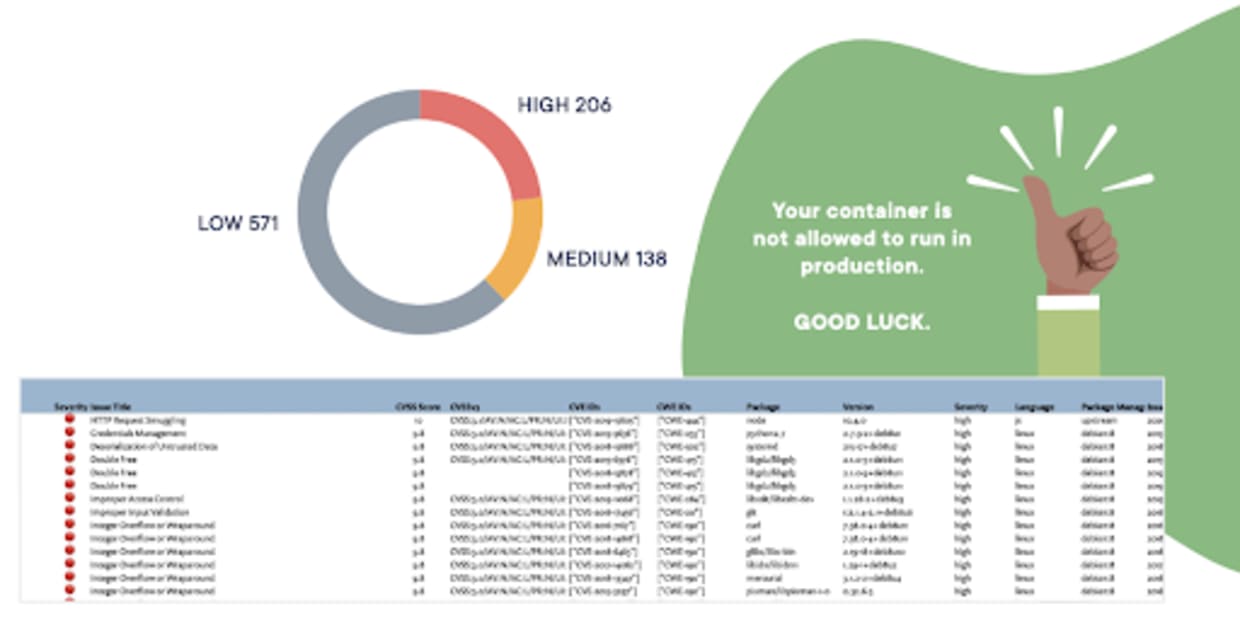
Sie wissen jetzt also, dass Ihre Container Schwachstellen enthalten … was tun Sie dagegen?
Wir sind überzeugt, dass unsere Produkte einige technische Hürden beseitigen. Doch auch die Aspekte rund um Menschen und Prozesse müssen vermittelt werden – und das lässt sich nicht einfach in ein Produkt integrieren. Genau hier setzt dieser Guide an. Er bietet Ihnen einen Ausgangspunkt für den Umgang mit Container-Schwachstellen – unabhängig davon, welche Tools Sie zum Erstellen oder Scannen von Container-Images verwenden.
Zunächst geben wir einen allgemeinen Überblick über das umfassende Thema Container-Sicherheit und gehen anschließend näher auf die Sicherheit von Container-Images ein. Danach erläutern wir einen Prozess zur Behebung von Schwachstellen in Containern und zeigen Beispiele für DevSecOps-Workflows, mit denen andere Unternehmen erfolgreich gemeinsam sichere Images erstellen. Außerdem erfahren Sie, wie Sie Ihren eigenen Code in einem Container schützen, warum Sie Docker Official Images verwenden sollten und wie Sie aus Sicherheitssicht die besten Basis-Images auswählen.
Tipp: Unsere Produkte helfen Ihnen dabei erheblich!
Und keine Sorge! Der Guide ist nicht nur ein Prozesshandbuch. Er enthält auch zahlreiche Beispiele und Code.
Teilen Sie uns Ihre Meinung mit
Wir hoffen, dass Ihnen dieser Guide to Container Security for Development Teams beim Aufbau Ihrer Praxis für das Scannen von Container-Images hilft. Dieser Guide soll Best Practices vermitteln – und dafür sind wir auf kontinuierliches Feedback unserer Nutzer angewiesen!
Wenn Sie also eine bewährte Vorgehensweise kennen, die wir Ihrer Meinung nach aufnehmen sollten, schreiben Sie uns auf der Website der Snyk Community.
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


