Sichere Entwicklung in Visual Studio mit Snyk Open Source

9. Juni 2021
0 Min. LesezeitWir freuen uns, unsere neue Erweiterung für Visual Studio anzukündigen. Damit können Entwickler beim Programmieren in ihrer bevorzugten IDE einfacher für Sicherheit und Compliance sorgen. Die Erweiterung unterstützt Visual Studio 2015, 2017 und 2019.
Mit der neuen kostenlosen Visual-Studio-Erweiterung von Snyk können Entwickler bekannte Schwachstellen und Lizenzprobleme in ihren Open-Source-Abhängigkeiten ganz einfach finden und beheben. So berücksichtigen sie Sicherheit frühzeitig und können sicheren Code schneller bereitstellen.

Wichtige Funktionen der Visual-Studio-2019-Erweiterung
Die Visual-Studio-2019-Erweiterung von Snyk erkennt Sicherheitslücken und Probleme bei der Lizenz-Compliance in Ihren Open-Source-Abhängigkeiten. Sie wird automatisch ausgeführt und hebt die Probleme in der IDE hervor, damit Sie sie schnell beheben können.
Einfach zu verwenden: Sie können die Erweiterung ganz einfach direkt in Visual Studio 2019 oder über den Marketplace installieren.
Umfassend und umsetzbar: Die Ergebnisse zeigen sowohl Sicherheitslücken als auch Lizenzprobleme und enthalten kontextbezogene, umsetzbare Informationen zur Behebung. Die Erweiterung unterstützt alle Programmiersprachen, die auch von der Snyk CLI unterstützt werden: .NET, C#, Java, JavaScript, Python, Ruby, Swift, Objective-C und Scala.
Präzise: Die Erweiterung basiert auf der Snyk CLI, die Ihre Abhängigkeiten scannt und die Ergebnisse mit der Snyk Intel Vulnerability Database abgleicht – der umfassendsten, aktuellsten und präzisesten Schwachstellendatenbank auf dem Markt.
Erste Schritte
Wie legen Sie also los? Ganz einfach. Sie können die Erweiterung in drei einfachen Schritten in Visual Studio 2019 einrichten: installieren, verbinden und scannen!
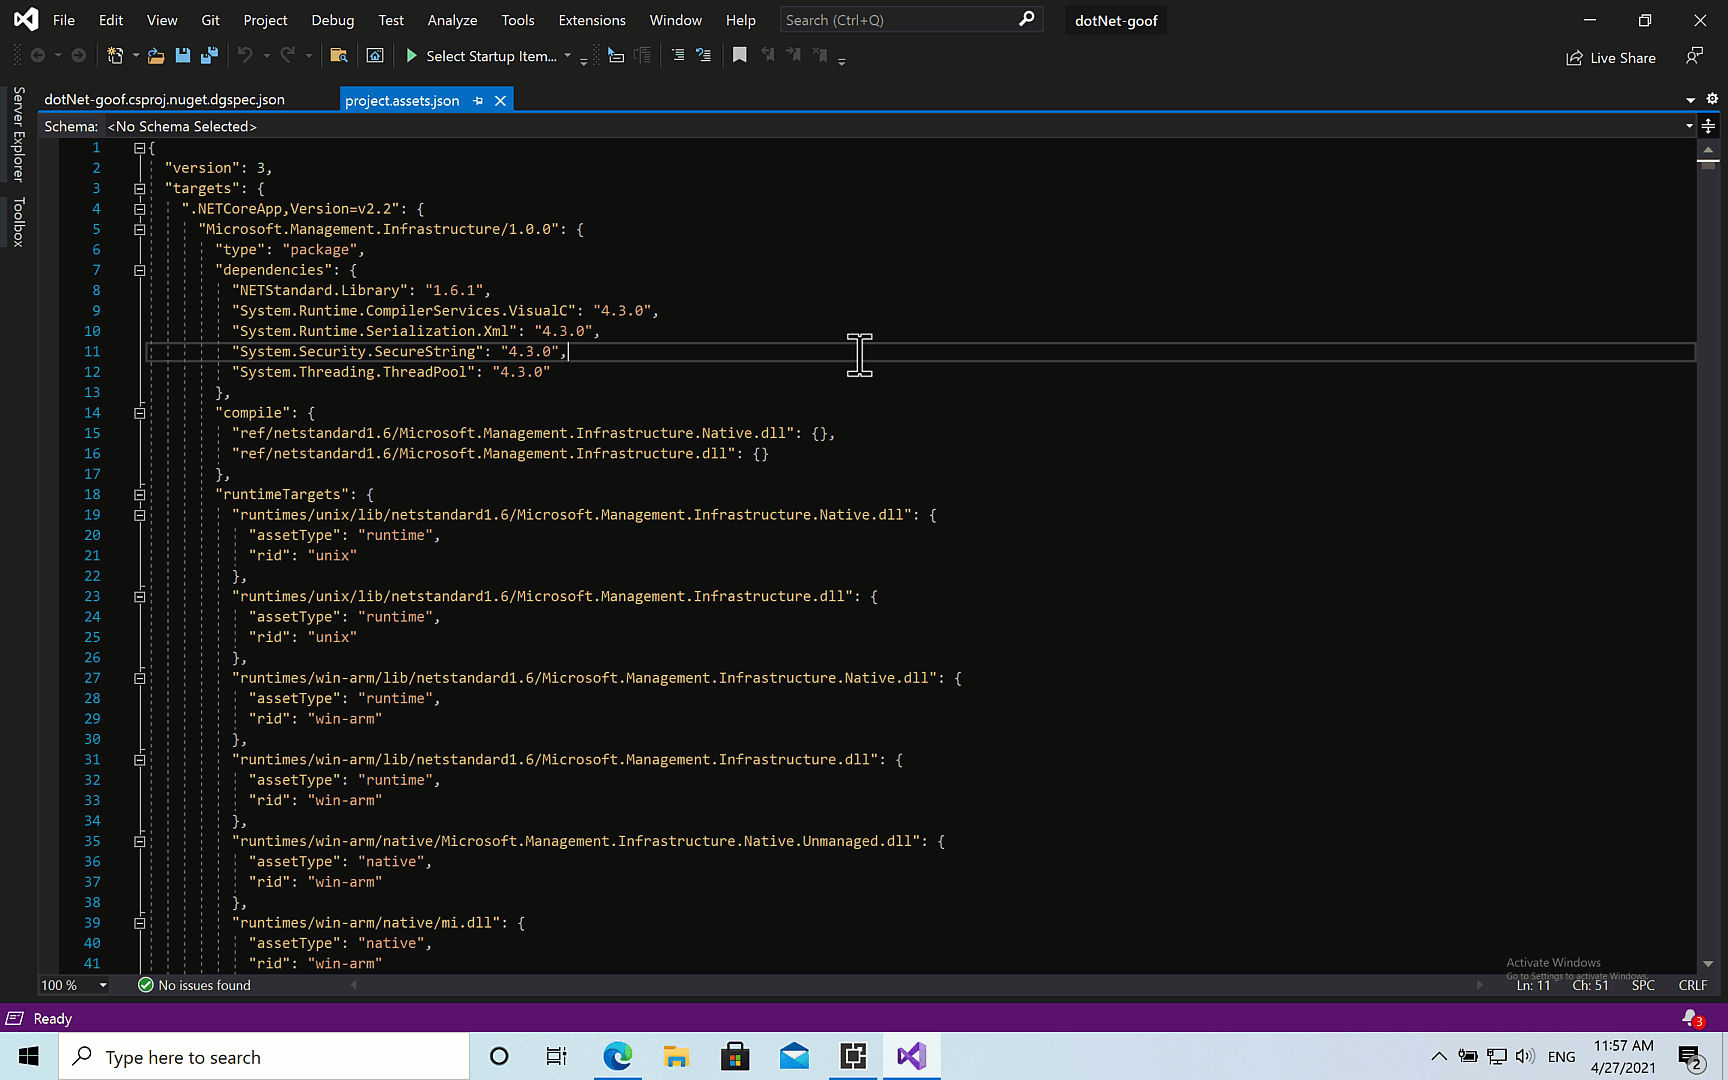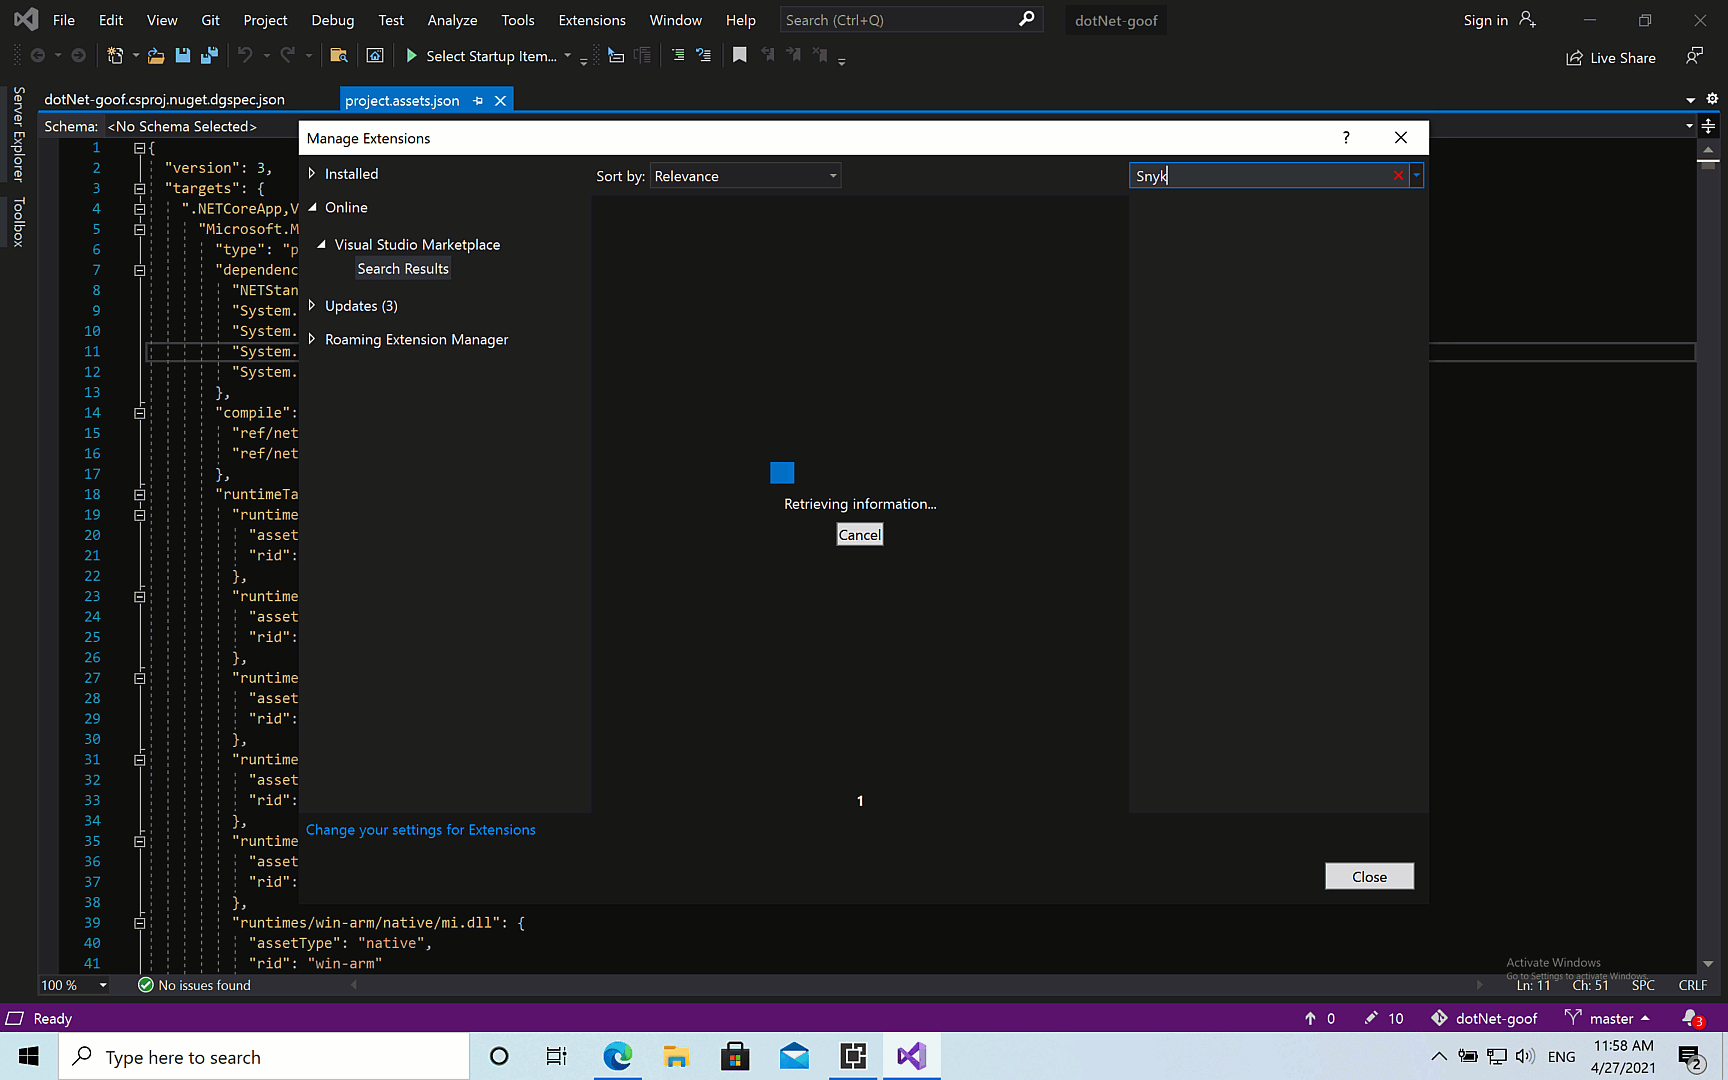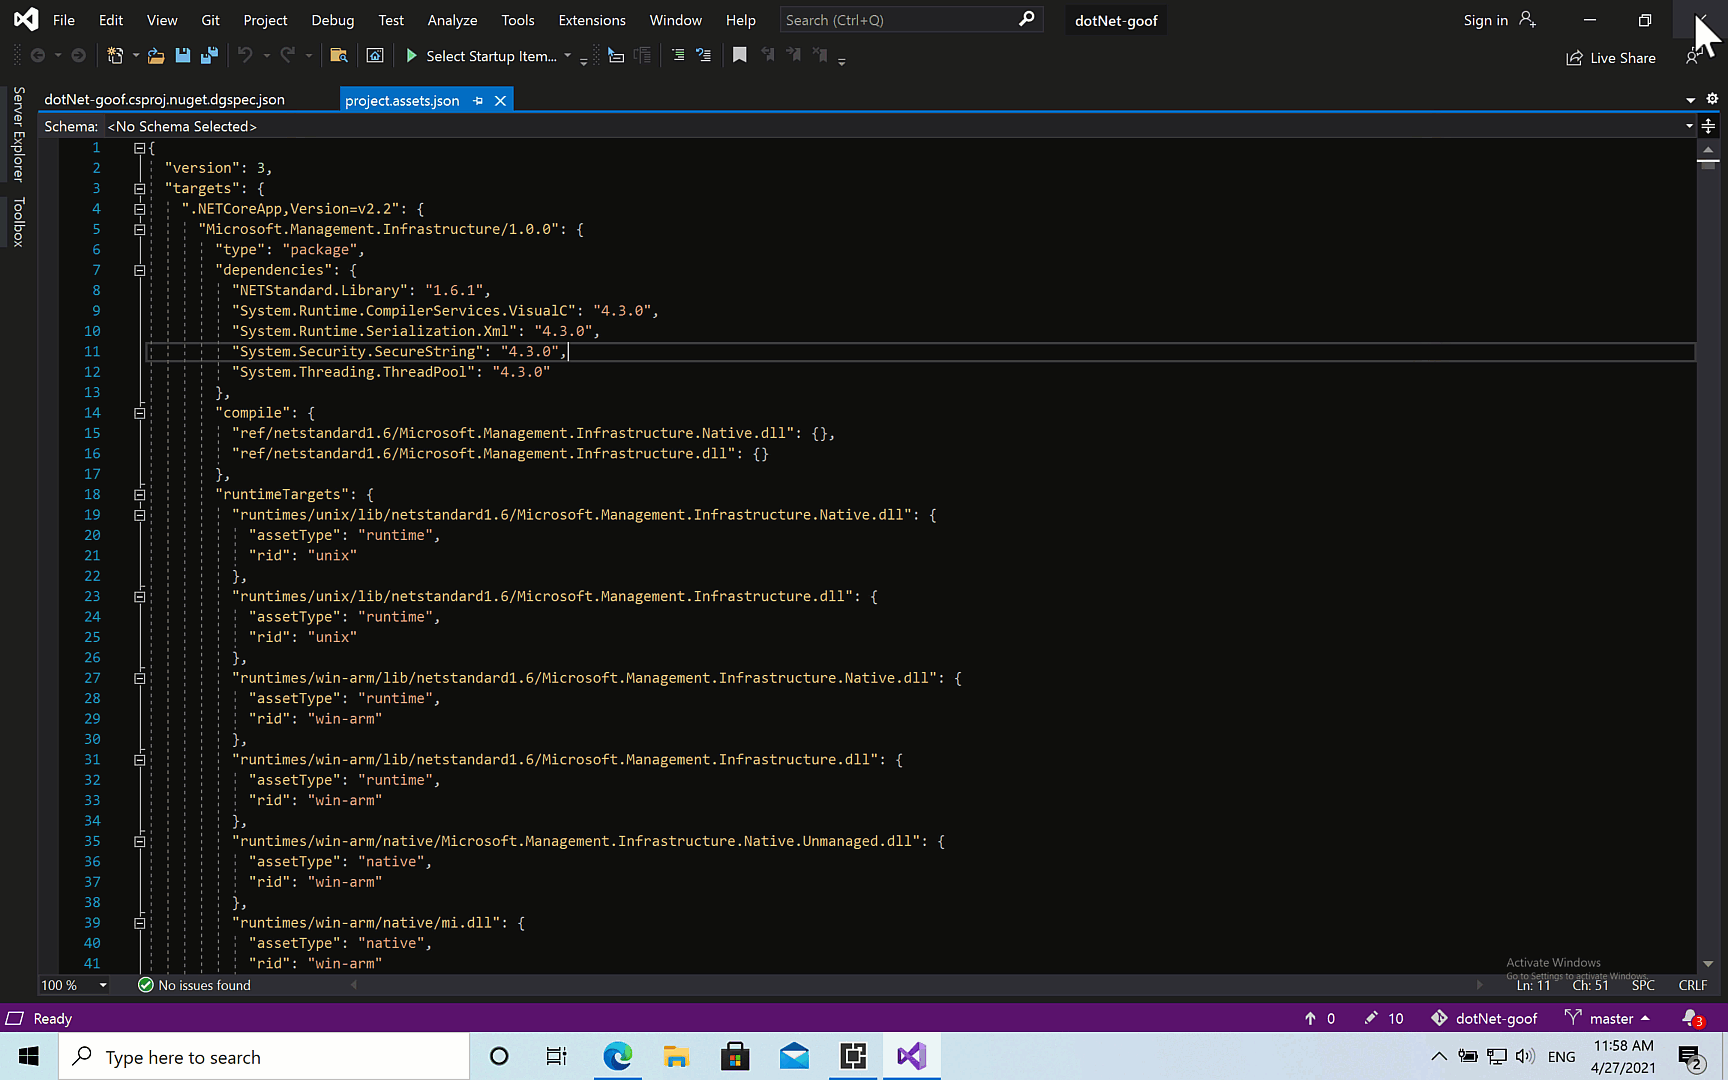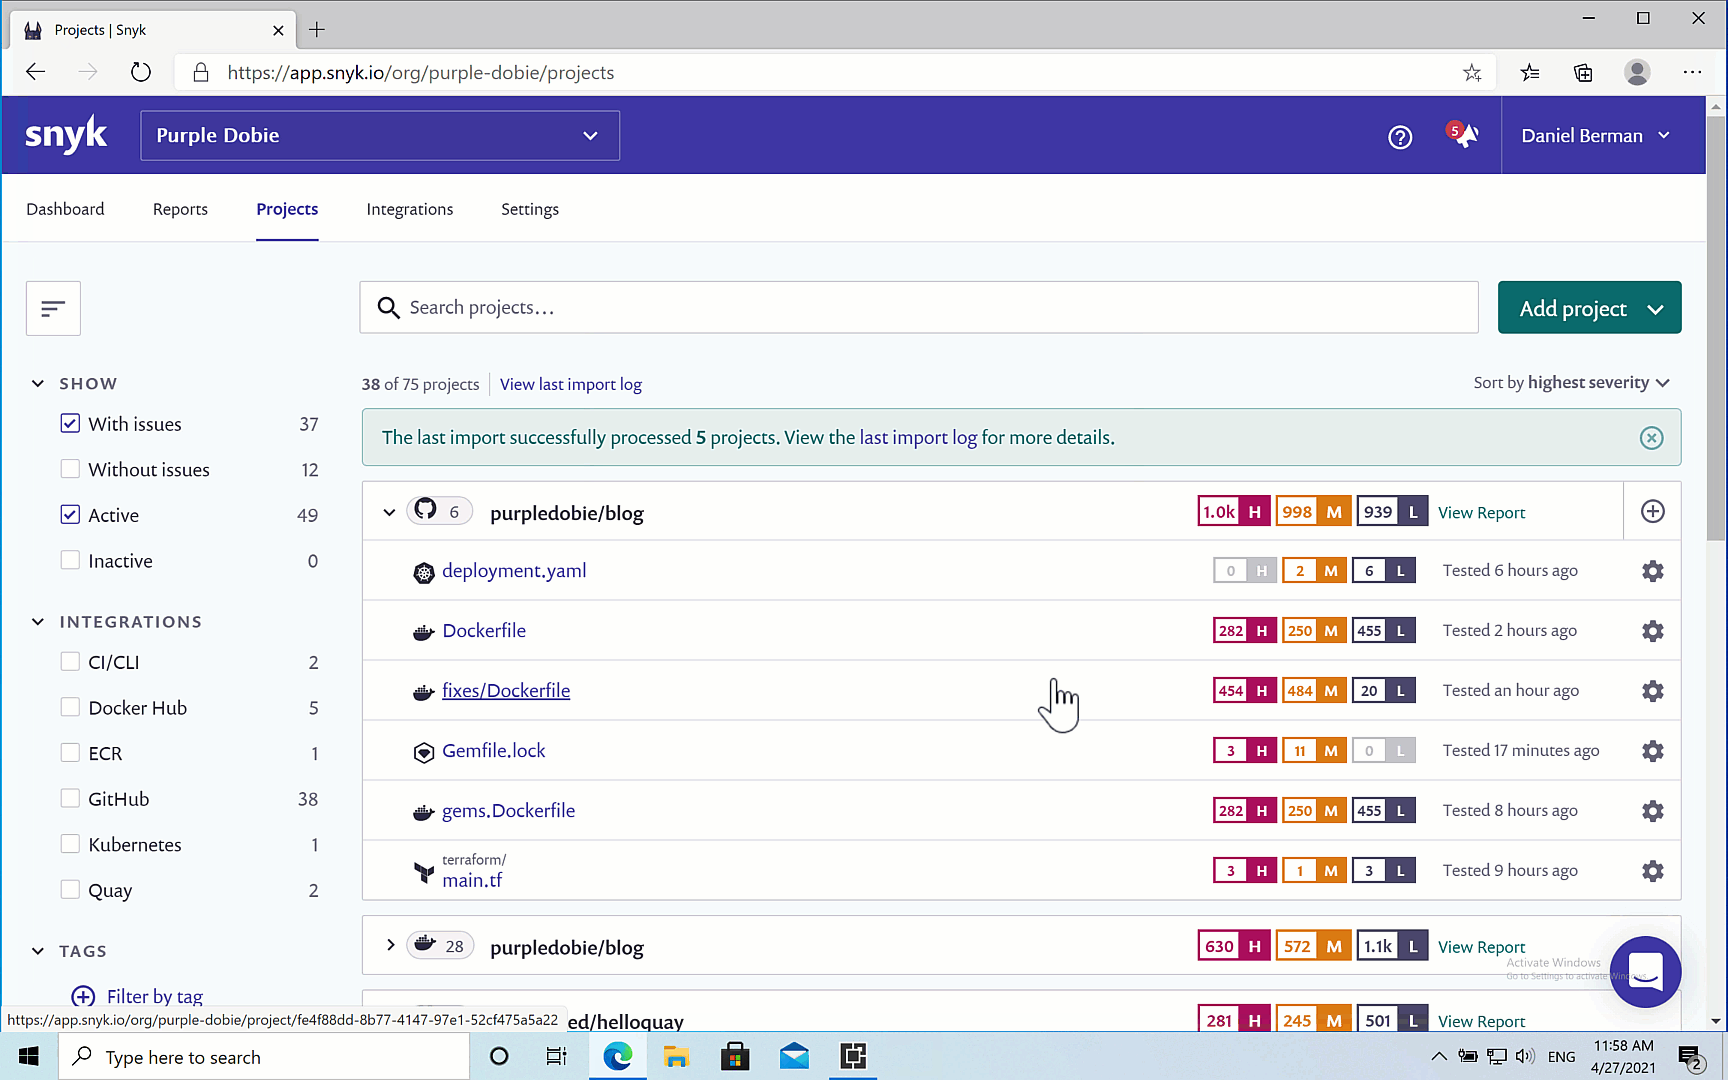
Gehen Sie zunächst in Ihrer IDE zu Erweiterungen, Erweiterungen verwalten, suchen Sie im Visual-Studio-Marketplace nach Snyk und klicken Sie auf die Schaltfläche Herunterladen, um die Installation zu starten.
Schließen Sie Visual Studio, wenn Sie dazu aufgefordert werden. Klicken Sie im daraufhin geöffneten Installationsfenster auf Ändern, um die Erweiterung zu installieren.
Als Nächstes müssen Sie die Erweiterung mit Ihrem Snyk-Konto verbinden. Falls Sie noch keines haben, erstellen Sie kostenlos ein Snyk-Konto.
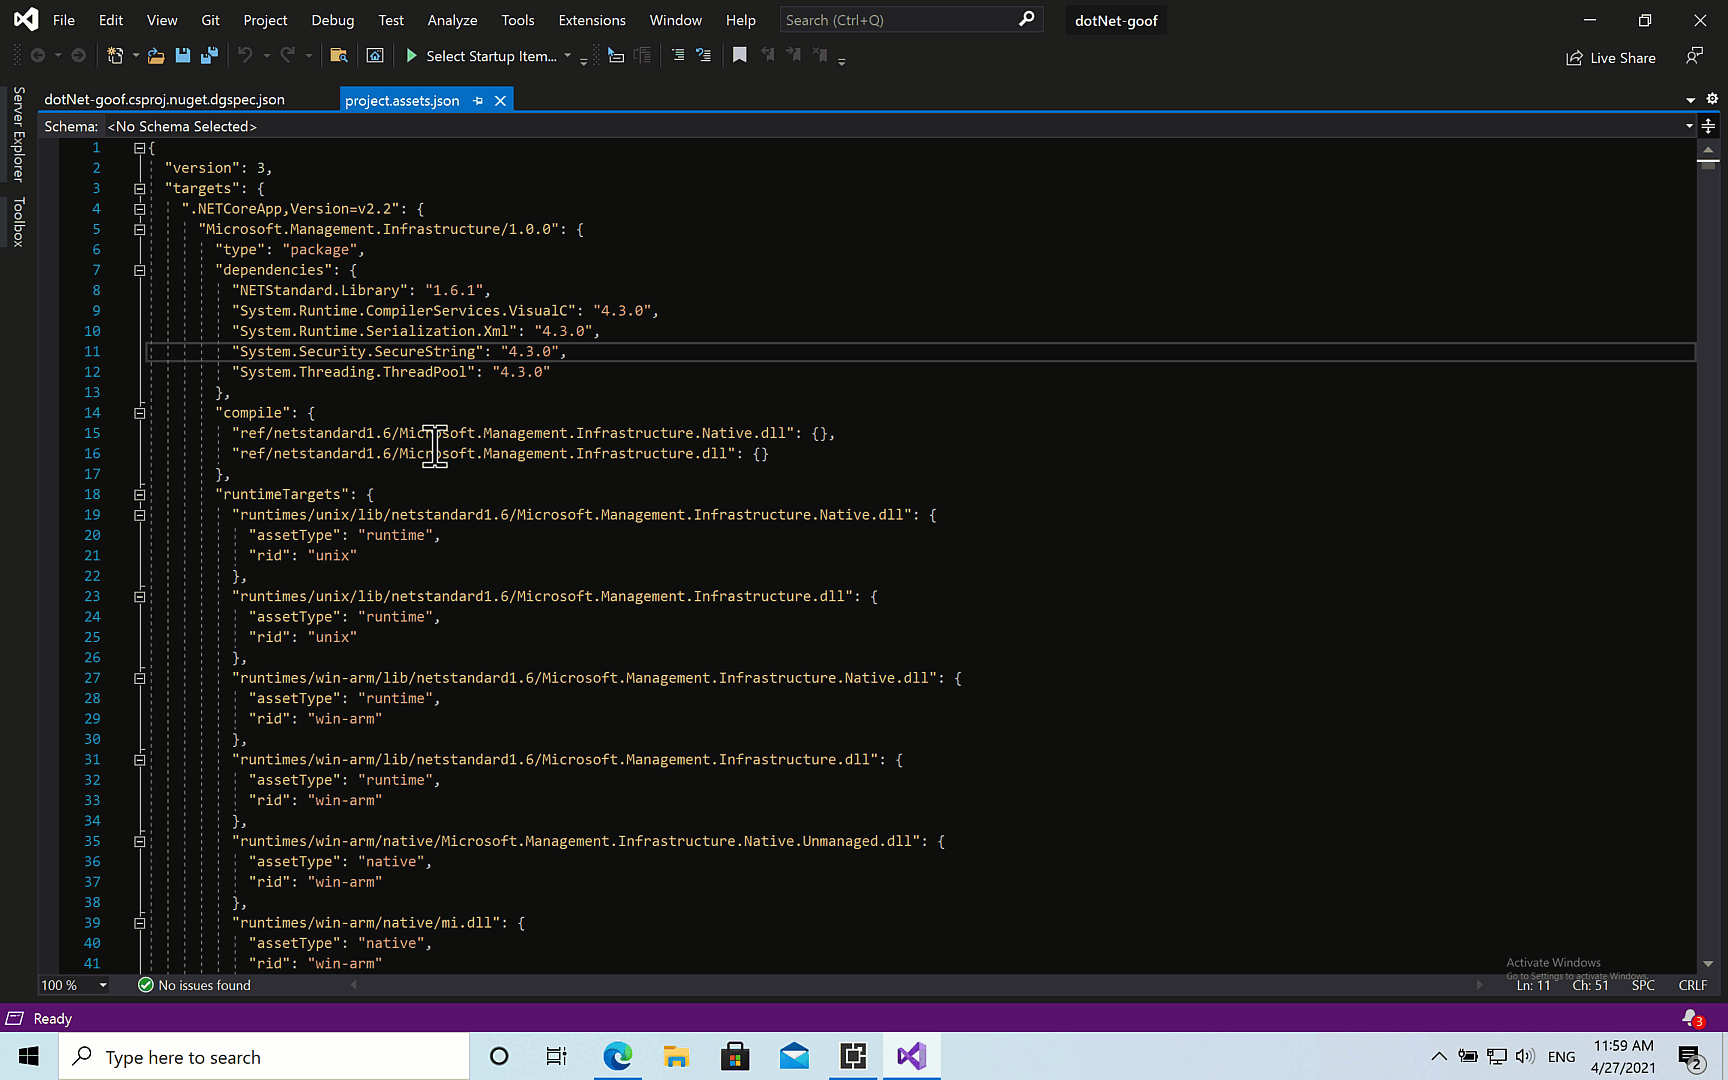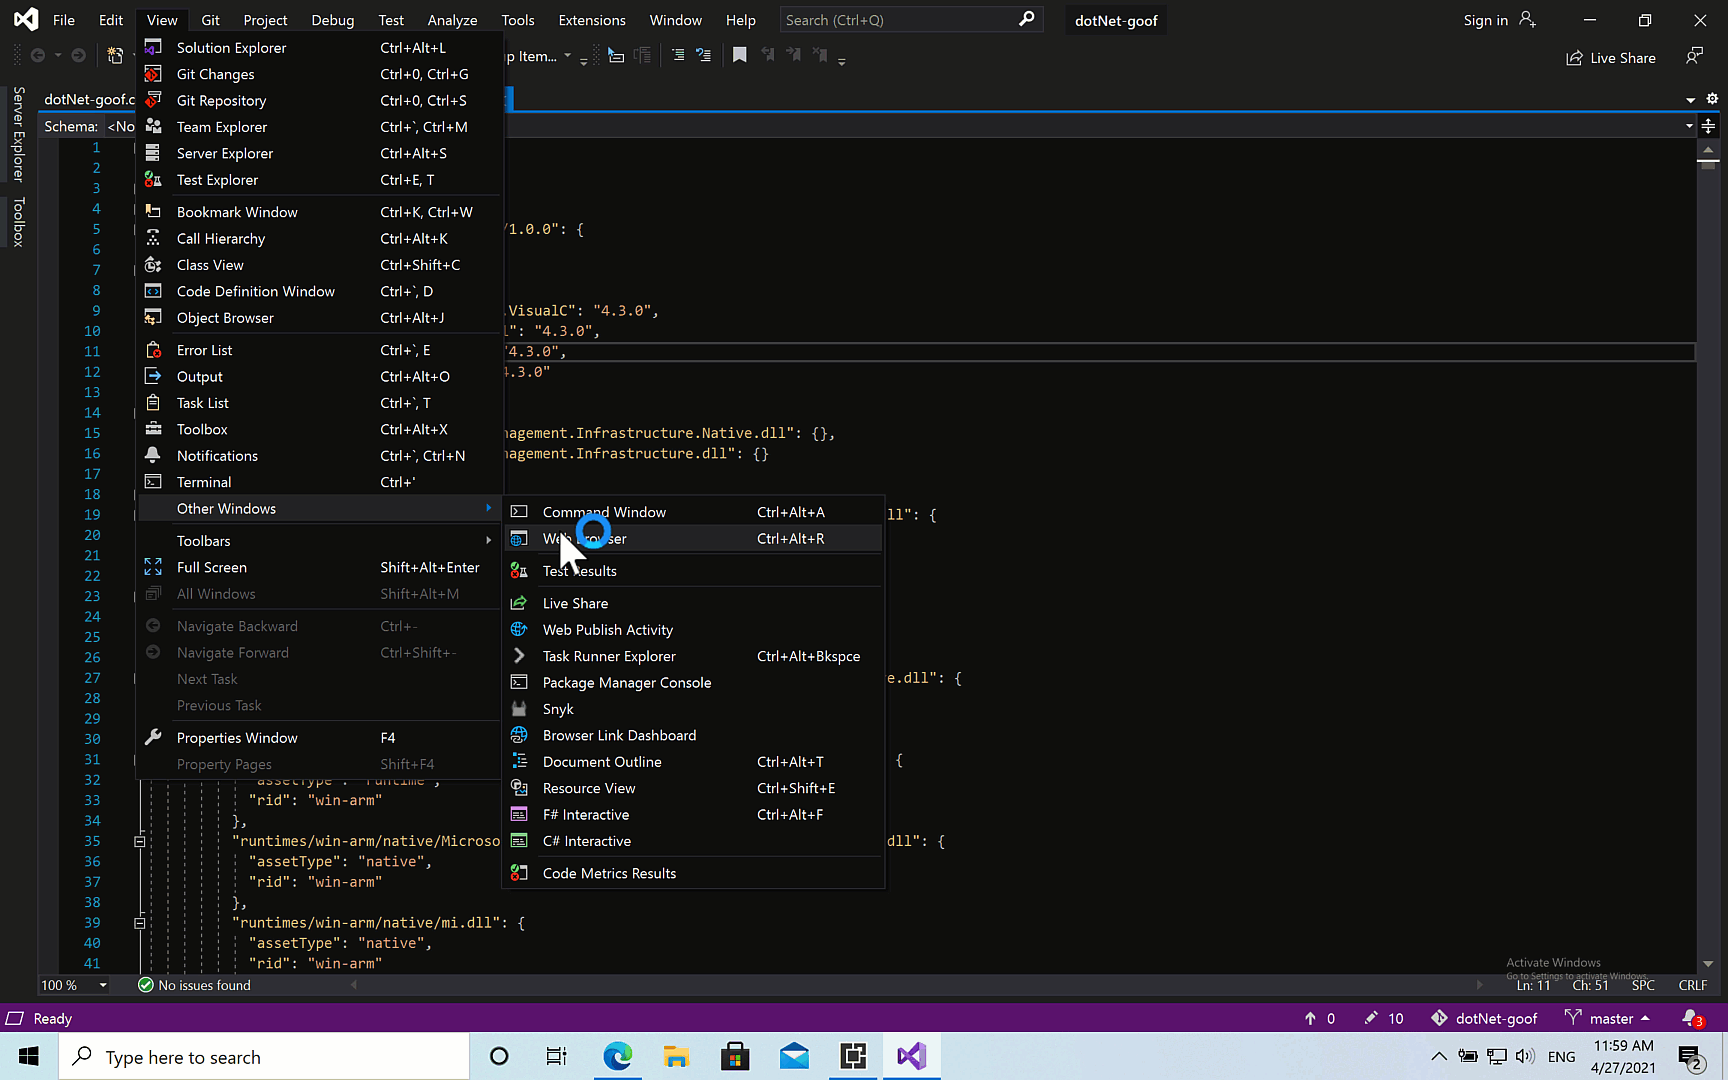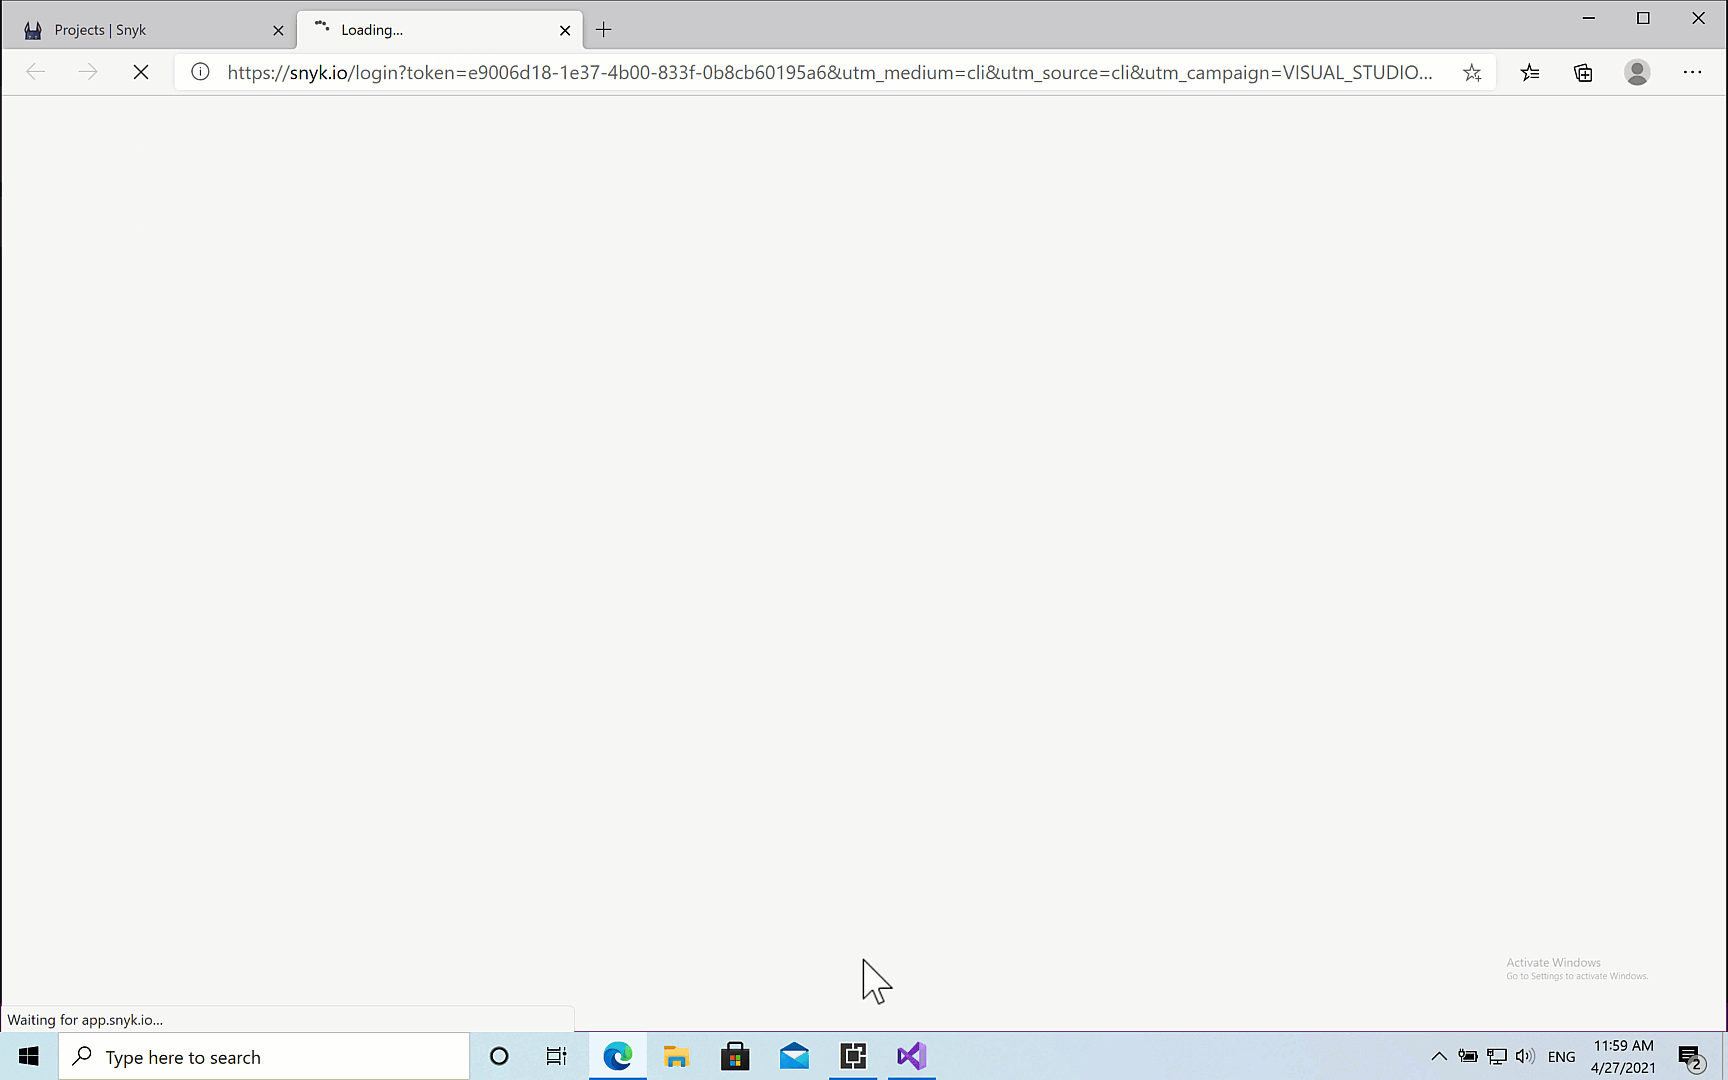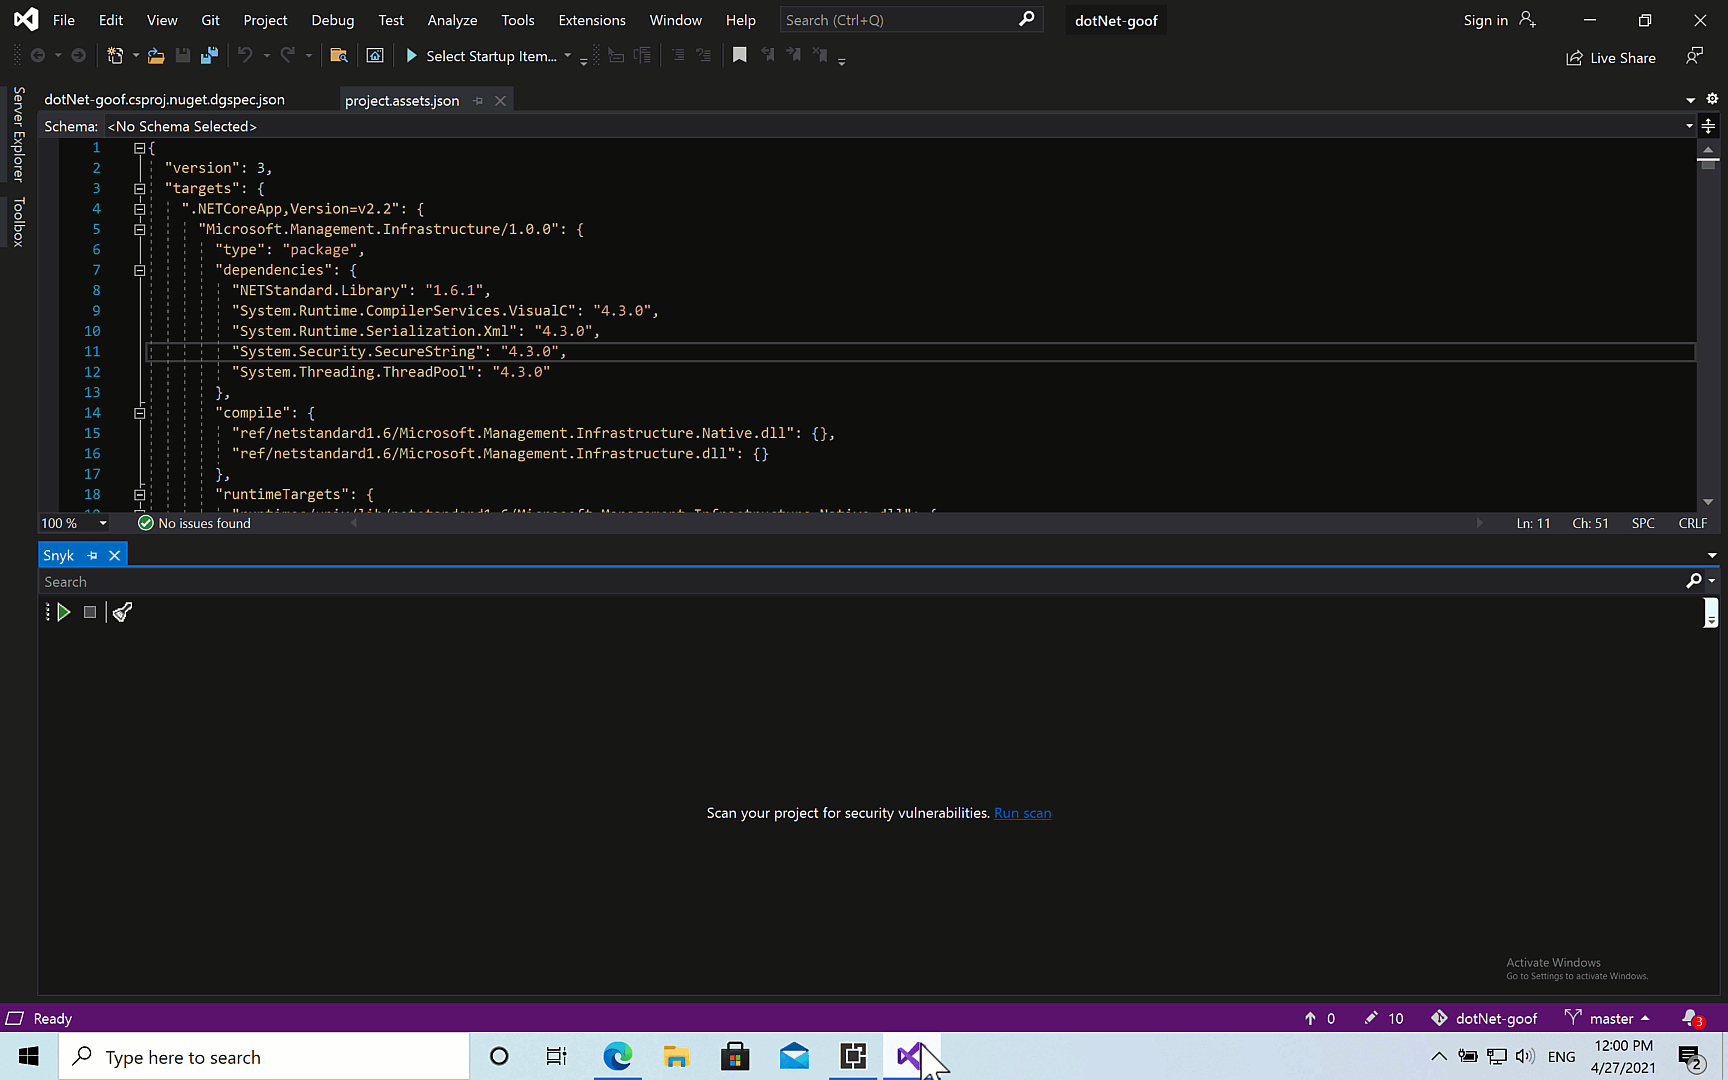
Öffnen Sie Visual Studio erneut und rufen Sie das Fenster der Erweiterung auf, indem Sie zu Ansicht, Andere Fenster, Snyk gehen. Klicken Sie dann auf den Link Visual Studio mit Snyk verbinden. Daraufhin öffnet sich ein Browser-Tab. Folgen Sie einfach den Anweisungen, um sich mit Ihrem Snyk-Konto zu authentifizieren.
Das war’s! Jetzt müssen Sie nur noch einen Snyk-Test ausführen.
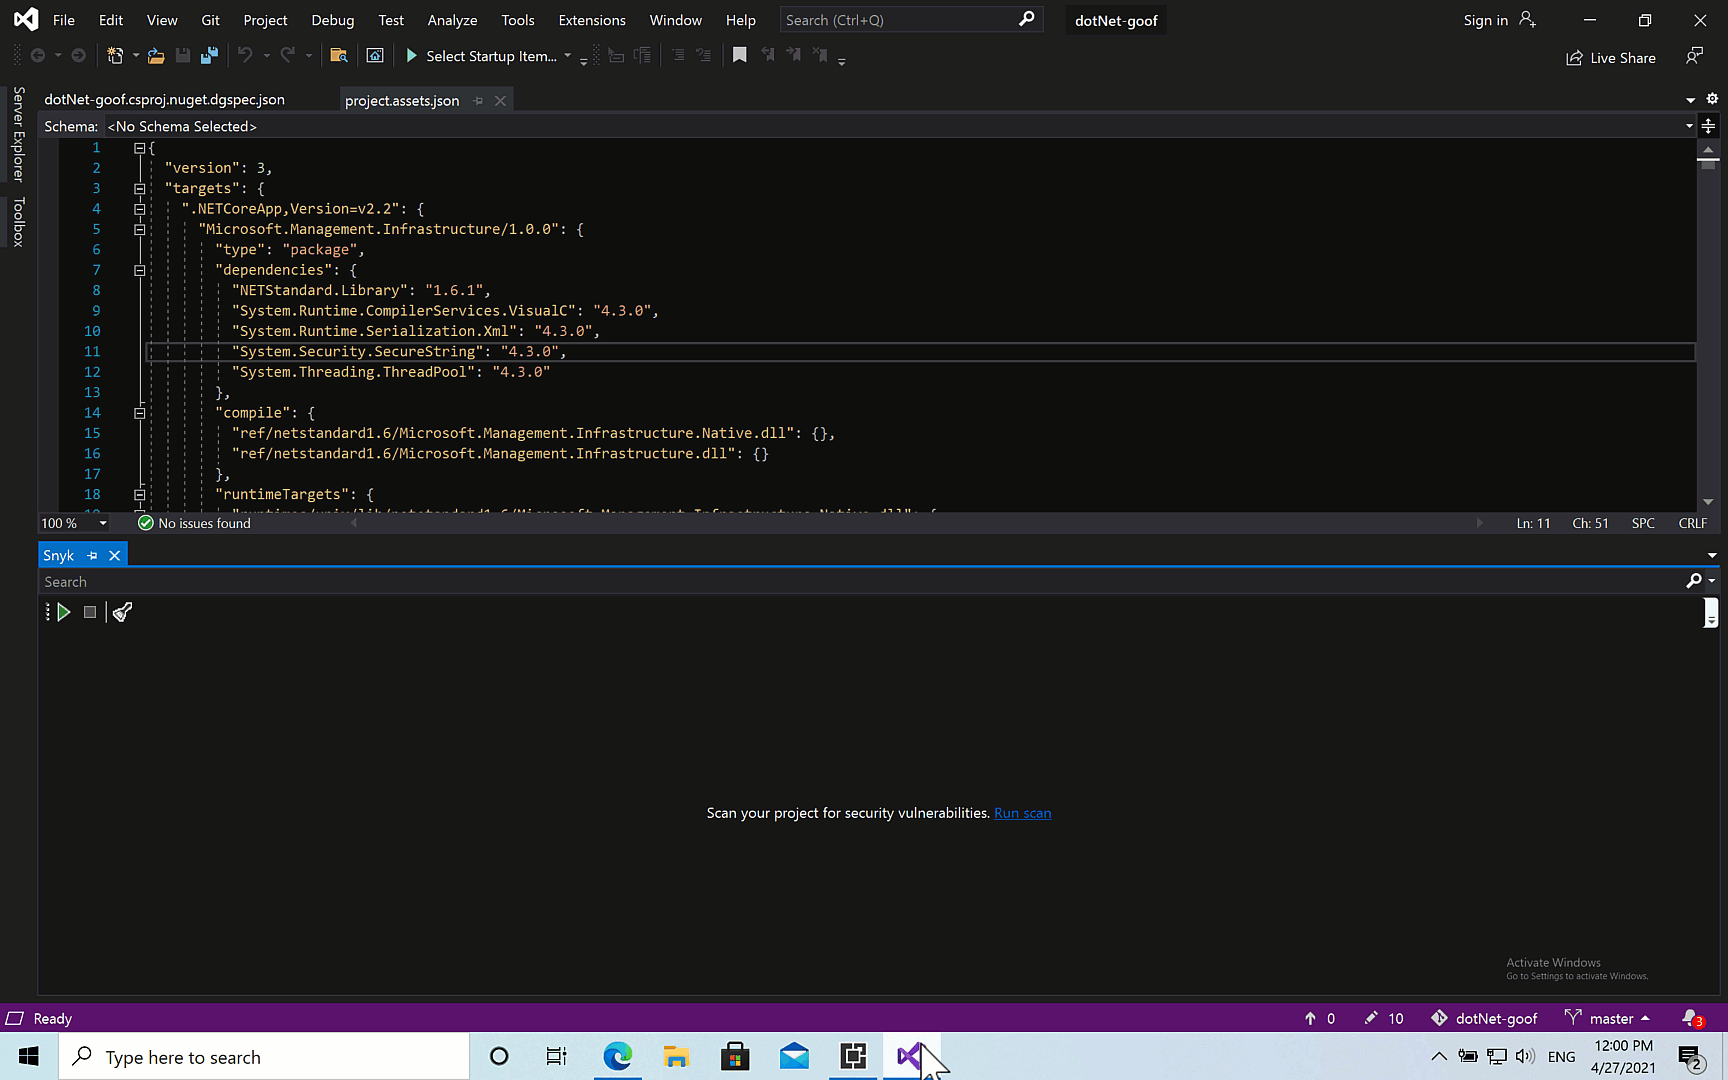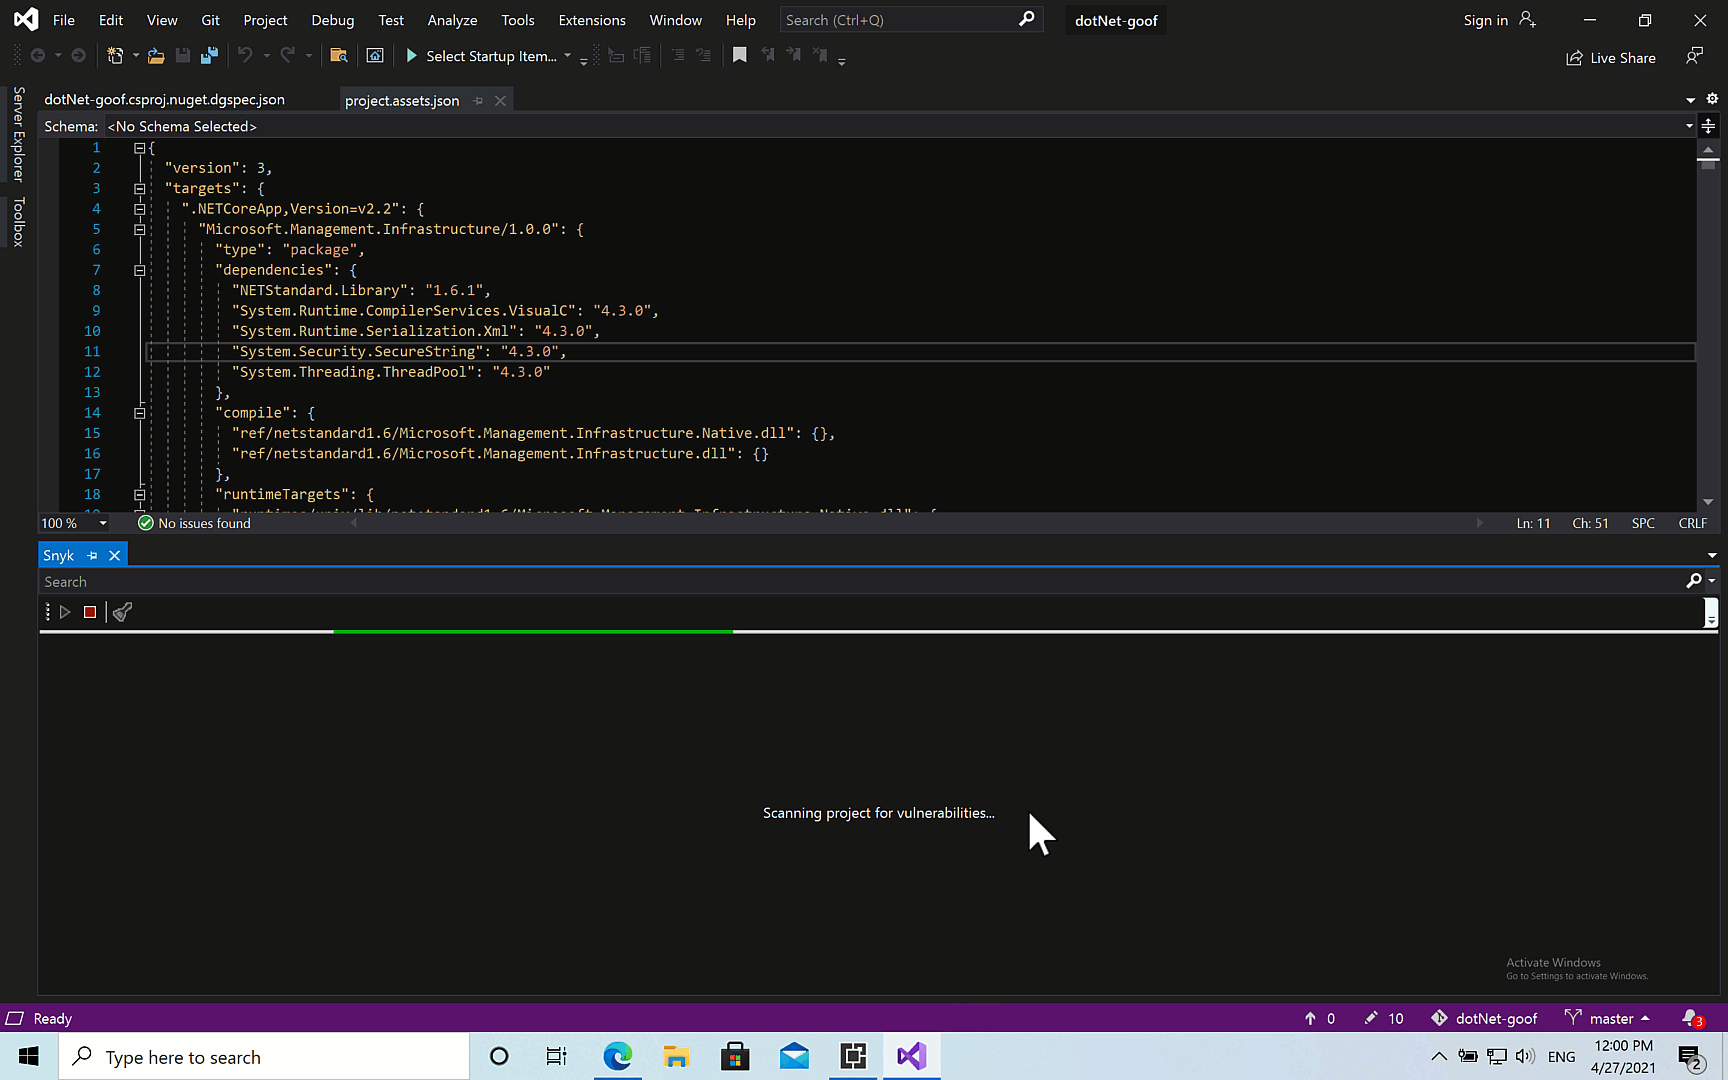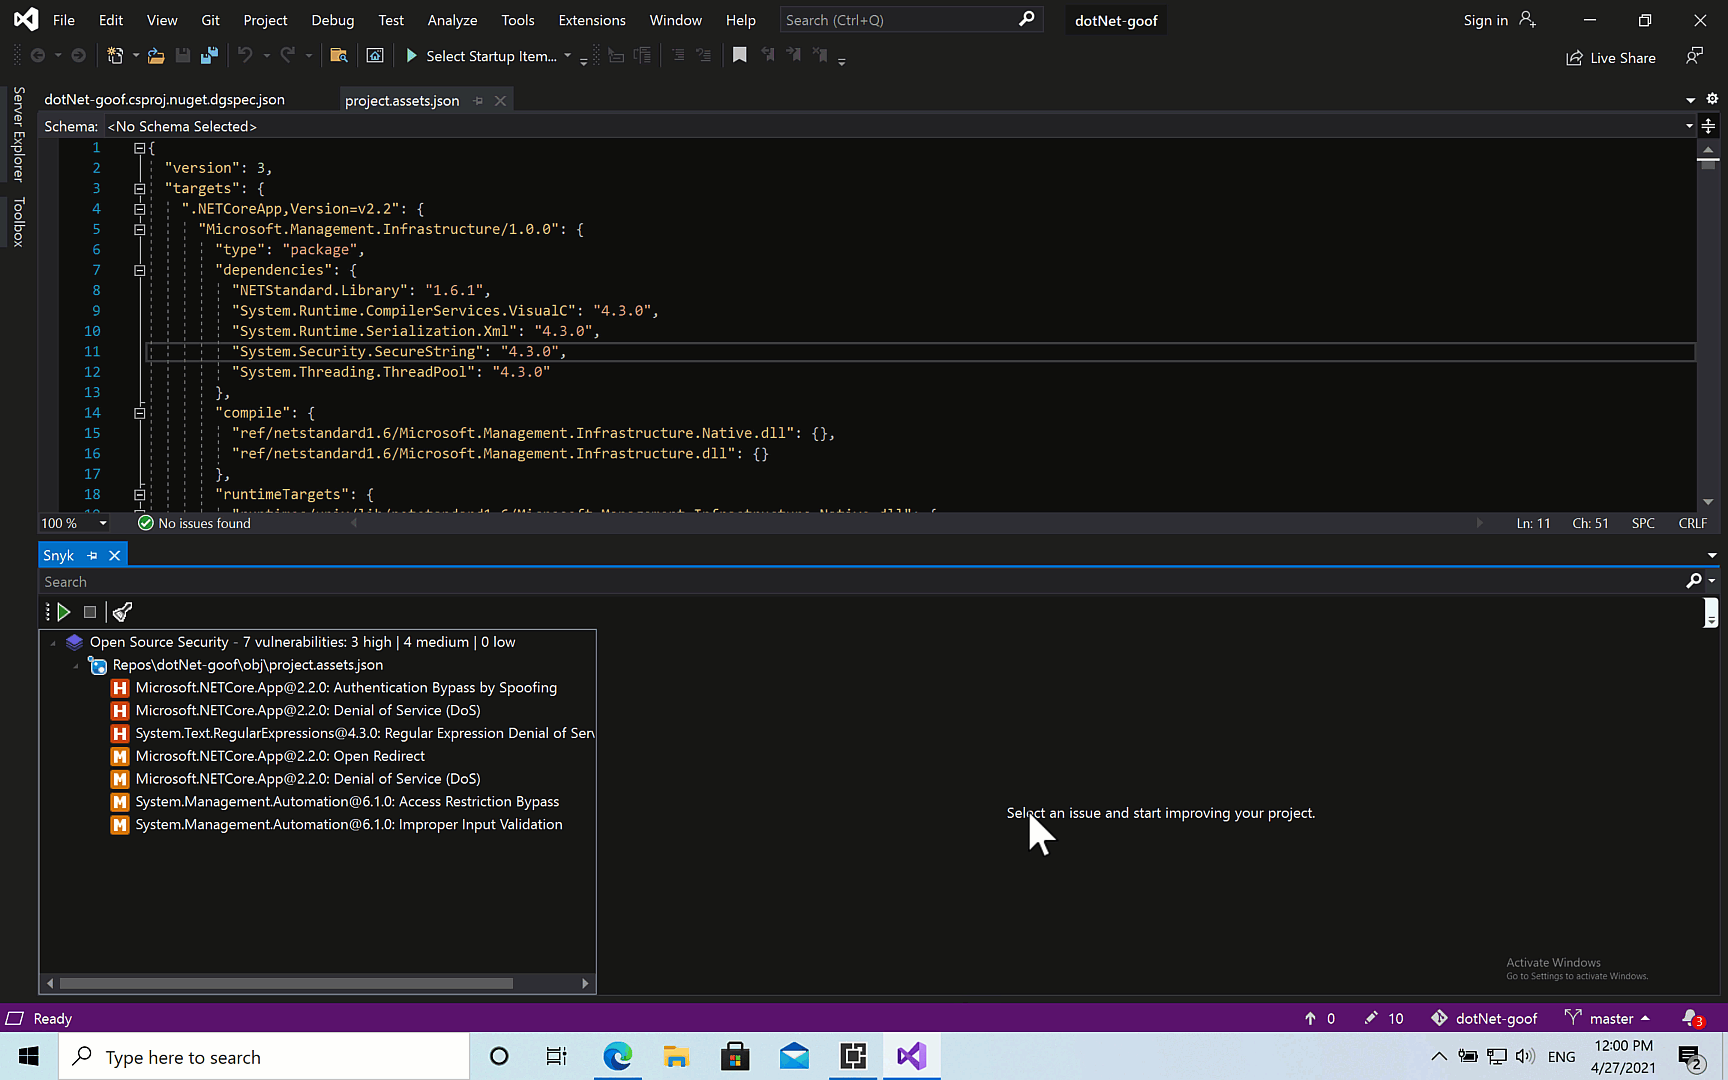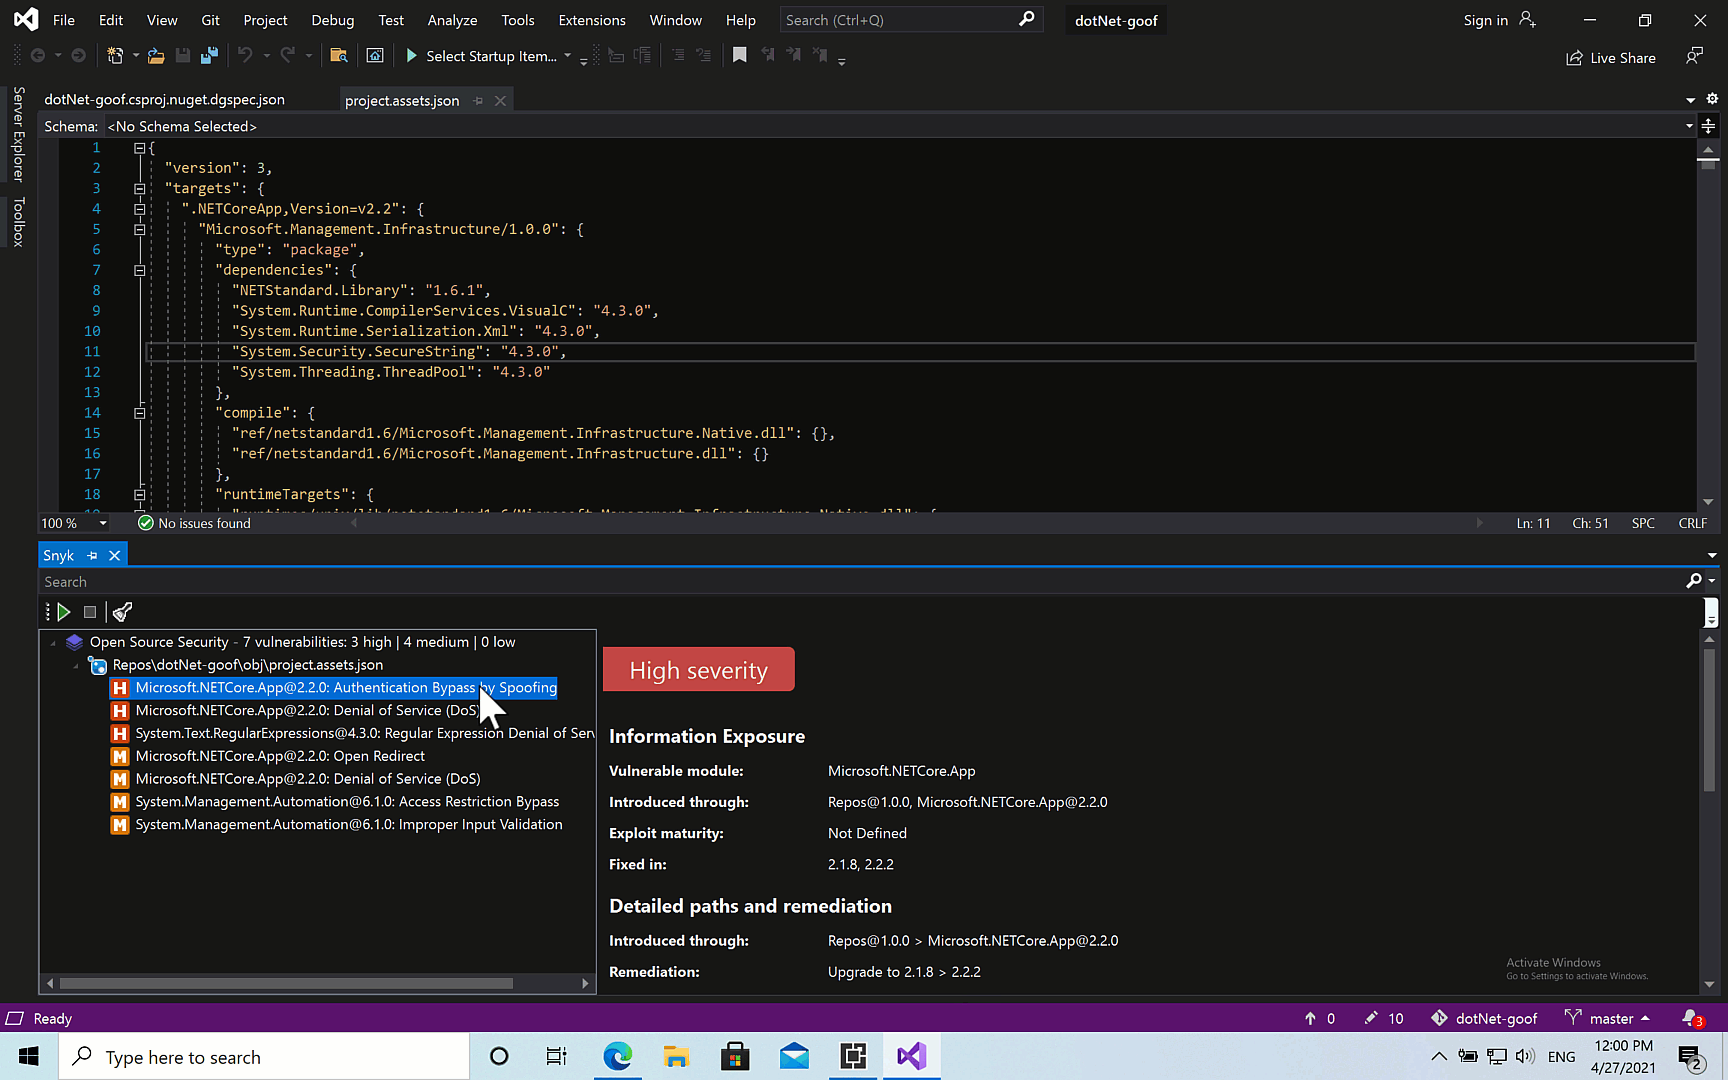
Klicken Sie auf die Schaltfläche Scan ausführen, um den Sicherheitstest von Snyk zu starten. Nach wenigen Sekunden zeigt die Erweiterung eine Liste der in Ihrem Projekt gefundenen Sicherheitslücken an. Wählen Sie eine Schwachstelle aus, um mehr über das Problem und seine Behebung zu erfahren.
blog-visual-studio-ext-vulns
Die Scan-Ergebnisse enthalten zahlreiche Informationen, die eine schnelle Behebung erleichtern. Dazu gehören der Schweregrad der Schwachstelle (basierend auf CVSS) sowie Titel und Typ der Schwachstelle. Weitere Details zeigen anhand von Informationen zu verfügbaren Exploits in freier Wildbahn, wie die Schwachstelle eingeführt wurde. Eine Übersicht erklärt, wie sie ausgenutzt werden kann.
Zur Behebung empfiehlt die Snyk-Erweiterung das erforderliche Upgrade. Snyk empfiehlt stets den minimal erforderlichen Behebungspfad für das jeweilige Problem, damit das Risiko von Fehlern möglichst gering bleibt.
Über den Link Mehr zu diesem Problem am unteren Rand des Fensters gelangen Sie zur Snyk Intel Vulnerability Database. Dort finden Sie weitere Details zur Schwachstelle, etwa die CVE, CWE, den CVSS-Score und mehr:

Von Anfang an sicher entwickeln
Schnelle Entwicklung ist eine geschäftliche Anforderung, und Open Source ist entscheidend, um ein hohes Entwicklungstempo aufrechtzuerhalten. Doch niemand möchte für eine Schwachstelle oder ein Lizenzproblem verantwortlich sein, das zu einer Datenschutzverletzung oder rechtlichen Komplikationen führt.
Geschwindigkeit und Sicherheit müssen sich jedoch nicht ausschließen. Wenn Sie Code direkt in der IDE scannen, können Entwickler Probleme früh im Entwicklungsprozess finden und beheben – noch bevor sie Änderungen in das Code-Repository übernehmen. So kann Ihr Unternehmen Risiken reduzieren und wertvolle Entwicklungszeit sparen, die andernfalls später im Prozess verloren ginge. Laden Sie die Snyk Visual Code-Erweiterung herunter und entwickeln Sie sicher.
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.


