Rückblick auf unsere Ankündigung und unser Webinar zur Kubernetes-Konfigurationssicherheit

10. April 2020
0 Min. LesezeitVielen Dank an alle, die am Mittwoch, dem 8. April, an unserem Webinar zur Ankündigung der Kubernetes-Konfigurationssicherheit teilgenommen haben. Wir freuen uns, Ihnen diese neue Funktion zur Verfügung zu stellen und zu erfahren, was Sie davon halten und was wir entwickeln können, damit Ihre Kubernetes-Anwendungen sicher bleiben.
Während des Webinars wurden viele spannende Fragen gestellt. Da wir wissen, dass viele nicht live teilnehmen konnten, möchten wir Ihnen eine kurze Zusammenfassung und Antworten auf die Fragen geben, die wir während der Veranstaltung nicht beantworten konnten. Klicken Sie hier, wenn Sie direkt zur Fragerunde springen möchten, oder gehen Sie gleich zum Abschnitt „Wie aktiviere ich die Funktion?“, wenn Sie sofort loslegen möchten.
Workloads und Anwendungen werden zunehmend mithilfe von Code bereitgestellt
Heutzutage wird fast alles mit irgendeiner Art von Code konfiguriert. Für die Infrastruktur verwenden Sie wahrscheinlich Terraform, AWS CloudFormation, Azure Resource Manager oder eine Reihe anderer Formate und Tools. In der Welt der Container ist Kubernetes jedoch der De-facto-Standard – und das bedeutet YAML, JSON oder vielleicht ein übergeordnetes Tool wie Helm. All das ist Code, der von Entwicklern und DevOps-Praktikern erstellt und dazu verwendet wird, Anwendungen so schnell bereitzustellen, wie Änderungen vorgenommen werden können.
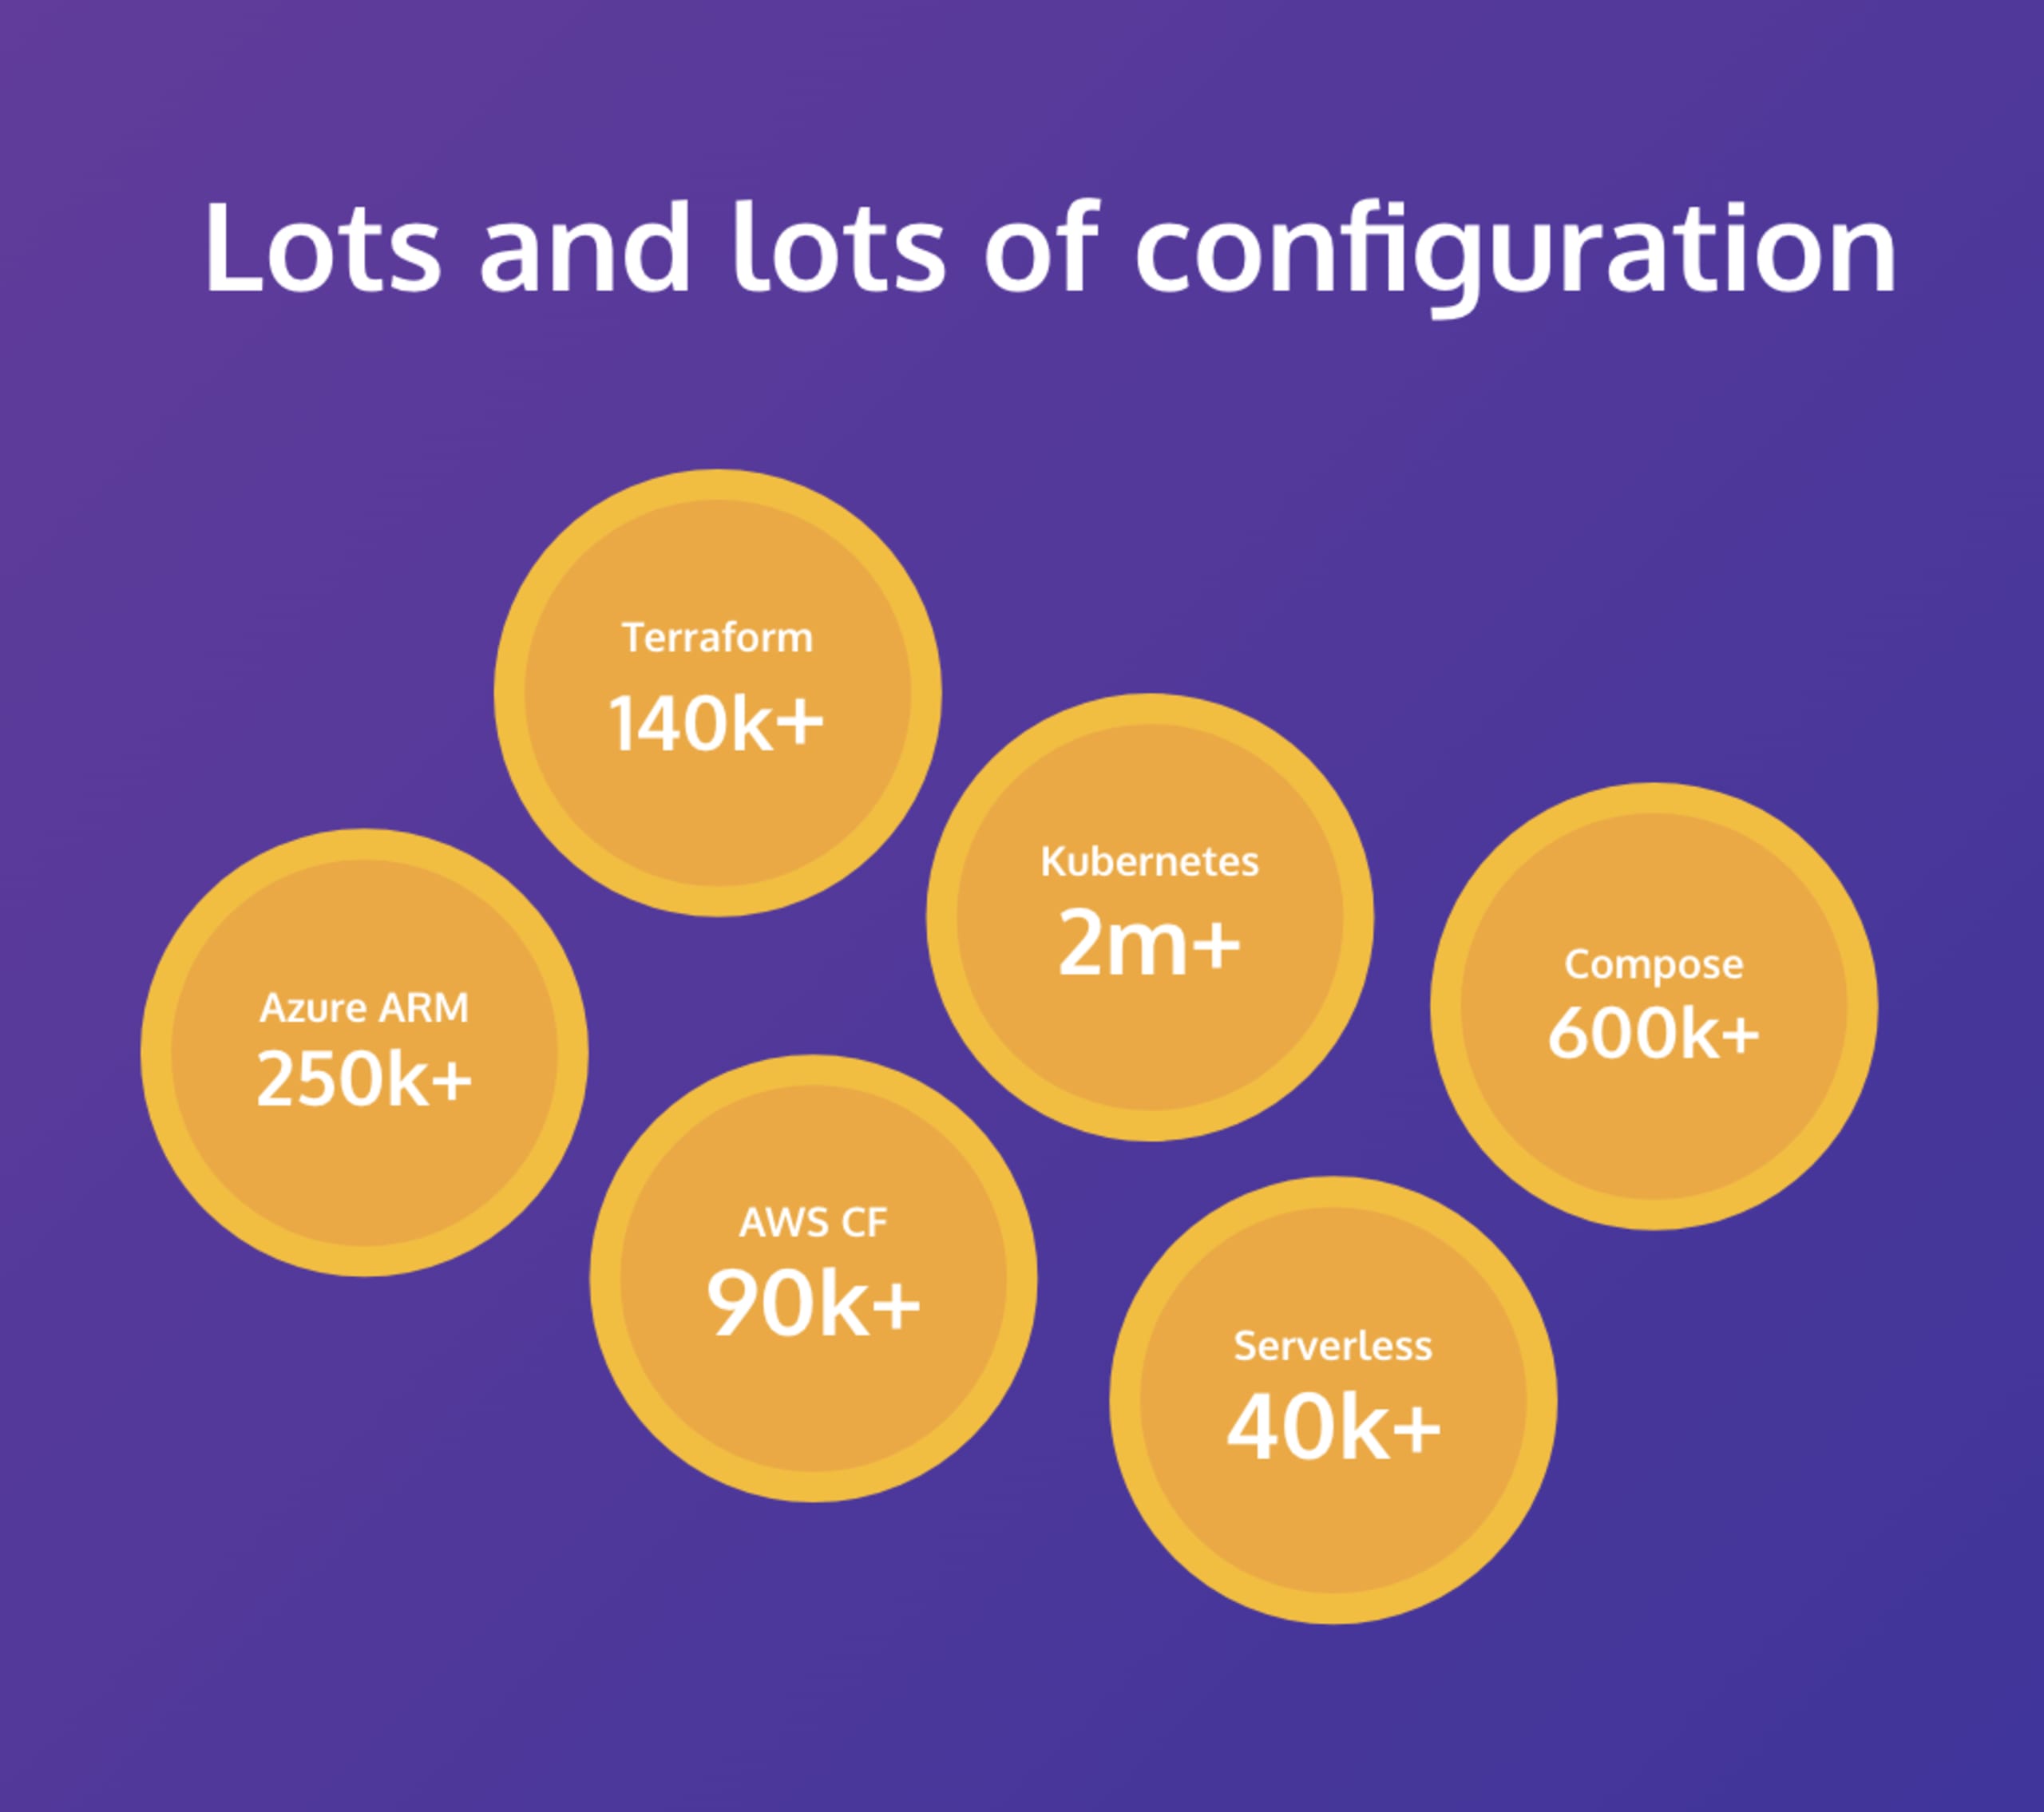
Aus Sicherheitssicht ist das beunruhigend. Nicht das YAML (das ist aus anderen Gründen beunruhigend), sondern die Tatsache, dass Kubernetes kaum Sicherheitsprüfungen durchführt: Ist der Code gültig, versucht Kubernetes, ihn auszuführen. Daher liegt es an den Anwendungsteams, sicherzustellen, dass die richtigen Sicherheitskontrollen im Code umgesetzt sind. Tools, die diese Konfigurationen absichern, untersuchen üblicherweise Ihre laufenden Kubernetes-Workloads und -Cluster und erkennen Probleme. Doch Probleme erst nach der Bereitstellung zu entdecken, ist zu spät – insbesondere, wenn Sie möglicherweise mehrmals pro Woche oder sogar täglich bereitstellen.
Kubernetes-Konfigurationsprobleme direkt an der Quelle erkennen und beheben
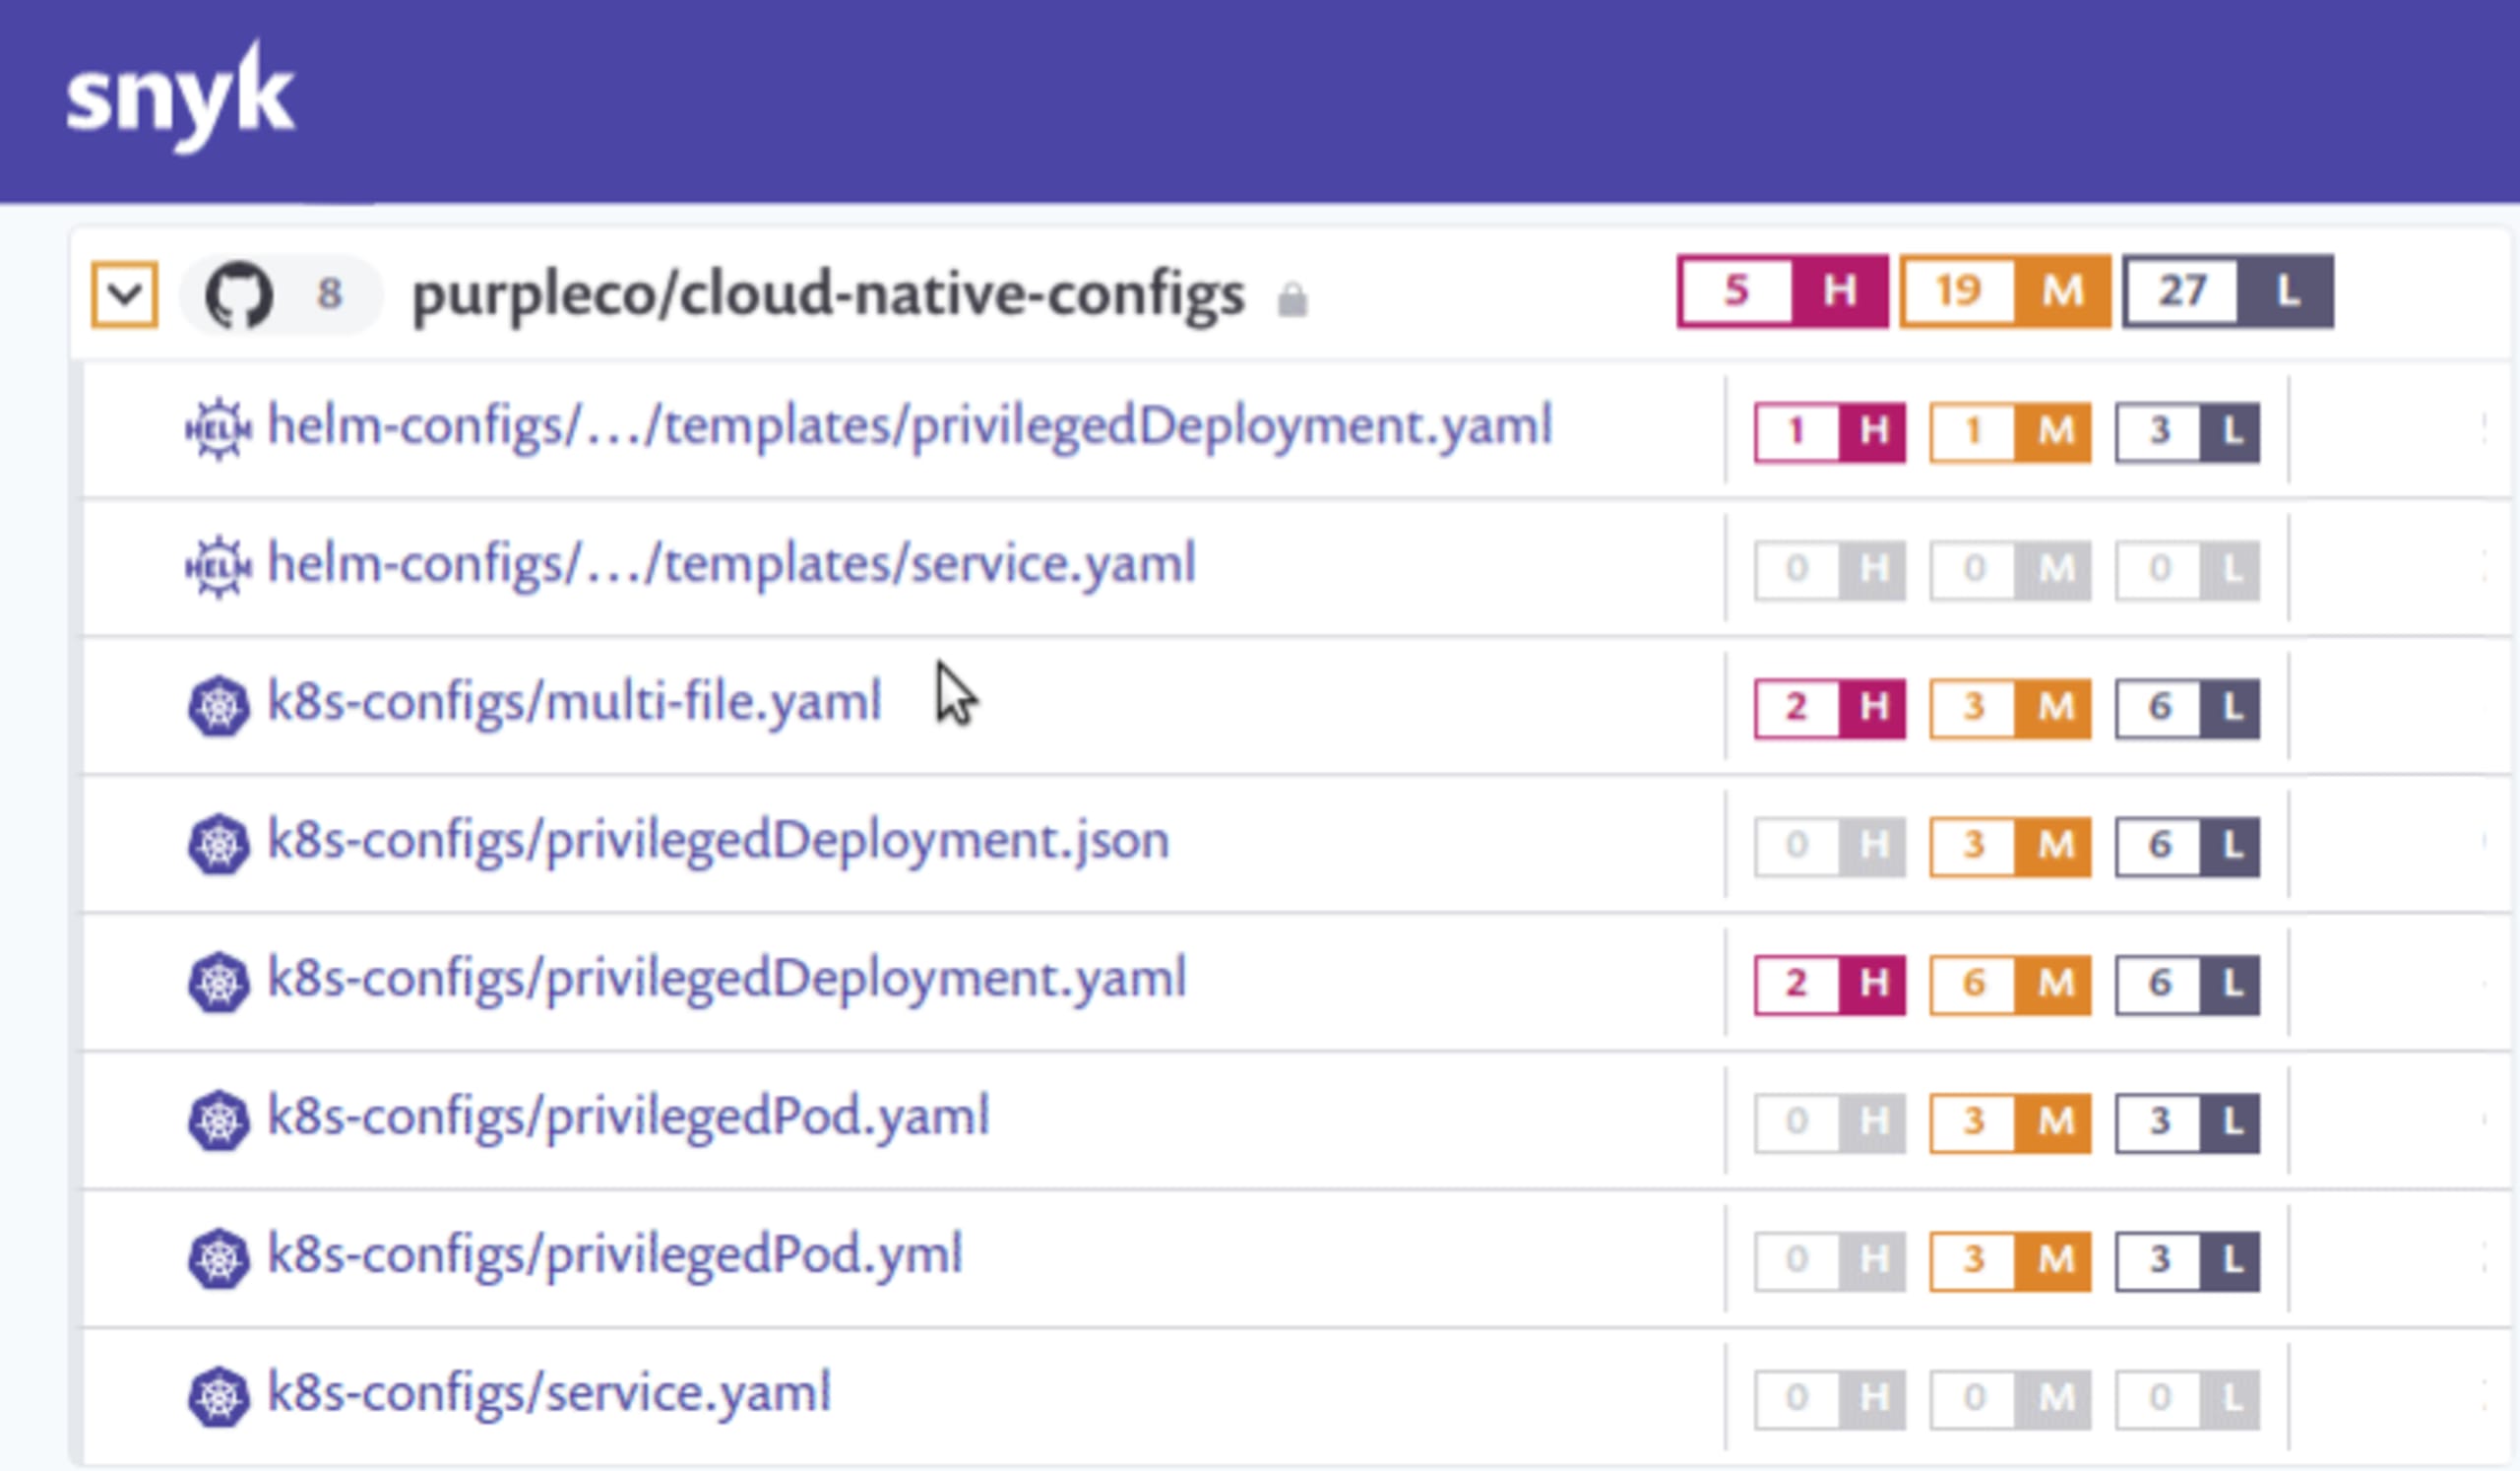
Eines unserer zentralen Ziele bei Snyk ist es, Entwicklern die eigenständige Behebung von Sicherheitsproblemen zu erleichtern. Die neue Herausforderung der Konfigurationssicherheit ist ein Bereich, in dem wir etwas bewirken können. Unsere neue Funktion für Kubernetes-Konfigurationssicherheit lässt sich in Ihre Quellcodeverwaltungssysteme integrieren. Dort erkennt sie Kubernetes-YAML, JSON und Helm-Charts und prüft sie auf Sicherheitsprobleme.
Entwicklerorientierte Lösungen für Kubernetes-Konfigurationens
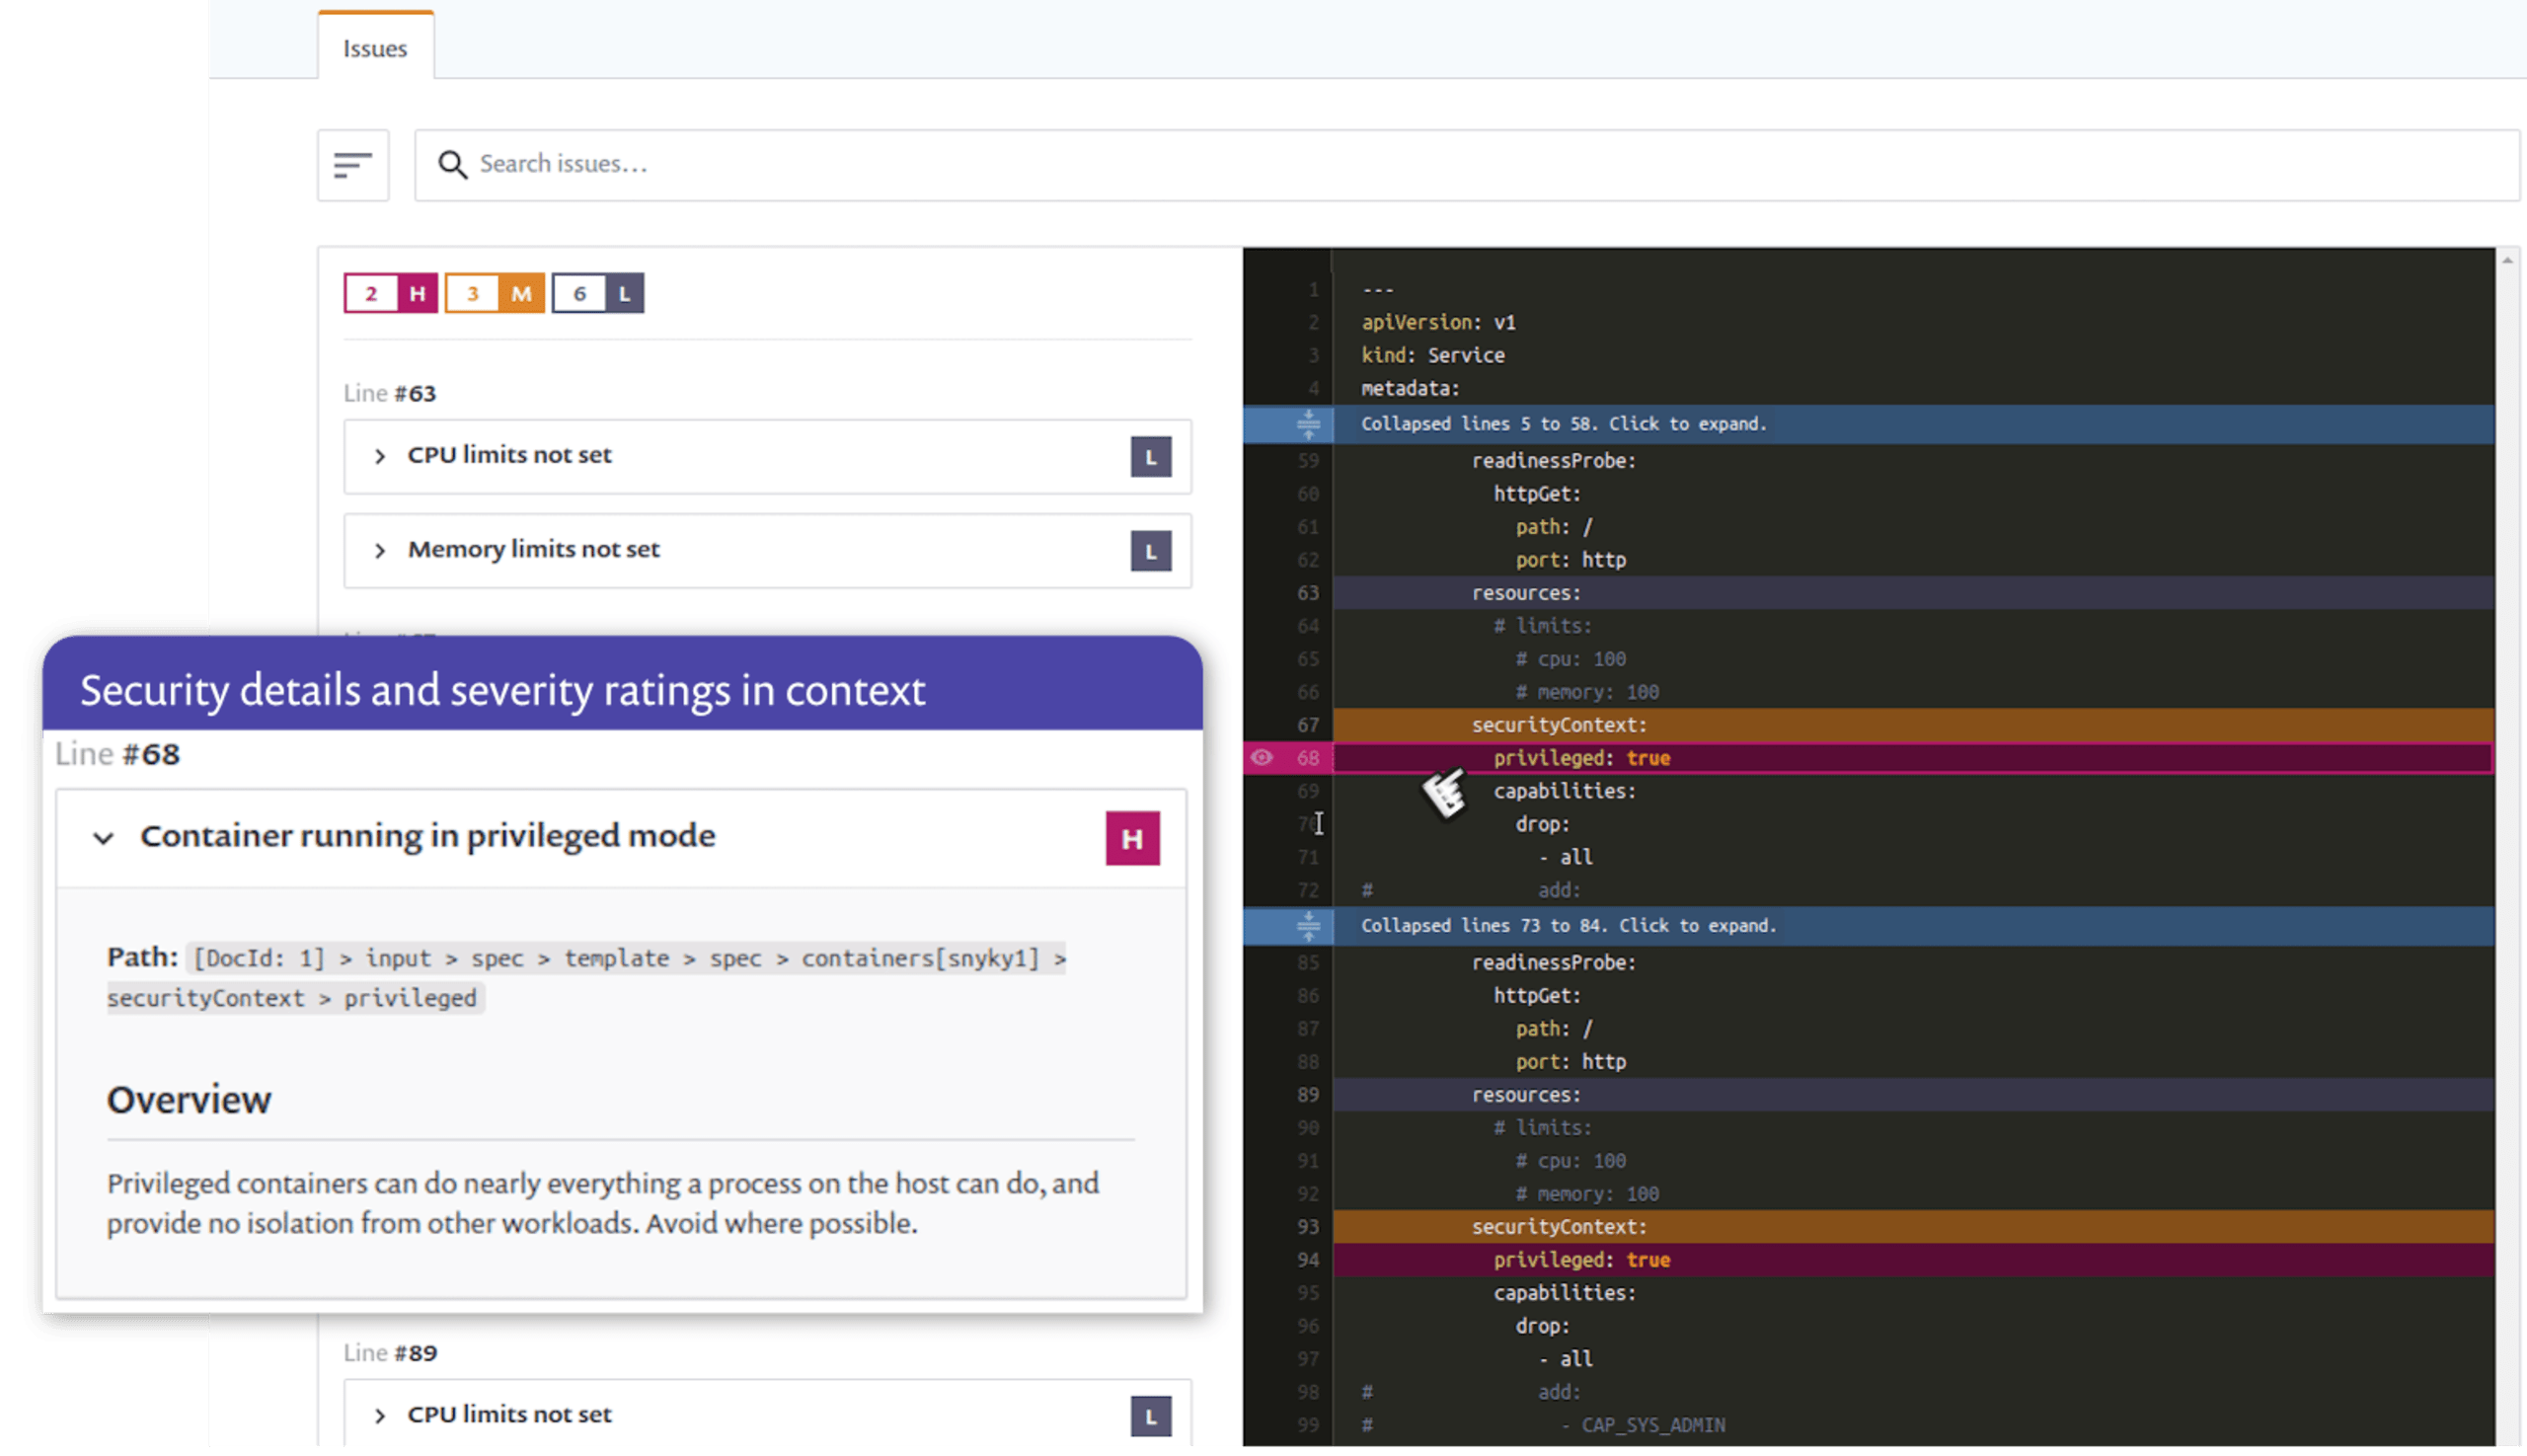
Werden Probleme erkannt, markieren wir sie direkt in Ihren Konfigurationsdateien, damit Sie schnell sehen, wo Änderungen empfohlen werden. Zusätzlich erklären wir die erkannten Probleme, damit Nutzer die Auswirkungen der jeweiligen Einstellung verstehen – Sie müssen also nicht für jedes Problem in der Kubernetes-Referenzdokumentation nachschlagen. Die Einstellungen zur Risikokategorisierung lassen sich anpassen. So können Sie beispielsweise bestimmte Konfigurationsprüfungen ignorieren.
Fragerunde zum Webinar
Im Webinar wurden viele spannende Fragen gestellt. Wir möchten sicherstellen, dass wir alle beantworten.
F. Funktioniert das mit jeder Kubernetes-Umgebung?
Derzeit prüfen wir Kubernetes-Konfigurationsdateien (YAML, JSON und Helm) in Quellcode-Repositories. Daher spielt es keine Rolle, welche Kubernetes-Distribution Sie zum Ausführen Ihrer Workloads verwenden. Alle unsere Empfehlungen basieren auf den Kubernetes-Spezifikationen, sodass jede Kubernetes-Distribution die vorgeschlagenen Sicherheitskontrollen umsetzen können sollte.
F. Funktioniert das auch mit anderen Dateien als Kubernetes-YAML-Dateien?
Derzeit erkennen und prüfen wir Probleme in YAML, JSON und Helm-Charts. Wenn Sie YAML-Generatoren oder Tools für die Vorlagenverarbeitung verwenden, sollte die Funktion in der Regel auch mit den meisten davon funktionieren – sofern eines der unterstützten Dateiformate erkannt und geprüft werden kann.
F. Welche Arten von Konfigurationsproblemen erkennt die Funktion?
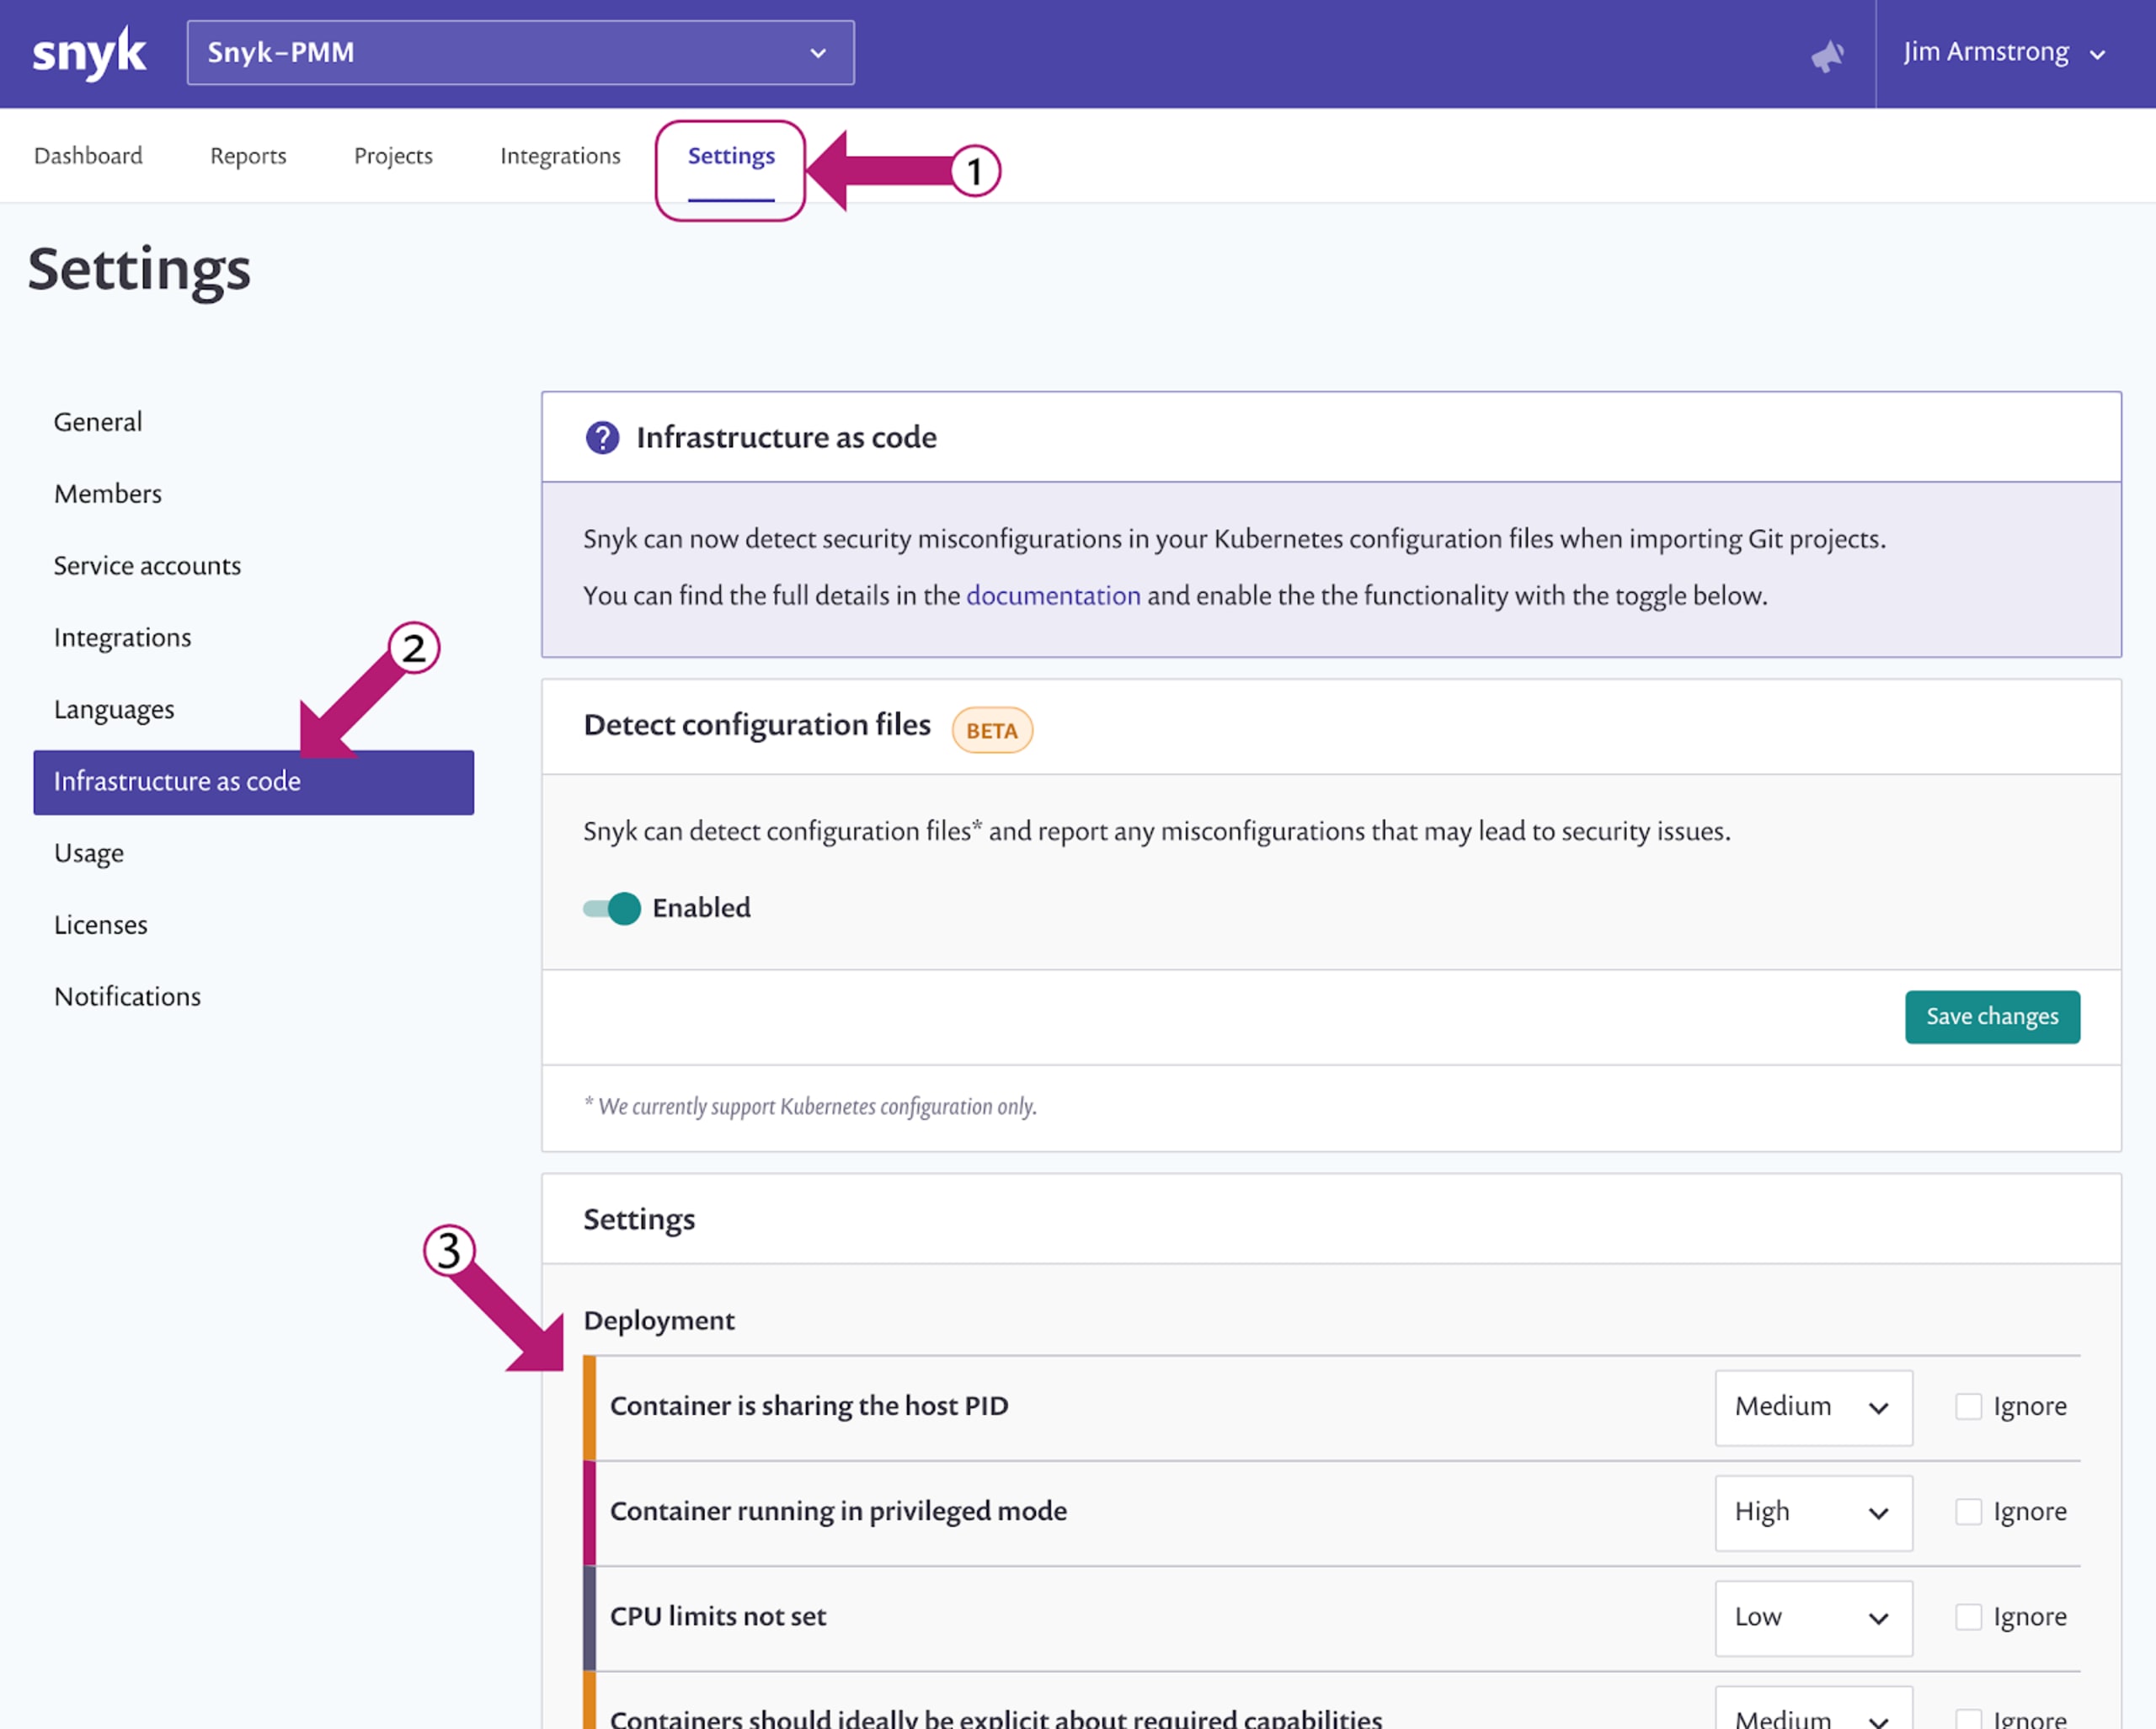
Es gibt eine Reihe von Konfigurationsproblemen, und im Laufe der Zeit werden weitere hinzukommen. Welche Probleme derzeit erkannt werden, sehen Sie in den Produkteinstellungen Ihrer Snyk-Konsole. Klicken Sie im oberen horizontalen Menü auf „Settings“ und suchen Sie dann in den Untermenüs links nach „Infrastructure as code“. Dort werden die verschiedenen Erkennungsregeln angezeigt. Außerdem können Sie den Schweregrad anpassen oder festlegen, ob eine Regel ignoriert werden soll. Der folgende Bildschirm zeigt die einzelnen Schritte:
F. Benötige ich einen kostenpflichtigen Snyk-Tarif, um diese Funktion zu nutzen?
Nein! Die Funktion steht ALLEN Snyk-Nutzern mit kostenlosen und kostenpflichtigen Tarifen zur Verfügung. Wir führen sie schrittweise ein und planen, sie innerhalb etwa einer Woche für alle Konten zu aktivieren. Wenn Sie Snyk vor Ort nutzen, wenden Sie sich bitte an Ihr Account-Team, um unsere Supportoptionen für On-Premises-Installationen zu besprechen.
F. Wann ist die Funktion verfügbar?
Die Funktion ist für die meisten Konten bereits aktiviert. Falls sie heute noch nicht in Ihrem Konto verfügbar ist, sollte sie innerhalb der nächsten Woche erscheinen. Möglicherweise müssen Sie die Funktion in Ihrem Konto aktivieren. Wie das geht, erfahren Sie weiter unten (Tipp: Suchen Sie im Hauptmenü „Settings“ nach „Infrastructure as code“).
Erste Schritte
Der Einstieg in die Funktion für Kubernetes-Konfigurationssicherheit ist ganz einfach. Die aktuellsten Informationen zur Funktion und ihrer Verwendung finden Sie in unserer Snyk-Dokumentation. Hier ein kurzer Überblick:
Aktivieren Sie die Funktion in Ihrem Konto.
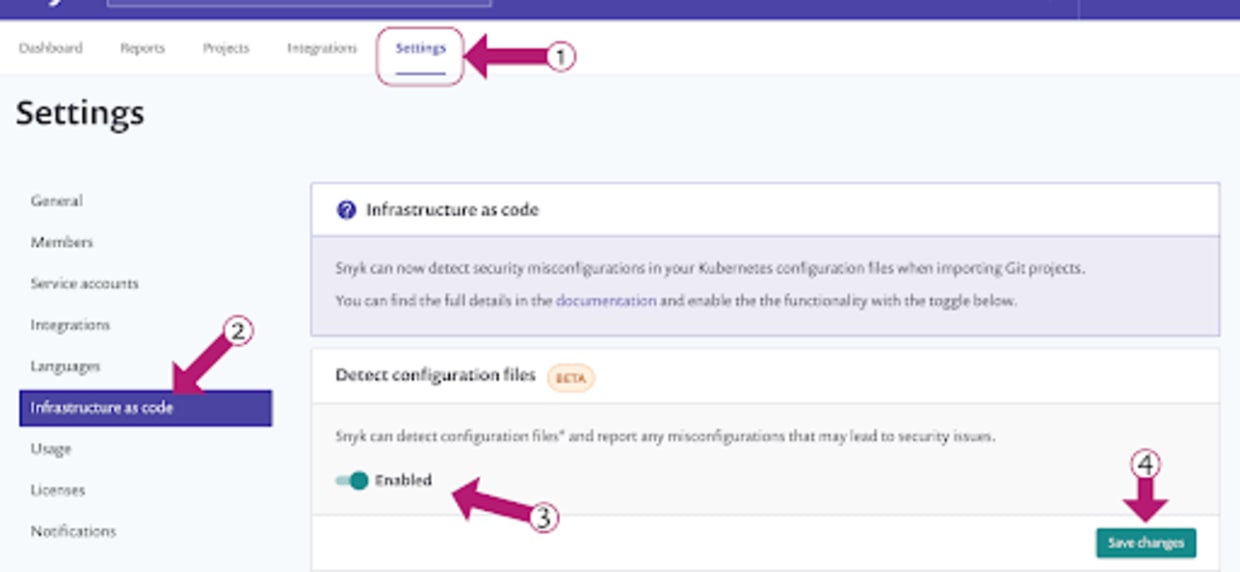
Bei neuen Snyk-Konten sollte die Funktion standardmäßig aktiviert sein. Bestehende Nutzer müssen möglicherweise das Scannen von Kubernetes-Konfigurationen aktivieren. Sie können Ihre Einstellungen überprüfen, indem Sie im Snyk-Webconsole das Hauptmenü „Settings“ öffnen, im Seitenmenü „Infrastructure as code“ auswählen und anschließend den Schieberegler „Enabled“ sowie die Schaltfläche „Save changes“ anklicken.
Kubernetes-Konfigurationsdateien aus Ihrem SCM scannen und beheben
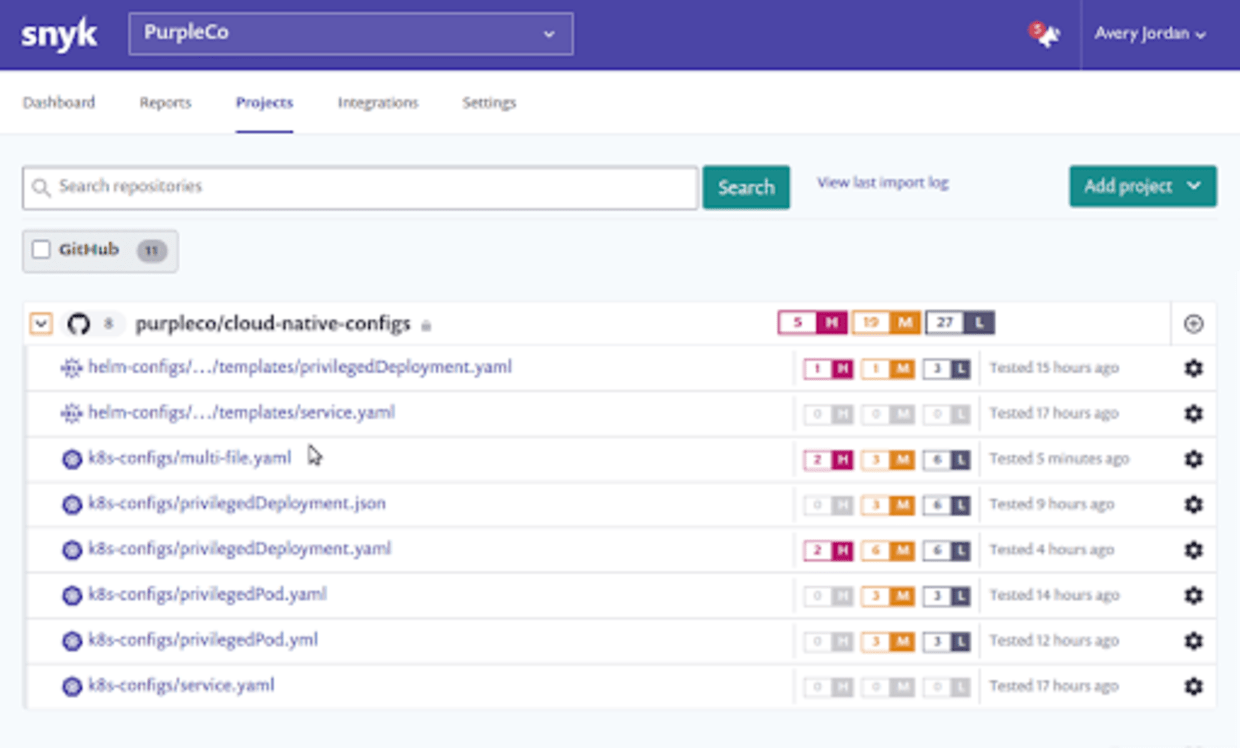
Das Scannen von Kubernetes-Konfigurationen ist derzeit in Ihre Quellcodeverwaltungssysteme integriert. Daher muss in Ihrem Konto eine Integration mit einem unserer unterstützten Git-Repositories eingerichtet sein. Anschließend erkennen wir Kubernetes-Konfigurationsdateien in diesem Repository und empfehlen Korrekturen. Beachten Sie: Wenn Sie bereits ein Repository zu Ihrem Konto hinzugefügt haben und es mit Snyk scannen, müssen Sie das Repository erneut importieren, damit die Kubernetes-Konfigurationsdateien erkannt und die entsprechenden Projekte erstellt werden.
Wir freuen uns auf Ihr Feedback, während wir diese neue Funktion für Kubernetes-Sicherheit weiterentwickeln.
Bleiben Sie sicher!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


