Einblicke in die Open-Source-Sicherheit von .NET

Hayley Denbraver

25. Juli 2019
0 Min. LesezeitWillkommen zu unserem neuen Sicherheitsbericht: Einblicke in die Open-Source-Sicherheit von .NET. Der Bericht ist in drei Beiträge unterteilt:
Einblicke in die Open-Source-Sicherheit von .NET
Unser liebevoll gestalteter PDF-Bericht enthält all diese Informationen und noch mehr an einem Ort und kann kostenlos heruntergeladen werden.
Zusammenfassung
Wenn Sie wenig Zeit haben, lesen Sie die Zusammenfassung der Ergebnisse weiter unten. Andernfalls können Sie weiterlesen, um das wachsende Ökosystem kennenzulernen und einen typischen .NET-Projekt aus der Perspektive der Open-Source-Sicherheit zu betrachten.
Einblicke in die .NET-Sicherheit
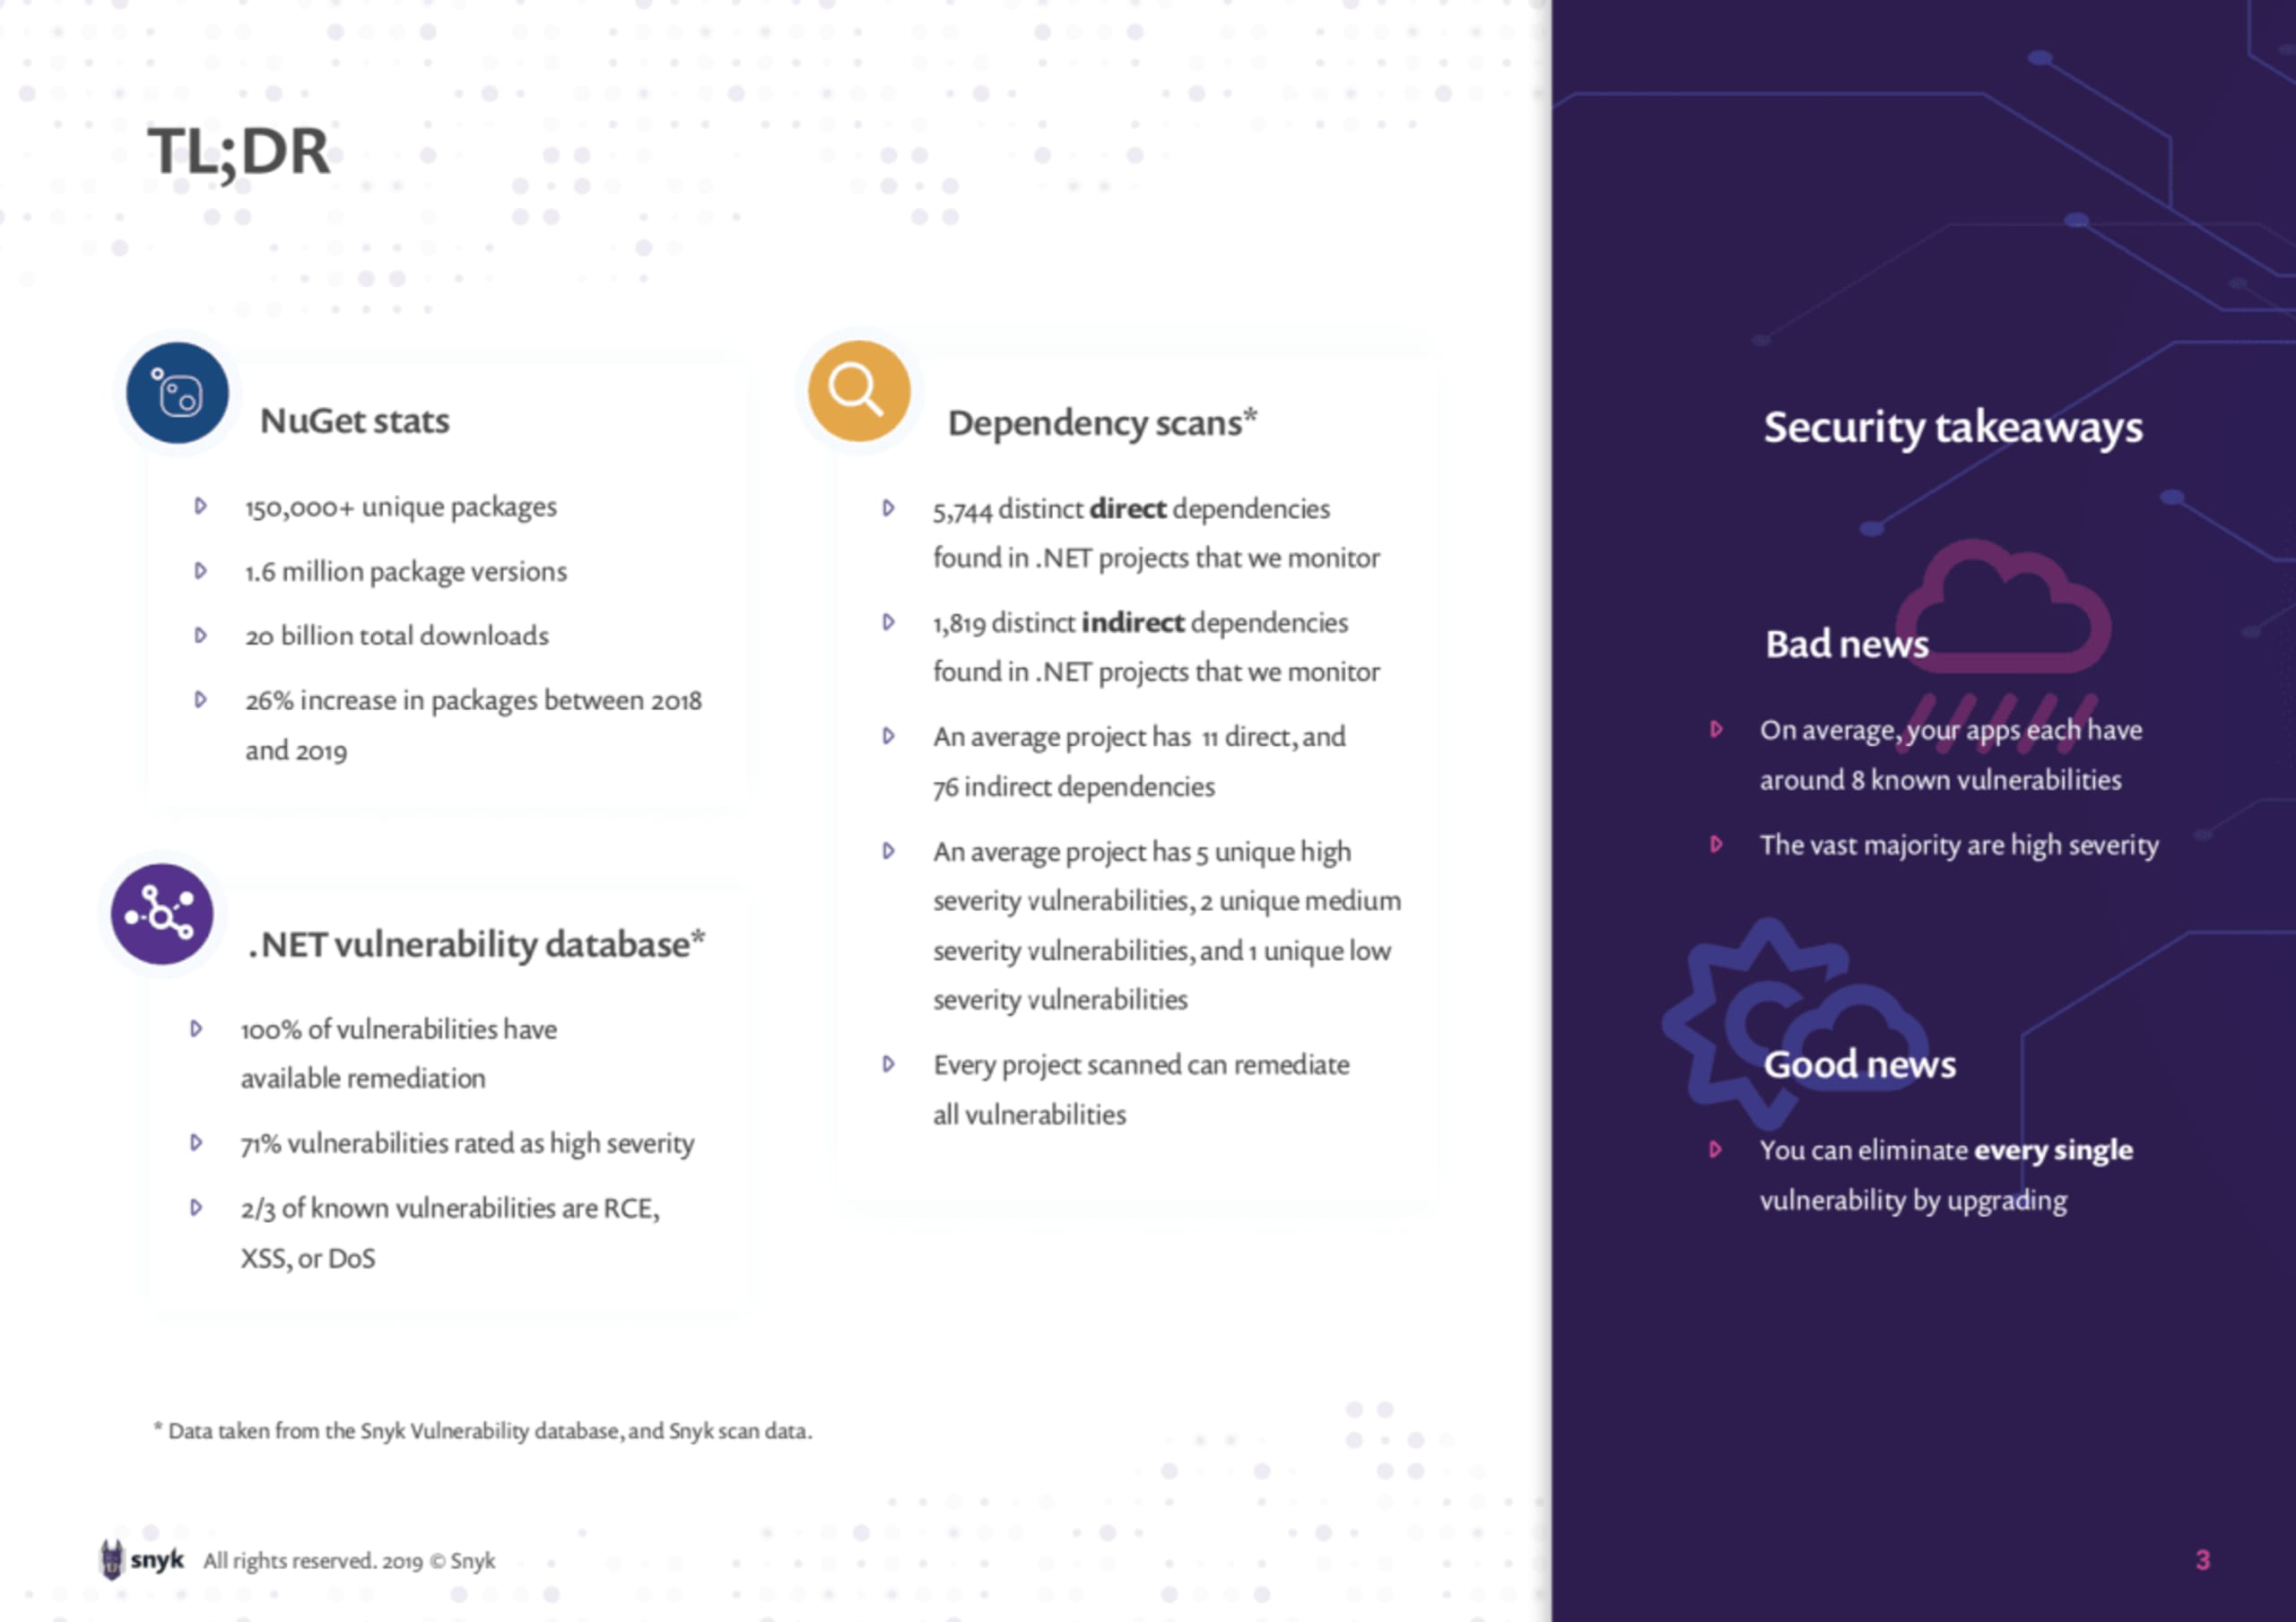
.NET ist ein wachsendes Ökosystem. Ob dank der starken Unterstützung durch Microsoft, hochwertiger Entwicklertools oder der Vielzahl an Sprachen und Einsatzmöglichkeiten – .NET behauptet sich weiterhin. NuGet ist der weit verbreitete Paketmanager für .NET. Zum Zeitpunkt der Veröffentlichung dieses Beitrags umfasst er 154.385 einzigartige Pakete und 1.663.564 Paketversionen; insgesamt wurden mehr als 20 Milliarden Pakete heruntergeladen. Snyks Bericht „2019 State of Open Source Security“ verzeichnete zwischen 2018 und 2019 einen Zuwachs von 26 % bei den indexierten NuGet-Paketen.
Snyks Bericht „2019 State of Open Source Security“ verzeichnete zwischen 2018 und 2019 einen Zuwachs von 26 % bei den indexierten NuGet-Paketen.
Mit Snyk können Sie viel über Ihr .NET-Projekt und darüber erfahren, wie Sie es sicherer machen, indem Sie Ihr Repository scannen. Vielleicht haben Sie trotzdem noch Fragen. Sie möchten möglicherweise wissen, wie Ihr Projekt im Vergleich zu anderen gescannten Projekten abschneidet oder welche Trends sich im gesamten .NET-Ökosystem abzeichnen. Dieser Bericht soll diese Fragen beantworten und umfasst:
Die Sicherheitsbilanz eines typischen .NET-Projekts
Die häufigsten Sicherheitslücken in .NET-Anwendungen, einschließlich Informationen zu den zugehörigen Bibliotheken
Eine Untersuchung der bekannten Sicherheitslücken im gesamten Ökosystem, einschließlich Arten von Sicherheitslücken, Schweregraden und mehr
Die Sicherheitsbilanz eines typischen .NET-Projekts
Seit der Einführung der Unterstützung für das .NET-Ökosystem im Jahr 2017 hat Snyk bereits Tausende Scans von .NET-Projekten durchgeführt. Jetzt können wir ein durchschnittliches Projekt beschreiben, damit unsere Nutzer eine Vorstellung davon bekommen, was sie beim Scannen eines ihrer .NET-Projekte erwartet. In allen von uns durchgeführten Scans von .NET-Projekten haben wir 5.744 einzigartige direkte Abhängigkeiten und 1.819 indirekte Abhängigkeiten gefunden. Ein durchschnittliches Projekt hat etwa 11 direkte und 76 indirekte Abhängigkeiten.


Die folgenden Diagramme zeigen die Projekte, in denen wir Sicherheitslücken gefunden haben. Die von Snyk durchgeführten Scans machen deutlich, dass eine Sicherheitslücke in einem Projekt wahrscheinlich über mehrere Pfade eingebunden wird. Sie können beispielsweise ein Paket als direkte Abhängigkeit angeben, während es zugleich als indirekte Abhängigkeit auftaucht, wenn eine andere Komponente Ihrer Anwendung dasselbe Paket verwendet oder referenziert. Beide Fälle müssen behoben werden, wenn wir die Sicherheitslücke tatsächlich schließen wollen.

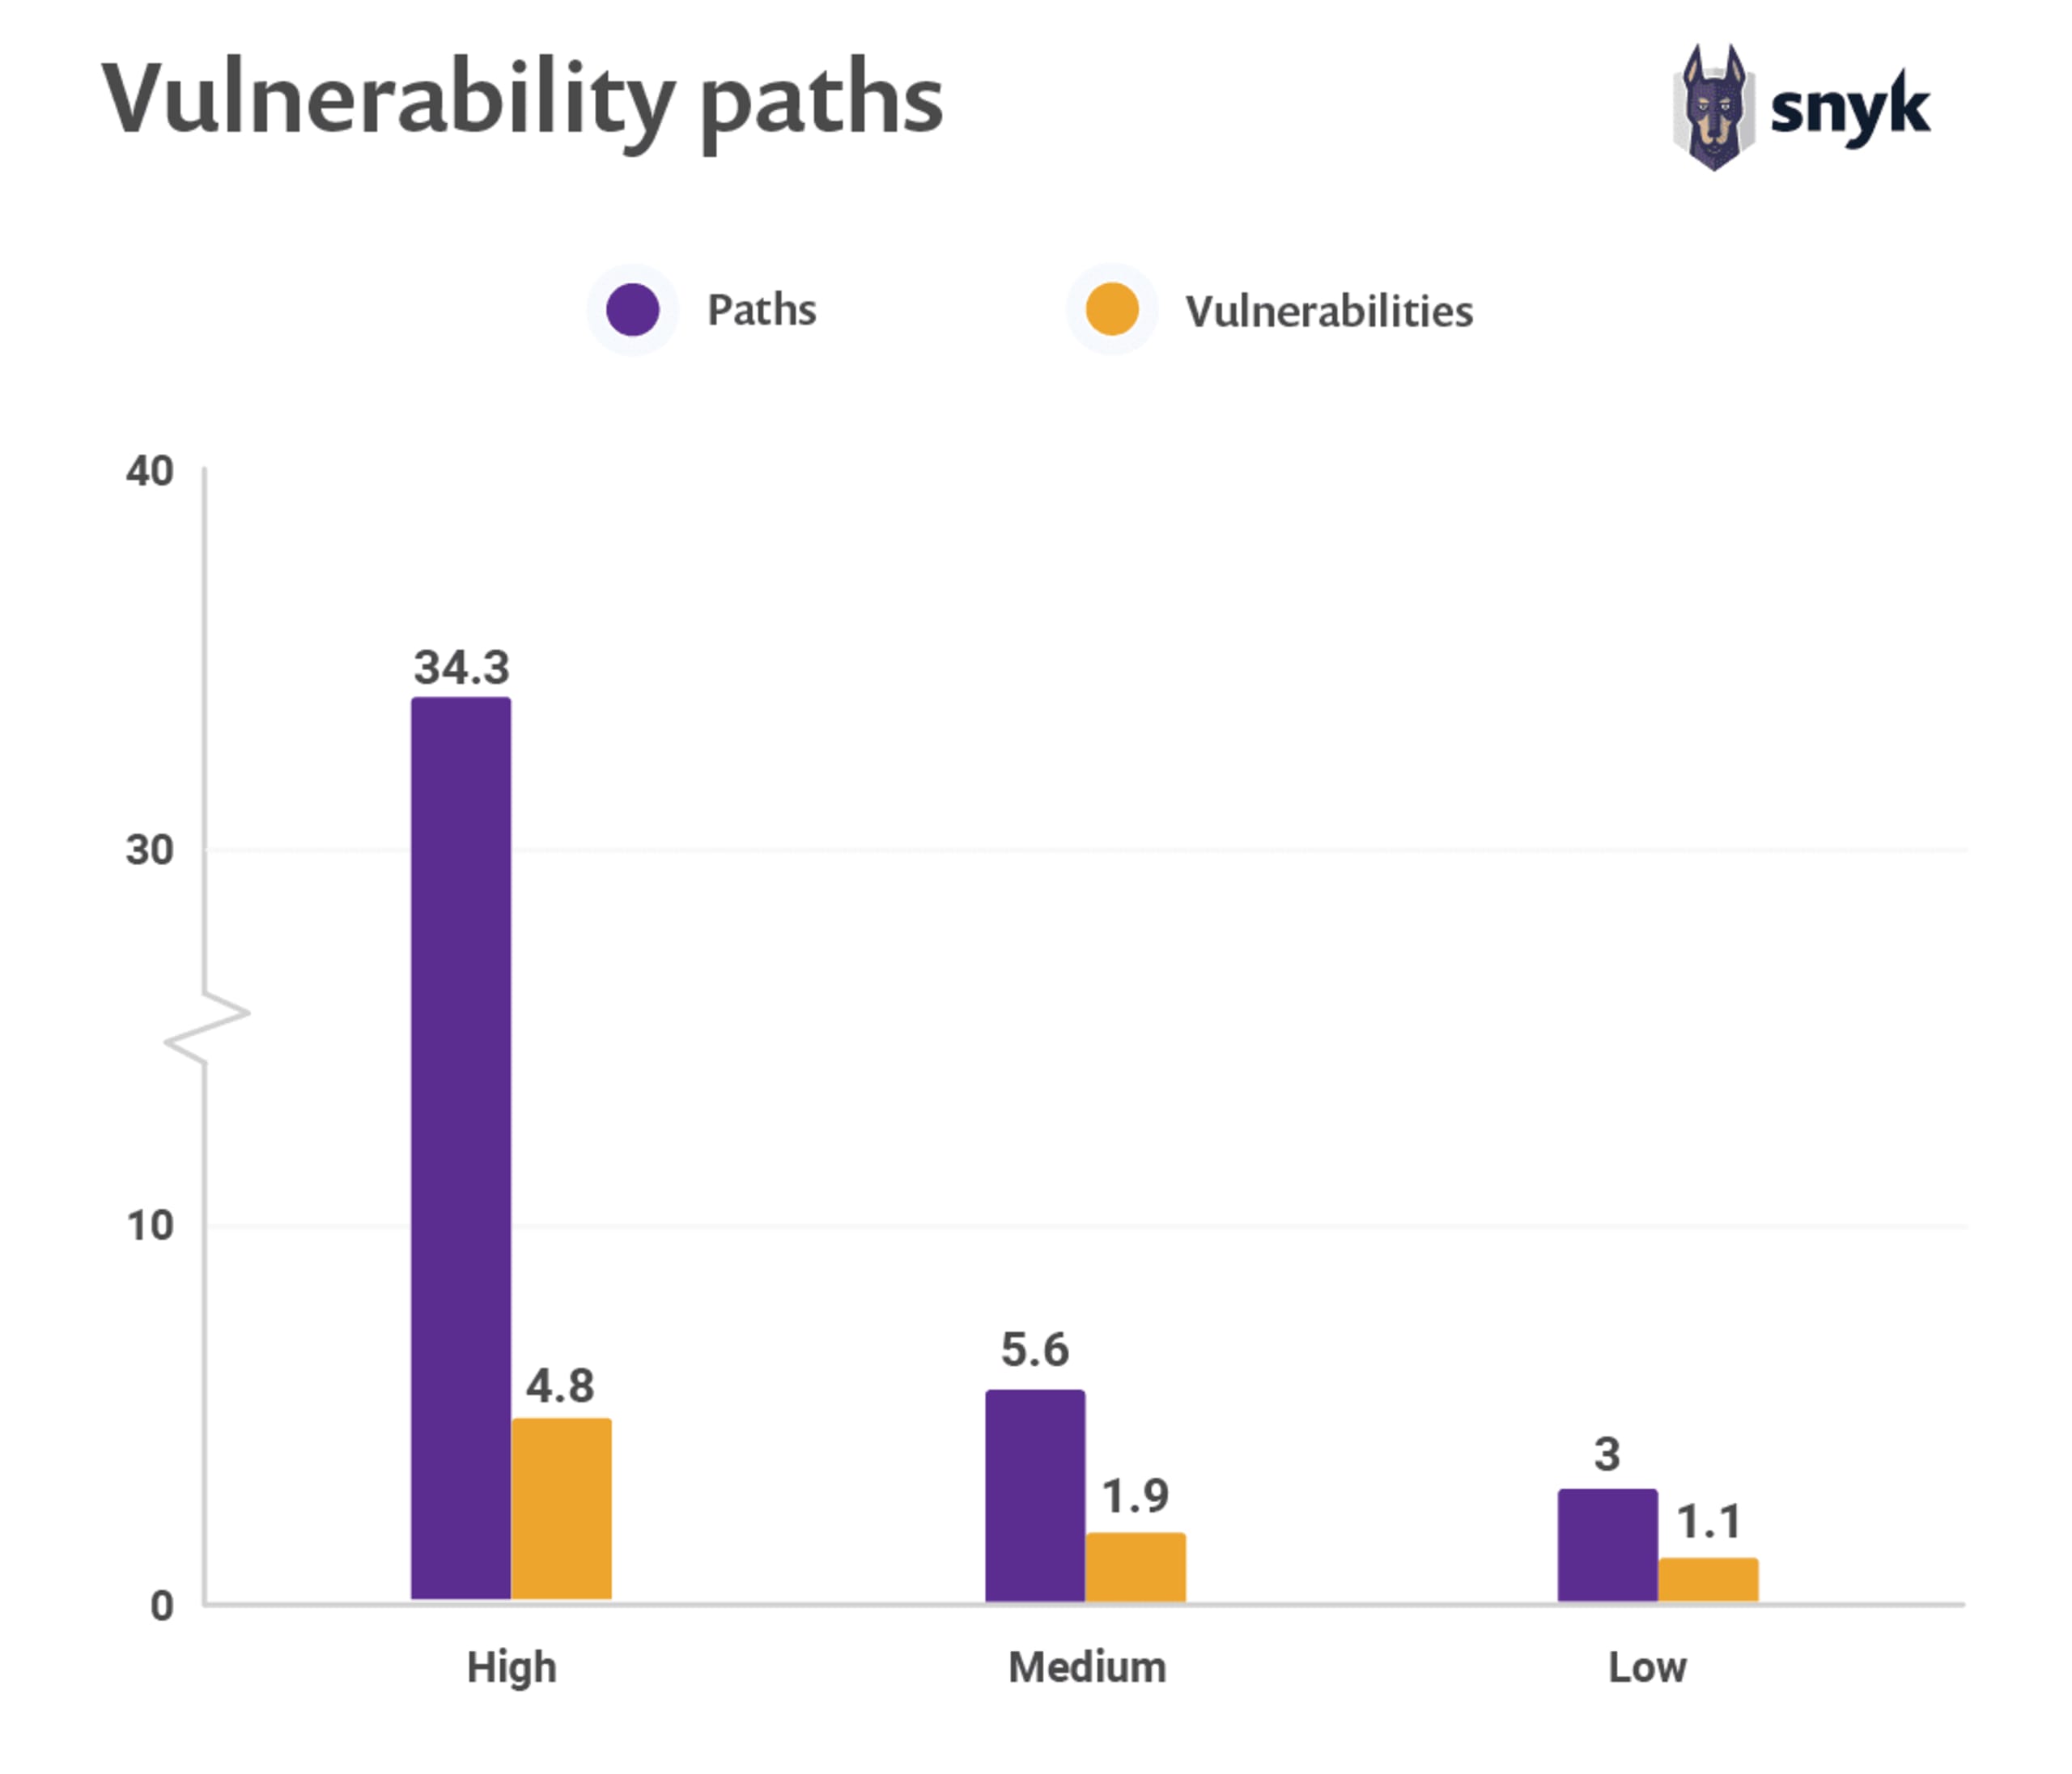
Für alle bekannten Sicherheitslücken im .NET-Ökosystem gibt es Abhilfemaßnahmen. Das bedeutet: Sobald unsere Nutzer von den Sicherheitslücken wussten, konnten sie Schritte unternehmen, um ihr Projekt abzusichern.
Die beste Nachricht: Für alle bekannten Sicherheitslücken im .NET-Ökosystem gibt es Abhilfemaßnahmen. Sobald unsere Nutzer von den Sicherheitslücken wussten, konnten sie Schritte unternehmen, um ihr Projekt abzusichern.
Möchten Sie mehr erfahren?
Den nächsten Teil des Berichts finden Sie hier. Darin geht es um die Sicherheitslücken und zugehörigen Bibliotheken, die Snyk bei Scans von .NET-Projekten am häufigsten entdeckt hat. Möchten Sie sich einen Überblick über die bekannten Sicherheitslücken im Ökosystem verschaffen? Den letzten Teil unseres Berichts finden Sie hier.
Natürlich können Sie auch den gesamten Bericht kostenlos herunterladen.


