Open-Source-Sicherheitsrisiken mit dem neuen Snyk Learn-Lernpfad kennenlernen

5. Mai 2025
0 Min. LesezeitSnyk Learn, unsere Lernplattform für Entwicklersicherheit, bietet jetzt auch Lektionen zu den Risiken von Open-Source-Software! Entdecken Sie den neuen Lernpfad zu den OWASP Top 10-Risiken für Open-Source-Software.
Open-Source-Software bildet das Rückgrat der heutigen digitalen Infrastruktur. Von Bibliotheken und Frameworks bis hin zu ganzen Plattformen ist Open Source überall. Doch wie ein berühmter Onkel einmal sagte: Mit großer Macht kommt große Verantwortung! Und hätte er im Bereich Cybersicherheit gearbeitet, hätte er auch hinzugefügt, dass damit erhebliche Sicherheitsherausforderungen einhergehen. Der Lernpfad „OWASP Top 10-Risiken für Open-Source-Software“ beleuchtet die kritischsten Risiken für das Open-Source-Ökosystem.
Um Entwicklerinnen und Entwickler sowie Sicherheitsexpertinnen und -experten dabei zu unterstützen, diese Herausforderungen zu meistern, freuen wir uns, einen neuen Snyk Learn-Lernpfad zu den OWASP Top 10-Risiken für Open-Source-Software vorzustellen. Dieser Lernpfad hilft Ihnen, die besonderen Schwachstellen von Open-Source-Projekten zu verstehen und wirksam einzudämmen.
Ganz gleich, ob Sie zu Open-Source-Projekten beitragen, Abhängigkeiten in Ihren Anwendungen verwalten oder die Open-Source-Strategie Ihres Unternehmens verantworten: Dieser Kurs vermittelt Ihnen wichtiges Wissen, um Ihre Software-Supply-Chain zu schützen.
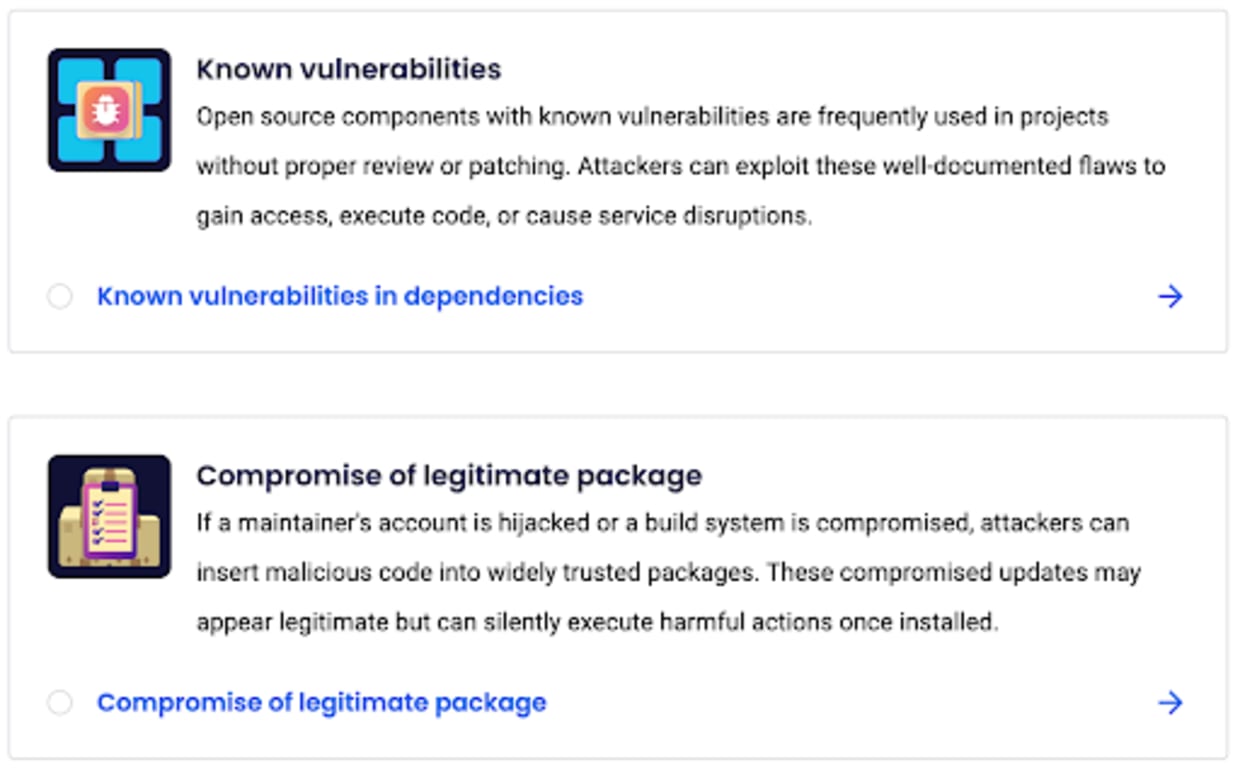
Dieser neue Lernpfad bietet anhand praxisnaher Beispiele konkrete Hilfestellung, damit Sie Ihr Risiko durch Open-Source-Software senken können. Anschließend sind Sie besser darauf vorbereitet, Open-Source-Pakete zu bewerten, sicher Beiträge zu leisten und Ihre Anwendungen vor Supply-Chain-Bedrohungen zu schützen.
Wenn Sie unsere weiteren Lernpfade noch nicht kennen – darunter OWASP Top 10, OWASP Top 10 for GenAI & LLM und Snyk Top 10 –, können Sie sie kostenlos auf Snyk Learn absolvieren! Melden Sie sich an, sichern Sie sich Ihr Abschlusszertifikat und teilen Sie es mit Ihrem Netzwerk!
Starten Sie noch heute Ihre Reise mit Snyk Learn!
Erfahren Sie, wie Snyk Ihnen hilft, Schwachstellen zu finden und zu beheben
Erfahren Sie mehr über die Developer-First-Sicherheitsplattform von Snyk, mit der Entwickler Schwachstellen während des gesamten SDLC finden und beheben können.


