So erkennen Sie die ExternalIP-Kubernetes-Schwachstelle in Ihren Kubernetes-Konfigurationen mit Snyk

Ben Laplanche

10. Dezember 2020
0 Min. LesezeitAm Dienstag wurde eine Kubernetes-Schwachstelle bekannt gegeben, die alle Kubernetes-Versionen betrifft. Dabei kann ein Angreifer möglicherweise Datenverkehr abfangen, wenn für Services externe IP-Adressen verwendet werden. Snyk hat Snyk Infrastructure as Code (Snyk IaC) um eine neue Prüfung ergänzt, die Ihre Kubernetes-Deployment-Definitionen überprüft und Sie benachrichtigt, wenn Sie für diese Angriffsart anfällig sind.
Leider lässt sich CVE-2020-8554 aufgrund der Art der Schwachstelle nicht durch einen Patch beheben. Als empfohlene Umgehungslösung sollten Sie keine externen IP-Adressen verwenden. Insbesondere in Multi-Tenant-Clustern besteht Angriffsgefahr, da diese Schwachstelle es einem Mandanten ermöglichen kann, den Datenverkehr eines anderen Mandanten einzusehen, wenn Benutzer das Recht haben, ClusterIPs zu erstellen oder LoadBalancer-Services zu patchen.
Snyk Infrastructure as Codeliefert Sicherheitsfeedback während Ihres Kubernetes-Entwicklungsprozesses, indem Ihre Kubernetes-Konfigurationsdateien auf Sicherheitsprobleme geprüft werden. So können Sie Ihre Infrastruktur bereits beim Schreiben der Definitionen schützen. Wir veröffentlichen regelmäßig neue Sicherheitsregeln, die auf empfohlenen Sicherheitspraktiken und unserer eigenen Forschung basieren. Um dieser Schwachstelle zu begegnen, haben wir die neue Sicherheitsregel Service verwendet eine externe IP-Adresse veröffentlicht. Sie zeigt Ihnen, ob Ihre Kubernetes-Umgebungen möglicherweise durch CVE-2020-8554 gefährdet sind.
Im folgenden Beispiel haben wir die Verwendung von externalIPs erkannt. Das zeigt, dass dieses Deployment möglicherweise durch CVE-2020-8554 gefährdet ist. Als empfohlene Umgehungslösung sollten Sie die Verwendung von externalIPs vollständig entfernen. Sie können dies überprüfen, indem Sie die erforderliche Änderung vornehmen und die Datei erneut scannen, um festzustellen, ob das Problem behoben ist.
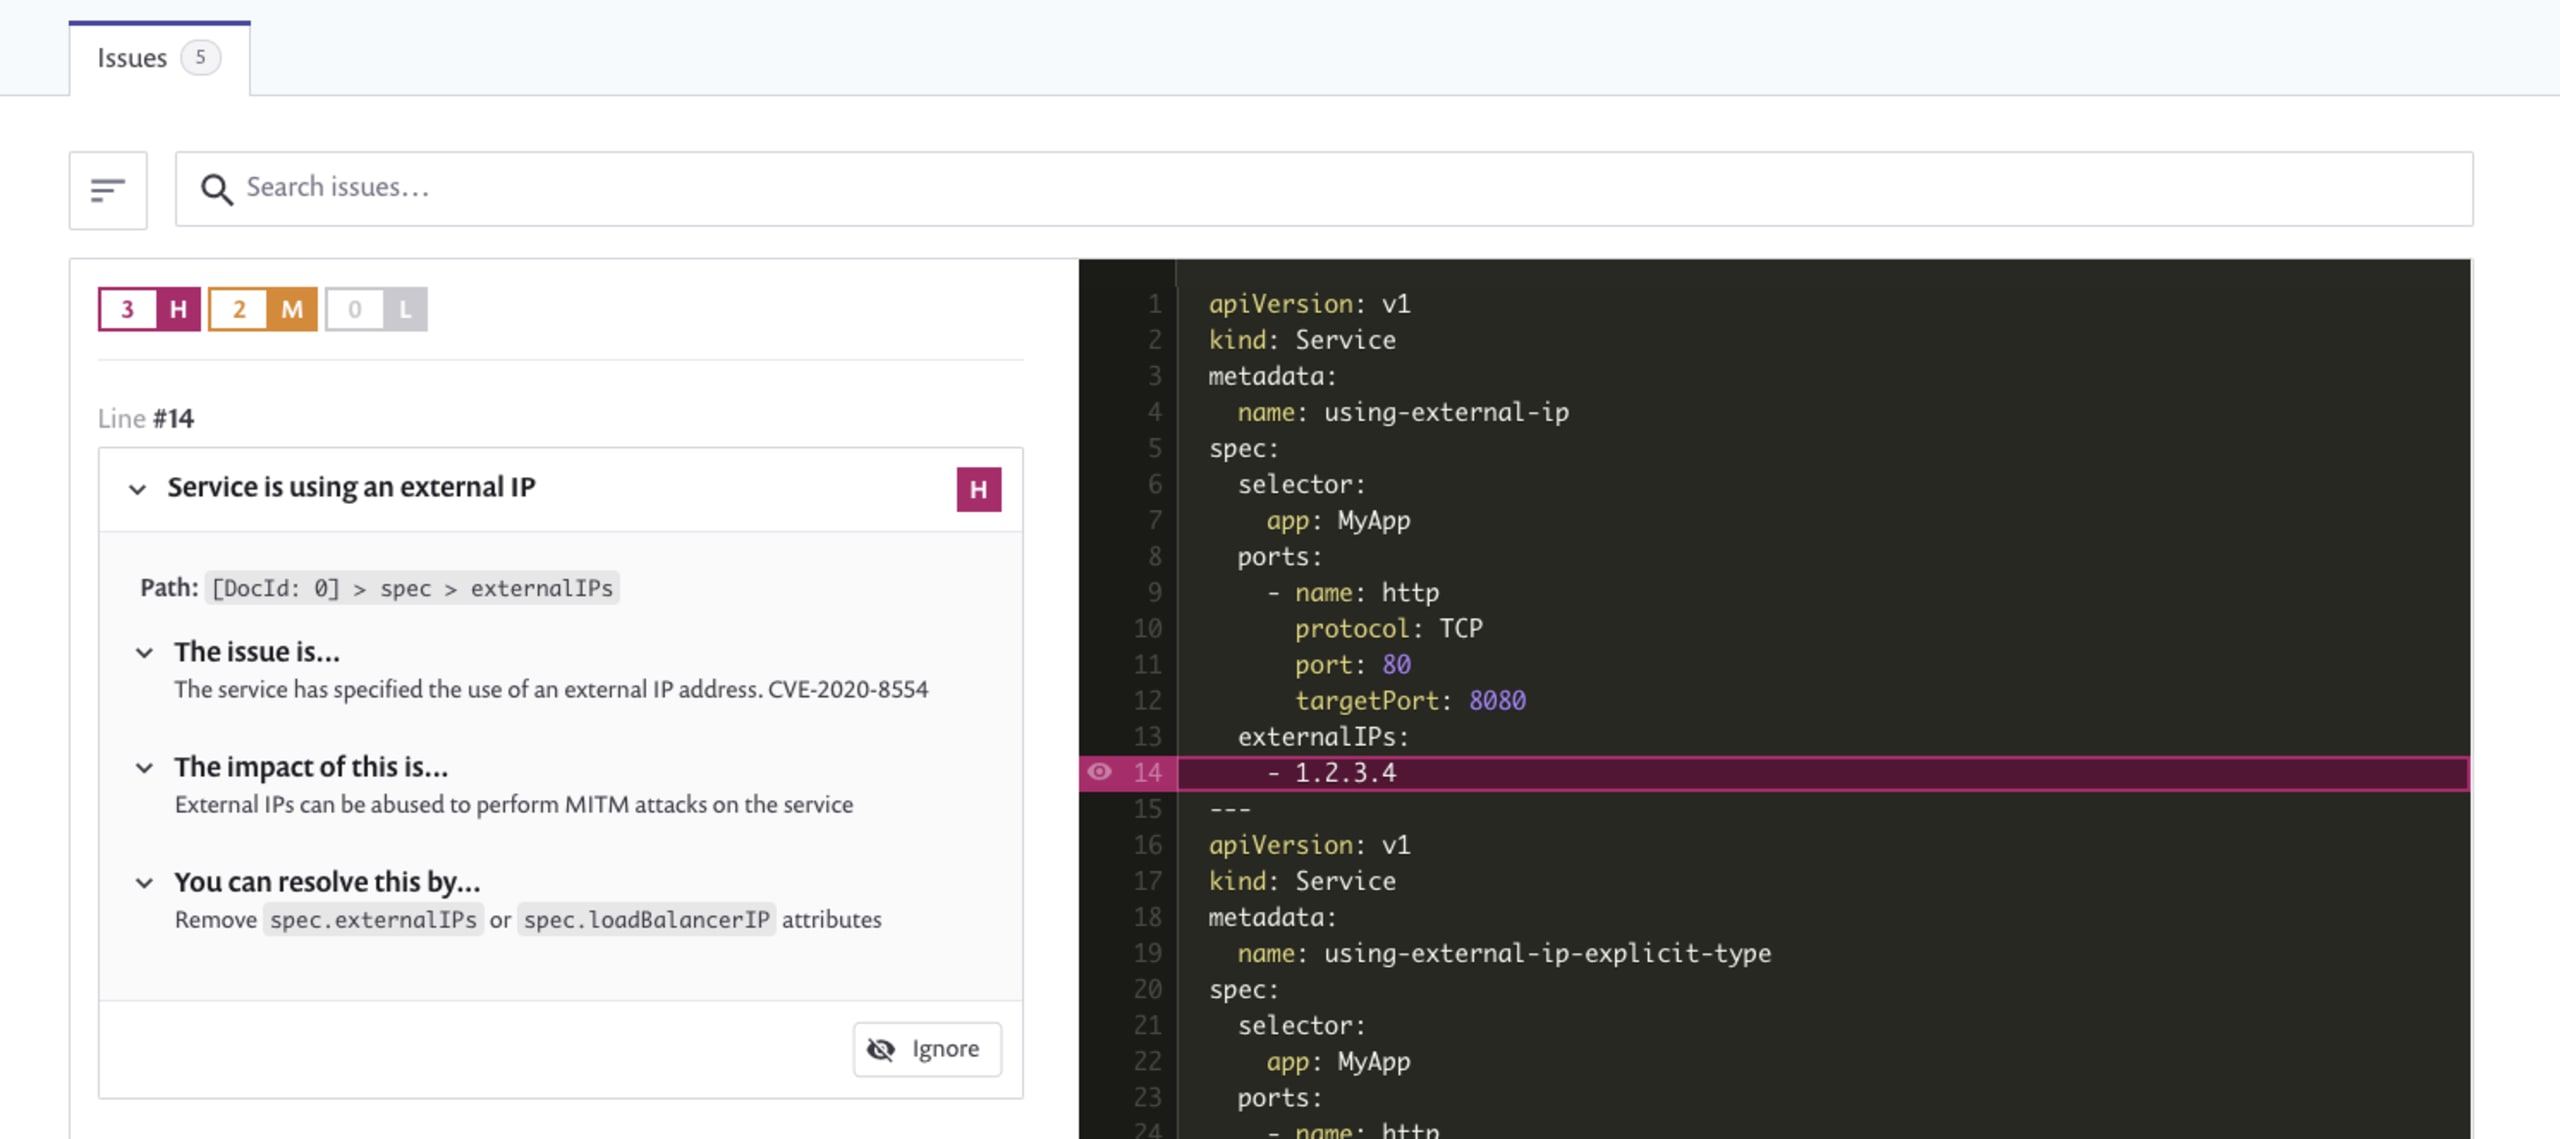
Snyk IaC erkennt CVE-2020-8554 in einer Kubernetes-Service-Konfiguration.
Wenn Sie Snyk IaC bereits verwenden, steht diese Prüfung ab sofort zur Verfügung. Bei Ihrem nächsten Test werden Ihnen anfällige Konfigurationen automatisch angezeigt – entweder aus importierten Git-Repositories oder durch Ausführen von snyk iac test in der Befehlszeile. Wenn Sie Snyk IaC noch nicht verwenden, können Sie kostenlos damit beginnen und Ihre Kubernetes-Konfigurationsdefinitionen schnell auf Schwachstellen überprüfen.
Wenn Snyk IaC Konfigurationen mit externalIPs findet, sollten Sie deren Verwendung überprüfen, um Ihr Risiko einzuschätzen. Wenn Ihre Cluster keine Multi-Tenant-Cluster sind oder Sie Rollen so eingeschränkt haben, dass die meisten Benutzer diese Einstellungen weder verwenden noch patchen können, können Sie das Ergebnis von Snyk IaC ignorieren und/oder die Snyk-IaC-Regel _Service verwendet eine externe IP-Adresse_anpassen, um den Schweregrad herabzustufen. Wenn Ihre Workloads auf externalIPs angewiesen sind und Sie der Meinung sind, dass Sie gefährdet sind, können Sie Admission Controller und/oder OPA Gatekeeper verwenden, um die Nutzung externer IP-Adressen anhand von CIDR-Listen einzuschränken.
Weitere Ressourcen:
Möchten Sie erfahren, wie sicher Ihre Kubernetes-Konfiguration ist und ob Sie von diesem Problem betroffen sind? Starten Sie kostenlos mit Snyk.
Sichern Sie Ihre Infrastruktur an der Quelle
Snyk automatisiert die IaC-Sicherheit und Compliance in Workflows und erkennt abweichende sowie fehlende Ressourcen.


