Datenverlustprävention für Entwickler

24. Mai 2023
0 Min. LesezeitEine Sicherheitsverletzung in Form eines Datenlecks kann dem Ruf eines Unternehmens erheblichen Schaden zufügen. Doch was genau ist ein Datenleck? Die Europäische Kommission hat Datenlecks in drei verschiedene Kategorien eingeteilt – Verletzungen der Vertraulichkeit, der Integrität und der Verfügbarkeit:
Eine Verletzung der Vertraulichkeit liegt vor, wenn personenbezogene Daten unbefugt oder versehentlich offengelegt oder abgerufen werden.
Eine Verletzung der Integrität liegt vor, wenn personenbezogene Daten unbefugt oder versehentlich verändert werden.
Eine Verletzung der Verfügbarkeit liegt vor, wenn der Zugriff auf personenbezogene Daten versehentlich oder unbefugt verloren geht oder die Daten zerstört werden.
In diesem Artikel erfahren Sie, was ein Datenleck ist und wie Sie Datenlecks beim Entwerfen und Entwickeln Ihrer Software verhindern können.
Was ist Datenverlust?
Bevor Sie erfahren können, wie sich Datenverlust verhindern lässt, sollten Sie zunächst klären, was Datenverlust eigentlich ist, denn er kann verschiedene Formen annehmen, etwa durch Ransomware oder Hackerangriffe.
Ransomware kann dazu führen, dass die Daten eines Unternehmens durch das Herunterladen von Malware verschlüsselt und unzugänglich werden. Erst wenn eine hohe Geldsumme an den Hacker gezahlt wird, werden die Daten wieder entschlüsselt. Ein Hacker kann außerdem damit drohen, die Daten zu veröffentlichen, wenn die Summe nicht gezahlt wird – und so eine Verletzung der Vertraulichkeit verursachen.
Wie ein Datenleck entstehen kann
Nicht jedes Datenleck wird von einem Wettbewerber oder einer Person verursacht, die einem Unternehmen aus finanziellen Gründen schaden will. Datenlecks können beispielsweise auch durch menschliches Versagen entstehen. Laut der GRC-eLearning-Website geht bei 82 Prozent aller Datenlecks ein menschlicher Faktor voraus – eine manuelle Handlung war also die unmittelbare Ursache. Auch ohne böse Absicht kann es zu Datenverlust kommen, wenn ein Mitarbeiter ein physisches Gerät wie einen Firmenlaptop verliert. Deshalb sind Schulungen für alle Unternehmen unerlässlich, um solche Vorfälle zu reduzieren.
Nach europäischem Recht können astronomische Geldbußen von bis zu 20 Millionen Euro oder 4 Prozent des Umsatzes verhängt werden – je nachdem, welcher Betrag höher ist. Tessain hat einen Artikel zu den höchsten Geldbußen für Datenlecks in diesem Jahr veröffentlicht. Amazon steht mit einer bemerkenswerten Geldbuße von 746 Millionen Euro (877 Millionen US-Dollar) an der Spitze, gefolgt von WhatsApp mit einer Strafe von 225 Millionen Euro (255 Millionen US-Dollar).
Sensibilität und Schweregrad von Datenverlusten
Der Schweregrad eines Datenlecks hängt auch von der Art der offengelegten oder verlorenen Daten ab. Dazu gehören personenbezogene Daten wie biometrische, Gesundheits-, genetische, politische und religiöse Informationen. Wenn ein Unternehmen beispielsweise Fingerabdruckleser an den Bürotüren einsetzt, werden die Fingerabdrücke der Mitarbeiter auf den Unternehmensservern gespeichert. Wird das Unternehmen gehackt und gelangen alle dort gespeicherten Daten in die Hände Dritter mit bösen Absichten, sind die biometrischen Daten sämtlicher Mitarbeiter gefährdet. Je sensibler die offengelegten Daten sind, desto höher fällt die Geldbuße aus.
So verhindern Sie Datenverlust
Angesichts der wachsenden Datenmengen und der höheren Geldbußen für Unternehmen, bei denen es zu Datenverlust kommt, ist das Thema eindeutig von zunehmender Bedeutung. Sehen wir uns an, wie Sie Datenverlust und Datenlecks bei der Softwareentwicklung verhindern oder zumindest deren Auftreten eindämmen können.
Die richtige Architektur wählen
Um Datenlecks zu verhindern, reicht es nicht aus, gute Sicherheitsrichtlinien umzusetzen. Sie müssen die passende Architektur wählen, um Datenverluste zu minimieren. Unternehmen können auf einen Ansatz des domaingetriebenen Designs (DDD) setzen, der eine klare Trennung der Systemkomponenten ermöglicht.
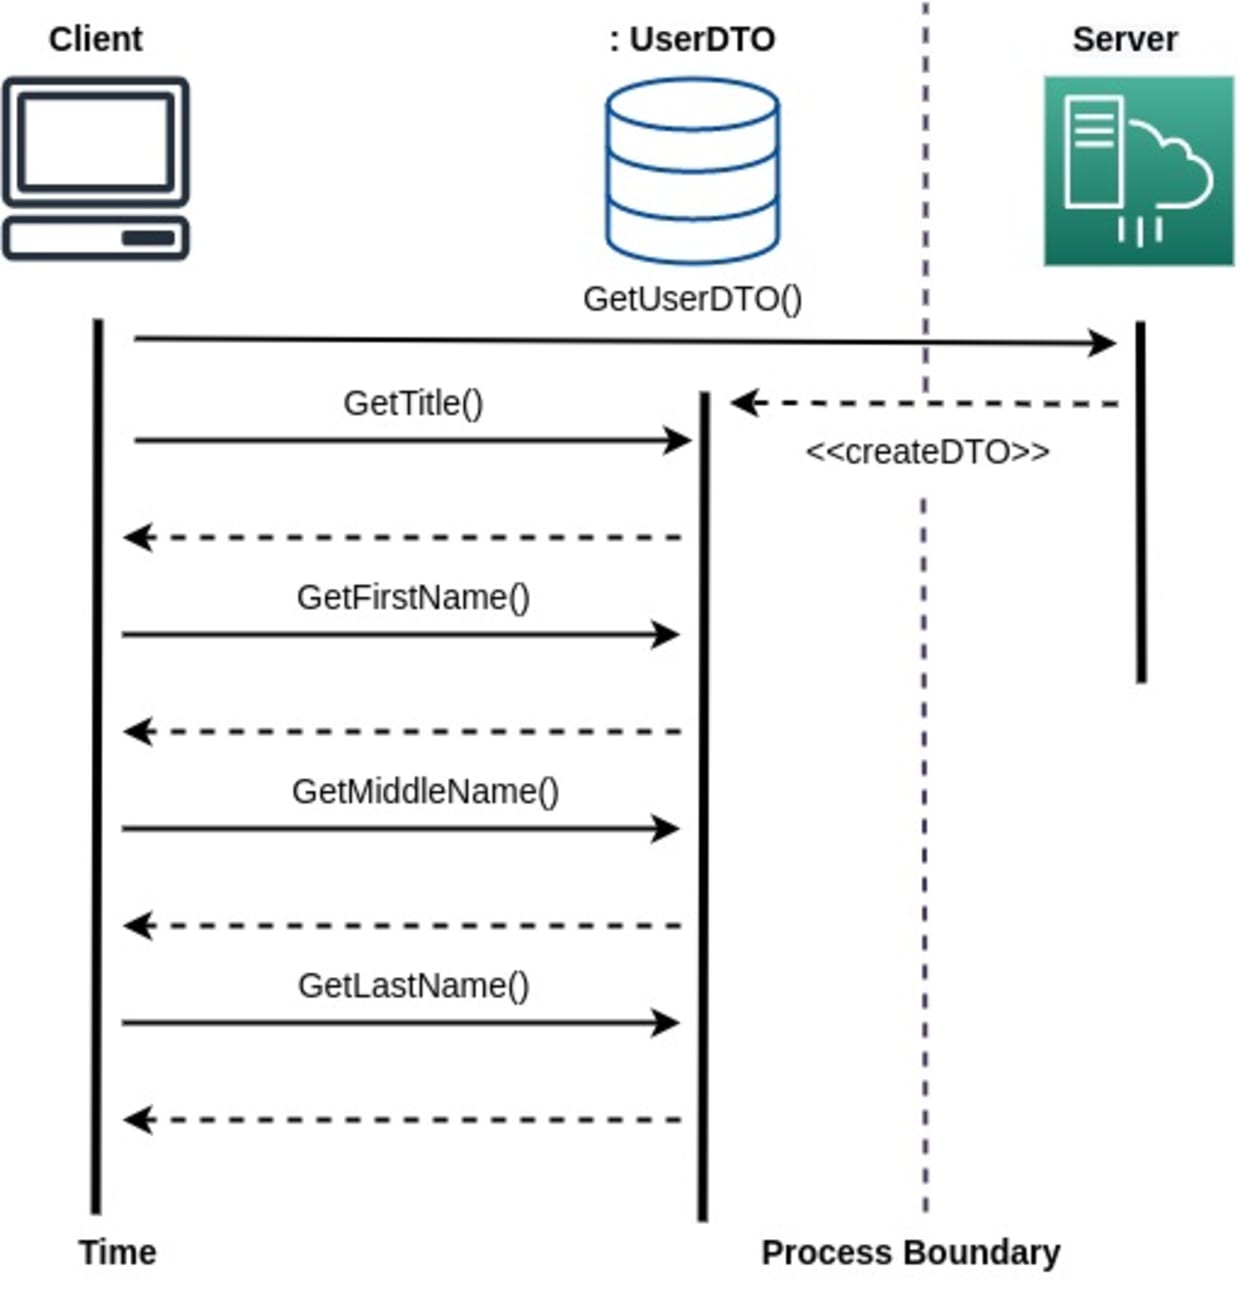
Durch die Trennung der Präsentationsschicht von Geschäftslogik und Domänenentitäten können Entwickler ganz einfach eine lose Kopplung und hohe Kohäsion erreichen. Dafür lassen sich Data Transfer Objects (DTOs) verwenden. Diese Objekte übertragen Daten zwischen Prozessen und minimieren dabei die Anzahl der Methodenaufrufe zwischen Client und Server.
Da die meisten Datenübertragungen über eine Remote-Verbindung erfolgen, sind zum Abrufen von Informationen oft mehrere Anfragen erforderlich. Eine Clientanwendung kann beispielsweise die folgenden Remote-Aufrufe an den Server senden, um den Namen einer Person abzurufen:
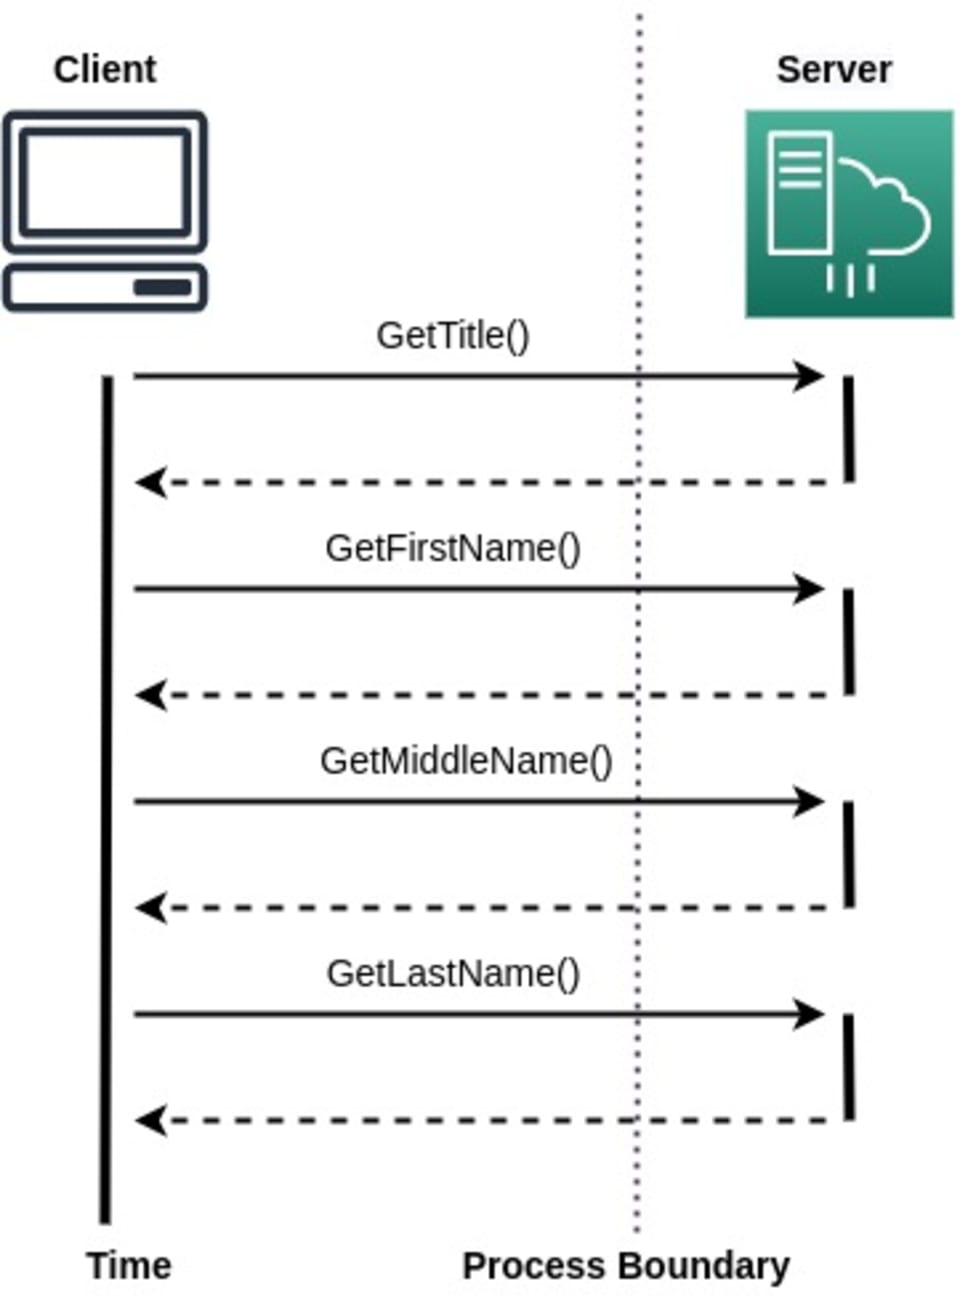
Wie Sie sehen, sind mehrere Remote-Aufrufe nötig, um alle benötigten Informationen abzurufen. Mit einem DTO können Sie jedoch alle unterschiedlichen Werte zusammenfassen und dieses DTO als Antwort auf die Anfrage des Clients senden. Der Client kann dann lokal mit dem DTO arbeiten und die Werte bei Bedarf abrufen. So sparen Sie mehrere Remote-Aufrufe und minimieren die Offenlegung von Daten im Netzwerk:
Sensible Daten identifizieren
Der Schutz sensibler Daten sollte von Beginn des SDLC-Prozesses an oberste Priorität haben. Sie müssen sorgfältig planen, wie Daten zu Finanzen, Geschäftszielen, Gesundheitsakten und mehr gespeichert werden.
Ein wichtiger Aspekt ist der Umgang mit personenbezogenen Daten (PII). Alle Daten, mit denen sich eine Person innerhalb oder außerhalb des Unternehmens eindeutig identifizieren lässt, gelten als PII. Die Gesetze zur Speicherung und Verwendung von PII unterscheiden sich je nach Region. Der Verlust oder das Durchsickern solcher Daten kann jedoch hohe Geldbußen und einen erheblichen Rufschaden nach sich ziehen.
Am besten erfassen Sie so wenige Daten wie möglich. Wenn Ihre Anwendung bestimmte Daten gar nicht benötigt, sollten Sie sie nicht erfassen. Weniger Daten bedeuten weniger Aufwand für deren Schutz. Oder zumindest fallen die Folgen eines Datenlecks weniger schwerwiegend aus. Auch Verschleierungstechniken wie Data Masking können hilfreich sein.
Daten verschlüsseln und hashen
Verschlüsselung zählt zu den ältesten Methoden zum Schutz sensibler Informationen. Mit verschiedenen Verschlüsselungsverfahren können Sie Daten während der Übertragung und im Ruhezustand schützen. Wenn Sie SQL-Tabellen zum Speichern großer Datenmengen verwenden, sollten Sie Verfahren zur transparenten Datenverschlüsselung in Betracht ziehen. Die US-Regierung empfiehlt den Algorithmus Advanced Encryption Standard (AES) zum Schutz aller gespeicherten Daten.
Konzentrieren Sie sich bei der Entwicklung Ihrer Anwendung auf die Übertragung von Daten über sichere Kanäle. Verwenden Sie für Daten während der Übertragung das Protokoll Transport Layer Security (TLS), um Abhören und Manipulationen zu verhindern. Außerdem sollten Sie die Nutzung öffentlicher Dienste für die Übertragung von Unternehmensdaten einschränken.
Tools zur Verwaltung von Geheimnissen nutzen
Moderne Anwendungen arbeiten mit zahlreichen Konfigurationsgeheimnissen, etwa Datenbankzugängen, API-Verschlüsselungsschlüsseln und Umgebungsvariablen. Sie müssen sorgfältig planen, wie Sie diese Geheimnisse schützen. Ein leistungsfähiges Tool zur Verwaltung von Geheimnissen wie HashiCorp Vault bietet eine sichere Möglichkeit, sie zu speichern.
Bei der Auswahl eines solchen Tools sollten Sie jedoch darauf achten, dass sich die Werte möglichst nahtlos abrufen lassen. Die Speicherung vertraulicher Daten auf diese Weise verkleinert Ihre Konfigurationsdateien und minimiert gleichzeitig das Risiko, dass Daten über Repositories nach außen gelangen.
Zugriffsbeschränkungen
Zugriffsbeschränkungen können dazu beitragen, potenzielle Datenlecks und Datenverluste zu verhindern. Dabei erhalten nur Personen Zugriff, die ihn tatsächlich benötigen. Es versteht sich von selbst, dass Einsteiger nicht dieselben Einsichtsrechte haben sollten wie die Geschäftsführung. Dieses Konzept wird häufig als rollenbasierte Zugriffskontrolle (RBAC) bezeichnet: Mitarbeiter erhalten nur Zugriff auf die Informationen, die sie für ihre täglichen Aufgaben benötigen; alle anderen Netzwerkzugriffe sind eingeschränkt.
Prinzip der geringsten Berechtigung
Das Prinzip der geringsten Berechtigung gewährt nur das Mindestmaß an Zugriff, das für die jeweilige Arbeit erforderlich ist. Es gilt als eine der wirksamsten Methoden, um Datenlecks zu verhindern, da sich damit die Zugriffsrechte aller Mitarbeiter zentral verwalten lassen. Wenn Sie Superuser- und Administratorzugriffe einschränken, ist das Risiko gering, dass sensible Daten offengelegt werden, falls die Zugangsdaten eines Mitarbeiters in falsche Hände geraten oder von Außenstehenden kompromittiert werden.
Um das Prinzip der geringsten Berechtigung erfolgreich umzusetzen, sind einige wichtige Schritte erforderlich. Dazu gehören die Einrichtung und Verwaltung eines digitalen Tresors für alle Benutzerzugänge und deren Rechte sowie eine Überprüfung aller Mitarbeiterkonten, insbesondere privilegierter Konten. Darüber hinaus sollten Sie Passwörter, SSH-Schlüssel und Endpunkte mit besonderer Sorgfalt schützen.
Zwei-Faktor-Authentifizierung
Eine weitere gängige Maßnahme zur Verhinderung von Datenlecks ist die Zwei-Faktor-Authentifizierung. Sie kann Brute-Force-Angriffe verhindern und sogar in Situationen schützen, in denen ansonsten schwache Passwörter die einzige Hürde zwischen einem Angreifer und großen Datenmengen wären.
Datenspeicherung (Cloud oder lokal)
Daten lassen sich in der Cloud über verschiedene Cloud-Dienste wie Microsoft Azure und Amazon Web Services (AWS) oder lokal auf physischen Servern eines Unternehmens speichern. Die richtigen Maßnahmen (technischer und organisatorischer Art) – etwa Verschlüsselung, unterschiedliche Benutzerberechtigungen und der Verzicht auf das Hochladen vertraulicher Daten – können dazu beitragen, Datenlecks zu verhindern.
Bevor Sie diese Maßnahmen umsetzen, sollten Sie jedoch das Prinzip Privacy by Design berücksichtigen, das Unternehmen wie Snyk durch verschiedene unternehmensweite Standards umsetzen. Manche Unternehmen speichern ihre Daten jedoch lokal, halten besonders sensible Daten offline und greifen nur bei Bedarf darauf zu.
Privacy by Design
Der Begriff Privacy by Design bedeutet, dass der Datenschutz von Beginn der Softwareentwicklung an berücksichtigt werden muss – ganz gleich, ob Sie an einem Patch oder einem völlig neuen Projekt arbeiten. Unternehmen können verschiedene Leitfäden und Zertifizierungen nutzen, um sicherzustellen, dass sie alles in ihrer Macht Stehende tun, um Angriffe und Datenlecks zu verhindern. So können Sie beispielsweise eine Zertifizierung nach ISO 27001 anstreben. Dieser Standard schützt alle Informationen, die in der Cloud, in Dokumenten (digital und auf Papier) sowie digital auf virtuellen Maschinen oder Unternehmensgeräten gespeichert sind.
Software zur Datenverlustprävention
Viele Unternehmen nutzen Sicherheitssoftware, um Datenverlust und Datenlecks zu verhindern. Die meisten Lösungen zur Verhinderung von Datenverlust, etwa BetterCloud und Symantec, konzentrieren sich darauf, Aktionen zu blockieren – häufig, indem sie Nutzern bestimmte Aktionen über USB-Speichergeräte oder das versehentliche Herunterladen von Malware untersagen. Andere Unternehmen schützen ihr gesamtes technologisches Ökosystem mit Firewalls, verschlüsseln sämtliche Repositories, um Datenlecks durch böswillige Akteure zu verhindern, oder setzen für die Anmeldung von Mitarbeitern bei ihren Arbeitskonten auf Zwei-Faktor-Authentifizierung. All diese Maßnahmen kontrollieren das Risiko, dass sensible oder kritische Daten und Informationen außerhalb des Unternehmensumfelds weitergegeben werden.
Den Schweregrad eines Datenlecks eindämmen
Unternehmen versuchen häufig, die Menge der gespeicherten Daten zu reduzieren, um die Folgen eines Datenlecks einzudämmen. Artikel 5 Absatz 1 Buchstabe c der Datenschutz-Grundverordnung (DSGVO) schreibt Maßnahmen zur Datenminimierung vor, etwa die automatische Löschung veralteter Daten. Hat das Unternehmen XYZ Ltd. beispielsweise Kunden, die seit zehn Jahren nicht mehr aktiv sind und nicht zurückgekehrt sind, können und sollten die Daten dieser Kunden gelöscht werden.
Wie Snyk Datenverlust verhindert
Snyk ist eine sichere Entwicklerplattform, die sich direkt in Entwickler-Tools integrieren lässt. Sie bietet die Sicherheit, die ein Unternehmen für seinen gesamten Technologie-Stack und den gesamten Entwicklungslebenszyklus benötigt, indem sie das zuvor besprochene Konzept „Privacy by Design“ umsetzt. Snyk verfolgt einen Developer-first-Ansatz. Das bedeutet, dass die Plattform direkt in die Pipeline integriert wird, mit der Entwickler arbeiten, um Sicherheit bereits auf der untersten Entwicklungsebene zu verankern – dort, wo der Code erstellt und regelmäßig gewartet wird. So wird nicht nur der Code von Anfang an sicher entwickelt, sondern auch die gesamte Umgebung – mithilfe von Snyk Container. Damit können Sie Ihre Anwendungen paketieren und auf darin enthaltene Schwachstellen prüfen.
Wenn alle Commits über Snyk Cloud laufen, kommt eine zusätzliche Sicherheitsebene hinzu. Durch die Integration mit Amazon Web Services (AWS), Azure, Google Cloud, Terraform, AWS CloudFormation, Kubernetes, Docker und Open Policy Agent (OPA) werden regelmäßig Snapshots erstellt, um Datenverlust zu verhindern und sicherzustellen, dass Ihre Implementierung den neuesten Richtlinien entspricht. Die Synchronisierung mit den jeweils aktuellen Standards erfolgt automatisch.
Bei der Implementierung von Open-Source-Code scannt und überwacht Snyk die Pipeline und den Release-Management-Prozess in jeder Phase auf mögliche Schwachstellen. Mithilfe von Echtzeit- und historischen Berichten kann Snyk Schwachstellen und Sicherheitsrisiken erkennen – von der ersten Installation des Open-Source-Codes über dessen Ausführung bis hin zum Deployment.
Das Risiko von Datenlecks reduzieren
Datenschutzverletzungen gefährden Ihre Daten und können schwerwiegende Folgen haben – von finanziellen Verlusten, Identitätsdiebstahl und Demütigung bis hin zu Rufschädigung und Vertragsverletzungen. Datenlecks können sogar noch ernstere Konsequenzen haben, einschließlich des Todes. Mit den richtigen Verfahren, darunter die ISO-27000-Standards, RBAC und Privacy by Design, können Sie und Ihr Unternehmen ein katastrophales Ereignis verhindern.
Sie können auch Tools von Unternehmen wie Snyk einsetzen, um Ihr Unternehmen, Ihre Mitarbeitenden und deren Familien zu schützen. Snyk bietet verschiedene Produkte, die Datenverlust verhindern können – unabhängig davon, welche Datenpipeline oder Infrastruktur Sie nutzen. Testen Sie Snyk noch heute kostenlos!
Von Entwicklern geschätzt. Von der Security vertraut.
Die Developer-first-Tools von Snyk bieten integrierte und automatisierte Security, die Ihren Governance- und Compliance-Anforderungen gerecht wird.


