6 Schritte zur Skalierung risikobasierter AppSec-Programme

13. Oktober 2023
0 Min. LesezeitBei der Skalierung eines risikobasierten AppSec-Programms passen Sie Ihre Sicherheitspraktiken an das Wachstum und die sich wandelnden Anforderungen Ihres Unternehmens an und verwalten und mindern gleichzeitig Sicherheitsrisiken effektiv.
Unabhängig vom Reifegrad oder der Art des Unternehmens bedeutet die Skalierung eines AppSec-Programms, das sowohl Sicherheitsrisiken als auch Unternehmenswachstum berücksichtigt, bestehende Tools einzubinden und sie mit neuen Lösungen, Services und Kontext zu kombinieren. So entsteht eine schlanke, leistungsstarke Sicherheitsmaschine, die nichts übersieht und keine Zweifel offenlässt. Ein solches Sicherheitsprogramm entsteht nicht über Nacht – es ist ein schrittweiser Prozess, der sich parallel zu dynamischen Geschäftsprozessen und dem Wachstum des Unternehmens weiterentwickelt.
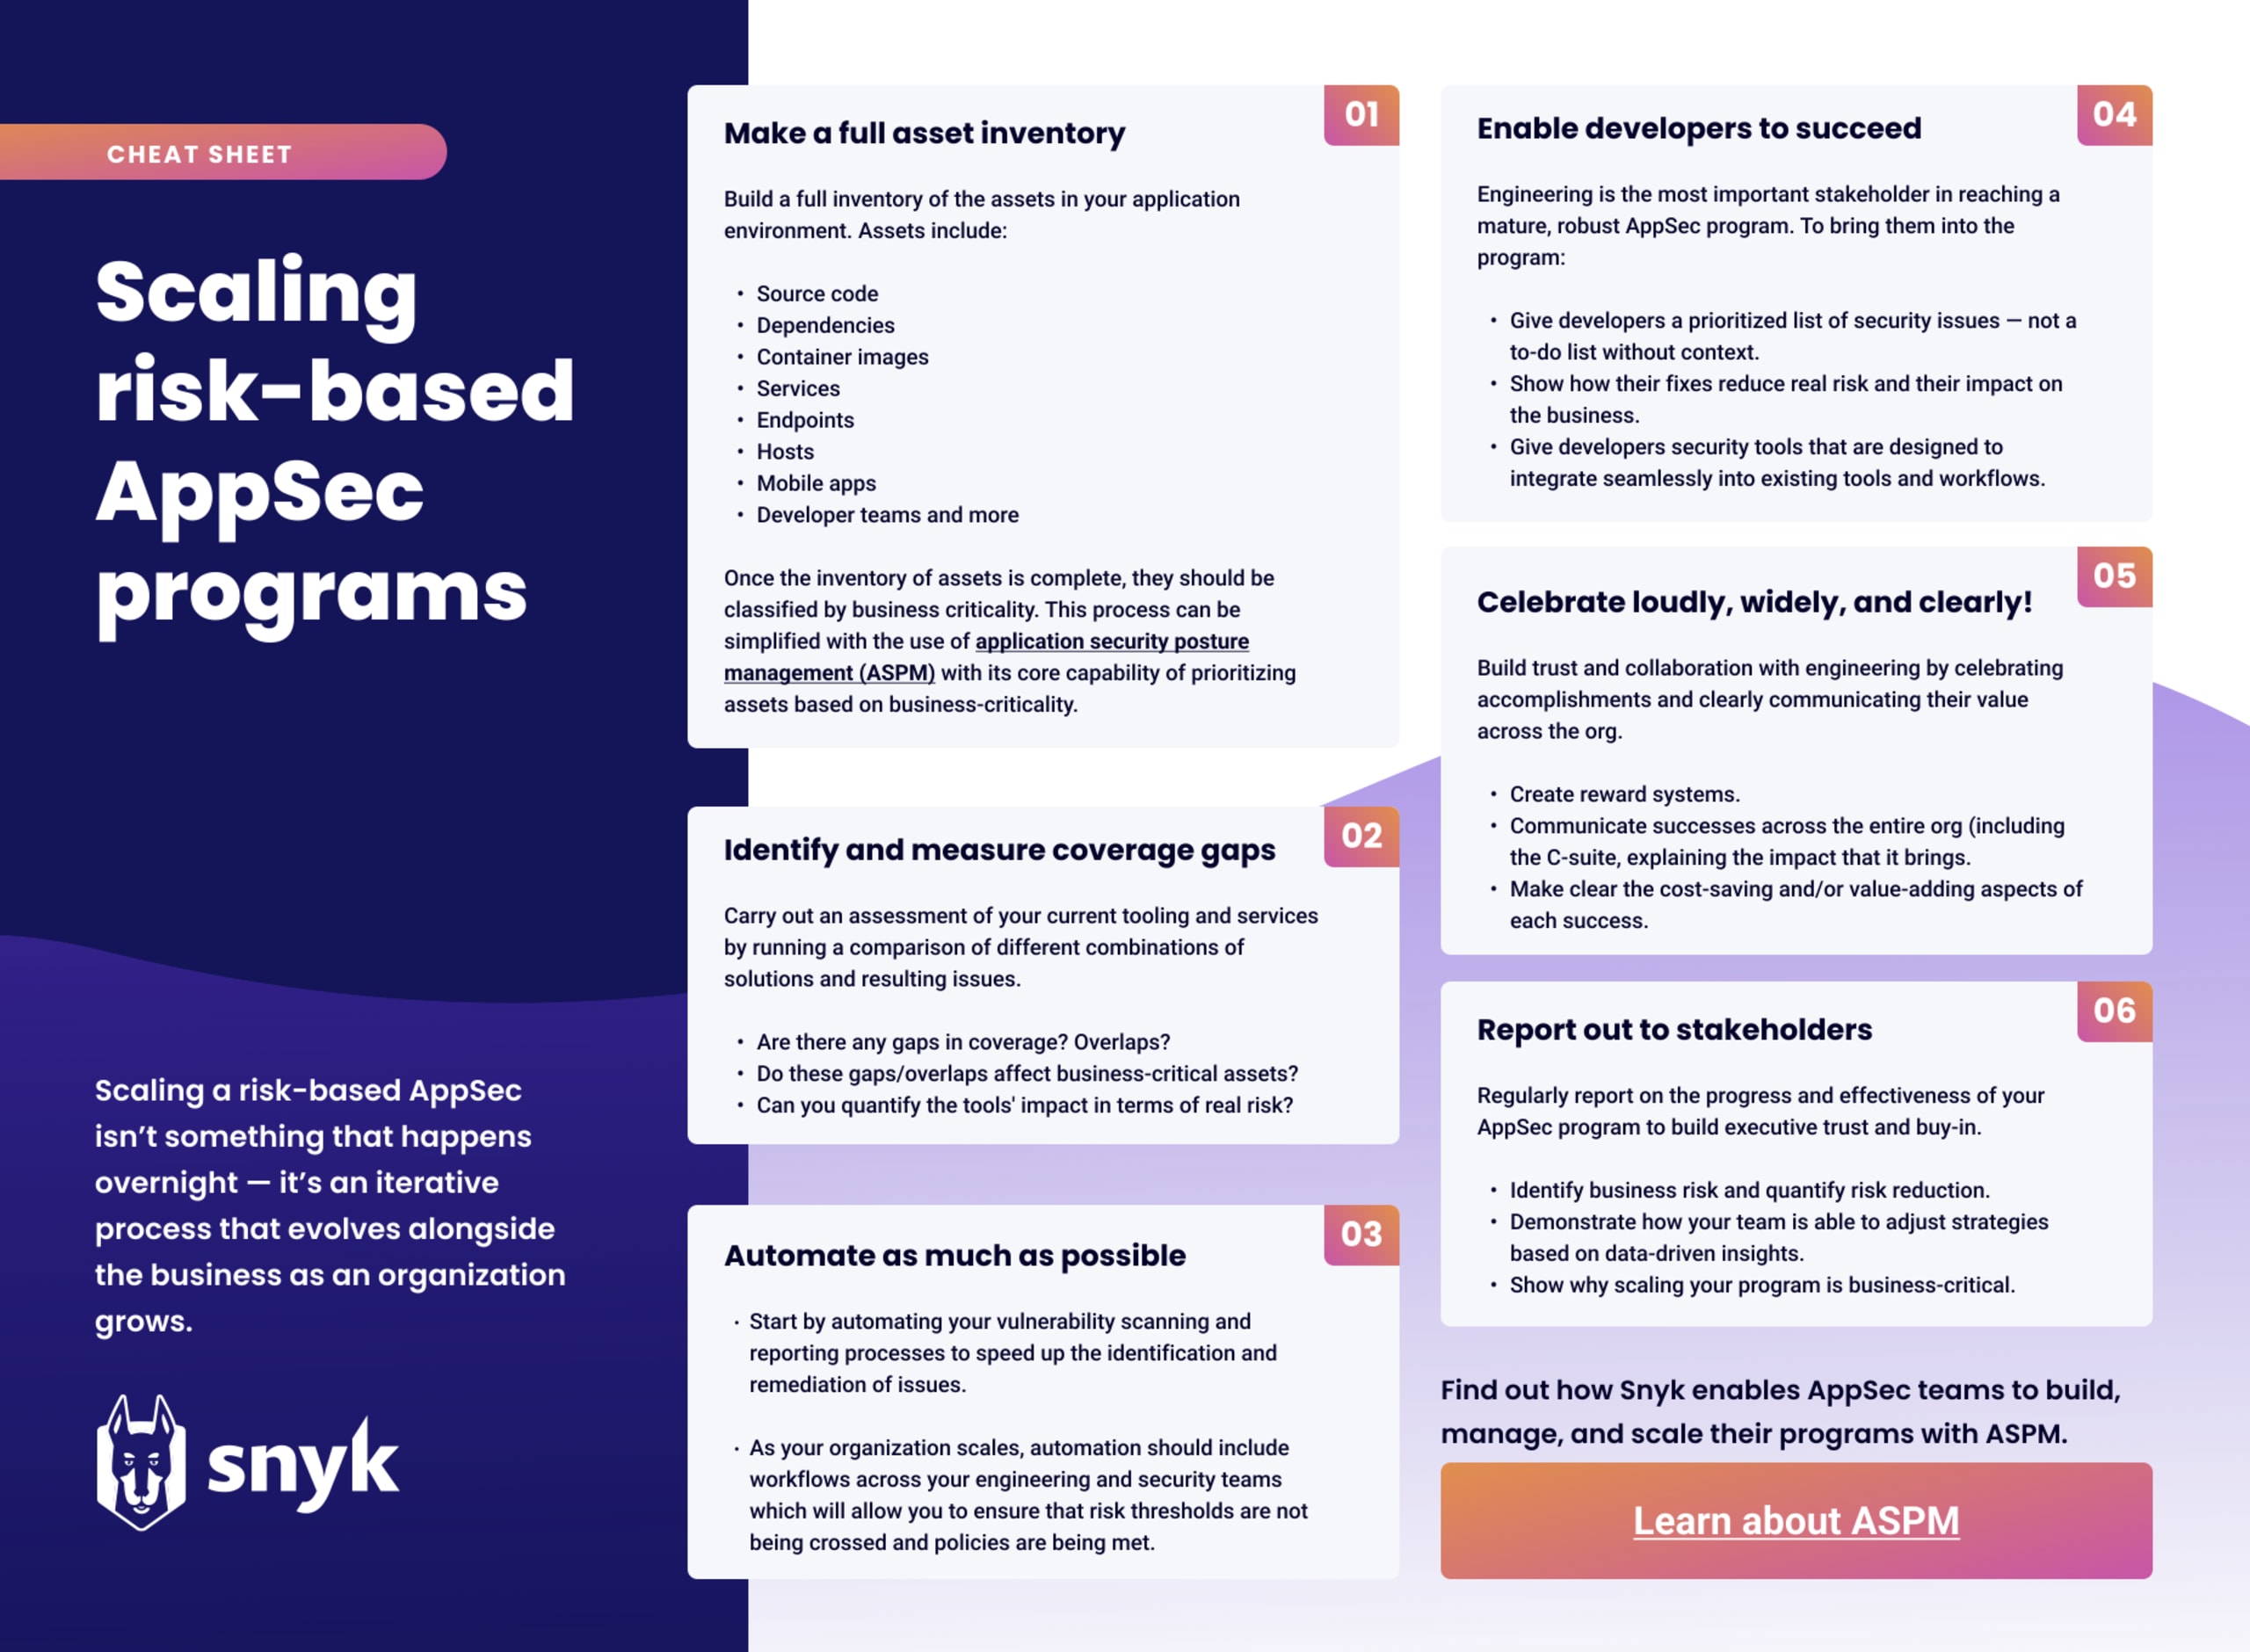
Hier sind 6 Schritte, die Sie bei der Skalierung Ihres risikobasierten AppSec-Programms unterstützen, sowie ein praktischer Spickzettel zur schnellen Orientierung:
1. Erstellen Sie ein vollständiges Inventar Ihrer Assets
Um ein risikobasiertes AppSec-Programm aufzubauen, müssen Sie wissen, wo die Risiken liegen. Der erste Schritt ist ein vollständiges Inventar der Assets in Ihrer Anwendungsumgebung. Als Assets definieren wir alle verschiedenen Komponenten, die an der Entwicklung, Bereitstellung und Ausführung der Anwendung beteiligt sind – Quellcode, Abhängigkeiten, Container-Images, Services, Endpunkte, Hosts, mobile Apps, Entwicklerteams und mehr.
Sobald das Asset-Inventar vollständig ist, sollten die Assets nach ihrer geschäftlichen Kritikalität klassifiziert werden. Uns ist bewusst, dass dies kein kleines Vorhaben ist, das sich über Nacht umsetzen lässt. Wir empfehlen Ihnen, mehr über Application Security Posture Management (ASPM) und dessen zentrale Fähigkeit zu erfahren, Assets anhand ihrer geschäftlichen Kritikalität zu priorisieren.
Unternehmen, die zumindest teilweise Einblick haben (oder nicht sicher sind, ob ihr Inventar vollständig ist), sollten sich darüber im Klaren sein: Sich weiterhin auf eine fragmentierte Sicht auf Ihre Umgebung zu verlassen, ist ein inhärentes Geschäftsrisiko. Ohne ein umfassendes Inventar Ihrer Assets kann Ihr Unternehmen Risiken nicht angemessen identifizieren und die Sicherheit nicht effektiv steuern.
2. Ermitteln und messen Sie Abdeckungslücken
Die Effizienz beim Einsatz von Tools und Services zu verbessern, ist ein wichtiger Grundstein für ein skalierbares Sicherheitsprogramm. Wenn Sie sorgfältig geprüfte Tools und Services messen, optimieren und bestmöglich nutzen, können Großunternehmen eine solide Anwendungssicherheit erreichen.
Bewerten Sie Ihre aktuellen Tools und Services, indem Sie verschiedene Kombinationen von Lösungen und die daraus resultierenden Probleme vergleichen. Gibt es Lücken in der Abdeckung? Überschneidungen? Wirken sich diese Lücken oder Überschneidungen auf geschäftskritische Assets aus? Können Sie die Auswirkungen der Tools im Hinblick auf reale Risiken quantifizieren?
3. Automatisieren Sie so viel wie möglich
Vielleicht kommen Sie noch mit Tabellenkalkulationen zurecht. Ihr Unternehmen muss jedoch im Reifegrad vorankommen und dafür die tägliche Aufgabenverwaltung automatisieren. Wenn Sie noch keinen automatisierten Workflow eingerichtet haben, um die Sicherheit in allen Geschäftsbereichen skalierbar zu gewährleisten, ist das jetzt geschäftskritisch.
Die Schwachstellensuche zu automatisieren und Ergebnisse zu melden, um Probleme schneller zu erkennen und zu beheben, ist ein wichtiger erster Schritt. Mit dem Wachstum Ihres Unternehmens sollte die Automatisierung jedoch auch Workflows für Ihre Engineering- und Sicherheitsteams umfassen. So können Sie sicherstellen, dass Risikoschwellenwerte nicht überschritten und Richtlinien eingehalten werden. Denken Sie daran: Was automatisch geschieht, kann man nicht versehentlich vergessen.
4. Ermöglichen Sie Entwicklerinnen und Entwicklern den Erfolg
Das Engineering-Team ist der wichtigste Stakeholder auf dem Weg zu einem ausgereiften, robusten AppSec-Programm. Ohne dessen Unterstützung bleibt maximale Effizienz ein Wunschtraum.
AppSec muss Entwicklerinnen und Entwickler dabei unterstützen, von Anfang an gute Entscheidungen zu treffen. Sie sollten beispielsweise eine priorisierte Liste von Sicherheitsproblemen erhalten und erfahren, wie ihre Korrekturen reale Risiken senken – keine Aufgabenliste ohne Kontext. Außerdem sollten Entwicklerinnen und Entwickler Sicherheitstools erhalten, die sich nahtlos in bestehende Tools und Workflows integrieren lassen.
5. Feiern Sie Erfolge laut, breit und deutlich!
Eine Möglichkeit, Vertrauen und Zusammenarbeit mit dem Engineering-Team aufzubauen, ist es, Erfolge zu feiern und ihren Wert im gesamten Unternehmen klar zu kommunizieren. Richten Sie ein Belohnungssystem ein, sprechen Sie Lob weithin aus und erläutern Sie konkret, was der Erfolg für das Unternehmen bedeutet (z. B.: „Diese frühzeitige Korrektur hat uns 5 Mio. $ an künftigen Kosten erspart.“).
Wenn das Unternehmen erkennt, dass die Behebung von Schwachstellen echte Auswirkungen auf das Geschäft hat, wird es leicht sein, alle ins Boot zu holen. Versuchen Sie nach Möglichkeit, den Wert eines AppSec-Programms anhand des Gewinns und nicht nur der Einsparungen aufzuzeigen. Zusätzliche Sicherheit kann beispielsweise die Compliance verbessern und so Ihren adressierbaren Gesamtmarkt (TAM) vergrößern.
Und denken Sie daran: Die Werte eines Unternehmens beginnen an der Spitze. Wenn Sicherheitserfolge in der Führungsetage ebenso laut gefeiert werden wie im Engineering-Team, erkennt das gesamte Unternehmen Sicherheit als echten Mehrwert und nicht nur als Pflichtübung.
6. Informieren Sie Stakeholder über Fortschritte
Für die angemessene Skalierung eines AppSec-Programms sind Ressourcen erforderlich – und Ressourcen müssen genehmigt werden. Berichten Sie Stakeholdern regelmäßig über Fortschritte und Wirksamkeit Ihres AppSec-Programms, um Vertrauen und Unterstützung der Führungskräfte zu gewinnen. Zeigen Sie, dass Sie Geschäftsrisiken erkennen und deren Reduzierung quantifizieren können. Verdeutlichen Sie, wie Ihr Team Strategien anhand datengestützter Erkenntnisse anpassen kann und warum die Skalierung Ihres Programms geschäftskritisch ist.
Legen Sie mit der Skalierung los
Die Skalierung eines risikobasierten AppSec-Programms ist ein fortlaufender Prozess, der Anpassungsfähigkeit, Engagement und den Anspruch erfordert, Entwicklerinnen und Entwicklern die Arbeit so einfach wie möglich zu machen. Nutzen Sie die oben empfohlenen Schritte und nehmen Sie sich in naher Zukunft Zeit, Ihre aktuellen AppSec-Prozesse zu bewerten und Verbesserungsmöglichkeiten in einem der sechs Schwerpunktbereiche zu erkennen. Überprüfen und aktualisieren Sie Ihre Strategie anschließend regelmäßig, um neuen Herausforderungen und Möglichkeiten zur Verbesserung gerecht zu werden.
Schützen Sie, was für Ihr Unternehmen am wichtigsten ist
Erfahren Sie, wie Snyk AppSec-Teams dabei unterstützt, mit Snyk AppRisk ASPM ein modernes AppSec-Programm aufzubauen, zu verwalten und zu skalieren


