重要
このページは人工知能(AI)を使用して翻訳されています。内容に不正確な記述や誤った解釈が含まれている可能性があります。重要な用途や公式な用途には、英語(EN)版をご参照ください。
2026年8月4日
このページは人工知能(AI)を使用して翻訳されています。内容に不正確な記述や誤った解釈が含まれている可能性があります。重要な用途や公式な用途には、英語(EN)版をご参照ください。
Snykプラットフォームサブスクリプションは、Snykプラットフォームの各種機能を従量課金で利用できるライセンスです。これらの機能を利用すると、以下に記載する料金表と測定単位に基づいて、事前購入した残高からクレジットが差し引かれます。事前購入したクレジット残高を使い切った後の利用分は、オンデマンド利用分として請求されます。
機能 | クレジット消費率 | 測定単位 |
Code | 1.0クレジット | アクティブなコントリビューター1人あたり1日 |
Open Source | 1.0クレジット | アクティブなコントリビューター1人あたり1日 |
IaC | 0.33クレジット | アクティブなコントリビューター1人あたり1日 |
Secrets | 0.66クレジット | アクティブなコントリビューター1人あたり1日 |
AI-SPM | 0.66クレジット | アクティブなコントリビューター1人あたり1日 |
Container | 0.33クレジット | 監視対象イメージ1件あたり1日 |
API and Web | 3.0クレジット | プロビジョニング済みターゲット1件あたり1日 |
Coding Agent Security | 1.0クレジット | アクティブなマシン1台あたり1日 |
AI Pentesting | 4,000クレジット | アセスメント1件あたり |
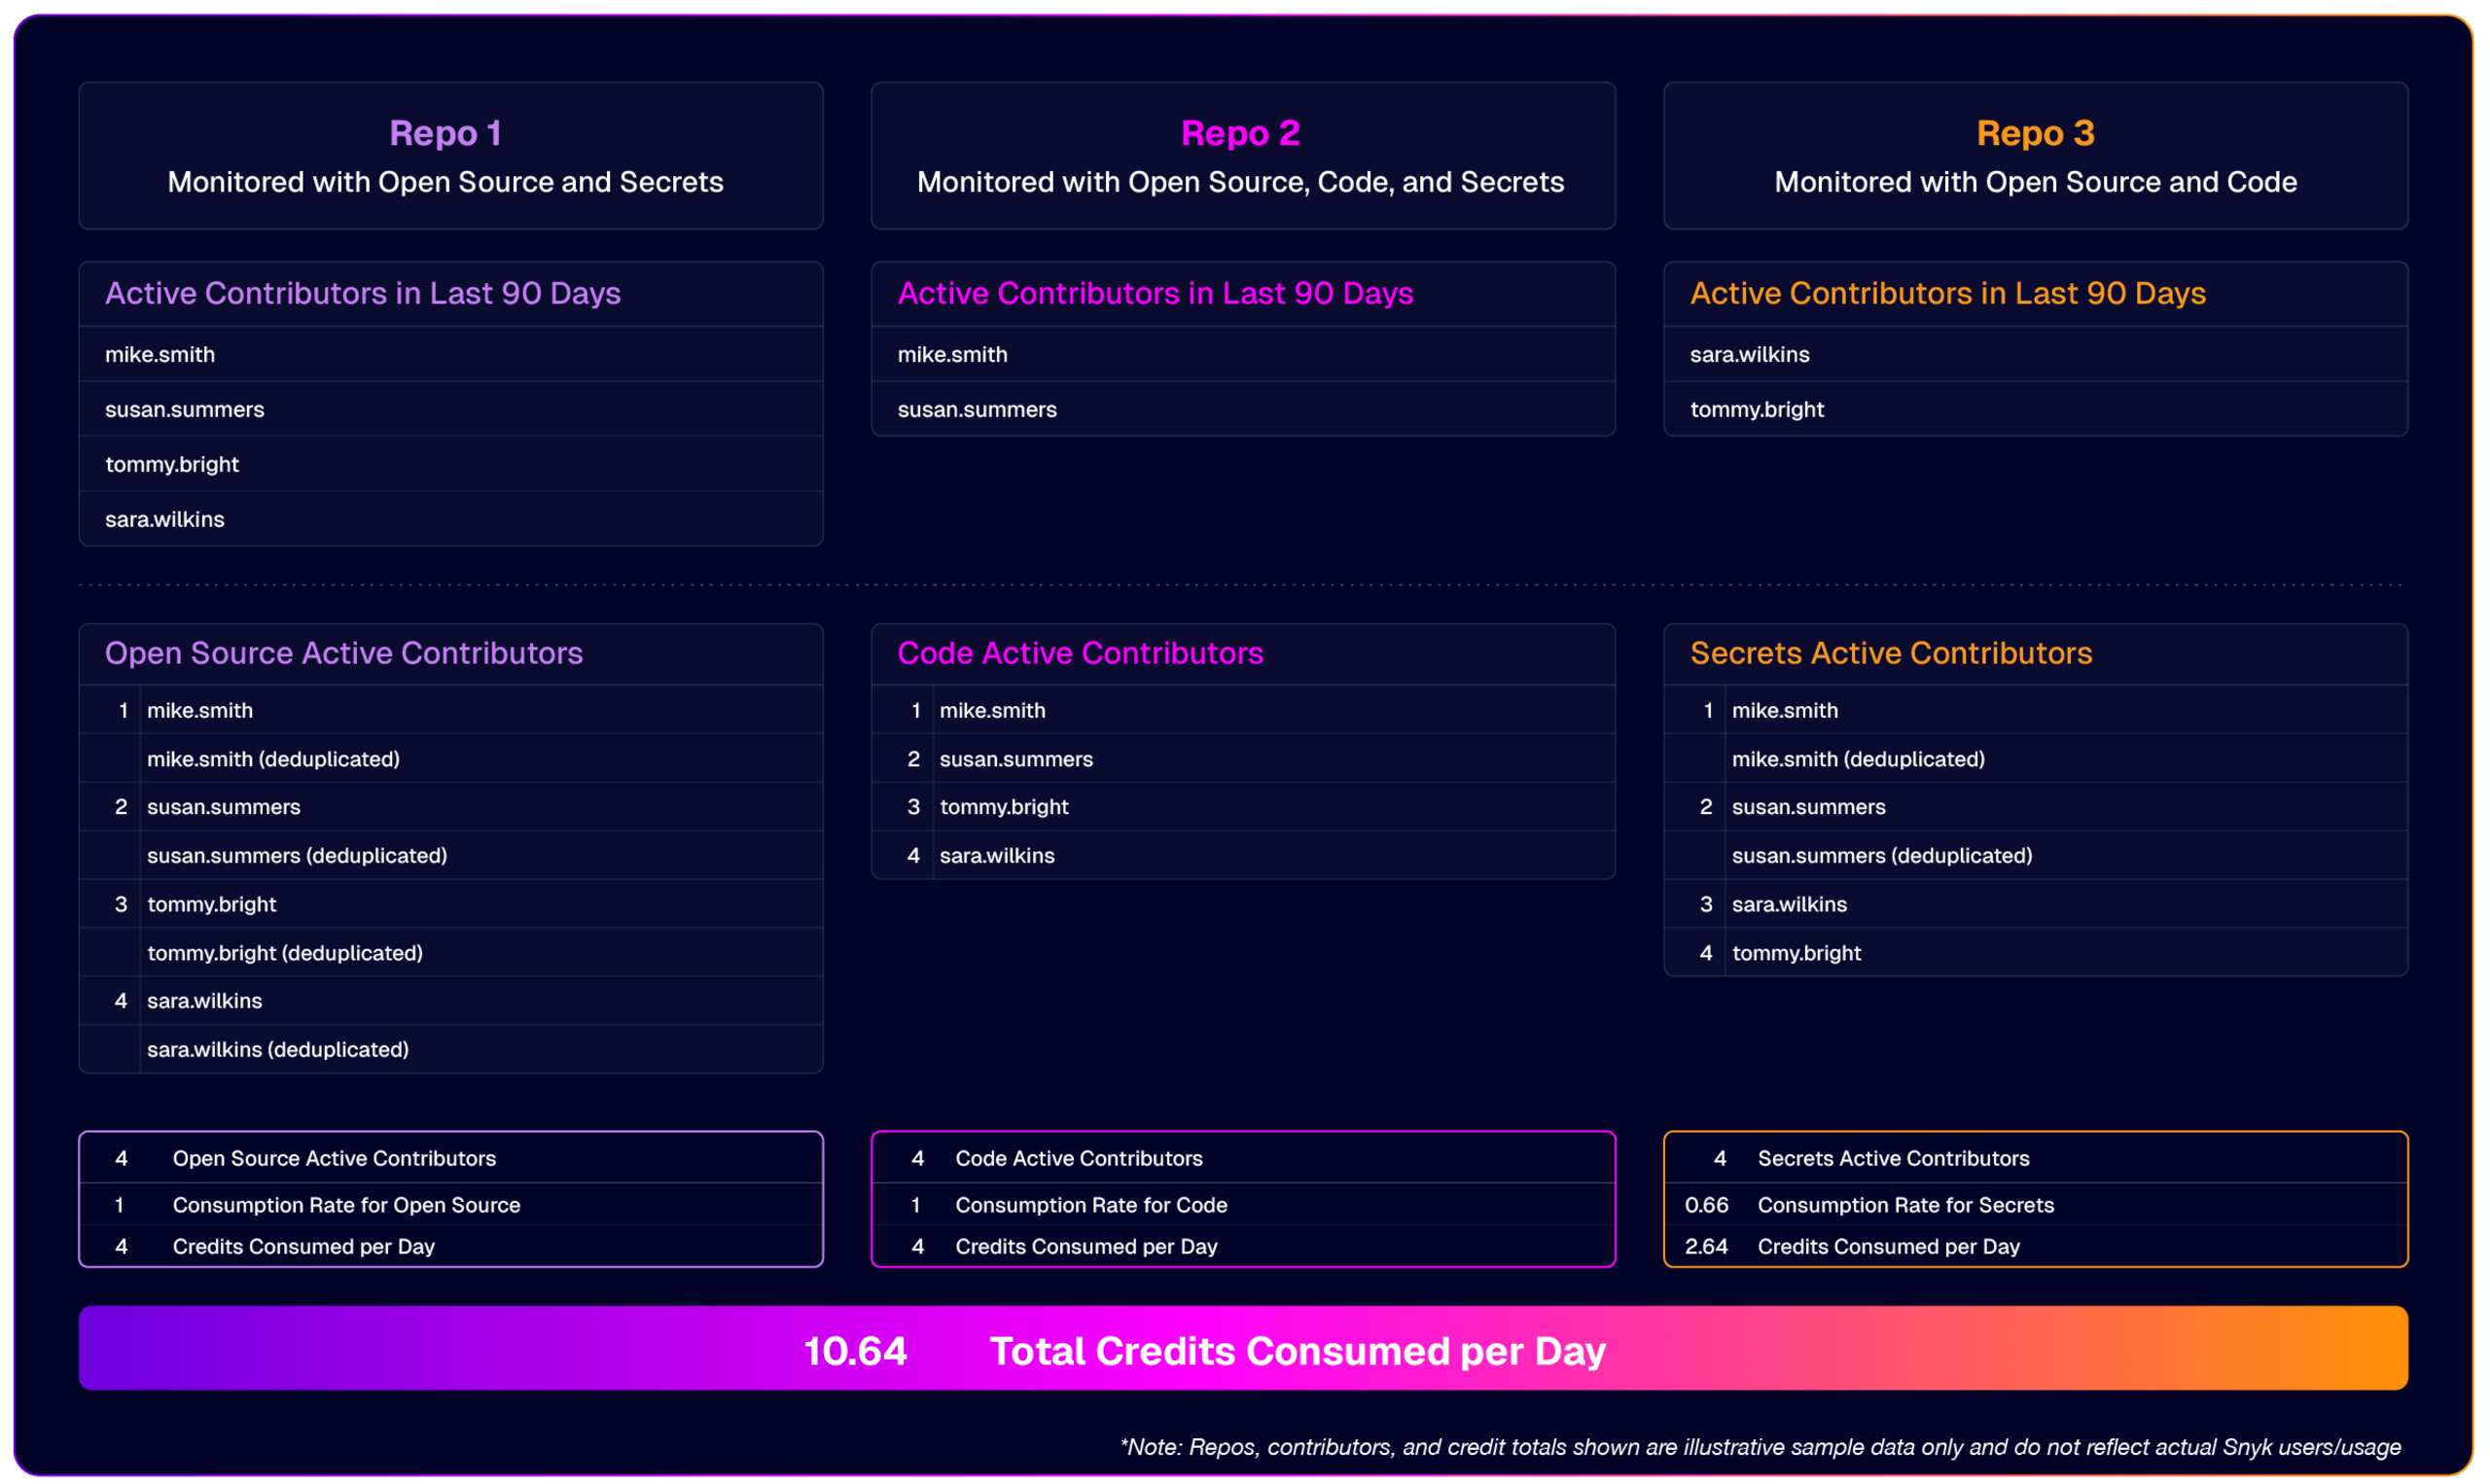
「アクティブなコントリビューター1人あたり1日」で測定するプラットフォーム機能のクレジット消費量は、その機能で監視されているすべてのリポジトリにおけるアクティブなコントリビューターの1日ごとの人数に基づいて決まります。消費は監視を開始した日に始まり、リポジトリが監視対象から削除された翌日に終了します。1日の一部でも監視されたリポジトリは、1日分のクレジットを消費します。
アクティブなコントリビューターとは、直近90日間にSnykが監視するプライベートリポジトリへコミットした、本人またはお客様に代わって作業する固有のコントリビューターを指します。アクティブなコントリビューターには、人間と人間以外の両方が含まれます。たとえば、従業員、独立請負業者、エージェント、サードパーティのボット、自動化システム、サービスアカウントなどです。<snyk-bot@snyk.io>のようなSnyk独自の自動化ボットは、このカウントから除外されます。
リポジトリが組織にインポートされ、その機能のプロジェクトが1つ以上アクティブである場合、その機能によってリポジトリが監視されます。機能のプロジェクトを作成すると、ステータスはアクティブに設定され、非アクティブ化されるまでアクティブな状態が続きます。特定の日にアクティブなスキャンが行われていない場合も、リポジトリは監視対象としてカウントされます。
特定の機能におけるアクティブなコントリビューターを数える際、Snykはその機能で監視されているすべてのリポジトリについて、ユーザー名で各コントリビューターを識別します。監視対象のリポジトリに何件表示されていても、固有のユーザー名1つをアクティブなコントリビューター1人として数えます。
Snykは、コントリビューターのメールアドレスを小文字に変換し、余分なスペースを削除し、サブアドレス(プラス記号と、解析されたユーザー名からドメインまでの間の文字列を含む)を取り除いたうえで、ドメインを削除してユーザー名を生成します。また、重複排除ロジックは、一般的なメールエイリアスやGitHubおよびGitLabで使用される非公開のno-replyアドレスなど、同一IDの一般的な表記揺れを認識し、単一のユーザー名に統合します。以下の例では、異なる形式のメールアドレスがどのようにユーザー名に変換されるかを示します。
Snykは、ユーザー名の操作やその他のIDパターンを利用して、アクティブなコントリビューターを正確に測定することを回避していると合理的に判断した場合、アカウントのアクティビティとコントリビューターのIDデータを確認する権利を留保します。
重要な注意点が2つあります。
個人用メールアドレス:Snykは個人用メールアドレスと会社用メールアドレスを確実に関連付けることができないため、個人用メールアドレスから生成されたユーザー名はアクティブなコントリビューターとしてカウントされます。
IPアドレスのドメイン:ドメインがIPアドレスであるメールアドレスはユーザー名に変換されず、メールアドレス全体がアクティブなコントリビューター1人としてカウントされます。
ケース | メールアドレスの例 | アクティブなコントリビューターのユーザー名 |
|---|---|---|
標準ドメインのメールアドレス | john.doe@snyk.io | john.doe |
GitHubの非公開メールアドレス | 12345678+jane.doe@users.noreply.github.com | 12345678 |
GitLabの非公開メールアドレス | 12345678+john.doe@users.noreply.gitlab.com | 12345678 |
メールエイリアス(プラスアドレス) | jane.doe+qatest@gmail.com | jane.doe |
IPアドレスのドメイン | root@192.0.2.5 | root@192.0.2.5 |
メールアドレスを2つ持つユーザー | mike.smith@snyk.io | mike.smith |
Containerのクレジット消費量は、特定の日に確認された監視対象イメージの数に基づきます。監視対象イメージとは、その日にSnykへインポートされた、同期済みレジストリで検出された、またはCLIやIDEでテストされた、一意のコンテナイメージのうち、オープン状態のContainerプロジェクトがあるものを指します。一意のコンテナイメージはSHA-256ダイジェストで識別されます。アカウント内のプロジェクト、組織、グループで参照される数や、その日にスキャンされた回数にかかわらず、一意のイメージごとに1日1回カウントされます。
オープン状態のContainerプロジェクトがある監視対象イメージは、監視されている日にクレジットを消費します。Containerプロジェクトは、削除またはアーカイブされていない限りオープン状態です。暦日の一部でもオープン状態のContainerプロジェクトがある監視対象イメージは、その日について1日分のクレジットを消費します。消費はContainerプロジェクトが削除またはアーカイブされた翌日に停止します。プロジェクトは、監視ステータスが非アクティブに設定されるとアーカイブされ、これにより自動の日次スキャンとセキュリティアラートが直ちに一時停止します。Containerプロジェクトの削除、プロジェクトのアーカイブ、またはレジストリの同期解除を行うと、該当イメージは監視対象から外れ、翌日から消費が停止します。削除されたイメージも、削除当日の計測には含まれます。一意のイメージに関連付けられたオープン状態のContainerプロジェクトがない場合、そのイメージは監視対象外となり、その日のクレジットは消費されません。
CLIで監視対象外のテストを一度だけ実行する場合、プロジェクトが作成されないため、監視対象イメージの計測には含まれません。Dockerfileスキャンはイメージ数とは別であり、計測対象になりません。dockerfile-scanプロジェクトは監視対象イメージではなく、この測定単位でクレジットを消費しません。Dockerfileスキャンは、Snykのエンタープライズプラットフォームサブスクリプションに含まれます。
コンテナイメージの一意性と重複排除の基準となるのは、SHA-256ダイジェストのみです。アカウント内でタグ、リポジトリ、プロジェクト、組織、グループがいくつそのダイジェストを参照していても、ダイジェストは1回だけカウントされます。同じタグが付いていても、解決先のダイジェストが異なるイメージは別々のイメージです。可変タグを付けたイメージを新しいダイジェストで再ビルドすると、新たな監視対象イメージとして扱われます。重複排除はアカウント全体で行われます。カウント前に、アカウント内のすべての組織およびグループに属する全プロジェクトを、日ごとにダイジェストの一意な集合へ集約します。
API and Webのクレジット消費量は、アカウント内のプロビジョニング済みターゲット数に基づき、日ごとに算出されます。消費はターゲットを追加した日に始まり、削除した翌日に終了します。1日の一部でもプロビジョニングされたターゲットは、1日分のクレジットを消費します。
プラットフォームで定義される一意のベースURLごとに、プロビジョニング済みターゲットとなります。管理者は、API and Webプラットフォームの「Targets」セクションでプロビジョニング済みターゲットを確認、管理できます。

ターゲットを削除すると、その記録は破棄され、復元できません。
プロビジョニング済みターゲットでは、さまざまな種類のスキャンを利用できます。
スキャンの種類 | 定義 |
標準スキャン | ターゲットアプリケーションの攻撃対象領域全体を網羅することを目指す、包括的なセキュリティテストです。 標準スキャンでは、ターゲットURLからアクセスできるページをマッピングします。 |
限定スコープスキャン | アプリケーションの攻撃対象領域のうち、定義された一部に焦点を当てる、対象を絞ったセキュリティテストです。 限定スコープスキャンでは、スキャン設定で指定されたURL、パス、または領域のみを対象とします。 |
差分スキャン | 新規または更新されたURLのみをスキャンする部分スキャンです。 差分スキャンを実行するには、基準となる標準スキャンが完了している必要があります。 |
再テスト | 脆弱性を再スキャンし、修正が正常に適用されたことを確認するマイクロスキャンです。 再テストでは、特定の脆弱性について特定のエンドポイントをスキャンし、修正が有効かどうかをすばやく確認できます。 |
Coding Agent Securityのクレジット消費量は、Snykが1日に検出したアクティブなマシンの台数に基づきます。アクティブなマシンとは、AIエージェントを実行するエンドユーザーデバイスまたは仮想環境で構成される開発者の作業環境です。次の条件を満たすテレメトリーイベントがその日に発生した場合、そのマシンは当日アクティブとみなされます。
Agent Scan:環境のスキャンが完了した場合。
Agent Guard:サポート対象エージェントからの代表的なフックイベント(preToolUseフック)。
同じアクティブなマシンで両方のテレメトリーイベントが同日に検出された場合、Snykは計測上、そのマシンを1回だけカウントします。アクティブなマシン1台につき、該当するイベント全体でテレメトリーがどれだけ観測されたかにかかわらず、1日分のみ請求されます。マシンがクレジットを消費するのはアクティブな日のみです。該当するテレメトリーイベントが発生しないまま丸1日が経過した場合、そのマシンはアクティブとしてカウントされず、その日のクレジットも消費しません。マシンのアクティブ状態は、過去にアクティブだった他の日とは独立して判定されます。
Snykは、次の2種類のアクティブなマシンをカウントします。
エンドユーザーデバイス - Snykフックバンドルが何らかの導入方法(MDM登録、手動インストール、スクリプトによるプロビジョニングなどを含みますが、これらに限定されません)でインストールされたノートパソコン、デスクトップ、またはワークステーション。
仮想環境 - dev containerテンプレート、ワークスペースイメージ、または同等のプロビジョニング成果物を通じてSnykがインストールされた、コンテナベースまたはVMベースのクラウドホスト型ワークスペース(GitHub Codespaces、Gitpod/Ona、Coder、JetBrainsなど)。
Snykは、エンドユーザーデバイスを安定した一意のOSレベルのハードウェア識別子に基づいてカウントします。Snykが使用する具体的な識別子はプラットフォームによって異なります(macOSではIOPlatformUUID、WindowsではSMBIOS / Win32_ComputerSystemProduct.UUID、Linuxでは/etc/machine-id)。一方、仮想環境はワークスペースのインスタンス自体ではなく、クラウドプラットフォームの所有者ログイン、ユーザー名、またはプリンシパルID(プラットフォームに応じて適用されるもの)の一意かつ安定した識別子に基づいてカウントされます。そのため、開発者が1日に仮想環境(クラウドプラットフォームの所有者識別子自体)内で複数の一時的なワークスペースを起動しても、アクティブなマシンは1台としてカウントされます。ただし、同じ開発者がエンドユーザーデバイスと仮想環境の両方でCoding Agent Securityを実行している場合、そのアクティビティは計測上、独立した2つの単位としてカウントされ、アクティブなマシンは2台となります。また、1人の開発者が複数の異なる仮想環境(例:CoderとJetBrainsなど異なるプラットフォーム間、または同一プラットフォーム内の複数のログイン)でCoding Agent Securityを実行する場合、その開発者のアクティビティは一意のログイン識別子ごとに計測され、各識別子が個別のアクティブなマシンとなります。Snykは、エンドユーザーデバイスと仮想環境の両方でアクティブなマシンの合計数を計測し、お客様のCoding Agent Securityにおける1日のクレジット総消費量を算出します。
AI Pentestingのクレジット消費量は、完了したアセスメントの数に基づきます。アセスメントとは、単一のアプリケーションに対してSnykのAIペネトレーションテストエージェントを実行する一連のプロセスを指し、そのアプリケーションから呼び出される関連マイクロサービスと、アセスメントの一環として実施される修正後の再テストも含みます。
アプリケーションとは、アセスメントで評価する対象です。プライマリWeb URL、追加のスコープ内URL、許可リスト、拒否リスト、およびユーザー認証情報によって定義されます。マイクロサービスとは、アプリケーションが呼び出し、テスト中に実行される追加のバックエンドサービスまたはAPIで、実行中に確認されたコールグラフに基づいて特定されます。これらすべてのマイクロサービスは1件のアセスメント料金に含まれ、マイクロサービスごとの追加料金は発生しません。
修正後の再テストは、評価で特定された脆弱性をユーザーが修正した後、同じ脆弱性の修正を確認するためにエージェントに再テストを指示できる、後続のワークフローです。再テストの結果、同じ脆弱性が修正済みと確認されるか、脆弱性が残存します。残存する場合は、再テストのワークフローを繰り返すことができます。再テストの対象は、既存の評価における脆弱性に限られ、「評価ごと」の料金に基づく当初の課金イベントに含まれ、新たなイベントとして課金されることはありません。
評価の完全なライフサイクルには、ユーザーによる開始、ターゲットの検証、脆弱性テスト、リスク分析、レポートの作成が含まれます。Snykまたはユーザーによってキャンセルされず、スキャン失敗とならなかった場合にのみ、評価は完了となります。課金対象の利用量として計上されるのは完了した評価のみであり、失敗したスキャンは計上対象外です。
試行した評価が完了しなかった場合、スキャン失敗となります。想定される失敗のケースには、認証情報の不足、ターゲットに到達できないこと、WAFによるブロックが含まれます。スキャン失敗は課金対象外です。
各評価では、1つのアプリケーションとそのセカンダリURLをテストします。特有のテスト深度が求められる複雑なターゲットでは、完了したレポートに、より詳細かつ個別のテストが必要な攻撃経路が示されることがあります。これらの調査は別個の評価となり、実施するかどうかはお客様が選択します。テスト段階では、Snykは2,000米ドル相当のトークン推論上限を適用します。評価がこの上限に近づくと、エージェントは追加分析が必要な領域を特定してレポートに記載し、フォローアップ評価を推奨します。当初の評価は、完全な評価レポートを作成して完了します。お客様は、該当領域を別途課金対象となる評価として調査するかどうかを選択できます。
Snyk製品には、該当する注文書に記載され、本ページでさらに詳しく説明されているテスト上限が適用される場合があります。
Snyk Platform Credits(「クレジット」)は、発行されたサブスクリプションの割り当て、およびSnykの製品とサービスに対する限定的なライセンス付与の一部です。お客様がクレジットを使用すると、Snykは該当するサービスに必要なクレジット数をお客様のクレジット残高から差し引きます。クレジットは該当する注文書の契約期間内に使用する必要があります。未使用のクレジットは契約期間終了後に失効し、交換、返金、またはクレジットとしての付与はできません。クレジットは現金と交換できず、譲渡もできません。前払いクレジットを使い切った場合、Snykは、お客様の前払いクレジット割り当てを超えて消費されたクレジットについて、料金表に定める該当のクレジット消費レートと、該当する注文書に定めるお客様のクレジット単価に基づき、お客様に請求書を発行することがあります。