10月18日、 セキュリティ研究者の Zemnmez は、 メンテナンスが 終了している オープンソースの 暗号標準JavaScriptライブラリ crypto-js で 発見した 「弱いハッシュの 使用」 脆弱性に ついて、 責任ある 開示の 手続きを 開始しました 。 この 脆弱性は、 ES6およびTypeScript向けの パッケージ crypto-es にも 影響します。 研究者は、 メンテナーに 非公開での 開示を 有効に するよう 求める 同様の issue も 作成しました。 crypto-jsと crypto-esの 両リポジトリでは、 Zemnmezが 要望した 「security advisories」と 「private vulnerability reporting」の 機能が 有効に なりました。 その後、 この 脆弱性は ライブラリの 過去の すべての バージョンに 影響する ことが 判明しました。 Node.jsコアの cryptoライブラリ に 影響する ことを 示す情報は ありません。
クイックリンク crypto-jsおよびcrypto-esの脆弱性について Snykは この 脆弱性に 関する アドバイザリを 2件 公開しました。
Zemnmezが 指摘した セキュリティ脆弱性に 対処する 新バージョンの crypto-es(2.1.0 )と crypto-js(4.2.0 )が リリースされました。 crypto-esの コミット には、 「セキュリティ強化の ために デフォルトパラメーターを 変更」と 記載されています。 crypto-jsライブラリにも 修正が 適用されていますが、 deprecatedと されてはいない ものの、 通常は 更新されない ライブラリである 点に 注意が 必要です。 別の 選択肢の 検討を おすすめします (詳しくは 後述)。
関連する アドバイザリでは、 問題が 次のように 説明されています。
「この パッケージの 影響を 受ける バージョンは、 PBKDF2 (Algo)クラスの セキュリティ設定が 不十分な ため、 『弱いハッシュの 使用』に 対して 脆弱です。 この クラスでは 安全でない SHA1が 使われ、 反復回数も 1と 少なく 設定されています。 これらの 安全でない 設定に より、 PBKDF2 (Algo)を デフォルトパラメーターで 使用した 場合、 攻撃者が ブルートフォース攻撃を 実行できる 可能性が あります ( crypto-js の アドバイザリでは、 ライブラリが すでに メンテナンスされていないことも 明記されています)。」
修正では、 iterationsパラメーターの デフォルト値が 1から 250000に 変更されました。 この 脆弱性の 最大の リスクは、 この 機能を 使って ハッシュ化された データ (保存された パスワードなど)が ブルートフォース攻撃に さらされる ことです。 pbkdf2の 一般的な 用途は、 保存された パスワードや 署名 (ファイル検証など)です。 署名の 検証に pbkdf2を 使っている 場合、 同一の 暗号署名を 生成する 選択平文攻撃が 可能に なることもあります (ただし、 コストが 高くなる 可能性が あります)。 つまり、 攻撃者が 暗号検証を 通過する 入力を 作成できると いう ことです。
修正に備える方法 影響範囲を把握する 修正済みバージョンの crypto-jsと crypto-esが リリースされる 前でも、 Snykを 使って、 影響を 受ける オープンソースプロジェクトや コンテナイメージを すばやく 見つける ことができます。
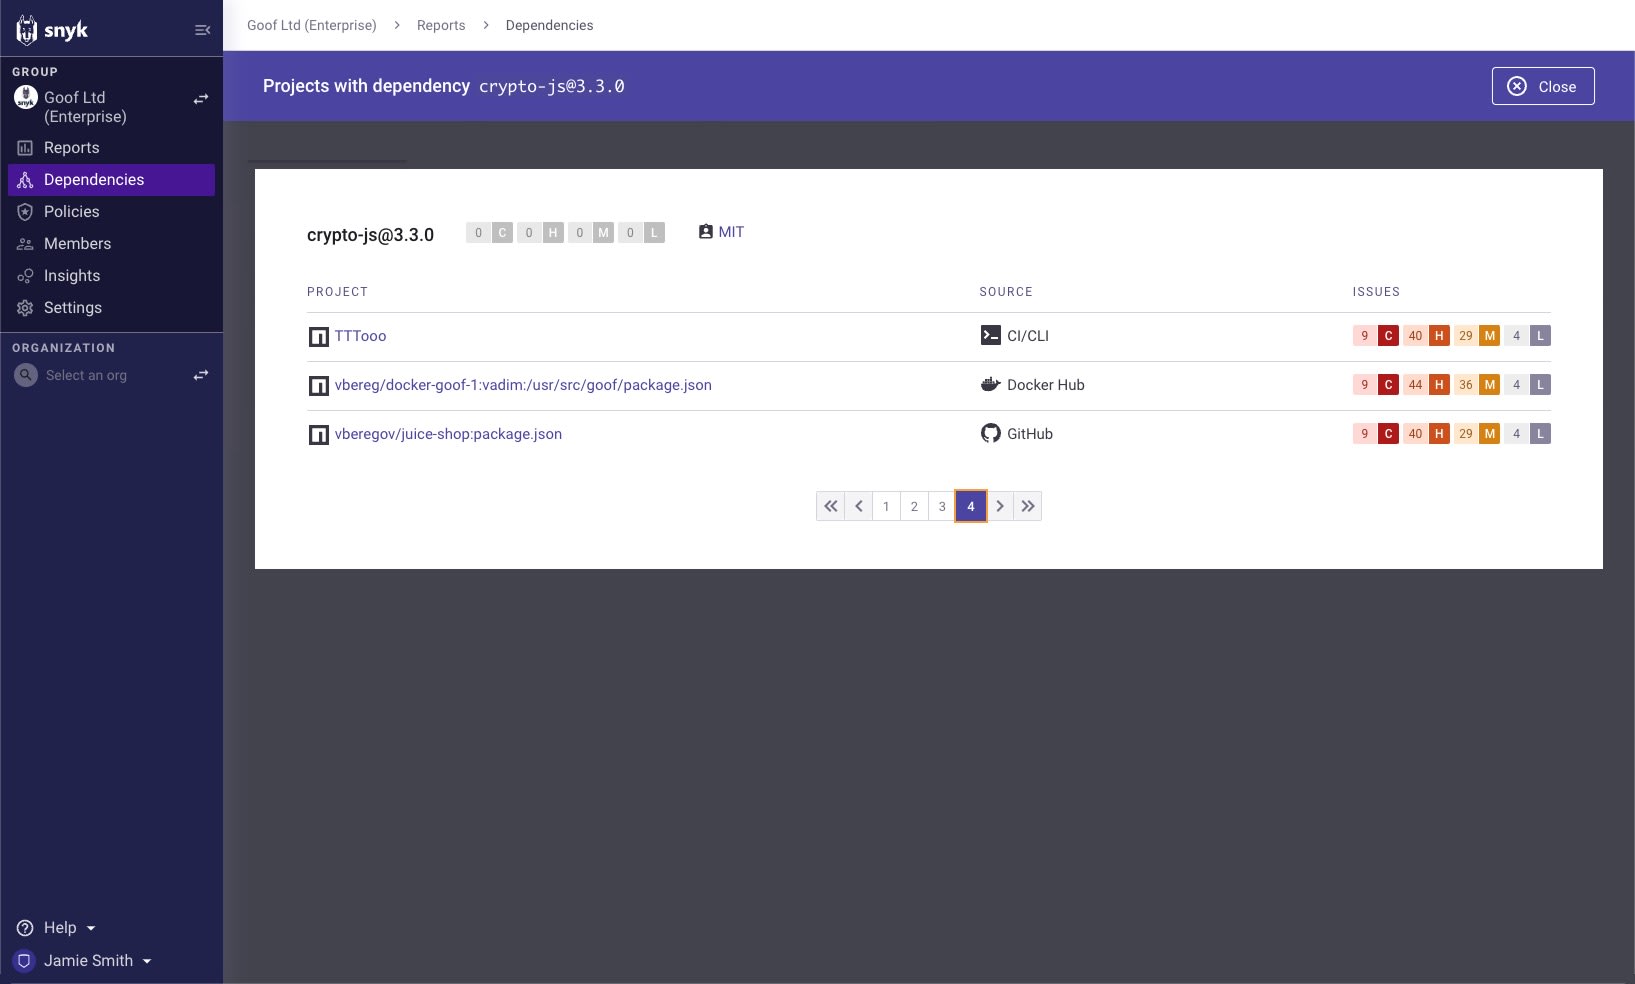
Snykアプリの UIサイドバーで Dependencies に 移動します。 Dependenciesビューを 開いたら、 Dependenciesフィルターを 展開して 「crypto-js」と 入力します。 個々の バージョンを 選ぶか、 Select all の ショートカットを 選択し、 フィルターの 外側を クリックして 結果を 表示します。 その後、 「crypto-es」に ついても 同じ 手順を 繰り返します。 選択した バージョンの crypto-esを 使用している プロジェクトが すべて 表示されます。 プロジェクトと 依存関係を さらに 確認して 影響範囲を 把握し、 修正の 優先順位を 決める ことができます。
crypto-js@3.3.0を使用しているプロジェクトが33件あり、そのうち1件はDockerイメージです
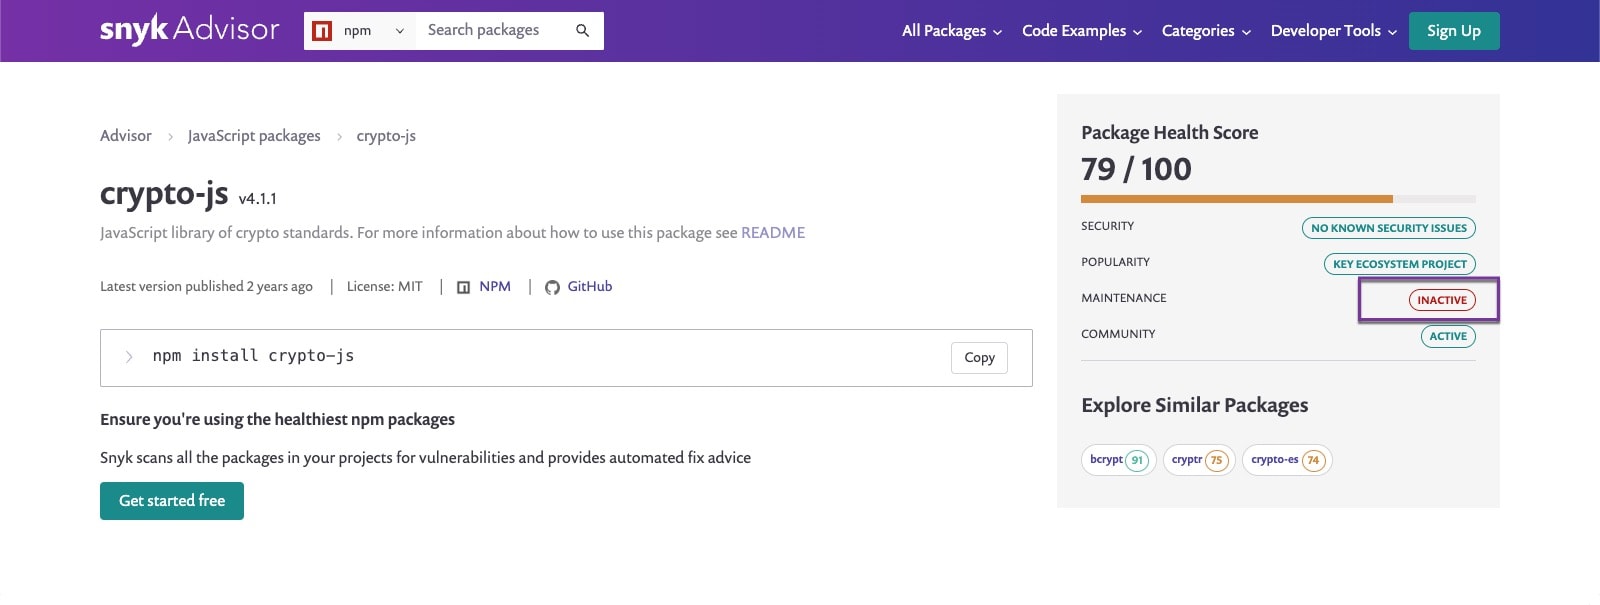
Snyk Advisorでパッケージの健全性を確認する Snyk Advisorは、 次の プロジェクトに 最適な パッケージを 見つけるのに 役立ちます。 crypto-jsを 検索すると、 この 暗号ライブラリには 活発な コミュニティ が ある 一方、 メンテナンスは inactiveで、 類似パッケージも 表示されます (この スクリーンショットは 脆弱性の 開示・割り当て 前に 撮影された ものです。 開発者が 新しい バージョンを 公開した ため、 現在は メンテナンスレベルが sustainableと 判定されています)。
主要プロジェクトやエコシステムの改善を追う 提供終了と なった crypto-jsライブラリの 以前の メンテナーは、 提供終了の 理由の 一つと して 「CryptoJSの 開発を 続けても、 ネイティブの Cryptoを ラップするだけに なってしまう」 ことを 挙げています 。 使用している ライブラリの 健全性スコアを 追跡する ことで、 脆弱性を 未然に 回避しやすくなります。 ただし、 エコシステム自体の 改善動向を 把握しておくことも 重要です。 このような 状況では、 エコシステムの ネイティブ機能 で サードパーティライブラリを 置き換えられるかどうかを 確認するのが、 最善の 対応と なる チームも あります。
Snykで脆弱性を検出する Snykを 使って crypto-jsと crypto-esの 脆弱性を 検出する 方法は いくつか あります。 Snyk CLI を 使って プロジェクトを ローカルで テストする ほか、 SCMインテグレーション で プロジェクトを Snykに インポートしたり、 Snykレポートで crypto-jsと crypto-esを 検索し、 すでに Snykに インポートした すべての プロジェクトを すばやく 確認したりできます。
Snyk CLIでプロジェクトをテストする Snyk Container と Snyk Open Source では、 snyk container testおよび snyk testを 実行する ことで、 脆弱な バージョンの crypto-jsまたは crypto-esに 依存する OSパッケージや オープンソースライブラリを 検出できます。 Snykで コンテナイメージや オープンソースプロジェクトを モニタリングすると、 crypto-jsや crypto-esに 関する 今回のような 新たな 脆弱性が 発生した 際に 通知を 受け取れます。 コンテナイメージの 場合は snyk container monitor、 オープンソースライブラリの 場合は snyk monitorで 登録してください。
次の 例は、 Snyk CLIで Node.jsプロジェクトを スキャンした 結果です。 この プロジェクトでは crypto-jsバージョン4.0.0が 使われており、 4.2.0への 更新が 推奨されています。
SCMインテグレーションでプロジェクトをテストする サポート対象の SCMインテグレーション (GitHub、 Bitbucket、 GitLab、 Azure Repos)を 使って プロジェクトを Snykに インポートすると、 自動的に テストが 実行されます。 Snyk UIで、 プロジェクト内の crypto-jsおよび crypto-esの 脆弱性を 特定し、 優先順位を 付けて 修正できます。
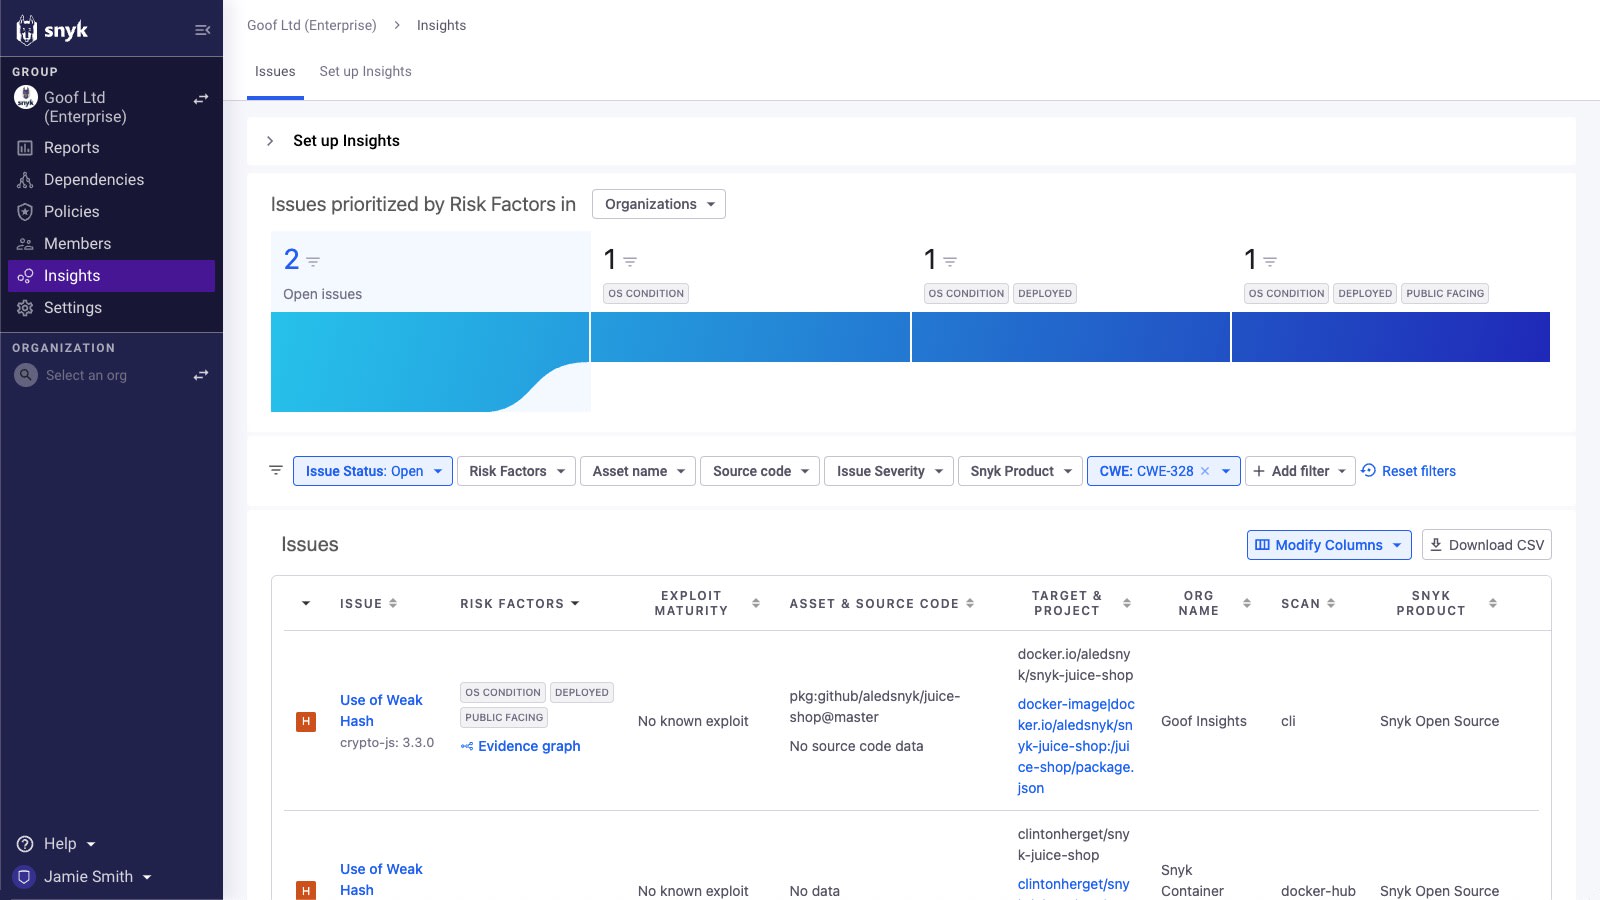
Snyk ReportingまたはSnyk Insightsでプロジェクト全体の脆弱性を検出する Snykの レポート機能 ( Enterpriseプラン )と Snyk Insightsを 利用できる お客様は、 すでに インポートして Snykで モニタリングしている プロジェクト内の crypto-jsまたは crypto-esを すばやく 特定できます。 2種類の crypto-脆弱性には 共通の CWEが あります。 Insightsページで、 次のように 共通の CWEである CWE-328を フィルターしてください。
問題が 見つかると、 どこで 使用されているかを 正確に 確認できます。 プロジェクトを クリックすると、 問題の 詳細や 修正手順を 確認できます。
SnykのRisk Scoreで修正の優先順位を付ける プロジェクト内で crypto-jsや crypto-esに 関する 問題が 複数 見つかると、 どこから 修正するべきか 迷うことがあります。 Snykでは 優先順位付けに 役立つ 複数の 方法を 提供していますが、 Risk Scoreの 利用を おすすめします。
Snykの Risk Scoreは 複数の リスク要因を 算出し、 最初に 対処すべき 問題を すばやく 特定できるようにします。 EPSS、 エクスプロイトの 成熟度、 CVSS、 ソーシャルトレンドなどの シグナルを スコア化し、 脆弱性の 一覧を 効率よく 確認して、 適切な 修正の 優先順位を 付けられます。 crypto-jsと crypto-esの 場合、 スコアは 状況に 応じて 異なります。
各 crypto-jsおよび crypto-esの 問題の スコアは、 Projects ページに 表示される ほか、 Snykの レポートでも 確認できます。
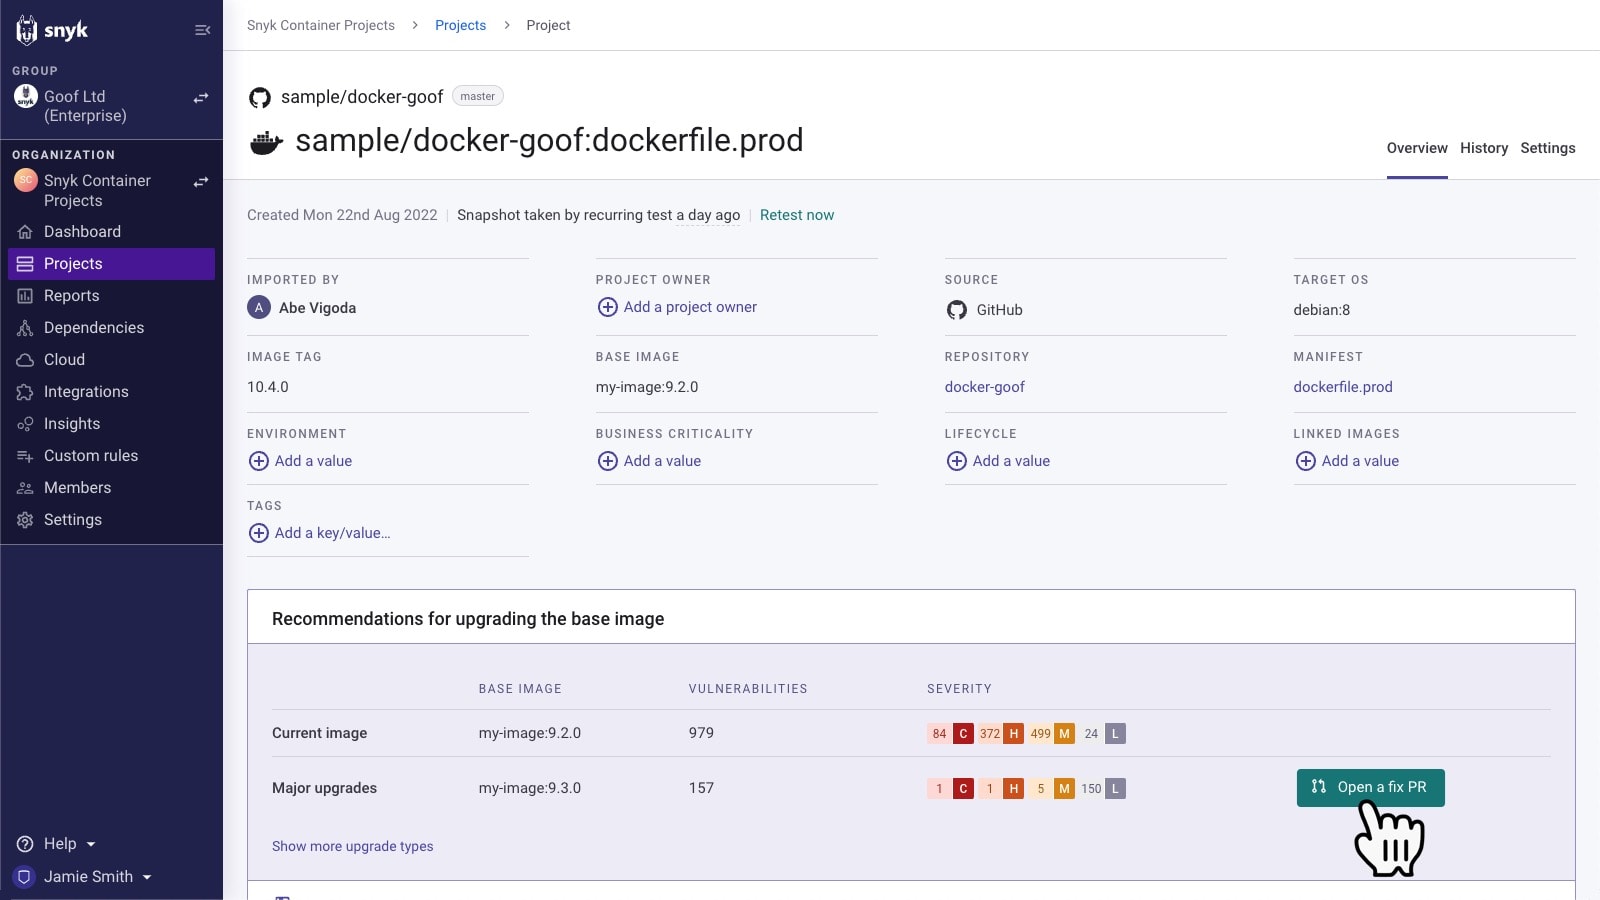
オープンソースまたはコンテナのベースイメージにおけるcrypto-脆弱性を修正する方法 脆弱性が 修正された 新しい タグに ベースイメージを 更新してください。 サポート対象の エコシステムでは、 必要な 修正を 含む プルリクエストを Snykから 直接 作成できます。
たとえば、 Snykは UIまたは CLIで 代替と なる コンテナベースイメージを 推奨します。 また、 GitHubなどの SCM経由で ソースコードリポジトリを インポートすると、 Dockerfileの FROM行を 更新する プルリクエストを 作成し、 コンテナイメージの 修正を 自動化できます。
PBKDF2の 使用時に iterationsパラメーターを 指定すれば、 脆弱性の 影響を 回避できる 可能性も あります。 ただし、 iterationsに 低い値を 指定していない ことも 必ず 確認してください。
… このように すると、 以前の 脆弱性と 同じ 状態に なってしまいます。
crypto-jsおよびcrypto-esの脆弱性への対応に向けた次のステップ この 記事で 紹介した 方法で、 Snykを 使って プロジェクトを テストしましょう。 まずは 無料の Snykアカウントを 作成し、 インポートウィザードで 影響を 受ける 可能性の ある プロジェクトを すべて インポートして スキャンしてください。
優先度 スコアまたは Insightsを 使って、 crypto-jsおよび crypto-esの 脆弱性に 対する 優先度の 高い 修正を 特定しましょう (Snyk Enterpriseプランを ご利用の お客様向け)。
オープンソースプロジェクトの 依存関係または コンテナイメージを 更新して 修正を 適用します。 crypto-jsは 4.2.0以降、 crypto-esは 2.1.0以降に 更新してください。
状況の 進展を 引き続き確認し、 新たな 動きが あれば Snyk Blog を ご覧ください。 Snykの セキュリティチームは、 最新情報に あわせて リソースを 定期的に 更新します。
メンテナンスが 終了した crypto-jsを 使用している 場合は、 crypto-esへの 移行、 または 組み込み関数の 利用を ご検討ください。
CTFを 始めよう オンデマンドの バーチャル入門ワークショップを 視聴して、 CTFの 課題の 解き方を 学びましょう。