SnykCon 2020での ウェブセキュリティに 関する 講演 で、 Liran Talと Eric Grahamは、 フロントエンドの 攻撃対象領域に 関する セキュリティ上の 考慮事項に ついて 議論しました。 サードパーティの 依存関係に 見つかった セキュリティ脆弱性に 起因する リスクを 説明した うえで、 Google Tag Managerなど、 マーケティング目的で 追加される サードパーティスクリプトにも 潜在的な セキュリティリスクが ある ことを 示しました。
この 記事では、 A/Bテストサービスや Google Analyticsなど、 マーケティング目的で ウェブサイトに 追加される スクリプトに よる セキュリティリスクを 取り上げ、 その 軽減方法を 紹介します。
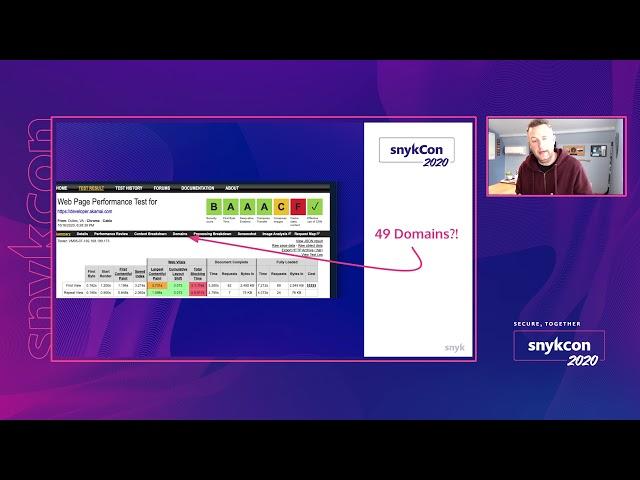
Play Video: Securing Front-end Attack Surfaces - Eric Graham and Liran Tal
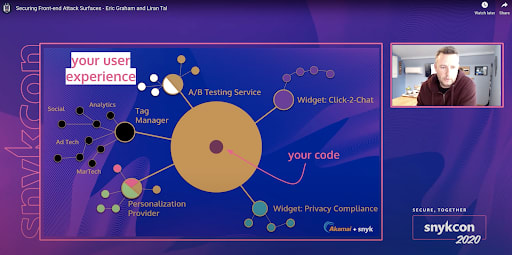
ウェブセキュリティにおけるサードパーティスクリプトのセキュリティ上の懸念とは? その 答えを 探る ため、 Eric Grahamが 動画で、 ウェブアプリケーションや 静的ウェブサイトに サードパーティの コードを 追加する 手順を 詳しく 解説します。 さまざまな ベンダーや オープンソースメンテナーに 由来する ソースコードが、 どれほど 広範に 含まれているかを 示します。
ご覧の とおり、 顧客に 提供する コード全体の うち、 チームの 開発者が 書いた コードは ほんの 一部に すぎません。 そこには、 A/Bテストや ユーザビリティテスト、 ユーザーの セグメンテーションや 販売ファネルの 改善など、 マーケティングや 営業に 関わる 用途の スクリプトも 含まれています。
サードパーティスクリプトは、どのように、そしてなぜウェブサイトに追加されるのでしょうか? さらに 問題なのは、 こうした スクリプトは 多くの 場合、 マーケティング担当者や ウェブマネージャーが ソフトウェア開発ライフサイクルや CI/CDパイプライン の 外で 追加する ため、 開発者に よる コードレビューや テストを 完全に 回避してしまう ことです。 これに 使われる ソフトウェアは タグマネージャーと 呼ばれます。 よく 知られているのは Google (GTM)と、 Launch を 提供する Adobeです (Launchは Dynamic Tag Manager (DTM)の 後 継です)。
こうした タグマネージャーは さらに 別の スクリプトを 読み込む ため、 異なる ドメインへの HTTP接続が いっそう 増えます。 これらの ドメインが ハッキングされ、 マルウェアを 配布する ために 悪用される 可能性も あります。 つまり、 マルバタイジングの 領域に 踏み込むことになります。
マーケターや アナリティクスエンジニアは、 グロースハックや ユーザーの セグメンテーション、 販売ファネルの 改善を 目的と して、 ウェブサイトの 機能を 拡張する サードパーティJavaScriptスクリプトを 日常的に 利用しています。 よく 使われるのが、 いわゆる GTMや Adobeの Launchツールで、 前身の Dynamic Tag Manager (DTM)から 大きく 改良されています。
マーケティングパイプラインに 大きな ビジネスインパクトを もたら すため、 プロダクトマーケティングや アナリティクスの チームは、 こうした 追加スクリプトを ウェブサイトや ウェブアプリケーションに すばやく 導入し、 試行錯誤する ことを 優先します。
こうしたサードパーティのマーケティングスクリプトは、セキュリティレビューを受けているのでしょうか? 作業が 終わった あと、 ウェブアプリケーションから サードパーティスクリプトを 削除する ことを、 チームは 忘れずに いるでしょうか。 削除が 保証されているとは 限らず、 見落とされる こともあります。 その 結果、 信頼できない コードを 実行しているのに、 そのことに 気づかない 可能性が あります。
ウェブページに 追加される こうした サードパーティJavaScriptスクリプトは、 DevOpsパイプラインや、 開発プロセスで 定められた セキュリティプロセスや ガイドラインを 完全に 迂回します。
さらに、 サードパーティは DOMに 直接コードを 挿入する ため、 開発者が 利用できる すべての 機能に アクセスできます。 これに より、 顧客に 大きな 被害を もたらすおそれが あります。
メディアでは、 ウェブアプリケーションに サードパーティJavaScriptスクリプトが 悪意を 持って 挿入された セキュリティインシデントが 複数報じられています。 さらに、 ハッカーが ウェブサイトの CSSファイルに ウェブスキマーを 隠す 手口 も 報告されています。 これ以前にも、 ファビコン、 ライブチャットメッセージ、 ソーシャルメディア共有ボタンに 仕込まれた Magecartスクリプトに 関連する セキュリティインシデントが 発生していました。
サードパーティJavaScriptのセキュリティ上の懸念に対処するには? JavaScriptの セキュリティ 上の 懸念に 対処する ため、 ウェブサイトの コードベースで サードパーティJavaScriptを より 安全に 利用し、 セキュリティリスクを 軽減または 低減する 方法を 見ていきましょう。
技術的なアプローチ 選択肢の 一つは、 サードパーティJavaScriptを iFrame 内に 読み込み、 allow属性や sandbox属性で 制限する ことです。 ただし、 意図した 機能が 動作しなくなる 場合が あります。
もう 一つの 方法は、 サブリソース完全性 (SRI)を 適用する ことです。 ただし、 その ためには スクリプト提供元が、 コンテンツに 含まれる ライブラリの ハッシュ値を 共有する 必要が あります。 しかし、 コンテンツは パーソナライズされている ことが 多く、 動的に 変化します。
W3Cの ワーキンググループは、 ユーザー行動の 指標収集などを 目的とした 標準を、 次の 文書で 提案しています。 Customer Experience Digital Data Layer 1.0 。 第6.11項では、 どの 種類の サードパーティスクリプトが どの データ型に アクセスできるかを 定めています。 ただし、 その 適用は データレイヤーの 管理者に 委ねられています。
文化的なアプローチ 技術的な アプローチだけでは 不十分な ため、 文化的な アプローチに ついて 考えてみましょう。
マーケティングも ソフトウェア開発ライフサイクルの プロセスに 組み込み、 変更を DevOpsパイプライン経由で コミットするべきでしょうか? エンジニアとの 連携が 理想的ですが、 ビジネス上の 優先順位や 部門間の コミュニケーションを 考えると、 簡単に 実現できる ことではありません。
ウェブアプリケーションや ドメインから 送信される すべての HTTPリクエストを、 積極的に 監視していますか? Akamaiの Page Integrity Manager や、 無料の オープンソースウェブツール WebPageTest などを 使って HTTPリクエストを 監視し、 継続的インテグレーション (CI) パイプラインに 組み込むこともできます。
最後に、 組織文化を 整える ことで、 アナリティクスや その 他の サードパーティJavaScriptウィジェットを 実装する 際に、 エンジニアや マーケターが プライバシーを 重視する 意識を さらに 高められます。
まとめ フロントエンドの 攻撃対象領域は 広範です。 ウェブアプリケーションの ソースコードや 依存関係にとどまらず、 開発プロセスの 外で 追加される サードパーティスクリプトにまで 及びます。
技術的な 対策に 加え、 インターネット上で 安全を 保つために、 組織文化の 変革にも 取り組みましょう。
詳しくは、 次の リソースを ご覧ください。
Jim Gordonが ブログ記事で 詳しく 解説する、 イベント 駆動型アーキテクチャの トレンドを ご覧ください。 https://jimalytics.com/tag-management/the-event-driven-data-layer 。
Jan Exnerの ブログ https://webanalyticsfordevelopers.com では、 エンジニアにも 理解しやすい レベルで、 開発者向けの ウェブアナリティクスを 解説しています。
この セキュリティリスクの 広がりを 詳しく 解説する、 SnykConの 講演 Securing Frontend Attack Surfaces を ご覧ください。
Capture the Flagを 始めよう オンデマンドの バーチャル入門ワークショップを 見て、 Capture the Flagの 課題の 解き方を 学びましょう。