コードからクラウドまで、アプリケーションセキュリティを強化する5つのヒント

2023年8月8日
0 分で読めますSnykとGitGuardianのパートナーシップが拡大するなか、リスクの軽減とコードの保護に役立つ、重要なセキュリティ上の考慮事項とツールをまとめた新しいチートシートを共同で作成しました。
コードからクラウドへ、そして再びコードへと至る道のりでは、包括的なセキュリティアプローチが不可欠です。ソフトウェア開発ライフサイクル全体にセキュリティを組み込むことで、組織は安全で回復力の高いアプリケーションを構築し、機密データを保護し、強固なAppSec文化を確立できます。SnykやGitGuardianなどのツールを活用すれば、DevSecOpsの実践を強化し、より効率的で安全なソフトウェア開発プロセスを実現できます。
新しいチートシートでは、GitGuardianを使ってシークレットを管理する方法と、Snykを使ってコードや依存関係の脆弱性を継続的に監視する方法をご紹介します。
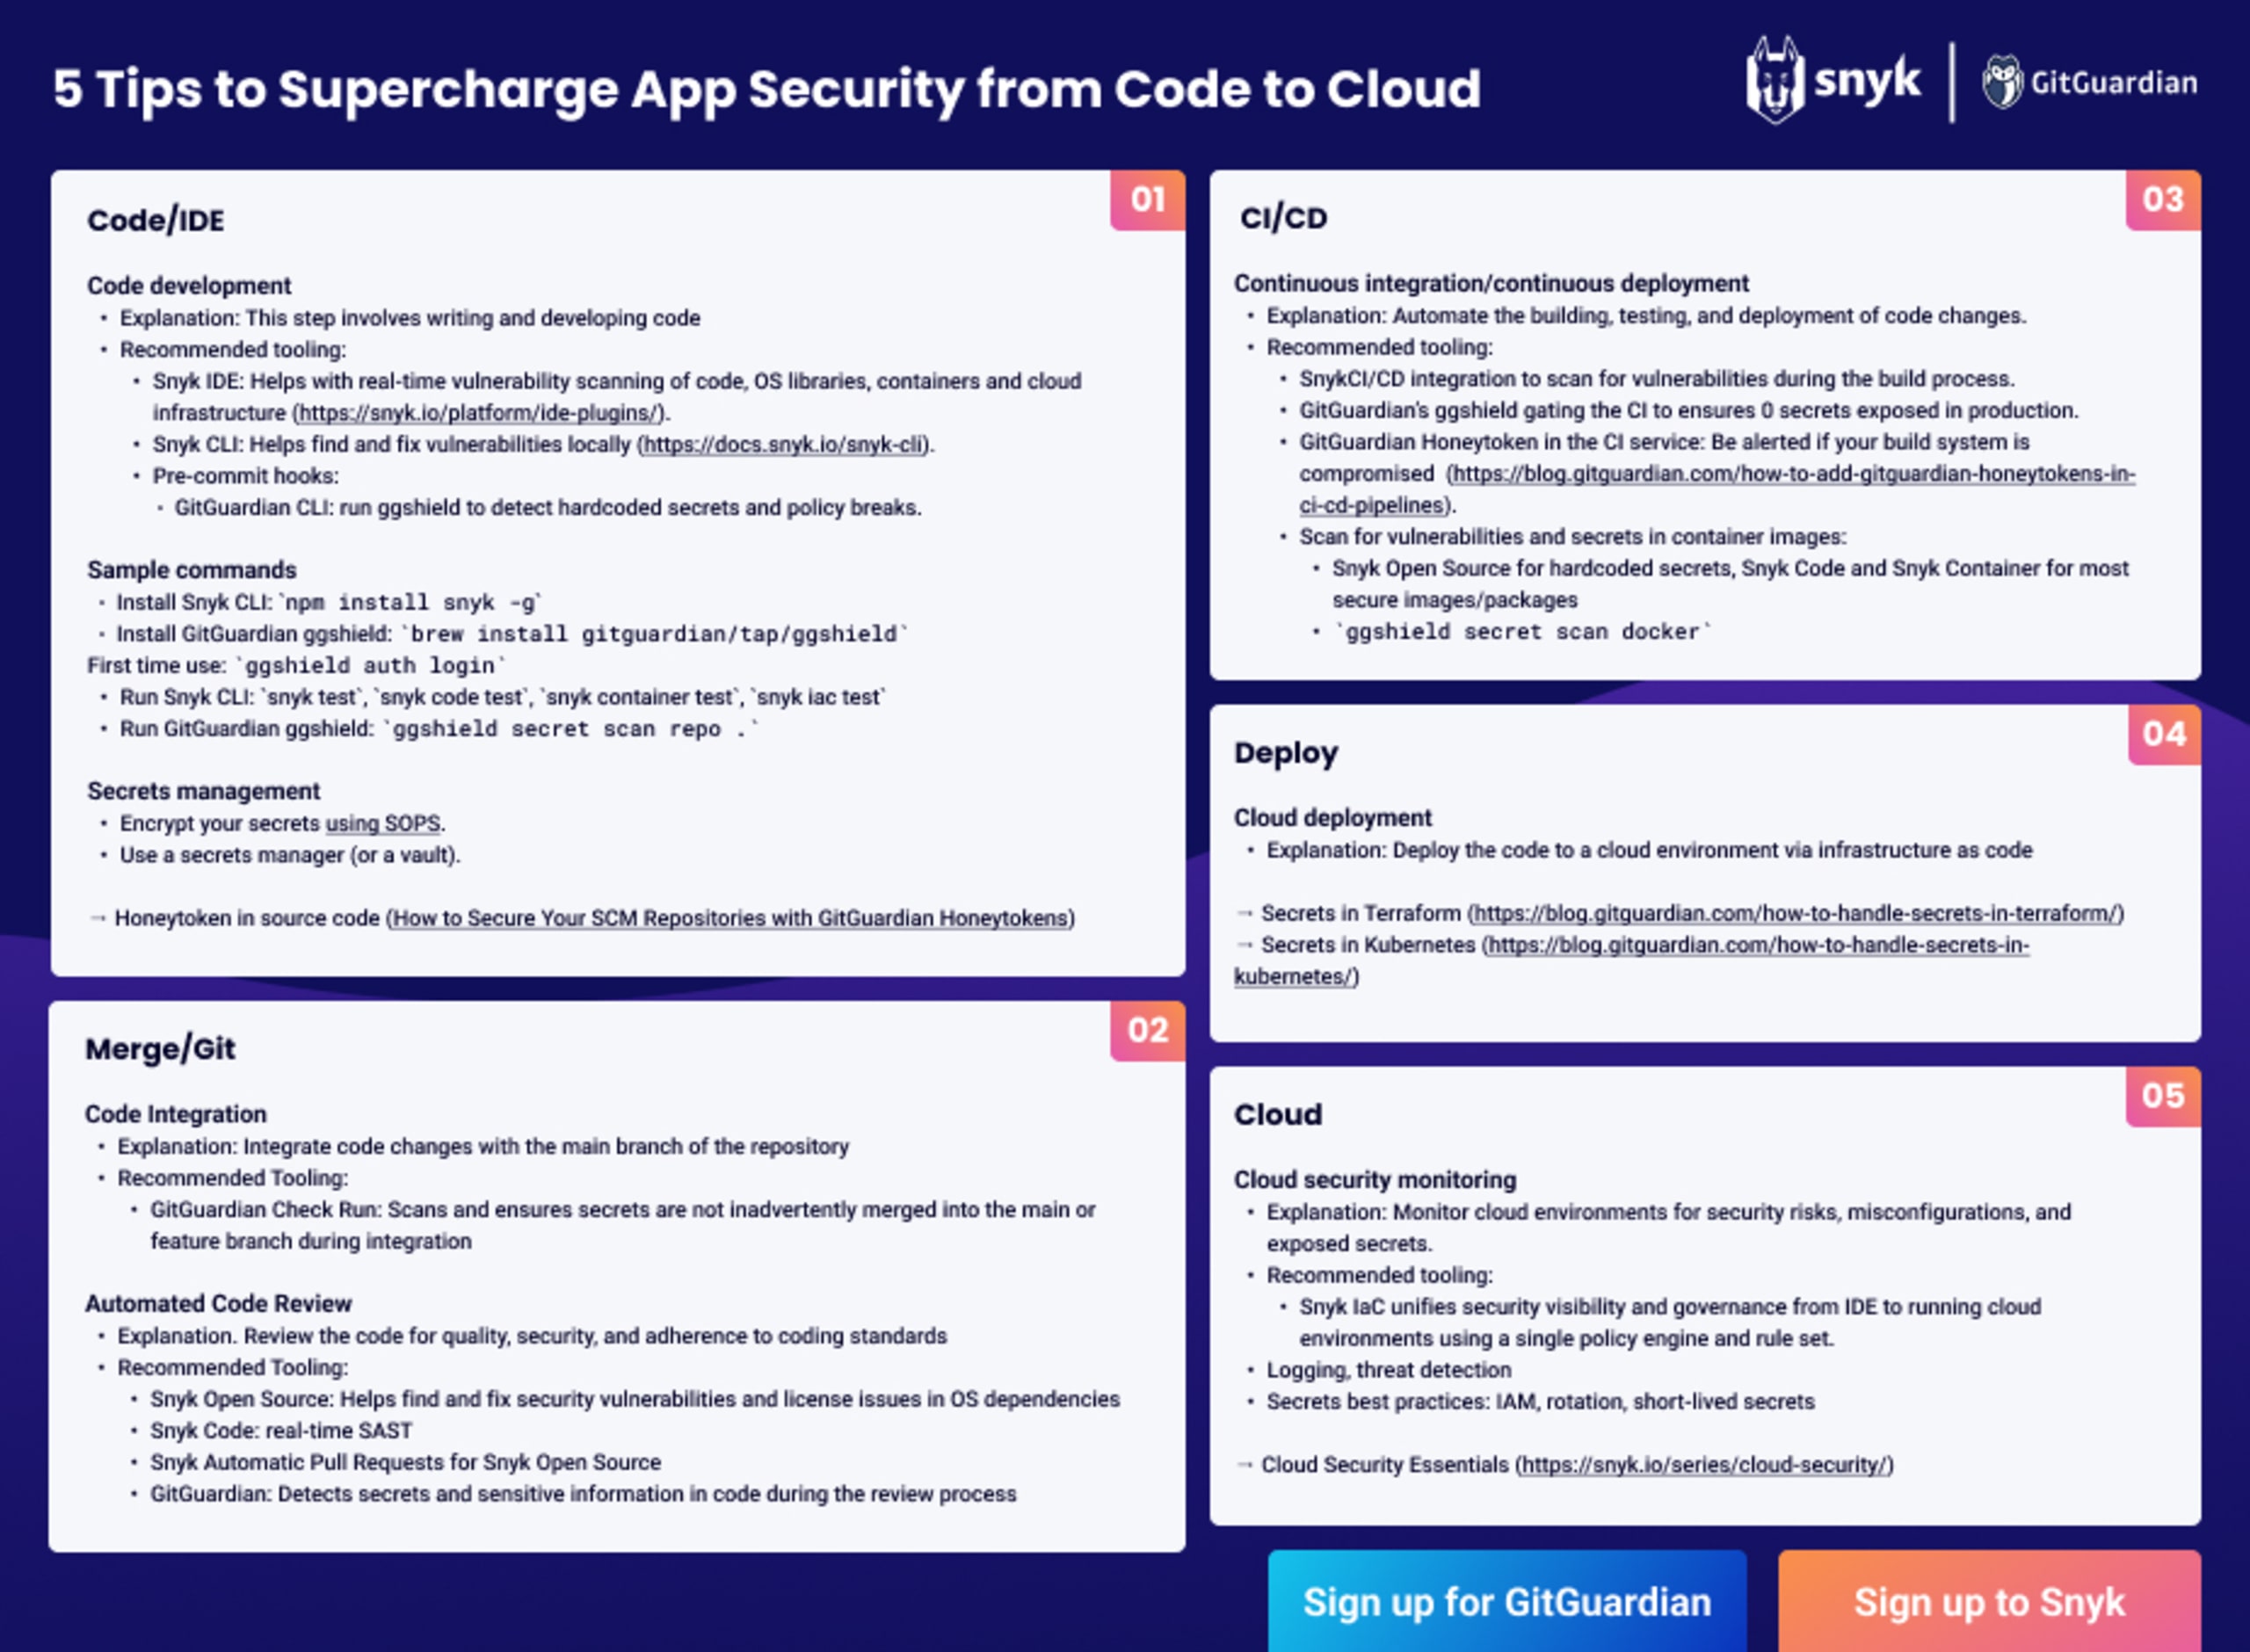
ソフトウェア開発ライフサイクルにセキュリティを組み込むことで、開発者がセキュリティに責任を持ち、リスクを事前に軽減できるようになるとともに、組織内にセキュリティ文化を根付かせることができます。
これが特に重要である理由は次のとおりです。
リスクの事前軽減:ソフトウェア開発ライフサイクルの初期段階からセキュリティ対策を取り入れることで、セキュリティ侵害、データ漏えい、その他のインシデントのリスクを最小限に抑えられます。
コストと時間の削減:開発後期や本番環境でセキュリティ問題を修正するには、大幅に多くの時間とコストがかかることがあります。
コンプライアンスと規制要件:多くの業界では、GDPR、HIPAA、PCI DSS、ISO 27001など、セキュリティに関する厳格なコンプライアンス要件や規制要件が定められています。ソフトウェア開発ライフサイクル全体にセキュリティを組み込むことで、要件を満たすために必要なセキュリティ管理策を確実に実装できます。
信頼と顧客の安心感の向上:セキュリティ侵害は組織の評判に深刻な影響を及ぼし、顧客の信頼を損なうおそれがあります。ソフトウェア開発ライフサイクル全体でセキュリティを優先することで、組織は機密データと顧客情報の保護に取り組む姿勢を示せます。
シフトレフトのアプローチ:ソフトウェア開発ライフサイクルの早い段階からセキュリティ対策を取り入れることは、シフトレフトの原則に沿ったものです。つまり、要件定義や設計の段階から、できるだけ早くセキュリティ上の懸念に対処します。また、開発者がセキュリティに責任を持ち、セキュリティチームと協力して、開発の初期段階からより安全なアプリケーションを構築できるようにします。
ソフトウェア品質の向上:ソフトウェア開発ライフサイクルにセキュリティ対策を取り入れることで、ソフトウェアの品質が向上します。アプリケーション全体の信頼性、安定性、パフォーマンスを高められます。
新たな脅威への迅速な対応:ソフトウェア開発ライフサイクル全体にセキュリティ対策を組み込むことで、新たに発生するセキュリティ脅威にも迅速に対応できます。開発者は、セキュリティパッチや更新、対抗策を速やかに適用できます。
コードセキュリティ
コードの脆弱性は、セキュリティ侵害やデータ漏えい、その他の悪意ある活動につながる可能性があるため、コードセキュリティはアプリケーション開発における重要な要素です。コードセキュリティにおける一般的な課題には、次のようなものがあります。
脆弱な依存関係
開発を効率化し、既存の機能を活用するために、多くのアプリケーションはオープンソースのライブラリやフレームワークに依存しています。しかし、これらの依存関係自体に脆弱性が含まれることがあります。脆弱性を特定して対処しなければ、攻撃者の侵入口になりかねません。依存関係を把握し、セキュリティパッチを常に適用し、使用するバージョンに既知の脆弱性がないことを確認する必要があります。
安全でないコーディング慣行
安全でないコーディング慣行は、コードベースに脆弱性を持ち込む可能性があります。開発者が意図せず、攻撃者に悪用されるおそれのある安全でない関数や手法を使用することがあります。たとえば、古い暗号化アルゴリズムの使用、ユーザー入力の検証不足、適切なアクセス制御の未実装などです。安全でないコーディング慣行は、セキュリティ意識の不足やトレーニングの不備によって生じることがよくあります。
コードレビューの不足
コードレビューのプロセスが不十分、または一貫していないと、セキュリティ上の問題を見逃す可能性があります。徹底したコードレビューを行わなければ、脆弱性が見過ごされ、コードベースが攻撃を受けやすい状態に陥るおそれがあります。コードレビューでは、機能面とセキュリティ面の両方を確認し、セキュリティのベストプラクティスが守られていること、潜在的な脆弱性が特定されていること、安全なコーディング標準が維持されていることを確かめる必要があります。セキュリティ侵害のリスクを最小限に抑えるには、定期的かつ包括的なコードレビューが欠かせません。
こうしたセキュリティ上の主要な課題に対処するには、安全なコーディング慣行の導入、開発者への継続的な教育とトレーニング、堅牢な依存関係管理プロセス、安全なコーディングガイドライン、定期的なコードレビュー、脆弱性や潜在的な弱点を特定する自動化ツールなど、多面的なアプローチが必要です。
コードセキュリティにSnykとGitGuardianを活用する
開発者や組織は、SnykとGitGuardianの機能を活用することで、ソフトウェア開発ライフサイクル全体を通じてコードセキュリティを強化できます。これらのツールは、脆弱性の特定、依存関係の保護、コードの分析、公開されたシークレットの検出に役立つ幅広い機能とインテグレーションを備え、アプリケーション全体のセキュリティ態勢を向上させます。
Snykコマンドラインインターフェース(CLI)
Snyk CLIは、開発者がSnykを開発ワークフローにシームレスに組み込める、多用途なツールです。セキュリティスキャンの実行や脆弱性検出の自動化に、柔軟かつカスタマイズ可能な方法を提供します。Snyk CLIをビルドスクリプトやCI/CDパイプラインに組み込むことで、コードや依存関係の脆弱性を自動的にスキャンできます。Snyk CLIは複数のプログラミング言語、パッケージマネージャー、インテグレーション方式に対応しており、開発プロセスにセキュリティチェックを組み込むうえで役立ちます。
npm install snyk -gを実行すると、Snyk CLIをグローバルにインストールできます。これにより、snyk test、snyk code test、snyk container test、snyk iac testなどのコマンドを実行して、コード、依存関係、コンテナ、Infrastructure as Codeの脆弱性や設定ミスをスキャンできます。
Snyk CLIの詳細はこちらをご覧ください。
Snykの統合開発環境(IDE)
Snykは、Visual Studio Code、IntelliJ IDEA、Eclipseなどの人気IDE向けに、プラグインとインテグレーションを提供しています。これらを利用すると、Snykの脆弱性検出機能を開発者のコーディング環境に直接取り込み、コードの作成中にセキュリティ上の問題についてリアルタイムでフィードバックを受け取れます。IDEとのインテグレーションにより、開発者は即座にアラートや修正案を受け取り、脆弱性にその場で対処しながら、安全なコーディング慣行に沿って開発を進められます。
お使いのIDEにプラグインをインストールする方法はこちらをご覧ください。
Snyk Open Source
Snyk Open Sourceは、オープンソースの依存関係をスキャンして脆弱性を検出する強力なツールです。プロジェクトで使用されている依存関係を分析し、ライブラリやフレームワークに既知の脆弱性がないか特定します。Snyk Open Sourceは、依存関係に伴うセキュリティリスクを開発者が把握できるようにし、修正方法を提示します。
Snyk Code
Snyk Codeは、コードリポジトリを分析してセキュリティ上の欠陥を検出するツールです。静的アプリケーションセキュリティテスト(SAST)技術と最先端のハイブリッドAIを活用し、コードベースに潜む潜在的な脆弱性、安全でないコーディング慣行、よくあるセキュリティ上の落とし穴を検出します。特定された問題を修正するための、実行可能な分析結果と推奨事項を開発者に提供します。一般的なバージョン管理システムと連携するため、既存のワークフローにシームレスに組み込み、コードのセキュリティ上の欠陥を分析できます。
GitGuardian
GitGuardianは、コードリポジトリ内のシークレットや機密情報の検出に特化し、Snykの機能を補完します。リポジトリをスキャンして、APIキー、パスワード、トークンなど、漏えいするとセキュリティ侵害につながるおそれのある認証情報を検出します。GitGuardianはコミット単位で動作し、コードの変更を監視して、ハードコードされた認証情報をリアルタイムで特定します。GitGuardianを活用することで、開発者や組織はセキュリティ上の脆弱性に先手を打って対処し、機密情報への不正アクセスや悪用を防止できます。
GitGuardianの詳細はこちらをご覧ください。
クラウドセキュリティ
クラウド環境は、分散型の性質、責任共有モデル、さまざまなクラウドサービス管理の複雑さから、独自のセキュリティ課題をもたらします。クラウドセキュリティにおける一般的な課題には、次のようなものがあります。
データ侵害
クラウド環境には膨大な量の機密データが保存されているため、サイバー攻撃者にとって魅力的な標的となります。クラウドサービスの脆弱性、弱いアクセス制御、内部脅威などが原因でデータ侵害が発生する可能性があります。データ侵害は、金銭的損失、評判の低下、法的責任につながるおそれがあります。
設定ミス
クラウドリソースの設定が不適切だと、機密データが公開されたり、攻撃者に不正アクセスを許したりする可能性があります。設定ミスは、ストレージバケット、ネットワーク設定、仮想マシン、アクセス制御ポリシーなど、さまざまなレベルで発生します。セキュリティ設定の不備は、人的ミス、知識不足、自動化の不十分さが原因となることがあります。
内部脅威
従業員や請負業者など、クラウドリソースへの特権アクセスを持つ内部関係者は、重大なセキュリティリスクとなる可能性があります。内部脅威には、個人が私的利益や悪意ある活動のためにアクセス権を悪用する意図的なものと、誤って機密データを公開したり、ソーシャルエンジニアリング攻撃の被害に遭ったりする意図しないものがあります。
安全でないAPI
クラウドサービスは、通信や連携にAPIを利用します。安全でないAPIは、攻撃者に悪用され、不正アクセスやデータの改ざん、その他の攻撃につながる可能性があります。APIの脆弱性には、認証メカニズムの不備、認可制御の弱さ、入力検証の不十分さなどがあります。
コンプライアンスと規制要件
クラウド環境には、GDPR、HIPAA、PCI DSSなど、さまざまなコンプライアンス要件や規制の対象となる機密データが保存されていることがよくあります。こうした規制への準拠を確保し、クラウドインフラストラクチャ内のデータプライバシーとセキュリティを維持することが不可欠です。コンプライアンス基準を満たせなければ、罰則や法的問題、顧客の信頼喪失につながるおそれがあります。
アイデンティティとアクセス管理
クラウドでユーザーのアイデンティティ、ロール、アクセス制御を管理することは容易ではありません。リソースへの不正アクセスを防ぐには、適切な認証および認可メカニズムを実装する必要があります。強力なパスワードポリシーの設定、多要素認証の導入、アクセス権限の定期的な見直しは、堅牢なアイデンティティとアクセス管理を実現するうえで重要です。
クラウドセキュリティの課題に対処するには、セキュリティ制御や暗号化の実装などの技術的対策に加え、セキュリティトレーニング、インシデント対応計画、定期監査などの組織的な取り組みも必要です。さらに、Snykのような開発者向けセキュリティツールを活用することで、クラウドインフラストラクチャのセキュリティ態勢を強化できます。
Snyk Container
Snyk Containerは、コンテナイメージをスキャンして脆弱性を検出し、コンテナ化されたアプリケーションの保護を支援します。Dockerなどで作成されるコンテナは、ポータビリティとスケーラビリティに優れていることから、クラウドでのアプリケーションのデプロイに広く使われています。しかし、コンテナイメージには脆弱なコンポーネントや古い依存関係が含まれていることがあり、攻撃者に悪用されるおそれがあります。
Snyk Containerはコンテナのビルドプロセスにシームレスに統合できるため、開発チームや運用チームは脆弱性を早期に特定し、修正できます。Snyk Containerは脆弱なパッケージ、ライブラリ、フレームワークを検出し、具体的な脆弱性の詳細、深刻度、推奨される修正手順など、実践的な情報を提供します。
Snyk IaC
Snyk Infrastructure as Code (IaC)は、コードテンプレートを使ってクラウドインフラを管理・プロビジョニングするクラウド環境の保護を支援します。Terraform、AWS CloudFormation、Azure Resource Managerなどのツールを使えば、開発者はインフラリソースをプログラムで定義できます。しかし、こうしたインフラ定義に設定ミスやセキュリティ上の脆弱性があると、クラウド環境のセキュリティに深刻な影響を及ぼすおそれがあります。
Snyk IaCは、IaCテンプレートを分析し、セキュリティ上の問題や設定ミスを特定します。コードをスキャンして、潜在的な脆弱性、安全でない設定、コンプライアンス違反の可能性を明らかにします。開発やデプロイのサイクルの早い段階で問題を検出することで、インフラのプロビジョニング前に修正できます。また、Snyk IaCはセキュリティのベストプラクティスの徹底と、業界標準や規制要件への準拠も支援し、設定ミスや安全でないクラウドインフラのリスクを軽減します。
これらのツールはスキャンと分析を自動化し、脆弱性や設定ミスの早期検出と修正を可能にします。Snykをクラウドのデプロイパイプラインに統合することで、プロアクティブなセキュリティ対策を実現し、コンテナ化されたアプリケーションとインフラテンプレートの安全性とコンプライアンスを確保できます。
コードに立ち返る:開発者のための継続的なフィードバックループ
継続的なフィードバックループは、DevSecOpsを成功させるうえで欠かせない要素です。セキュリティ上の問題に関するリアルタイムの分析とフィードバックを開発者に提供し、脆弱性への効果的な対処とコードのセキュリティ向上を可能にします。開発者のための継続的なフィードバックループを構成する主な要素は次のとおりです。
セキュリティテストの自動化
開発ワークフローに自動化されたセキュリティテストを組み込むことで、コードと依存関係を継続的にスキャン、分析できます。SnykやGitGuardianなどのツールを導入して、静的コード解析、脆弱性スキャン、シークレット検出を実行できます。セキュリティテストを自動化すれば、セキュリティチェックを一貫して実施でき、脆弱性を見逃すリスクを減らせます。
リアルタイム通知
セキュリティ上の問題が見つかったら、開発者にすぐ通知する必要があります。通知はメール、チャットプラットフォーム、統合開発環境(IDE)など、さまざまなチャネルで配信できます。リアルタイム通知によって、開発者はセキュリティ上の問題に迅速に対応し、必要な措置を講じられます。
詳細なレポートと修正ガイダンス
セキュリティツールは、検出された脆弱性、その深刻度、推奨される修正手順を詳しくまとめた包括的なレポートを提供する必要があります。こうしたレポートにより、開発者はセキュリティ上の問題が発生した背景を理解し、効果的な修正方法を確認できます。明確で実践的な修正ガイダンスがあれば、開発者は脆弱性に効率よく対処できます。
セキュリティチームとの連携
継続的なフィードバックループでは、開発者とセキュリティチームの連携が不可欠です。開発者はセキュリティの専門家と緊密に協力し、検出結果を理解したり、ベストプラクティスについて助言を受けたり、修正方針を話し合ったりできます。こうした連携は知識の共有を促し、開発チーム全体のセキュリティ意識を高めるとともに、セキュリティ対策を組織の目標に沿ったものにします。
継続的な改善
継続的なフィードバックループは、開発者がフィードバックを取り入れ、必要な改善を行い、コードを反復的に見直せるものである必要があります。セキュリティ上の問題に継続的に対処し、そこから学ぶことで、開発者はセキュアコーディングへの理解を深め、セキュリティを開発の考え方に取り入れられます。
継続的なフィードバックループによって、開発者はセキュリティ上の問題を把握し、速やかに対応できるようになり、開発チーム内にプロアクティブなセキュリティ文化を築けます。
SnykとGitGuardianで検出されたセキュリティ上の問題への対処
SnykやGitGuardianなどのツールがセキュリティ上の問題を検出したら、効果的に対処するために体系的な手順を踏むことが重要です。SnykとGitGuardianで見つかった問題に対処する主な手順は次のとおりです。
1. 優先順位付け
すべてのセキュリティ上の問題が、同じ深刻度や影響度を持つわけではありません。検出された問題の重大性と、アプリケーションのセキュリティに及ぼす潜在的な影響に基づいて、優先順位を付けることが重要です。重大な脆弱性や機密情報の漏えいには最優先で対処し、その後、深刻度の低い問題に対応します。
2. 修正計画の策定
問題に優先順位を付けたら、開発者はセキュリティチームと協力して修正計画を立てます。計画には、コードの変更、依存関係の更新、設定の変更、インフラの調整など、特定された各問題の修正に必要な手順を盛り込みます。また、コードベースやインフラの他の部分に及ぼす可能性のある依存関係や影響も考慮する必要があります。
3. コードレビューとテスト
必要な変更を実施した後は、徹底的なコードレビューとテストを行い、新たな問題を引き起こすことなく、セキュリティ上の問題を効果的に解決できているか確認することが重要です。コードレビューでは見落とされた脆弱性や弱点を特定できます。また、単体テスト、統合テスト、セキュリティテストなどを実施することで、修正の有効性を検証できます。
4. 継続的な監視
セキュリティ対策は継続的な取り組みであり、新たな問題や再発がないか常に監視することが重要です。SnykやGitGuardianが提供する継続的な監視機能を活用すれば、新たに発生した脆弱性、設定ミス、漏えいしたシークレットを特定できます。開発者はセキュリティ上の問題を継続的に監視して対処することで、開発ライフサイクル全体を通じてプロアクティブなセキュリティ態勢を維持できます。
5. 連携と知識の共有
SnykとGitGuardianで見つかったセキュリティ上の問題に対処するには、開発者とセキュリティチームの連携が必要です。開発者はセキュリティの専門家と緊密に協力し、脆弱性の内容を理解したり、セキュアコーディングの実践方法について助言を受けたり、修正方針を話し合ったりする必要があります。こうした連携は知識の共有を促し、開発者が同様の問題を将来防ぐために必要なスキルと知識を身につけることにつながります。
連携によって実現するセキュアコーディング
開発チームに強固なセキュリティ文化を根付かせるには、セキュアコーディングにチームで取り組むことが重要です。
継続的な学習と改善
進化するセキュリティの課題に先手を打つには、継続的な学習と改善の文化を重視することが重要です。組織は、開発者が最新のセキュリティ動向を把握し、セキュリティ関連のカンファレンスやウェビナーに参加し、セキュリティコミュニティで交流できるよう、リソースを提供する必要があります。開発者同士が知識や経験を共有するよう促すことで、開発チーム内に学びと連携の文化を育めます。
セキュリティのトレーニングと教育
開発者に包括的なセキュリティトレーニングと教育を提供することは不可欠です。これには、一般的なセキュリティ脆弱性、セキュアコーディングの実践方法、最新のセキュリティ脅威や攻撃手法への理解を深めることが含まれます。開発者が安全なコードを書き、安全な設計原則を実践し、セキュリティのベストプラクティスに従えるよう、必要な知識とスキルを身につけられるようにする必要があります。
セキュリティチャンピオンと推進者
開発チーム内にセキュリティチャンピオンを任命することで、セキュアコーディングの実践を推進できます。セキュリティチャンピオンは、セキュリティ原則を深く理解した開発者で、チーム内でセキュリティを推進する役割を担います。ガイダンスやメンタリングを提供し、開発者とセキュリティチームの橋渡し役となることで、セキュリティ意識の向上とベストプラクティスの浸透を促します。
まとめ
SnykとGitGuardianは、DevSecOpsの実践を強化する強力なツールを提供します。SnykやGitGuardianなどのツールを活用することで、DevSecOpsを強化し、ソフトウェア開発のプロセスをより効率的かつ安全にできます。
SnykとGitGuardianを併用すれば、組織のセキュリティ態勢を強化し、リスクを軽減するとともに、進化するセキュリティ脅威に対する堅牢な防御を維持できます。


