ソーシャルトレンドを発表:ソーシャルメディアをセキュリティインテリジェンスに活用


2021年7月28日
0 分で読めますSocial Trendsの提供を開始しました。ソーシャルメディアインテリジェンス(SOCMINT)をSnykの脆弱性データに加えることで、開発チームとセキュリティチームが脆弱性の優先順位をより効果的に判断できるよう支援します。
現在、多くの組織が膨大な脆弱性のバックログを抱えており、セキュリティ脆弱性をタイムリーに見つけて修正するのは非常に困難です。リストにあるすべての脆弱性をトリアージし、対処するだけの人手が足りないのが現状です。そこで重要になるのが優先順位付けです。リスクを評価し、リソースをどこに集中させるかを決め、最もリスクの高い脆弱性を修正する。そして、このサイクルを繰り返します。
しかし、優先順位付けを効果的に行うには、質の高いセキュリティインテリジェンス。が欠かせません。その脆弱性は修正できるのか。実際に悪用されているエクスプロイトがあるのか、またそのエクスプロイトの成熟度はどの程度か。その脆弱性は到達可能なのか。いつ初めて持ち込まれたのか。こうした問いに答えられない、あるいは十分な精度で答えられないと、優先順位付けを誤り、結果として組織のセキュリティリスクを高めることになりかねません。
SnykのSecurity Researchチームが精選、蓄積、開発しているSnykのセキュリティインテリジェンスは、アプリケーション内のセキュリティ問題を見つけるだけでなく、それらの修正に優先順位を付け、迅速かつ簡単に対処するために必要な専門知識と背景情報を提供します。Social Trendsによって、このインテリジェンスはさらに強化され、最もリスクの高い脆弱性に注力できるよう、Snykユーザーに新たなシグナルを提供します。
ソーシャルメディアの役割
Chromeのゼロデイを投下しに来ました。そう、今読んだとおりです。
@r4j0x00
今年4月、セキュリティ研究者のRajvardhan Agarwalは、Chromeやその他の人気ウェブブラウザに影響するゼロデイのリモートコード実行(RCE)脆弱性のエクスプロイトを共有しました。
Agarwalだけではありません。#0day、#zerodaytoday、#CVE、#exploitなどのハッシュタグを検索すると、セキュリティ関係者がTwitterで脆弱性について議論するのは珍しくないことがわかります。TwitterやRedditなどのソーシャルメディアプラットフォームでは、脆弱性、エクスプロイト、マルウェアに関する情報がますます共有されるようになっています。こうした議論の多くは、脆弱性のライフサイクルの早い段階で行われ、一般公開される前のこともあります。
2020年の調査レポートでは、2015年から2017年にソーシャルメディアで議論されたCVEを分析し、平均してNVDに登録される87日前にTwitter、Reddit、GitHubで話題になっていたことが明らかになりました。たとえば、2017年のWannaCryおよびNotPetya攻撃で悪用された脆弱性CVE-2017-0144は、NVDに登録される3日前にTwitterで議論されていました。

一方、脆弱性が一般公開された後、エクスプロイトが利用可能になる前など、ライフサイクルのもう少し後の段階でソーシャルメディア上の話題になる脆弱性もあります。概念実証(PoC)エクスプロイトや、より成熟したエクスプロイトも頻繁に議論の対象になります。当然ながら、脆弱性の深刻度が高いほど注目を集め、議論、やり取り、エンゲージメントが増えます。
こうした議論には、セキュリティアナリストや実務担当者が組織をより適切に保護するための貴重な情報が含まれていますが、悪意のある攻撃者も集まり、同じ情報が攻撃に利用される可能性があります。SnykのSecurity Researchチームは、ソーシャルメディア上の脆弱性に関する活動と、その脆弱性が悪用される可能性との間に強い相関関係があることを確認しました。Snykが特定したトレンド中の脆弱性の80%には、実際に悪用されているエクスプロイトまたはPoCが見つかっています。実際、これらのエクスプロイトの85%は、トレンドになっていた期間の前にも期間中にも、既知のエクスプロイトデータベースに正式に公開されていませんでした。
このようなソーシャルメディアのシグナル(ソーシャルメディアインテリジェンス)を早期に把握することは、組織がどの脆弱性から対処すべきかを判断するうえで大きな助けになります。
SnykのSocial Trendsの活用方法
SnykのSocial Trendsは、特定の脆弱性がTwitterでトレンドになっているかどうかをユーザーが確認できるように設計されています。
では、Snykはどのようにして脆弱性がトレンドになっているかを判断するのでしょうか。Twitterの公開APIからデータを取得し、CVEへの言及を含む議論に絞り込んでいます。Snykの脆弱性データベースを用いて構築、検証した統計モデルで、特定の議論に対する人々のエンゲージメントのレベルを測定します。いいねやリツイートの数、やり取りの度合いも考慮します。この処理は、正確な結果を得るために不可欠です。Twitterにはボットの活動など多くの「ノイズ」があり、誤ったシグナルにつながる可能性があるためです。
トレンド中の脆弱性が特定されると、Snykの優先度スコアに考慮要素として加わります。このスコアは、脆弱性のCVSSスコア、修正プログラムの有無、既知のエクスプロイト、脆弱性の新しさ、到達可能性に加え、脆弱性がトレンドになっているかどうかも反映する評価システムです。1~1000のスコアは、セキュリティ脆弱性とライセンスの問題の両方について算出され、Snyk UIの各問題の右上に表示されます。
トリアージの際は、左側の優先度スコアフィルターを使うと、脆弱性のリストをすばやく絞り込み、スコアの高いものに集中できます。脆弱性カードには、Snykが脆弱性に関して提供するその他のセキュリティインテリジェンスと並んでSocial Trendsフィールドが表示され、関連するTwitter上の議論へのリンクも確認できます。
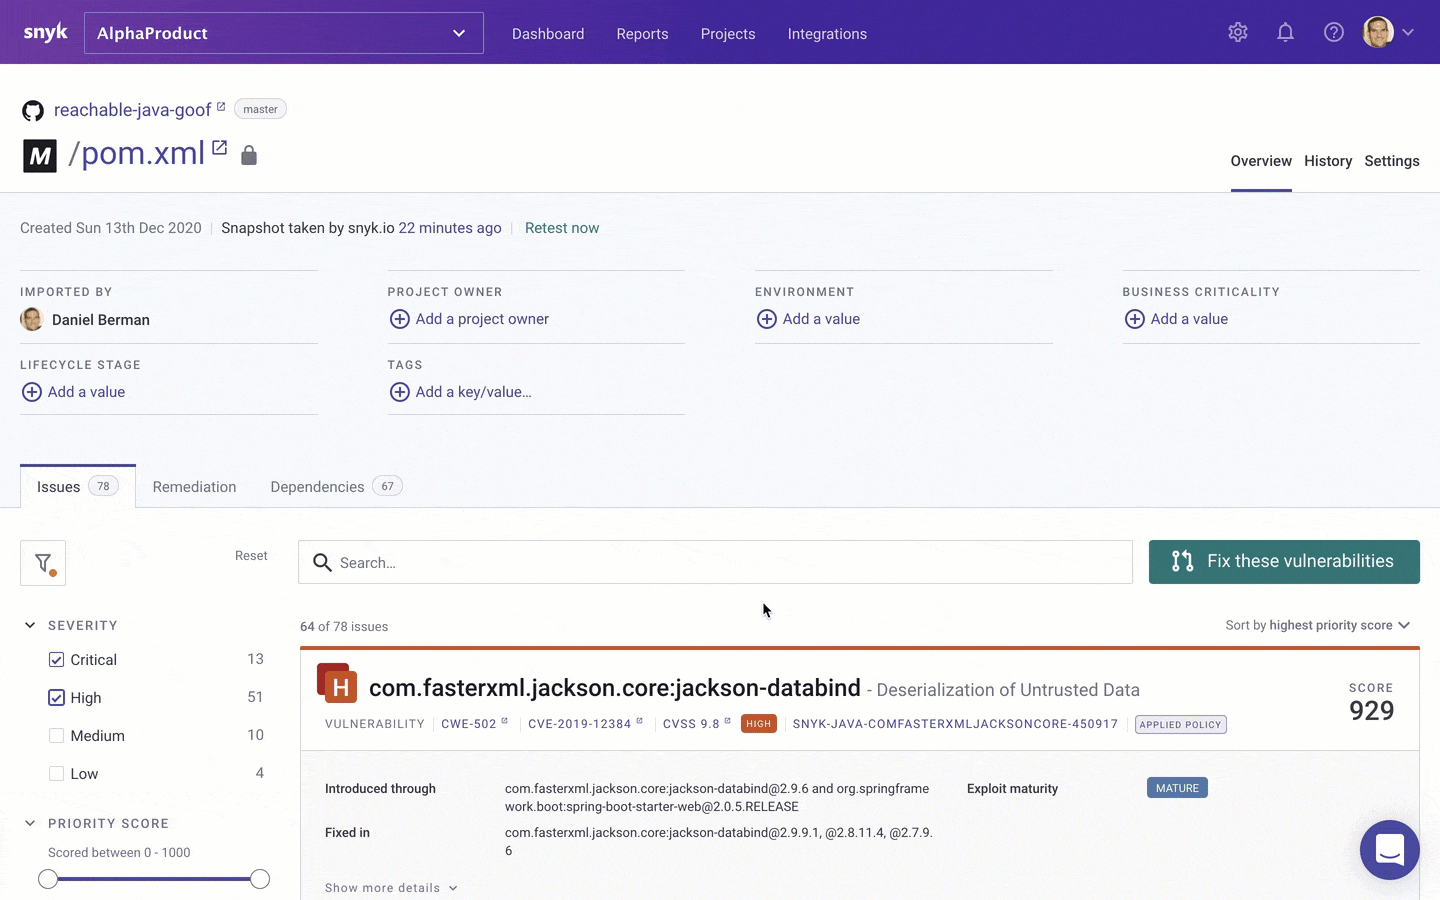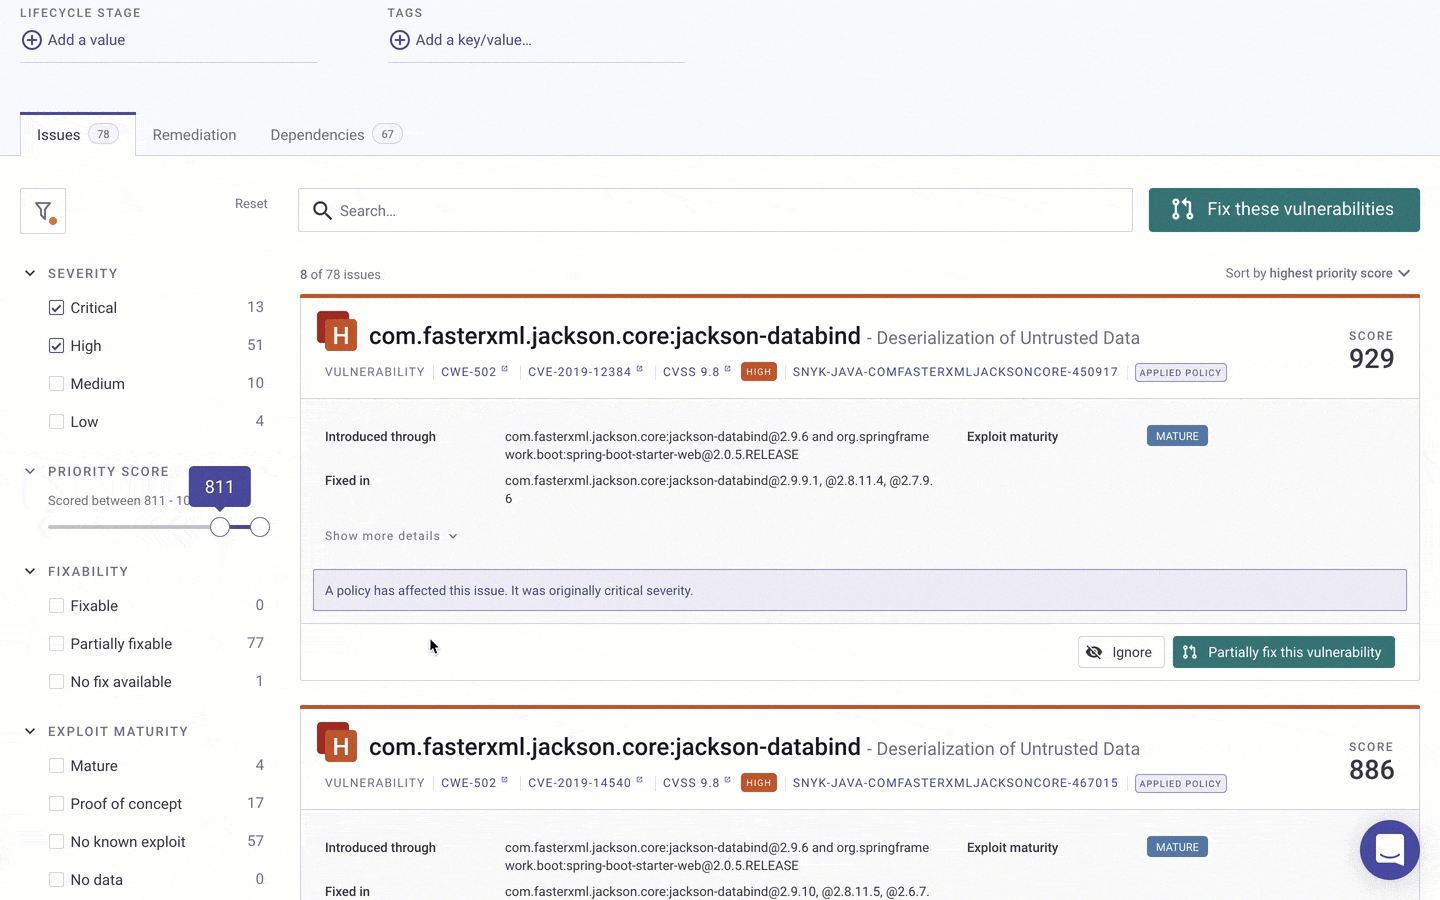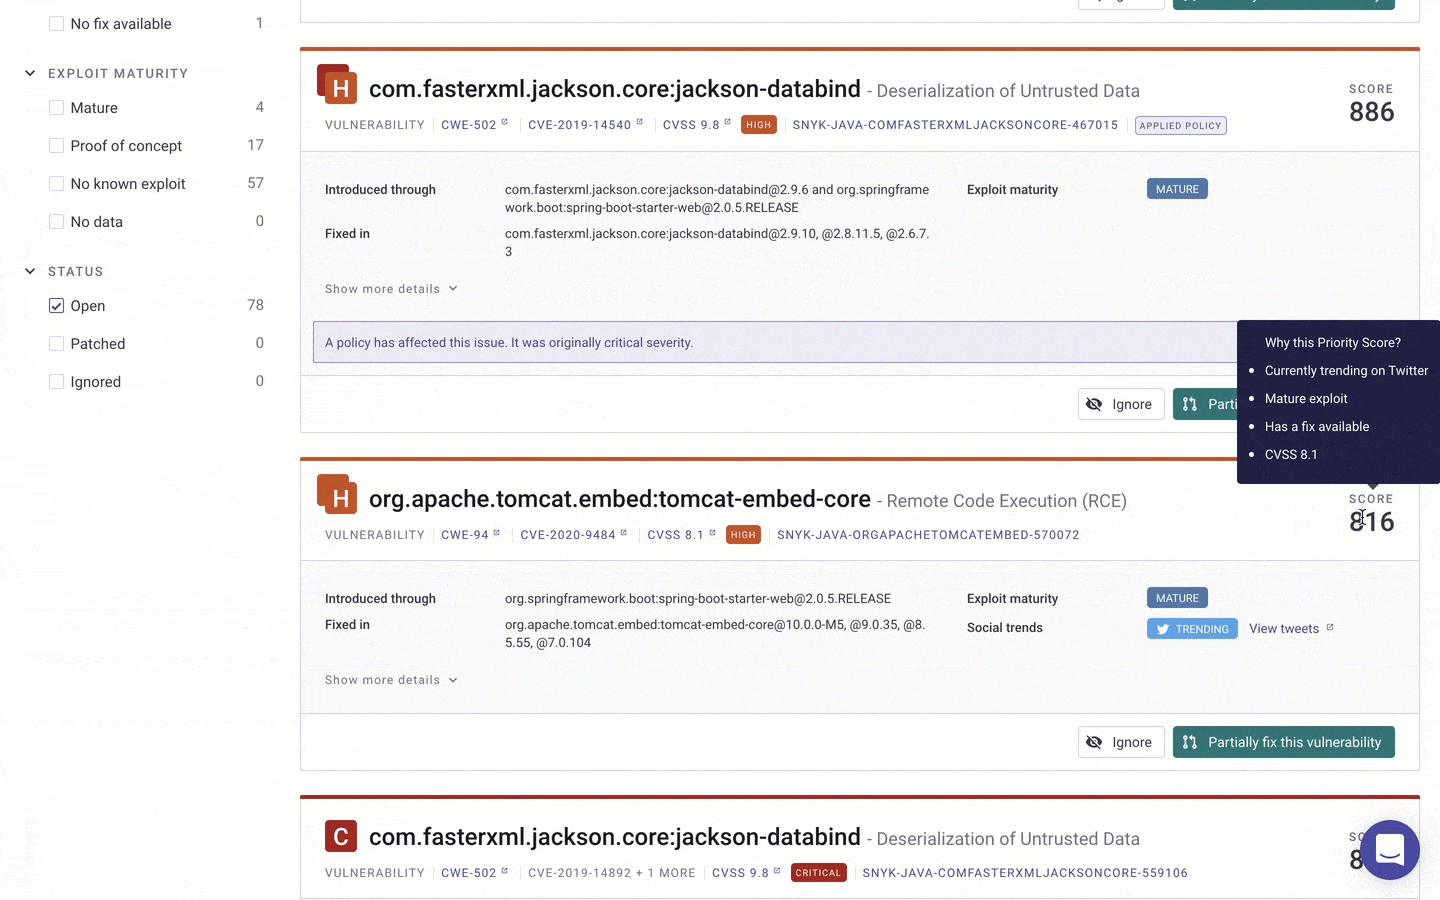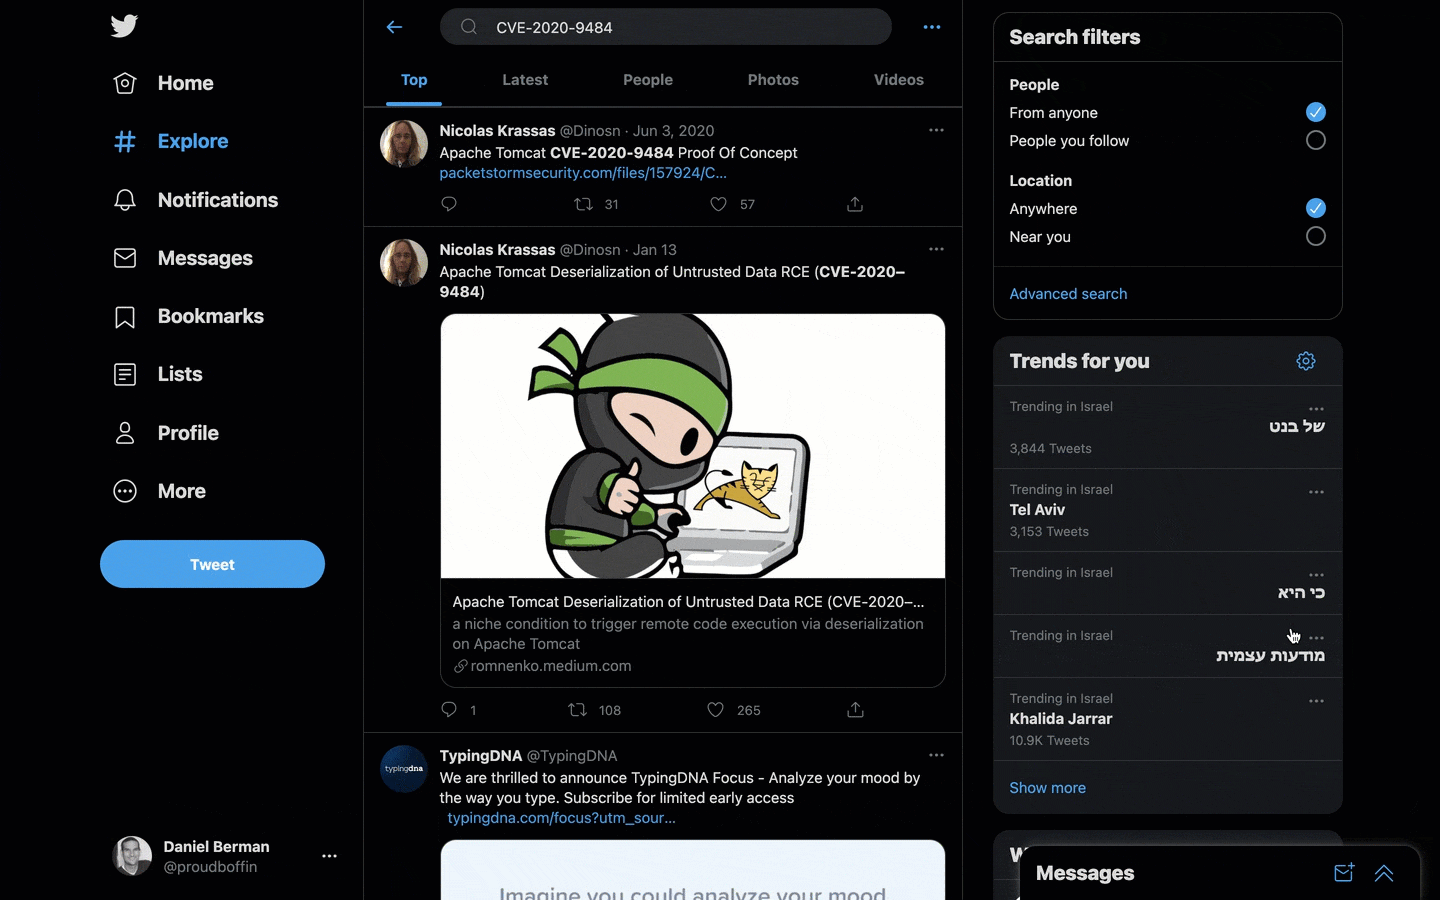
Snyk APIを使ってSnykの脆弱性データを統合している場合は、Social Trendsも利用できます。情報をレポートやダッシュボードに取り込み、既存のツールやワークフローから脆弱性をより詳しく把握できます。
トレンドはいつか落ち着くものです。Snykはそのタイミングを特定し、Snyk UIからSocial Trendsフィールドを削除します。
優先順位付けを簡単に
利用できるセキュリティインテリジェンスの質は、優先順位付けに直接影響します。インテリジェンスの精度が十分でなければ、誤った脆弱性を優先してしまうかもしれません。使いやすい形でアクセスできなければ、活用して対策を講じるのが難しくなります。また、情報がタイムリーでなかったり、網羅性に欠けていたりすれば、脆弱性にすばやく優先順位を付けることはできません。
SnykのSecurity Researchチームは、当社のテクノロジーとコミュニティからの貢献を組み合わせ、アプリケーションで見つかった脆弱性に簡単かつ迅速に優先順位を付けて修正できるよう、セキュリティインテリジェンスを提供しています。Social Trendsはこのインテリジェンスに加わった最新のシグナルですが、これが最後ではありません。組織でより効果的な優先順位付けを実現できるよう、新たな方法を継続的に研究しています。
いつものように、皆さまからのフィードバックをお待ちしています。現在Social Trendsのデータソースとして使われているのはTwitterですが、RedditやDiscordなど他のソーシャルメディアプラットフォームも検討しています。今後この機能をどのように開発していくかを考えるうえで、皆さまのご意見が参考になります。まだ登録していない方は、ぜひSnykに登録してお試しください。すべての脆弱性がトレンドになるわけではないため、プロジェクトでSocial Trendsのシグナルが表示されない場合もあります。
Social Trendsは、Freeプランを含むすべてのSnykプランでご利用いただけます。Snyk Open Sourceのサポート対象プログラミング言語すべての脆弱性と、Snyk ContainerのLinux脆弱性が対象です。
開発者に愛され、セキュリティチームから信頼される。
Snykの開発者ファーストのツールは、ガバナンスやコンプライアンスのニーズに応える、統合された自動化セキュリティを提供します。


