SnykCon 2021振り返り #1:Snyk Learn、Snyk Apps、開発者セキュリティ、人を狙うハッキング、セキュリティチャンピオンなど


2021年10月7日
0 分で読めます素晴らしいですね!SnykConはここまで最高のイベントです!発表も、専門家による講演も盛りだくさんで、アプリケーションを安全に開発する方法も数多く紹介されています。Sam AaronがライブでコーディングしてくれたSonic Piのダンスパーティーも最高でしたね!一日の始まりにぴったりでした!

本日ご参加いただいた皆さま、ありがとうございました!お楽しみいただき、私たちが願っていたとおり、役立つ実践的な内容をお届けできていれば幸いです。参加できなかった方もご安心ください。イベント終了後、SnykConのページに講演を掲載しますので、ご都合のよいときにご覧いただけます。
この記事では、イベントで発表された注目のニュースを振り返り、開催されたセッションの内容も少しご紹介します。
Snyk Product Updates
SnykConは、Snykのロードマップについて知る絶好の機会です。たとえば昨年は、静的アプリケーションセキュリティテストの世界に革新をもたらす製品、Snyk Codeを発表しました。今年も製品に関するアップデートが数多くありました。SnykCon終了後にオンデマンドで公開される基調講演をぜひご覧いただきたいのですが、ここではその概要をご紹介します。
Snyk Code:Java、JavaScript、Pythonに加え、C#、Ruby、PHP、Goを新たにサポート。開発者はコード内のセキュリティ問題を検出し、修正できるようになります。
Snyk Open Source:ElixirとパッケージマネージャーのYarn 2、Poetryを新たにサポート。Atlassian BitBucketおよびAWS CodePipelineとのネイティブインテグレーションに対応。FossIDのC++スキャン機能を統合し、管理対象外のオープンソース、バイナリ検出、業界最高水準のコードスニペット分析をサポートします。
Snyk Container:Quay、GitHub Container Registry、GitLab、Google Artifact Registry、Harborなど、コンテナレジストリのサポートを拡大。オープンソースのコンテナスキャンツールTrivyを新たにサポートし、Snykの脆弱性データベースと連携します。
Snyk Infrastructure as Code:Terraformコード内のKubernetesマニフェストにおける設定の問題を検出する機能を新たにサポート。AWS、Azure、GCPに対応します。
Snyk API v3:最新バージョンのOpenAPIをベースとしたSnyk API v3は、3倍高速で、パフォーマンスが20倍向上。新しいissues、projects、エンドポイントも利用できます。
Snyk Learn:セキュリティ教育で開発者を支援
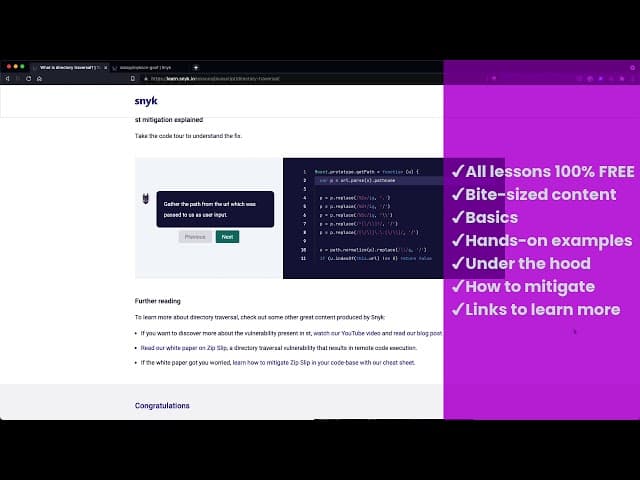
基調講演で発表された大きなニュースのひとつが、開発者向けの無料セキュリティ教育製品Snyk Learnです。今日の開発者には、コードを書いてアプリケーションを構築する最中に、必要な知識をすぐに学べる環境が求められています。Snyk Learnは、Snykで検出した脆弱性について学び、修正できるよう支援します。また、好みのプログラミング言語やエコシステムに合わせた、短時間で学べるセキュリティレッスンも提供します。Snyk Learnを使えば、開発者は自分自身のセキュリティ学習を主体的に進められます。
Snyk Learnの内容:
SQLインジェクション、ディレクトリトラバーサル、プロトタイプ汚染、クロスサイトスクリプティングなど、重要なセキュリティトピックを扱うモジュール型の学習コンテンツ。2021年第4四半期以降、さらに追加予定です。
実際に手を動かしながら学べる、順を追った手順とコードを使った学習例。
攻撃の防止と影響緩和に役立つ、詳しいヒント。
Snyk Developer Security PlatformおよびSnyk Advisorとのインテグレーション。
詳しくは、Snyk Learnの発表に関するブログをご覧ください。こちらの短い動画もぜひご覧ください。
Snyk Apps:独自のカスタムアプリを構築
もうひとつの大きな発表は、Snyk Appsです。これは、Snykプラットフォームを拡張し、それぞれのワークフローに簡単に統合できるようにする、新しい拡張機能です。そうです!独自のアプリを構築して、Snykの機能を拡張・拡大・自動化し、カスタマイズされた環境やワークフローに合わせられるようになりました。たとえば、Snykのセキュリティテスト結果をインシデント管理ツールに送信するアプリを作成できます。
Snyk Appsによって、インテグレーションはSnykプラットフォームの中核的な機能となります。次のような特長があります。
Snyk Appsは簡単に構築して使えます。アプリの作成者にも、導入するエンドユーザーにも使いやすい優れたUXを提供します。
Snyk AppsはSnyk APIをベースにしています。そのため、インテグレーションの安定性と安全性がこれまで以上に高まります。たとえば、ユーザーが誤って個人用APIキーを削除しても、Snykアプリが動かなくなることはありません。
Snyk Appsはより安全です。OAuth 2.0を採用し、必要なアクセス権だけを付与する詳細な権限設定が可能です。
詳しくは、Snyk Appsの発表に関するブログをご覧ください。
Snyk Impact:社会・環境へのインパクトプログラム
また、より安全で、包摂的かつ持続可能なソフトウェア開発と、社会的インパクトを生み出す分野の実現を目指すプログラム、Snyk Impactも発表しました。このプログラムは、環境・社会・ガバナンス(ESG)の考え方に沿っており、Snykの戦略、事業活動、ガバナンス体制に深く組み込まれています。
プログラムの開始にあたり、SnykはSnykConのスポンサー収益の100%を拠出します。さらに、Snyk Community Impact Centerを通じてSnykConで集まった寄付金に対し、最大10万ドルをマッチング拠出します。支援先は、テクノロジー業界の多様性向上に取り組む、初期参加の非営利テクノロジーパートナーです。AIEDU、CareerVillage、DevelopforGood、FastForward、LearningEquality、UPchieveが含まれます。
今後数か月のうちに、次の取り組みに向けた具体的な企業コミットメントを発表する予定です。
開発者セキュリティコミュニティにおける多様性、公平性、インクルージョン、帰属意識を高める。
社会的インパクトを生み出す世界のテクノロジー分野、特に非営利団体や認定Bコーポレーションにおいて、DevSecOpsとより広範なデジタル対応力を推進する。
2020年のCarbonNeutral認証取得に続き、Snyk全社の計画、意思決定、事業活動、パートナーシップに持続可能性の実践を取り入れ続ける。

Snyk Impactの発表に関するブログでは、Snykがすでに取り組んでいる活動や今後の計画について詳しくご紹介しています。
Fetch the Flag CTF
今年、Snykが主催する初のCTF「Fetch the Flag」を開催しました。何チームが参加するか予想できませんでしたが、上限の1,305チーム(参加者約2,700人)に達し、驚きました。

セキュリティ研究者のJohn HammondがSnyk Securityチームと協力し、not-hot-dog、Disco Dancer、magicianなど、Web、pwn、暗号など複数のカテゴリにわたる24のチャレンジを作成しました。10時間に及ぶ実践的なハッキングの末、3チームが見事勝利を収めました。それでは、皆さんで称えましょう!
1位: WreckTheLine
2位: Shisho
3位: idek

このCTFの開催はとても楽しく、今後も開催するのが楽しみです。ただ、私たちの感想だけでは偏りがあるので、参加者の声を見てみましょう。
チャレンジの解き方を知りたい方は、John HammondによるCTF解説動画をぜひご覧ください。近日公開予定です。
カスタマーアワード
SnykCon Customer Awardsでは、アプリケーション開発と変化し続けるクラウドネイティブ技術スタックのセキュリティ確保に、現代的なアプローチで取り組んできたお客様のチャンピオンを表彰しました。彼らは、業界における開発者セキュリティへの移行と導入を体現する存在です。受賞した素晴らしいお客様をご紹介します。
イノベーター賞:最先端のセキュリティアプローチを推進してきたリーダー
インフルエンサー賞:貴重な学びをコミュニティと共有するリーダー
Pearson:Nick Vinson、DevSecOpsリード
Flo Health:Leo Cunningham、CISO
DevSecOps賞:開発、セキュリティ、運用を結びつける優れたアプローチを実践するリーダー
Datto:Dave McCheyne、DevOpsエンジニア
Guild Education:Javier Perez、DevOpsエンジニアリング、Dejan Rajkovic、エンジニアII(DevOps)
セキュリティチャンピオン賞:開発者ファーストのセキュリティアプローチを徹底するリーダー
CVS Health:Amanda Alvarez、テクニカルセキュリティプロダクトオーナー
Keybank:Kathy Peters、シニア情報セキュリティコンサルタント、Bob Olander、シニアIT品質アナリスト、Ron Matthews、情報セキュリティコンサルタント、Nacole Beverly、ITセキュリティコンサルタント、Eric Johnson、アプリケーションセキュリティコンサルタント、Durasia Anderson、サイバーセキュリティアナリスト
パッチ賞:安全な開発というSnykのミッションを体現するリーダー
10x:Gagan Bhatia、サイバーセキュリティデリバリー責任者
Acuity Knowledge Partners:Sameer Goyal、エンジニアリング部門ディレクター兼責任者
ソーシャルインパクト賞:社会または環境にインパクトをもたらすリーダー
Classy:Chris Himes、CEO

パートナーデー
今年のSnykConは、パートナーデーからスタートしました。パートナーデーでは、Atlassian、AWS、Datadog、Dockerなど、業界をリードするテクノロジーベンダーとのパートナーシップとインテグレーションについて、数百社にのぼるチャネルパートナーやGSIパートナーにご紹介しました。
SnykConでは、開発者セキュリティのエコシステムをさらに拡大するため、DigitalOceanおよびHashiCorpとの新たなパートナーシップを発表しました。DigitalOceanとの連携により、開発者は開発中にコンテナ化アプリケーションを安全に保護し、自信を持ってデプロイできるようになります。また、HashiCorp Terraform Cloudとのインテグレーションは、Infrastructure as Codeの提供時に生じる設定セキュリティの課題を解決し、本番環境にデプロイする前に開発者が問題を修正できるよう支援します。
Snykのパートナーシップとネイティブインテグレーションにより、共通のお客様は既存のワークフローやプロセスにSnykのセキュリティツールを簡単に組み込めます。この相互運用性によって、共通のお客様はシームレスに導入でき、俊敏性や製品の市場投入スピードを損なうことなく、組織が最新のアプリケーションを安全に構築できるようになります。
開発者セキュリティに関する充実のセッション
メインステージや分科会トラックで行われた素晴らしいセッションから、いくつかをご紹介します。
セキュリティにおける人間の要素:人をハッキングする方法
ソーシャルエンジニアであり、人を狙うハッキングの専門家でもあるJenny Radcliffeが、セキュリティにおける人間の要素について素晴らしい講演を行いました。セキュリティシステムにおいて、人はしばしば最も弱いリンクとなります。実際、Radcliffeは、セキュリティ侵害の95%が人的ミスや人の操作によって起こると明らかにしました。そのためRadcliffeは、現実の物理的な施設に侵入してセキュリティ上の欠陥を見つける、侵入テストの専門家としてキャリアを築いてきました。
Radcliffeによると、ソーシャルエンジニアリングとは、悪意を持ってリソースへの不正アクセスを得るために、相手を思いどおりに動かすことです。セキュリティの「人間の要素」について生涯をかけて学ぶなかで、Radcliffeは社会的な手がかりの読み取り方、嘘を見抜く方法、交渉術などを身につけてきました。同じ考え方は、ハッカーにも、侵入を防ごうとする開発者にも当てはまります。「誰かが壁を築けば、別の誰かがはしごを作るものです」とRadcliffeは語ります。「人とやり取りしているなら、その人がハッキングされる可能性があることを忘れないでください。」

クラウドネイティブ銀行の構築におけるセキュリティのシフトレフト
Lunarのクラウドアーキテクトであり、CNCFアンバサダーでもあるKasper Nissonは、俊敏性とセキュリティを両立する方法について貴重な知見を持っています。講演では、Lunarがフィンテックのスタートアップから独自の銀行免許を持つ正式な銀行へと移行した経験を紹介しました。講演を通じて、この移行においてセキュリティがいかに重要な基盤だったかを説明しました。
Nisson氏によると、セキュリティは開発者のオンボーディングから始まります。適切なツールを導入したことで、Lunarの開発者は自ら適切なセキュリティ上の判断を下せるようになりました。たとえば、LunarがSnykを導入すると、開発者は最初から安全なソフトウェアを構築できるようになりました。実際、設定スキャンなどのセキュリティ対策を既存のワークフローに組み込むことで、Lunarのマイクロサービスはデフォルトで安全です。「開発者は、自分たちのサービス内の脆弱性と、使用している依存関係に責任を持っています」とNissen氏は説明します。「その責任を果たせるよう支援する必要があります。そのため、実践的なアドバイスや自動化を提供し、日々使っている監視ツールすべてとの連携を目指しています。」
あなたのパーソナルブランドは履歴書よりも雄弁に語る!
Bugcrowdのアプリケーションセキュリティエンジニア、Farah Hawa氏は、テクノロジー分野のプロフェッショナルがオンラインで自分のブランドを築き、履歴書だけでは開けない道を切り開く方法について、素晴らしい講演を行いました。多くの採用プロセスでは学歴や職歴が重視されますが、InfoSecコミュニティには、従来とは異なる経路で業界に入った人が数多くいます。
オンラインでブランドを築くことは、テック業界で有意義な人脈づくりの機会につながります。Hawa氏は自らの言葉を実践し、アプリケーションセキュリティに関する有益なYouTube動画を通じて、積極的にパーソナルブランドを育てています。「幅広いプラットフォームでブランドを築き、自分のスキルを発信すれば、このプロセスを飛び越えられます」とHawa氏は説明します。「自分の知識や情熱、スキルを潜在的な雇用主に直接示す手段になるのです。」

セキュリティチャンピオンを育成する
We Hack PurpleのCEO兼創業者であるTanya Janca氏は、セキュリティチャンピオンプログラムを活用してAppSecチームを補完し、セキュリティチームの対応力を高める方法を紹介しました。Janca氏によると、セキュリティチャンピオンの主な役割は、セキュリティチームと開発者間のコミュニケーションを促進するとともに、開発チーム内でセキュリティを推進することです。
Janca氏は、効果的なセキュリティチャンピオンプログラムには、採用、関与の促進、教育、認知、報奨、そして継続という6つの重要な要素が必要だと考えています。「開発者にセキュアなSDLCを実践してもらうには、そこにたどり着けるよう支援しなければなりません」とJanca氏は話します。「セキュリティチャンピオンにセキュリティの価値を広めてもらうには、コーチングを通じてその価値観を強化し、彼らが推進者や支援者となれるようにする必要があります。」
eBPFで開発者の意図を実現する
eBPFは、ランタイムでのポリシー適用に変革をもたらすテクノロジーです。講演では、Isovalentの最高オープンソース責任者であるLiz Rice氏が、アプリケーションセキュリティに関して、eBPFで開発者の意図をどのように実現できるかを解説しました。Rice氏は、アプリケーションが本来の動作を確実に行う、つまり開発者の意図に沿うために、ランタイムやネットワークでのポリシー適用がなぜ不可欠なのかを説明しました。
Rice氏は、eBPFによってカーネルがプログラム可能になり、開発者がカーネルモジュールを書くことなく、カスタムプログラムを作成してカーネル内で実行できる仕組みを解説しました。さらに、Falco、Regoを使うTracee、Kubernetes Network Policiesなど、eBPFを基盤とする最新ツールを使えば、高水準の抽象化を利用してカスタムポリシーチェックを記述できることを紹介しました。「eBPFによって、クラウドネイティブの世界全体でネットワーキング、可観測性、接続性のソリューションを実現する、非常に強力なツールが生まれています」とRice氏はまとめました。
恐怖のSpectre:Chromeが描く、Spectre後のWeb開発
GoogleのDeveloper Relations EngineerであるMaud Nalpas氏は、Spectreについて解説しました。Spectreは、悪意ある攻撃者が分離を突破し、ほかのWebサイトやアプリケーションのデータにアクセスできる脆弱性です。Nalpas氏は、ほとんどのデバイスに広く存在し、近いうちになくなる見込みもないことから、Spectreを「お化け屋敷」にたとえています。
Spectreは比較的新しい脆弱性ですが、クロスサイトリクエストフォージェリ(CSRF)、クロスサイトスクリプトインクルージョン(XSSI)、クリックジャッキングなど、分離に関する問題は以前から存在しています。そのためNalpas氏は、リソースやウィンドウ、フレームを分離すること、APIの変更や非推奨化を把握することなど、開発者向けの一般的なセキュリティのベストプラクティスを提案しています。「Web開発者がアプリケーションを保護するために、Spectreを細部まで理解する必要はありません」とNalpas氏は述べています。「幸い、従来の分離の問題とSpectreの両方からユーザーを守るために、Webアプリケーションに導入できるセキュリティ機能があります。」

私のnpmパッケージがあなたを出し抜く
EgnyteのPrincipal Engineer兼Ecosystem Technical LeadであるZbyszek “Zb” Tenerowicz氏は、これまでNode Package Manager(npm)を使って数多くのパッケージをインストールしてきました。その中には、脆弱性を含むものもありました。Tenerowicz氏は、「どのnpmパッケージも安全とは限りません」と話します。直接の依存関係ではなく、依存関係ツリーのずっと奥にあるパッケージのpost-installスクリプトを通じて、悪意ある攻撃者が脆弱性を仕込むのは、驚くほど簡単です。
講演では、Tenerowicz氏が簡単なデモを通じて、npmを使ったサプライチェーン攻撃の仕組みを紹介しました。「すべてのnode_modulesを調べて、post-installスクリプトを含むパッケージを見つける必要があります。でも心配はいりません。それを支援するアプリがあります」とTenerowicz氏は説明します。「『can-i-ignore-scripts』を実行すると、依存関係のスクリプト一覧と既知のスクリプト一覧を照合し、判断の手がかりを示してくれます。」
ワークショップ、製品セッション、デモ
この日は、ハンズオンワークショップ2件、Snykのプロダクトチームによる講演5件、そして20件以上の短時間デモも行われました。参加型ワークショップは、開発者のアプローチを活用した、完全自動化セキュリティライフサイクルの実現(SkyscannerのOliver Crawford氏)と、Snykを使い始める(SnykのWaleed Arshad氏)です。どちらも、開発者自身がセキュリティを担うことの重要性を強く印象づける内容でした。
プロダクトトラックでは、次の内容を取り上げました。
新たにリリースされたSnyk API v3
Snyk CodeがSASTに新たな息吹を吹き込む方法
コンテナのワークフローを自動的に保護する方法
Snykで.NETエコシステムを保護する
コードからクラウドまで安全を維持する
デモはすべて明日再公開されるため、ここではまだすべてを列挙しません。SnykConに参加できない方もご安心ください。イベント終了後、すべてのセッションがSnykConページで公開されます。
SnykCon 2021の最終日に参加しよう
ご覧のとおり、各分野の専門家による講演では、絶えず変化するアプリケーションセキュリティの分野について、非常に多くの知見が共有されました。明日開催されるSnykCon 2021最終日にもぜひご参加ください。サプライチェーンセキュリティやサイバーセキュリティの未来など、刺激的な講演をさらにお届けします。
最後にもう一度お知らせします。イベント終了後、セッションはSnykConページでご覧いただけます。


