CLIのSnyk Remediation Agentで、ターミナルからSCAの問題を大規模に修正



2026年5月29日
0 分で読めます検出の進化に、修正が追いつかない
Snykでは現在、修正された脆弱性1件に対して、6件の脆弱性を検出しています。NISTの報告によると、2026年第1四半期のCVE登録申請は33%増加しました。Gartnerによれば、重大度が高またはクリティカルな脆弱性のパッチ適用には、平均55日かかります(Gartner、「2026~2027年の脅威環境への対応」、2026年5月28日)。
セキュリティのバックログには、次の3つの要因が同時に影響しているため、修正のスピードを上げる必要があります。
最先端のモデルは、これまで無視しても問題のなかった低深刻度の検出結果を連鎖させ、実際に機能する新たなゼロデイエクスプロイトを生み出す可能性があります。6か月前ならリスクとして安全に受け入れられた問題も、今では無視できるとは限りません。
AIコーディングアシスタントによって、より多くのコードがより速くリリースされています。現在、本番コードの65~70%がAIによって生成され、その約半数に悪用可能な脆弱性が含まれています。新たな問題が次々と持ち込まれるペースは猛烈で、セキュリティチームが手作業でトリアージするのはもはや不可能です。
AIを活用した検出によって、セキュリティチームや開発チームが効率的に修正できる範囲を超える量の、固有の問題が見つかっています。
攻撃、サプライチェーン、検出のすべての側面でリスク環境が同時に拡大しているため、ボトルネックは検出ではありません。セキュリティチームに必要なのは、リスクを見つける新たなツールではなく、見つかった問題に対処し、バックログを解消するツールです。
一見簡単そうな近道、つまりスキャン結果をそのままコーディングアシスタントに渡して「脆弱性を修正して」と頼む方法は、実は落とし穴です。AIモデルは何が問題かを特定できても、どのバージョンにアップグレードすべきか、ビルドが壊れないか、脆弱なコードパスが実際に実行可能か、アップグレード先のパッケージがメンテナンスされているかまではわかりません。その結果、コンパイルは通ってもCVEが解決されない修正や、テストを壊すアップグレード、解決する問題より多くの問題を持ち込むPRが生まれます。時間を節約するはずだった「自律型」ワークフローが、AIの動きを逐一見守るために、開発者の時間をさらに奪っているのです。
SnykのRemediation Agentは、まさにこのギャップを埋めるために開発されています。最先端モデルの推論能力とSnykのセキュリティインテリジェンスを組み合わせることで、より多くの評価タイプにわたり、より少ないトークンで、確信を持って多くの問題を修正できます。ベンチマークでは、最先端モデルにSnykの専門知識をコンテキストとして組み込むと、SASTの修正率が約14%、SCAの修正率が約94%向上することが示されています。
本日、デザインパートナー向けに、Snyk Remediation Agentの新しい実験的なCLI体験をリリースします。これは、インテリジェンスに導かれた修正を大規模に完全自律で実行する機能に向けた第一歩です。
Snykによる修正
Snykは開発者ファーストのセキュリティを切り拓いてきました。Snyk Remediation Agentは、その歩みの次なる一歩となります。
最初に登場したのがFix PRsです。脆弱なバージョンからアップグレードしてサプライチェーンの問題を修正するための、決定論的なルールベースの提案です。毎年、何百万もの修正がこの方法で提供されており、今後もなくなることはありません。しかし、AIとエージェント型開発の時代には、これだけでは対応しきれません。
次に登場したSnyk Agent Fixは、AIを活用した検証済みのSAST修正をIDEやPRに提供します。最近、修正率の向上を目指してSnyk Agent Fixのアーキテクチャをアップグレードしました。Claude Sonnet 4.6単体では、安全性と機能性を兼ね備えたSASTの修正を提供する能力は約72%です。同じモデルでも、Agent FixがSnykのコンテキストを提供すると、開発者がそのままマージできる修正の割合は約82%になります。
今月初めにデザインパートナー向けに提供を開始した/snyk-fixコマンドは、次の段階となる機能です。Cursor、Claude Code、Windsurfなど、あらゆるエージェント型開発環境内から実行できる、インテリジェンスに導かれた修正のループを実現します。Snykがスキャンを実行し、適切なコンテキストをLLMに渡すと、LLMは専有データを使って対象を絞った修正を生成します。開発者が確認してマージする、この人間が介在するアプローチにより、シームレスかつ即時に修正できます。また、開発者からより大きな信頼を得る必要がある機能を構築する前に、修正ガイダンスの有効性を検証できます。
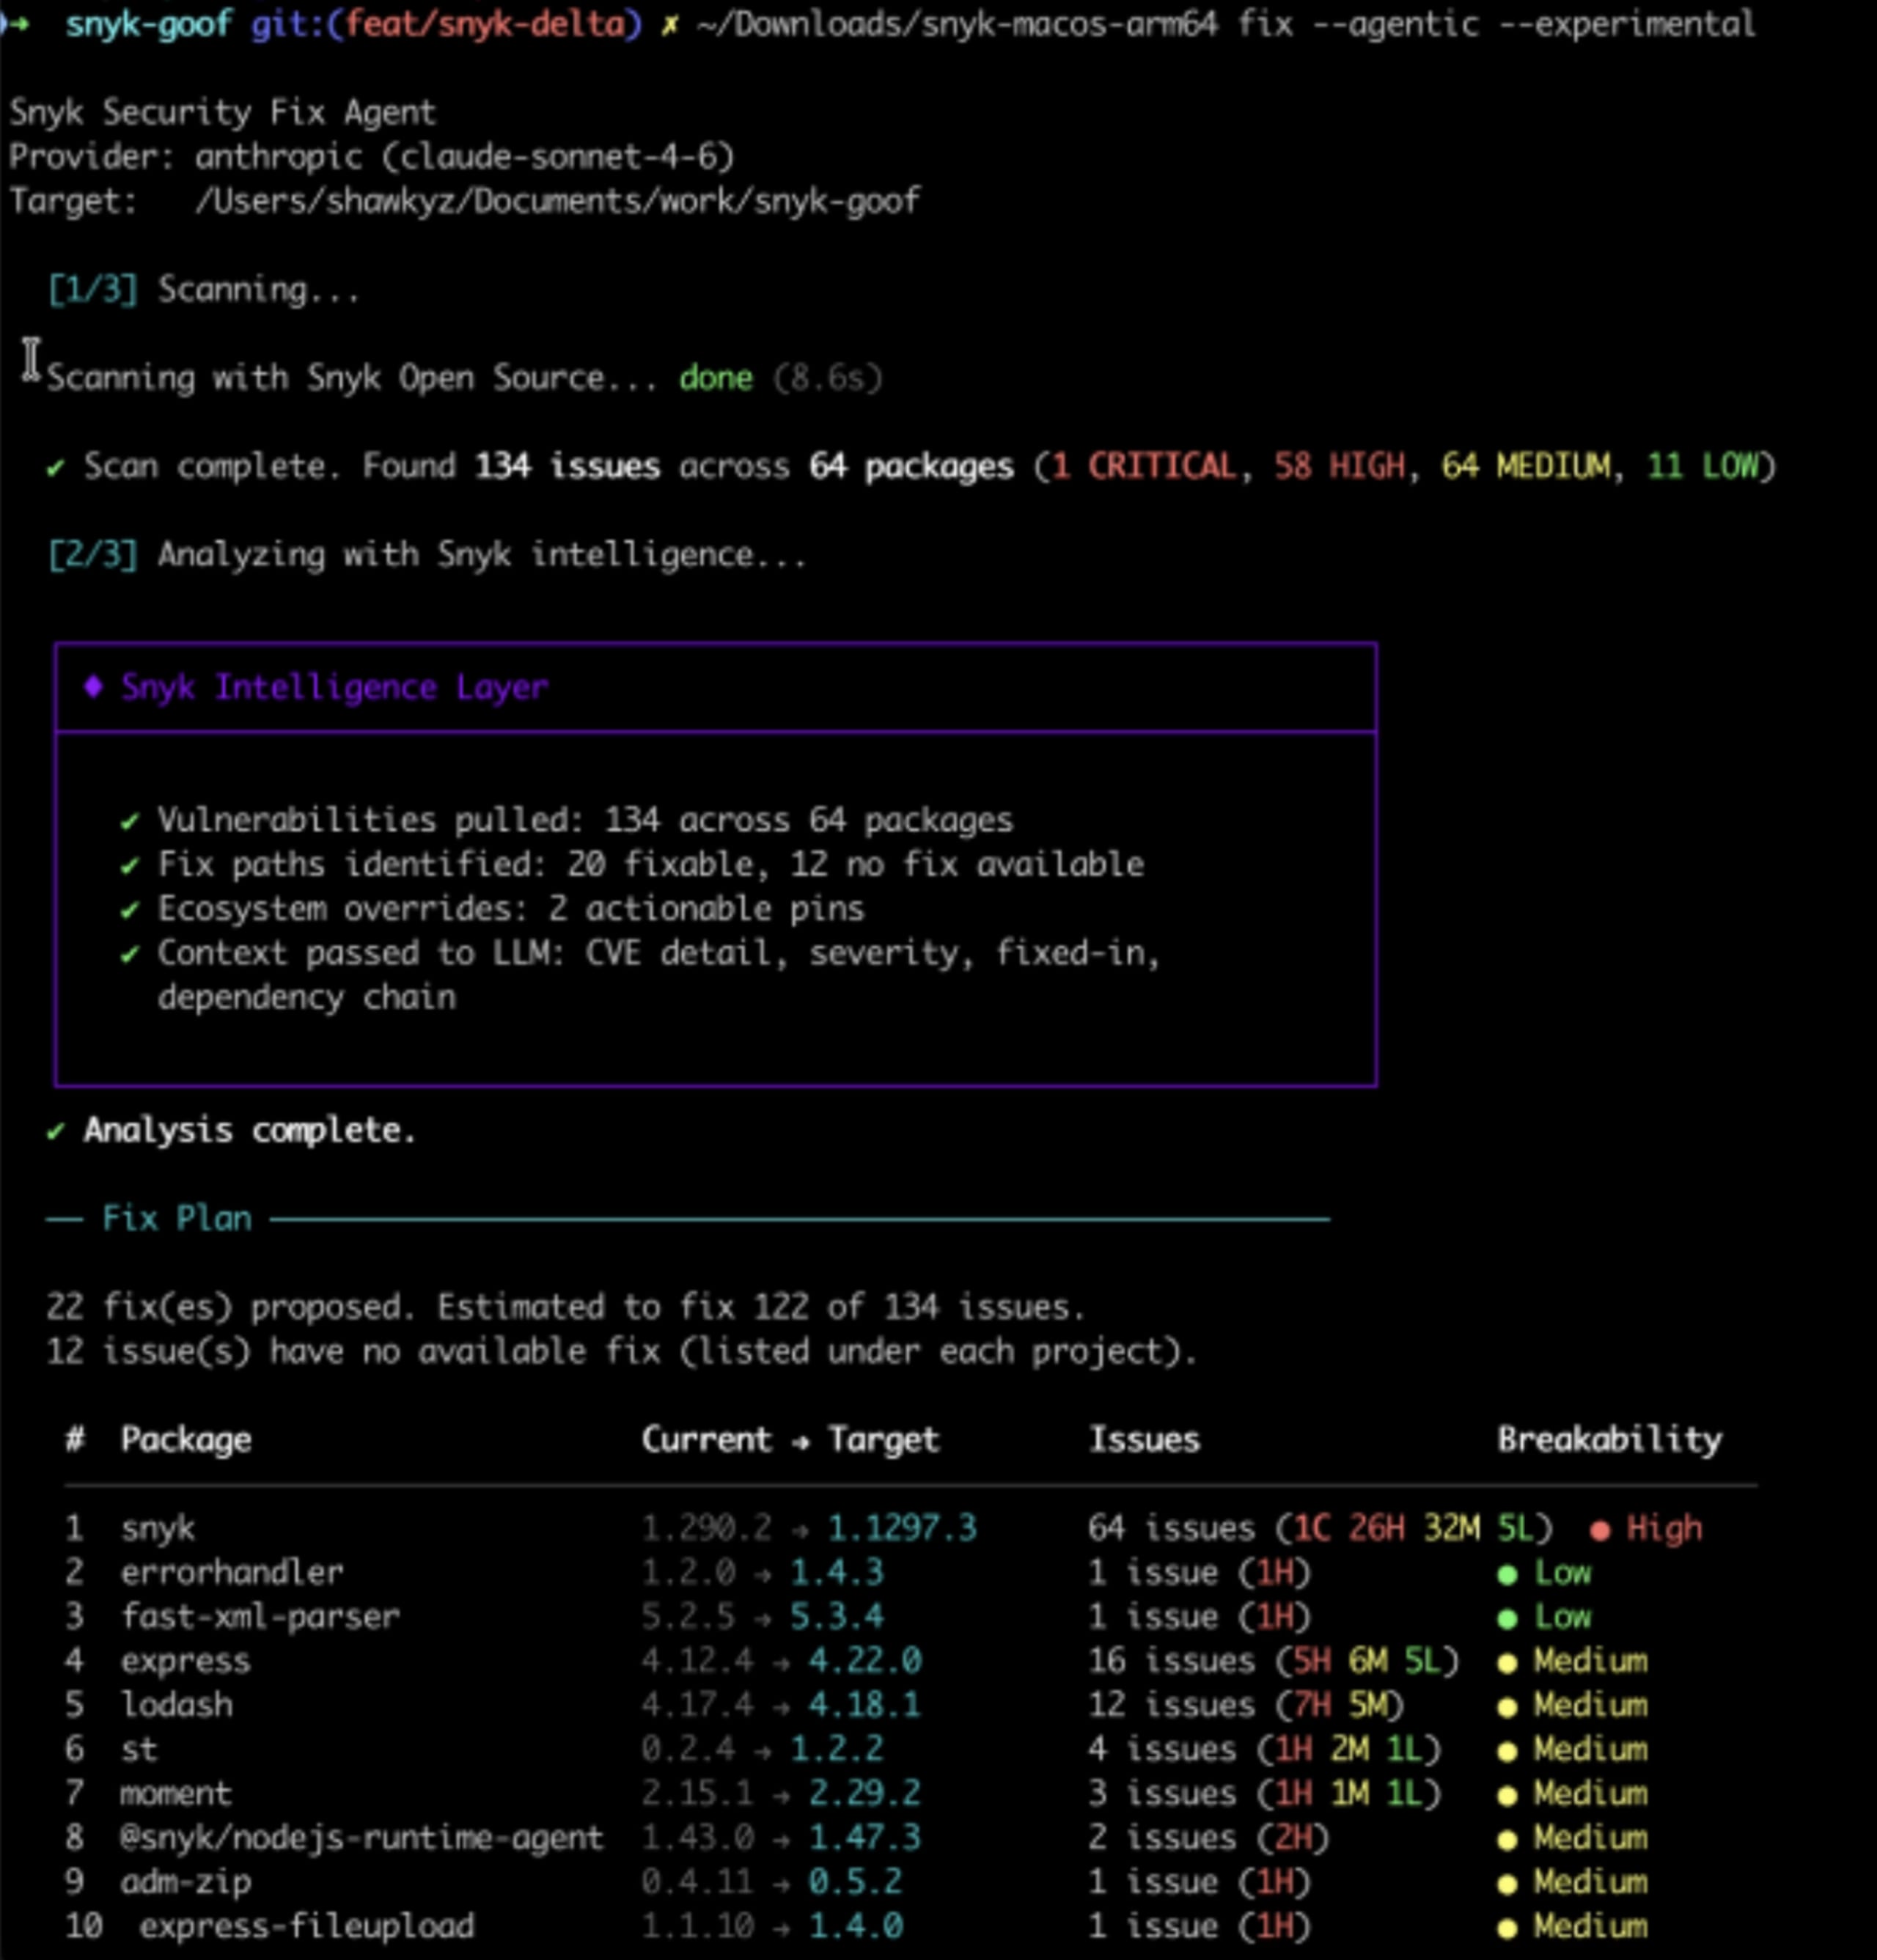
本日のCLIリリースでは、この修正ループをターミナルに拡張します。新しいSnyk Remediation Agentは、ローカルで実行でき、最先端モデルまたはローカルでホストされたモデルを使って、問題をまとめて修正します。Snyk Security Intelligenceとガイダンスを活用することで、より多くの問題を、より確実かつ効率的に修正できます。

今後の予定:
開発者のプロンプトなしでバックログのフィルターに基づいて実行し、検証済みでマージ可能なPRを作成する非同期型Remediation Agent。
セキュリティチームが開発者にチケットを割り当てずに修正キャンペーンを開始できるAppSec向けユーザーエクスペリエンス。
Snykのお客様がどのように次のレベルへ進んでいるか:
最も大きな成果を上げているお客様は、段階的なアプローチでバックログを解消しています。手動のトリアージから始め、次に人間が確認するAI支援へ移行し、その後、完全な非同期自動化を活用します。今回のCLIリリースは、意図的にその中間に位置づけています。常に状況を把握し、変更を一つひとつ承認できます。開発チームがSnykとLLMを活用した修正に慣れるにつれて、私たちも皆様とともに進化していきます。
この段階が、お客様にとっても私たちにとっても重要だと考える理由はここにあります。自律型エージェントにマージを任せていただく前に、このフェーズを通じてインテリジェンスレイヤーを確かなものにしていきます。
現在のCLIでできること
実験的なCLIをリポジトリに対して実行すると、内部では次の処理が行われます。
Snykがプロジェクトをスキャンし、検出結果を生成します。
インテリジェンスレイヤーが呼び出されます。スキャンの生データとLLMの間に位置するこのレイヤーには、Snykのセキュリティデータの大部分が反映されます。各検出結果に対して、次の情報を提供します。
正確な修正先バージョン — マニフェスト全体で、どの依存関係をどのバージョンに更新するかを指定します
破壊的変更の分析 — アップグレードによってビルドが壊れる可能性と、その対処方法
到達可能性 — 脆弱なコードパスが実際に呼び出されるかどうか
パッケージの健全性 — 対象バージョンがメンテナンスされているか、採用されているか、信頼できるか、あるいはパッケージを切り替えるべきか
security.snyk.ioのスキャン前のコンテキスト
アップグレード対象範囲の変更履歴の差分
…生のJSONダンプではなく、LLMの推論に適した構造化データとして提供されます
LLMが修正を実行します。エージェントは修正案の提示、再スキャン、改善という反復ループを実行し、各変更を皆様が確認します。現在の仕組みは特定のLLMに依存しないため、お好きなモデルを利用できますが、性能はモデルによって異なります。
Snykが検証します。再スキャンで脆弱性の解消が確認されて初めて、修正が完了したとみなされます。
ベンチマークでわかったこと
公開されているオープンソースリポジトリを対象に管理されたベンチマークを実施したところ、claude-haiku-4-5にSnykのツールとインテリジェンスレイヤーを加えることで、次の結果が得られました。
修正率が約2倍に向上(エコシステム全体の平均で約23%から約45%へ)
クリティカル、高、中の深刻度における修正率が約44%から約91%へ向上
修正1件あたりのトークンコストが約61%減少
Snykのインテリジェンスを使えば、エージェントが脆弱性を検出したり修正方法を特定したりする必要がなくなり、破壊的変更を伴うアップグレードについてもガイダンスを受けられます。
手法、エコシステムごとのグラフ、最新モデル、基礎データを含む詳細なレポートは、近日公開予定です。
「実験的」とはどういう意味か
Snyk Remediation Agentの現状について、率直にお伝えしたいと思います。
機能します。Snyk社内のリポジトリや初期のデザインパートナーに対して実行し、十分に良好な結果が得られたため、皆様にも提供できると確信しています。一方で、まだ初期段階です。UIは今後変更される可能性があり、インテリジェンスレイヤーにシグナルを追加しているところです。今回のリリースはSCAが対象で、SAST、Container、IaCは現在開発中です。エコシステムによって対応の成熟度に差があり、非同期でPRを作成するバージョンはまだ提供されていません。
後から知るよりも、最初からお伝えしたいと考え、「実験的」と呼んでいます。また、これはデザインパートナープログラムとして実施しています。UX、シグナルの優先順位付け、エコシステムの対応範囲、適切なLLMのデフォルト設定など、次に改善したいことは、実際のリポジトリで利用するチームの皆様から学びたいと考えているためです。業界やニーズの変化に合わせて、迅速に改善し適応していくことをお約束します。
ご参加ください
解消したいバックログがあり、何がうまくいっているか、何がうまくいっていないかについて定期的に意見交換いただける方は、Snykのアカウントチームにお問い合わせのうえ、Remediation Agentのデザインパートナープログラムへの参加をご検討ください。有料機能の利用条件はありません。ご自身のコードでCLIを試し、率直なフィードバックをお寄せいただき、今後の方向性づくりにご協力いただくだけです。
現在のインテリジェンスに導かれた修正から、将来的な完全自律型のマージ可能なPRまで、修正の全体像はデザインパートナーの皆様とともに築いていきます。ぜひご参加ください。
AIが生成したコードのセキュリティ対策を始めましょう
無料のSnykアカウントを作成して、AIが生成したコードのセキュリティ対策を数分で始めましょう。または、専門家によるデモを予約して、Snykが開発者セキュリティのニーズにどう応えられるかをご確認ください。


