Snykのローンチ


2015年12月3日
0 分で読めますSnykが公開されたことをお知らせでき、大変うれしく思います。
Snykを使うと、Node.jsの依存関係に含まれる既知の脆弱性を見つけて修正できます。これらのセキュリティ上の欠陥は公開情報として記録されているため、攻撃者が追跡して悪用しやすくなっています。
Snykの目標は、こうした脆弱性をいち早く修正できるよう、さらに簡単にすることです。Snykはセキュリティ問題の修正に重点を置いており、問題の検出はそのために必要なステップにすぎないことを覚えておいてください。
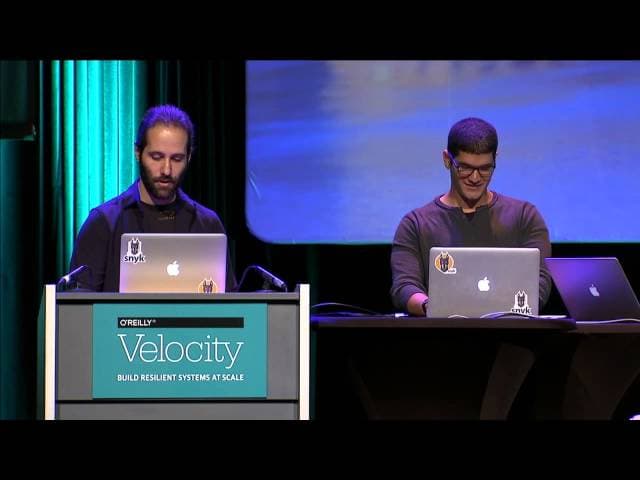
1か月ほど前、VelocityカンファレンスでSnykをソフトローンチしました。問題の説明、Snykのデモ(ウィザードを追加する前のものです)、そして実際のエクスプロイトを紹介した基調講演の動画をご覧ください。
プロジェクトを保護するには、npmを使ってsnykをインストールし、Snykのwizardを実行します。wizardは、次のいくつかのステップでプロジェクトの保護を支援します。
SnykのAPIを使って、依存関係をオープンソース脆弱性データベースと照合します。
検出された各セキュリティ問題を理解し、修正できるよう支援します。
セキュリティ上の欠陥を解消できる、最適な直接依存関係のアップグレードを提案します。
アップグレードが利用できない場合は、セキュリティチームが用意したパッチで問題を修正できるかどうかを判断します。
アップグレードもパッチも利用できない場合は、現在の状態を記録します。新しい修正方法が利用可能になったらお知らせします。
脆弱性がなくなったら、CI/CDシステムでsnyk testを使って脆弱性のある状態でのリリースを防ぎ、snyk protectで選択した脆弱性にパッチを適用できます。snyk monitorを使うと、使用している依存関係が記録され、新たに公表された脆弱性が影響する場合に通知を受け取れます。Snykと各コマンドの詳細は、ドキュメントをご覧ください。

最後に、オープンソースパッケージの開発者の方は、Snykを使って、脆弱性をユーザーに配布していないことを確認しましょう。可能な場合は依存関係をアップグレードして問題を修正し、それができない場合はsnyk protectを使ってpostinstallでパッチを適用します。パッケージにセキュリティ上の問題がなくなったら、既知のセキュリティ上の欠陥がないことを示すバッジをREADMEに掲載しましょう。セキュリティを大切にしていることをユーザーに伝え、ユーザー自身にもセキュリティを意識してもらえます。
Snykはベータ版です。ぜひお試しください。ご利用いただいた方は、@snyksecまたはsupport@snyk.ioへのメールでご意見をお寄せください。ぜひお試しいただき、オープンソースの開発と利用をより安全にするためにご協力ください。