GitHub UniverseでSnykとGitHubの連携を体験
Sarah Conway

2019年11月13日
0 分で読めますSnykは、開発者がセキュリティと品質をできるだけ早い段階から、簡単かつ効率的に確保できるよう、セキュリティを開発プロセスの上流に取り入れるためのツールの開発に取り組んでいます。
GitHub Actionsのベータ版が最近リリースされたことを受け、GitHubユーザーがDevOpsやCI/CDのワークフローにより優れたセキュリティ対策を取り入れるために、私たちに何ができるかを検討しました。そこで、プロジェクトの脆弱性をチェックする一連のGitHub Actionsを発表できることを嬉しく思います。
Actionsを使ってNode.jsプロジェクトをテストする例をご紹介します。
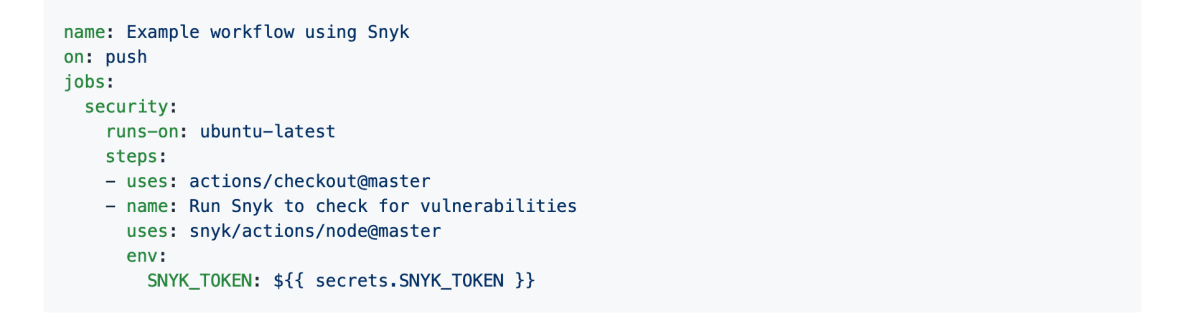
上記のActionsは、Node.jsプロジェクトの脆弱性を一度だけテストします。コードを継続的に監視するには、monitorコマンドを使用できます。現在の依存関係のスナップショットを作成して結果をSnykのUIにアップロードし、継続的な監視を有効にします。
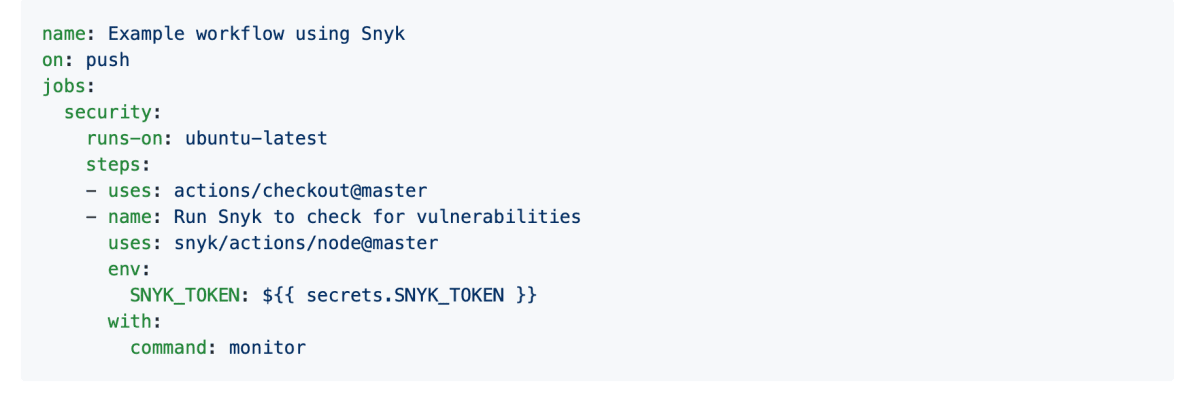
Node.jsに加えて、以下の技術を使ったアプリケーションのテストに役立つActionsもご用意しています。
GitHub UniverseでSnykに会いましょう 11月13日〜14日にサンフランシスコで開催されるGitHub Universeで、Snykチームとお会いできることを楽しみにしています。GitHubリポジトリ内で直接、ワークフローやCI/CDビルドを含むSDLC全体にわたって、既知の脆弱性を簡単に見つけて修正する方法をご覧ください。イベント会場、またはcontact@snyk.io.まで、GitHub Actionsについてぜひご意見をお聞かせください。
まだ無料のSnykアカウントをお持ちでない方は、ぜひ今すぐご登録ください。
Capture the Flagを始めよう
オンデマンドのバーチャル入門ワークショップを見て、Capture the Flagの課題の解き方を学びましょう。