Visual StudioでSnyk Open Sourceを活用したセキュアな開発

2021年6月9日
0 分で読めますVisual Studio向けの新しい拡張機能を公開しました。使い慣れたIDEでコーディングしながら、開発者がセキュリティとコンプライアンスを維持しやすくなります。この拡張機能はVisual Studio 2015、2017、2019に対応しています。
Visual Studio向けのSnykの新しい無料拡張機能を使うと、オープンソース依存関係に含まれる既知の脆弱性やライセンス上の問題を簡単に見つけて修正できます。早い段階でセキュリティに対処し、安全なコードをより速くリリースできます。

Visual Studio 2019拡張機能の主な特長
SnykのVisual Studio 2019拡張機能は、オープンソース依存関係に含まれるセキュリティ脆弱性やライセンスコンプライアンスの問題を特定します。自動的に実行され、IDE内で問題を表示するため、すばやく修正できます。
簡単に使える: 拡張機能はVisual Studio 2019内から、またはマーケットプレースから簡単にインストールできます。
包括的で実用的: セキュリティ脆弱性とライセンス上の問題の両方を、状況に応じた実用的な修正情報とともに表示します。Snyk CLIが対応するすべての言語に対応しています。.NET、C#、Java、JavaScript、Python、Ruby、Swift、Objective-C、Scalaが含まれます。
高精度: この拡張機能はSnyk CLIをベースとしており、依存関係をスキャンし、検出結果を市場で最も包括的かつ最新で精度の高い脆弱性データベースであるSnyk Intel Vulnerability Databaseと照合します。
利用を開始する
利用を始めるにはどうすればよいでしょうか?簡単です。Visual Studio 2019内で、インストール、接続、スキャンの3つのステップで拡張機能を設定できます。
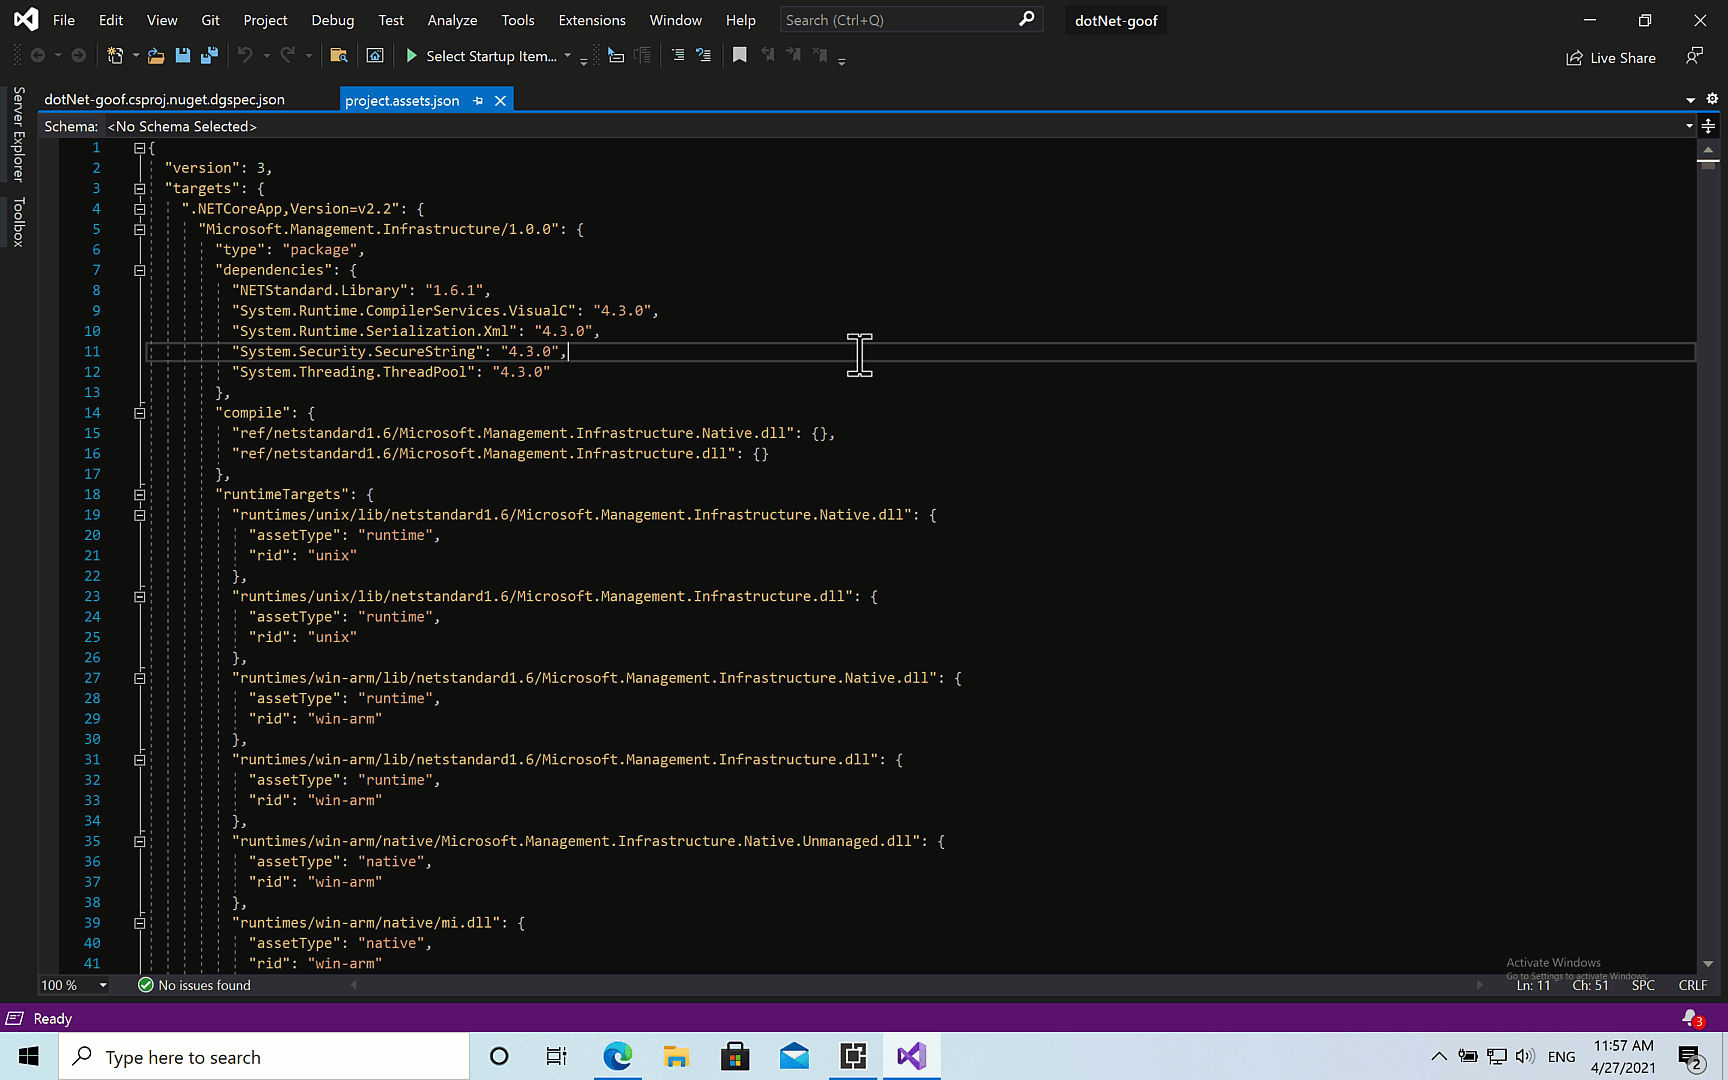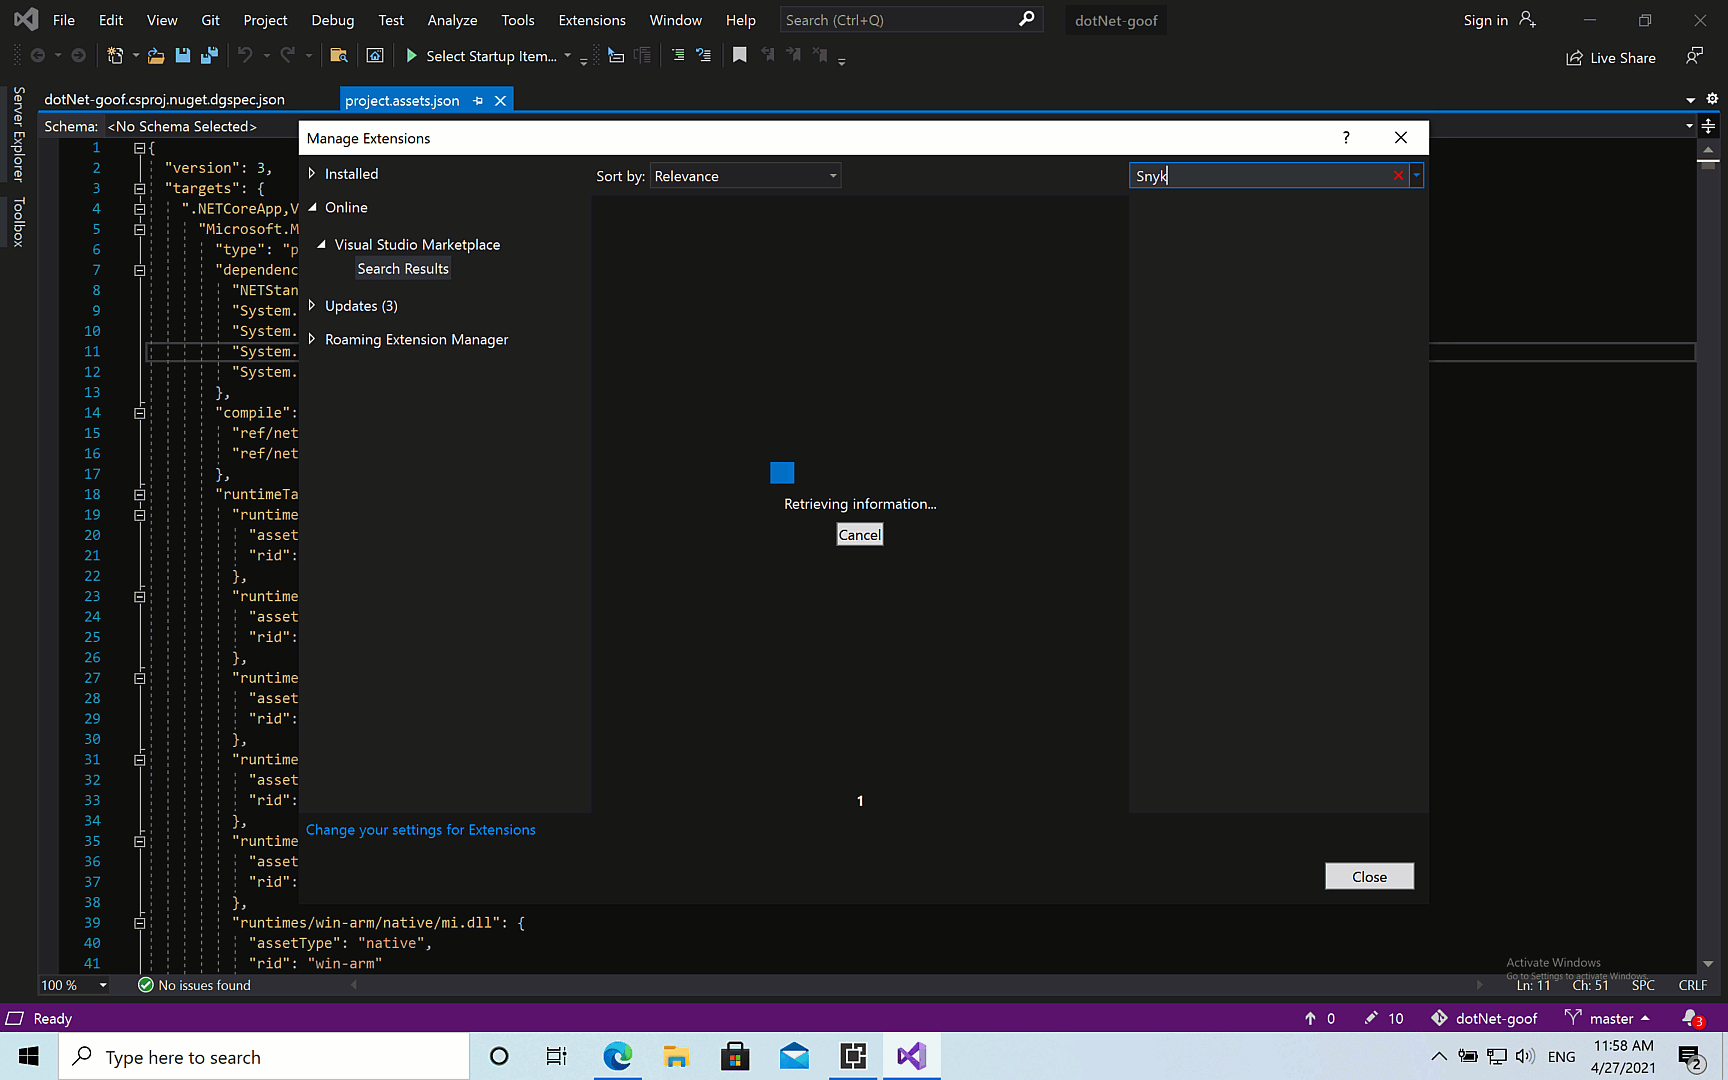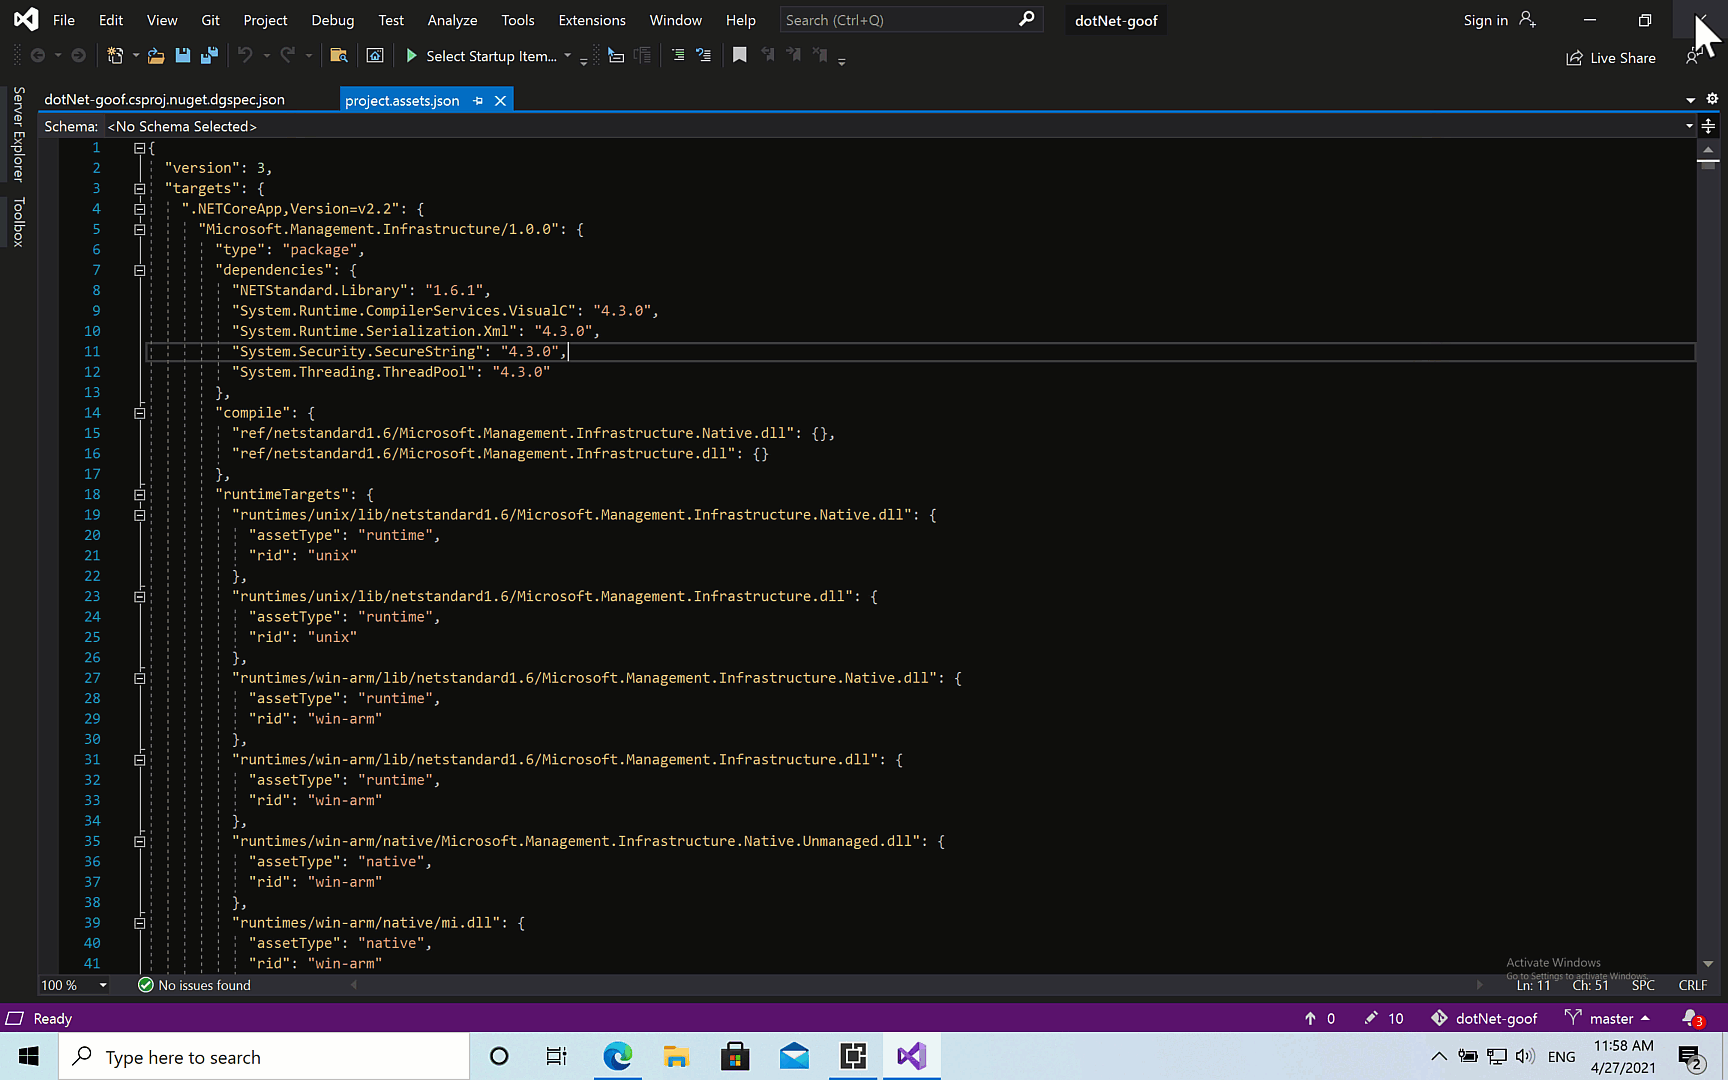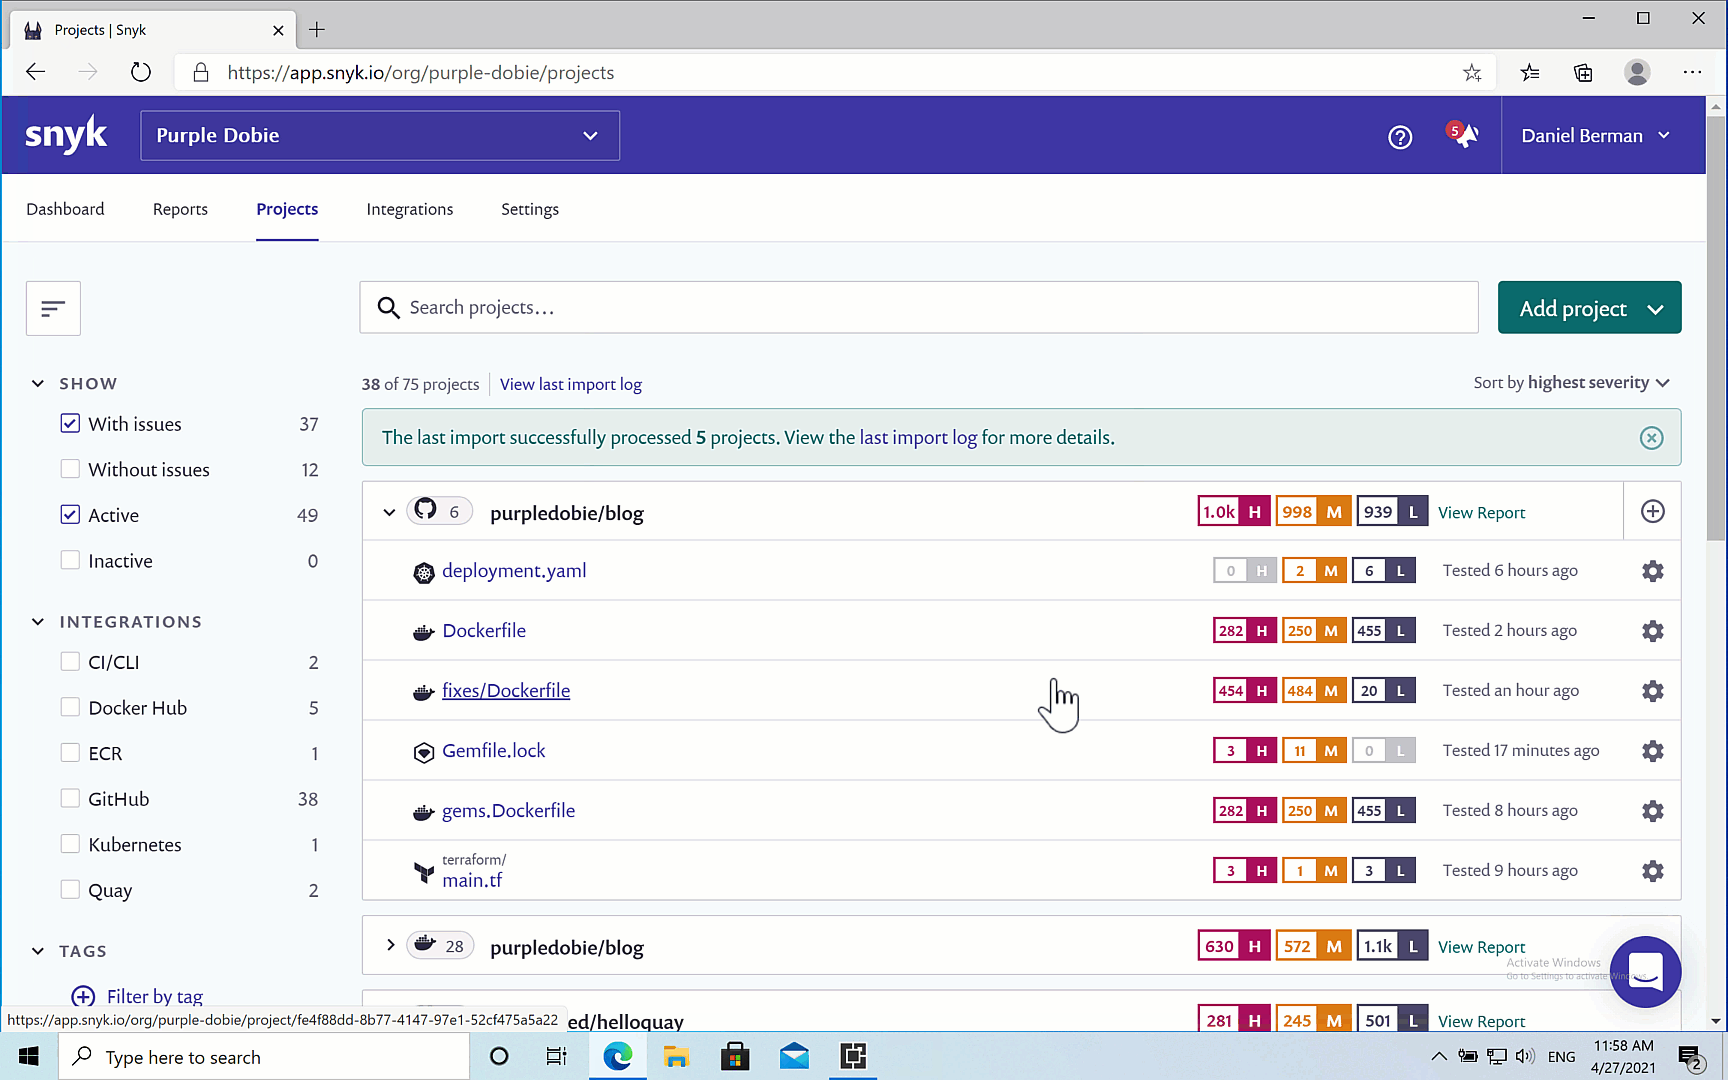
まずIDE内で拡張機能、拡張機能の管理に移動し、Visual StudioマーケットプレースでSnykを検索して、ダウンロードボタンをクリックし、インストールを開始します。
指示が表示されたらVisual Studioを閉じ、表示されたインストーラーウィンドウで変更ボタンをクリックして拡張機能をインストールします。
次に、拡張機能をSnykアカウントに接続します(アカウントをお持ちでない場合は、無料のSnykアカウントを作成してください)。
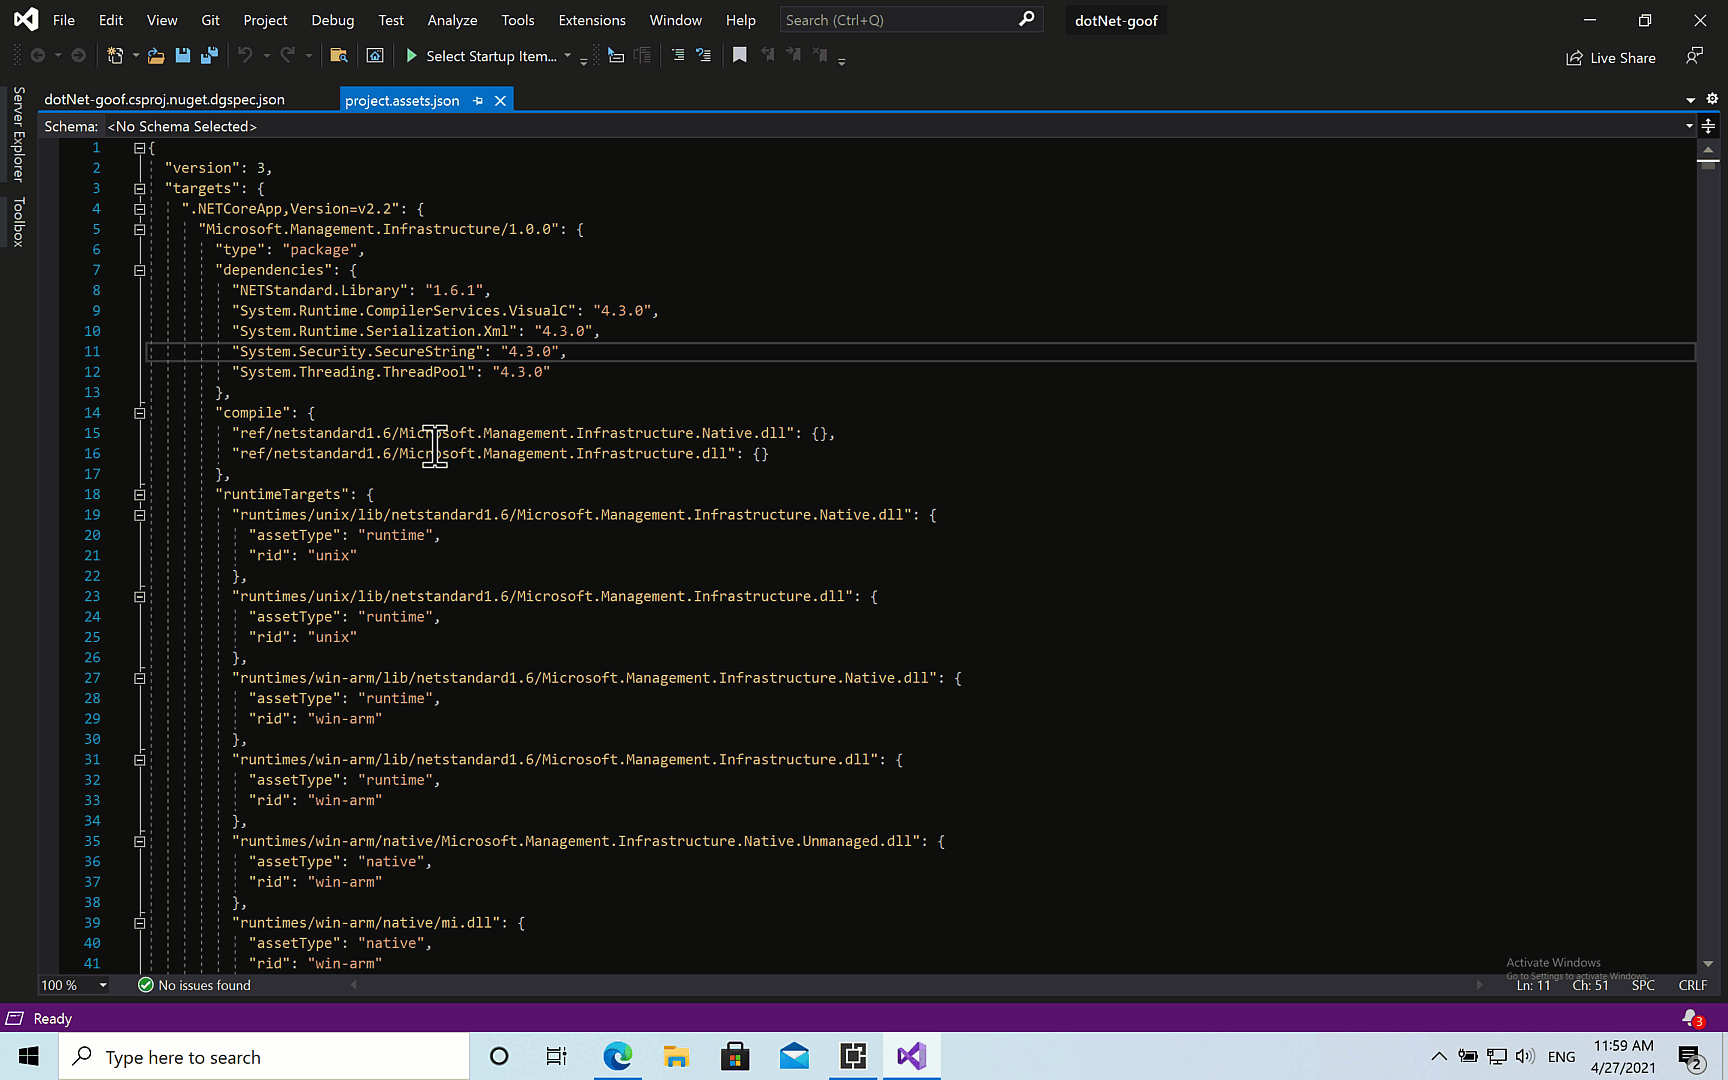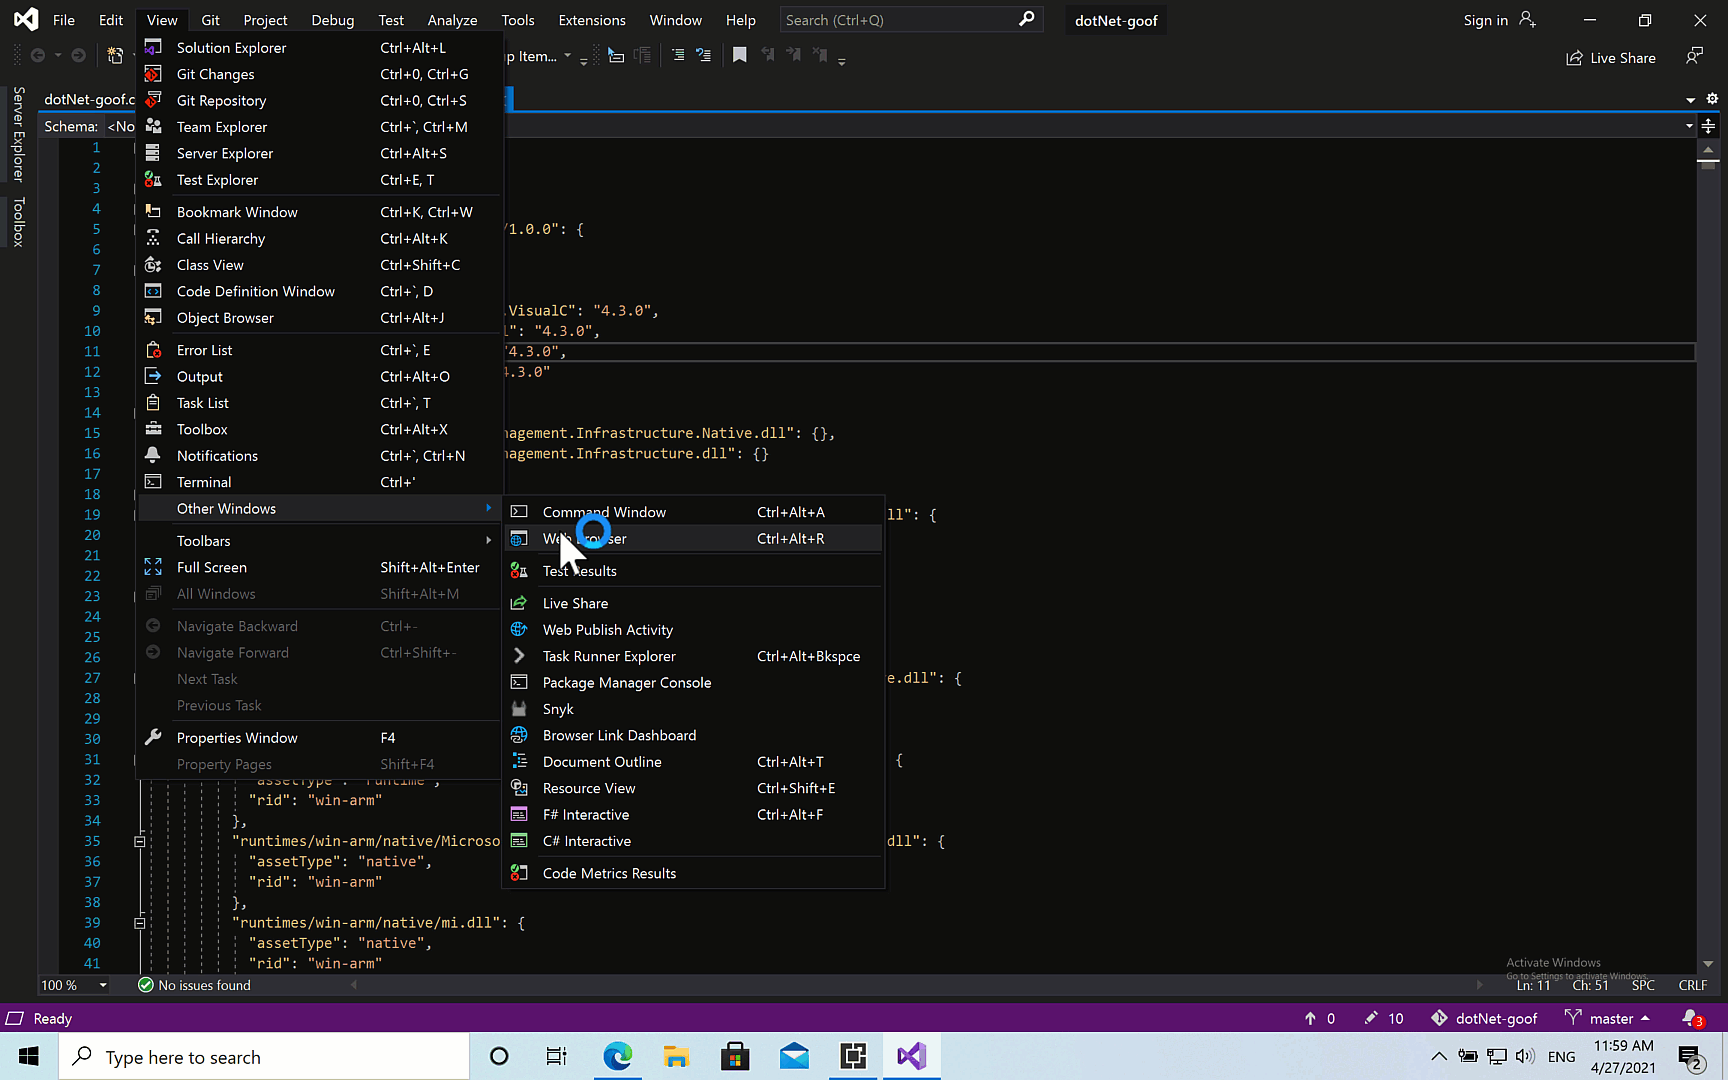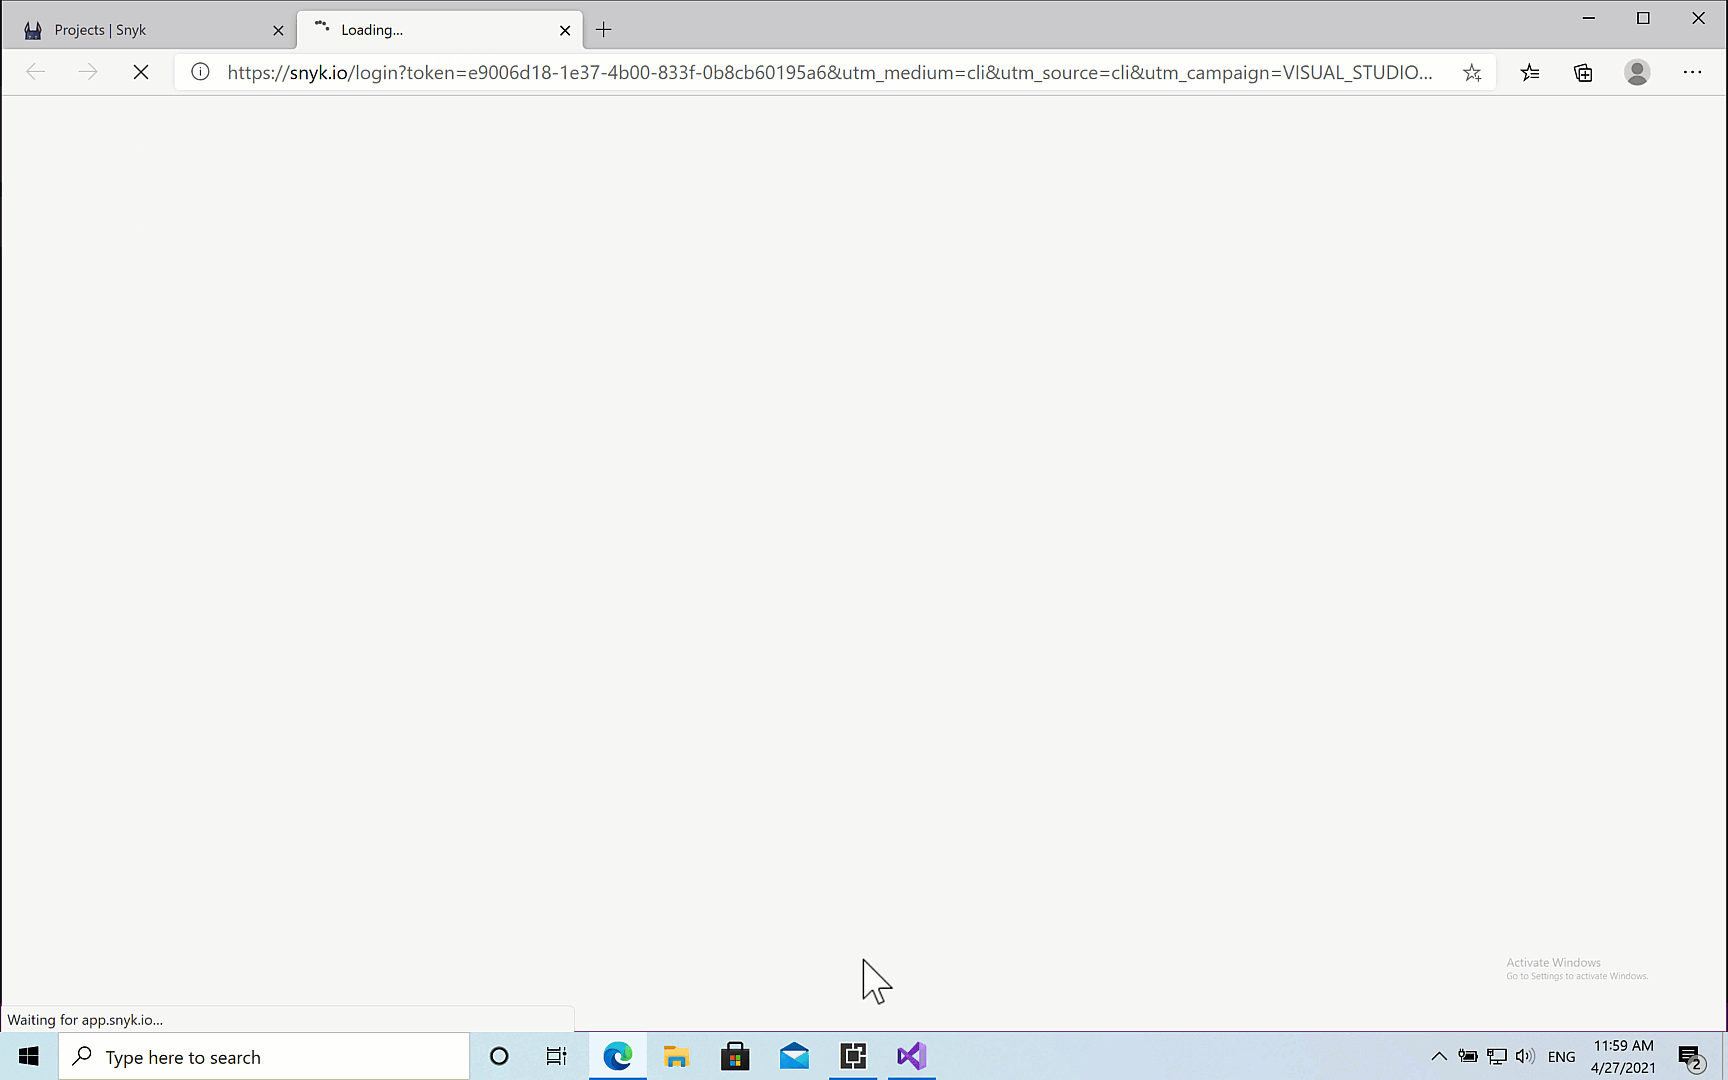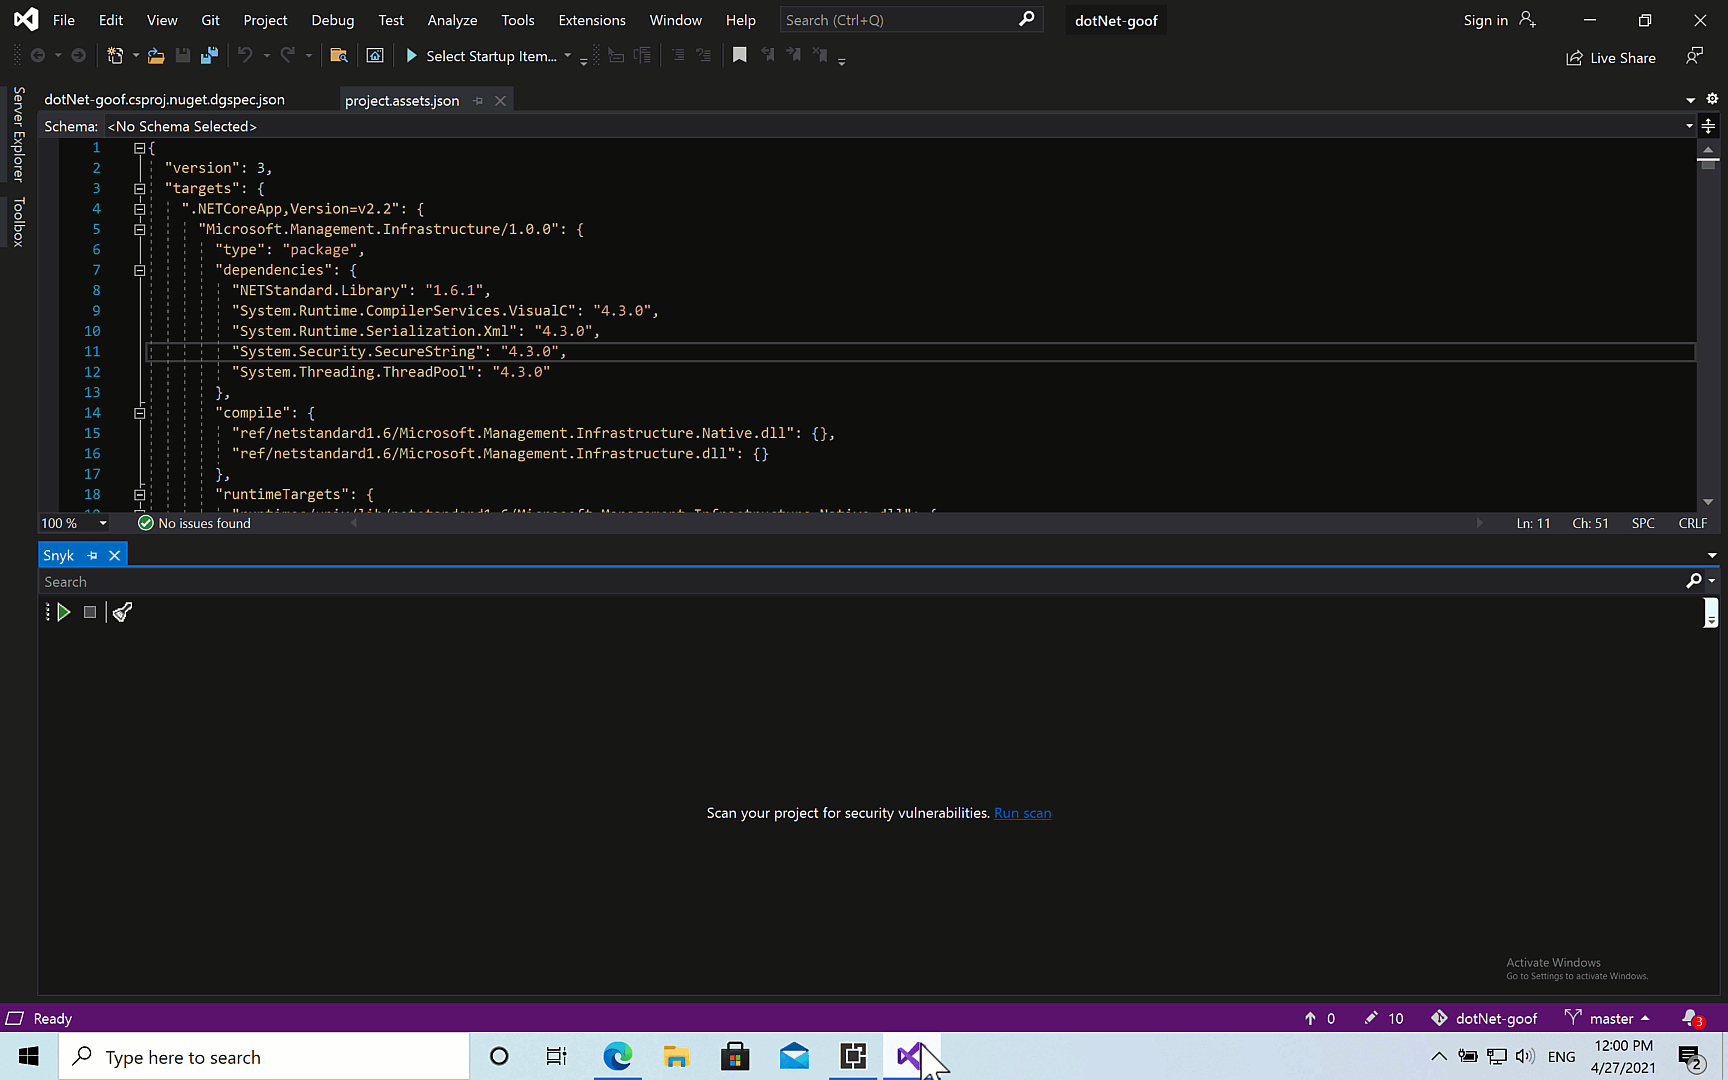
Visual Studioを再度開き、表示、その他のウィンドウ、Snykの順に選択して拡張機能のウィンドウを開き、SnykにVisual Studioを接続するリンクをクリックします。ブラウザーのタブが開くので、画面の指示に従ってSnykアカウントで認証してください。
これで完了です。あとはSnykテストを実行するだけです。
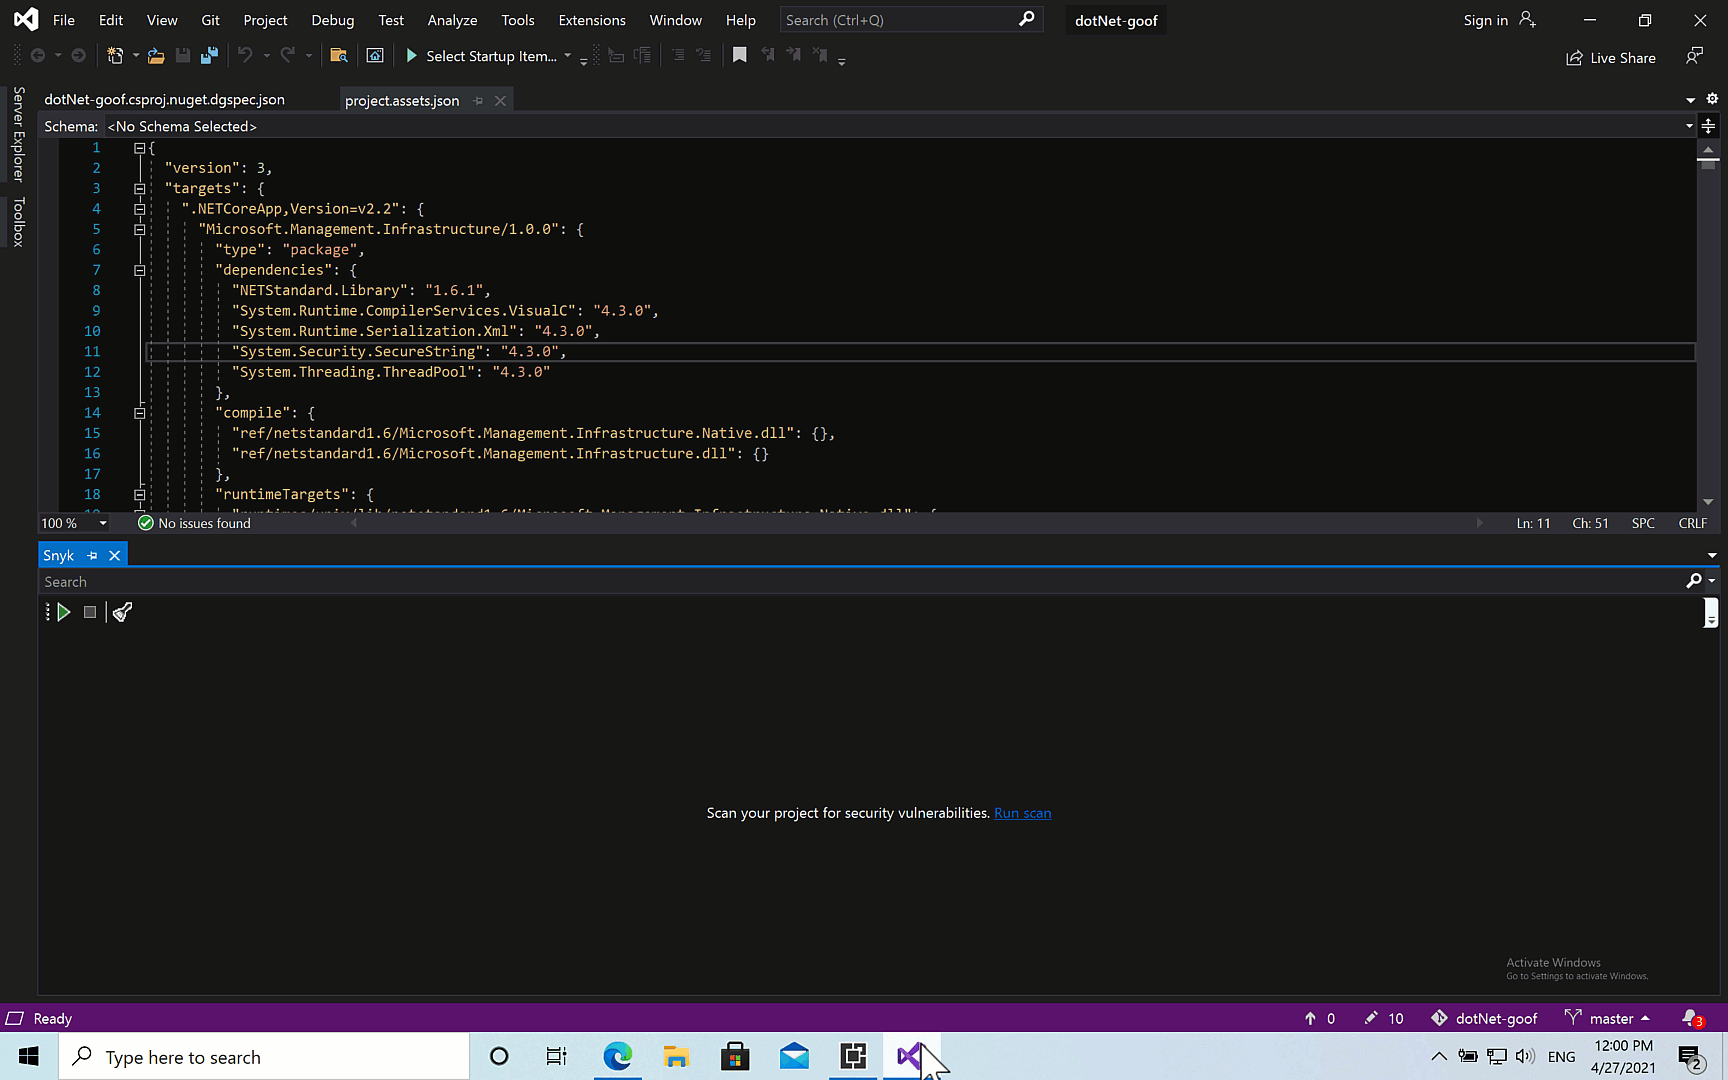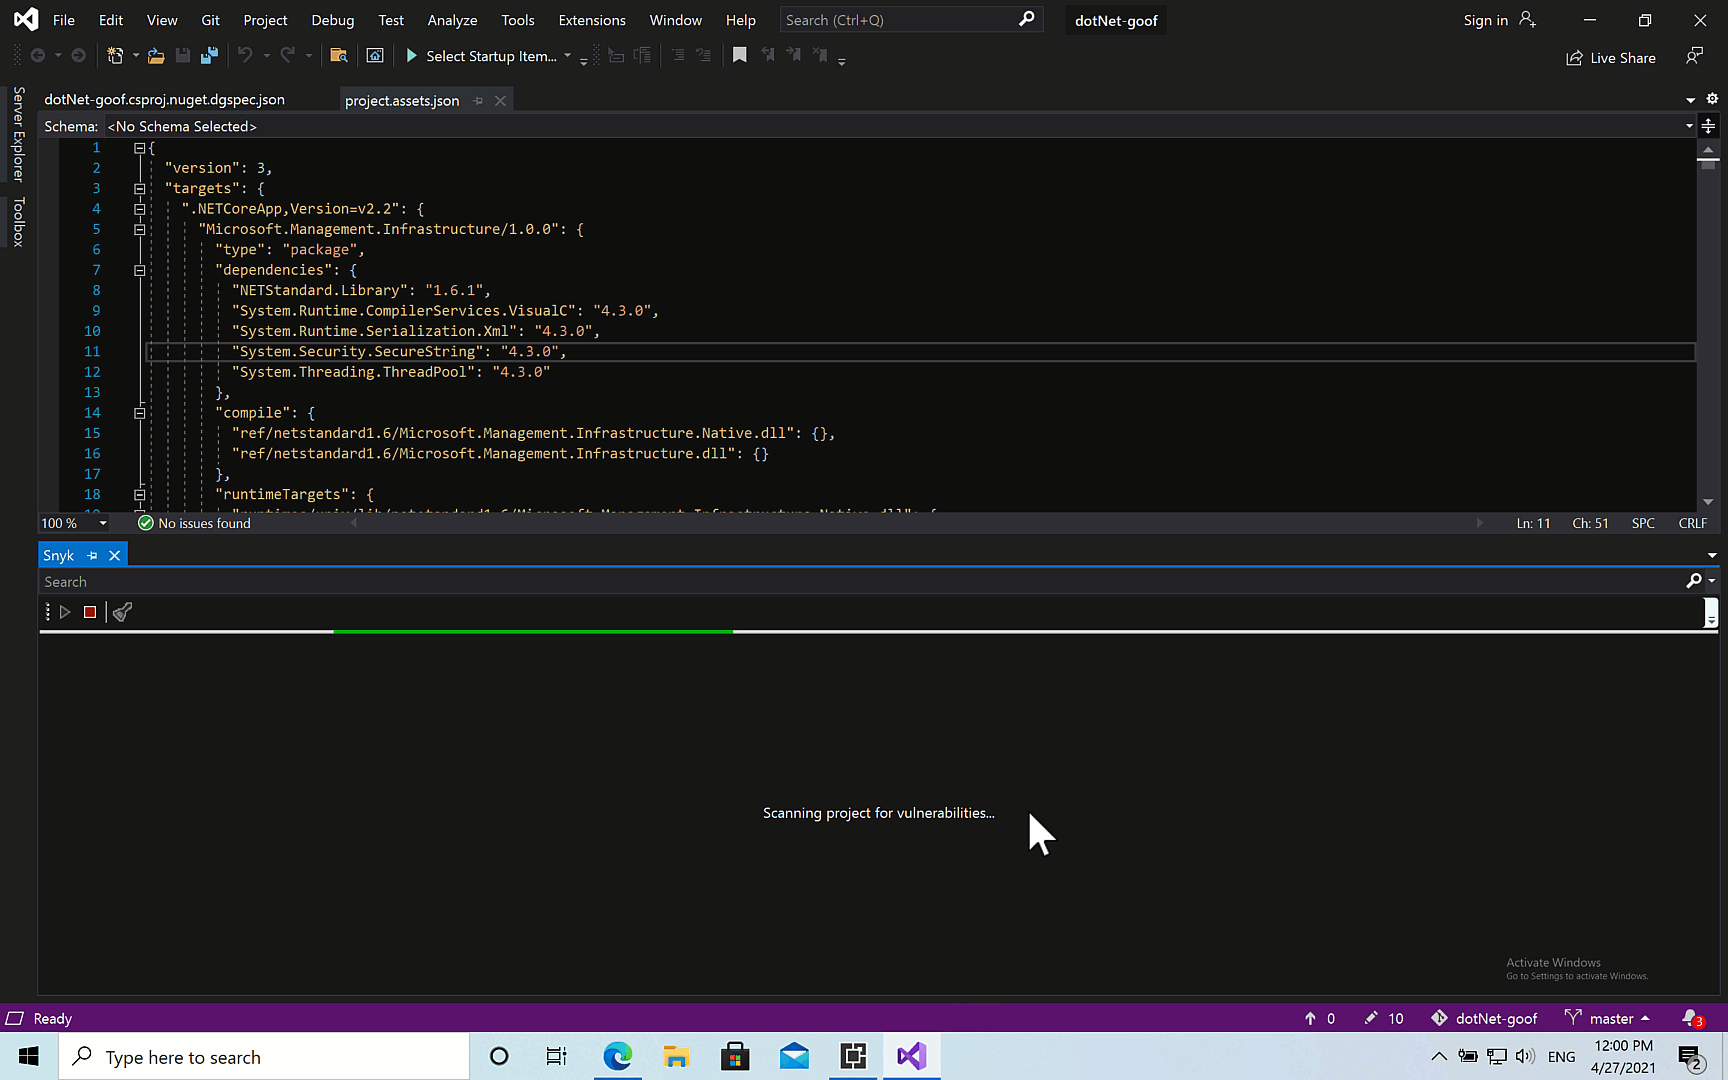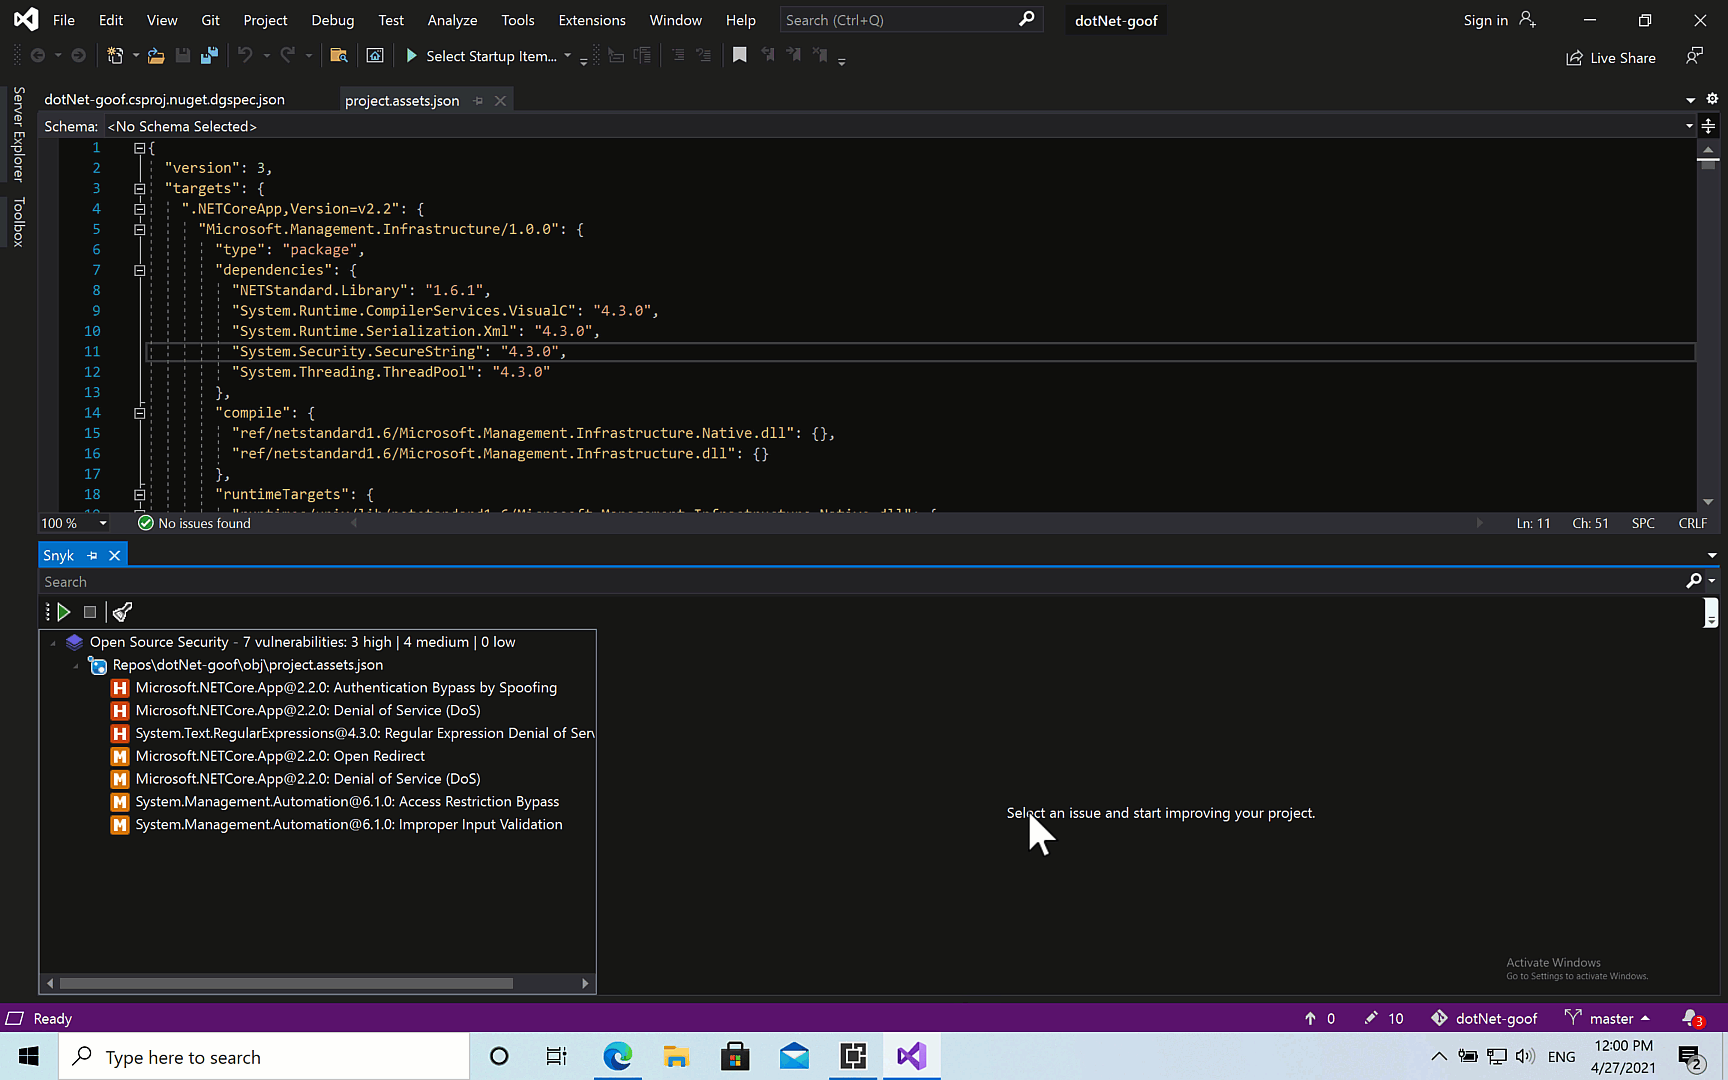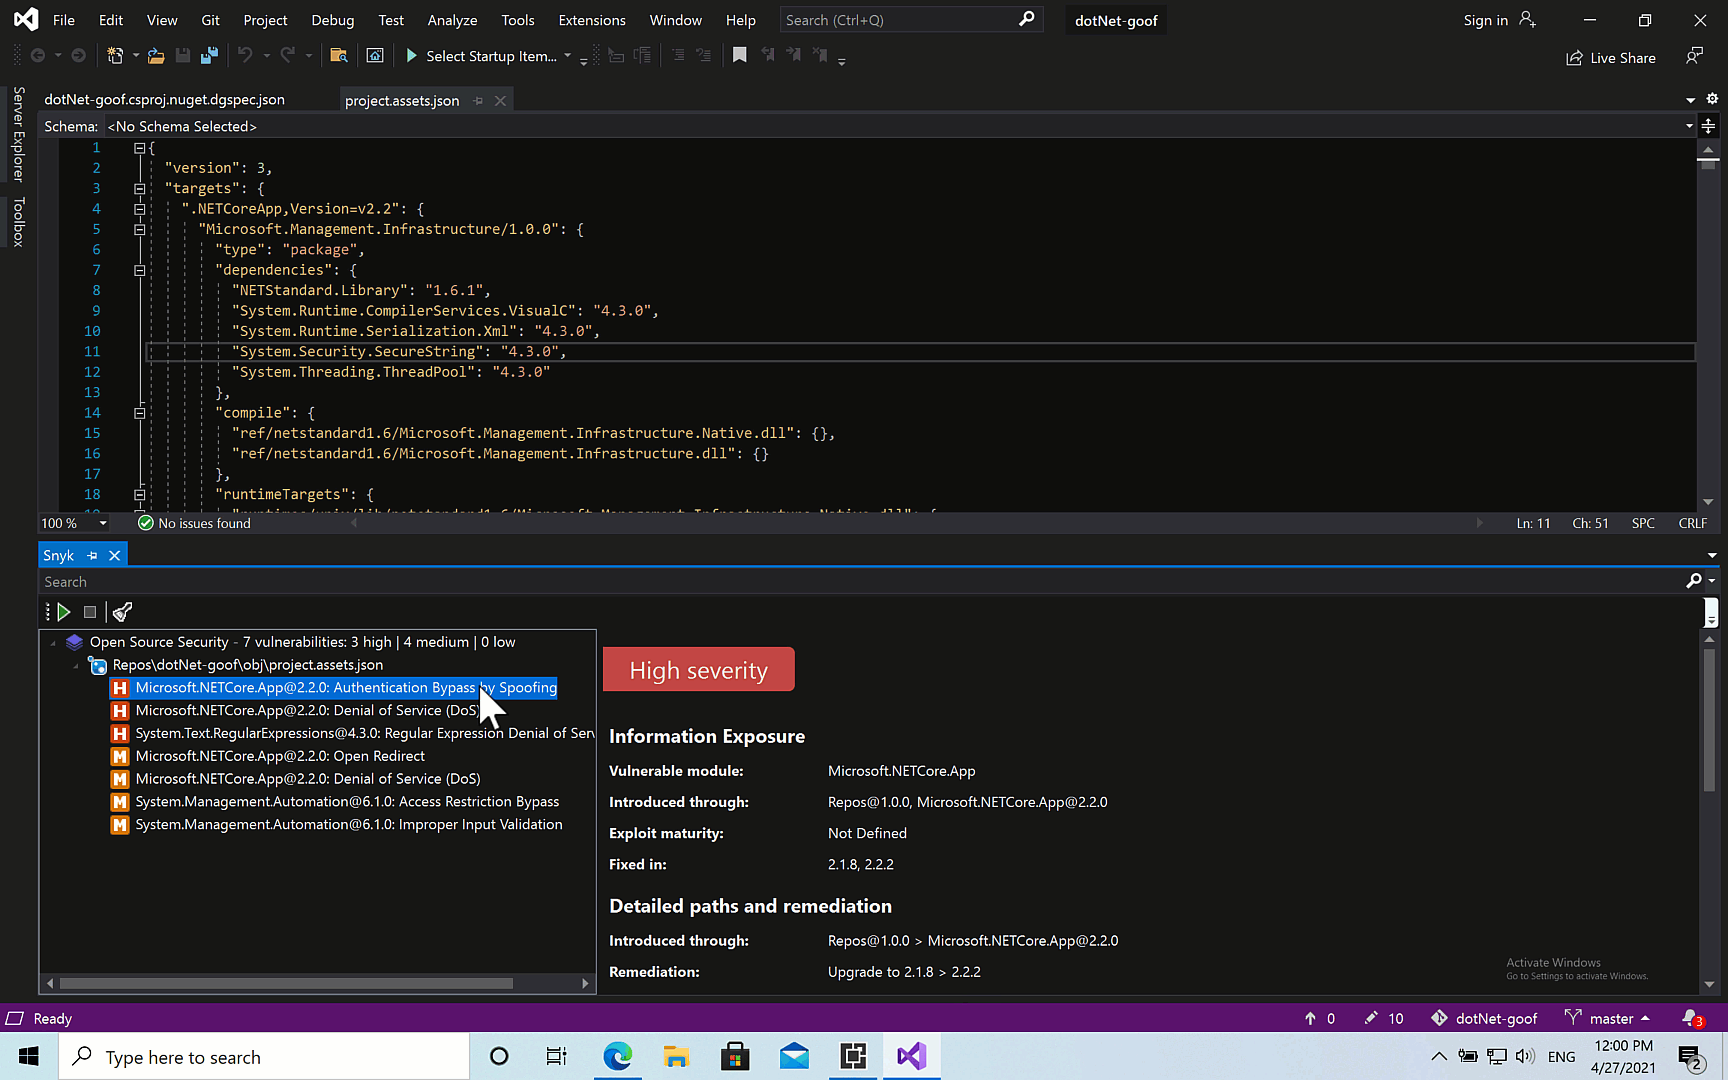
スキャンを実行ボタンをクリックして、Snykのセキュリティテストを開始します。数秒以内に、プロジェクトで検出されたセキュリティ脆弱性の一覧が拡張機能に表示されます。脆弱性を選択すると、問題の詳細と修正方法を確認できます。
blog-visual-studio-ext-vulns
スキャン結果には、脆弱性の深刻度(CVSSに基づく)や脆弱性のタイトル/種類など、迅速な修正に役立つ情報が豊富に含まれています。脆弱性の詳細では、実際に悪用可能なエクスプロイトの情報から、脆弱性がどのように持ち込まれたかを確認できます。また、概要では悪用される仕組みを説明します。
修正にあたって、Snyk拡張機能は必要なアップグレードを推奨し、脆弱性の修正を支援します。Snykは、破壊的な変更のリスクを最小限に抑えるため、特定の問題を修正するために必要な最小限のアップグレード経路を常に推奨します。
ウィンドウ下部のこの問題の詳細リンクからSnyk Intel Vulnerability Databaseに移動し、CVE、CWE、CVSSスコアなど、脆弱性の詳細を確認できます。

開発の最初から安全を確保
迅速な開発はビジネス上の要件であり、開発スピードを保つにはオープンソースの活用が欠かせません。しかし、データ侵害や法的問題につながる脆弱性やライセンス上の問題を持ち込む責任を負いたい人はいません。
しかし、スピードとセキュリティは両立できます。IDE内でコードをスキャンすれば、コードリポジトリにコミットする前も含め、開発プロセスの早い段階で問題を見つけて修正できます。これにより、組織のリスクを軽減するとともに、後の工程で浪費される貴重な開発時間を節約できます。Snyk Visual Code拡張機能をダウンロードして、安全な開発を始めましょう。
CTFを始めよう
オンデマンドのバーチャル入門ワークショップを視聴して、CTFの課題の解き方を学びましょう。


