DevSecOpsと開発者ファーストのセキュリティでセキュリティを拡大


2020年1月21日
0 分で読めますSnykが1億5,000万ドルの資金調達を完了! CEOからの詳細はこちら。
デジタルトランスフォーメーションは単なる流行語ではありません。ビジネスを動かす力です。規模の大小を問わず、ほぼすべての企業がテクノロジーを事業の中核に据え、市場への適応力を高めようとしています。それにもかかわらず、企業全体がこうした新たな課題に対応するために変革を進める一方で、セキュリティは後れを取っています。
セキュリティの実践は、20年前のものから変わっていません。セキュリティチームは他のチームから切り離され、情報を得られないまま、周囲が先へ進むなかで安全でないアプリケーションが生み出されています。セキュリティチームをクリティカルパスに置くことで、他のすべての人がスピードを上げようとしているときに、作業を遅らせてしまいます。さらに、デジタルビジネスの成長に合わせて、10年以上にわたる深刻な人材不足が続いているにもかかわらず、サイバーセキュリティ人材が都合よく現れることを求めています。
これでは前に進めません。昨年のやり方を少し変えるのではなく、新たな現実に基づく、セキュリティへの新しいアプローチが必要です。私は、それが開発者ファーストのセキュリティだと考えています。この投稿を通じて、皆さんにも同じように考えていただければと思います。
新たなデジタルの現実を基盤にアプローチを考えるには、まずその現実を理解する必要があります。デジタルトランスフォーメーションではどのような変化が起き、それがセキュリティにどう影響するのでしょうか?主な変化を、デジタルビジネス、クラウド、DevOpsの3つに分けて見ていきましょう。
デジタルビジネス:ソフトウェアの増加はソフトウェアリスクの増加
デジタルトランスフォーメーションの本質は、ビジネスのより多くの部分をテクノロジーに基づくものへと移行することです。つまり、これまで物理的な手段や手作業で提供していた価値やイノベーションを、テクノロジーを使って実現します。たとえば、実店舗からオンラインショッピングへの移行、倉庫内の商品移動を人ではなくロボットが担うこと、ブローカーではなくアルゴリズムに基づいて取引を行うことなどがあります。
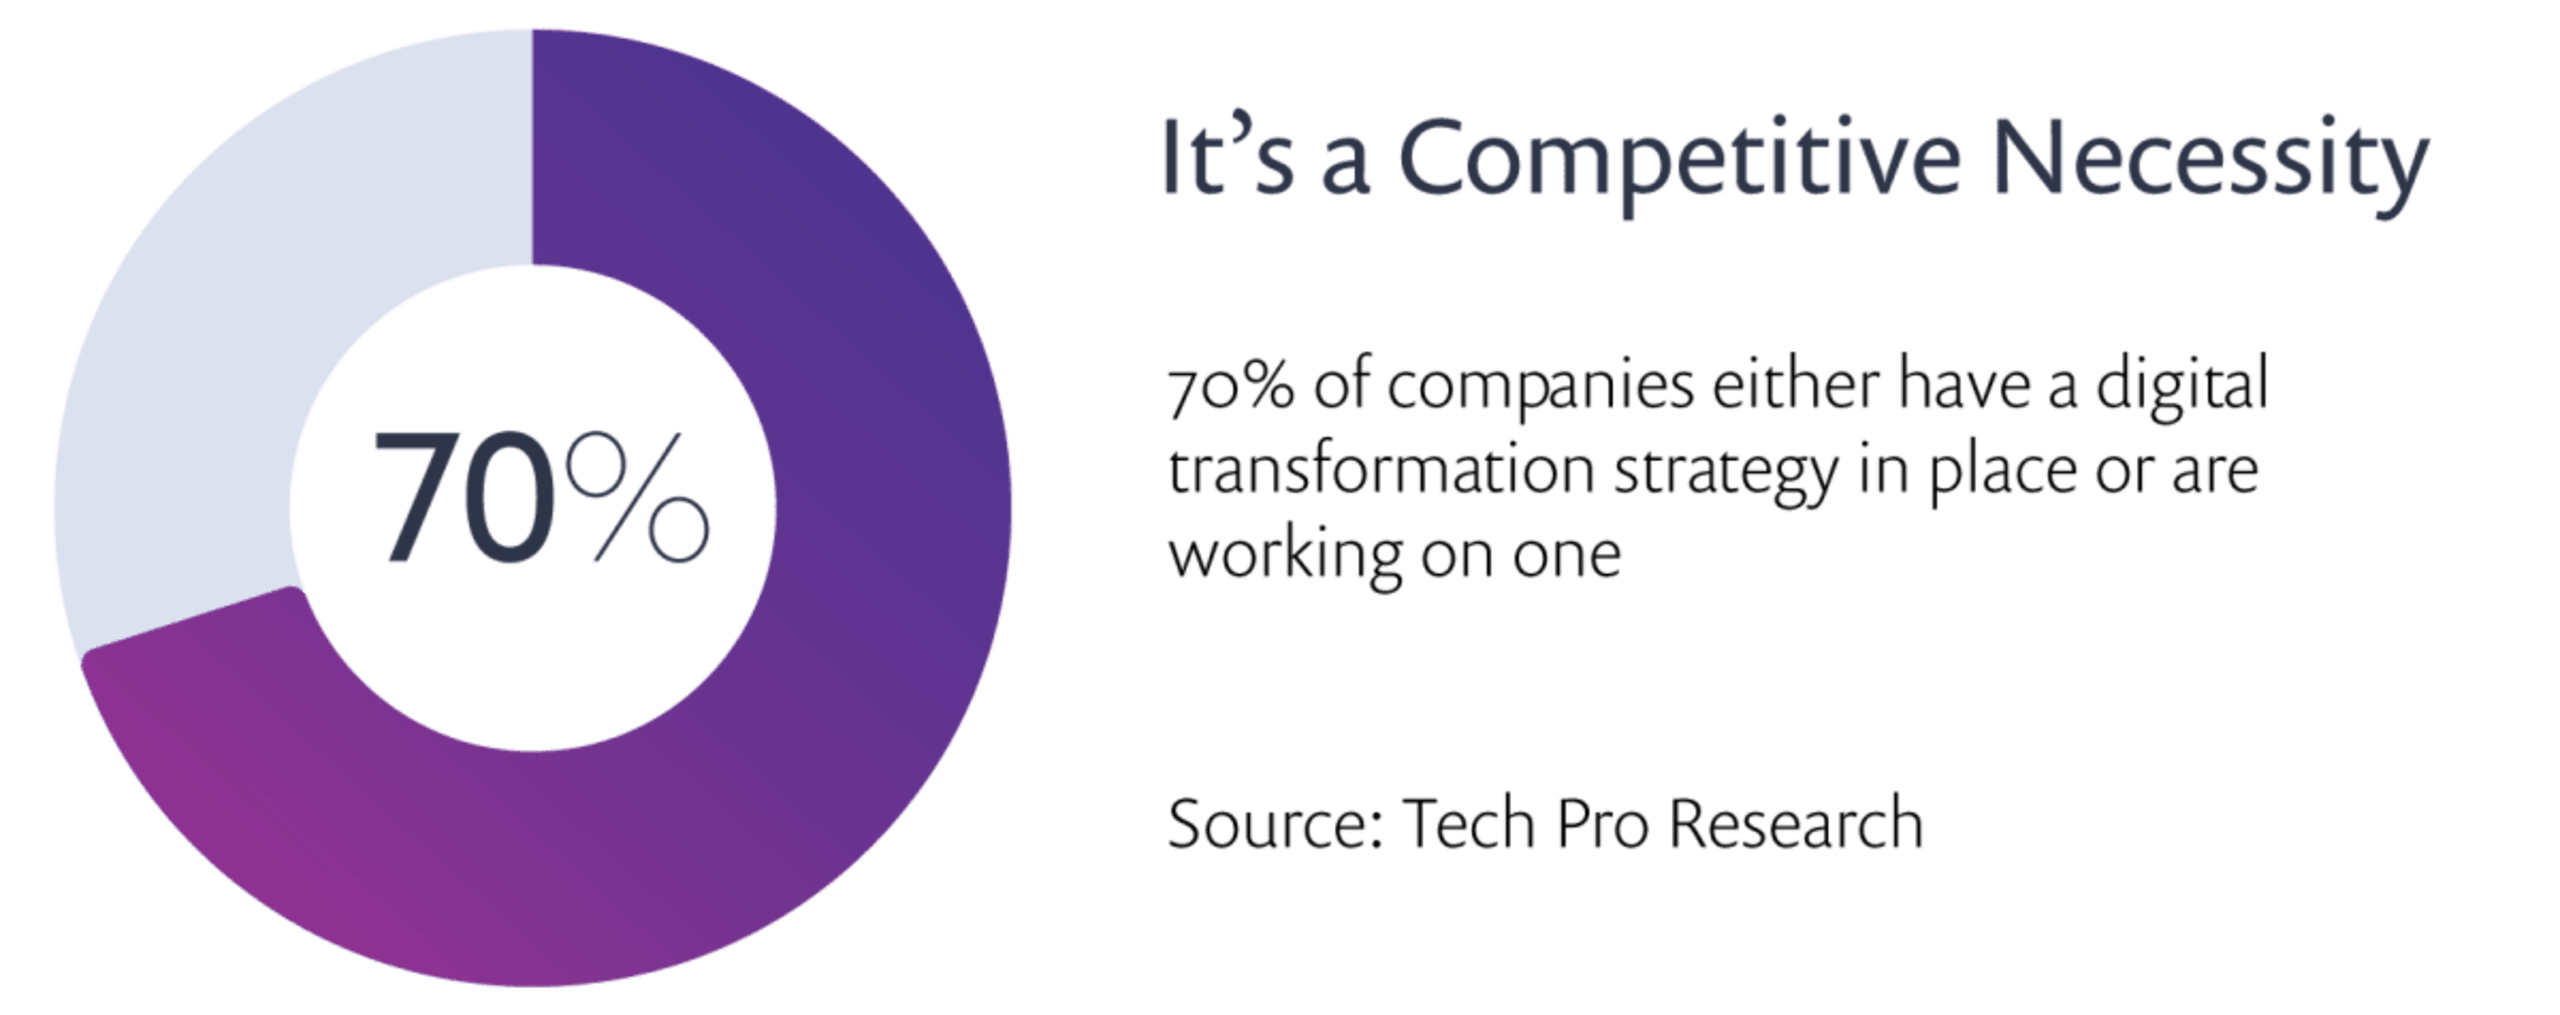
ビジネスのデジタル化が進むほど、ビジネスリスクもデジタル化します。顧客データはソフトウェアによって管理され、収益チャネルの維持にはシステムの稼働が不可欠となり、独自のノウハウはコードリポジトリに保存されます。
簡単に言えば、ソフトウェアが増えれば、ソフトウェアリスクも増えます。
セキュリティの観点では、この変化は、デジタルトランスフォーメーションを遂げたビジネスを守るには ソフトウェアセキュリティをより重視する必要があることを意味します。他のリスクも依然として存在しますが、ビジネスのデジタル化が進むにつれて、セキュリティもそれに応じて変わらなければなりません。この変化は、CISOの報告先、セキュリティ予算の配分、セキュリティ組織の構造など、セキュリティ組織全体に影響します。
クラウド:インフラがアプリの一部に
商業の革命は、通常、破壊的なイノベーションを原動力とします。この場合、それがクラウドです。ハードウェアをオンデマンドのソフトウェアに変えたクラウドによって、ビジネスに新しいテクノロジーを取り入れ、顧客の需要に合わせて規模を拡大することが、かつてないほど容易かつ低コストになりました。コンテナやサーバーレスなど、クラウドを土台とする新しいテクノロジーの登場により、新しいアプリの開発もますます容易になりました。
この変化により、仮想インフラスタックの所有者をどうするかという課題が生まれました。当初は、自社ハードウェアを管理していたチームが、仮想インフラも管理するようになりました。オープンポートの管理やサーバーへのパッチ適用など、多くの運用方法は共通しており、理論上は従来どおり継続できるものでした。
しかし実際には、クラウドがもたらす可能性はそれ以上でした。柔軟なスケーリングにより、キャパシティ管理のプロセスを用意しなくても、マシンを立ち上げられます。VPC(Virtual Private Cloud)を使えば、デプロイされたシステムは他のシステムから自然に分離されるため、データセンター全体のルーティング設計にマッピングする必要がありません。クラウドではアプリケーション間の依存関係をなくし、それぞれがより迅速にインフラに関する判断を下せます。クラウドはインフラをソフトウェア定義にするだけでなく、アプリケーションの一部にできるのです。
セキュリティの面では、インフラに関連する脅威からの保護方法を見直す必要があります。リスクがなくなったわけではありません。コンテナにも、自社サーバーと同じように、パッチが適用されていない脆弱なコンポーネントが含まれる可能性があります。また、どちらの環境でも、機密データへのネットワークアクセスが過剰に許可されている場合があります。しかし、インフラを構築・維持するのは、もはや中央IT部門ではなく、アプリケーション開発者です。
DevOps:自律性と自己完結性を備えたチーム
インフラの所有者の変化は、セキュリティと同じかそれ以上に運用へ影響し、DevOpsの台頭にも重要な役割を果たしました。DevOpsでは、アプリケーションの稼働とパフォーマンスを維持する責任を、開発チームと運用チームが共有することを重視します。この新しい考え方は、開発者がコードを「壁の向こうへ投げ」、他の誰かに運用を任せることや、変更に伴うリスクを抑えるために運用チームが変更を妨げるという、長年の慣習を覆すものです。
当初は理論上のものだったDevOpsの効果は、その後、統計的にも実証されています。DevOpsを取り入れた企業は、稼働率とパフォーマンスが向上し、運用コストが下がり、アプリケーションをより速くリリースできるうえ、優秀な人材を惹きつけています。その結果、こうした企業は市場や顧客のニーズにより迅速に適応し、競合他社を上回る成果を上げています。
DevOpsを取り入れる組織へと変革するのは簡単ではありませんが、デジタルトランスフォーメーションの重要な要素です。その中心となるのは、ライフサイクル全体を通じてアプリケーションを自ら管理し、外部への依存なしに迅速に動ける、自律したアプリケーションチームという考え方です。多くの運用チームも「DevOps」チームやSREチームへと進化し、運用の卓越性を推進する組織として機能するようになりました。こうしたチームは、自らソフトウェアを運用するのではなく、ツール、知識、専門性を提供して開発者を支援し、自律的に活動できるようにします。
しかし、セキュリティはこの変革に加わりませんでした。セキュリティチームはDevOpsグループの外にとどまり、通常は別の責任者のもとで、まったく異なるプロセスを運用しています。こうしたチームは情報の流れから取り残され、必要な情報を専門家が得られないために、安全でないアプリケーションがリリースされる結果となっています。さらに、セキュリティチームが監査に入ると、デリバリーが遅れ、本来のビジネス目標が損なわれます。追い打ちをかけるように、セキュリティチームは深刻な人員不足に陥っています。これは、サイバーセキュリティ業界を悩ませている深刻な人材不足によって、さらに悪化しています。
開発者ファーストのセキュリティとDevSecOps
ここまでで、クラウドとDevOpsが浸透したデジタルトランスフォーメーションの世界には、セキュリティへの新たなアプローチが必要だとお分かりいただけたでしょう。DevSecOpsと呼ばれることもあるこの新しいアプローチ(強力である一方、誤用されている流行語でもあります)は、新たなテクノロジーや手法を基盤とし、その内部にセキュリティを組み込む必要があります。自律したチームを後押しし、ビジネスの足を引っ張るのではなく、加速させるものでなければなりません。つまり、開発者ファーストである必要があります。
開発者ファーストのセキュリティでは、セキュリティ業務の大部分を開発者が担います。これには、セキュリティ設計、セキュリティテスト、セキュリティバックログ、そしてもちろん脆弱性の修正など、主要な業務の大半が含まれます。アプリケーション開発チームは自律し、こうした責任を担える必要があります。また、組織やセキュリティチームから信頼されなければなりません。そうした体制が整えば、開発者はアプリケーションの構築と並行して、自分たちのペースで安全性を確保できます。
こうした変化において、セキュリティチームは重要な役割を果たします。かつての運用チームと同じように、実装者からメンターへ、所有者から支援者へと役割を変える必要があります。開発者のセキュリティに関する専門知識は、当然ながら十分でないこともあります。そのため、セキュリティチームは知識を広め、ツールを構築し、さまざまな方法で開発者がアプリを安全にできるよう支援する必要があります。また、現在のセキュリティ状況を把握し、双方が継続的に改善できるよう、統制と監視も続けなければなりません。
これは大きな変化であり、姿勢だけでなく、セキュリティチームに求められるスキルセットも変える必要があります。現代的なセキュリティリーダーであり、Yahoo!、Box、SAPなどでCISOを務めたJustin Somainiは、セキュリティ人材の3分の1から半数が入れ替わる可能性があると予測しています。しかし、新たなチームは、後手に回る不毛な戦いに追われるのではなく、専門知識をより頻繁に活用できるようになります。
そして最後に、セキュリティツールを全面的に見直す必要があります。たとえ小切手にサインするのがセキュリティチームだとしても、開発者を最も重要なユーザーと捉えるセキュリティソリューションが求められます。そうしたソリューションは、今日の従来型アプリケーションセキュリティベンダーの製品というよりも、開発者向けツール企業の製品に近いものであるべきです。DevOpsの世界で起きたように、やがてこうしたソリューションが従来の勢力に取って代わるでしょう。
まとめ
デジタルトランスフォーメーションはビジネスをますます速く前進させる力です。DevOpsを適切に実践し、クラウドを取り入れて変革を進める組織は、市場で競争優位性を築いています。一方、後れを取る組織は、二度と追いつけなくなるかもしれません。
しかし、セキュリティがこの変革に加わらなければ、道のりは終わりません。DevOpsのときと同じように、先を見据えてDevSecOpsと開発者ファーストのセキュリティを取り入れる組織は、同業他社より優れたビジネス成果を得られるでしょう。今は信念を持って踏み出す段階ですが、数年後にはそれが確かな事実となるはずです。
CTFを始めよう
オンデマンドのバーチャル入門ワークショップで、CTFチャレンジの解き方を学びましょう。


