Snyk、Red Hat Vulnerability Scanner Certificationを取得


2023年4月3日
0 分で読めますSnykがRed Hat Vulnerability Scanner Certificationを取得したことをお知らせします。この認定をRed Hatから取得した数少ないセキュリティプラットフォームの1つとなりました。この成果は、お客様のアプリケーションに最高水準のセキュリティ保証を提供するというSnykの継続的な取り組みを示すものです。
Red Hat Vulnerability Scanner Certification
2021年に開始されたRed HatのVulnerability Scanner Certificationは、セキュリティツールのスキャン機能と有効性を詳細に審査する厳格な認定プロセスです。Snykプラットフォームは、最高水準のセキュリティ基準を満たしていることを確認するため、Red Hatのエンジニアによる広範なテストを受けました。これにより、オペレーティングシステムやアプリケーション自体など、複数のレイヤーで使用されているRed Hatコンポーネントの脆弱性を正確に検出できることが検証されました。
この認定を取得するため、SnykはRed HatのOVAL v2ストリームや、Red Hatが公開するその他のセキュリティデータを統合し、それらのデータを正しく使用していることをRed Hatチームに示して、Certified Vulnerability Scannerとして認定されました。この認定により、共同のお客様は、Red Hat Enterprise Linux(RHEL)、Red Hat OpenShift、JBossなどのRed Hat製品に対する包括的かつ正確なセキュリティスキャンをSnykに安心して任せられます。誤検知を減らしながら、潜在的なセキュリティ脅威に先手を打つことができます。
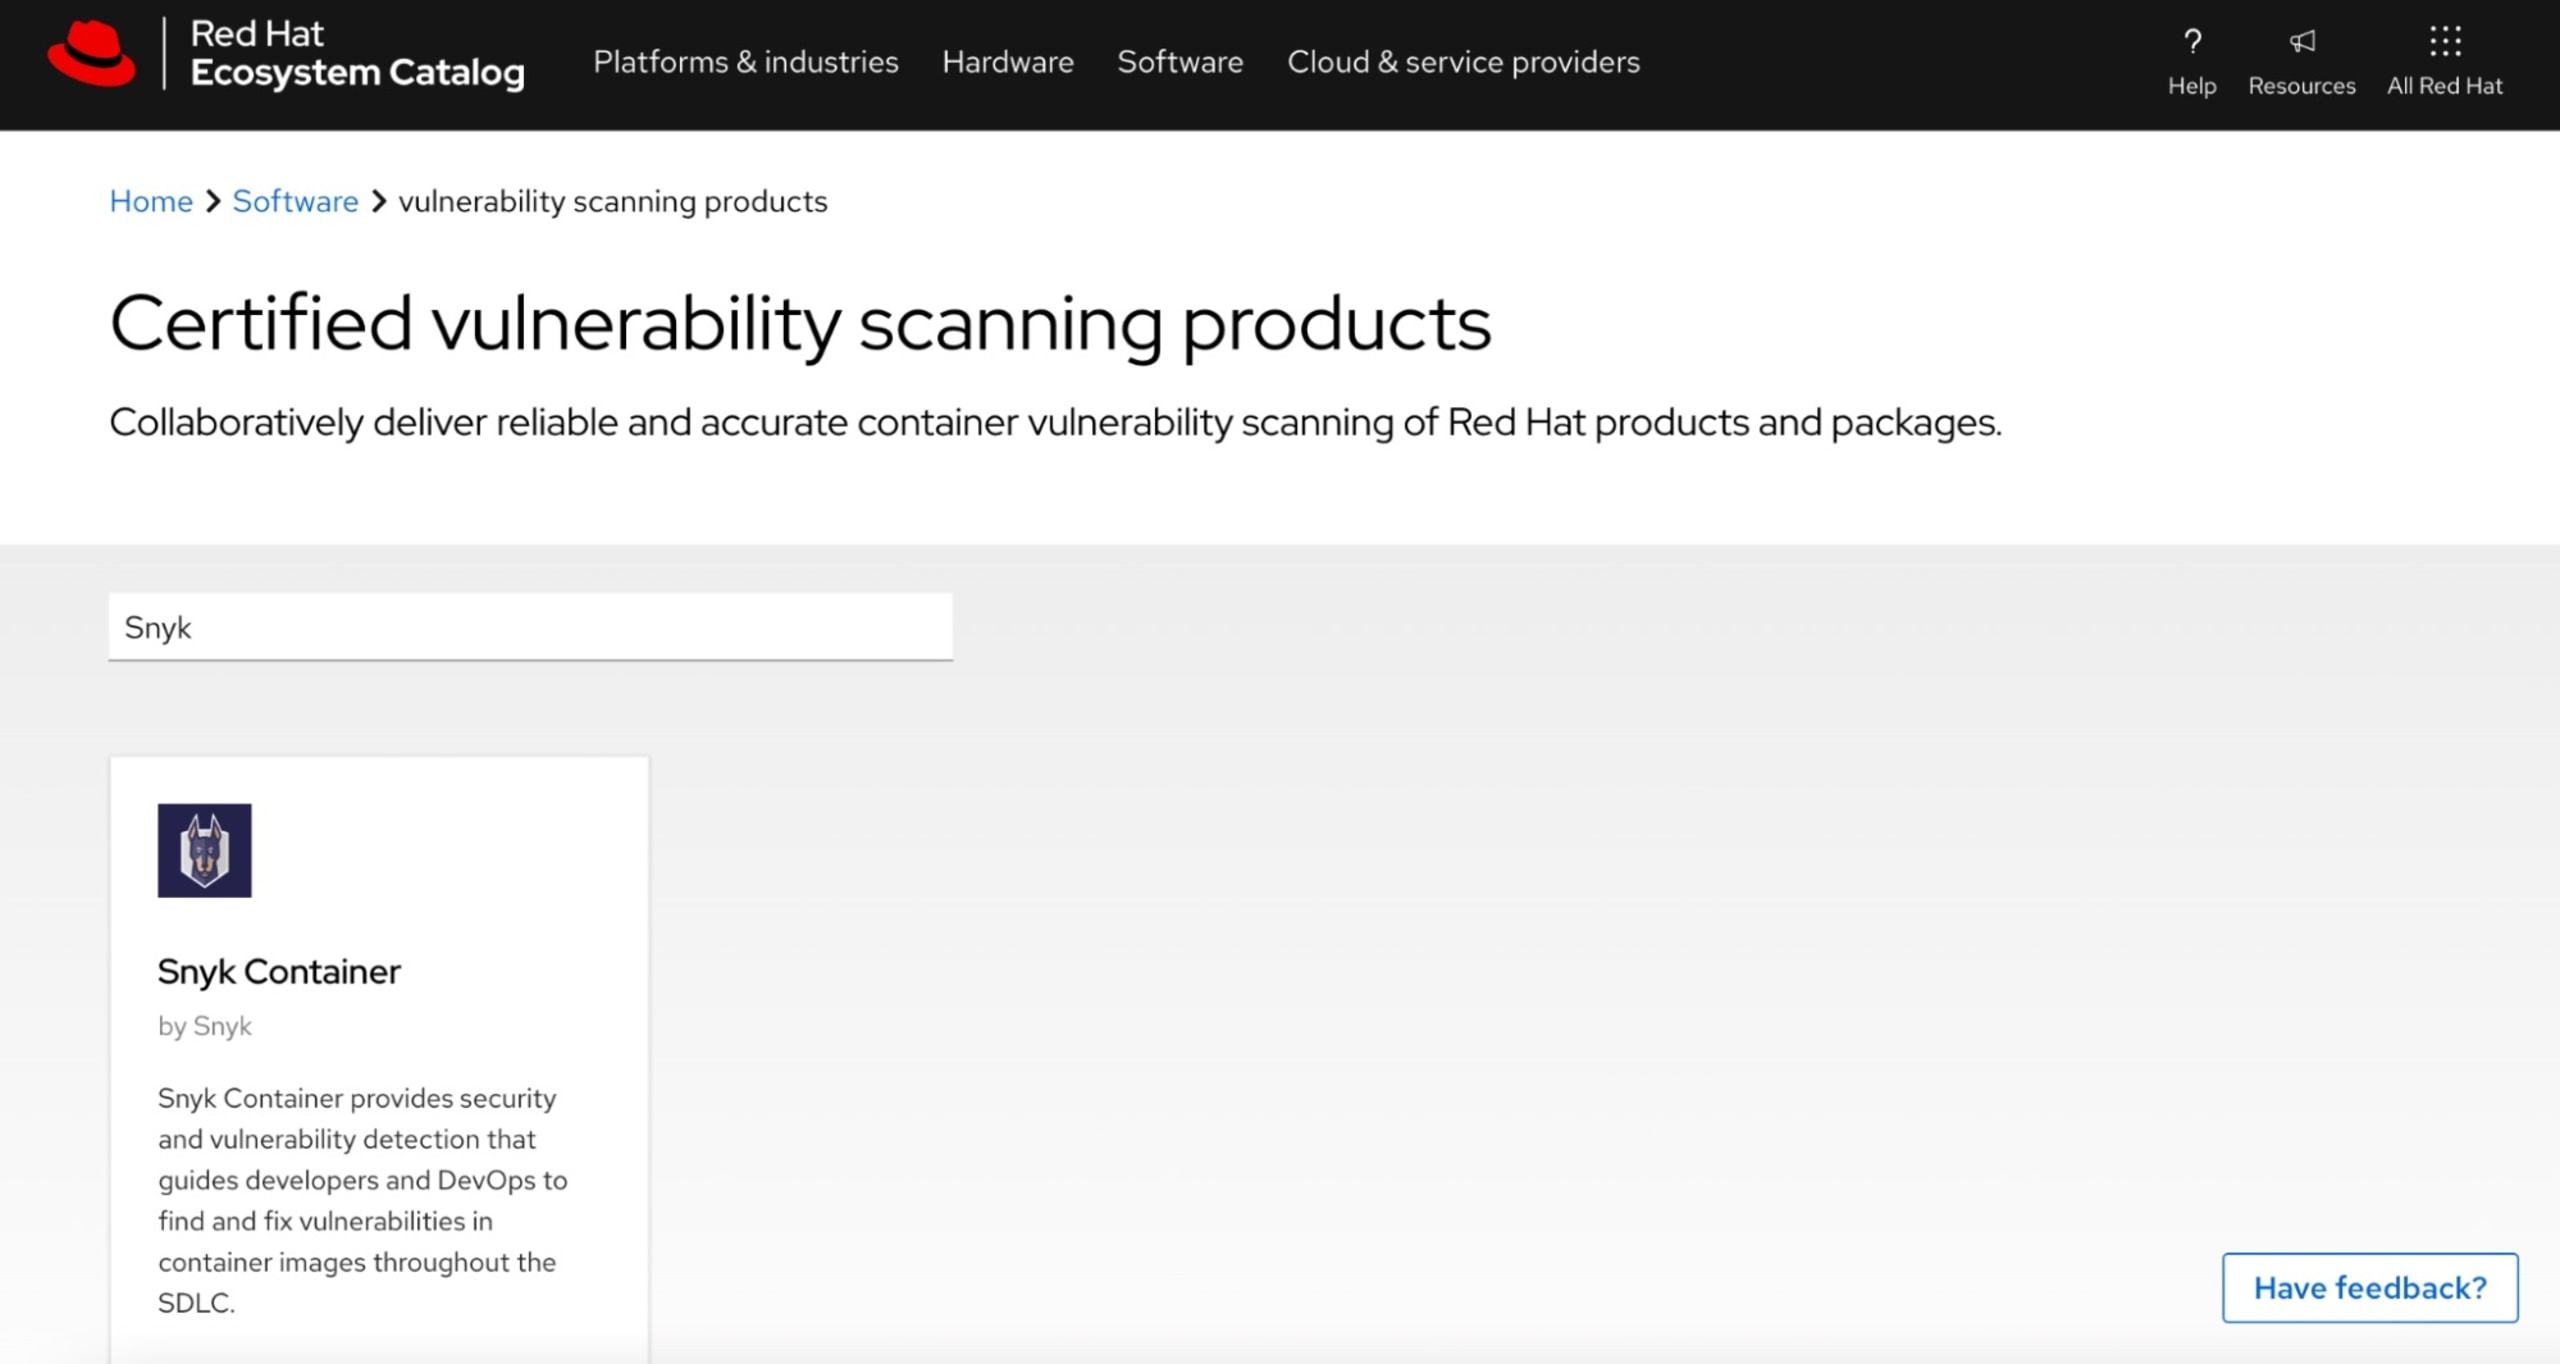
SnykはRed Hat Vulnerability Scanner Certificationを取得できたことを誇りに思うとともに、お客様のデジタルトランスフォーメーションを支える、より高度なセキュリティ機能を提供できることをうれしく思います。
SnykとRed Hatのパートナーシップ
SnykとRed Hatが2020年にパートナーシップを開始して以来、開発者がRed HatのOpenShiftプラットフォーム上で安全なアプリケーションを構築しやすくなるよう取り組んできました。Red Hat認定オペレーターであるSnykのOpenShift Monitorは、OpenShiftのワークロードをスキャンし、脆弱なオープンソースライブラリや安全でない設定を検出して、開発者が問題を修正するために必要な情報を提示します。またRed HatはSnykと連携し、Dependency Analytics IDE Pluginを開発しました。これにより開発者は、本番環境にデプロイする前に、IDEから簡単にオープンソースの脆弱性を見つけて修正できます。
この認定により、お客様はRed Hatベースの環境が潜在的なセキュリティ脅威から保護されていると安心できます。Snyk、OpenShift Monitor、Dependency Analyticsをご利用のお客様は、これらのインテグレーションポイントを通じて、Red Hatが公開する最新データにリアルタイムでアクセスできます。