Node.jsアプリケーションのセキュリティと可観測性をIDEに取り込むプラグイン

2021年8月23日
0 分で読めます開発者は、IDEで新しいコードを書いたり、リファクタリングしたり、テストを追加したり、バグを修正したりと、多くの時間を過ごします。近年、IDEは強力なツールへと進化し、HTTPリクエストの操作から生産性全般の向上まで、さまざまな場面で開発者を支援しています。そこで考えてみてください。リリース前にコードのセキュリティ問題を防ぐこともできたらどうでしょうか。IDE上で、本番環境のアプリケーション内部で何が起きているかをコードレベルで把握できたらどうでしょうか。
ここで活躍するのが、開発者ファーストのツールです。IDEに適したプラグインを使えば、開発者の日々のワークフローに可観測性とセキュリティを直接組み込むことができ、最も効果的な形で活用できます。
この記事では、次の内容を取り上げます。
IDE上でデータ構造をリアルタイムにコードレベルで可視化する方法
本番環境のNode.jsアプリケーションで有害なユーザー入力を見つける方法
コードやオープンソース依存関係に潜むセキュリティ問題を検出して修正する方法
IDEでアプリケーションの可観測性をリアルタイムに実現する方法
この記事を読み進めるには、次のものが必要です。
IntelliJ IDEA(LightrunではVisual Studio Codeのサポートも近日公開予定です。いち早く利用するにはこちらからベータ版に登録してください!)
Lightrunアカウント、LightrunのIntelliJ Plugin、および現在ベータ版のNode.js Agent
IntelliJ IDEAプラグインをインストールしたら、Registerボタンをクリックします。ブラウザーで簡単な登録手続きが始まります。

次に、Lightrun Node.jsエージェントをインストールして、Node.jsアプリケーション用に設定します。登録手続き中に手順が表示されますが、見逃した場合に備えて、ここにもう一度記載します。
プロジェクトフォルダーで次のコマンドを実行し、lightrunエージェントをインストールします。
npm install lightrunNode.jsアプリケーションのコードベースの冒頭、つまりエントリーポイントとなるapp.jsファイルで、次のようにLightrunエージェントを初期化します(登録手続き中に、
<YOUR-COMPANY-NAME>と<YOUR-COMPANY-SECRET>の値が画面に表示されます)。require('lightrun').start({ company: '', apiEndpoint: 'app.lightrun.com', lightrunSecret: '', caPath: '',});
コード内にシークレットがあるという警告を見過ごすわけにはいきません。ここまで来たら、まずlightrunSecretのコード行を次のように変更してください。
アプリケーションをローカルで起動するときは、この環境変数を事前に利用できるようにしておきましょう。コマンドラインからアプリケーションを実行する場合は、次のように設定できます。
注: exportコマンドを実行するのは一度だけで構いません。同じターミナルのシェルセッションを使い続ける限り、環境変数を利用できます。
アプリケーションを起動すると、右側のサイドバーにLightrunプラグインが適切に設定され、接続されていることが表示されます。マシン名の注記で確認できます(私の場合は「Lirans-MBP」です)。
本番環境のNode.jsアプリケーションで有害なユーザー入力を見つける方法
今回試すNode.jsアプリケーションは、SnykのGoof TODOアプリケーションです。JavaScriptとNode.jsで構築された、エンドツーエンドのTo-Doメモアプリです。
GitHubプロジェクトをクローンしてコピーを入手し、一般的なnpmプロジェクトと同じ手順で依存関係をインストールすれば、すぐに始められます。起動時に接続するMongoDBデータベースも必要です。
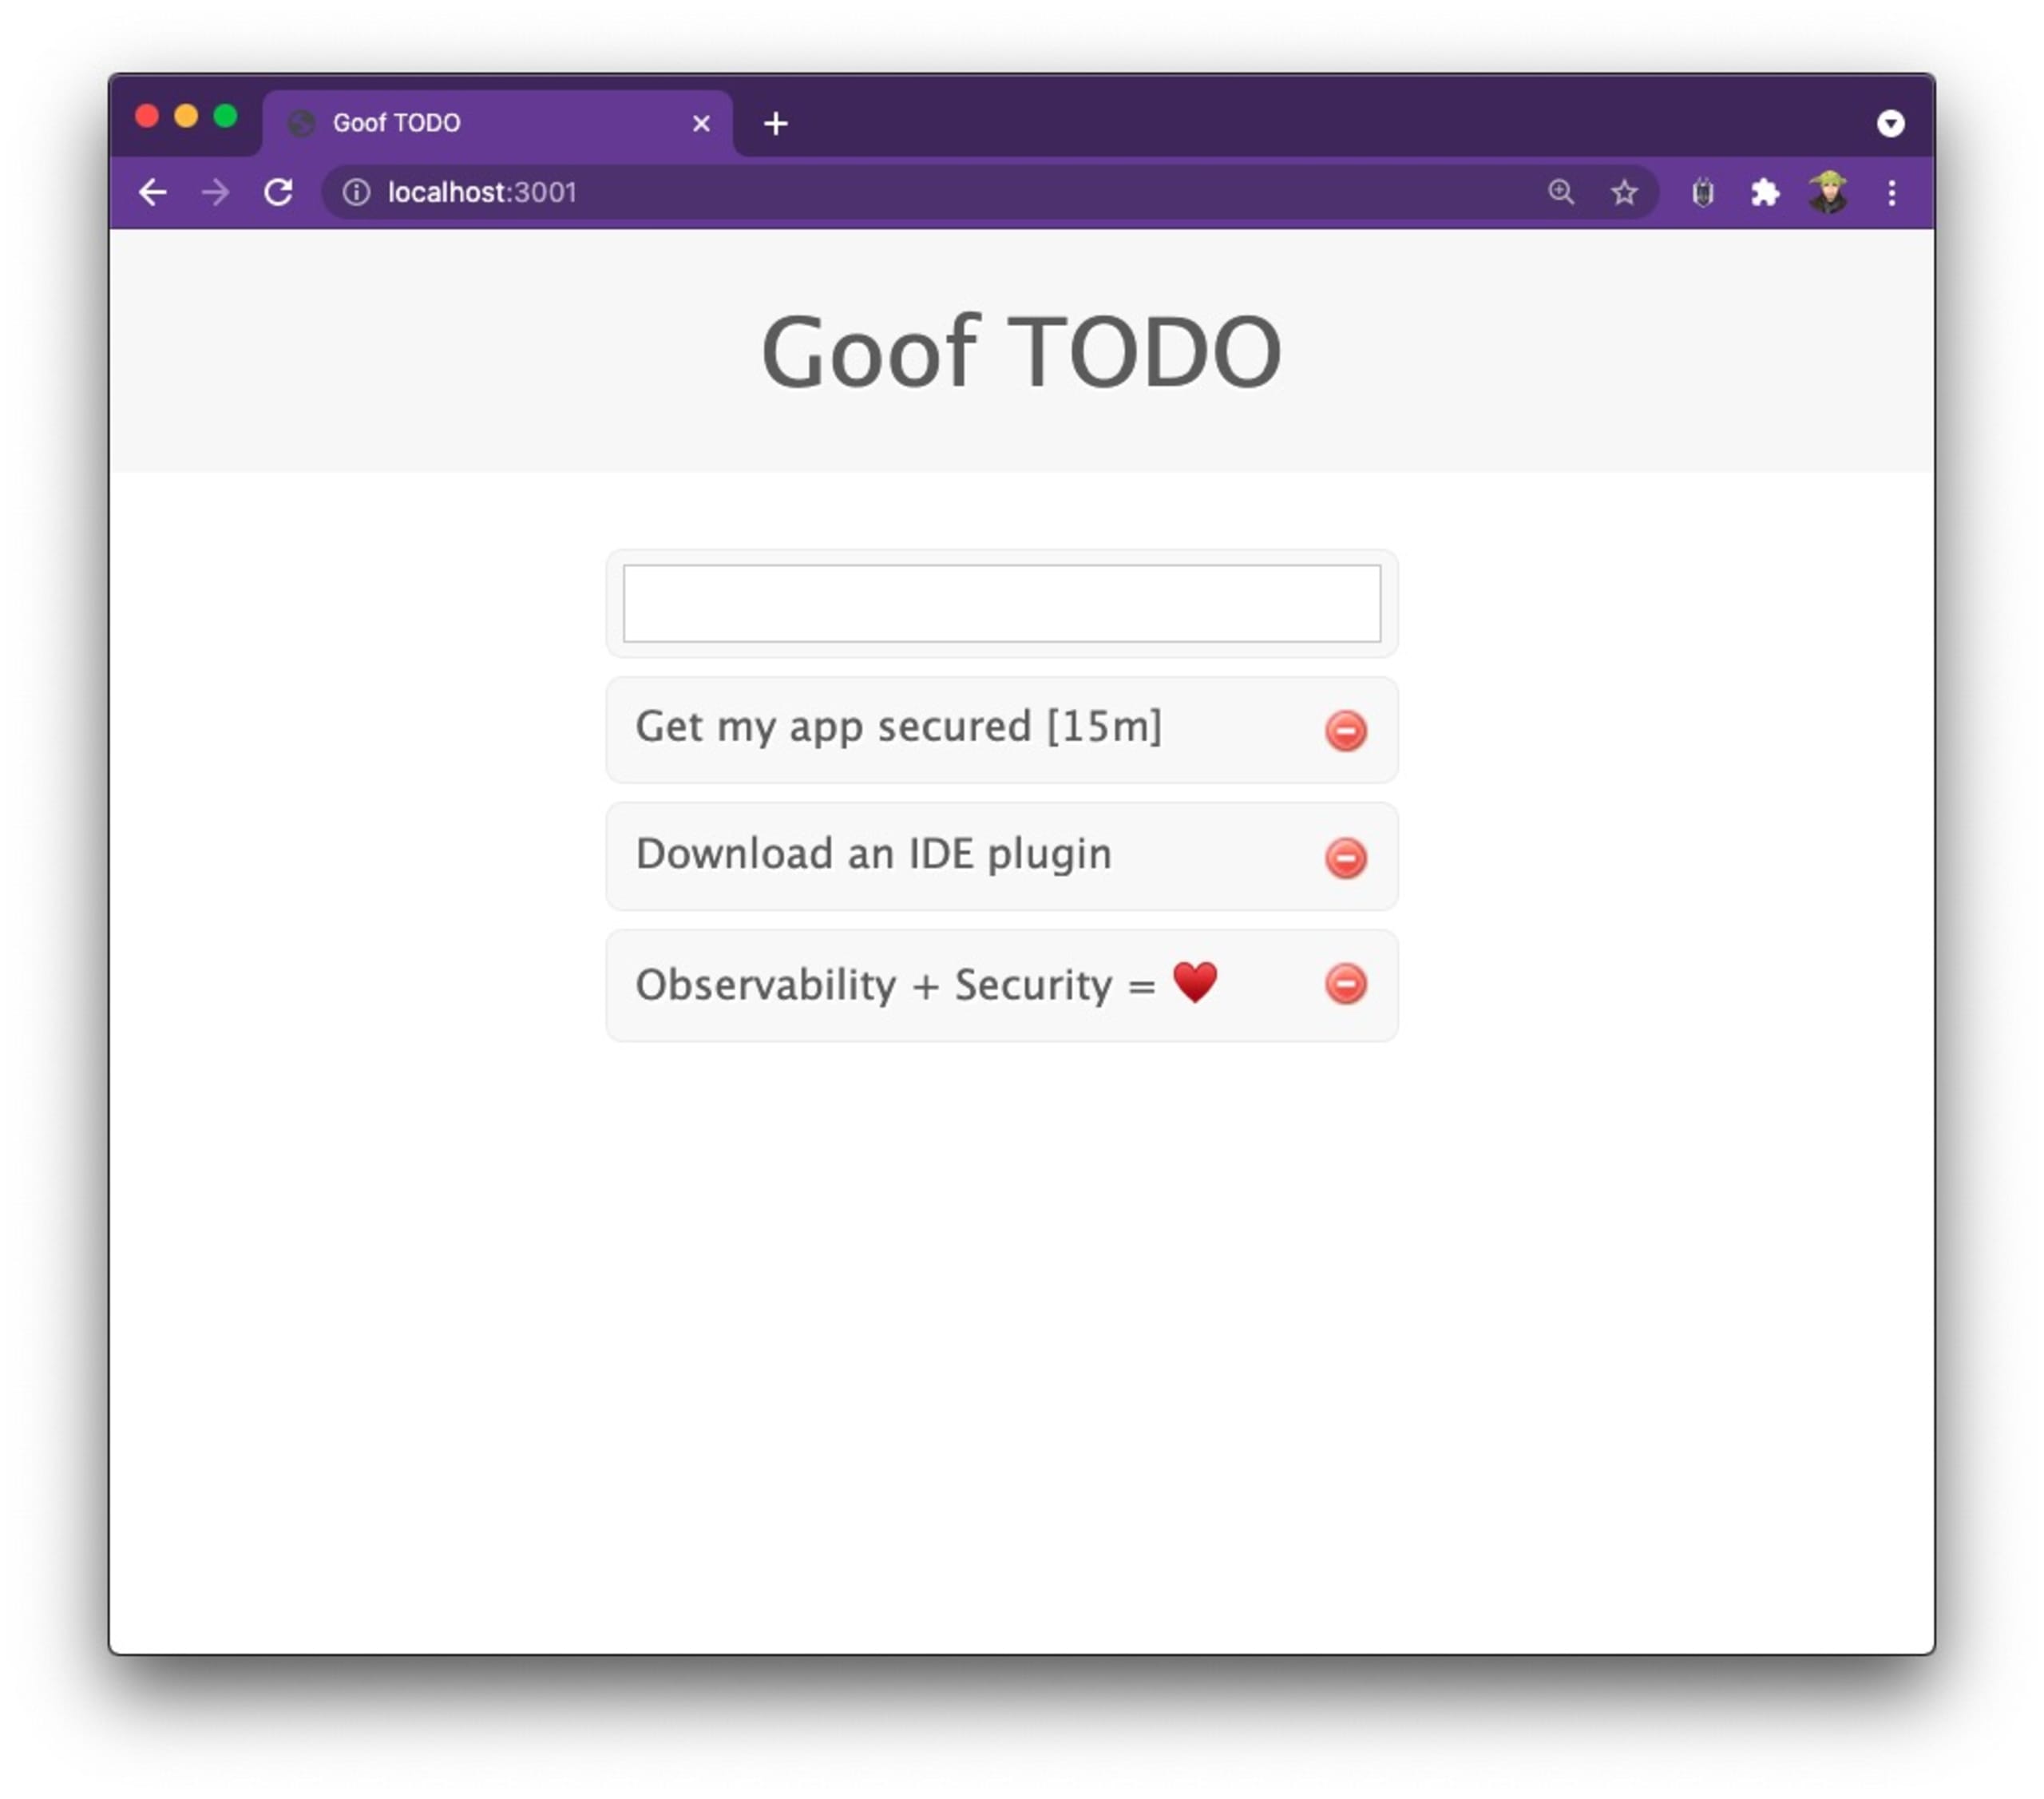
起動すると、以下のスクリーンショットのように表示されます。このアプリケーションには興味深い機能があります。たとえば、Get my app secured in 15 minutesのようなTo-Do文字列を送ると、オープンソースのhumanize-ms npm packageを使って、15 minutesという文字列を[15m]という形式に変換します。humanize-msパッケージは週に約4,500,000回ダウンロードされており、良い選択肢のように見えます。
セキュリティ意識が高く、過去にバックエンドアプリケーションの開発経験がある方なら、入力が何らかの検証や想定されるスキーマに適合するようにしているでしょう。
しかし、このアプリケーションはすでに本番環境で稼働しています。どのようなユーザー入力が届いているかは分かりませんし、機能を壊したくもありません。一方で、受け取る可能性のある危険なユーザー入力については把握したいところです。ここでLightrunが力を発揮します!
10,000文字を超える文字列を含むユーザー入力が送信された場合に、アラートを記録したいと思います。そのために、IntelliJでユーザー入力テキストを解析するコード行に、条件付きのLightrunログを追加します。次のようになります。
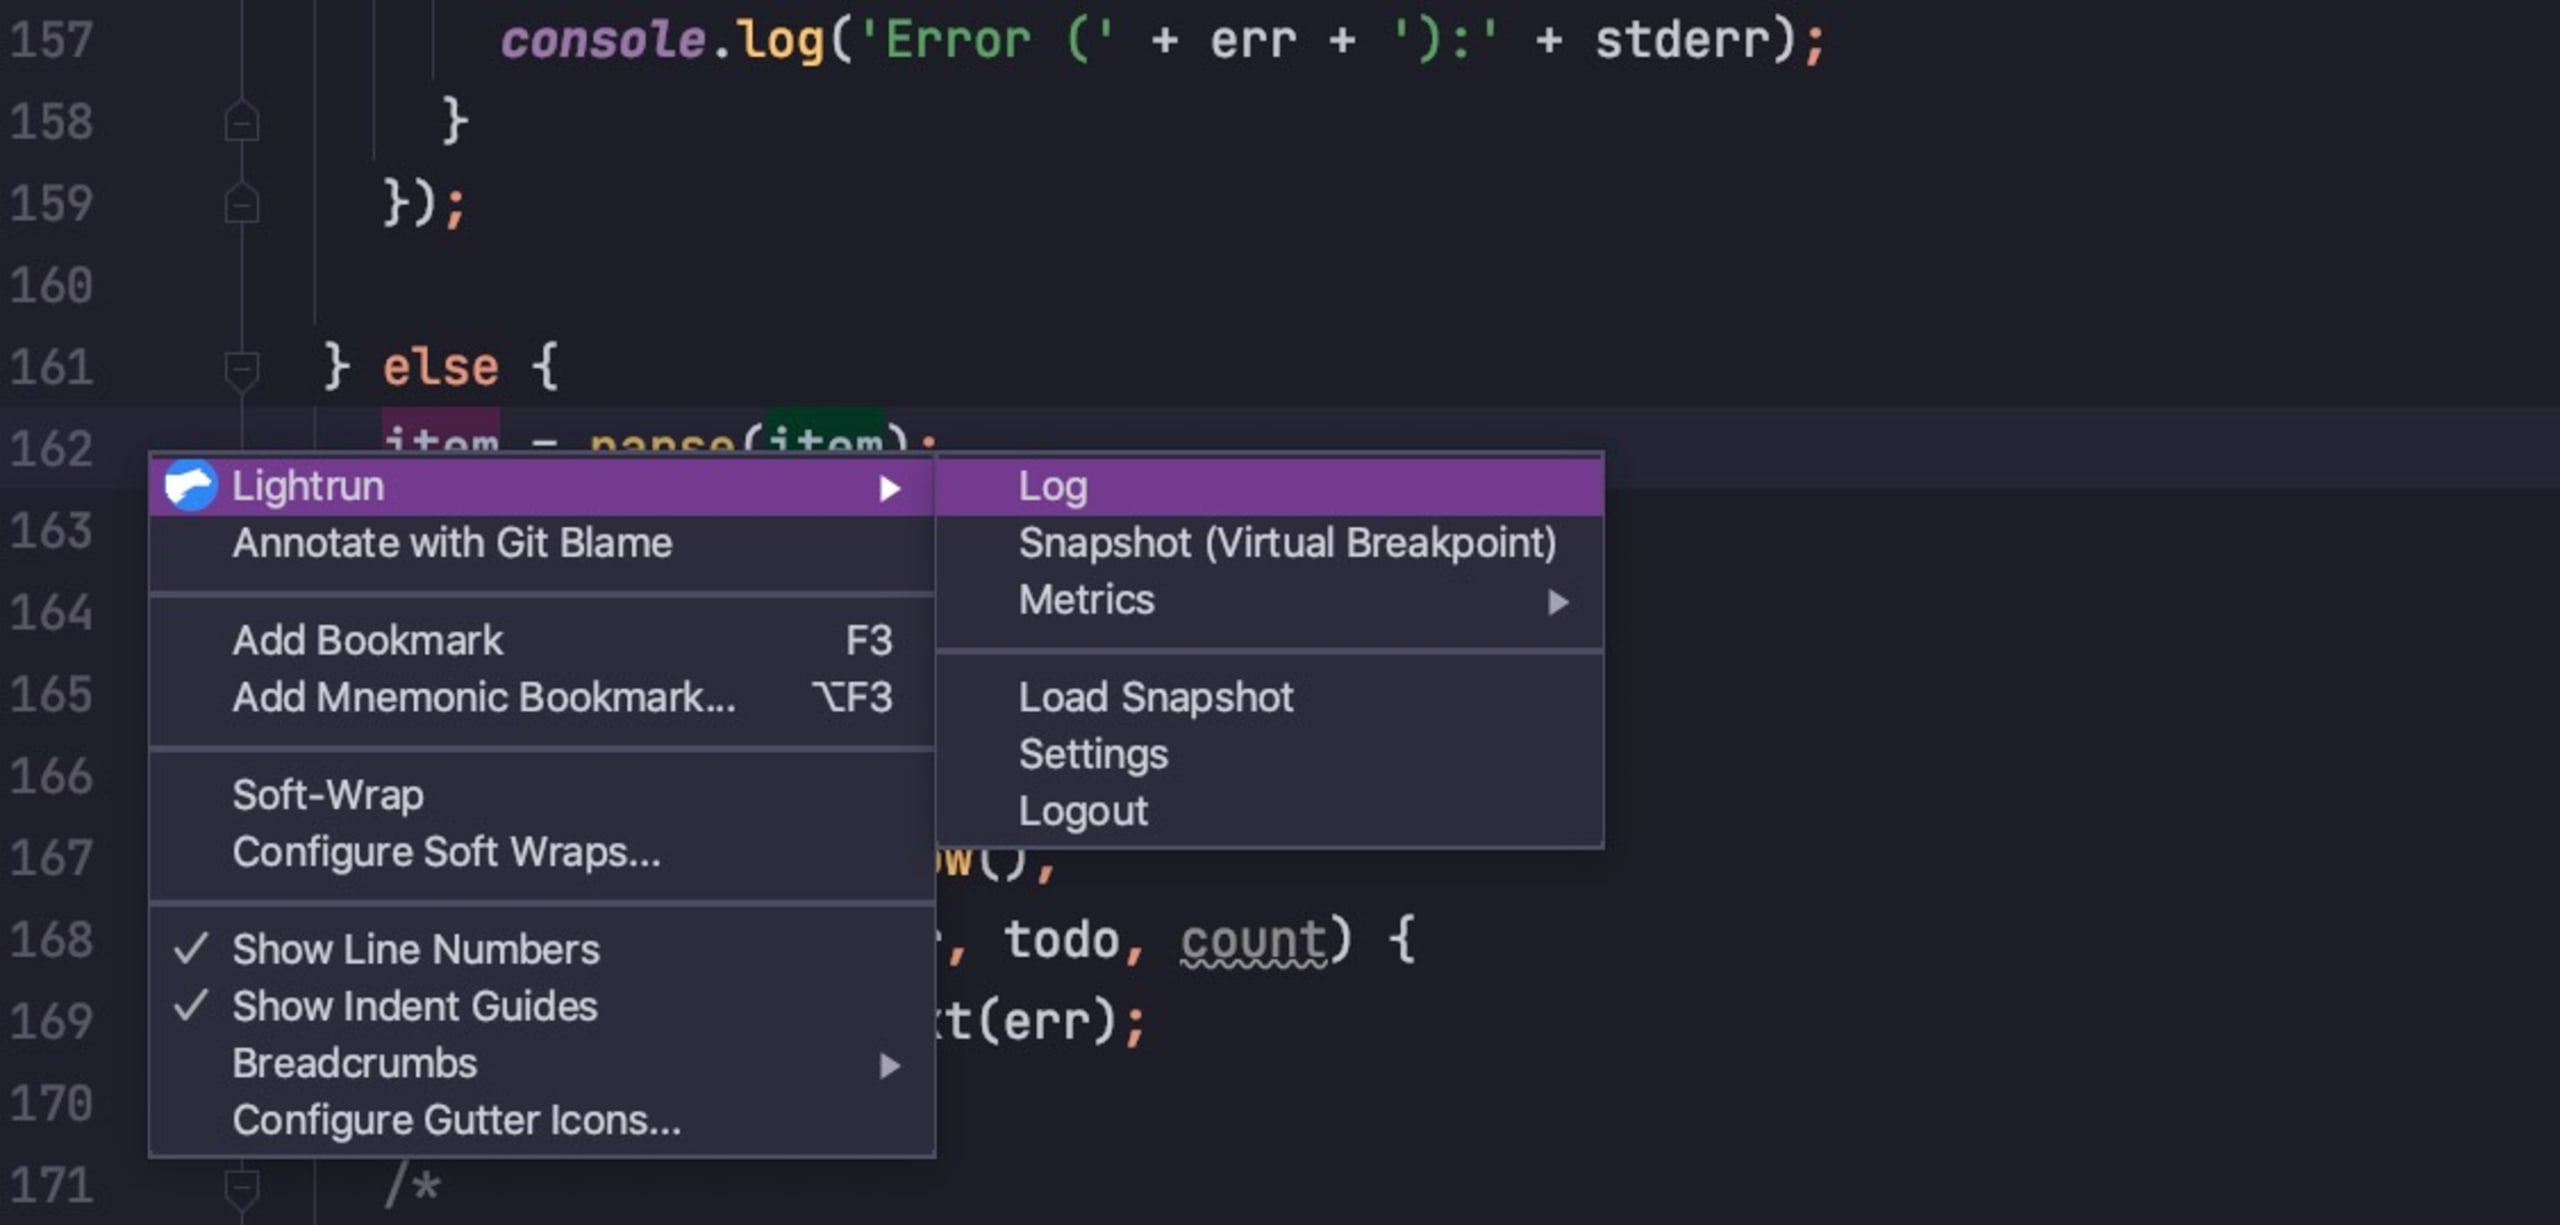
コード行を右クリックし、注釈の種類としてLogを選択して、次のようにログルールを設定します。item.length>10000

これにより、稼働中のNode.jsアプリケーションにアラートが設定されます。このコードパスに到達したリクエストのうち、入力の長さが10,000文字を超えて条件に合致したものが対象になります。
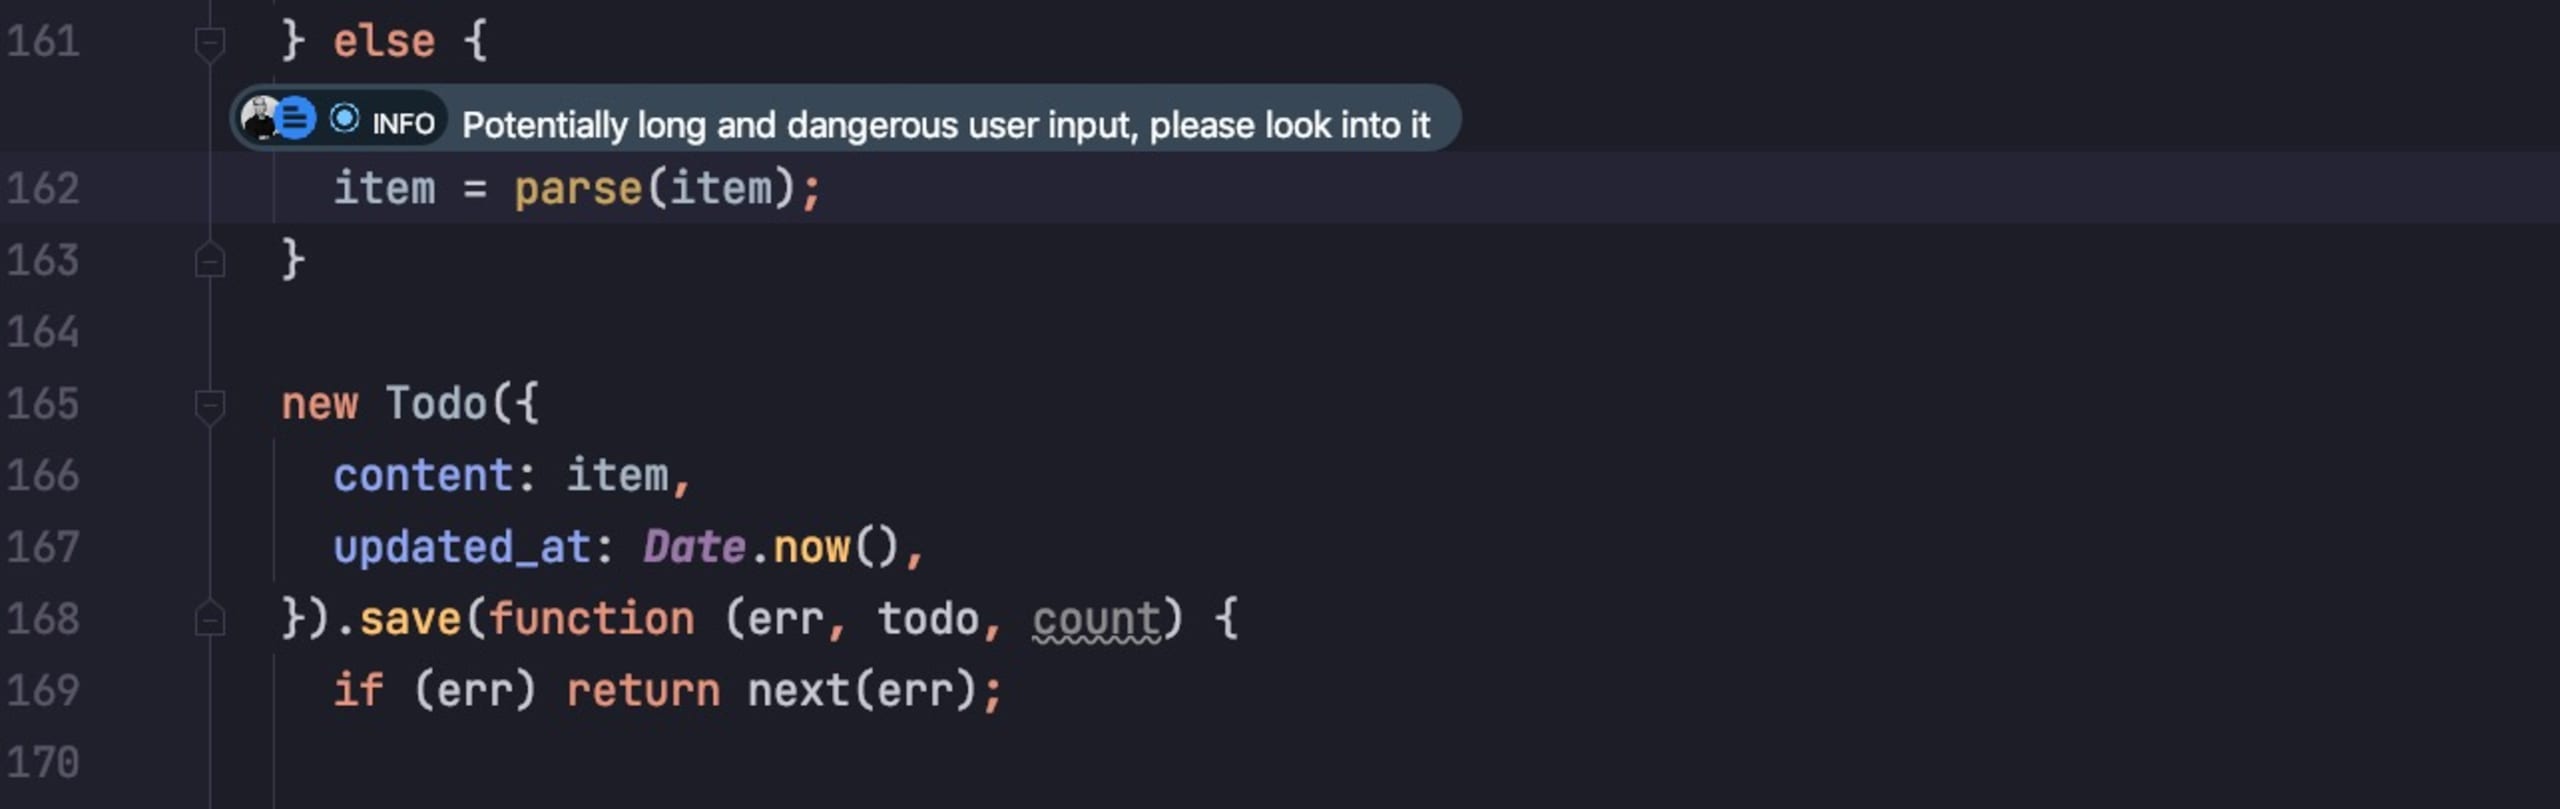
アクションを追加すると、そのコード行に便利な注釈が表示され、追加したユーザーも分かります。将来、技術的負債の解消やリファクタリングを担当する開発者の注意を引き、重要な情報を伝えるうえで役立ちます。
IDEからアラートを追加できるのは便利ですが、さらに素晴らしいのは、ログを確認するために新しいWebページを開かずに、IDEのコンソールですぐにアラートを確認できることです。
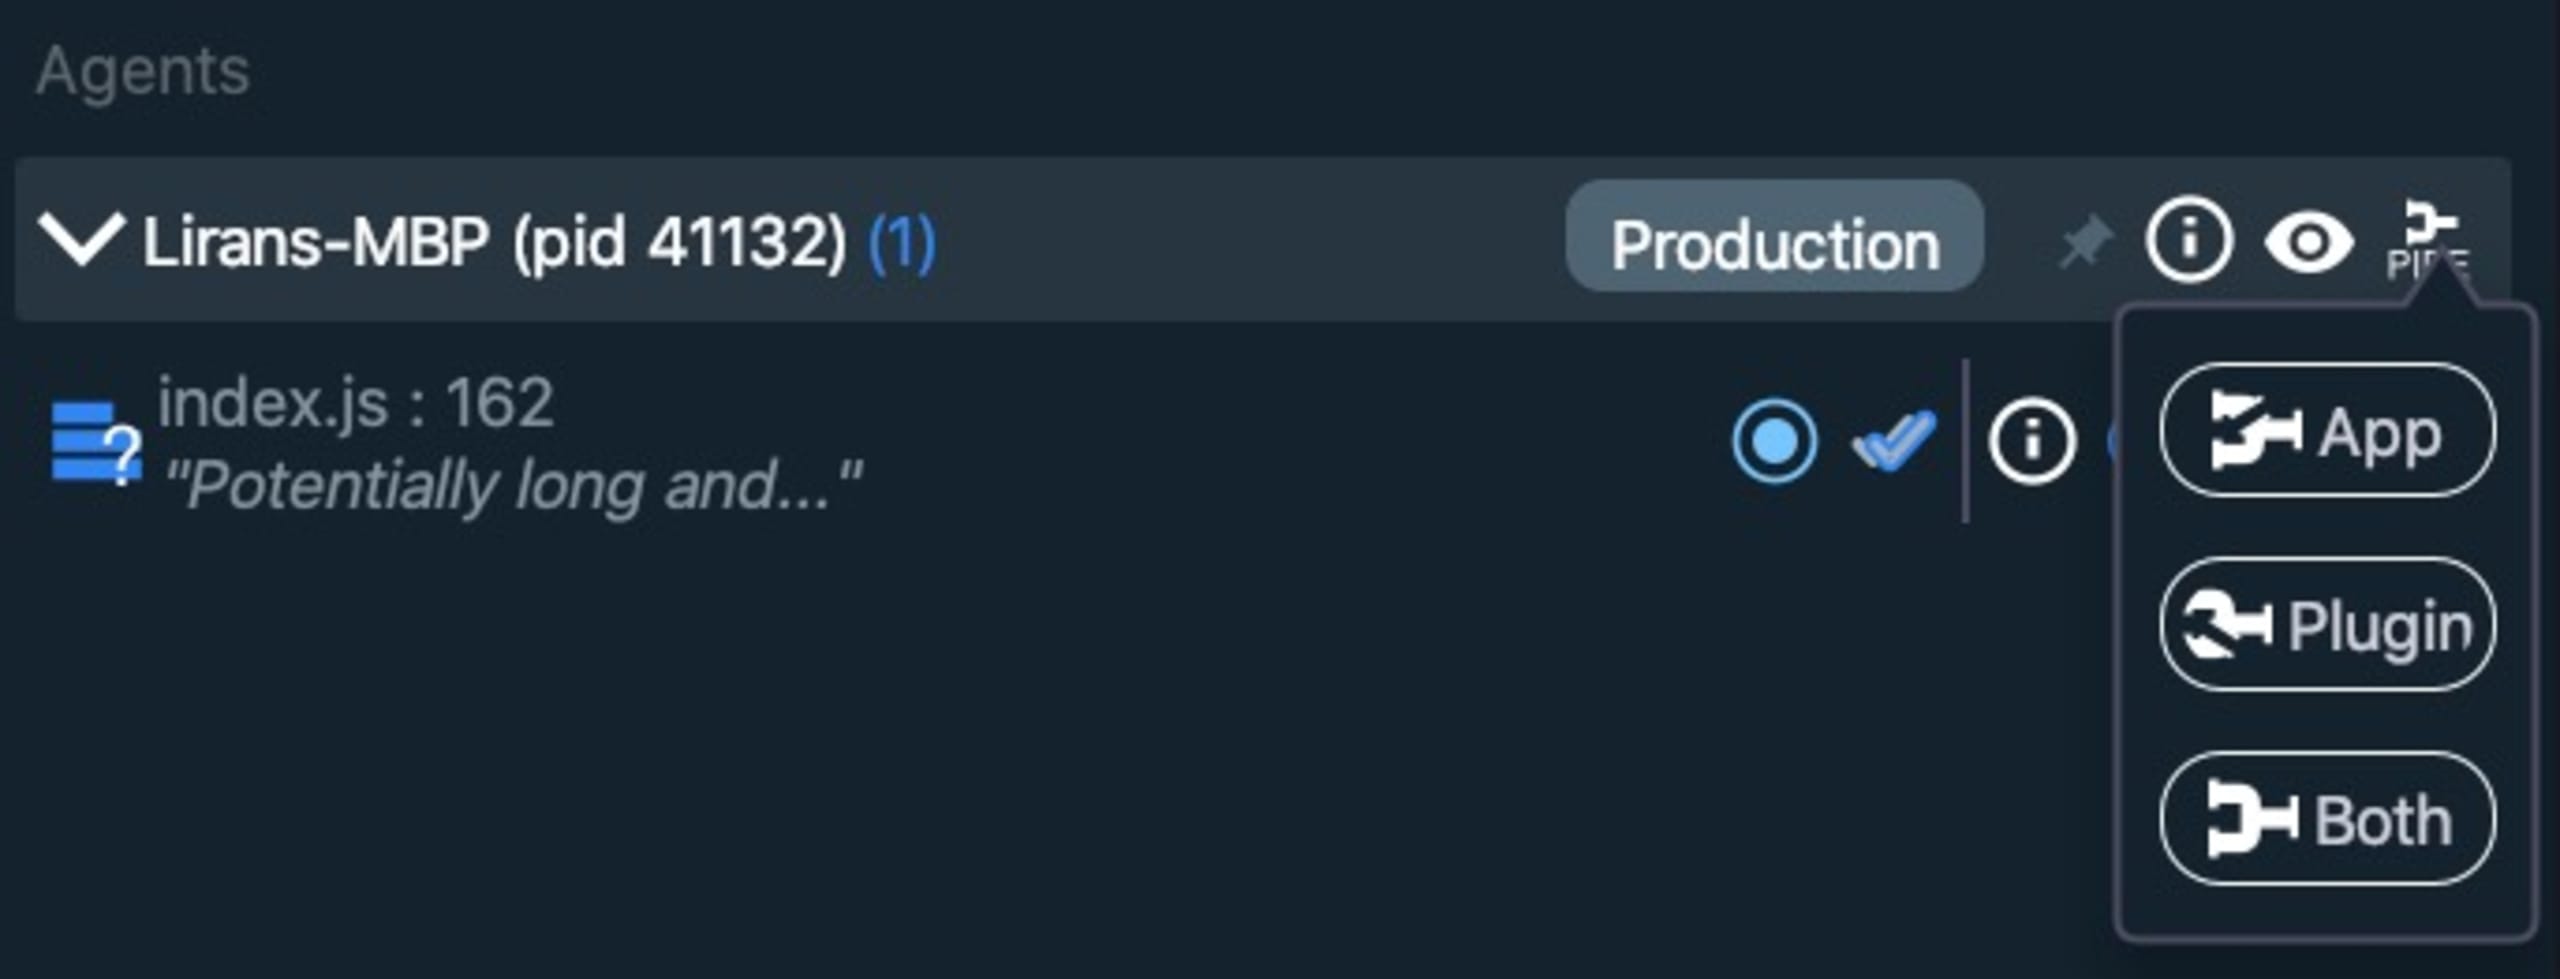
これを実現するには、Lightrunプラグインの右側のサイドバーを開き、エージェントの項目で一番右にあるPIPEアイコンをクリックします。次に、Bothボタンをクリックします。これでアラートログがLightrun SaaSアプリと、IDEのLightrunコンソールウィンドウの両方に送信されます。やった!
アラートを設定できたので、大きなペイロードを送って試してみましょう。ペイロードの送信には、手元にある便利なコマンドラインツールをいくつか使います。
Oh My Zshのシェル環境(見た目のいいシェルプロンプトが嫌いな人はいませんよね?)
To-Do項目を追加するHTTPリクエストの送信にはHTTPieツール
文字を指定した回数だけ簡単に繰り返せるUnixのseqツール
これらを使って、次のコマンドでペイロードを送信します。
これにより、Buy milk in 500000... minutesというTo-Doテキストが作成されます。数字5の後ろにゼロが60,000個続く、かなり長い文字列です。
アプリケーションの画面では、次のように表示されます。
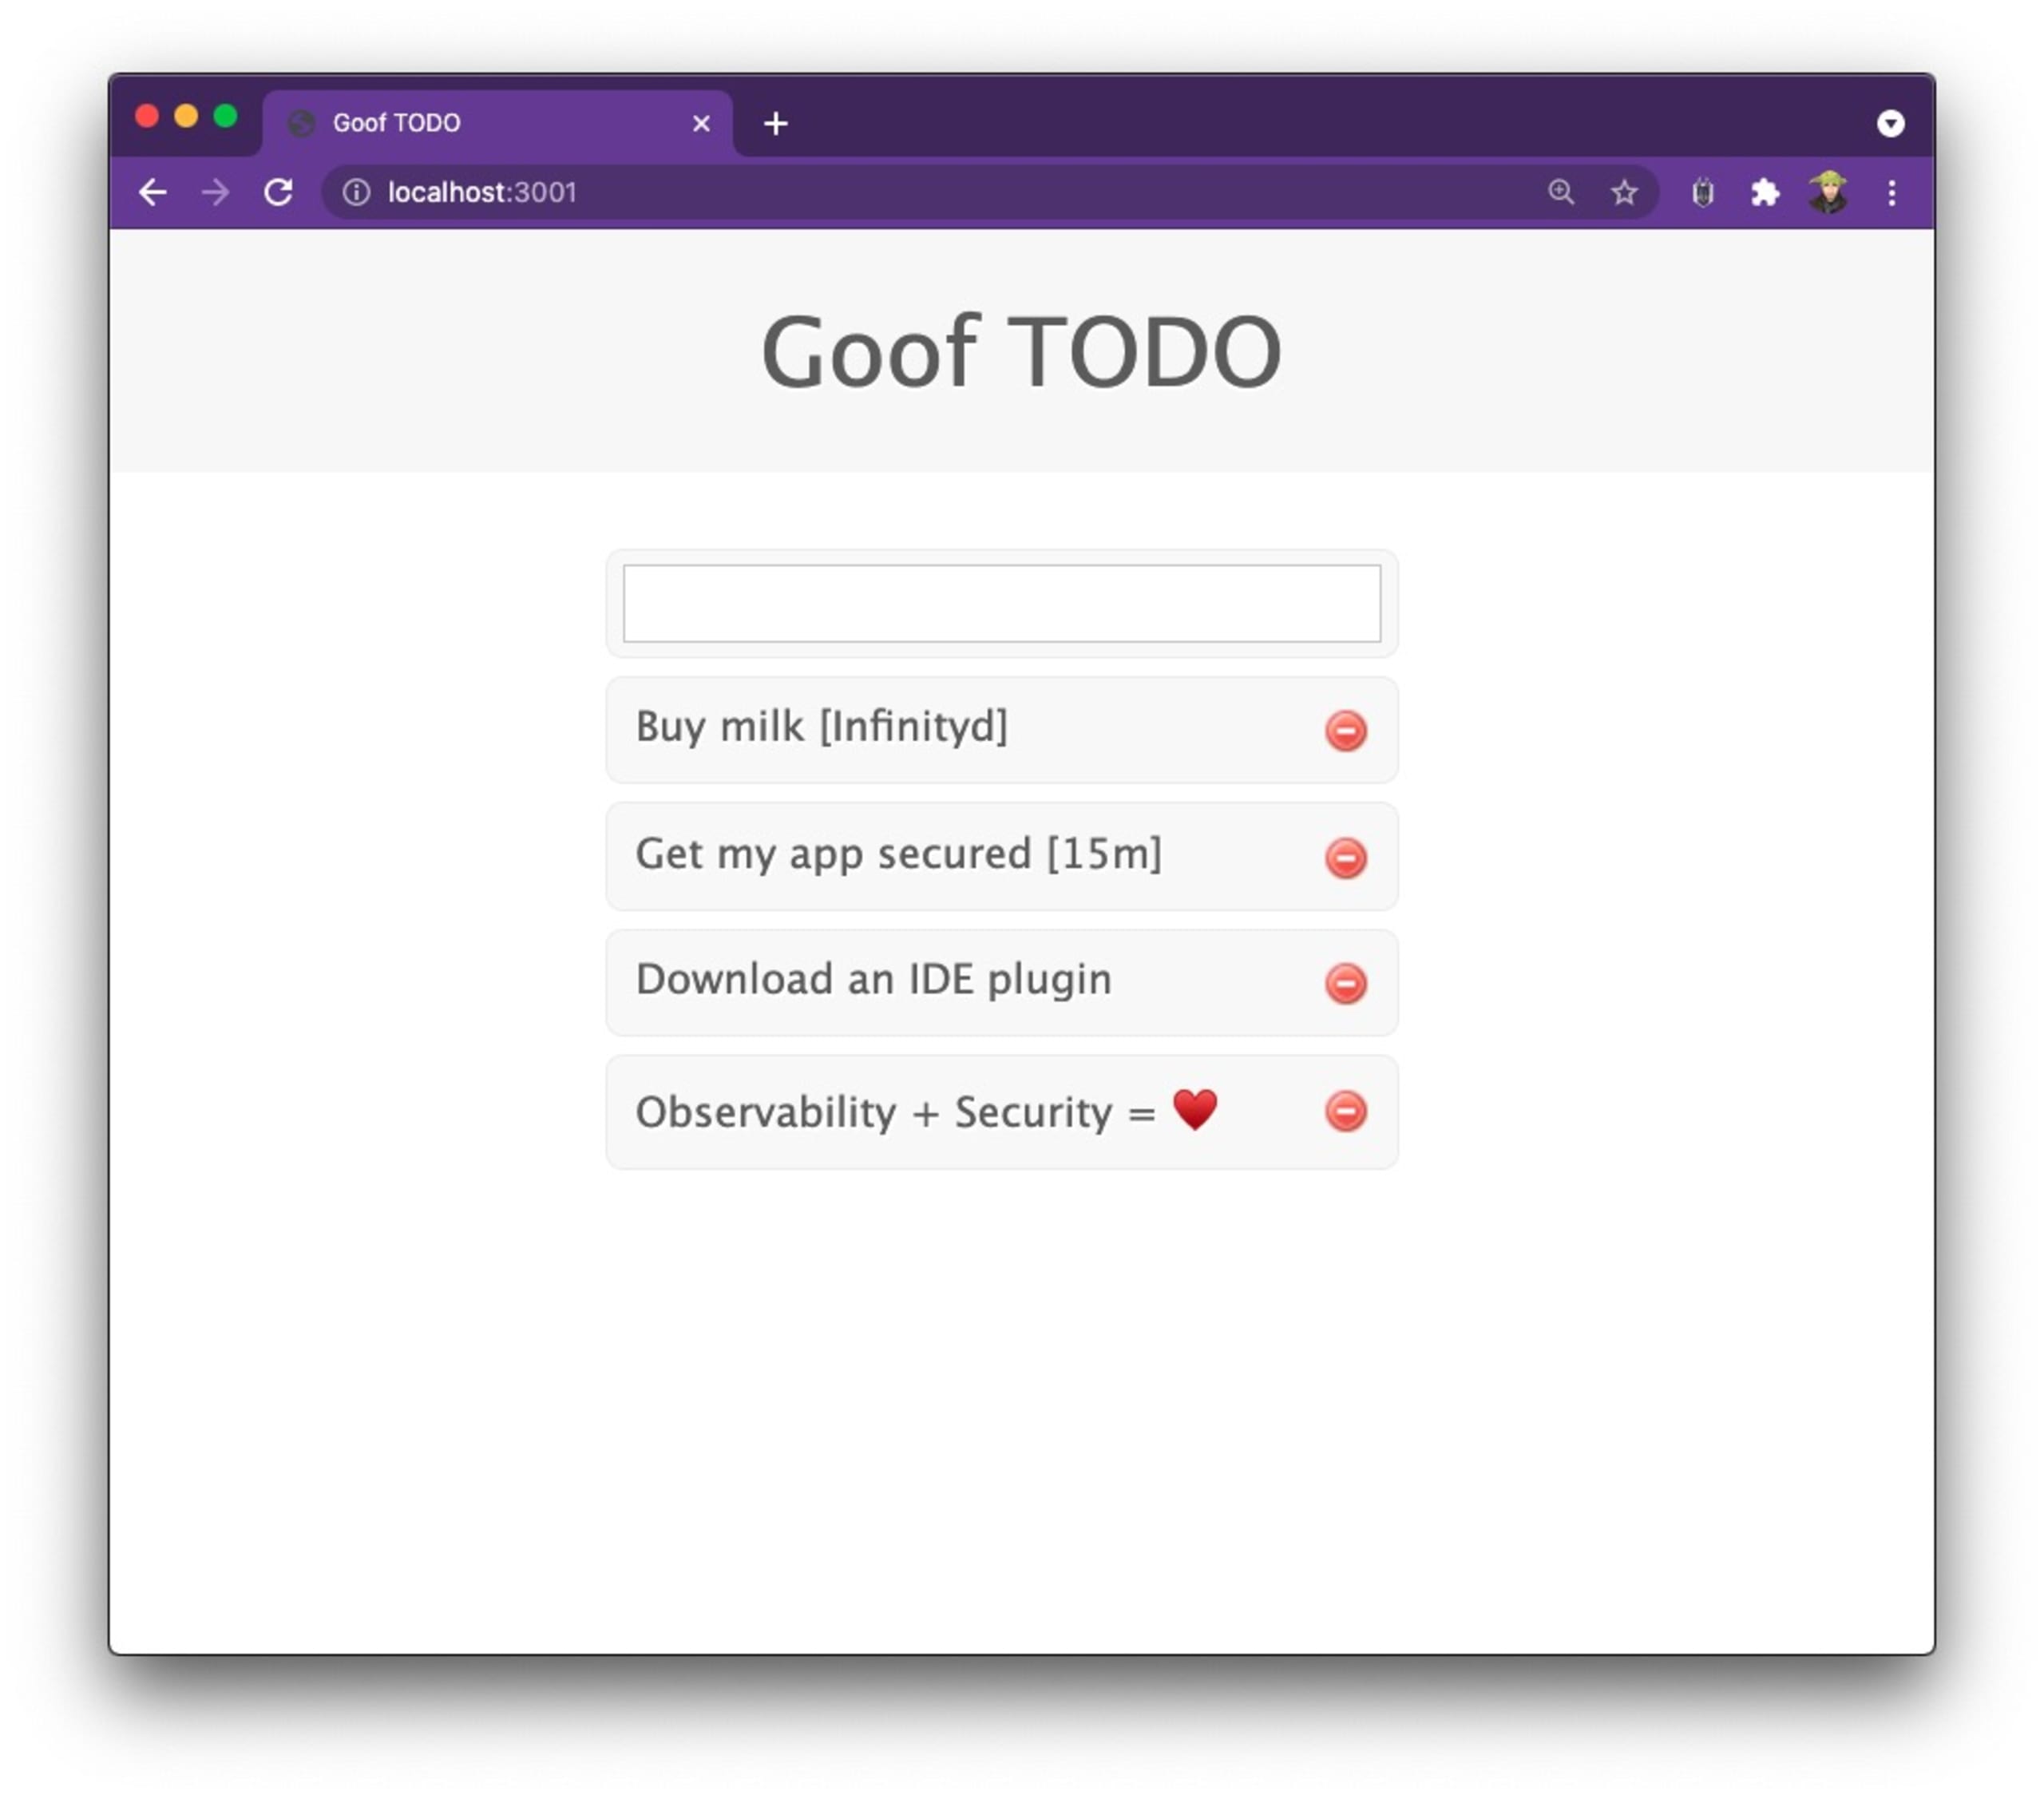
ご覧のとおり、アプリケーションもMongoDBデータベースもクラッシュしていません。副作用は、humanize-ms npmパッケージがその時間を単にInfinityという文字列に解析したことのようです。全体としては妥当な動作で、実際の問題ではなさそうです。たぶん。
IDEでアラートを設定したことを覚えていますか?
どのように表示されるか見てみましょう……
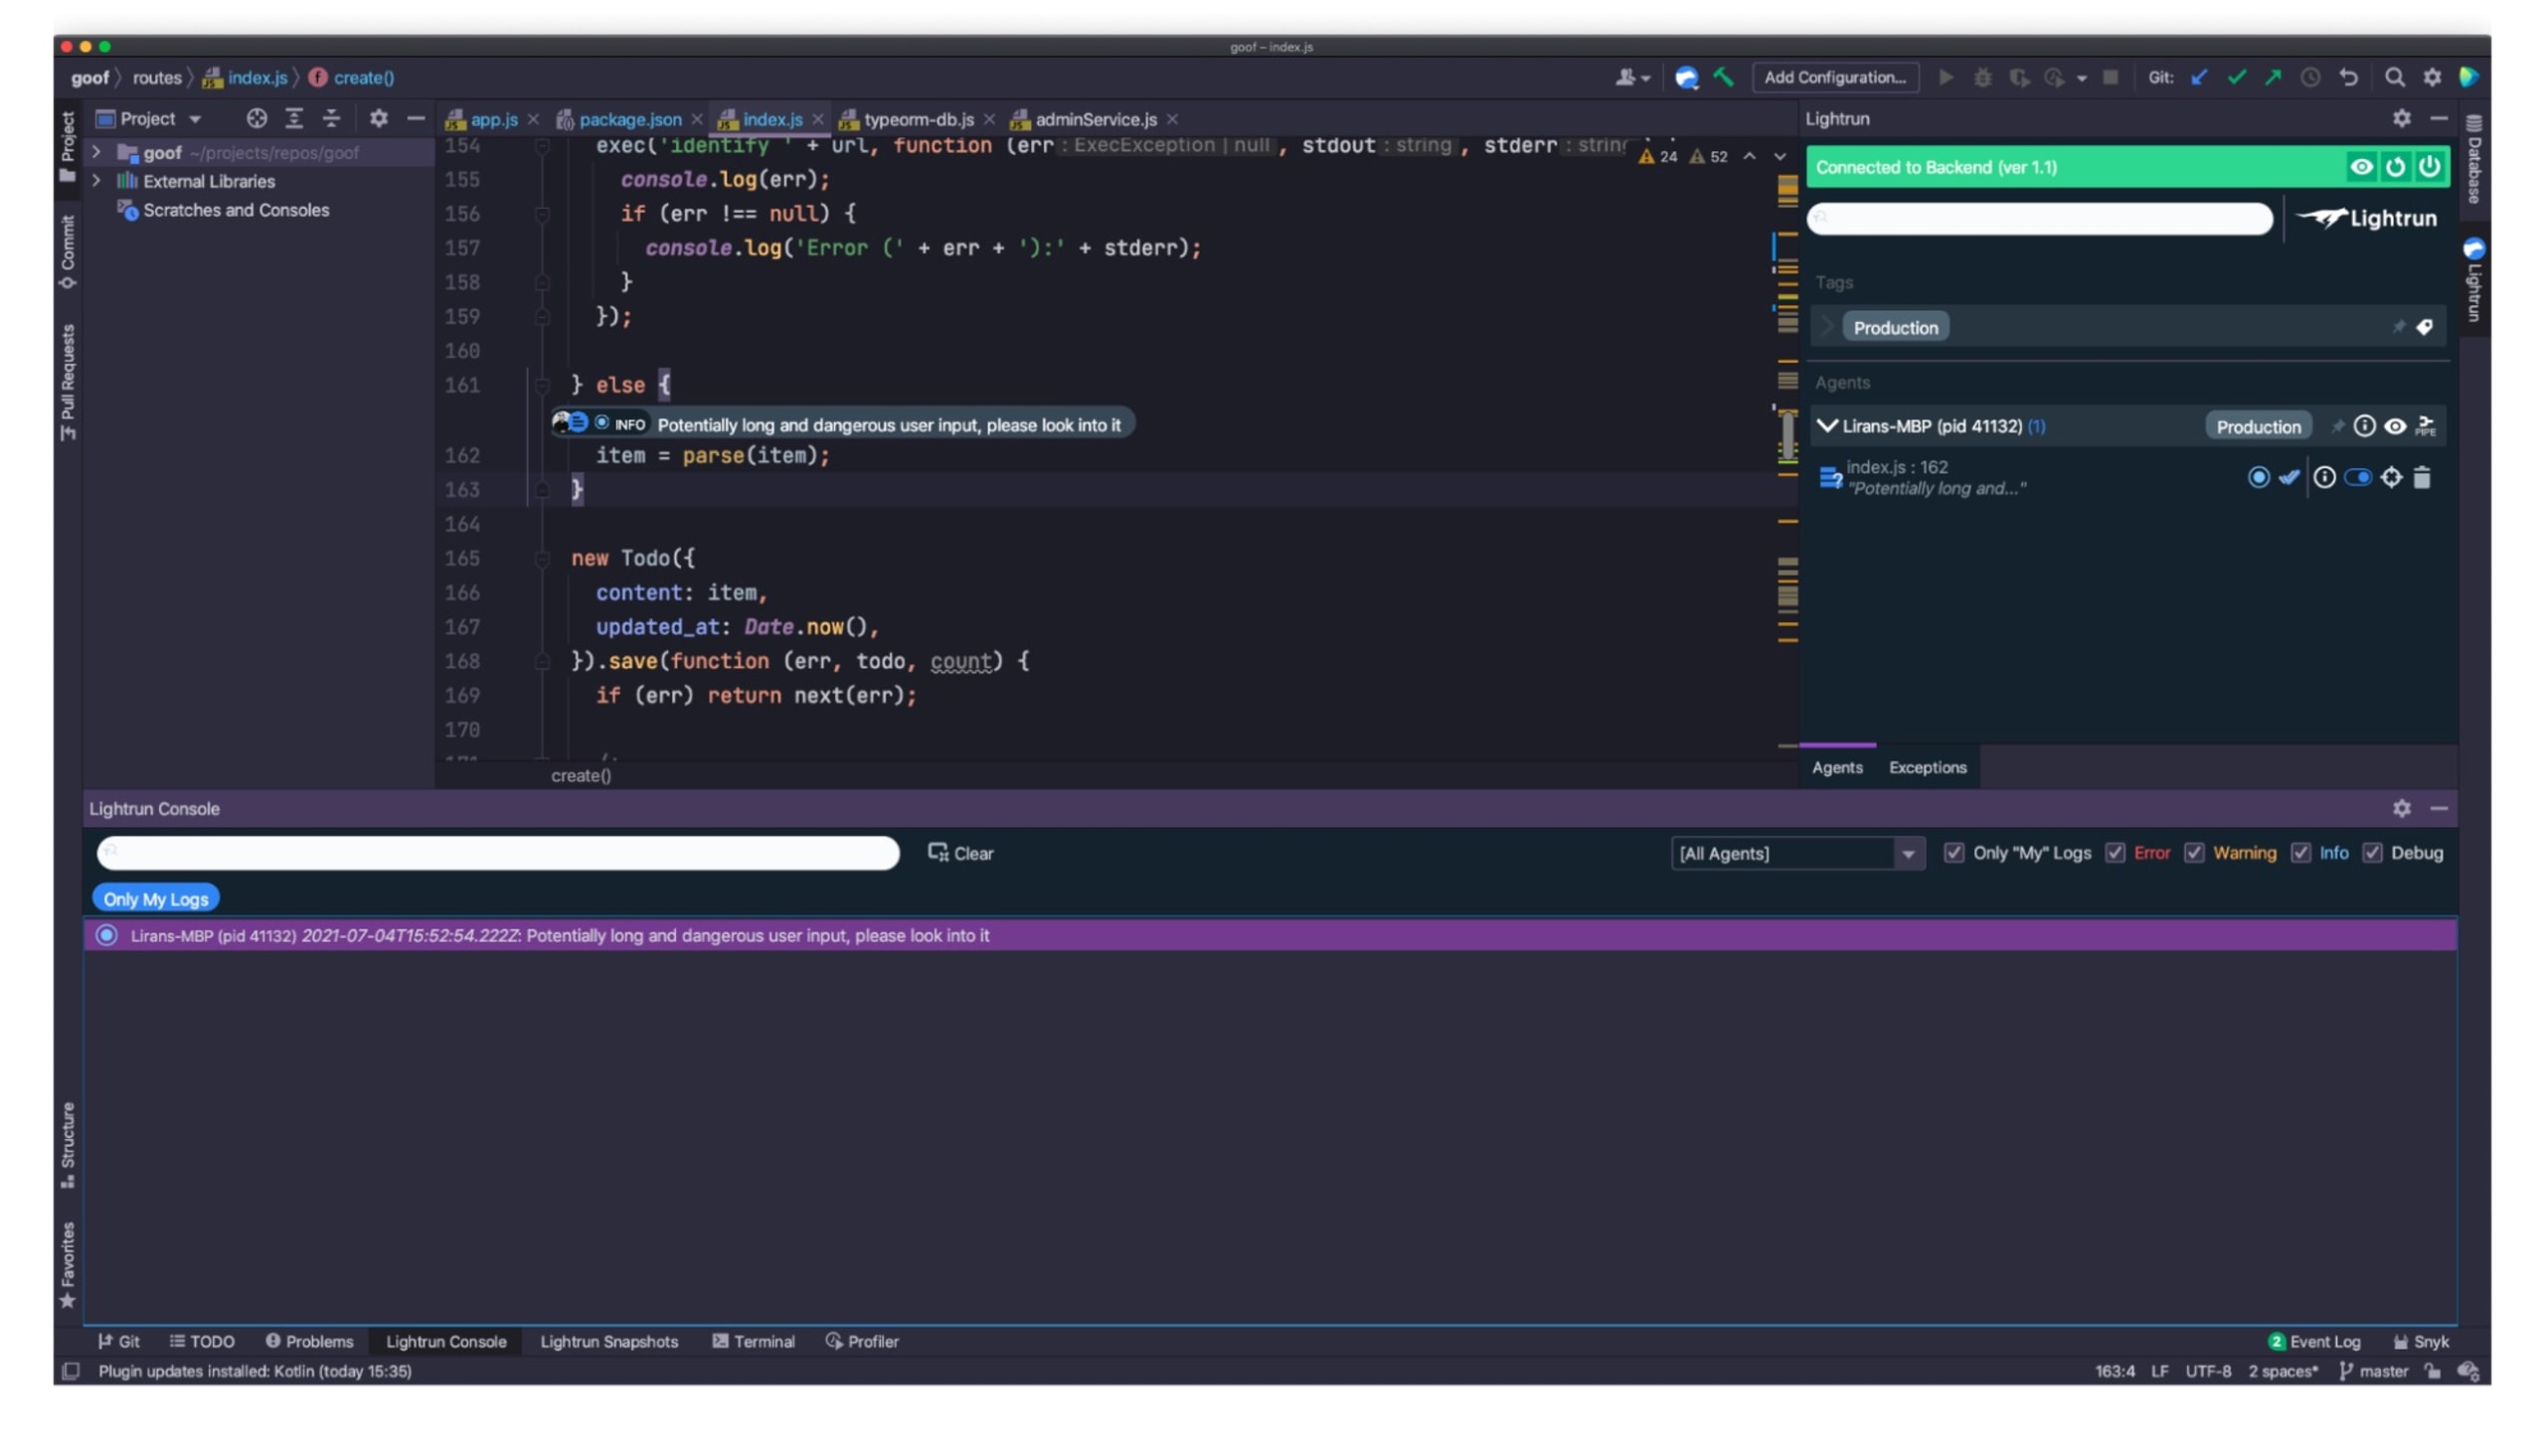
Lightrun Consoleウィンドウでハイライトされている行が見えますか?本番稼働中のアプリケーションに送信されたHTTPリクエストのうち、ログ条件に合致したものについて、IDE上でアラートを受け取っています。とても便利ですね!(本当に役立ちます!)
でも、このアラートがそんなに重要なのはなぜでしょう?続きを見ていきましょう……
コードやオープンソース依存関係に潜むセキュリティ問題を検出して修正する方法
どうやら、このバージョンのhumanize-ms npm packageには、間接的なセキュリティ脆弱性がいくつかあるようです。週に4,500,000回ダウンロードされているからといって、安全とは限りませんでした。このパッケージの脆弱性は、Node.jsのWebアプリケーションに深刻な影響を及ぼす可能性があります。
どうして分かったのでしょうか?Snyk IntelliJ pluginをインストールしてプロジェクトをスキャンしたところ、この脆弱性をはじめ、いくつかの脆弱性が検出されたからです。スキャンの実行方法と、このセキュリティ脆弱性の深刻さを、Lightrunで大きなユーザー入力ペイロードのアラートを使って確認してみましょう。
Snyk IntelliJ pluginをインストールして認証したら(手順についてはプラグインのインストール方法をご覧ください)、Snykプラグインのウィンドウで緑色のPlayボタンをクリックして、セキュリティスキャンを開始します。
スキャンでは、次のような潜在的なセキュリティ問題が検出されます。
コードベースにインポートされたnpmパッケージなど、サードパーティのオープンソースライブラリに含まれるセキュリティ脆弱性。Java、Ruby、Pythonなど、他の言語のプロジェクトをスキャンする場合も、Snykがパッケージマニフェストファイルを自動的に検出してスキャンします。
独自コードに含まれるコードセキュリティの問題。現在、JavaScript、TypeScript、Java、Pythonに対応しています。
このTODOプロジェクトの依存関係として追加したサードパーティのnpmパッケージを、Snyk Open Sourceでセキュリティスキャンした結果をご覧ください。

結果をスクロールしていくと、このTODOアプリケーションにかなり多くのセキュリティ脆弱性が含まれていることが分かります。これは、こうした脆弱性とその修正方法を実演し、練習し、学べるように意図的に脆弱性を含めたアプリケーションです。
時間文字列の解析と整形に使っているhumanize-ms npmパッケージを覚えていますか?どうやら、このパッケージは一般的なms npm packageの脆弱なバージョン範囲に依存しているため、正規表現によるサービス拒否(ReDoS)の脆弱性を引き起こすようです。

セキュリティ攻撃のペイロードに戻って、もう一度見てみましょう。
このコマンドを実行すると、非常に長い文字列がTo-Do項目として送信されますが、見たところサービス拒否は発生しませんでした。アプリケーションは通常どおりリクエストを処理し続け、Node.jsアプリケーションはほぼ即座に応答を返しました。
しかし、正規表現は……扱いが難しいものです。正しく記述されていないと、破滅的なバックトラッキングが発生する可能性があります。つまり、線形の入力に対する計算に、超線形の時間がかかるということです。
このアプリケーションを効果的に攻撃するために、攻撃ペイロードで変更するのはminutesをminuteaに置き換えることだけです。そのうえでコマンドを送信します。実行前後を比べられるよう、リクエストを送信する前の画面と、ノートPCの通常のCPU使用状況を表示するhtopコマンドのスクリーンショットを見てみましょう。

ReDoSの脆弱性がある場合、Node.jsアプリケーションは正規表現の計算にかなりの時間がかかり、Node.jsのアーキテクチャはシングルスレッドであるため、その後のすべてのリクエストが滞ると予想されます。正規表現の計算に利用可能なリソースをすべて消費し、CPU使用率は100%まで急上昇します。
ReDoS攻撃のペイロードを送信してみましょう。
ご覧ください!右上のターミナル画面には送信したHTTPリクエストが表示されていますが、すぐには応答がありません。左下のターミナル画面では、Node.jsプロセスが表の最上部で緑色にハイライトされ、CPUリソースを98.4%消費しています。

次は、これらのセキュリティ問題を修正しましょう。プロジェクトをSnykアプリケーションにインポートすると、バックグラウンドで継続的にスキャンおよび監視されます。また、GitHubなどのGitリポジトリにプルリクエストを自動的に作成し、プロジェクト内の脆弱なバージョンをアップグレードします。詳しくは、Snyk Open Sourceを始める方法の記事をご覧ください。
開発者ファーストのセキュリティと可観測性
LightrunやSnykのような開発者ファーストのツールは、開発者をワークフローから引き離すのではなく、必要なデータを開発者に届けることで、日々の開発作業における生産性向上を支援します。
IntelliJ IDEやコマンドラインで可観測性とセキュリティを活用すると、開発者はリアルタイムのトラフィックを監視し、問題が継続的インテグレーションサーバーに到達する前、ましてや本番環境に到達する前に、セキュリティ上の問題を発見して修正できます。
両方の利用を始めるには、次のリソースをご覧ください。
CTFを始めよう
オンデマンドのバーチャル入門ワークショップで、CTFチャレンジの解き方を学びましょう。


