アプリケーションセキュリティプログラムにASPMを導入する方法

2023年11月28日
0 分で読めますアプリケーションセキュリティポスチャ管理(ASPM)を導入すると、AppSecチームはアプリケーションのライフサイクル全体を通じて、ソフトウェアのセキュリティ状態を継続的に監視、管理、改善できます。アプリケーションを最初から安全に構築し、セキュリティを考慮して維持し、ビジネスに重大なリスクをもたらす脆弱性がないか継続的に監視するためのフレームワークを提供します。ASPMを使うと、データを統合した一元的なダッシュボードを利用できます。アプリケーションの開発時から日々の運用まで、常に安全を保てるよう継続的に監視します。ASPMの概要については、こちらの解説記事をご覧ください。
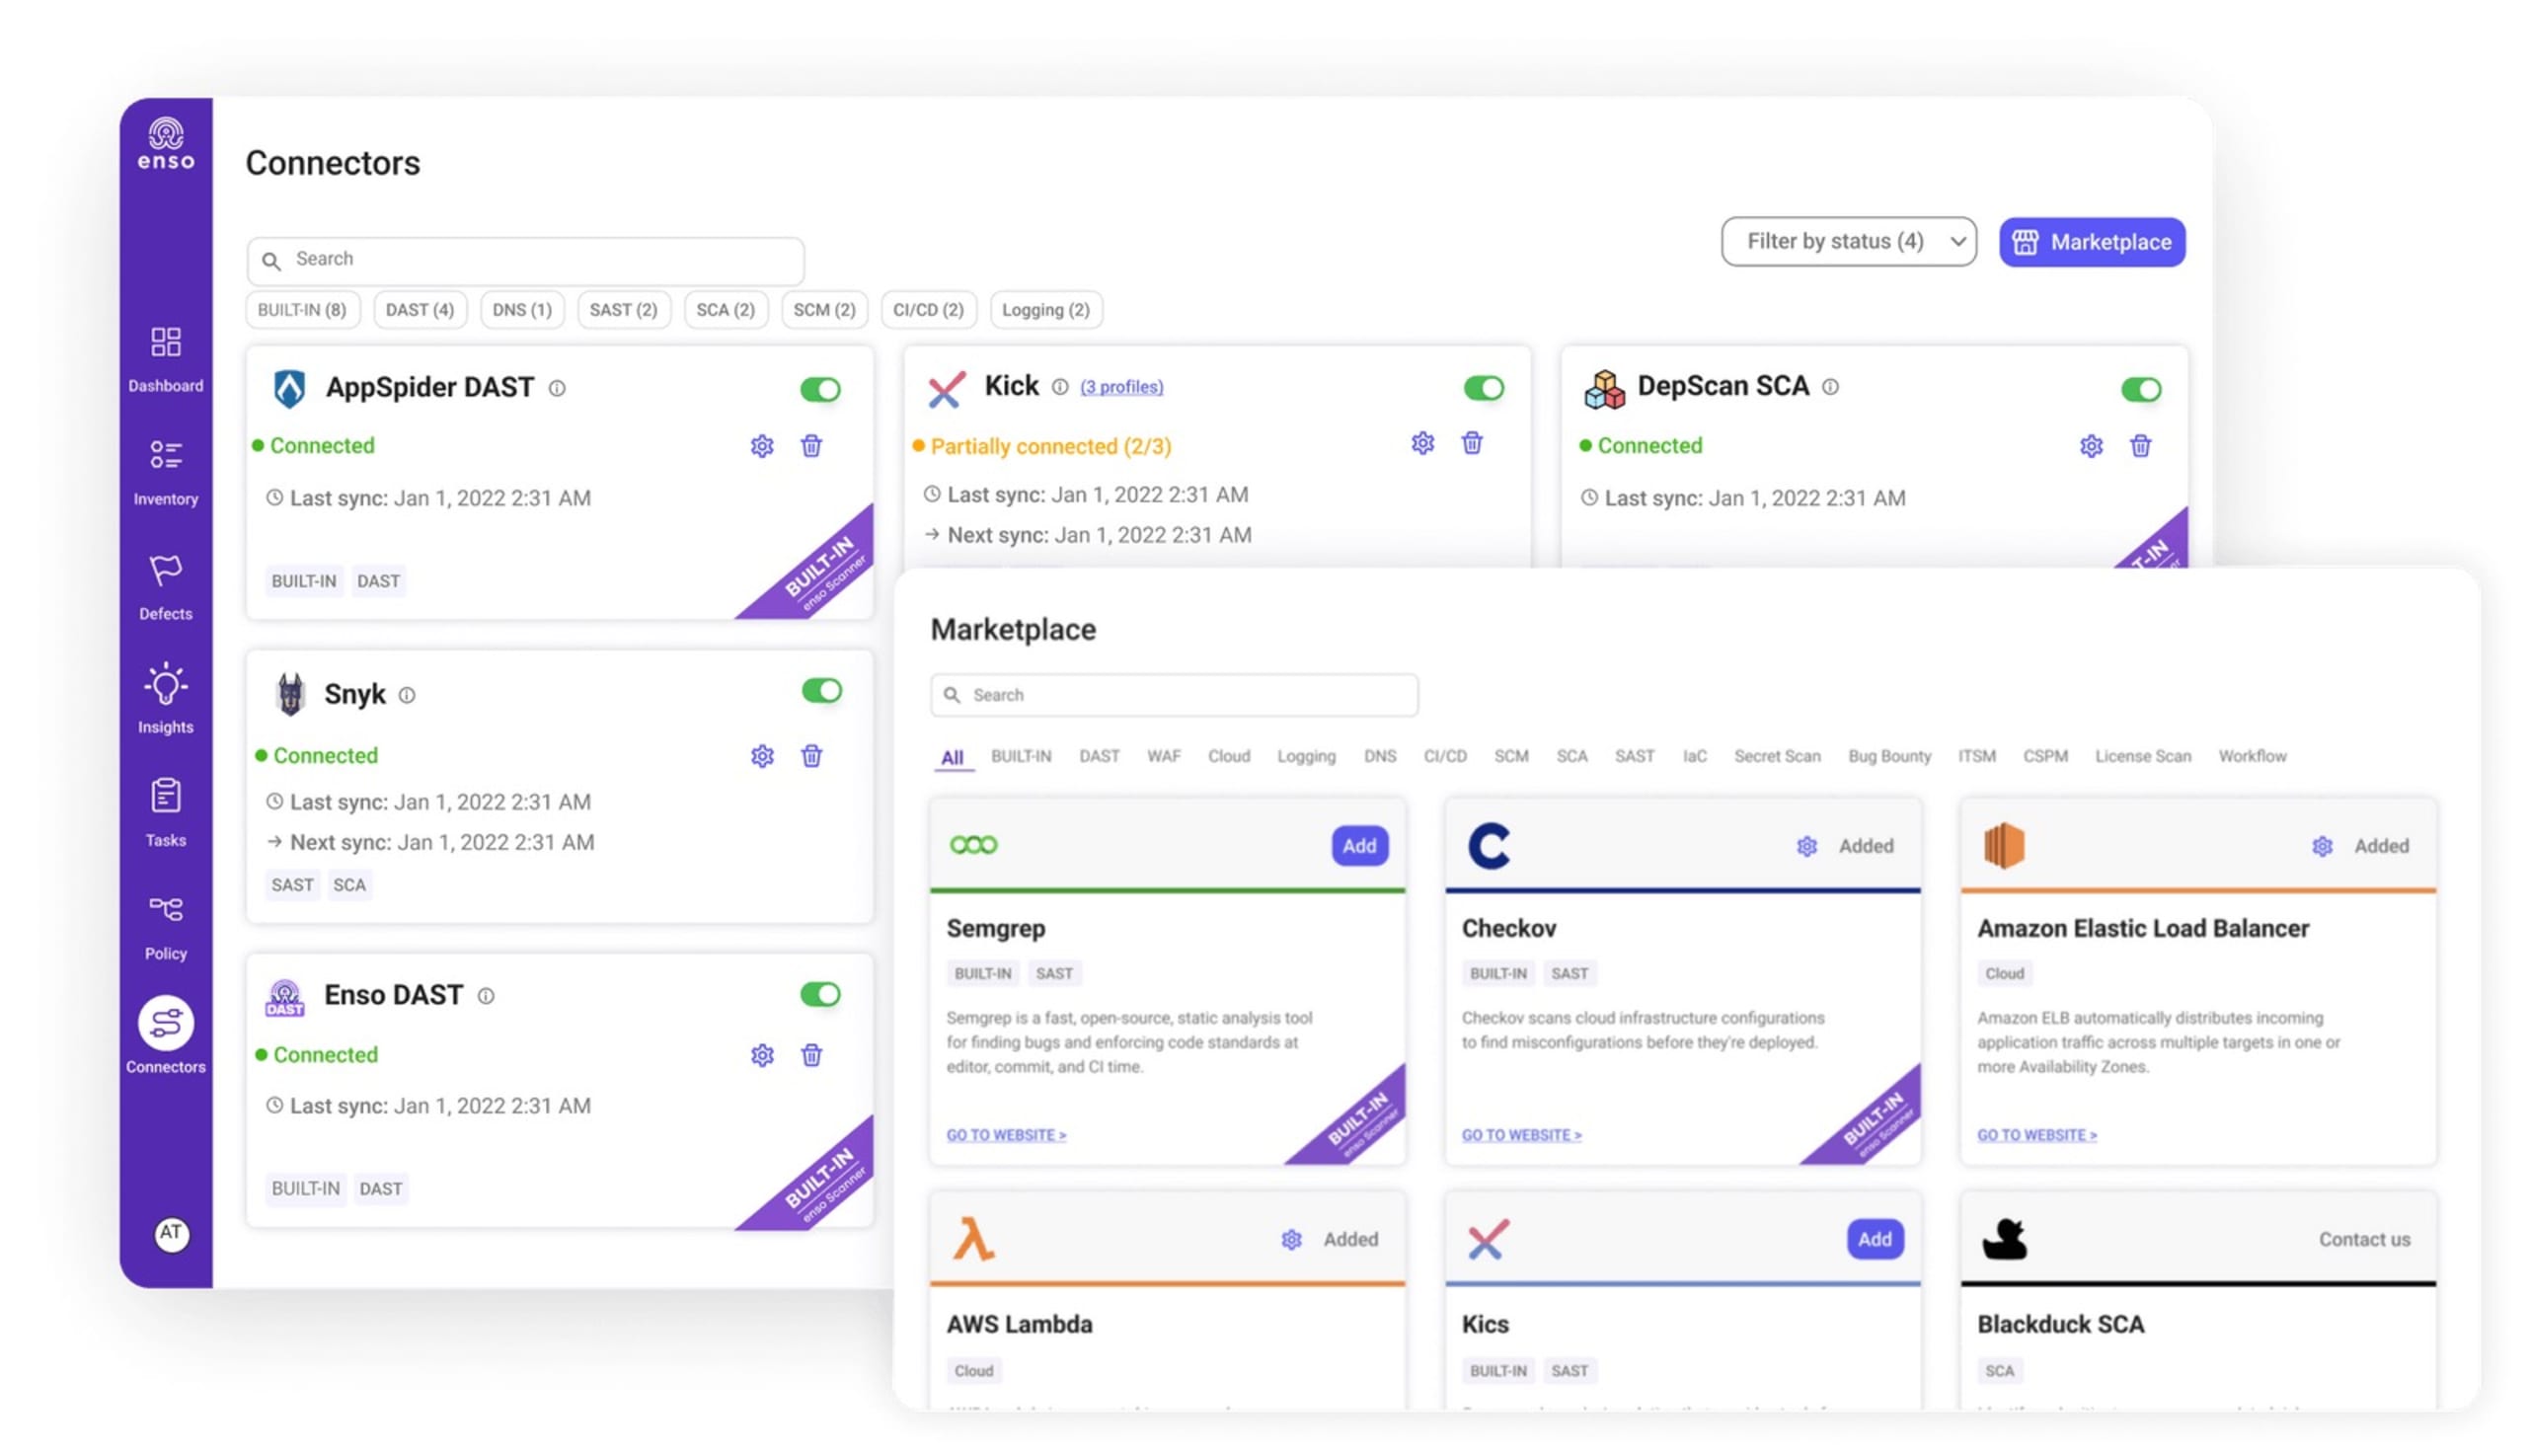
ASPMには、セキュリティ関連の膨大なデータを、誰もが利用できる単一のダッシュボードに集約する機能があります。ASPMは、組織がAppSecのリソースを効率的に優先順位付けし、管理するのに役立ちます。組織内のさまざまなR&Dグループに散在する情報を探し回らなくても、ソフトウェアのセキュリティ状況を俯瞰できます。ASPMは、常に目を光らせる監視役のように、アプリケーションの作成から日々の運用まで、ライフサイクルのあらゆる段階で潜在的なセキュリティ侵害から守られていることを確認します。
ASPMは、業界用語や幹部会議で使われる流行語にとどまりません。セキュリティチームの運用方法を変えるものです。セキュリティ用語で相手を威圧したり、危機感をあおったりするのではなく、ASPMは体系的で実行可能な計画を提供します。セキュリティ担当者がセキュリティ基準を積極的に定義、導入、管理できるようにします。その結果、ソフトウェア開発プロセスの安全性が高まるだけでなく、より効率化され、開発チームとセキュリティチームの間にしばしば指摘される隔たりも埋められます。
ASPMの主な要素
アプリケーションライフサイクル全体の可視化
ASPMは、コードからクラウドまで、すべてのソフトウェア資産を包括的に可視化し、セキュリティツールやランタイム環境のデータを統合します。AppSecチーム、開発者、ビジネスリーダーが、アプリケーションとそのビジネス上の重要性について共通認識を持てるため、セキュリティリスクへの理解も共有できます。これにより、効果的なAppSecプログラムの推進につながります。
セキュリティカバレッジの統制と管理
ASPMを使うと、AppSecチームは各アプリケーションのビジネス上の重要性や脅威プロファイルに応じて必要な管理策を定義し、自動化されたポリシーを適用できます。これにより、組織内のアプリケーション全体で管理策を一貫して正しく適用できます。また、開発者向けのガードレールを設定し、適切なツールが導入されていることを確認できます。開発の早い段階で問題を防ぎ、新たに公開された重大な問題を特定して修正できるよう支援します。
リスクに基づく優先順位付け
コードからクラウドまでのアプリケーションの可視化に、ランタイムデータや管理策を統合することで、AppSecチームはすべてのアプリケーションのリスクを包括的に把握できます。こうした知見を活用し、ASPMは本当に重要な少数の問題に開発者が注力できるよう導きます。
SnykはEnsoと提携し、AppSecチームが資産をより広く可視化し、脆弱性をより適切に管理できるほか、プログラムによるリスク低減を確実にするガバナンスツールも備えたASPMコントロールセンターを提供しています。詳しくは、ASPMソリューションのページをご覧ください。
ASPMとアプリケーションセキュリティのライフサイクル
ソフトウェア開発は、コードを書いてデプロイするだけではありません。アイデアが生まれた瞬間から、人々が実際に使うようになるまで、一連のライフサイクルがあります。どの段階でも、セキュリティは重要な役割を果たします。
ソフトウェア開発ライフサイクル(SDLC)を分解して、アプリケーションセキュリティポスチャ管理(ASPM)がどの段階で役立つのかを見ていきましょう。
計画と分析:セキュリティチームは、計画中の資産を整理し、潜在的なリスクを最初の段階から特定できます。また、ソフトウェアが満たすべきセキュリティ要件を定めることもできます。
設計:設計段階からセキュリティを組み込む必要があります。ここでは、安全なコーディング手法を決め、アーキテクチャと関連資産に潜む脆弱性を検討し、安全なユーザーインタラクションを計画します。
実装(コーディング):コードを書く際は、脆弱性がないか定期的にスキャンする必要があります。ASPMツールは、暗号化の不備や不正アクセスにつながる可能性のある経路などの問題を検出できます。ASPMの強みは、ビジネス上重要な資産を特定し、それらに影響する脆弱性を優先順位付けできる点にあります。
テスト:機能テストに加えて、セキュリティテストも欠かせません。ASPMは、セキュリティ専用のテストツールからデータを集約し、コーディング中に見落とされた可能性のあるビジネス上重要な資産の脆弱性を確認するのに役立ちます。
ASPMが組織のセキュリティを強化する方法
プロアクティブな防御
ASPMは脆弱性の発見だけでなく、強固なセキュリティポスチャの維持に重点を置きます。ASPMソリューションはアプリケーションを継続的に監視し、セキュリティのベストプラクティスに従っていることを確認します。定期的なセキュリティ監査やスキャンを待つのではなく、アプリケーションのセキュリティをリアルタイムで監視できます。こうした継続的な監視により、潜在的な脅威が深刻な問題に発展する前に特定し、無力化できます。
たとえば、開発チームが誤って既知の脆弱性を含むライブラリを使用したとします。事後対応型のモデルでは、数週間、あるいは数か月先の次回の定期監査まで、その脆弱性が発見されない可能性があります。しかしASPMがあれば、脆弱なライブラリの使用をすぐに検知し、悪用可能な弱点になる前にチームが置き換えたり、パッチを適用したりできます。
攻撃対象領域の縮小
脆弱性や設定ミスを早期に特定して修正することで、ASPMはそれらが持ち込まれた時点で検出し、速やかな修正を可能にします。迅速に対応することで、攻撃者に狙われる可能性のある侵入口を最小限に抑えられます。
たとえば、クラウドベースのアプリケーションで設定ミスが発生し、データベースが誤って公開されたとします。従来の環境では、侵害が発生するか、定期的なセキュリティチェックで検出されるまで、この設定ミスに気付かない可能性があります。ASPMなら、設定ミスが発生した時点で検知し、担当チームに通知して修正を促せるため、データベースが公開されたままになる時間を最小限に抑えられます。
情報に基づく意思決定
ASPMは、アプリケーションセキュリティの状況を明確に可視化し、意思決定者がリスクを踏まえて判断できるよう支援します。組織はアプリケーションのセキュリティ状況を正確に把握することで、リスクを軽減し、修正の優先順位を決め、より効果的にリソースを配分できます。単に弱点を特定するだけではありません。潜在的な脅威、特定された脆弱性の関連性や重大度、アプリケーションへの変更や機能追加がもたらす影響など、より広いセキュリティの文脈を理解することが重要です。
たとえば、新しいサードパーティサービスをアプリケーションに統合する際、意思決定者はASPMの知見を活用して、セキュリティへの影響を把握できます。ASPMツールが、そのサービスで過去に複数のセキュリティインシデントが発生していることや、統合によってアプリケーションの攻撃対象領域が大幅に広がることを示した場合、組織は統合のメリットとこれらの要素を比較し、リスクを踏まえた適切な判断を下せます。
ASPMでセキュリティをさらに強化
ビジネス機能の大半がソフトウェアに依存する今、アプリケーションセキュリティポスチャ管理(ASPM)は欠かせません。堅牢なASPM戦略は、潜在的なサイバー脅威からビジネスを守るだけでなく、事業継続性を確保し、顧客の信頼を築き、規制への準拠にも役立ちます。脅威が進化し続ける中、アプリケーションを保護するASPMの重要性はますます高まっています。
ASPMは、私たちが頼りにするすべてのアプリやソフトウェアを守るデジタルのボディガードのようなものです。あらゆるものがスムーズに動作するようにし、悪意ある攻撃者を締め出し、業界固有のルールへの準拠を支援します。デジタルの世界が広がるにつれて、アプリケーション保護におけるASPMの役割はますます重要になります。ASPMはSDLCの特定の段階だけで使うツールではありません。あらゆる段階でセキュリティを最優先に保てるよう、常に寄り添う存在です。
SnykでDevSecOpsを加速
SnykとAccentureの知見を活用して、アプリケーションの複雑化やAIのハルシネーションに対処し、開発チームとセキュリティチームの連携を促進しましょう。