開発者ファーストのInfrastructure as Codeセキュリティ機能を発表

2020年8月17日
0 分で読めます開発者ファーストのInfrastructure as Codeセキュリティ機能の提供を開始しました。開発者は、セキュリティ上の問題につながる可能性のある設定ミスを検出し、修正できるようになります。
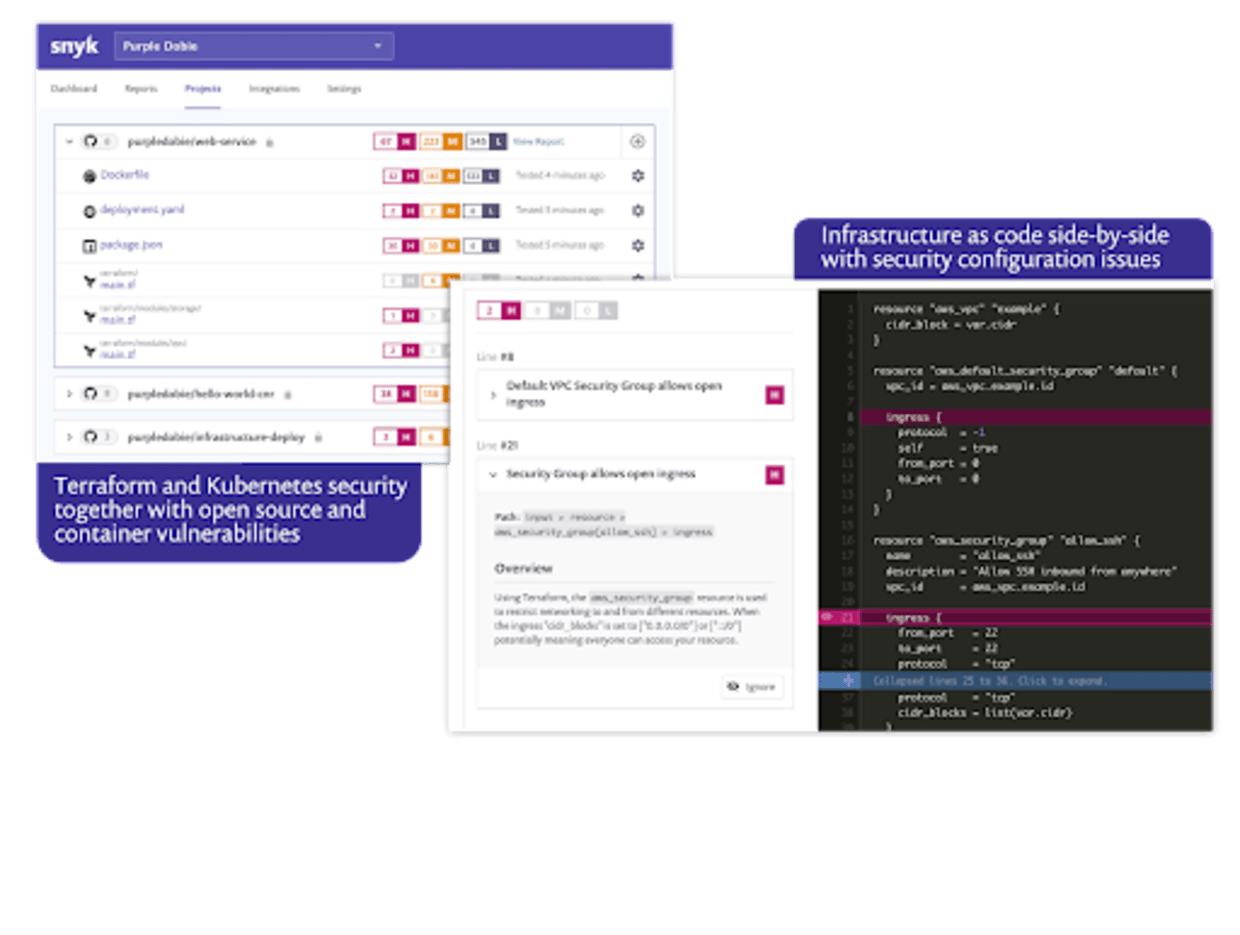
Docker、Kubernetes、Terraformなどのテクノロジーが普及するにつれて、開発者はアプリケーション本体の構築に加え、より多くの設定を記述・保守するようになっています。
Snykは、開発チームが適切なツールを使い、アプリケーションとインフラの両方をすばやく変更して、より迅速にビジネス価値を届けられることが大切だと考えています。Kubernetesへの安全なデプロイ方法や、Terraformを使ったインフラの安全なプロビジョニング方法を把握するのは、控えめに言っても大変です。間違いも起こりやすくなります。
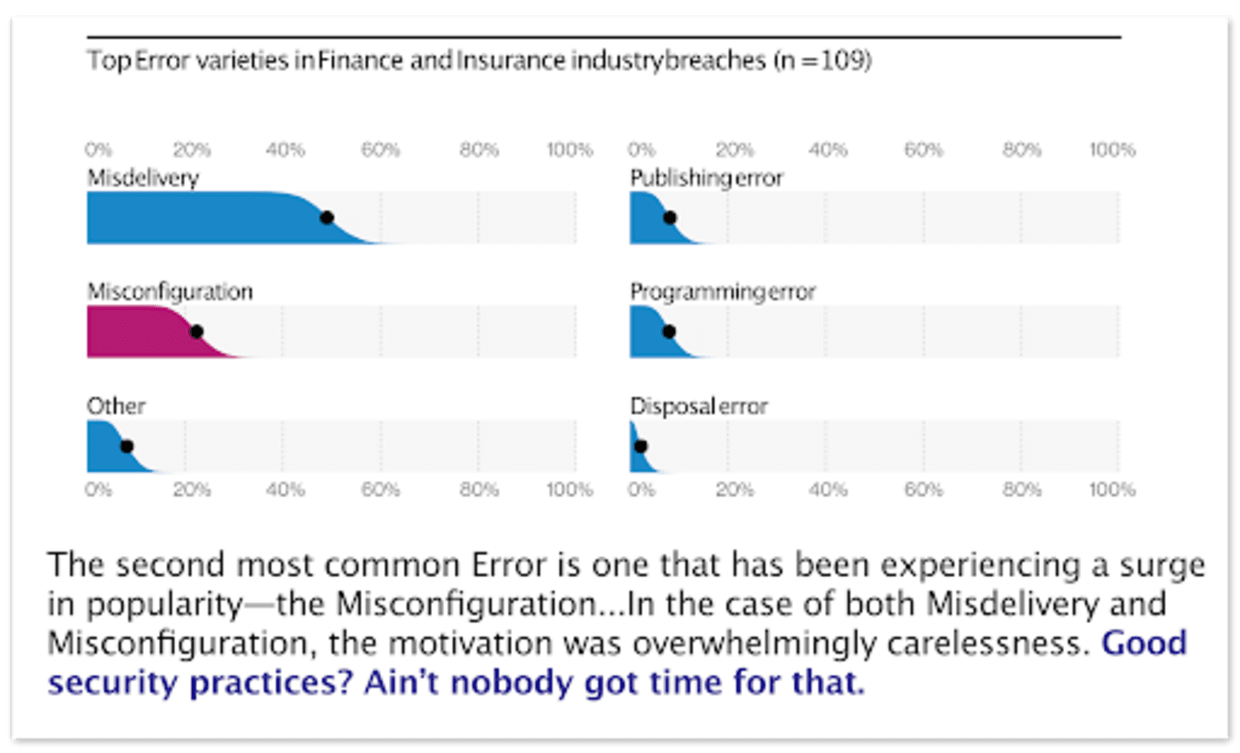
設定ファイルが適切に扱われないと、セキュリティ上の問題につながる可能性があります。顧客データが保存されたBlobストレージのバケットが公開されたり、サーバーに誰でもアクセスできたりするなど、深刻な結果を招くおそれがあります。ニュースや調査記事でも数多く取り上げられており、Verizon Businessの2020年データ侵害調査レポートでは、安全でないクラウドストレージや不適切なネットワークルールなどの設定ミスが、金融・保険業界で侵害につながった原因として2番目に多かったことが明らかになりました。
通常、こうしたセキュリティ上のニーズには社内の少数の専門家が対応しますが、チームの開発スピードが上がると、すぐにボトルネックになりかねません。組織に必要なのは、専門知識を開発チーム自身が活用できるよう、スケールさせるエキスパートシステムです。
Snyk Infrastructure as Codeの提供開始により、セキュリティをデフォルトで確保できるよう開発チームを支援します。セキュリティを開発の早い段階に組み込むという私たちの理念に沿って、セキュリティチームには可視性と安心感を提供し、開発者は反復的な開発を続けられます。
Snyk IaCの活用例
TerraformモジュールをGitHubからインポートし、設定ミスをスキャンするデモをご覧ください。この例では、満たしていないCISベンチマークをファイル内で開発者に直接提示するため、簡単に修正できます。
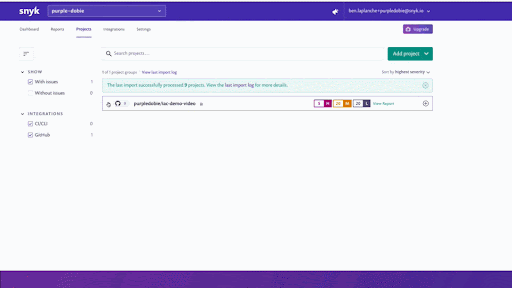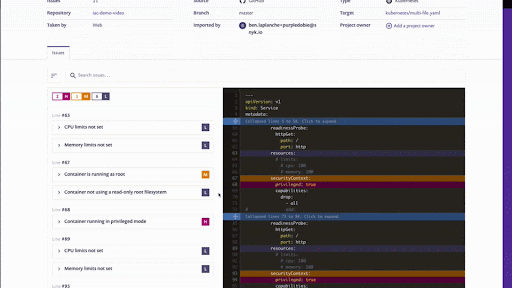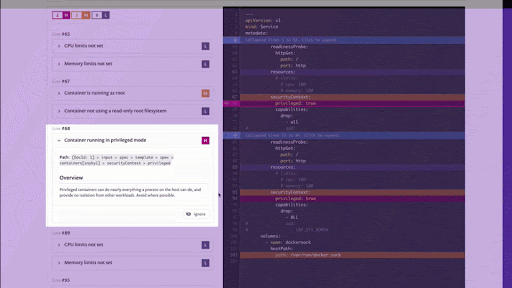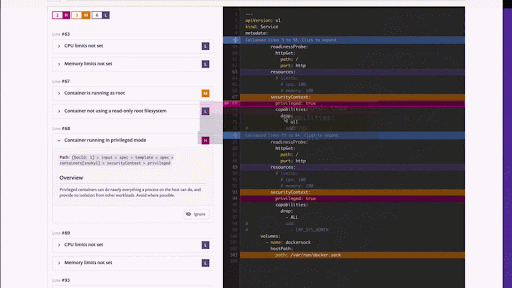
Snykは、開発者がどこでも使えるツールを提供したいと考えています。そのため、この機能はCLIツールでも利用できます。開発サイクルのできるだけ早い段階でフィードバックを得られます。
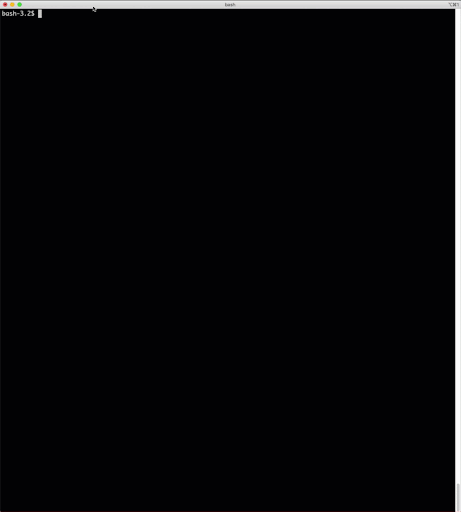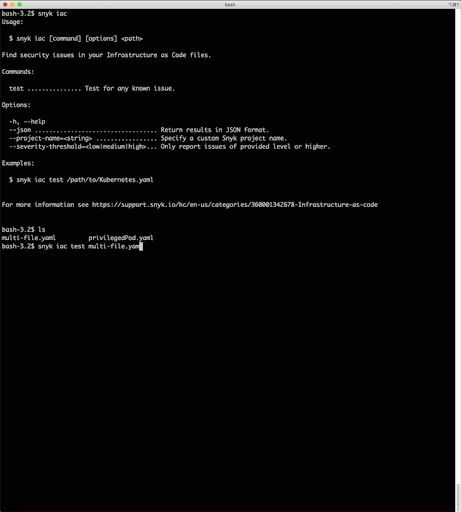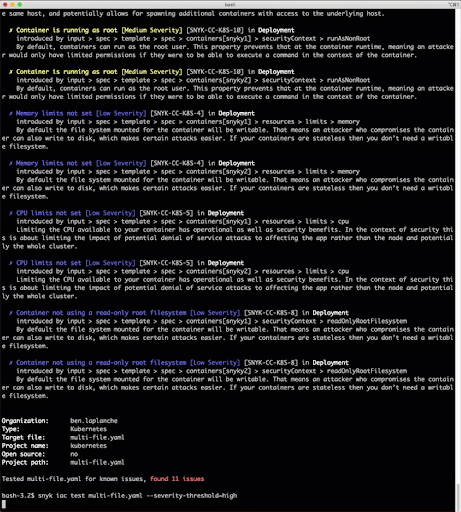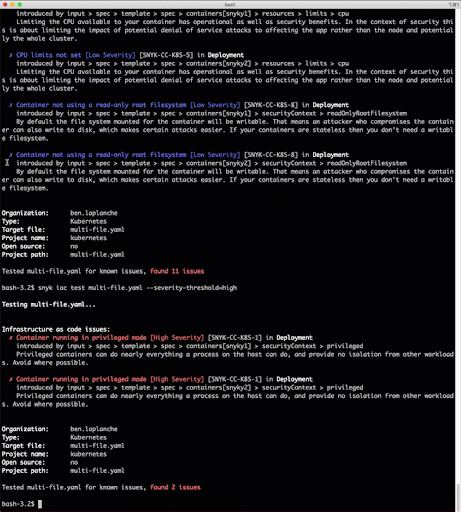
Snyk Infrastructure as Codeは本日よりすべてのユーザーが利用でき、Kubernetes、Helm Charts、TerraformのAWSリソースに対応しています。
すでにSnykアカウントをお持ちの場合は、この機能を今すぐ無料でお試しいただけます。既存のプロジェクトで「インポート」をクリックすると、KubernetesとTerraformの設定ファイルが検出され、スキャンされます。
ソースコードの段階からインフラを保護
Snykはワークフロー内のIaCセキュリティとコンプライアンスを自動化し、構成ドリフトや不足しているリソースを検出します。