Serverless Confにおけるサーバーレスセキュリティ

2017年4月28日

0 分で読めます

本日、テキサス州オースティンで開催された素晴らしいServerlessConfに登壇し、サーバーレス時代のセキュリティについて講演しました。

サーバーレスはクラウドコンピューティングにおける根本的な進化であり、現在もベストプラクティスやツールが形づくられています。こうしたプラクティスにセキュリティを中核として組み込むことが重要です。そして、カンファレンスで多くの人が繰り返し指摘していたように、セキュリティについての議論はあまりにも不足しています

。ServerlessConfを運営するA Cloud Guruのチームには、サーバーレスがセキュリティに役立つ点と課題となる点、そして引き続き保護が必要なセキュリティ領域について話す機会をいただき、心より感謝します。

講演「Serverless Security: What’s Left to Protect?」の動画とスライドを以下に掲載します。サーバーレスがセキュリティに与える影響についてさらに詳しく知りたい方は、サーバーレスのセキュリティへの影響についての最近の記事もご覧ください。

動画
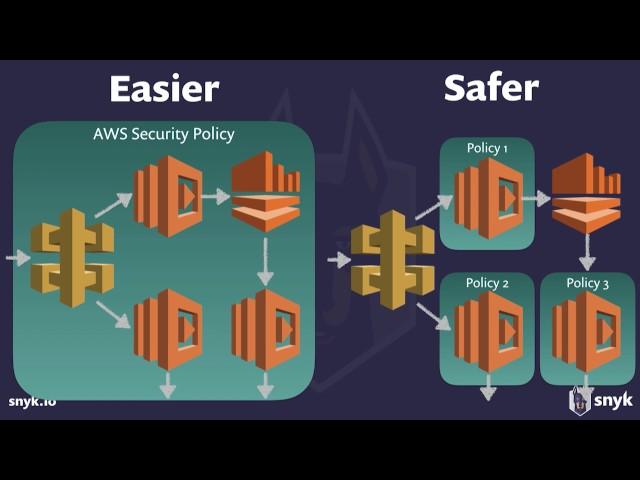
Serverless Security: What’s Left To Protect - Guy Podjarny

スライド

Guy Podjarny(Snyk)によるプレゼンテーションスライド「サーバーレスセキュリティ:保護すべきものは何か?」

プレゼンテーション全文:Serverless Security: What's Left to Protect?(Guy Podjarny)

カテゴリー:

続きを読む

blog feature ai lilac
Blog

エージェント型修正で脆弱性バックログをプルリクエストに変える

Evo Remediation Agentがオープンプレビューで利用可能になり、Evo Agentic AppSecに依存関係の自動解決機能が加わりました。AppSecチームは継続的な修正キャンペーンを実施できるようになりました

blog feature snyk container custom base recommendations
Blog

Evo Agentic AppSecのご紹介:AI開発のスピードに追随するセキュリティ

AIを活用した開発は、従来のセキュリティワークフローを上回るスピードで進んでいます。SnykのAgentic AppSecは、セキュリティエージェントが脆弱性を継続的に検出、修正、検証し、人が基準を定められるようにします。

feature insights context
Blog

自律型攻撃はすでに始まっている。防御もそのスピードに追いつかなければならない。

自律型攻撃者によって、防御に使える時間は短くなっています。継続的な検出、修復、検証、予防で、セキュリティチームが攻撃に歩調を合わせる方法をご紹介します。