
Snykの脆弱性をCortexのサービスに簡単にマッピング

Cristina Buenahora Bustamante

2021年6月14日
7 分で読めますSnykは
Cortexは
Cortexは、
脆弱性を
既存の マイクロサービスに 自動で マッピング Snykの
脆弱性を サービスの タイムラインに 集約し、 オンコールインシデントなど、 サービスに 関する 他の 重要な 指標と 合わせて 確認 スコアカードを
使って、 Snykの データを 他の インテグレーションの データと 併せて 評価し、 サービス品質を 測定・改善
脆弱性をサービスにマッピング
仕組み
CortexでSnykを

なぜ重要なのか
エンジニアは、
サービスのタイムラインに表示されるSnykの情報
各サービスの

スコアカードとの連携
各サービスの
サービスに
Snykプロジェクトが 設定されているか (リポジトリ名から 自動検出を 試みます) 無視済み・修正済みを
除く すべての 問題の 数 重要度や
修正可能かどうかで 任意に 絞り込んだ、 すべての 問題の 数
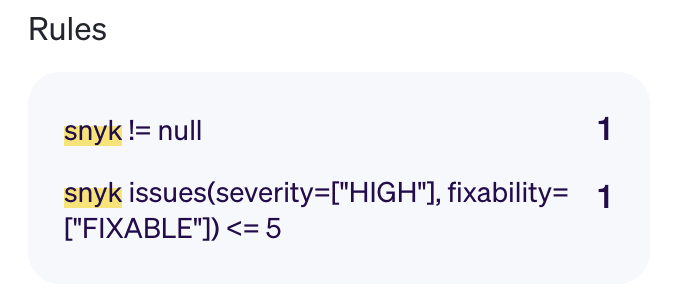
これらの
owners.count > 2- サービスの担当者が 定義されている ため、 インシデント発生時に 責任を 持つ チームが 明確です。 oncall escalations count > 1- エスカレーションポリシーに少なくとも 2段階の 連絡先が 設定されている ため、 最初の オンコール担当者が 応答しない 場合に 備えて バックアップが あります。 runbooks count >= 1- サービスの手順 書が 整備されています。 これに より、 事前準備を 大切に する 文化が 生まれます。 number of links (type = logs) > 1- インシデント発生時に、対応者が 適切な ログ (通常は ロードバランサーの ログと アプリケーションログ)を すぐに 見つけられます。 dashboards count >= 1- サービス用の標準Grafanaダッシュボードが 定義されています。 Compare custom data to boolean: "pre-prod-enabled" = true- 非同期プロセスを使って、 サービスの 稼働中の 本番前環境の 有無を 確認し、 カスタムメタデータAPI経由で Cortexに true/falseフラグを 送信します。 Snyk issues with HIGH severity = 0- セキュリティ脆弱性がある 状態で、 本番サービスが デプロイされないようにします。
このような
利用を開始する
利用開始は
その後、
Cortexの
開発者に
Snykの


