SnykとOpsLevelで脆弱性をマイクロサービスにマッピング

John Laban

2021年10月21日
0 分で読めますOpsLevelの創業者兼CEOであるJohn Labanが OpsLevelに掲載したこの記事は、もともと OpsLevelのブログに掲載されたものです。
Snykは、ソフトウェア開発プロセスに継続的なセキュリティを組み込みたい企業にとって、急速に事実上の標準となりつつあります。開発者ファーストのツールと業界最高水準のセキュリティインテリジェンスを備えていることを考えれば、それも当然です。
オープンソースやコンテナから、アプリケーションコード、Infrastructure as Codeまで、Snykはスタック全体のセキュリティ脆弱性を検出し、修正するソリューションを提供します。どのような状況でも、重大な脆弱性が見つかったかどうかにかかわらず、Snykが明らかにするインサイトは役立ちます(脆弱性が検出されなかったときの安心感は素晴らしいものです)。
マイクロサービスの複雑さ
しかし、マイクロサービス環境では、適切なサービスオーナーがSnykのスキャン結果をすばやく確認し、対応できるよう、情報をつなぎ合わせることが繰り返し課題になります。高品質で安全なサービスをリリースすることが常に目標ですが、運用上の懸念事項が数多くあるなかで、脆弱性が見過ごされてしまうことがあります。
さらに、セキュリティ態勢やベストプラクティスに注力するプラットフォーム、セキュリティ、SREの各チームは、アーキテクチャ全体の状況を評価するのに苦労することが少なくありません。数千件のスキャンと数百のサービスがあるなかで、コンプライアンスを満たしていないサービスや、対応が遅れているチームをどうすれば簡単に特定できるでしょうか。
Snykのスキャン結果とOpsLevelのチェックを組み合わせることで、こうした課題を解決できます。
Snyk + OpsLevel
この2つのソリューションを組み合わせることで、さまざまなメリットが得られます。
サービスが想定どおりにスキャンされていない場合に、すぐに把握できる
チェックの作成者(プラットフォームチームやSREチームなど)は、スキャン結果を評価するためのきめ細かな制御ができる
コンプライアンスを満たしていないサービスやチームを自動でレポートできる
サービスオーナーはスキャン結果を常に把握でき、未解決の脆弱性にどれほど迅速に対応する必要があるかもわかる
また、OpsLevelのサービスカタログが提供する包括的なコンテキストにより、すべてのユーザーがスキャン結果を簡単に、より有意義に確認できます。
脆弱性をサービスにマッピング
SnykとOpsLevelの連携については、ドキュメントをこちらでご覧いただけます。この連携では、OpsLevelの拡張可能なCustom Event Checkフレームワークを使用してJSONペイロードを受信します。スキャン結果のJSONペイロードを送信するには、SnykのCLIツールを使うことをおすすめします。スクリプトの例は、OpsLevelのドキュメントにあります。
チェックを設定すると、スキャン結果をサービスにマッピングできます。OpsLevelには、Snyk専用のテンプレート(例:No Critical Vulns、Less than 5 Low Vulns)が用意されており、出発点として利用できます。
また、ペイロードの解析や合否判定にはjqを、結果メッセージの書式設定やテンプレートにはMarkdownとLiquidを使って、独自のチェックを作成することもできます。
教育と優先順位付け
OpsLevelのすべてのチェックには、チェックの作成者が、チェックに合格するためにサービスオーナーが取るべき手順を具体的に説明し、そもそもそのチェックが重要である理由を伝えるための場所が用意されています。
Snykのスキャン結果をOpsLevelのService Maturityモデルに組み込むことで、サービスオーナーは優先順位を明確にできます。チェックの結果メッセージやメモ欄で十分なコンテキストを示せるだけでなく、チェックの作成者はOpsLevelの評価基準にあるフィルターやレベルを使い、より安全で成熟したサービスを段階的にリリースするための、対象を絞ったアプローチを作成できます。
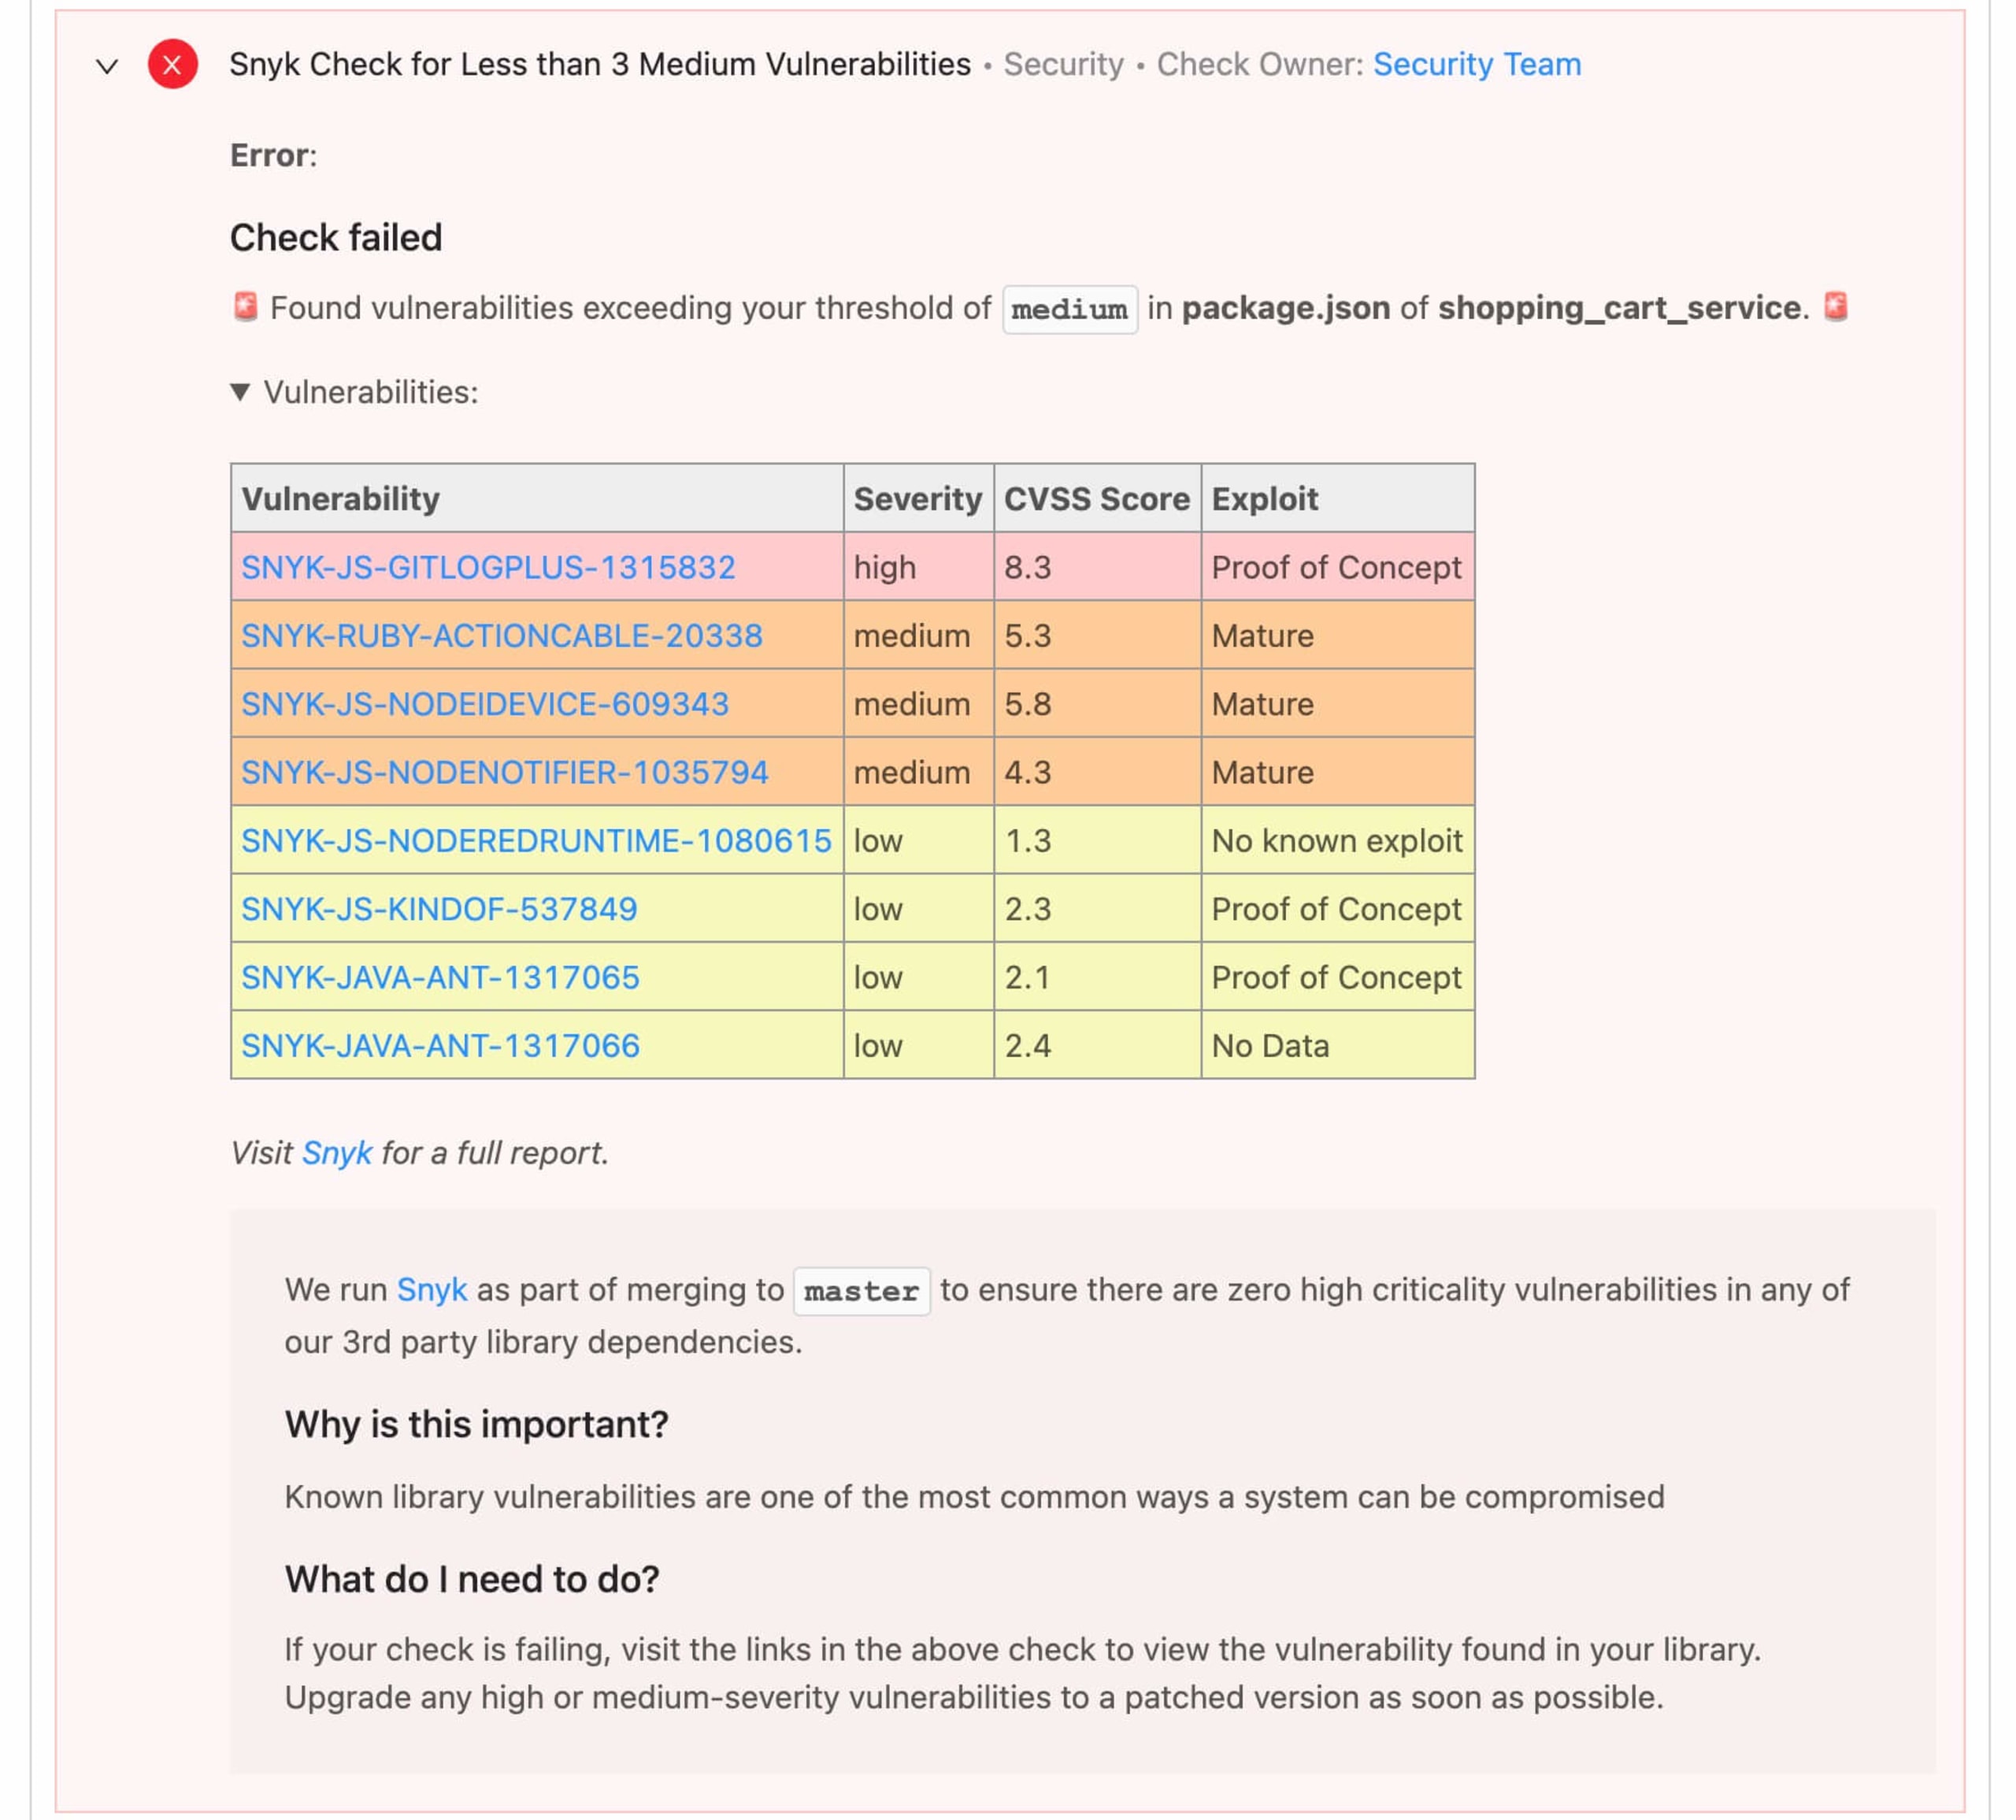
中程度の脆弱性が3件以上ある場合の、サービスオーナー向けスキャン結果画面
たとえば、スキャン結果に重大な脆弱性が含まれていれば、顧客向けサービスではリリースの妨げになる一方、社内限定のサービスではそれほど問題にならない場合があります。こうした違いをOpsLevelで簡単に設定すれば、サービスオーナーがすぐに確認できるため、運用やセキュリティの適切なタスクに時間を使えます。
自動レポート
個々のチェック結果は、サービスオーナーがサービスを改善し、安全性を高めるための次のステップを示します。結果を集約すれば、プラットフォームチームやエンジニアリング管理者などの主要な関係者に、組織の現在のセキュリティ態勢を伝えることができます。
アプリケーションのどの部分が最もリスクにさらされているか、あるいはどのチームの対応が遅れているかといった質問にも、OpsLevelのチェックレポートを使えば簡単に答えられます。
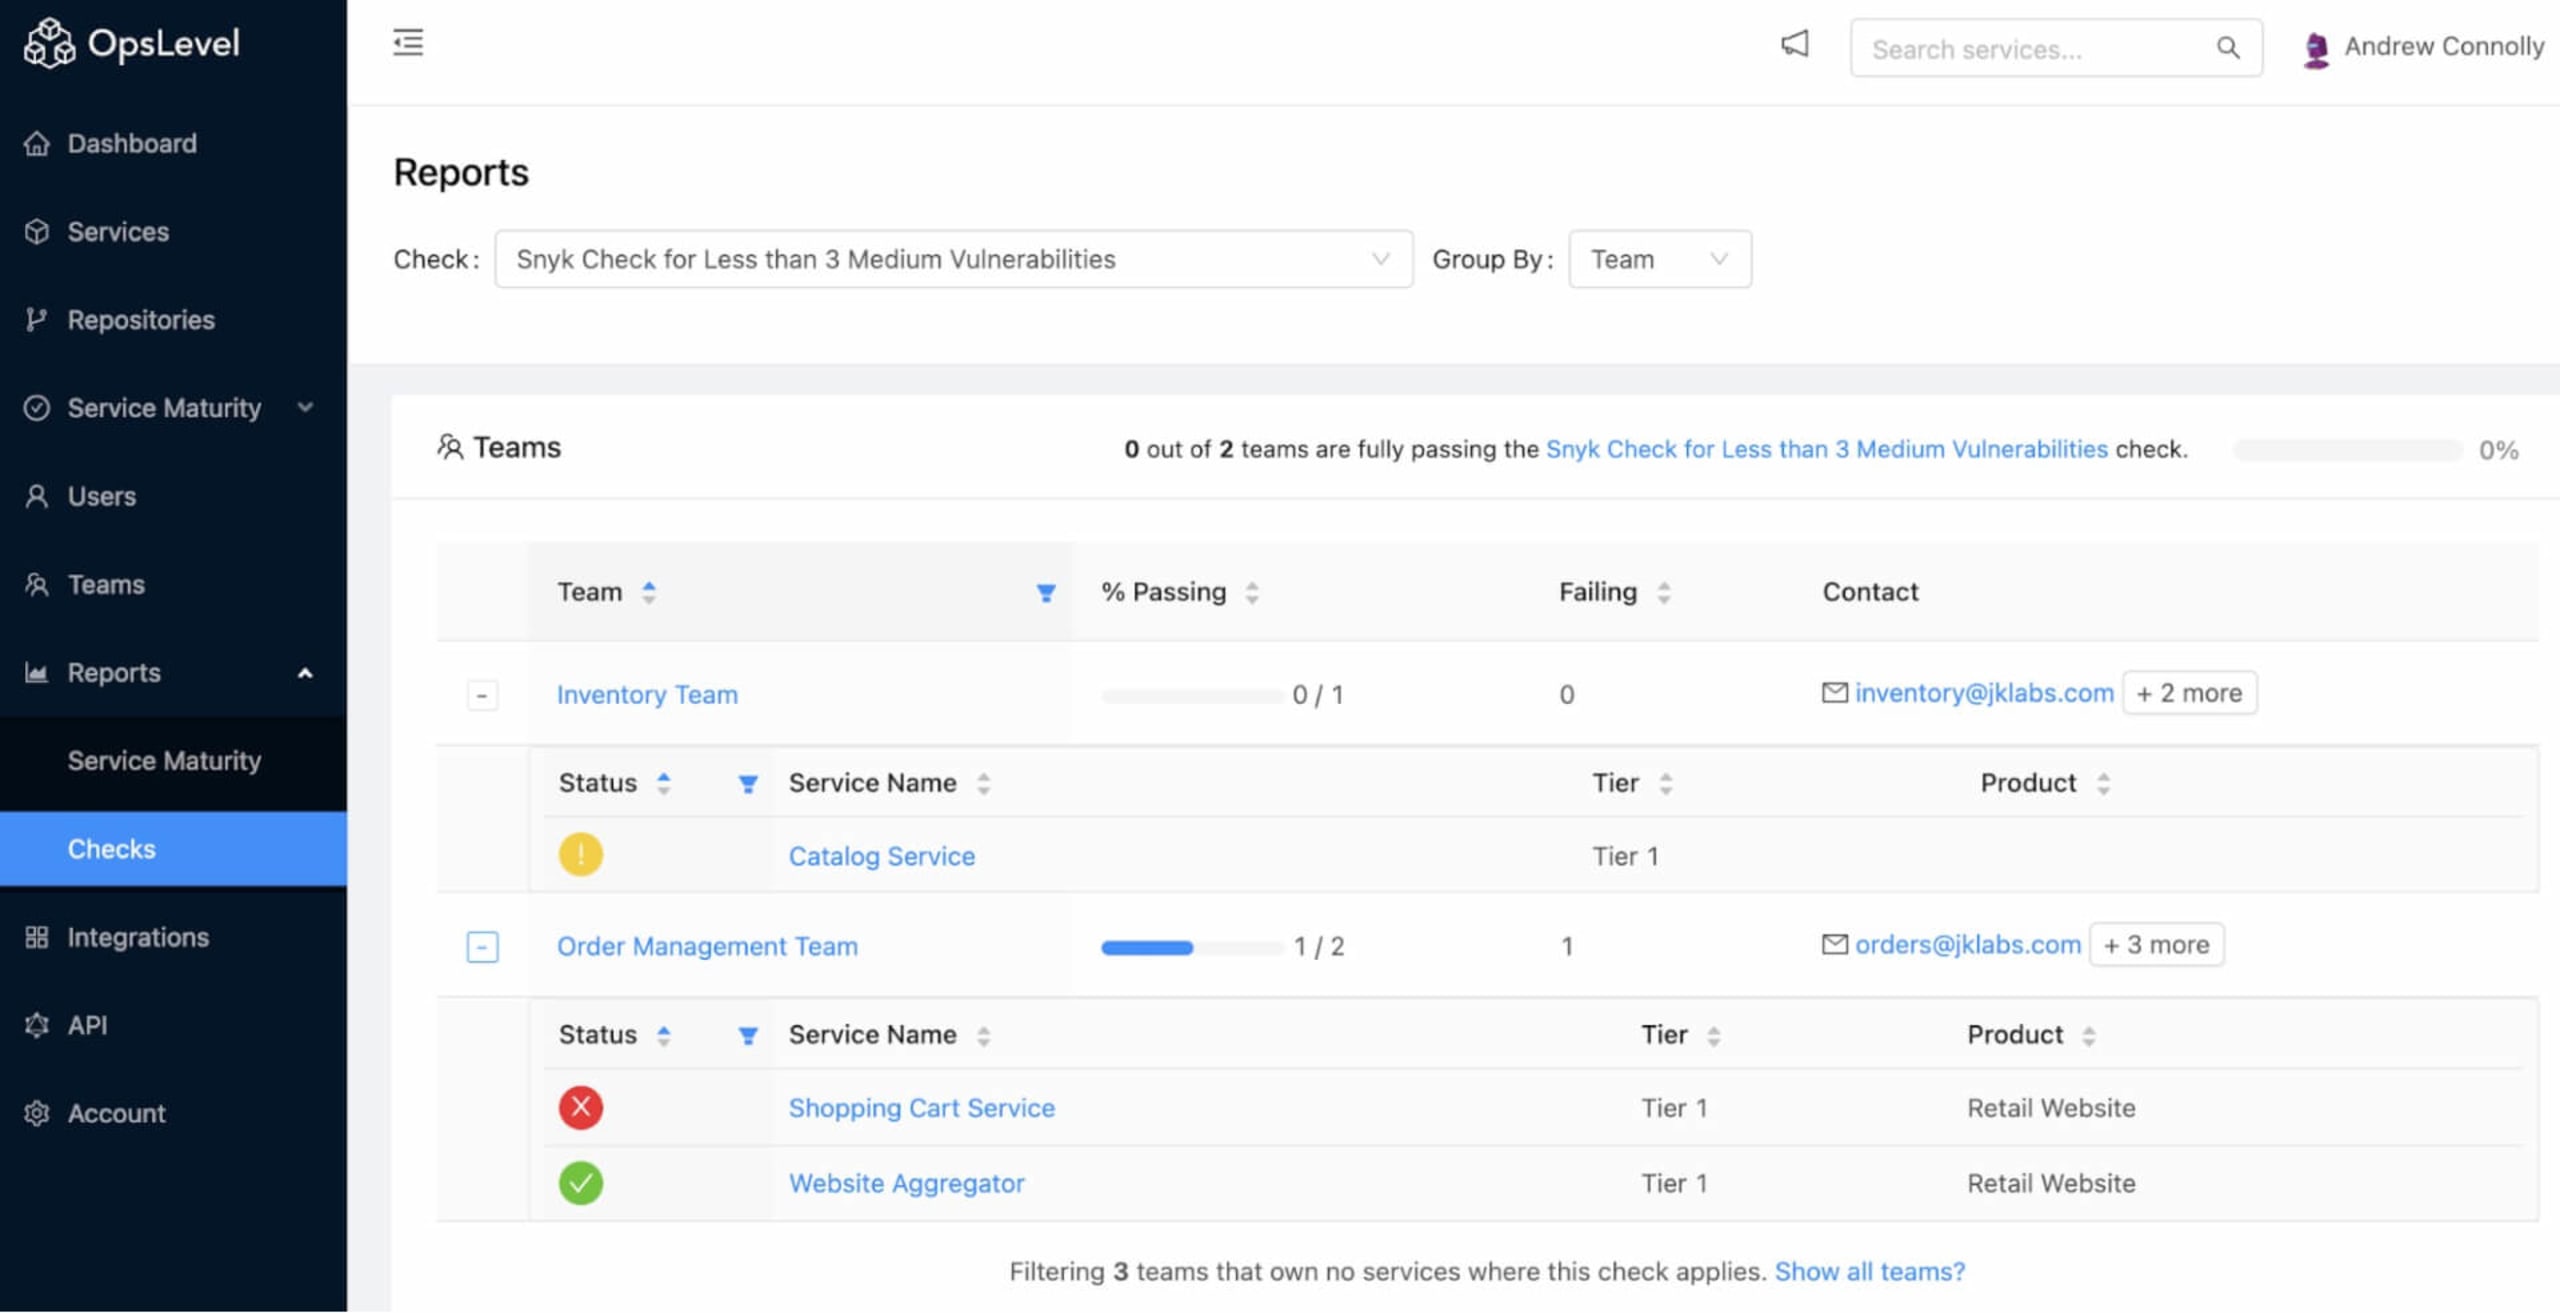
このチェックに関連するすべてのサービスのステータスを俯瞰できます。合格が1件、不合格が1件、スキャン結果なしが1件です。
OpsLevel + Snykを試す
すでにSnykをお使いなら、より安全なサービスのリリースに向けて順調に進んでいます。スキャン結果を包括的なサービスカタログに組み込んで、その取り組みを加速しましょう。OpsLevelの詳細やデモのご依頼はこちらをクリックしてください。Snykをまだお試しでない方は、無料で利用を開始できます。
CTFを始めよう
オンデマンドのバーチャル入門ワークショップで、CTFチャレンジの解き方を学びましょう。


