Snyk y HashiCorp

Protege la infraestructura desde las primeras etapas del desarrollo

La integración de Snyk con Terraform Cloud de HashiCorp permite encontrar y corregir errores de configuración de seguridad en la infraestructura en la nube como parte del ciclo de vida del desarrollo de software, antes de que lleguen a producción.

Elimina las configuraciones incorrectas. Aplica políticas. Automatiza el cumplimiento.

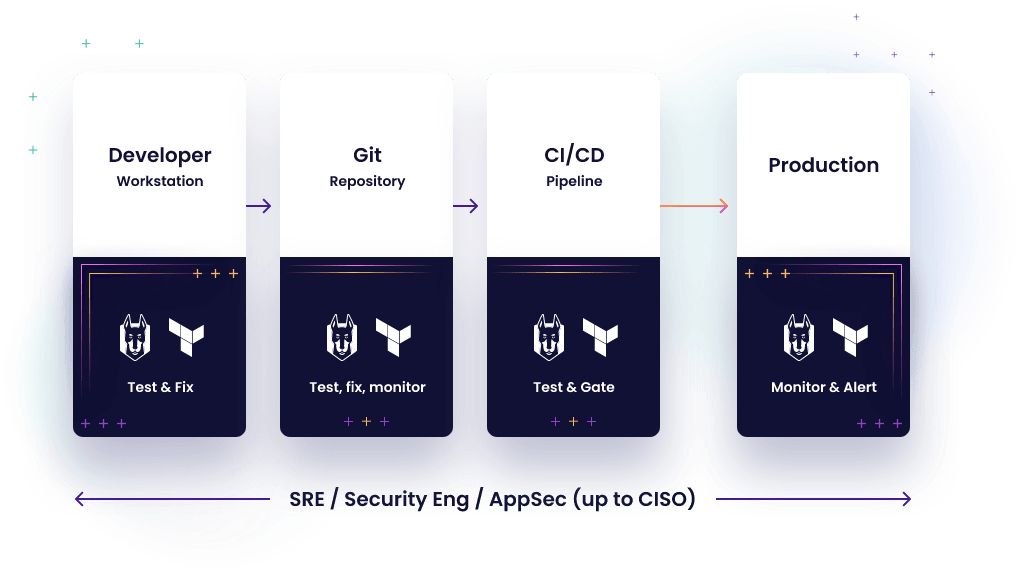
Con Snyk y HashiCorp, puedes integrar y automatizar la seguridad en todo el ciclo de vida de Terraform Cloud para reducir los riesgos sin ralentizarte.

Protege la infraestructura bajo responsabilidad de los desarrolladores

Dales a los desarrolladores el control del cronograma de desarrollo de su pipeline. Recibe comentarios rápidos sobre problemas de seguridad para detectar y corregir configuraciones incorrectas antes de la implementación.

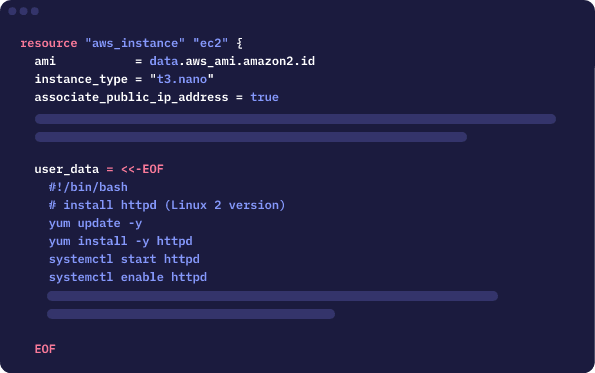
Configuración de Terraform ilustrada que muestra un recurso de instancia AWS EC2 y comandos de datos de usuario para instalar e iniciar httpd.

Protege las configuraciones de IaC desde las primeras etapas del ciclo de vida de Terraform

Snyk se integra con Terraform Cloud y Terraform Enterprise entre las etapas de plan y apply, para que puedas probar las plantillas de configuración de Terraform Cloud mientras las escribes y volver a probarlas al ejecutarlas en tus pipelines de CI/CD.
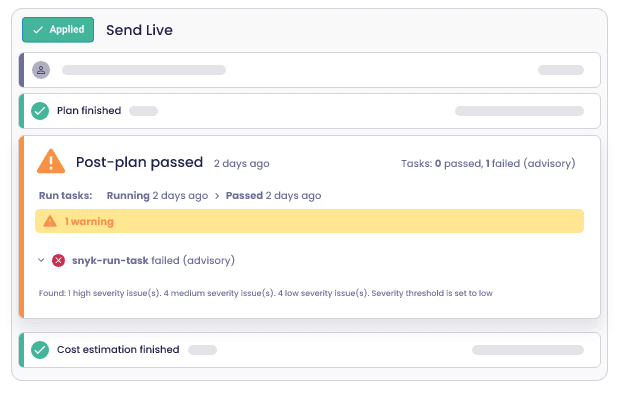
Interfaz de estado del plan de HashiCorp que muestra un plan aplicado, una estimación de costos completada y una advertencia de recomendación posterior al plan

Asegúrate de que los planes estén configurados correctamente

Empieza a analizar desde tu IDE para obtener comentarios inmediatos y desde tu CLI para recibir comentarios interactivos. Compara las configuraciones con más de 400 políticas de seguridad de Snyk para encontrar y corregir problemas rápidamente en AWS, Azure, GCP y Kubernetes.

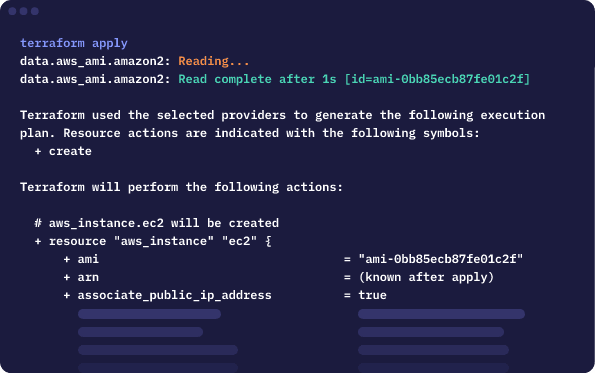
Salida de terminal de Terraform apply que muestra un recurso de instancia AWS EC2 planificado para su creación con una dirección IP pública

Cumple los requisitos del equipo de seguridad desde el inicio

Las correcciones de configuración y las recomendaciones de seguridad se proporcionan durante la etapa de planificación de Terraform para detectar problemas antes de enviar el código a revisión.

Prevén errores de configuración

Snyk se integra entre las etapas de plan y apply para acelerar las correcciones antes de la etapa de apply.

Proporciona contexto y velocidad a los desarrolladores

Los problemas de configuración se destacan directamente en el código para los desarrolladores, lo que elimina las conjeturas y acelera las correcciones.

Obtén correcciones prácticas y gobernanza

Aplica las políticas de seguridad de Snyk y las políticas personalizadas, y detecta si los cambios propuestos introducen nuevas vulnerabilidades.

Recursos adicionales

feature hashicorp snyk
Blog

Socio de colaboración del año 2022: Snyk

Esta semana, en HashiConf 2022, HashiCorp reconoció a Snyk como Socio del Año en Tecnología de Colaboración.

feature synk iac terraform magenta
Cheat Sheet

5 prácticas recomendadas para proteger las configuraciones de Terraform

Optimiza la seguridad de tu IaC y las políticas como código con Snyk y HashiCorp.