Snyk potencia el análisis de vulnerabilidades en Docker

La forma más eficiente de corregir vulnerabilidades en contenedores e implementar contenedores seguros

Protege las imágenes de tus contenedores desde las primeras etapas del ciclo de desarrollo de tus aplicaciones de software

Snyk y Docker se integran para incorporar la seguridad de forma nativa al flujo de trabajo con contenedores y mejorar tu proceso de desarrollo y productividad.

DevSecOps con Docker y Snyk

Implementa seguridad de código abierto y contenedores en toda la cadena de herramientas

Snyk integra la seguridad de forma nativa en los productos de Docker

Esto permite a los desarrolladores:

  • Analizar desde el inicio, antes de publicar en el registro, para corregir problemas antes de que lleguen a producción

  • Crear, probar y lanzar software seguro más rápido

  • Ahorrar tiempo al corregir vulnerabilidades con comandos fáciles de usar

  • Reducir las fricciones al usar herramientas y flujos de trabajo conocidos para desarrollar contenedores

Esto permite a los gerentes de equipos de desarrollo:

  • Implementar análisis sin necesitar conocimientos avanzados de seguridad

  • Mantener a los desarrolladores enfocados en crear y ejecutar aplicaciones, en lugar de analizar informes de CVE

  • Encontrar y corregir vulnerabilidades desde temprano para reducir los costos en un factor de 5.

  • Mantenerse al tanto de las vulnerabilidades en las imágenes

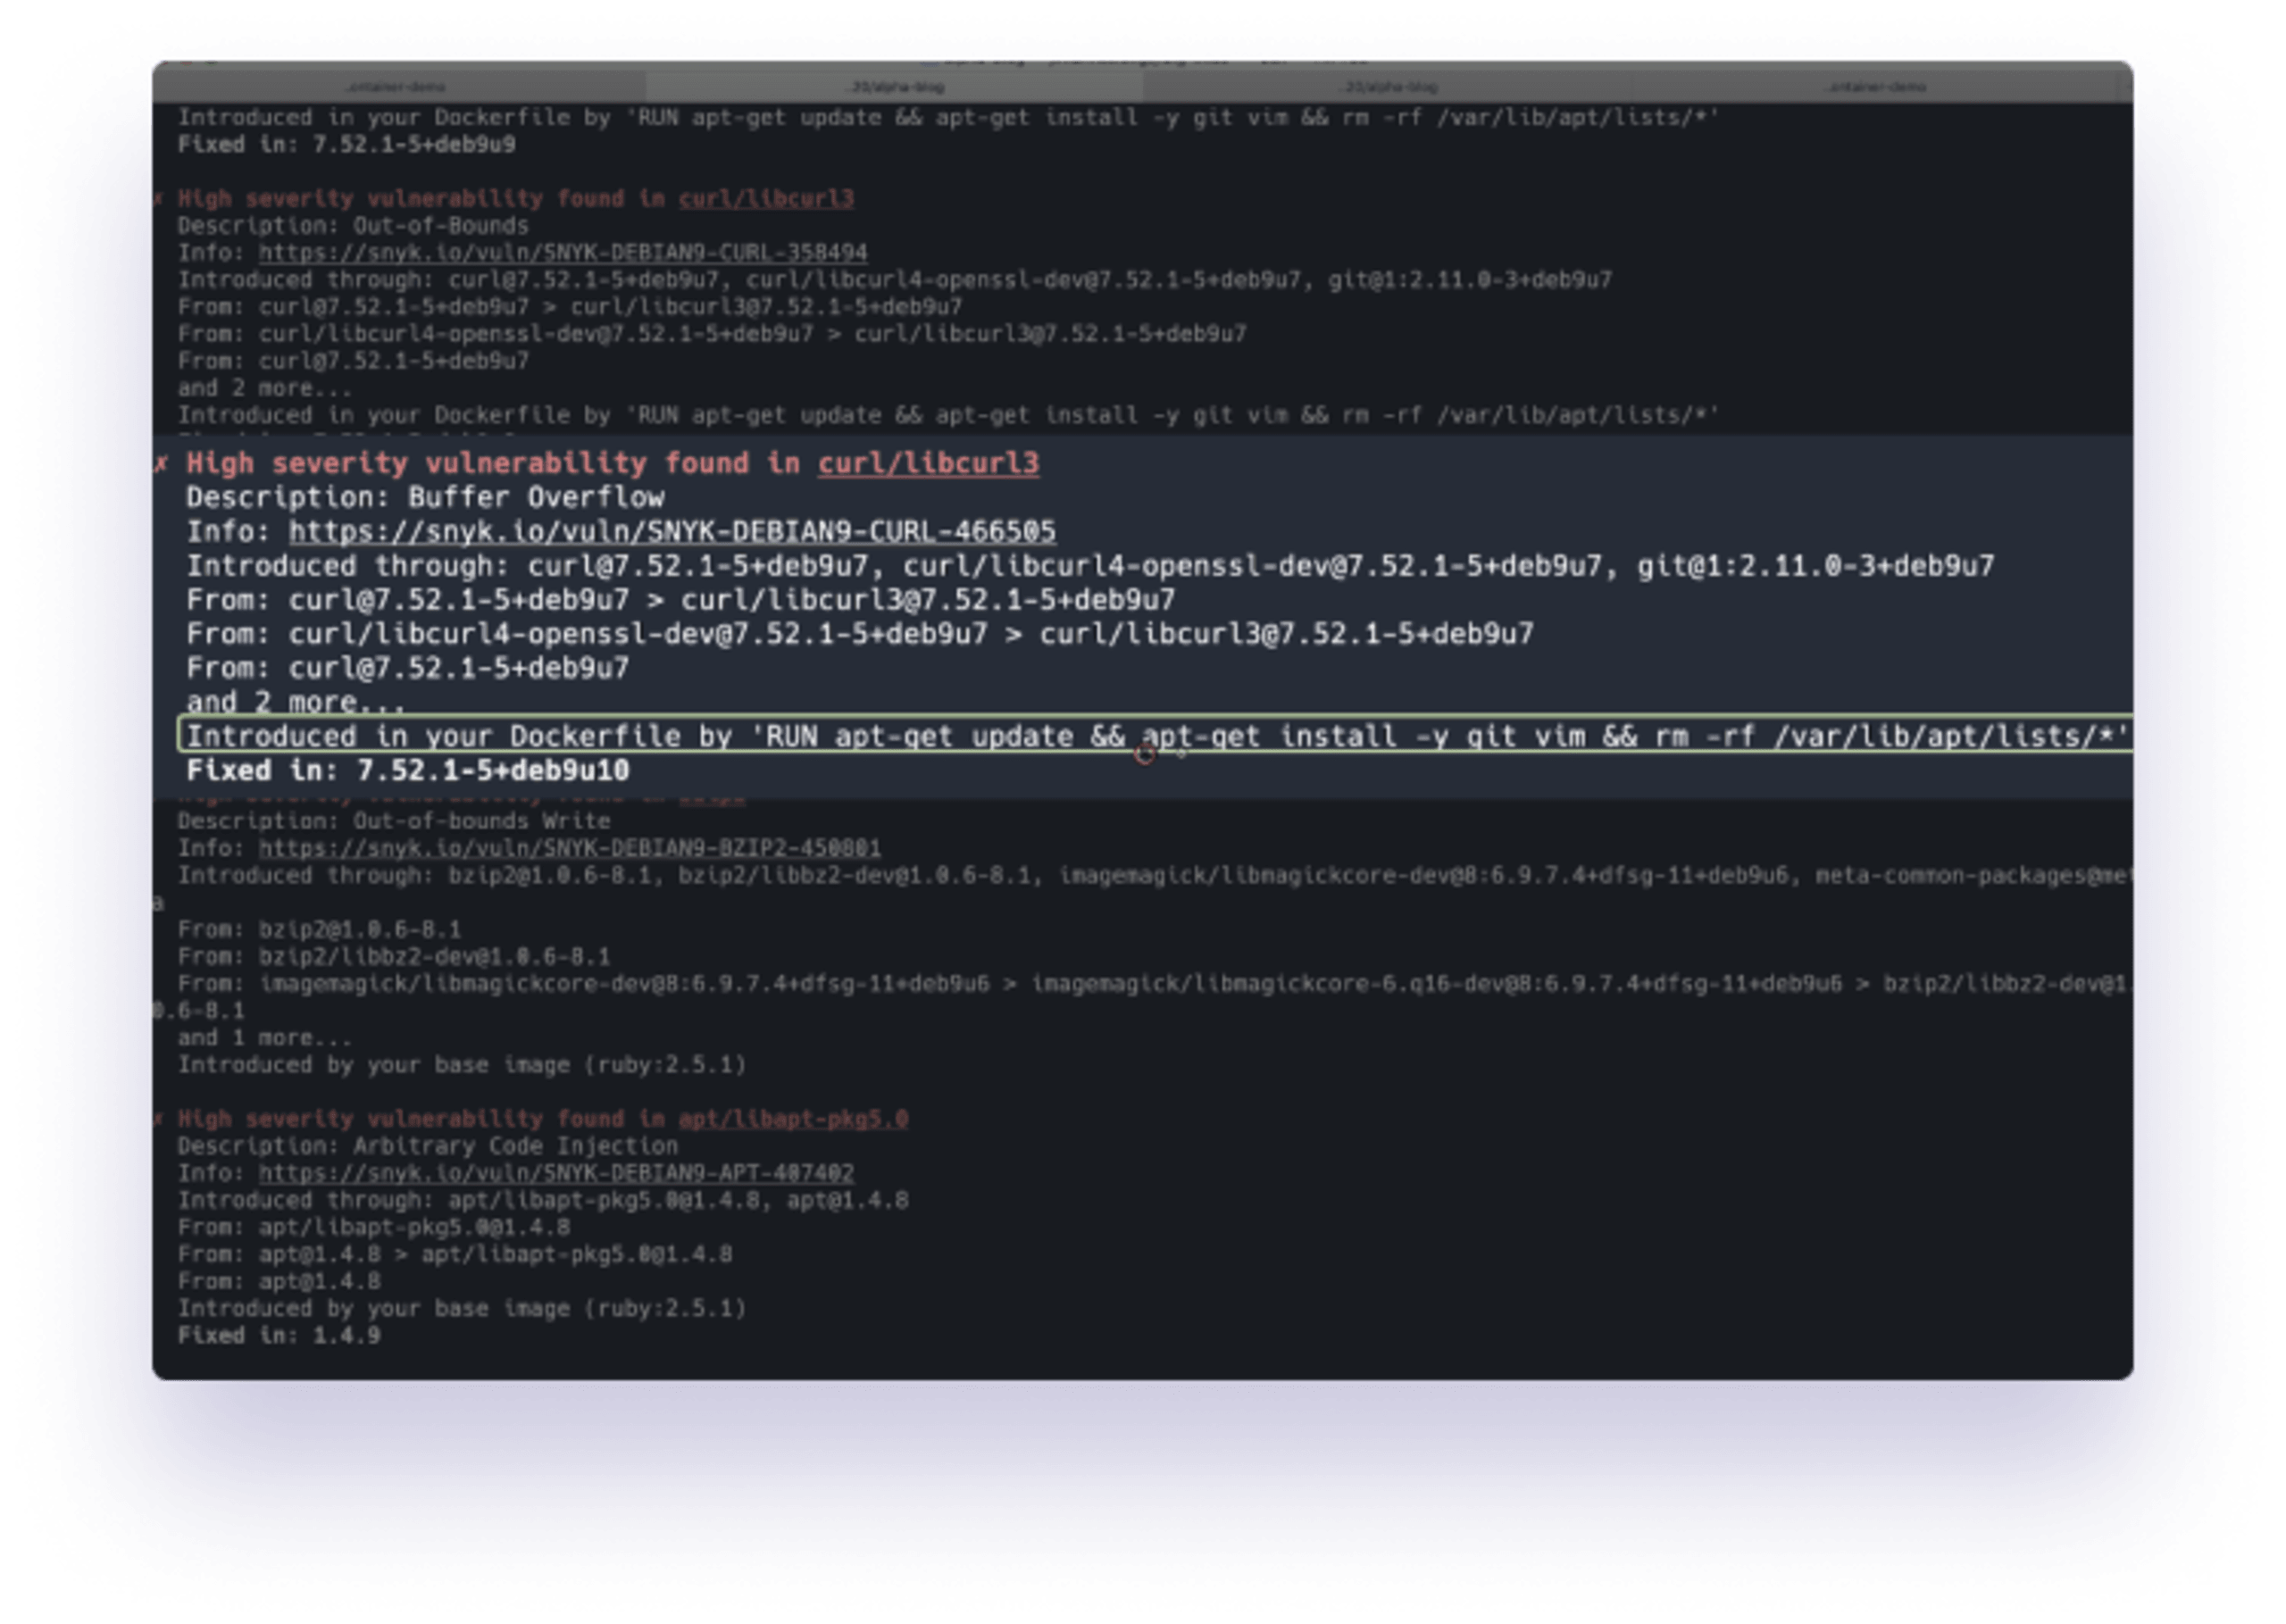
Captura de pantalla de una terminal que muestra el análisis de un Dockerfile, con vulnerabilidades de gravedad alta identificadas en los paquetes curl y libcurl.

Empieza con seguridad y avanza con confianza, todo desde Docker CLI o Docker Desktop

Docker Desktop integra Snyk para que puedas analizar tus contenedores en busca de vulnerabilidades mientras programas. Snyk ofrece información priorizada y práctica, además de recomendaciones para corregir vulnerabilidades en tus imágenes, directamente en Docker Desktop.

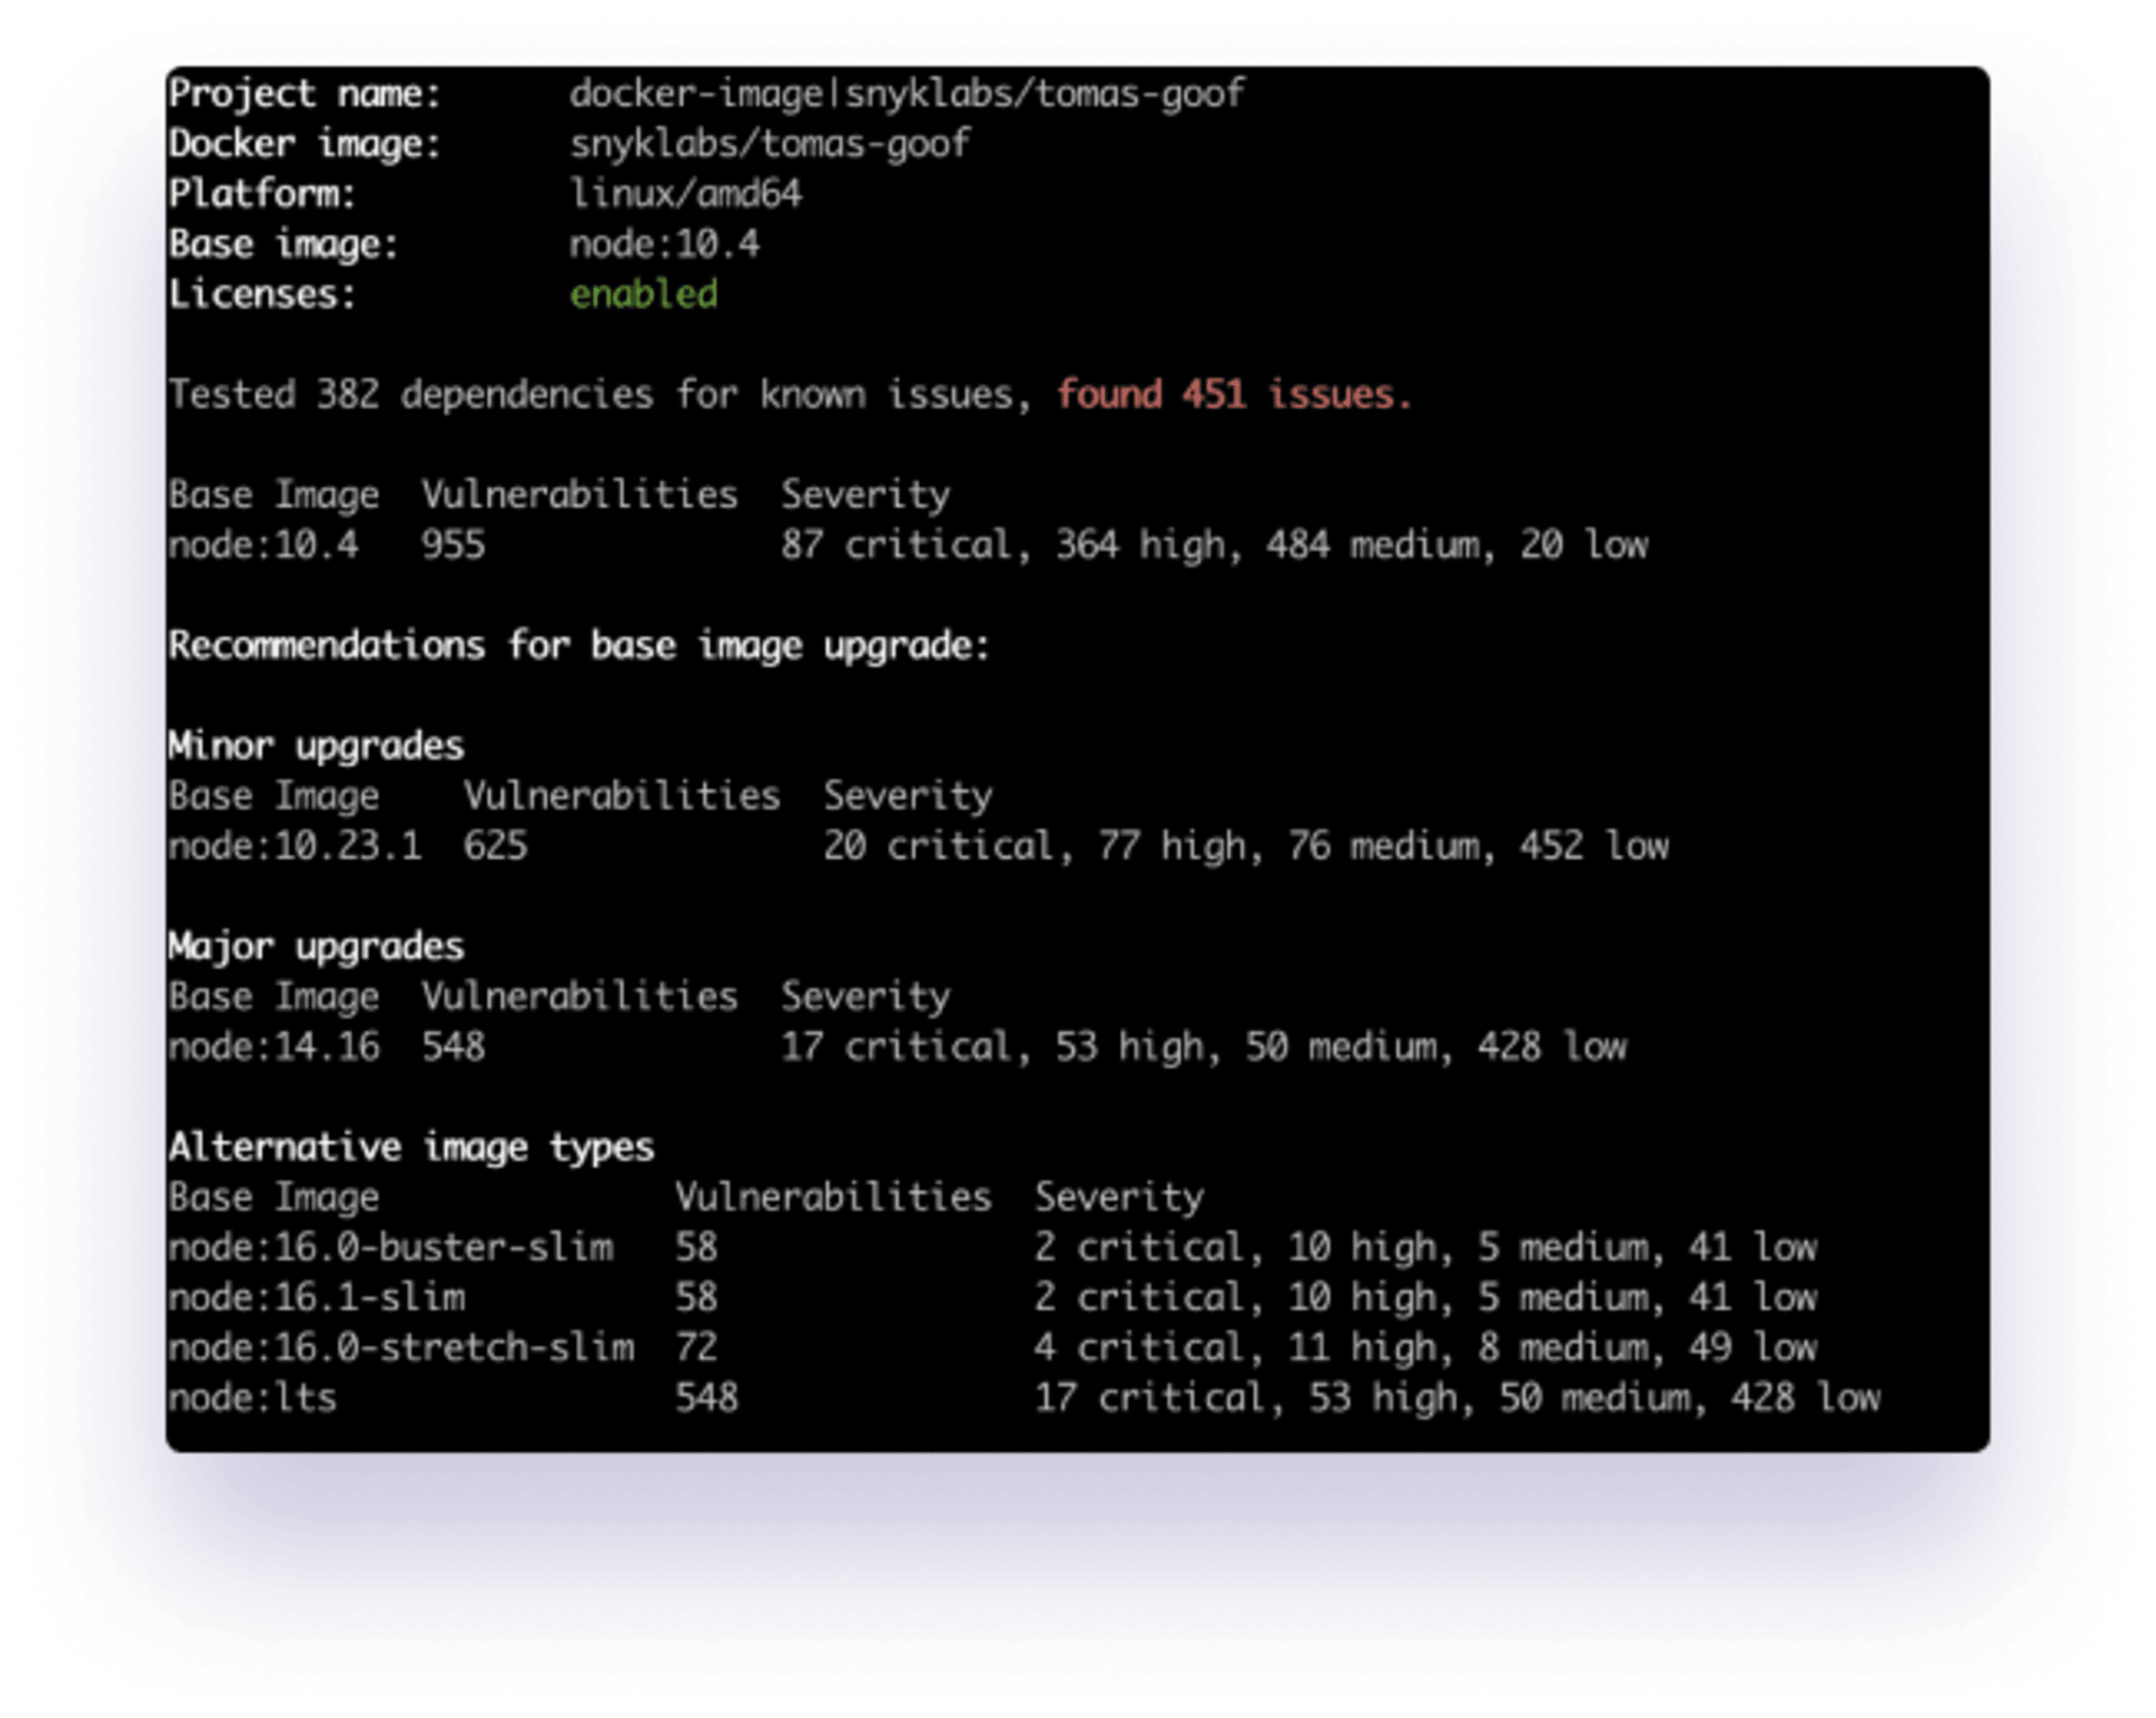
Salida de la terminal que muestra recomendaciones para actualizar la imagen base de Docker y la cantidad de vulnerabilidades en imágenes de Node.

Recomendaciones para actualizar la imagen base

Snyk detecta la imagen base y ofrece recomendaciones para actualizarla. Usar una imagen base alternativa es una forma fácil y eficiente de eliminar vulnerabilidades de alta gravedad.

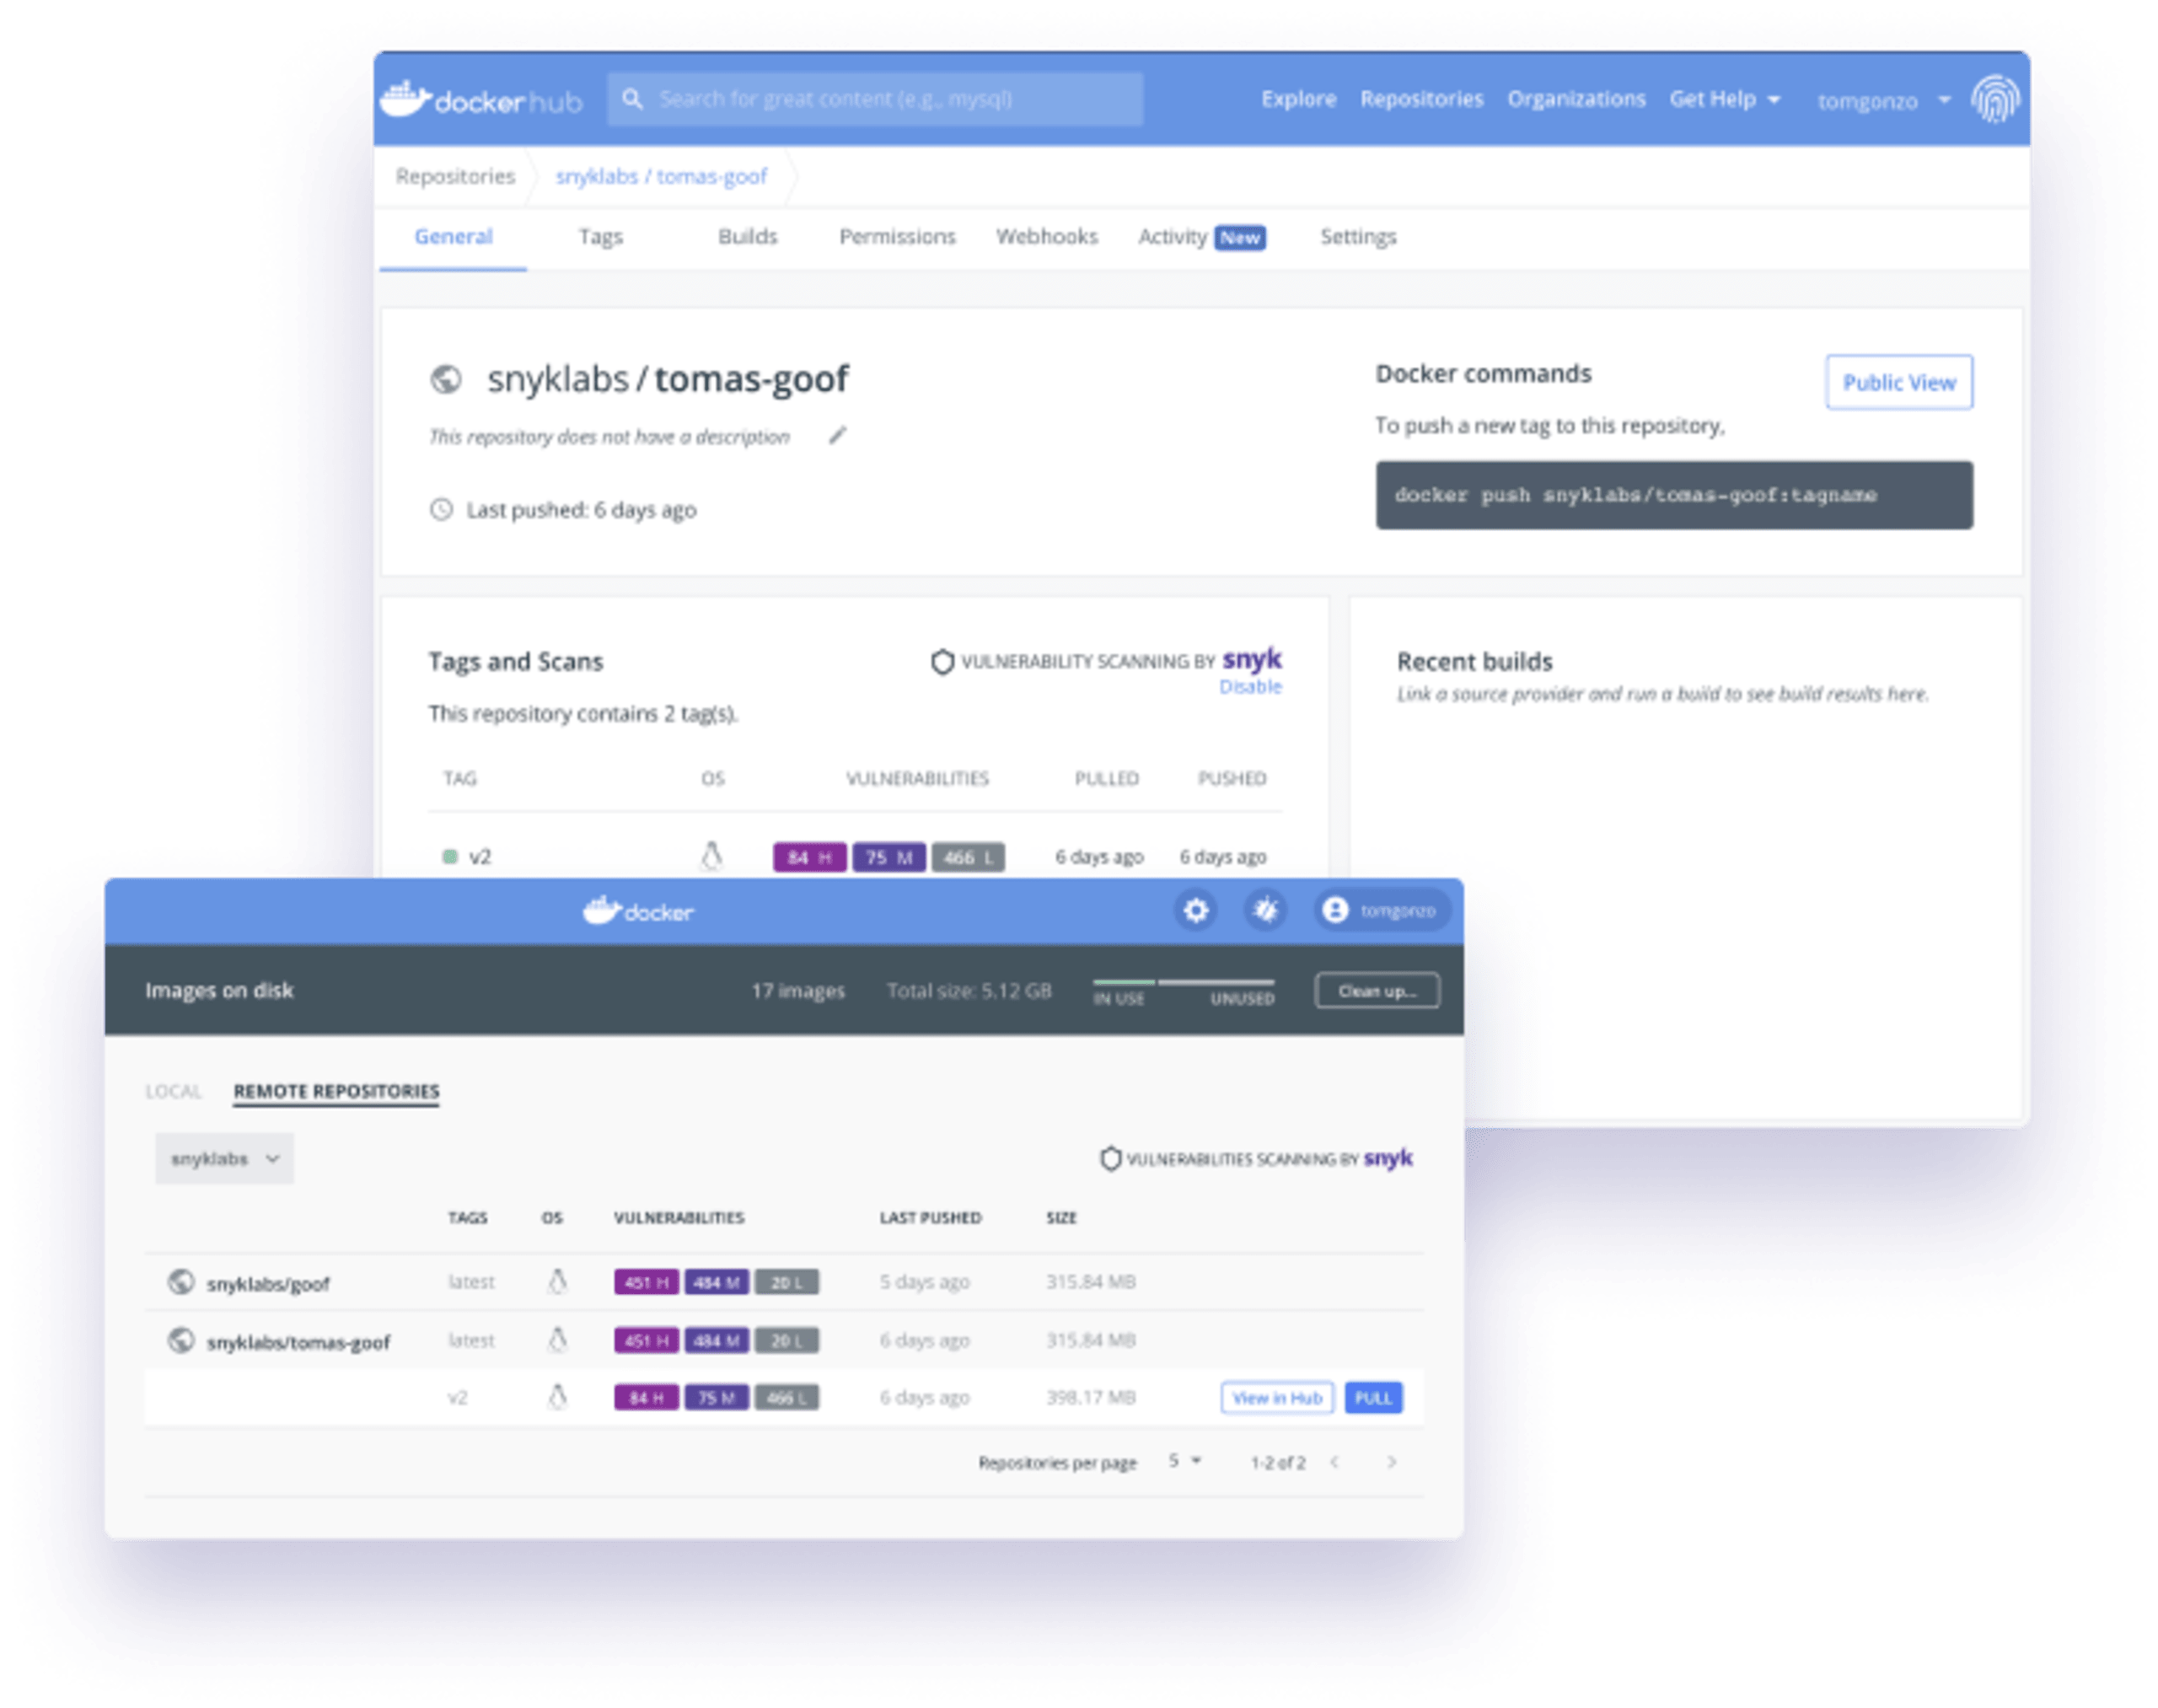
Pantallas de repositorio de Docker Hub y Docker Desktop que muestran etiquetas, compilaciones y resultados del análisis de vulnerabilidades de Snyk

Colabora y programa con confianza en Docker Hub, con análisis de imágenes al publicarlas

Configura Docker Hub para que inicie automáticamente un análisis cuando se suba una imagen a Hub. Una vez analizada, consulta los resultados en Docker Hub o en Docker Desktop.

Las imágenes almacenadas en Docker Hub se monitorean continuamente para detectar nuevas vulnerabilidades, así los equipos siempre conocen el estado de seguridad más reciente de sus imágenes.

Recursos adicionales

Docker blog header
Article

Todo lo que necesitas saber para comenzar con la seguridad de contenedores

Conoce los fundamentos de la seguridad de contenedores en distintos ecosistemas y cómo proteger tus contenedores desde la compilación hasta el entorno de ejecución. Aprende la terminología esencial y encuentra respuestas a tus preguntas.

snyk docker resources container scanning
Article

Buenas prácticas de seguridad de contenedores para escanear imágenes

Recomendaciones y buenas prácticas para escanear y crear imágenes seguras.