Las dos imágenes base de Docker más populares tienen más de 500 vulnerabilidades cada una

William Henry
17 de abril de 2019
0 minutos de lecturaTe damos la bienvenida al informe de seguridad de Docker «Cómo integrar la seguridad de Docker desde el inicio». Este informe está dividido en varias publicaciones:
Las dos imágenes base de Docker más populares tienen más de 500 vulnerabilidades cada una
El 80 % de los desarrolladores no está abordando la seguridad de Docker
Toma medidas para mejorar la seguridad de tus imágenes de Docker
O descarga nuestro informe en PDF cuidadosamente elaborado, que reúne toda esta información y mucho más en un solo lugar.
Vulnerabilidades conocidas en imágenes de Docker
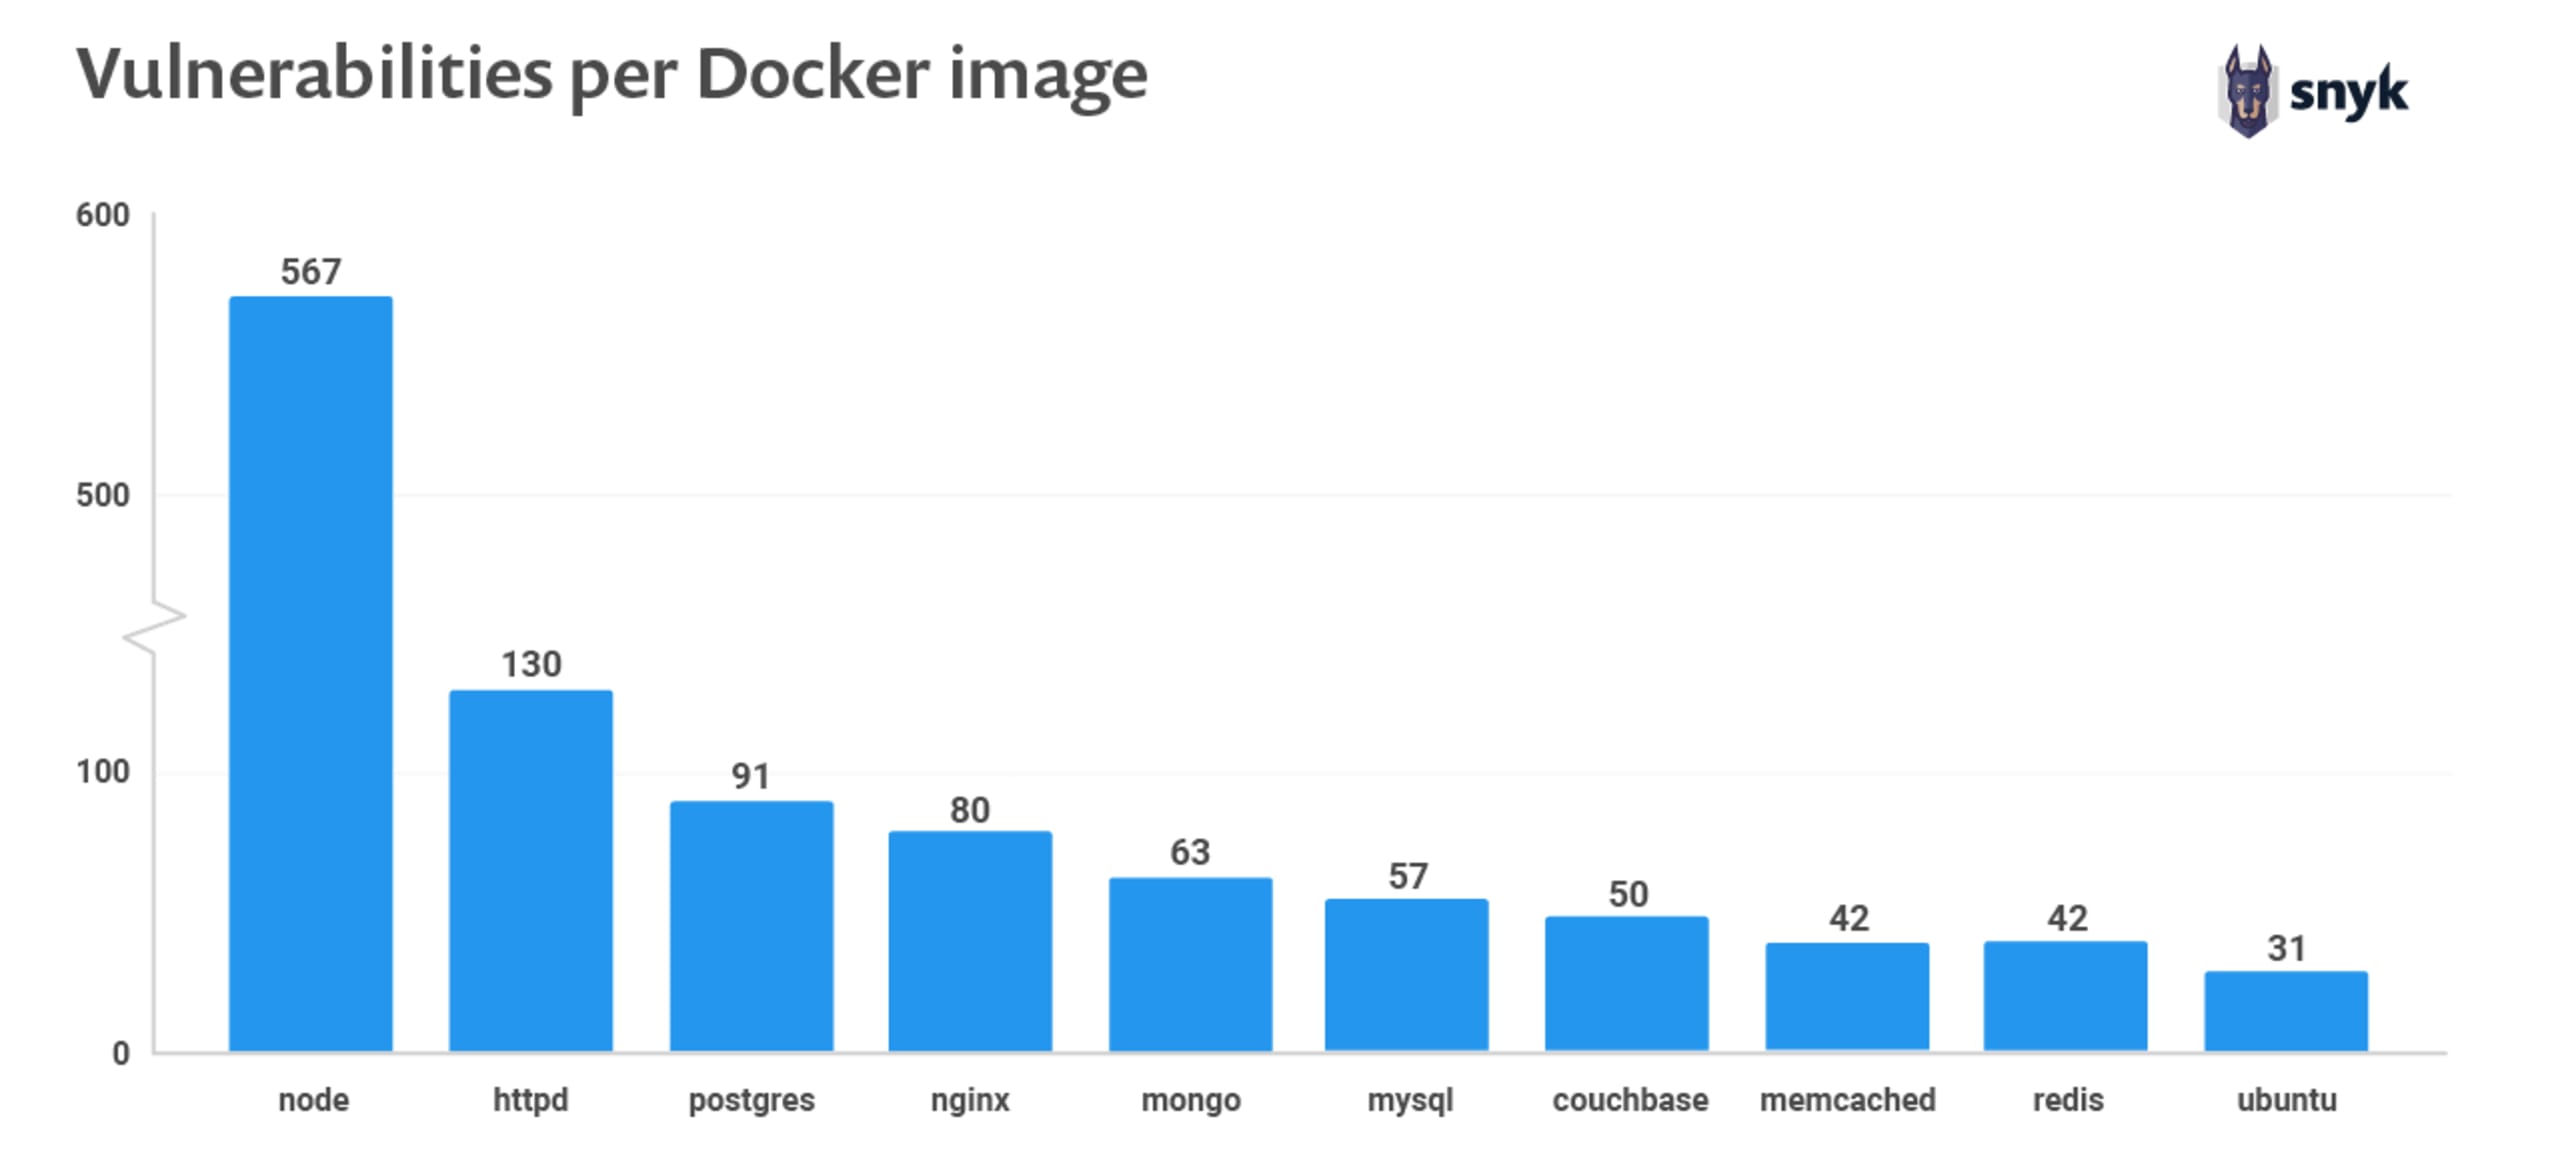
Docker Hub es la principal fuente de imágenes de Docker disponibles públicamente. Aunque Docker recomienda usar imágenes oficiales o certificadas por Docker como buena práctica de seguridad, se puede observar que las 10 imágenes de Docker más populares tienen vulnerabilidades. Todas estas imágenes son oficiales.
Por eso, decidimos analizar diez de las imágenes más populares con las funciones de administración de vulnerabilidades en contenedores que Snyk lanzó recientemente.
En todas las imágenes de Docker que analizamos, encontramos versiones vulnerables de bibliotecas del sistema. El análisis más reciente, realizado el 11 de marzo de 2019, muestra que la imagen oficial de Node.js incluye 567 bibliotecas del sistema vulnerables. Cada una de las nueve imágenes restantes incluye al menos 31 vulnerabilidades conocidas públicamente.
Vulnerabilidades en las imágenes base
La mayoría de las vulnerabilidades se encuentran en la capa del sistema operativo (SO). Las imágenes descritas en la sección anterior se crean sobre una imagen base. Por lo tanto, elegir una buena imagen base es fundamental para reducir la cantidad de vulnerabilidades.
La imagen de Node se crea sobre una de las imágenes buildpack-deps. Las buildpack-deps de Docker son una colección de dependencias de compilación comunes que se usan para instalar varios módulos y que se utilizan ampliamente como imagen base para crear otras imágenes.
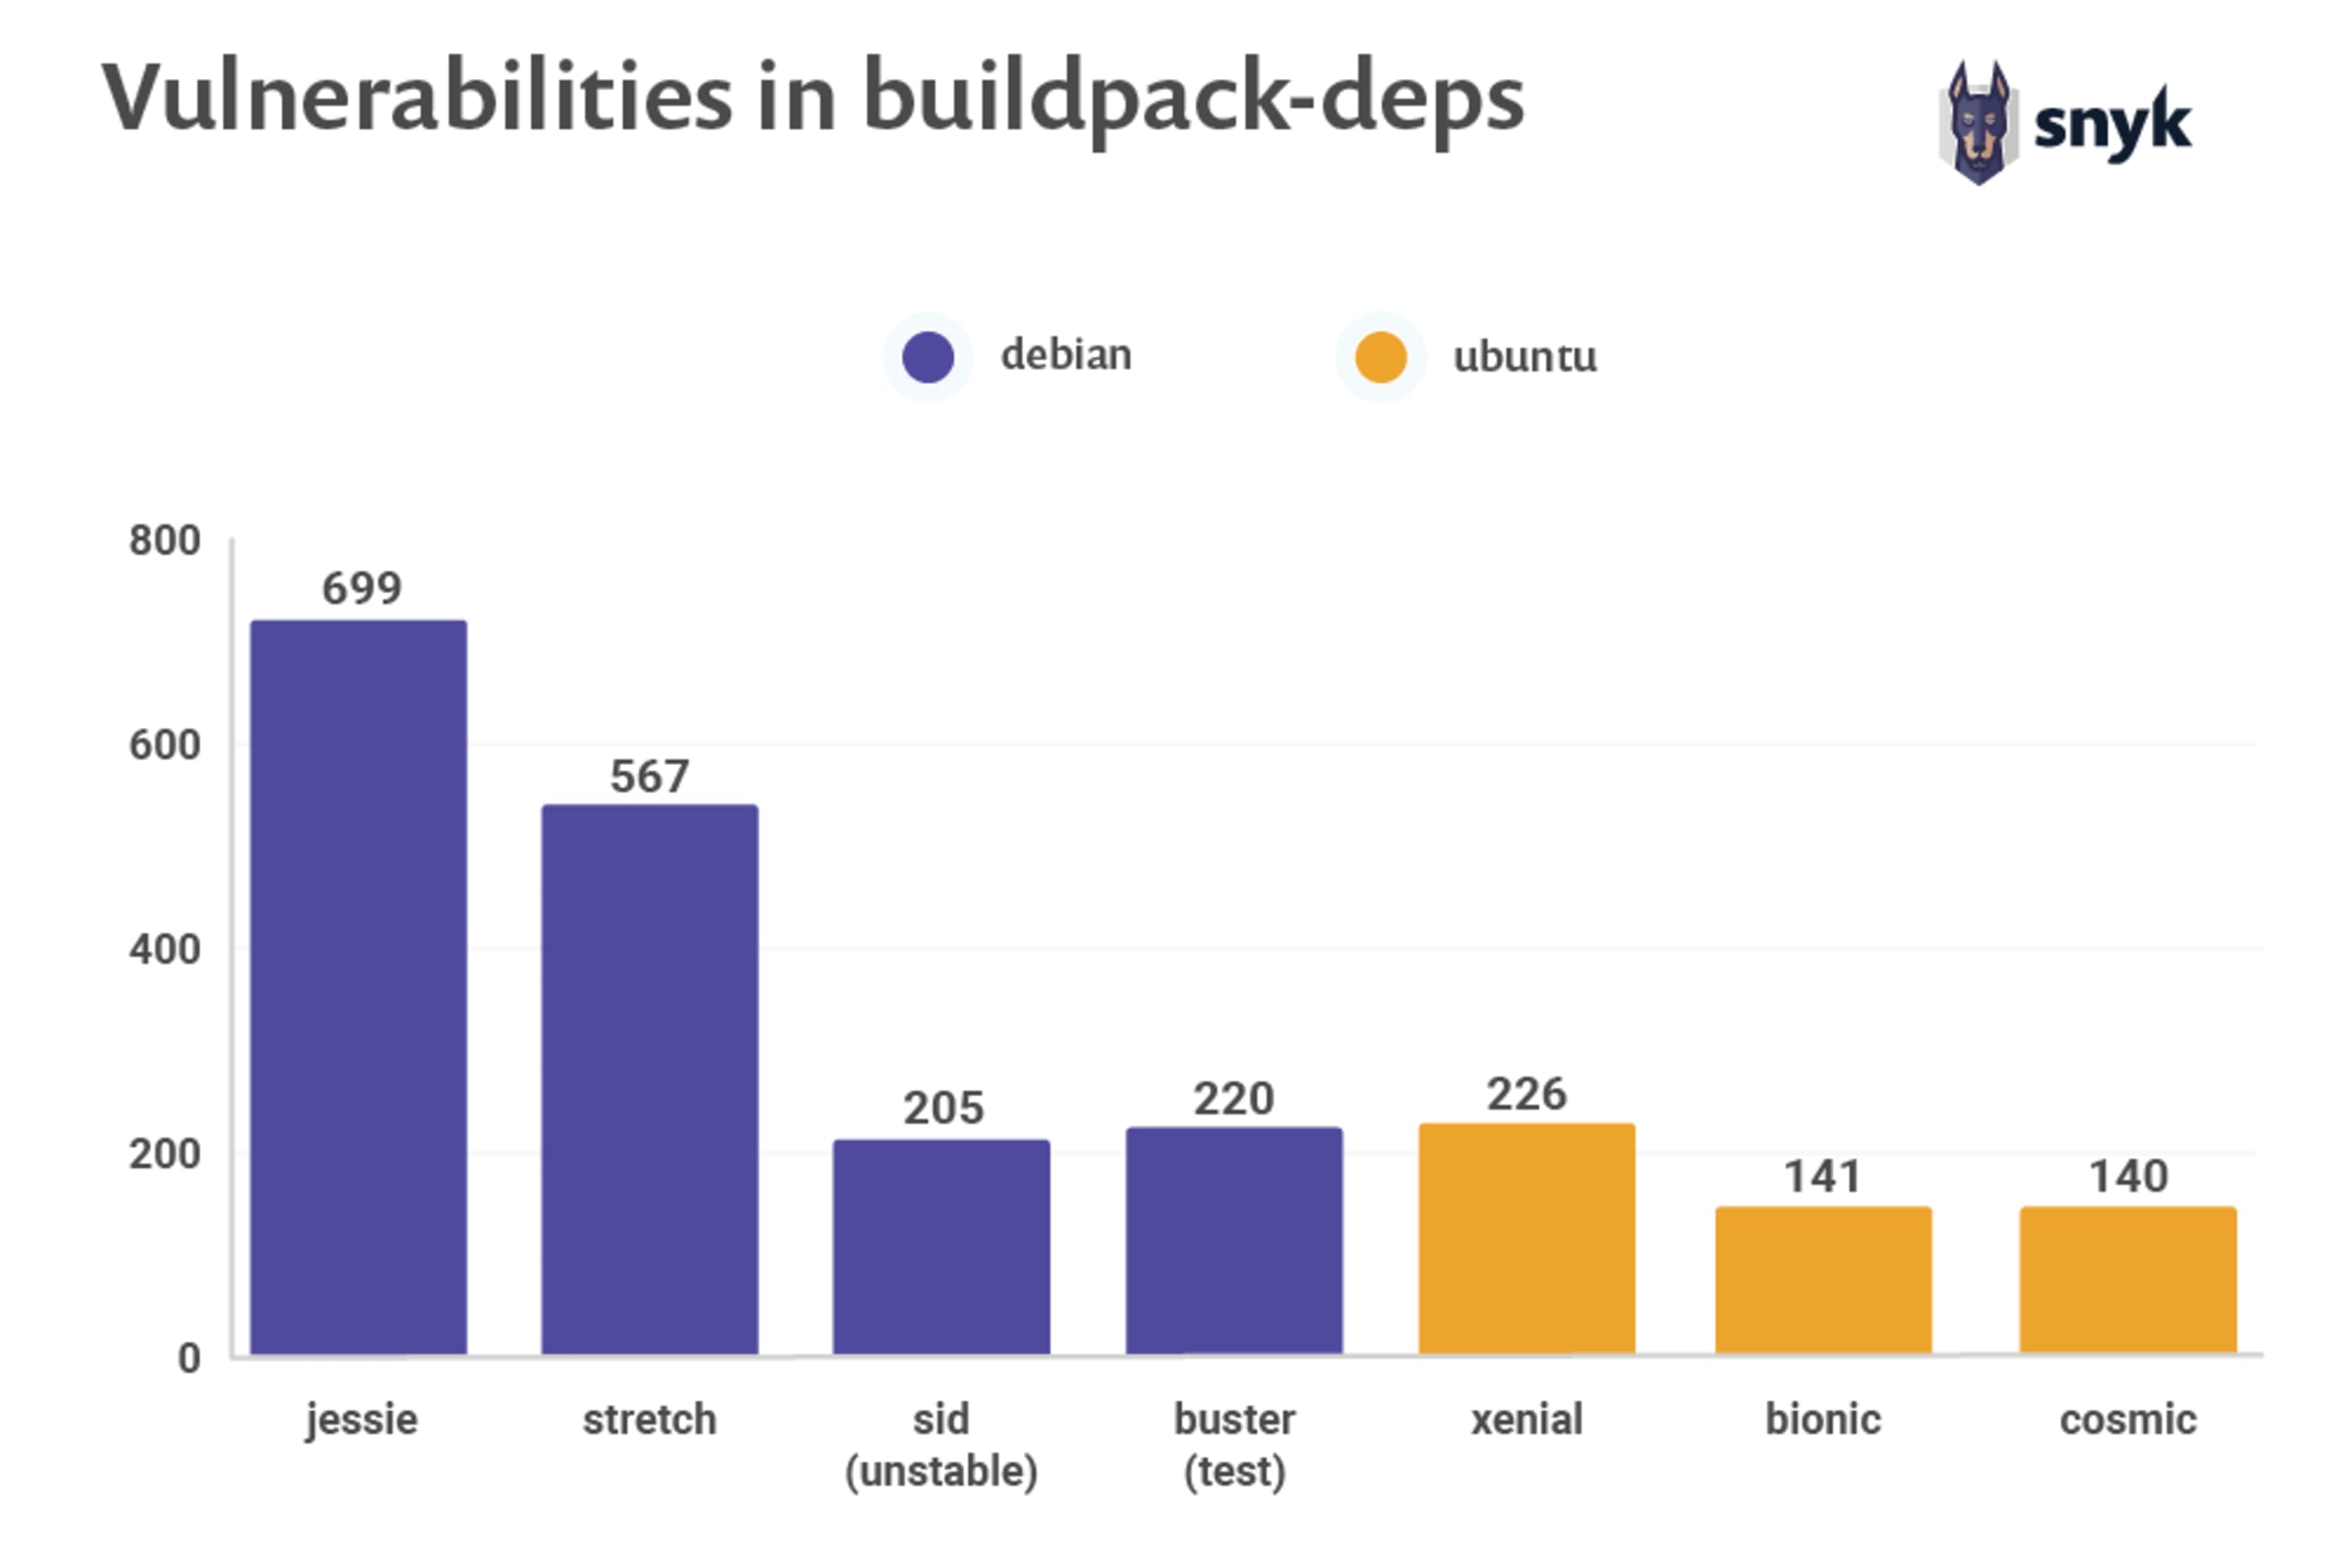
Actualmente, la versión predeterminada de buildpack-deps es stretch, que hace referencia a la distribución de Linux (distro) en la que se basa. Esta versión stretch contiene 567 vulnerabilidades, exactamente la misma cantidad que la imagen más reciente de Node que usa esta imagen buildpack-deps como base. Llama la atención que las tres imágenes buildpack basadas en Ubuntu (xenial, biomic y cosmic) contienen menos vulnerabilidades que las basadas en Debian, lo que sugiere que, desde el punto de vista de la seguridad, actualmente las imágenes basadas en Ubuntu son una mejor opción.
Sigue leyendo:
Las dos imágenes base de Docker más populares tienen más de 500 vulnerabilidades cada una
El 80 % de los desarrolladores no está abordando la seguridad de Docker
Toma medidas para mejorar la seguridad de tus imágenes de Docker