Optimiza la seguridad de Kubernetes en Amazon Web Services


27 de febrero de 2020
0 minutos de lecturaLa integración con Amazon Web Services Elastic Container Registry (ECR) es uno de los casos de uso más populares de Snyk Container. Por eso, nos complace anunciar que ahora es más sencillo integrar el análisis de vulnerabilidades de Snyk Container en tus servicios de Amazon Elastic Kubernetes Service (EKS) y ECR.
A medida que se lanzan nuevas cargas de trabajo en EKS, es importante saber de dónde provienen los contenedores subyacentes y si son seguros. Snyk Container detecta las cargas de trabajo cuando se crean o modifican en EKS y luego se conecta a registros como ECR para analizar la imagen del contenedor en busca de vulnerabilidades y ofrecer recomendaciones para corregir los problemas detectados. Como parte de nuestra integración con EKS, también te alertamos, como desarrollador, sobre posibles problemas de configuración en la carga de trabajo que podrían facilitar los ataques a tu aplicación.
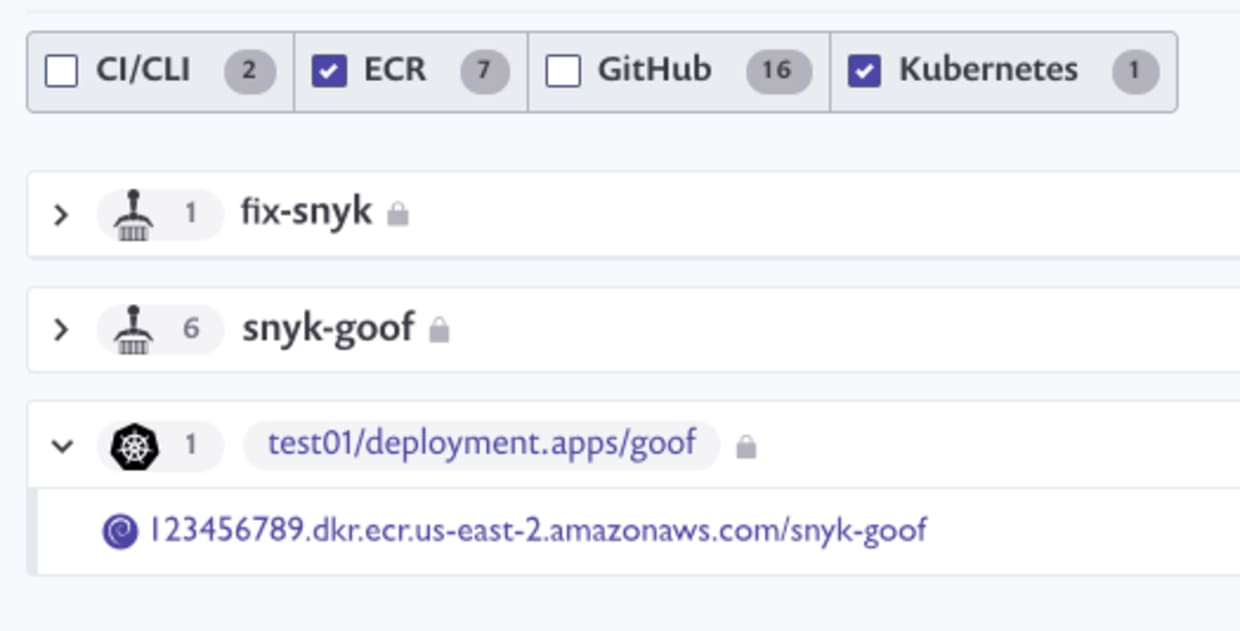
Detecta y protege las cargas de trabajo en ejecución en tus clústeres de EKS con servicios nativos de AWS
El ritmo de cambio de las aplicaciones modernas dificulta mantenerse al día con todas las cargas de trabajo que se ejecutan en clústeres de Kubernetes, sobre todo porque pueden descargar una nueva imagen de contenedor cada vez que se inician. Snyk Container se integra con EKS y ECR para detectar las cargas de trabajo cuando se inician en EKS y luego se conecta a ECR (u otros registros) para encontrar la imagen del contenedor de origen y analizarla en busca de vulnerabilidades. Usamos la propiedad image del contenedor en el pod para encontrar la imagen de origen y establecer la conexión. Para EKS y ECR en particular, usamos AWS IAM para autenticar la conexión.
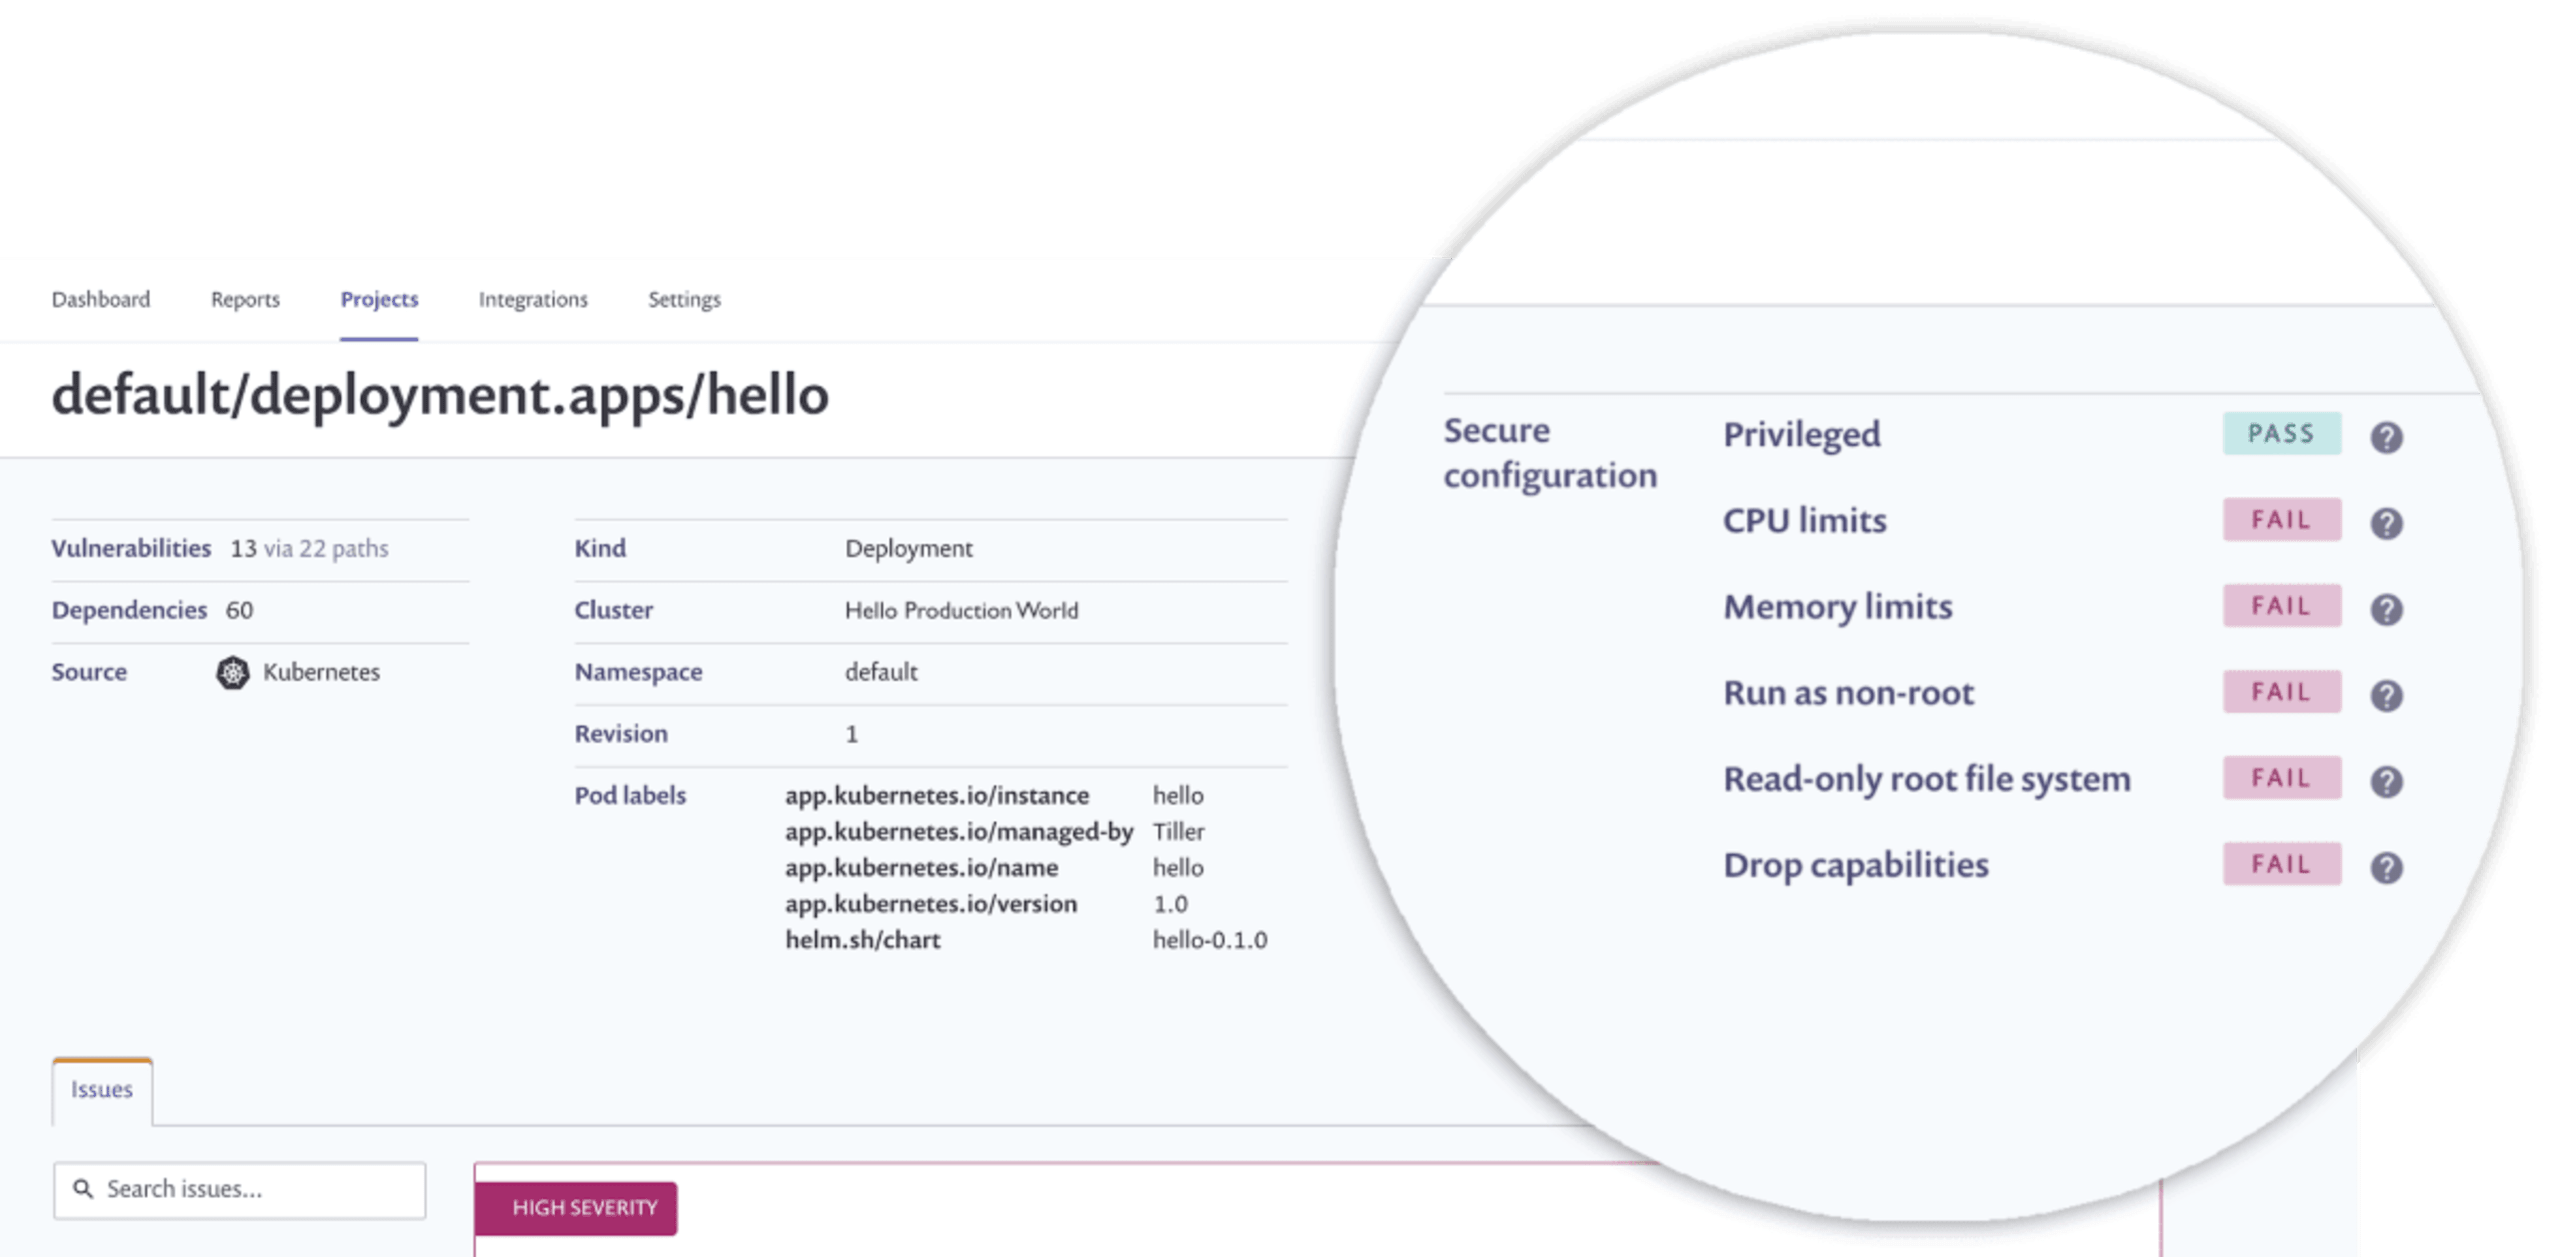
El controlador de Kubernetes de Snyk te ofrece más visibilidad de tu clúster de Kubernetes, además del análisis de vulnerabilidades de las imágenes de contenedor. También podemos analizar la configuración de la carga de trabajo para ayudarte a priorizar las correcciones. En el ejemplo siguiente, la configuración de implementación no tiene límites de CPU ni de memoria, no restringe la ejecución como usuario raíz ni la escritura en el sistema de archivos raíz, y no se han eliminado capacidades del sistema, como indica la insignia «FAIL». Si tienes vulnerabilidades de alta gravedad en una carga de trabajo con configuraciones inseguras, te expones a un mayor riesgo: los atacantes tienen una vía de entrada y más posibilidades de causar problemas.
Optimiza las imágenes de contenedor con recomendaciones guiadas
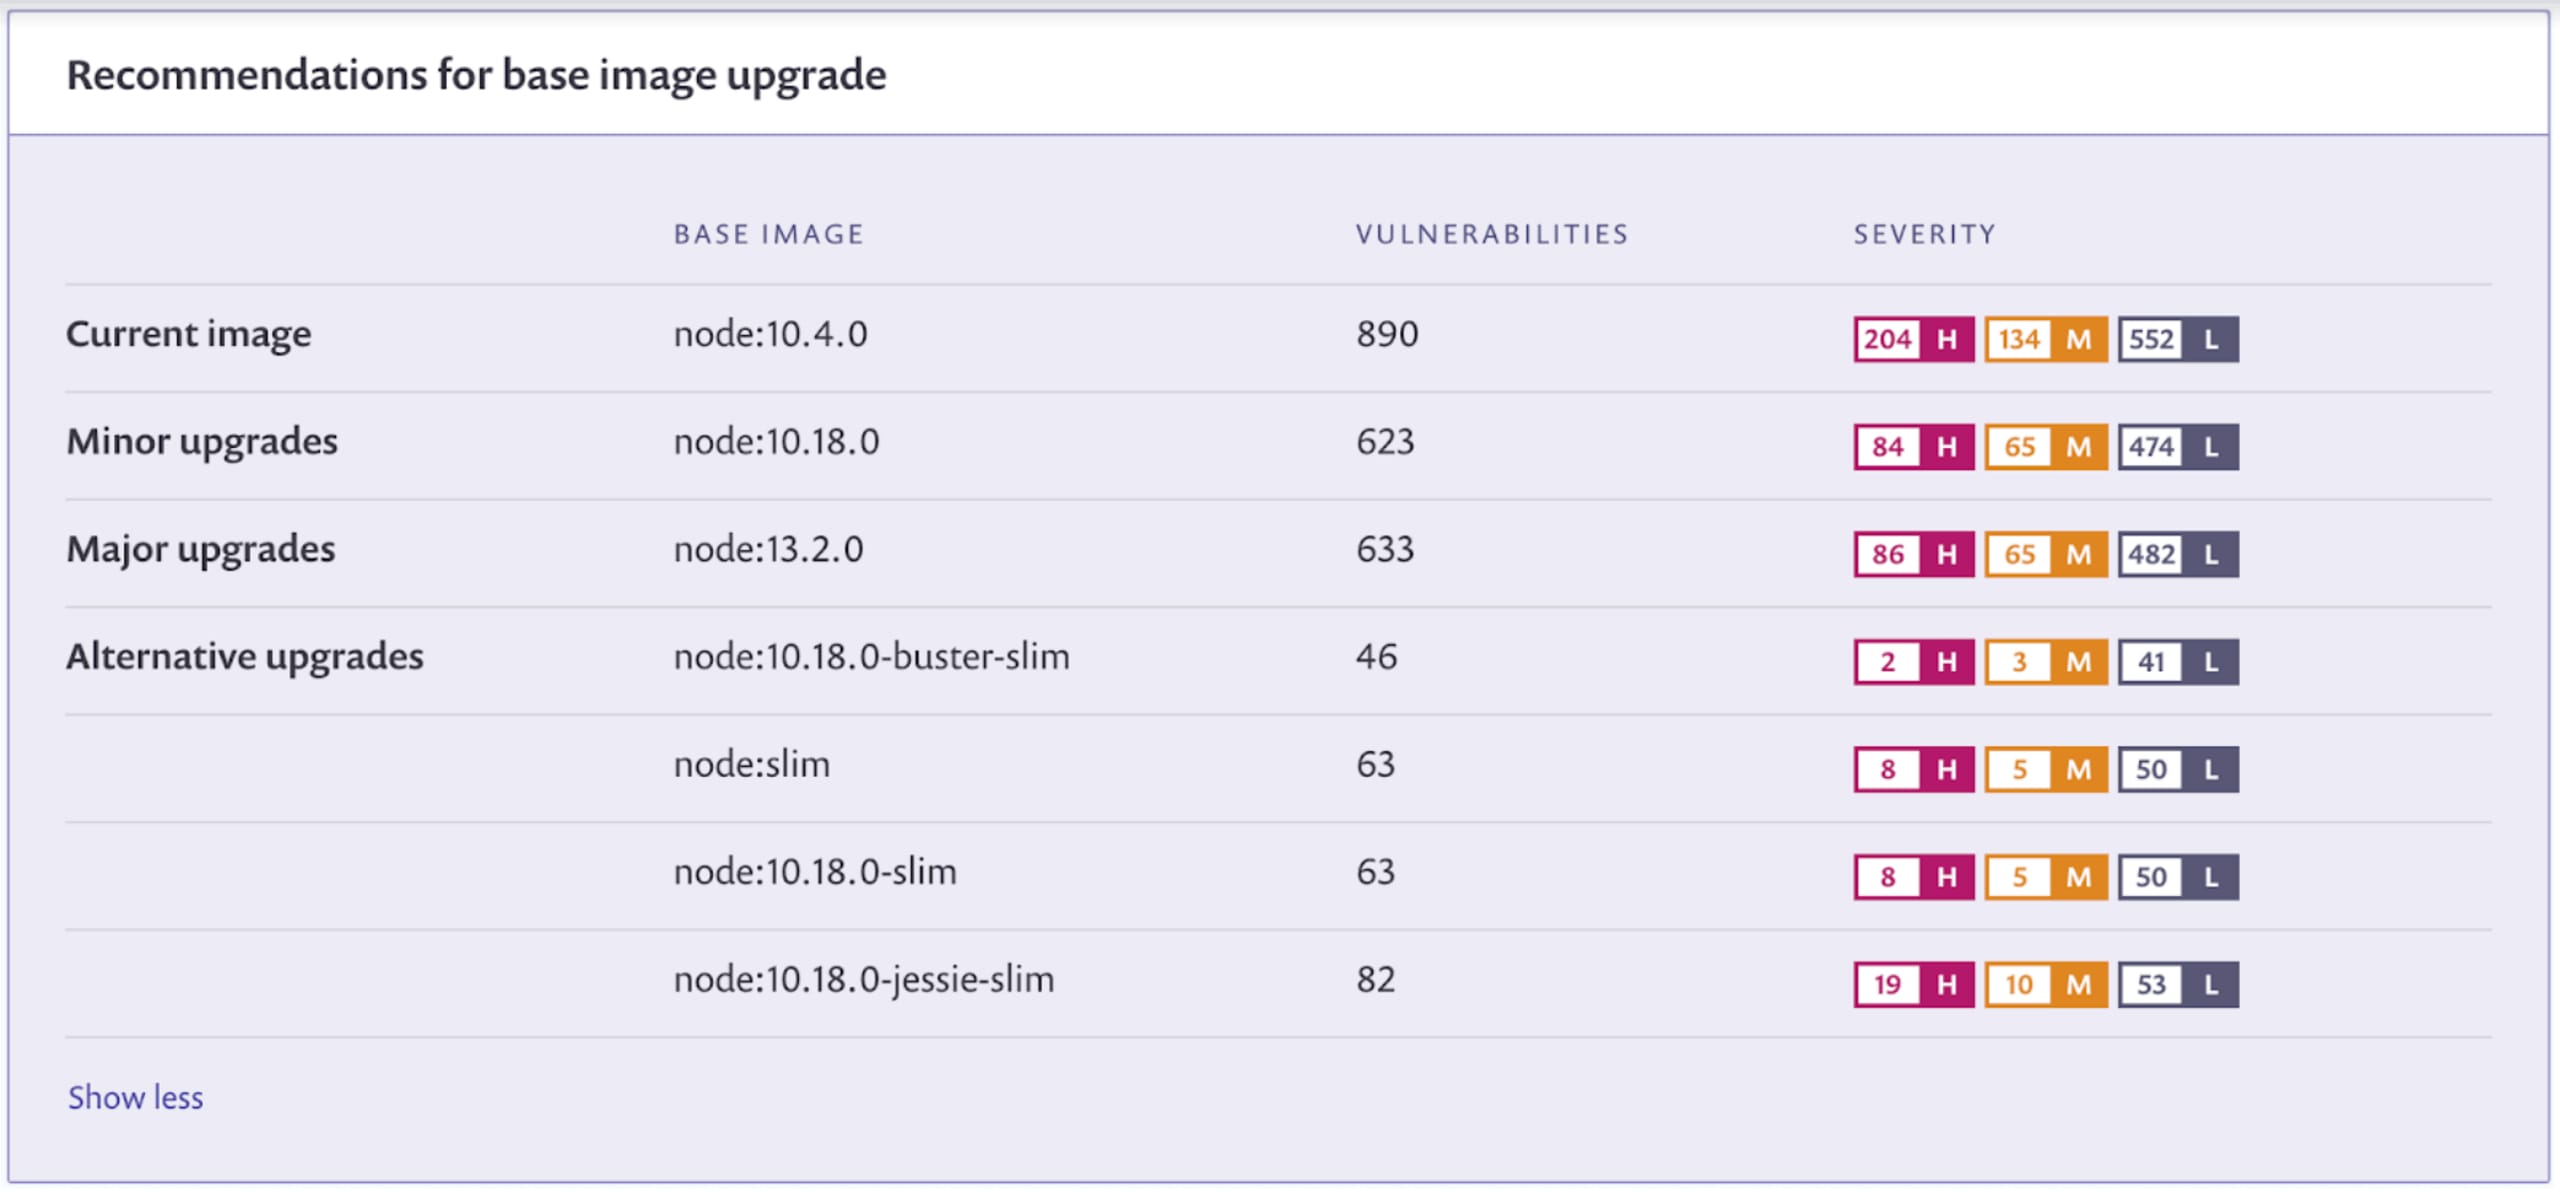
Snyk Container ayuda a los desarrolladores a corregir vulnerabilidades rápidamente con recomendaciones guiadas para actualizar las imágenes base. A menudo, la imagen base es una de las principales fuentes de vulnerabilidades en los contenedores. Las imágenes base populares están diseñadas para ser muy sencillas y permitirte iniciar rápidamente una amplia variedad de proyectos, lo que significa que pueden incluir herramientas y paquetes del sistema operativo innecesarios. La mayoría de las herramientas de análisis de contenedores ofrecen una larga lista de vulnerabilidades, pero no orientan a los desarrolladores sobre en qué capa de la imagen se originan ni recomiendan actualizar la imagen base.
Snyk no solo cuenta con una de las bases de datos de vulnerabilidades más completas disponibles para contenedores y dependencias de código abierto, sino que también ofrece orientación para seleccionar imágenes base con menos vulnerabilidades. En el ejemplo siguiente puedes ver la imagen actual y una recomendación de actualización menor, que implica cambios mínimos y reduce la cantidad de vulnerabilidades. También ofrecemos recomendaciones de actualización mayor y alternativa. Estas implican cambios más importantes y podrían requerir más pruebas para garantizar la compatibilidad con tu aplicación, pero también pueden reducir considerablemente la cantidad de vulnerabilidades.
Snyk y AWS: seguridad de contenedores y seguridad de código abierto durante todo el ciclo de vida del desarrollo
Detectar las cargas de trabajo en contenedores cuando se inician en EKS no es necesariamente la única forma de agregar la detección de vulnerabilidades a los pipelines de aplicaciones en AWS. Snyk puede integrarse con herramientas de CI como AWS CodeBuild para detectar vulnerabilidades tanto en las compilaciones de contenedores como en las dependencias de código abierto. También podemos integrarnos directamente con registros como ECR, Docker Hub y otros para analizar las imágenes que ya tienes almacenadas allí.
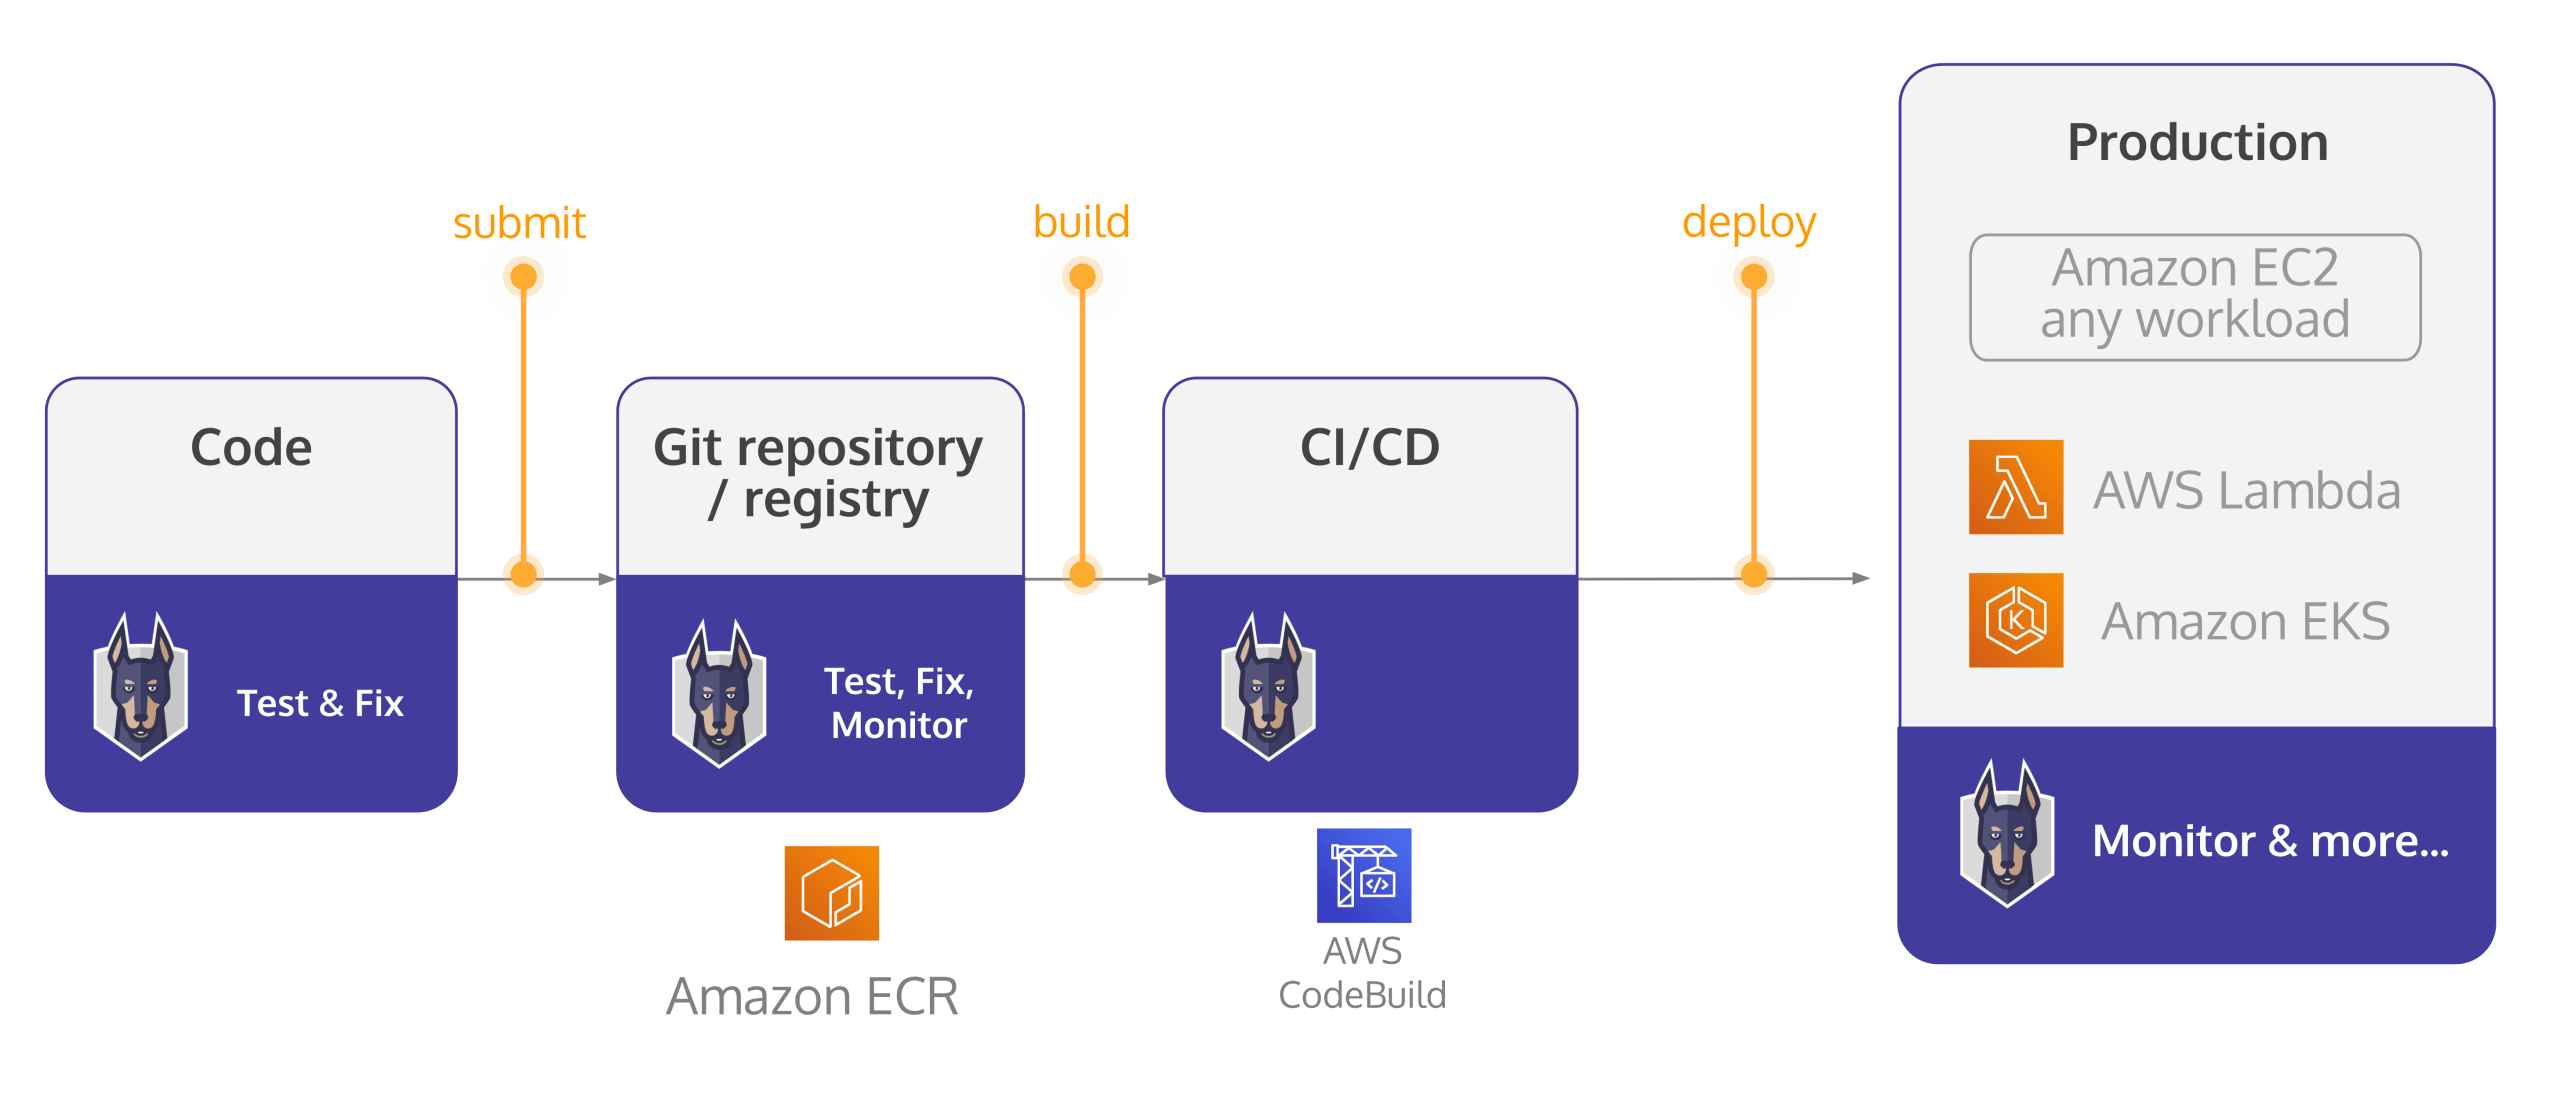
Para los desarrolladores, encontrar vulnerabilidades antes ayuda a mantener el ritmo del desarrollo y los lanzamientos. Para los equipos de seguridad, la detección temprana reduce la cantidad de problemas que deben «corregirse virtualmente» o que requieren políticas de excepción en producción. Con Snyk, te ayudamos a lograr todo esto sin interrumpir el flujo de trabajo de desarrollo al que estás acostumbrado.
Comienza ahora
Es fácil comenzar a usar Snyk y AWS. Puedes registrarte para obtener una cuenta gratuita de Snyk y empezar a analizar contenedores en ECR y otros registros. Encontrarás más información sobre nuestras integraciones de AWS para Snyk Container en nuestra documentación. Si quieres analizar tus dependencias de código abierto, también puedes hacerlo con la oferta gratuita de Snyk.
Si vas a asistir a KubeCon EU este año, ¡ven a visitarnos! Estaremos en el stand S34.
El equipo de Snyk participará en tres sesiones paralelas:
Patrick Debois, director de relaciones con DevOps, te ayudará a responder la pregunta «¿Qué tan seguro es tu proceso de compilación y tu servidor?» en Cloud Native Security Day, el 30 de marzo.
Hayley Denbraver, del equipo de relaciones con desarrolladores, hablará sobre su investigación de las vulnerabilidades en gráficos públicos de Helm durante la sesión «Territorios inexplorados: cómo descubrir vulnerabilidades en gráficos públicos de Helm», el 1 de abril.
Además, organizamos un panel para hablar sobre «Kubernetes y la seguridad nativa de la nube: balance actual» el 1 de abril, con la participación de:
Gareth Rushgrove, gerente de producto de Snyk y embajador de CNCF
Kirsten Newcomer, gerente principal de producto en Red Hat
Scott Coulton, defensor de desarrolladores de la nube en Microsoft, Docker Captain y embajador de CNCF
Phil Estes, ingeniero distinguido y director de tecnología de estrategia de arquitectura de contenedores en IBM, y presidente de la Junta de Supervisión Técnica de OCI
Rags Srinivas, del equipo de relaciones con desarrolladores de Snyk
¡Mantente protegido!
Protege la infraestructura desde el origen
Snyk automatiza la seguridad y el cumplimiento de IaC en los flujos de trabajo, y detecta recursos con desviaciones de configuración y recursos faltantes.