Protege tu cadena de suministro de software con la nueva integración de Snyk Vulnerability Intelligence for SBOM con ServiceNow
Sarah Conway
7 de noviembre de 2023
0 minutos de lecturaYa sea que tus aplicaciones se desarrollen internamente o se compren, pueden quedar expuestas a numerosas vulnerabilidades, especialmente a través de componentes de código abierto, que se usan ampliamente en el software actual. Una encuesta reciente reveló que el 60 % de las víctimas de filtraciones de datos sufrieron un ataque debido a una vulnerabilidad conocida que no se había corregido. Para prevenir eficazmente los riesgos y gestionarlos, es necesario comprender el perfil de riesgo de vulnerabilidades de cada componente de tu cadena de suministro de software.
Muchas organizaciones están adoptando una lista de materiales de software (SBOM) para hacer un seguimiento del contenido de sus aplicaciones, pero el verdadero valor de las SBOM está en saber cuándo uno de esos componentes pone en riesgo a tu organización debido a una vulnerabilidad.
La nueva integración de Snyk Vulnerability Intelligence for SBOM brinda visibilidad de tus SBOM en ServiceNow Vulnerability Response para comprender con mayor precisión los riesgos en la cadena de suministro empresarial. Snyk ofrece la primera y única integración de análisis de composición de software (SCA) para ServiceNow, y nos entusiasma continuar nuestra colaboración con esta nueva alianza.
Obtén una visión completa del riesgo de los componentes de software
La aplicación Snyk Vulnerability Intelligence for SBOM incorpora la inteligencia de vulnerabilidades de paquetes de Snyk en las SBOM almacenadas en ServiceNow, para comprender con mayor precisión los riesgos en la cadena de suministro de software empresarial. Las URL de los paquetes incluidas en esas SBOM se usan para determinar si alguno de los componentes tiene vulnerabilidades. Un panel centralizado muestra los riesgos de infraestructura, nube, contenedores y aplicaciones, mientras Snyk identifica la gravedad de las vulnerabilidades en el contexto de tus aplicaciones y paquetes de software. Snyk también proporciona información útil para corregir las vulnerabilidades de cada componente, junto con enlaces que ayudan a los equipos de desarrollo, AppSec y SecOps a comprender todo el alcance de la vulnerabilidad.
Las recomendaciones de Snyk permiten corregir vulnerabilidades de forma rápida y sencilla, mientras que los flujos de trabajo de ServiceNow garantizan que no se pase por alto ninguna corrección. Se pueden crear reglas para generar automáticamente elementos de aplicaciones vulnerables (AVIT) en ServiceNow Vulnerability Response cada vez que Snyk detecte nuevas vulnerabilidades en tus SBOM, de acuerdo con los requisitos de tu negocio. Estos registros te permiten asignar tareas de corrección a los responsables, hacer seguimiento del progreso y notificar a las partes interesadas para mantenerlas al tanto.
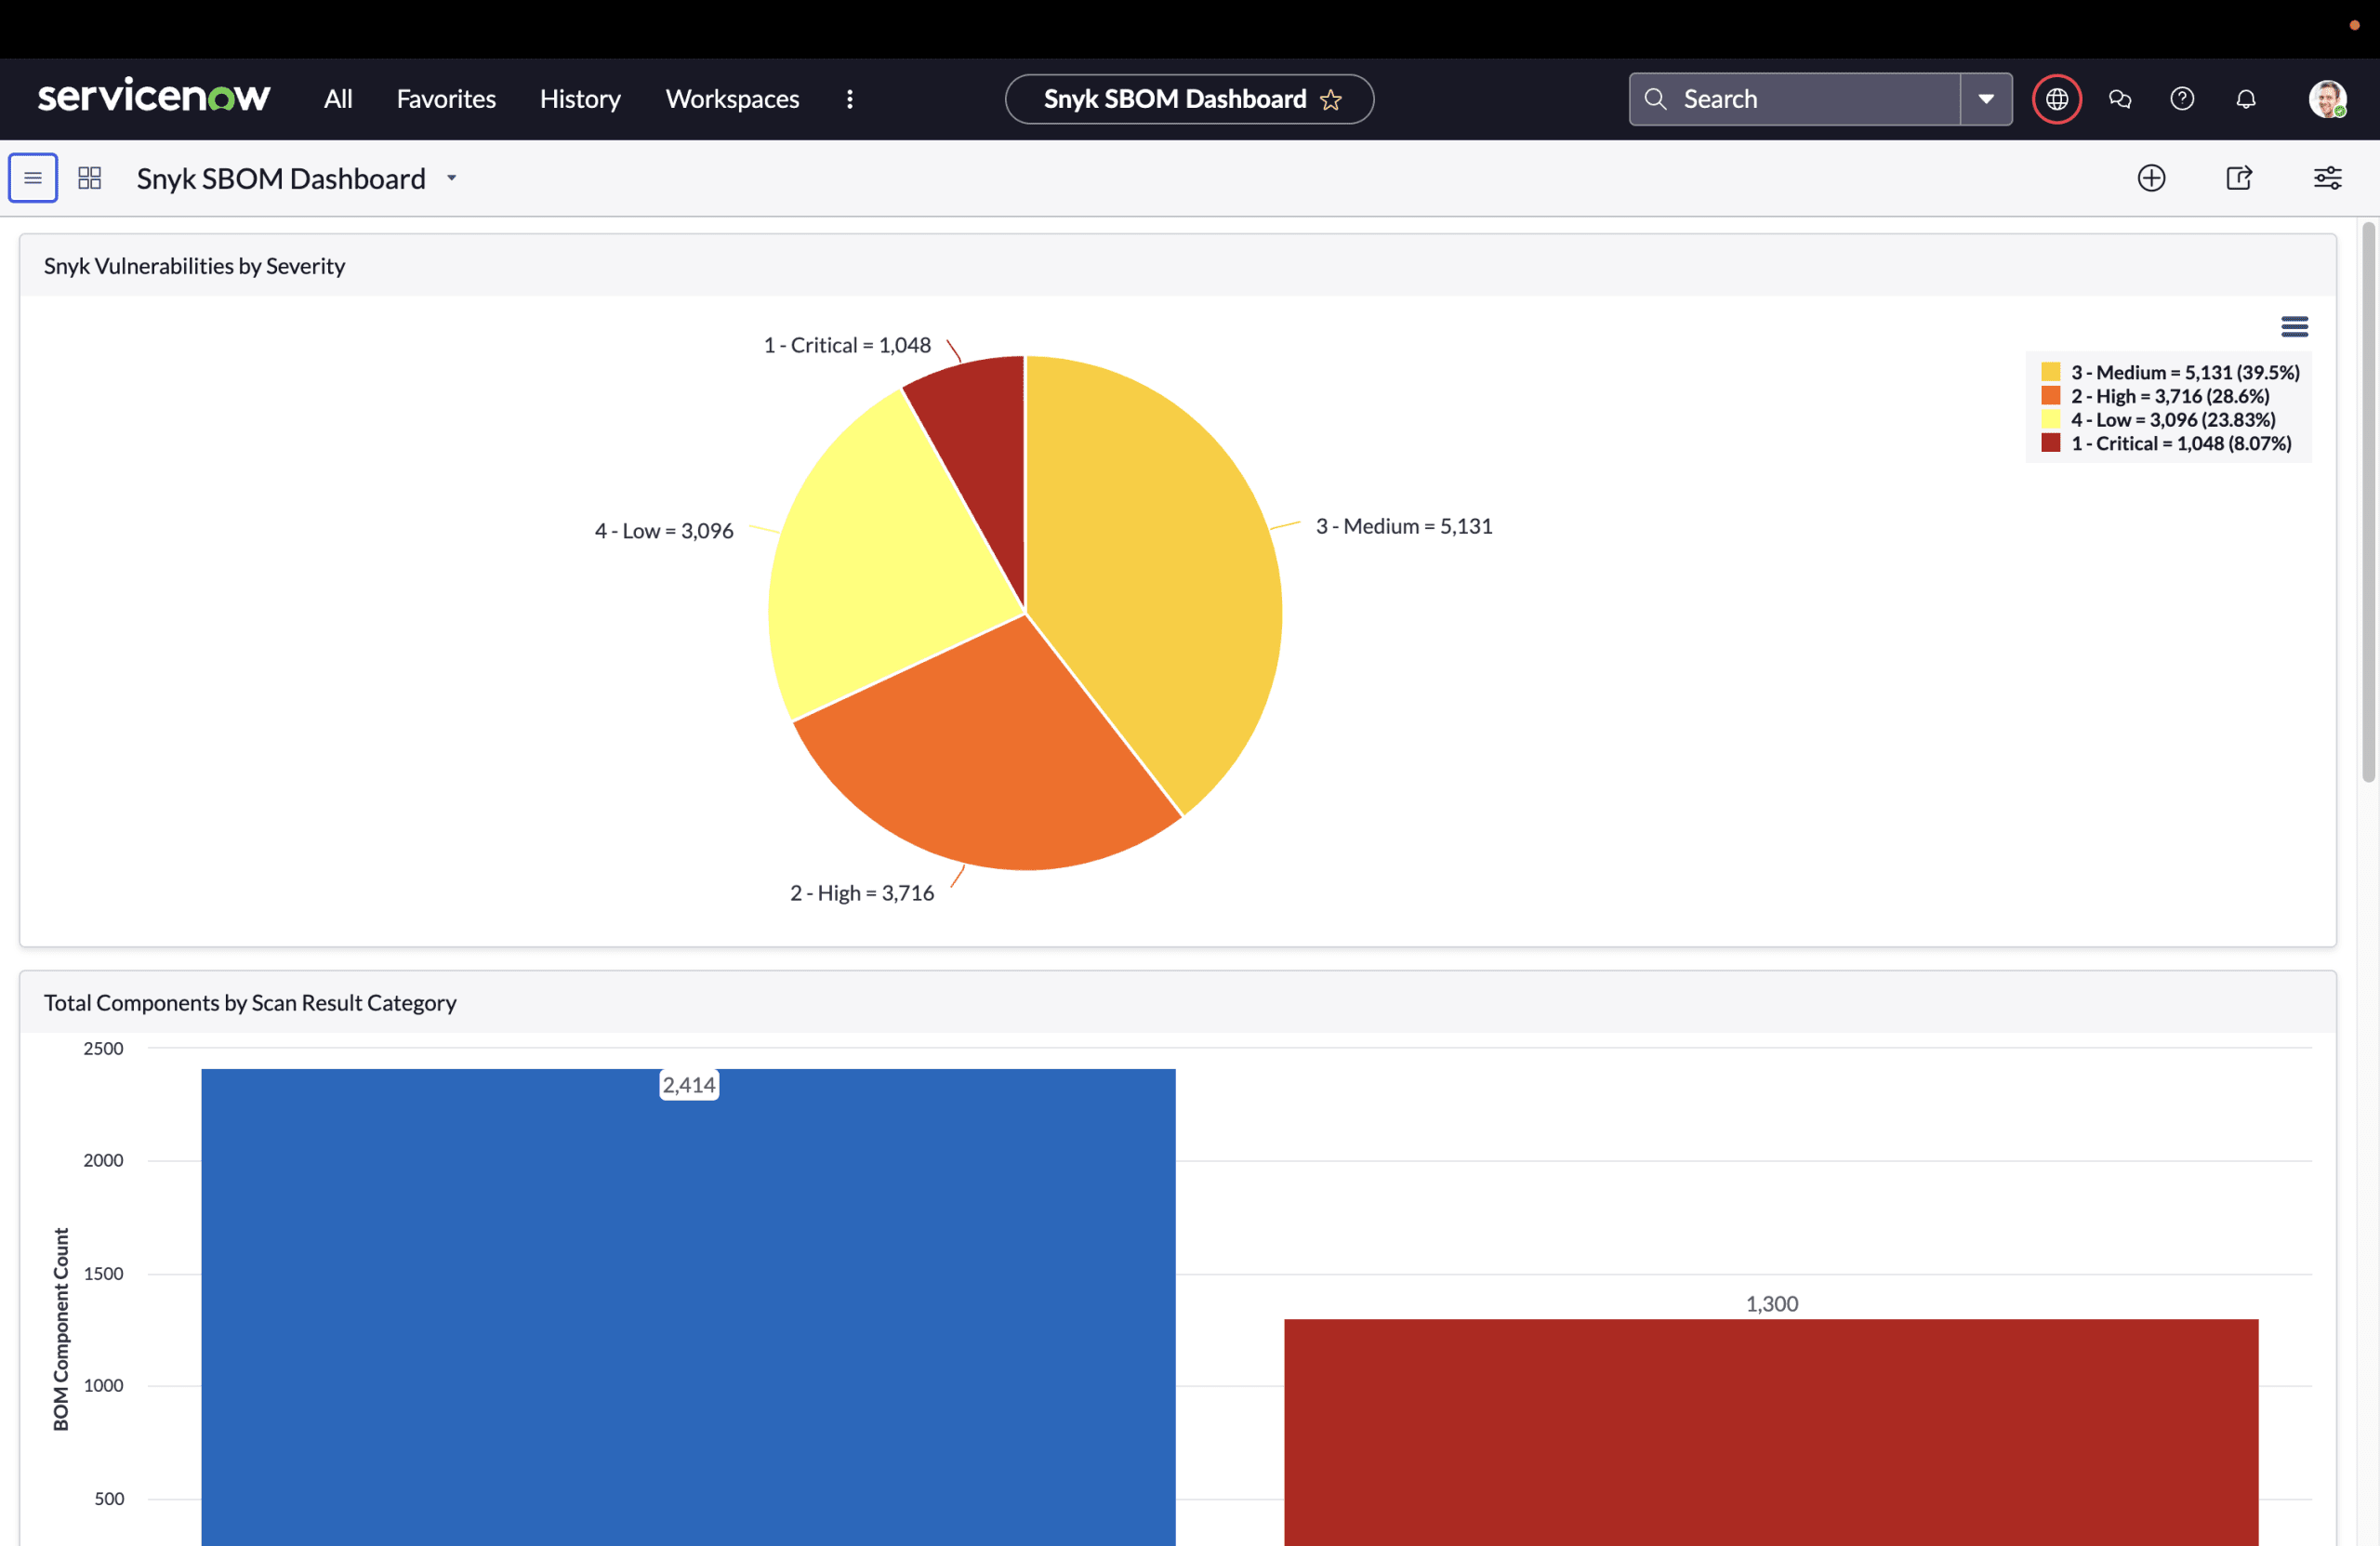
Al incluir los datos de Snyk en los paneles de SBOM Workspace de ServiceNow, es fácil hacer seguimiento de los riesgos de las SBOM y corregirlos mediante los flujos de trabajo de remediación de ServiceNow. Para quienes tienen menos conocimientos técnicos, las visualizaciones ofrecen una vista eficaz y completa de la SBOM.
Protege tu negocio de las amenazas de seguridad más recientes
La nueva integración de Snyk para SBOM también puede desempeñar un papel clave en la gestión de los riesgos que presentan las nuevas vulnerabilidades de día cero. Por ejemplo, cuando surge una vulnerabilidad de día cero, como las recientes vulnerabilidades graves de http2 o curl, puedes buscar rápidamente en tus SBOM en ServiceNow para identificar qué aplicaciones y componentes están afectados, además de consultar las medidas de corrección recomendadas. Luego, para eliminar el riesgo de las vulnerabilidades, puedes usar los flujos de trabajo habituales de ServiceNow Vulnerability Response en lugar de crear un proceso nuevo.
Otras excelentes funciones de Snyk Vulnerability Intelligence for SBOM incluyen la posibilidad de analizar las SBOM de terceros de aplicaciones compradas para detectar vulnerabilidades antes de implementarlas en tu entorno, y proporcionar documentación para cumplir con los requisitos de GRC.
Cómo empezar
¿Listo para proteger toda tu cadena de suministro de software? Descarga la integración de Snyk Vulnerability Intelligence for ServiceNow desde ServiceNow Store.