Cómo proteger el ecosistema de habilidades para agentes: Snyk y Vercel aseguran la nueva cadena de suministro de software

17 de febrero de 2026
0 minutos de lecturaSi has estado al tanto de las herramientas de IA para desarrolladores últimamente, probablemente notaste que está pasando algo importante: los agentes de IA ya no son solo chatbots que te ayudan a escribir código. Están evolucionando hasta convertirse en sistemas autónomos completos que pueden leer tu correo, implementar tus aplicaciones, administrar tu infraestructura y ejecutar comandos arbitrarios de shell en tu equipo. Y con esa evolución surge una gran oportunidad para acelerar la innovación agéntica, si la industria logra resolver al mismo tiempo los riesgos de la cadena de suministro de software.
Hoy me entusiasma anunciar que nos asociamos con Vercel para integrar directamente la inteligencia de seguridad de Snyk en su nuevo marketplace de skills.sh: el ecosistema abierto de habilidades para agentes que rápidamente se está convirtiendo en la biblioteca estándar de los agentes de IA. Cada vez que se instala una nueva habilidad para agentes con el instalador npx skills, la infraestructura de Vercel se comunica con la API de alto rendimiento de Snyk para realizar un análisis de seguridad profundo de la habilidad antes de que llegue al equipo de un desarrollador.
Pero antes de entrar en los detalles de cómo funciona esta integración, déjame darte contexto sobre por qué es tan importante.
El auge de las habilidades para agentes (y por qué debería importarte)
El 20 de enero de 2026, Vercel lanzó skills, una herramienta de CLI y un ecosistema abierto para instalar y administrar paquetes de habilidades para agentes de IA. Imagínalo como npm, pero en lugar de bibliotecas de JavaScript, instalas capacidades que tu agente de IA puede ejecutar por ti. El directorio skills.sh funciona como registro central y tabla de posiciones de estos paquetes.
La adopción ha sido impresionante. En las primeras seis horas tras el lanzamiento, la habilidad más popular superó las 20,000 instalaciones. La utilidad find-skills por sí sola ya acumula más de 235,000 instalaciones semanales. Grandes empresas como Stripe publicaron sus propias habilidades en cuestión de horas. El ecosistema ahora es compatible con una amplia variedad de agentes, como Claude Code, Cursor, Windsurf, Goose, GitHub Copilot, Gemini CLI y muchos más.

Pero aquí está el punto: cuando ejecutas npx skills add <package>, no estás instalando solo una biblioteca. Le estás otorgando a un agente de IA la capacidad de ejecutar lógica por ti.
Es un modelo de confianza fundamentalmente distinto a todo lo que hemos conocido en la administración tradicional de paquetes. Una habilidad es más que código que permanece en tu directorio node_modules a la espera de que lo importen: es código e instrucciones en lenguaje natural que un agente autónomo interpretará y ejecutará, posiblemente con acceso a tu sistema de archivos, tus variables de entorno, tus claves de API y tu infraestructura de producción. Por eso la colaboración entre Snyk y Vercel es tan poderosa.
Cómo funciona la integración de Snyk + Vercel

Vercel está incorporando una tabla de posiciones de seguridad en skills.sh para que los desarrolladores puedan conocer de inmediato el nivel de seguridad de las habilidades que instalan. Snyk es uno de los socios principales del lanzamiento de esta iniciativa y aporta el motor automatizado de auditoría de seguridad que evalúa las habilidades enviadas a gran escala.
Esta es la arquitectura a grandes rasgos:
Análisis al momento del envío: Cuando se instala una nueva habilidad para agentes con el instalador
npx skills, la infraestructura de Vercel activa una llamada a la API de análisis de alto rendimiento de Snyk. Esto ocurre automáticamente, sin que el autor de la habilidad ni el usuario final tengan que hacer nada.Análisis profundo de varias capas: Nuestro analizador no se limita a buscar cadenas sospechosas. Lo desarrollamos sobre el motor de análisis agent-scan (también conocido como mcp-scan), que combina varios evaluadores personalizados basados en LLM con reglas deterministas. Este enfoque dual es esencial porque las habilidades para agentes son artefactos híbridos: necesitas el análisis de código tradicional para los componentes ejecutables, pero también comprensión del lenguaje para detectar inyecciones de prompts y malware en lenguaje natural oculto en las instrucciones de SKILL.md.
Comprensión contextual: Analizamos tanto la lógica de ejecución como las instrucciones en lenguaje natural para detectar lo que llamamos «flujos tóxicos»: situaciones en las que un prompt aparentemente inofensivo puede usarse para activar una acción maliciosa. Una herramienta clásica de análisis estático examinaría el código y no encontraría nada sospechoso. Nuestro sistema entiende la intención de las instrucciones y cómo interactúan con las capacidades del agente.
Indicadores de verificación de seguridad: Los resultados del análisis se muestran directamente en la página de la habilidad mediante una insignia de «Seguridad verificada», que indica de un vistazo a la comunidad que la habilidad se revisó rigurosamente en busca de patrones maliciosos en nuestras 8 categorías de políticas de seguridad.
Monitoreo continuo: No se trata de una revisión única. Las habilidades se vuelven a evaluar a medida que mejoran nuestras capacidades de detección y surgen nuevos patrones de amenazas. El panorama de amenazas cambia rápidamente y nuestra infraestructura de análisis está diseñada para mantenerse al día.
La principal innovación técnica aquí es que nuestros detectores de nivel CRÍTICO alcanzan una exhaustividad del 90 al 100 % en habilidades maliciosas confirmadas, manteniendo una tasa de falsos positivos del 0 % en las 100 habilidades legítimas más populares de skills.sh. Este nivel de capacidad de discriminación hace posible implementar esto como un filtro automatizado al momento del envío: puedes bloquear habilidades realmente maliciosas sin generar obstáculos para los desarrolladores legítimos.
Analizamos 3,984 habilidades para agentes. Esto fue lo que encontramos.
En Snyk, hemos invertido mucho en la investigación de seguridad de la IA agéntica, con el respaldo de nuestra adquisición de Invariant Labs, una firma de investigación de seguridad de IA reconocida mundialmente, surgida de ETH Zurich, que fue pionera en el trabajo sobre envenenamiento de herramientas, vulnerabilidades de MCP y detección en tiempo de ejecución para sistemas agénticos.
Como parte de esta inversión, nuestro equipo de investigación completó recientemente la primera auditoría de seguridad integral del ecosistema de habilidades para agentes de IA. Analizamos 3,984 habilidades de los principales marketplaces, como skills.sh, y publicamos nuestros hallazgos en un informe técnico: Exploring the Emerging Threats of the Agent Skill Ecosystem.
Por qué esto importa para el ecosistema en general
Si llevas suficiente tiempo en la industria del software, probablemente todo esto te resulte familiar. La situación actual del ecosistema de habilidades para agentes refleja los primeros días de npm y PyPI: crecimiento explosivo, entusiasmo de la comunidad y un nivel de seguridad que no ha logrado seguir el ritmo de la adopción. Ya vimos esta historia con ataques de confusión de dependencias, campañas de typosquatting y protestware en los registros tradicionales de paquetes.
Pero las habilidades para agentes se diferencian de los paquetes tradicionales en varios aspectos fundamentales. Primero, el radio de impacto es mayor. Los paquetes tradicionales de npm pueden ejecutar código, pero normalmente lo hacen en un entorno relativamente restringido. En cambio, una habilidad para agentes hereda todos los permisos del agente, y los agentes modernos suelen tener acceso a tu sistema de archivos, shell, claves de API, correo electrónico, infraestructura en la nube y mucho más.
Segundo, la superficie de ataque es novedosa. Las habilidades para agentes introducen el lenguaje natural como vector de ataque. No puedes detectar una inyección de prompts con herramientas SAST tradicionales. Tampoco puedes detectar «flujos tóxicos» con patrones de expresiones regulares.
Tercero, el modelo de confianza está invertido. Con los paquetes tradicionales, el desarrollador decide conscientemente importar y llamar funciones específicas. Con las habilidades para agentes, el agente decide cuándo y cómo usar una habilidad según las instrucciones en lenguaje natural. La persona queda un paso apartada de la decisión de ejecución, lo que convierte al agente en el nuevo objetivo de los ataques.
Por eso Snyk ha invertido tanto en este espacio. Adquirimos Invariant Labs precisamente porque su equipo, surgido del departamento de ciencias de la computación de ETH Zurich, había creado la tecnología fundamental para comprender y proteger los sistemas agénticos. Su tecnología Guardrails proporciona una capa de seguridad transparente a nivel de LLM y de agente, que combina información contextual, análisis estáticos, monitoreo en tiempo de ejecución, anotaciones humanas y bases de datos de incidentes en una estructura de seguridad unificada.
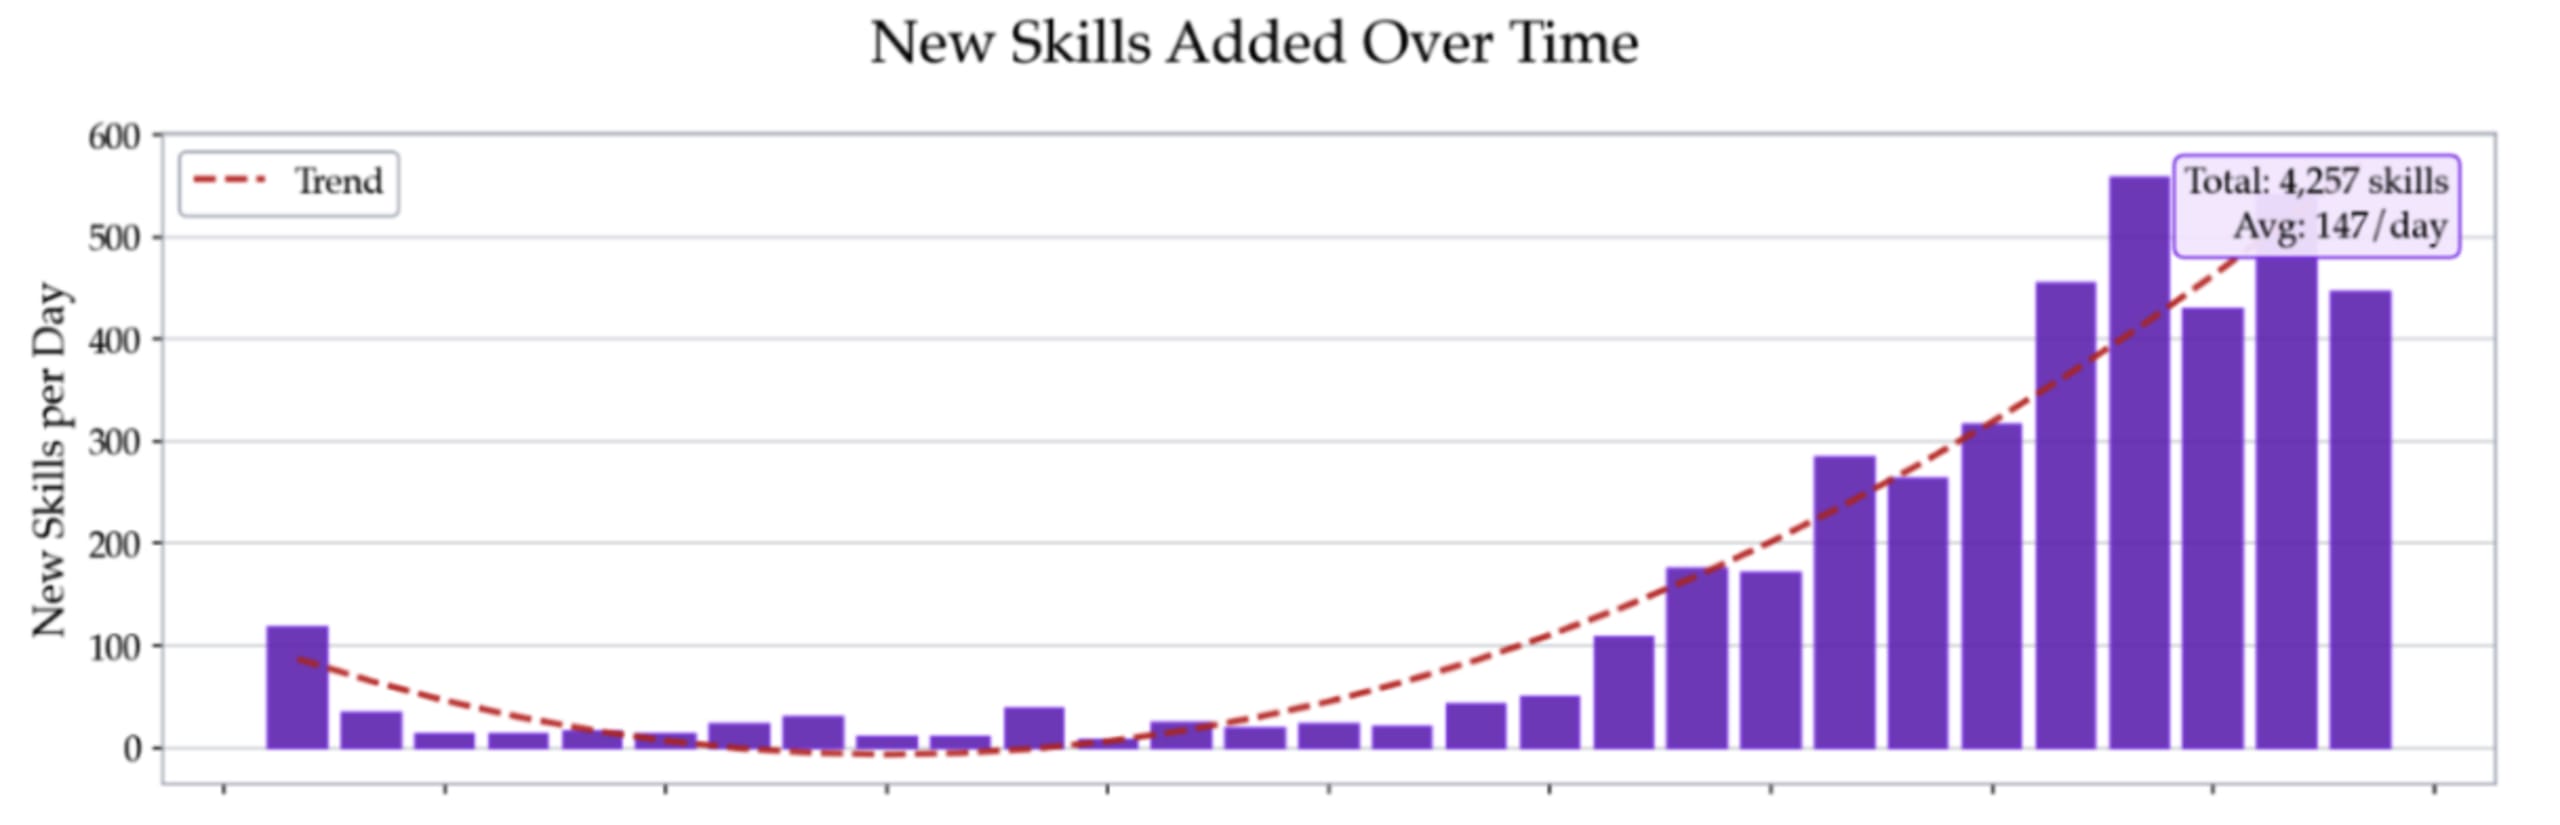
La colaboración con Vercel es una extensión natural de este trabajo. A medida que crece el ecosistema de habilidades —a un promedio de 147 nuevas habilidades por día—, la única estrategia viable es integrar la seguridad directamente en la infraestructura de la plataforma. Las revisiones manuales no son escalables. Los reportes de la comunidad llegan demasiado tarde. Necesitas un análisis automatizado, continuo e integral que entienda tanto el código como el lenguaje y se ejecute al momento del envío.
Qué puedes hacer ahora mismo
La buena noticia es que no tienes que esperar a que alguien más proteja tus flujos de trabajo agénticos. Nuestra tecnología de análisis está disponible a través de varios canales, y hoy puedes usarlos todos gratis.
Prueba Agent Scan - Skill Inspector: Este es el mismo motor de análisis que impulsa la integración con Vercel, disponible como un sitio web de autoservicio. Pega una habilidad y obtén al instante una evaluación de seguridad en nuestras 8 categorías de amenazas. Es gratis, rápido y una excelente forma de revisar las habilidades antes de instalarlas.

Usa Agent Scan CLI en GitHub: Para quienes prefieren la línea de comandos (y seamos sinceros, la mayoría de nosotros), nuestra herramienta de código abierto mcp-scan puede detectar automáticamente tus configuraciones de MCP, herramientas de agentes y habilidades instaladas, y luego analizarlas en busca de inyecciones de prompts, código malicioso, descargas sospechosas y más. También puedes usarla como proxy para monitorear y proteger el tráfico de MCP en tiempo real. Ejecuta uvx mcp-scan@latest --skills para analizar ahora mismo las habilidades que tienes instaladas.
Explora Snyk Labs: Nuestra área de investigación es donde publicamos nuevos experimentos, herramientas y hallazgos. Si te interesa lo más avanzado en investigación de seguridad de IA —desde el análisis de flujos tóxicos hasta la detección de vulnerabilidades en servidores MCP—, este es tu lugar.
Para equipos empresariales: Evo by Snyk lleva las innovaciones de nuestros Labs a capacidades agénticas listas para empresas que se integran directamente en Snyk AI Security platform. Evo ofrece la visibilidad, la aplicación de políticas y la orquestación necesarias para gobernar sistemas de IA en distintos entornos. La compatibilidad con habilidades llegará pronto a Evo.
Y si quieres conocer todos los detalles técnicos de nuestra metodología de investigación y nuestros hallazgos, incluidos ejemplos documentados de habilidades maliciosas reales, consulta nuestro informe técnico: Exploring the Emerging Threats of the Agent Skill Ecosystem.
En resumen
El ecosistema de habilidades para agentes crece rápidamente: ya hay 4,257 habilidades y se publican, en promedio, 147 nuevas cada día. Este crecimiento es emocionante y permitirá aumentar enormemente la productividad de los desarrolladores. Pero también significa que la superficie de ataque se expande igual de rápido.
En Snyk, creemos que la seguridad debe ser un elemento fundamental de todos los ecosistemas de software, y las habilidades para agentes no son la excepción. La colaboración con Vercel es un paso hacia la adopción de «seguro por defecto» como estándar de la era agéntica, en lugar de considerarlo algo secundario.
Este espacio apenas comienza. Las amenazas son reales, lo que está en juego es mucho y la tecnología para defenderse de estos ataques sigue evolucionando. Pero si algo he aprendido tras dos décadas trabajando en seguridad, es que cuanto antes integres la seguridad en los cimientos, mejor para todos.
Así que analiza tus habilidades. Audita las configuraciones de tus agentes. Y si encuentras algo sospechoso, avísanos. Estamos todos en esto.
GUÍA
Unifica el control de la IA agéntica con Evo by Snyk
Evo by Snyk ofrece a los líderes de seguridad e ingeniería una orquestación unificada de seguridad de IA en lenguaje natural. Descubre cómo Evo coordina agentes especializados para brindar protección integral durante todo el ciclo de vida de tu IA.