Los usuarios de Snyk no tienen que preocuparse por las demoras de NVD

Hadas Bloom

13 de marzo de 2024
0 minutos de lecturaNota del editor: 19 de septiembre de 2024
Actualización: NVD sigue teniendo retrasos significativos.
NVD todavía no analizó 355 CVE publicados en la base de datos de seguridad de Snyk en 2024.
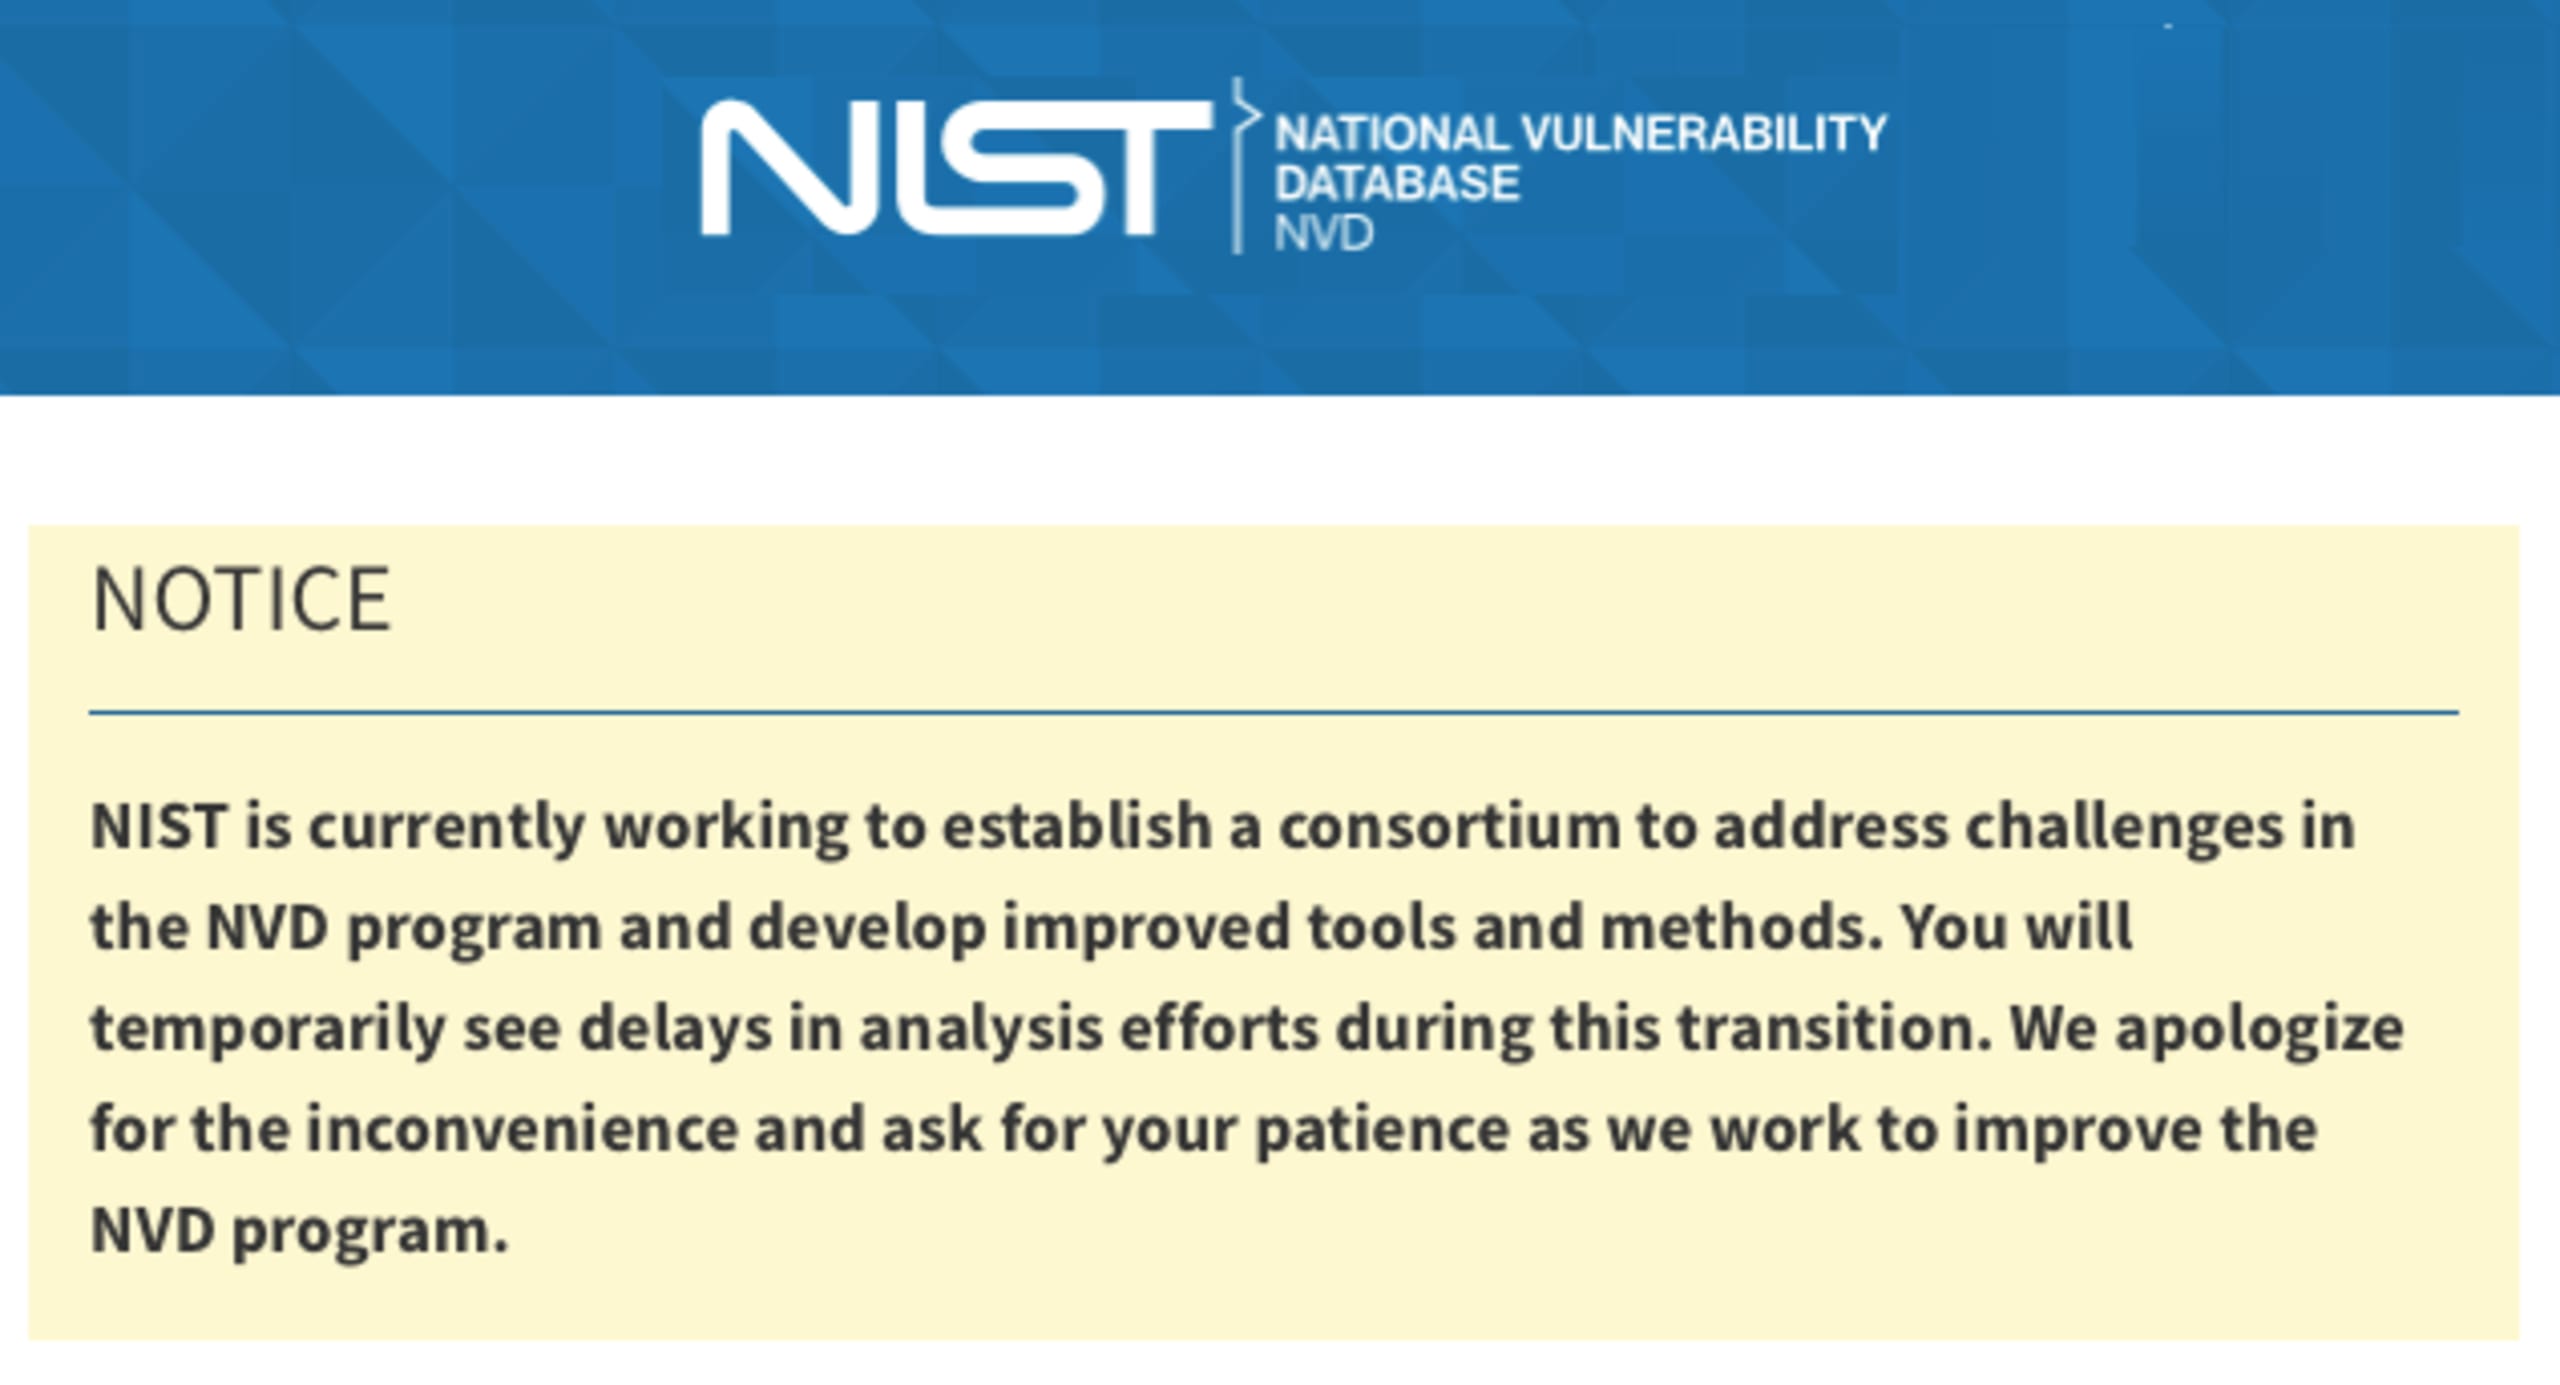
Es posible que hayas visto debates recientes y el aviso oficial de NVD (National Vulnerability Database) sobre las demoras en su proceso de análisis. Este mensaje se publicó el 13 de febrero:
Queremos asegurarte que estas demoras no comprometen la integridad ni la eficacia de la inteligencia de seguridad de Snyk, incluida Snyk Vulnerability Database.
¿Qué impulsa la inteligencia de seguridad de Snyk?
Snyk Vulnerability Database (VulnDB) obtiene su solidez de un equipo especializado de analistas de seguridad, respaldado por tecnologías avanzadas. Este equipo interdisciplinario, conformado por analistas, investigadores, gerentes de producto e ingenieros, está a la vanguardia de todas las iniciativas de seguridad de Snyk. Desde investigar vulnerabilidades de día cero hasta recopilar fuentes estructuradas y no estructuradas sobre vulnerabilidades, su trabajo es fundamental para mantener la integridad y precisión de Snyk Vulnerability Database.
¿Cómo funcionan el análisis y la clasificación de Snyk?
A diario, los analistas de seguridad de Snyk revisan meticulosamente numerosos eventos relacionados con vulnerabilidades para publicar nuevos avisos con información precisa y útil.
El proceso de recopilación incluye distintos tipos de fuentes:
Bases de datos estructuradas de ecosistemas comunitarios, como RubySec Advisory DB.
Bases de datos y avisos oficiales, como NVD.
Detección de vulnerabilidades no publicadas mediante algoritmos de aprendizaje automático que identifican vulnerabilidades no catalogadas en foros públicos o repositorios de control de versiones.
Divulgaciones de la comunidad y del ámbito académico, incluida la colaboración con investigadores independientes e instituciones académicas.
Investigación propia y análisis de tendencias de vulnerabilidades para encontrar vulnerabilidades de día cero e identificar exploits, como en la reciente investigación Leaky Vessels (vulnerabilidades que permiten escapar de contenedores de Docker y runc).
La inteligencia humana, potenciada por la IA, guía la toma de decisiones. Esto incluye validar que la amenaza potencial sea una vulnerabilidad real y garantizar que se agreguen todos los detalles útiles. Nuestra investigación exhaustiva es la razón por la que las organizaciones confían en Snyk.
Los avisos de Snyk Open Source no dependen de NVD
Los analistas de seguridad de Snyk evalúan rigurosamente todos los avisos de vulnerabilidades de código abierto de Snyk, independientemente del análisis de NVD y, muchas veces, antes de que este se realice. Cuando están disponibles, los datos de NVD se presentan junto con el análisis propio de Snyk. Sin embargo, la entrega y la calidad de nuestros datos sobre vulnerabilidades no se ven afectadas directamente por incidentes externos, como las demoras en el análisis de NVD.
Más concretamente, cada aviso de código abierto que se agrega a Snyk Vulnerability Database incluye coordenadas precisas del paquete, rangos de versiones vulnerables, vectores CVSS e información detallada, independientemente de lo que proporcionen otras fuentes. Además, mientras que NVD solo analiza vulnerabilidades con identificadores CVE, el equipo de seguridad de Snyk analiza vulnerabilidades sin importar si tienen asignado un identificador CVE.
Avisos de Snyk Container
Para los avisos de contenedores, Snyk utiliza un proceso semiautomatizado que considera varias fuentes para la evaluación. Los detalles de estos avisos se basan principalmente en la información y la evaluación que proporcionan las distribuciones de Linux, ya que estas tienen más contexto sobre los problemas en sus respectivos entornos. Por eso, las demoras de NVD tampoco afectarán las coordenadas de los paquetes ni los rangos de versiones vulnerables de estos avisos.
La severidad y las puntuaciones CVSS se asignan combinando las mejores evaluaciones disponibles y tomando en cuenta las de la distribución de Linux y NVD. Puedes obtener más información sobre cómo se hace en nuestra documentación. Si la distribución de Linux no proporciona su propia evaluación CVSS o nivel de severidad («Importancia relativa») y, en cambio, se basa en la evaluación de NVD o la transmite, este incidente provocará demoras en la evaluación CVSS de los avisos correspondientes.
Ve más allá de NVD con Snyk
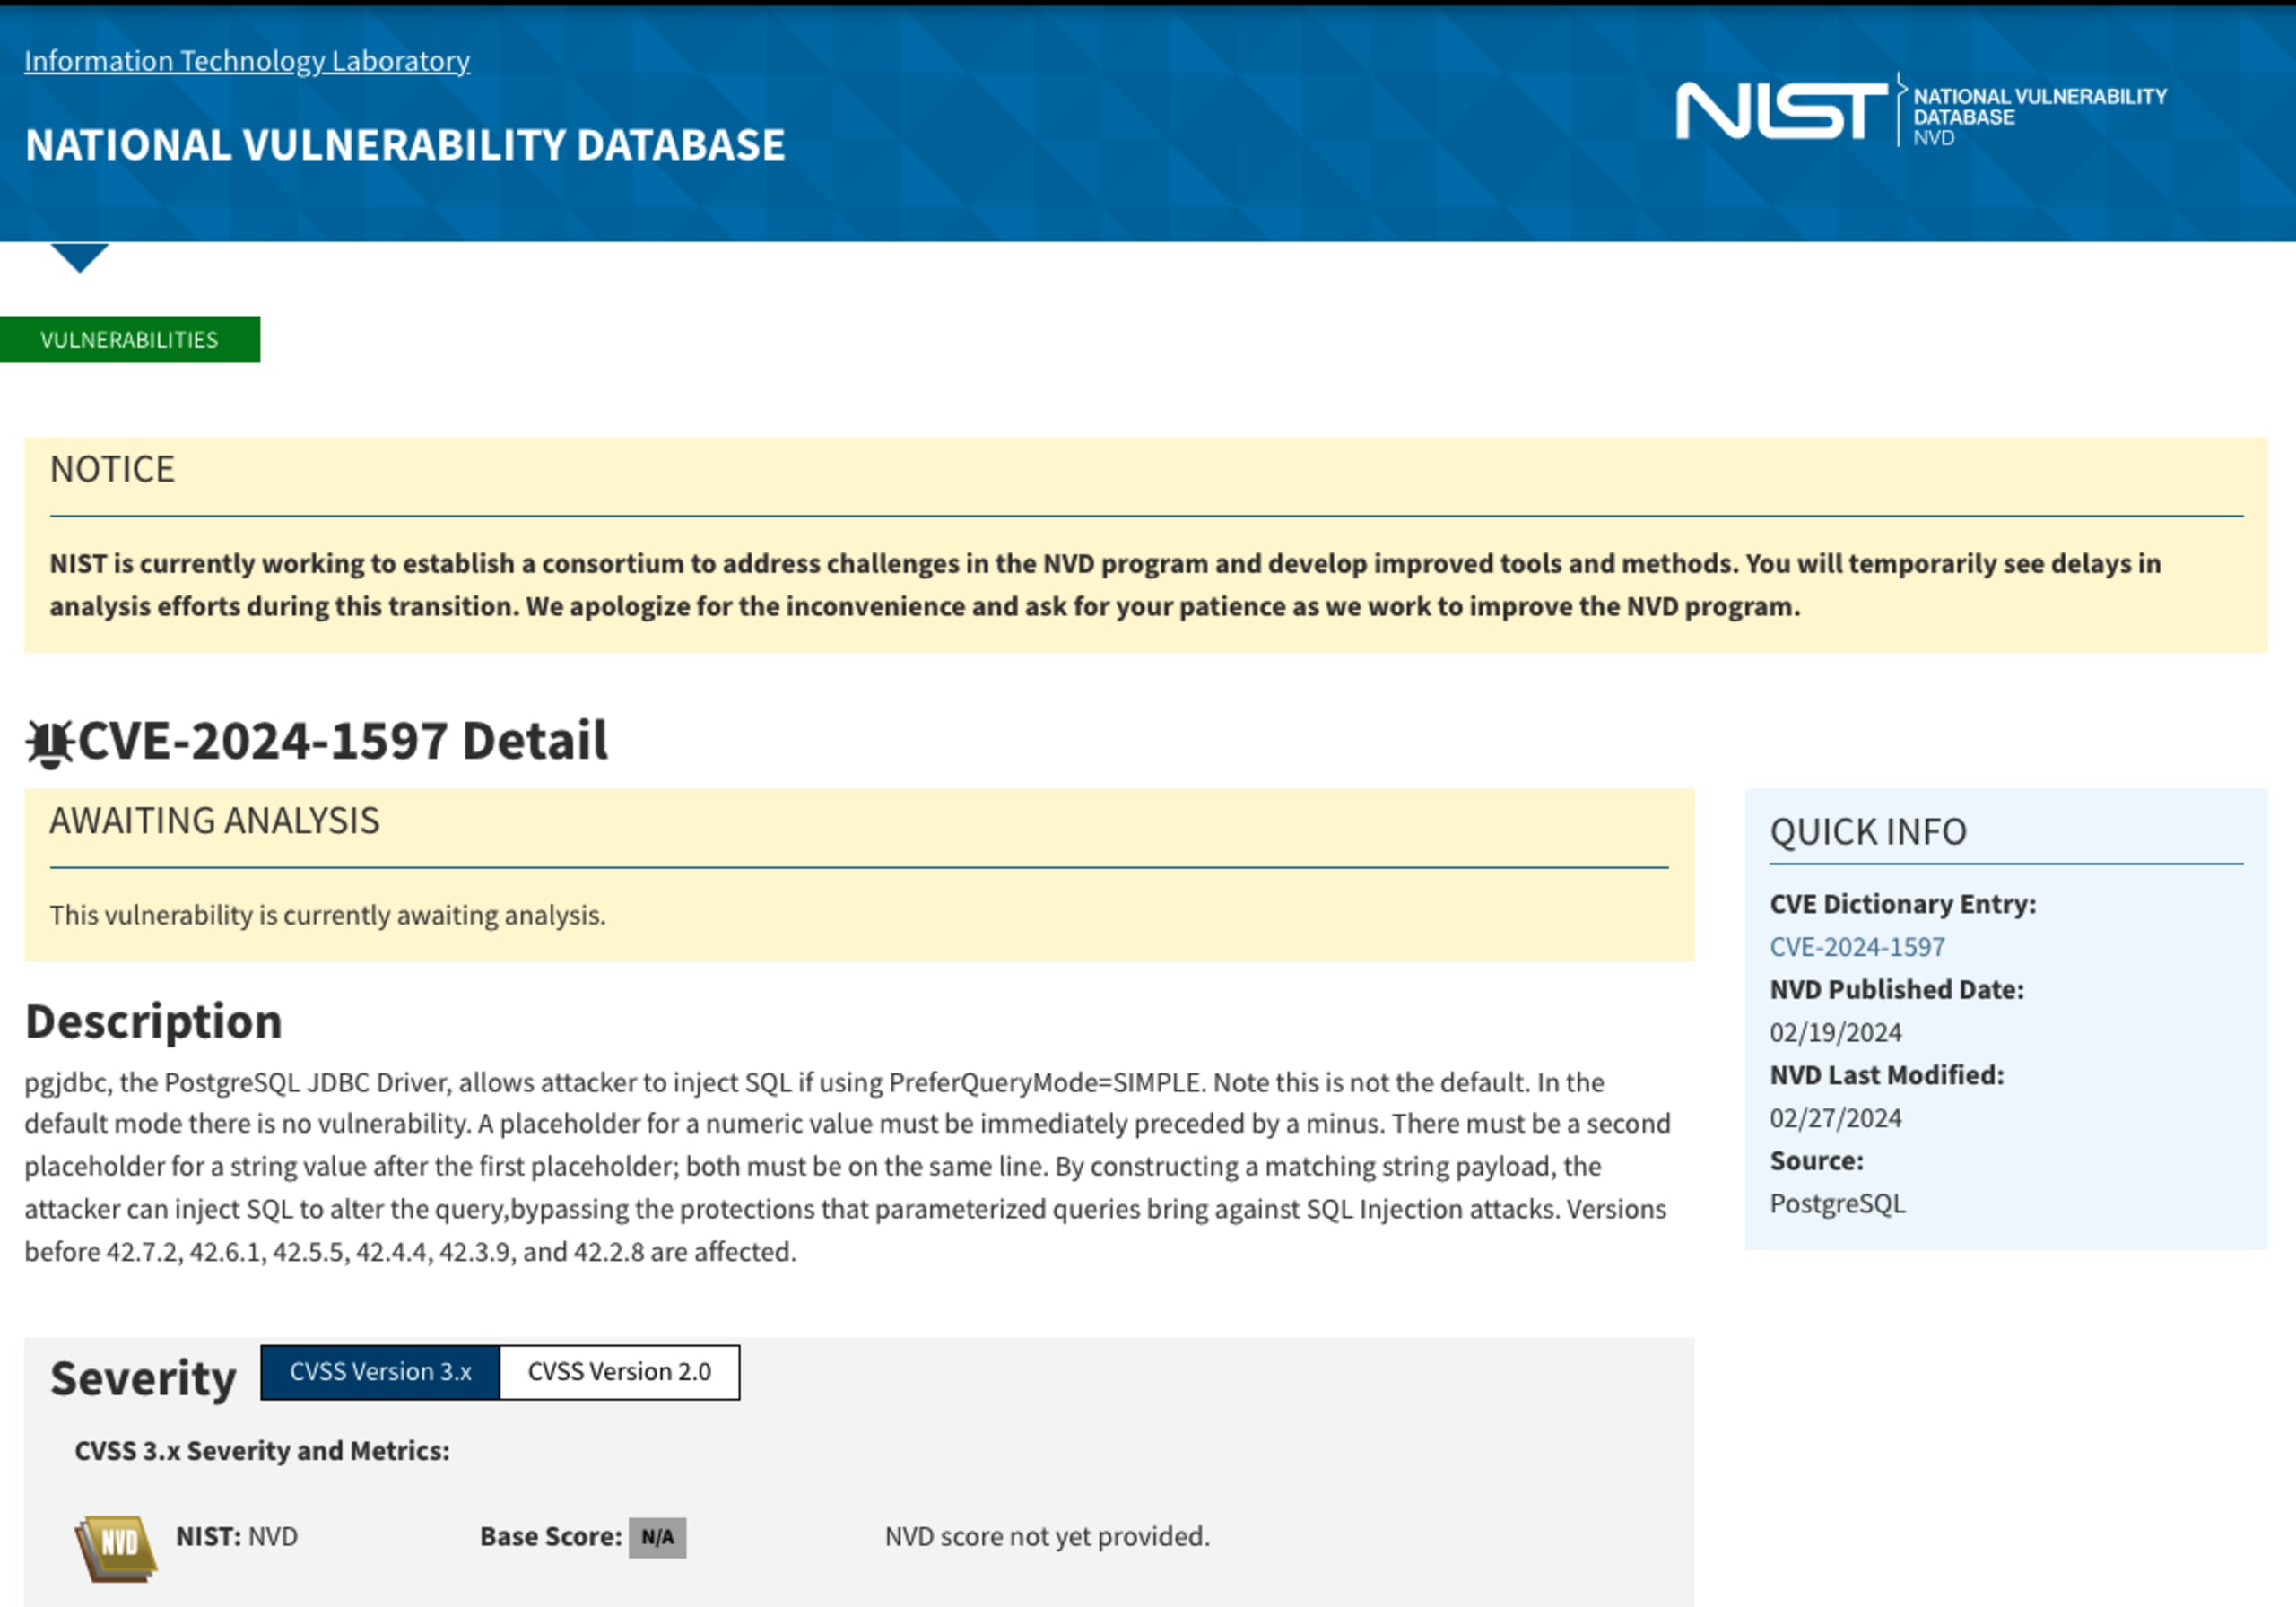
Los datos de vulnerabilidades de Snyk van mucho más allá de NVD y, a menudo, se adelantan a NVD en el caso de las vulnerabilidades de código abierto. Por eso, los usuarios de Snyk no deberían preocuparse por las demoras de NVD. Al 12 de marzo de 2024, NVD aún no había analizado más de 500 CVE únicos publicados en Snyk Vulnerability Database en 2023 y 2024. Algunos son vulnerabilidades de severidad alta o crítica, según la evaluación de los analistas de seguridad de Snyk. Por ejemplo, CVE-2024-22243 (redirección abierta de severidad alta en Spring) y CVE-2024-1597 (inyección SQL de severidad crítica en PostgreSQL) ya se habían publicado y analizado en Snyk Vulnerability Database tres semanas antes.
Ejemplo de un aviso de severidad crítica pendiente de análisis:
La misión de Snyk es hacer que el mundo sea más seguro, incluido el mundo del código abierto, y ayudar a desarrolladores y equipos de AppSec a asumir un papel activo en la protección de sus bases de código. Nuestro objetivo es ofrecer la inteligencia de seguridad más oportuna, completa, práctica y precisa, que impulse toda la plataforma Snyk sin depender únicamente de fuentes externas para alcanzar el éxito. Agenda una demostración con un experto hoy mismo para obtener más información sobre nuestra inteligencia de seguridad.