Snyk mejora ServiceNow con información integral sobre vulnerabilidades en software de código abierto
Sarah Conway
24 de enero de 2023
0 minutos de lecturaNos entusiasma anunciar una nueva alianza para integrar la información de seguridad de Snyk en los flujos de trabajo de ServiceNow. Esta integración, la primera de su tipo, entre Snyk Open Source y ServiceNow Application Vulnerability Response ofrece a los equipos de seguridad de aplicaciones visibilidad sobre las vulnerabilidades en dependencias de código abierto, para brindar una visión completa de la postura de seguridad de las aplicaciones de una organización.
Ante ataques a la cadena de suministro de software de gran alcance, como Log4Shell y SolarWinds, además de las amenazas de ransomware, las organizaciones necesitan reforzar su capacidad para eliminar riesgos en las aplicaciones y los servicios empresariales. Dado que entre el 70 % y el 90 % de las aplicaciones de software modernas contienen software de código abierto, los actores maliciosos siguen atacando los artefactos de código abierto y los pipelines de DevOps que comprometen las cadenas de suministro de software.
La integración de Snyk, la primera integración de análisis de composición de software (SCA) para ServiceNow, resuelve este problema con una vista única de todas las vulnerabilidades de código abierto de una organización, desde el desarrollo hasta la producción, para agilizar la corrección, mejorar la colaboración y reducir los riesgos.
Por qué nos asociamos con ServiceNow
En primer lugar, decenas de clientes de Snyk nos dijeron que querían incorporar a ServiceNow los datos de Snyk que ya valoran y en los que confían.
Ante ataques a la cadena de suministro de software que acaparan titulares, como Log4Shell, y que causan daños graves, se necesita mayor visibilidad y seguimiento de las vulnerabilidades de las aplicaciones para gestionar los riesgos de manera eficaz y garantizar que nada pase desapercibido. Cuando solo el equipo de desarrollo ve las vulnerabilidades de código abierto, el equipo de seguridad puede quedar desprevenido.
Creamos esta integración para cerrar esa brecha. Ahora, tanto los desarrolladores como los equipos de seguridad pueden hacer un seguimiento eficiente de las vulnerabilidades de las aplicaciones detectadas en todo el SDLC. Una vista única que permite dar seguimiento a la gravedad, la frecuencia y el alcance mejora la coordinación con los equipos de desarrollo para protegerse ante posibles brechas de seguridad del software.
Entre los principales beneficios se incluyen:
Crear y sincronizar automáticamente tickets de ServiceNow a partir de los problemas de Snyk
Priorizar y asignar vulnerabilidades automáticamente
Calcular el riesgo de las vulnerabilidades y determinar su prioridad con los cálculos de puntuación de riesgo de ServiceNow, combinados con la inteligencia líder del sector de Snyk
Cómo funciona la integración
Después de descargar la aplicación Snyk Security for Application Vulnerability Response desde ServiceNow Store, solo tienes que escribir “Snyk” en la instancia de ServiceNow para encontrar la integración de Snyk recién instalada. Elige con qué frecuencia quieres importar los resultados de los análisis de vulnerabilidades de Snyk Open Source y configura qué datos de análisis quieres importar según las organizaciones, los proyectos, la gravedad, el lenguaje de programación, la madurez del exploit y los rangos de puntuación de prioridad mínima y máxima.
Snyk Open Source usa el análisis de configuración de software para monitorear continuamente tus proyectos y el código implementado en busca de vulnerabilidades. Los problemas detectados que coincidan con los criterios de importación configurados durante la instalación se incorporan periódicamente a ServiceNow Application Vulnerability Response como elementos vulnerables de aplicaciones (AVIT). Los AVIT se priorizan automáticamente mediante un calculador personalizado de vulnerabilidades de Snyk, que toma en cuenta la gravedad y el impacto en las aplicaciones esenciales para la misión. Los flujos de trabajo de ServiceNow también pueden asignar automáticamente los AVIT a los grupos correspondientes para su corrección.
Snyk Open Source agiliza la corrección al indicar las acciones adecuadas. Una vez corregida la vulnerabilidad, los desarrolladores pueden marcar el AVIT como resuelto en ServiceNow.
Las vulnerabilidades se pueden monitorear en los tableros de ServiceNow para consultar en un solo lugar su estado actual, las asignaciones, las fechas de vencimiento y el riesgo. También es posible compartir los datos con otros equipos, como el de gobernanza, riesgo y cumplimiento, para maximizar la colaboración y la transparencia en toda la organización.
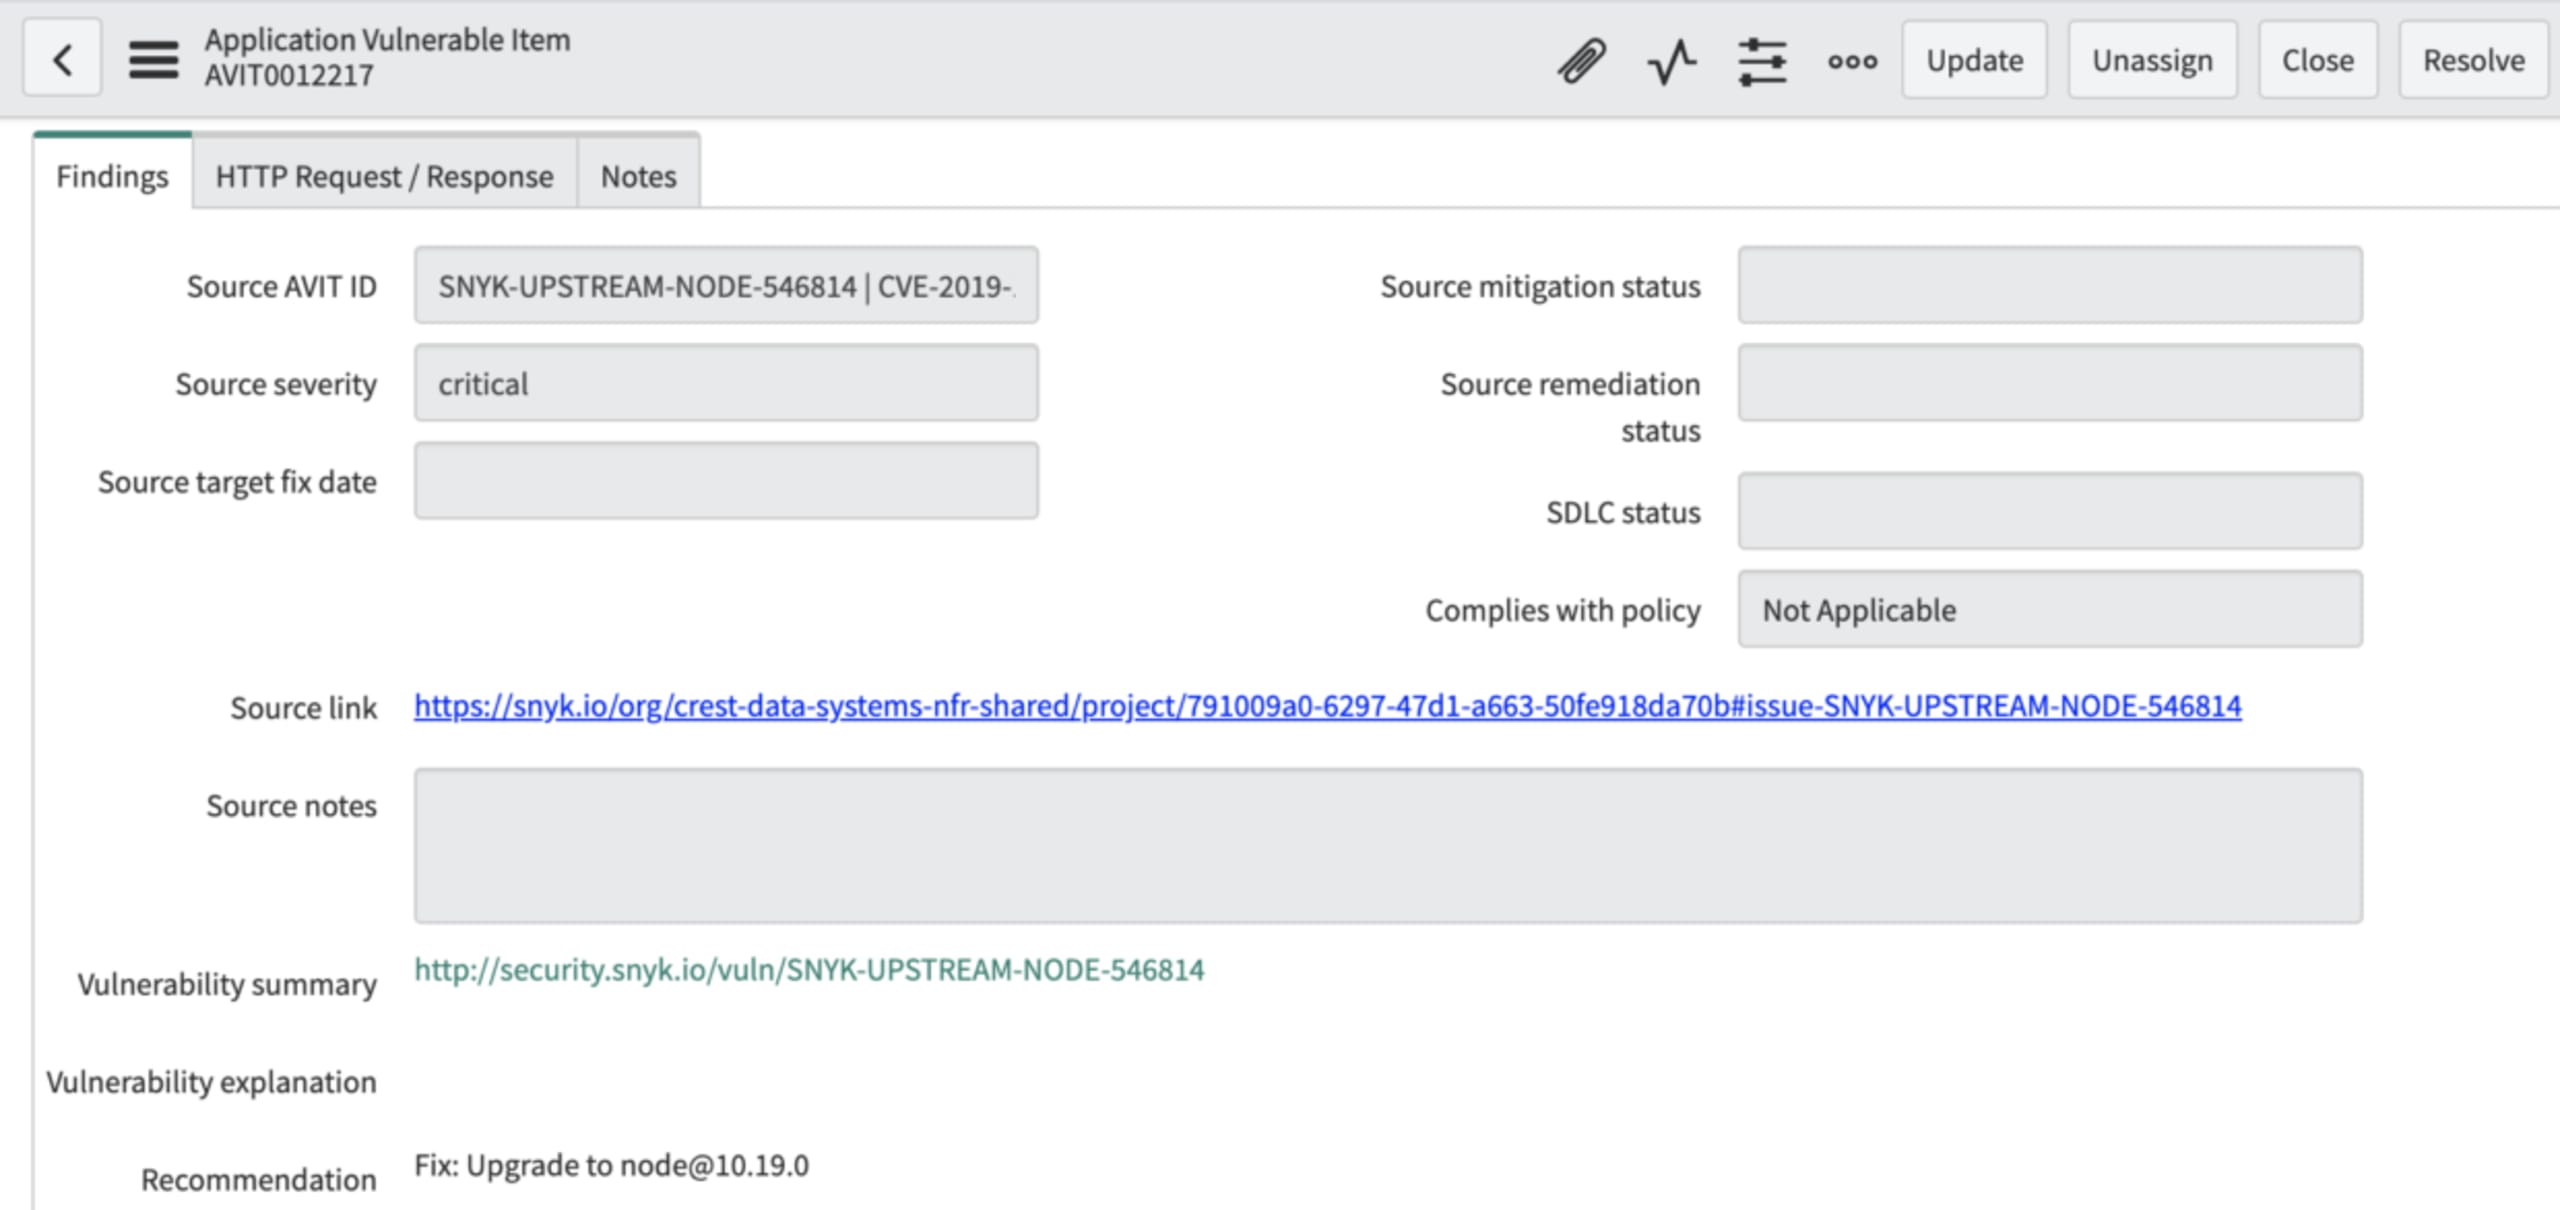
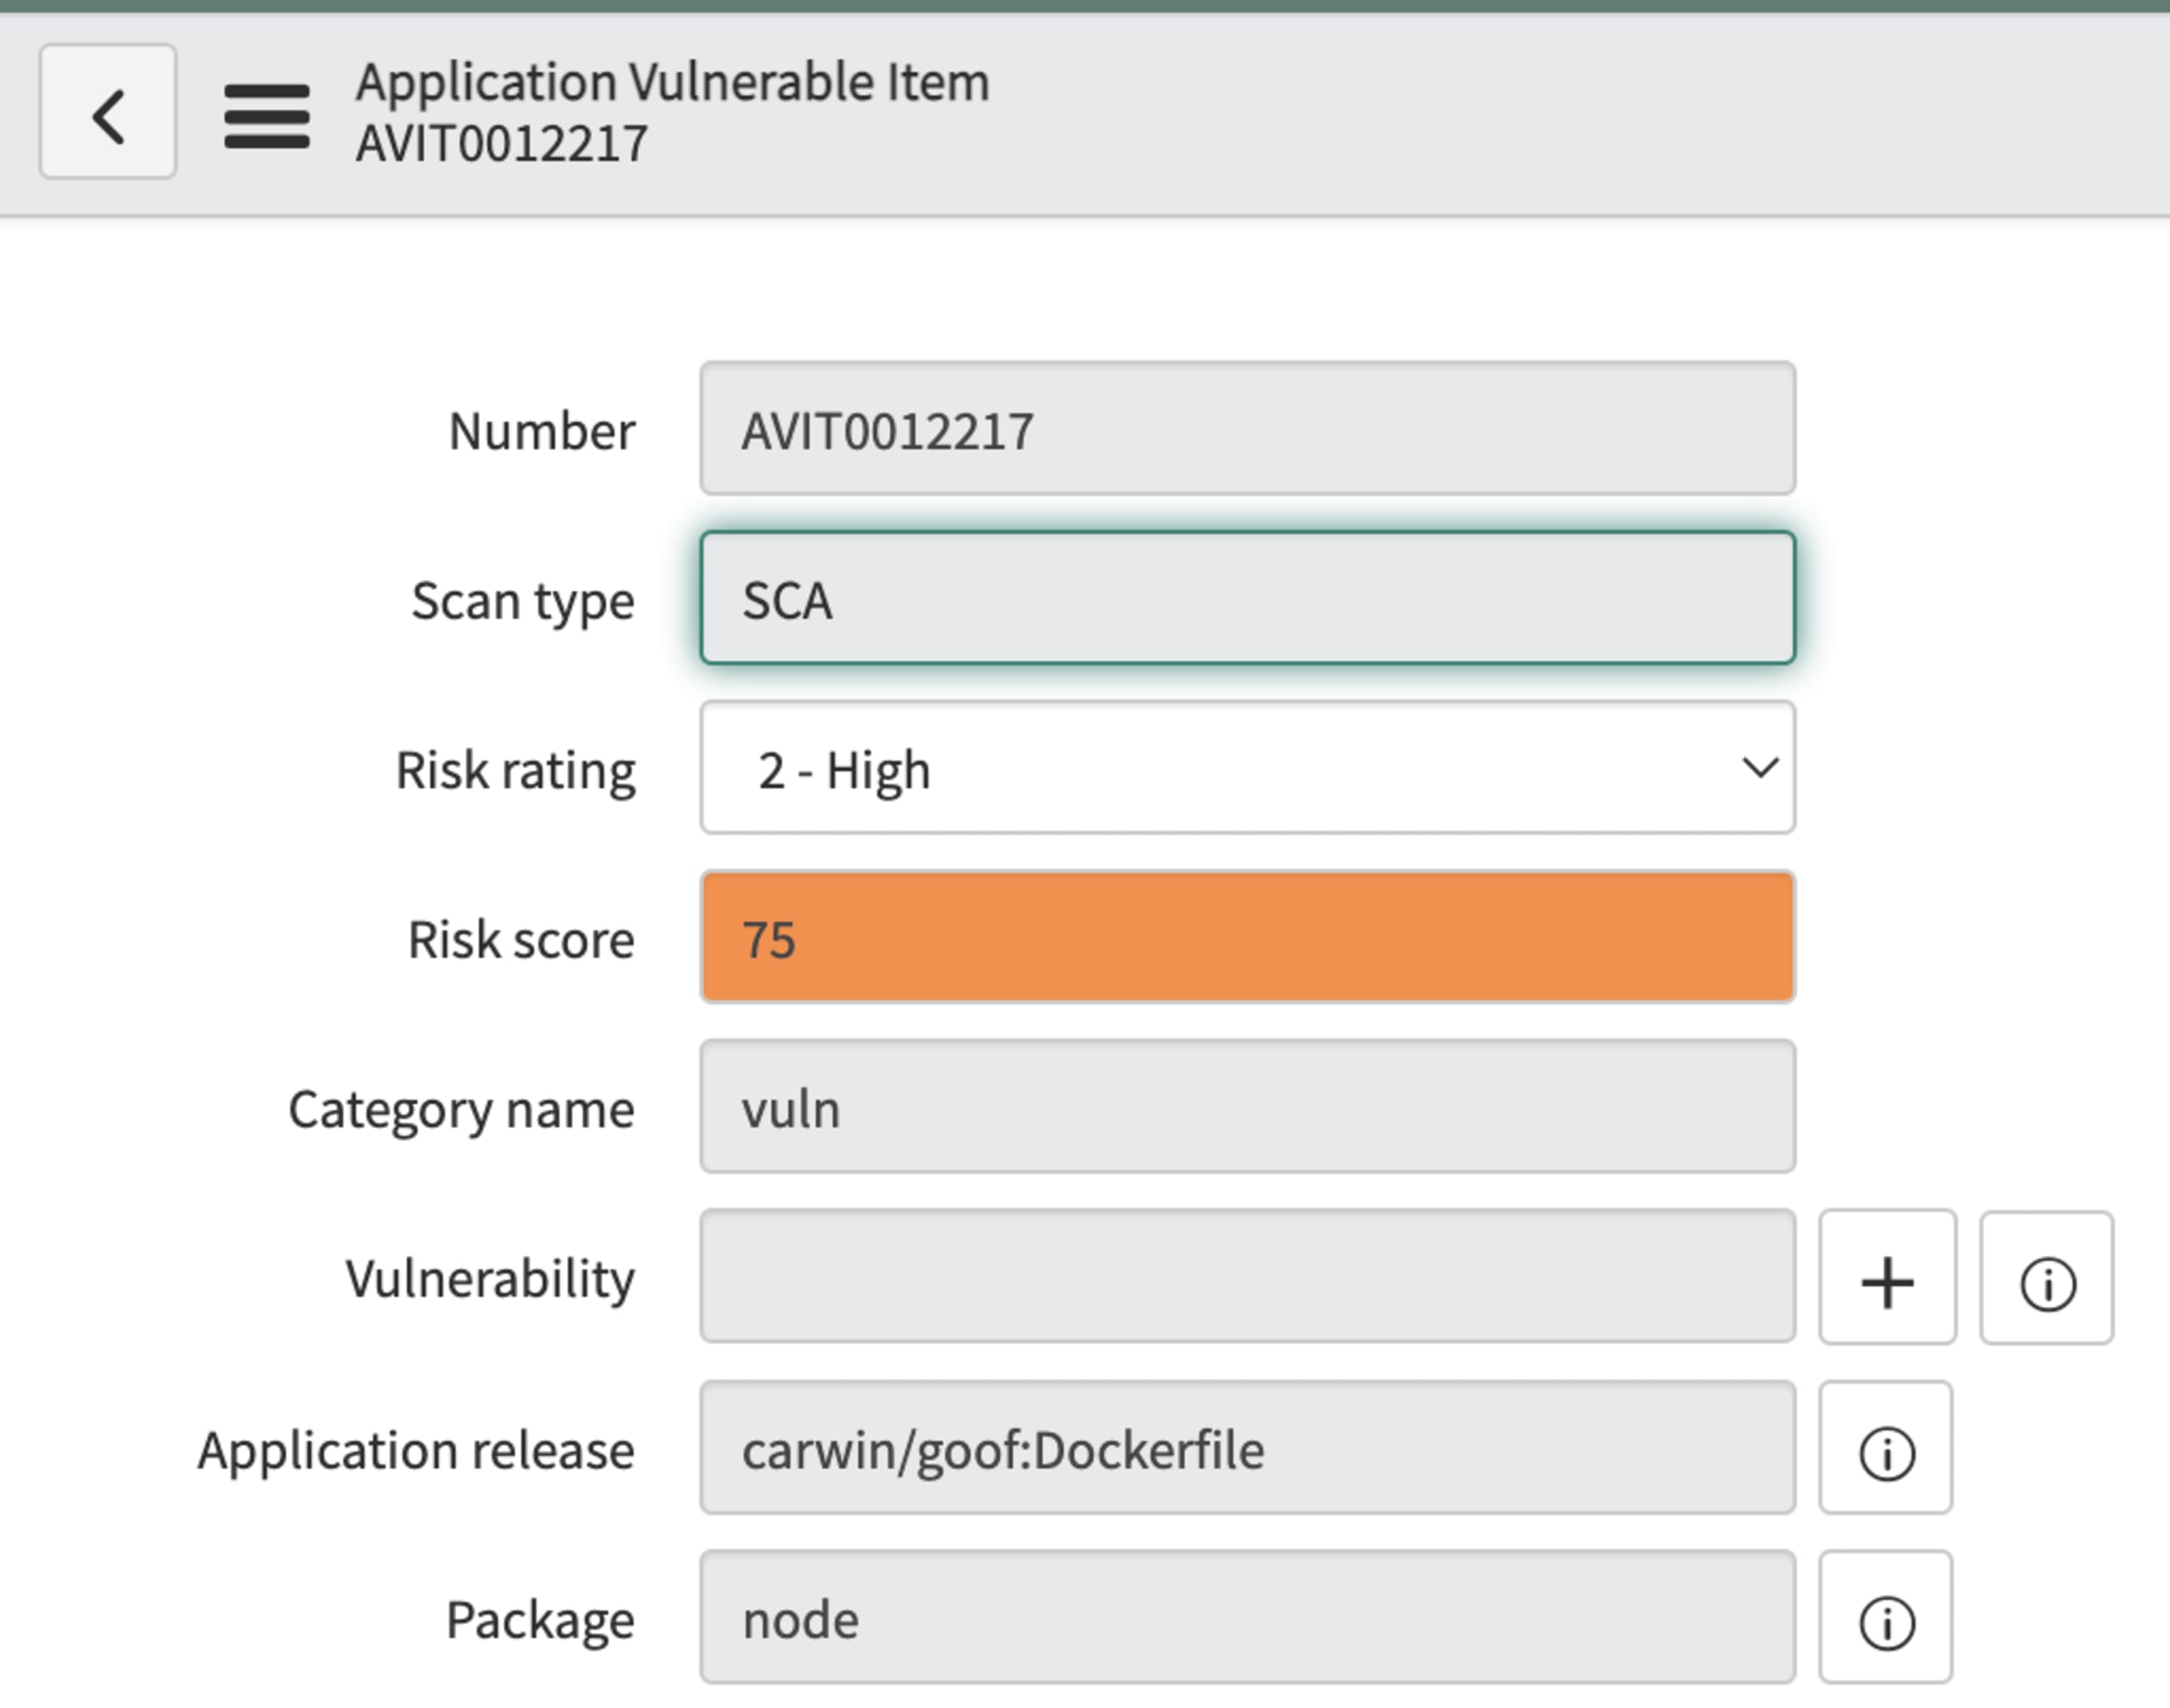
Información sobre vulnerabilidades de la aplicación Snyk Security for Application Vulnerability Response, incluidas recomendaciones para su corrección.
Disponibilidad y primeros pasos
Descarga la aplicación de Snyk desde ServiceNow Store.
Para obtener más información sobre cómo gestionar las vulnerabilidades de las aplicaciones con Snyk y ServiceNow, mira nuestro breve video sobre los beneficios de trabajar en conjunto. Consulta todas las integraciones de Snyk aquí.
Empieza con los desafíos de Capture the Flag
Aprende a resolver desafíos de captura la bandera con nuestro taller virtual introductorio a pedido.