Snyk en RSAC 2025

Snyk Team
12 de mayo de 2025
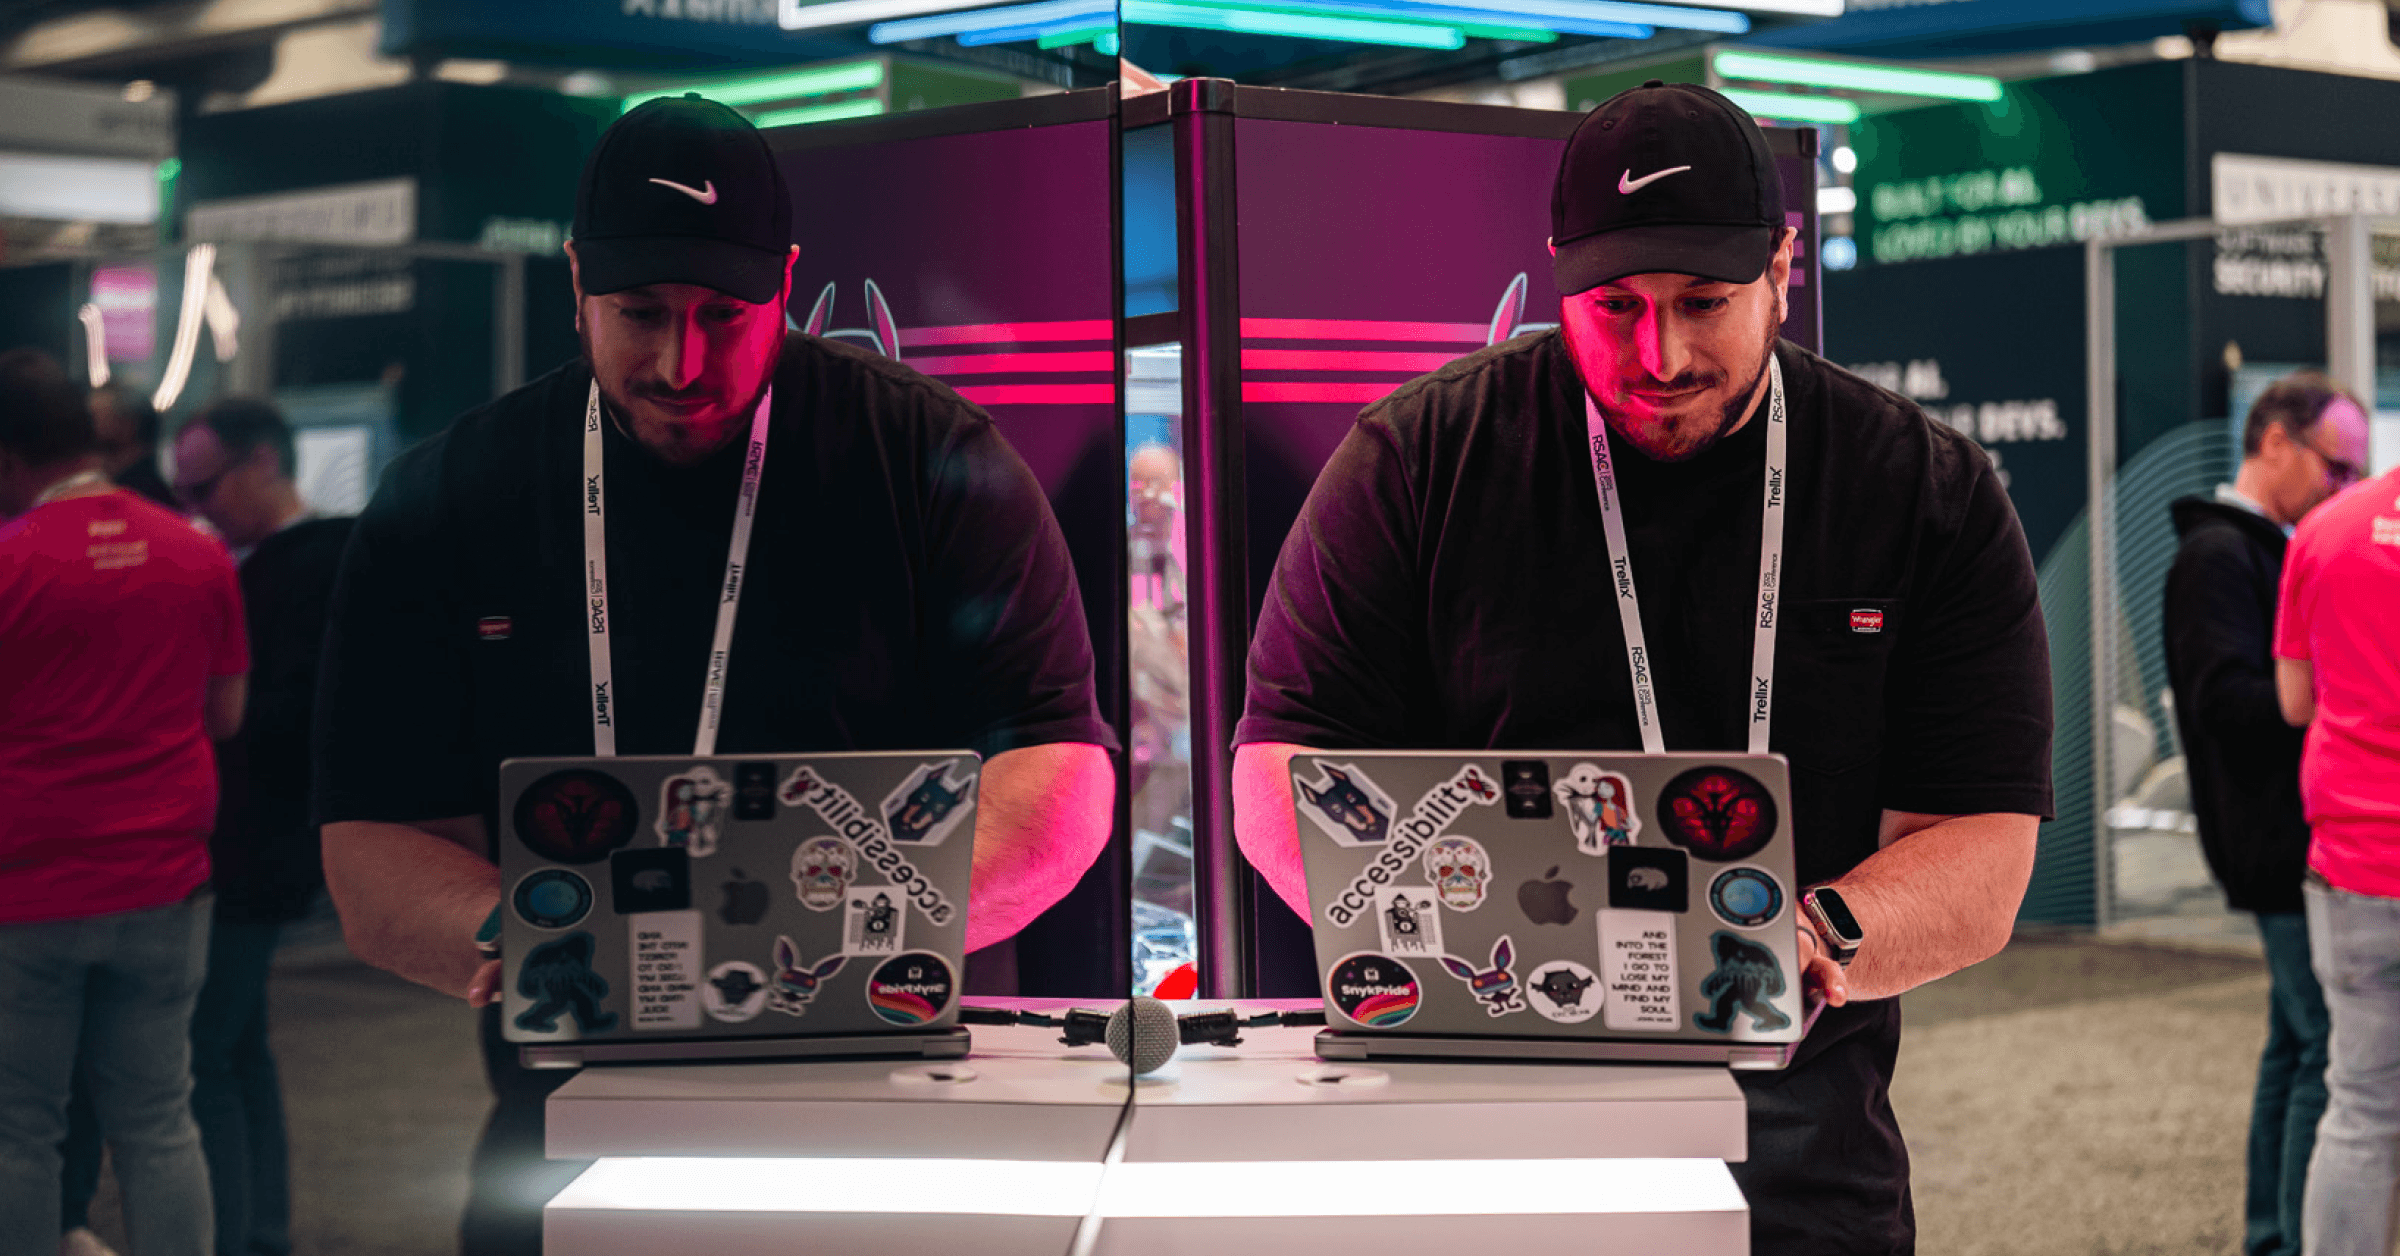
0 minutos de lecturaEn RSAC 2025, Snyk se centró en el futuro de la ciberseguridad, en particular, en el impacto de la IA generativa en la seguridad del software. Nos conectamos con líderes y socios clave para impulsar esta conversación y anticipar nuevos avances en 2025.
Lo más destacado de las actividades de Snyk en RSAC 2025
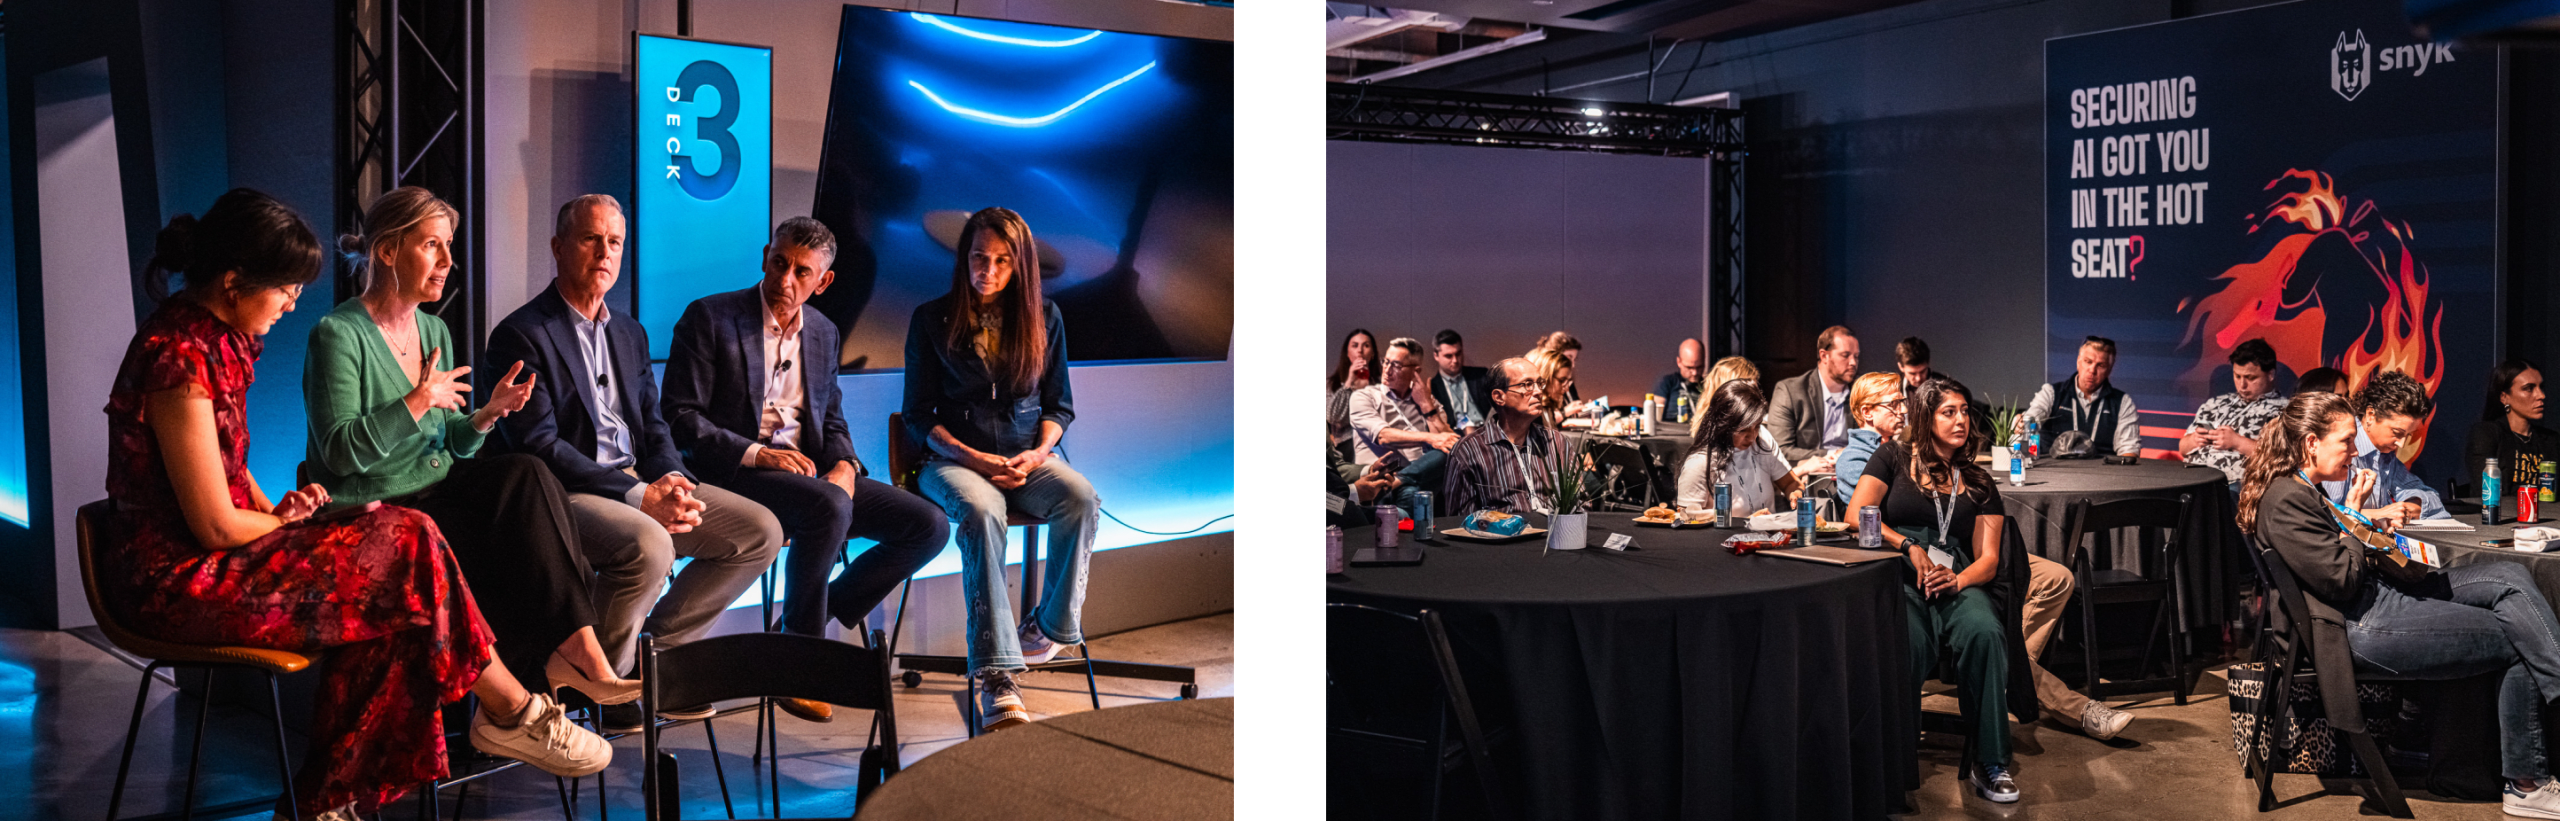
La presencia de Snyk en RSAC 2025 fue un claro ejemplo de progreso, con momentos destacados que prometen transformar el panorama de la seguridad. Una de las tendencias más notables de la conferencia de este año fue el papel central de la inteligencia artificial (IA) en la ciberseguridad. Las conversaciones y demostraciones sobre IA dieron una idea de cómo esta tecnología revolucionará la forma en que desarrollamos y protegemos el software. El compromiso de Snyk con la integración de la IA en sus soluciones quedó patente en las sesiones atractivas y las demostraciones de vanguardia, que captaron la atención de los asistentes y expertos del sector.
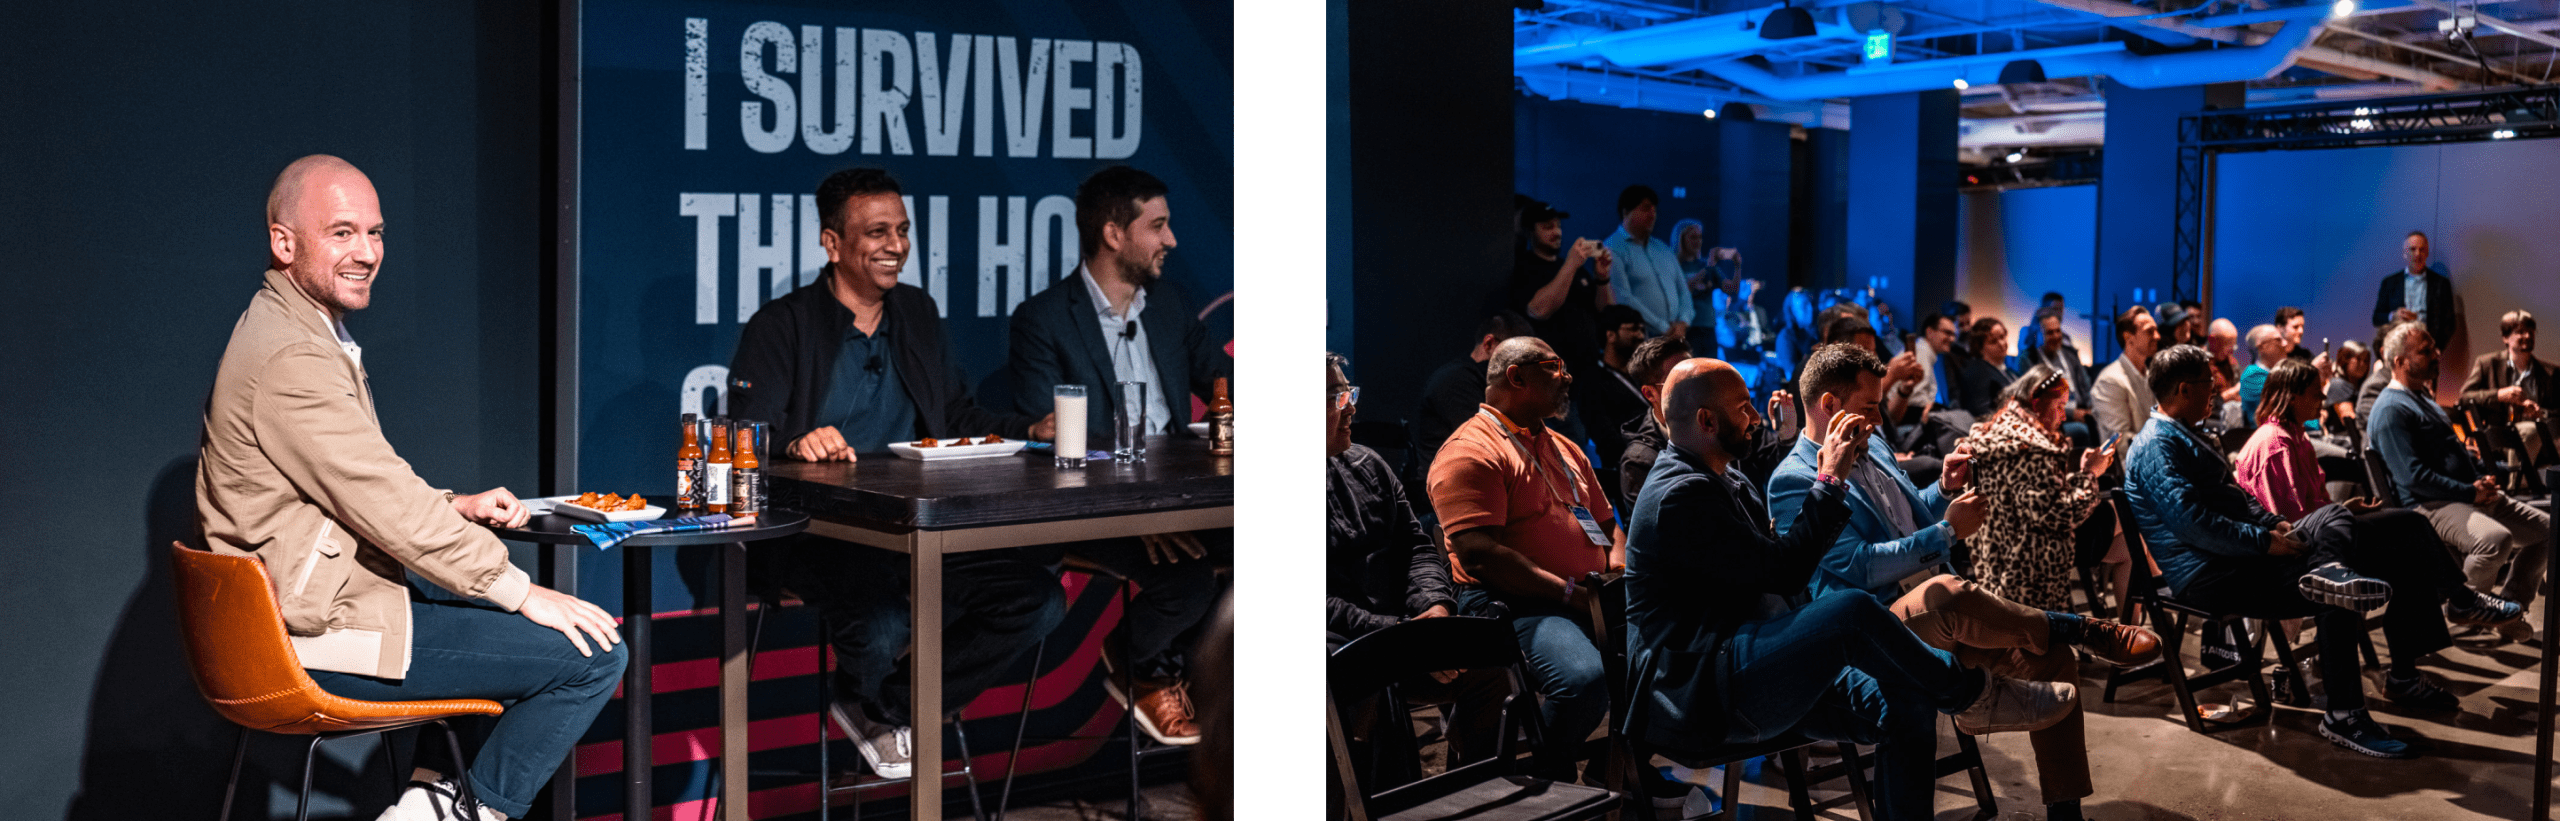
Un evento destacado del programa de Snyk fue la velada «No te estreses por la seguridad», con Sean Evans. El evento facilitó el networking en la comunidad de ciberseguridad en un ambiente ameno. La presentación de Sean hizo que fuera una velada memorable y brindó la oportunidad de conversar sobre temas importantes en un entorno menos formal.
La cata de sake «Zen» ofreció otra valiosa oportunidad para que Snyk se conectara con socios clave, como Amazon Web Services (AWS), Deloitte y Orca Security. El evento propició conversaciones sobre el futuro de la ciberseguridad y la colaboración necesaria para hacer frente a las amenazas emergentes.
La historia de Snyk en acción
En RSAC 2025, invitamos a los asistentes a participar en sesiones en el auditorio sobre una variedad de temas, desde análisis en profundidad de la plataforma hasta desafíos interactivos de videojuegos. Mostramos cómo las herramientas de Snyk se integran en los flujos de trabajo de desarrollo y brindan información de seguridad en tiempo real sin interrumpir el proceso. Los asistentes observaron cómo Snyk API & Web identifica y corrige vulnerabilidades, lo que demuestra un enfoque integral para proteger las API y las aplicaciones web.
Snyk API & Web recibió un premio Global InfoSec a la solución más innovadora en seguridad de API durante la conferencia. Este premio reconoce las capacidades de Snyk API & Web y la confianza que se ha ganado en la comunidad de ciberseguridad. Además, el producto fue incluido entre los 20 productos nuevos de ciberseguridad más destacados de CRN, lo que confirma aún más su relevancia en el mercado. Snyk mantiene su enfoque en el avance de las soluciones de seguridad de API y en ayudar a las organizaciones a gestionar de forma proactiva las amenazas emergentes.
En reconocimiento a la creciente influencia de la IA generativa, Snyk se unió a la Coalición para una IA Segura (CoSAI). Esta alianza reúne a líderes del sector, académicos y responsables de políticas públicas comprometidos con promover el desarrollo seguro y ético de la IA generativa. Al participar en CoSAI, Snyk reafirma su compromiso con un futuro en el que la innovación tecnológica y la seguridad estén estrechamente alineadas.
Snyk y la comunidad
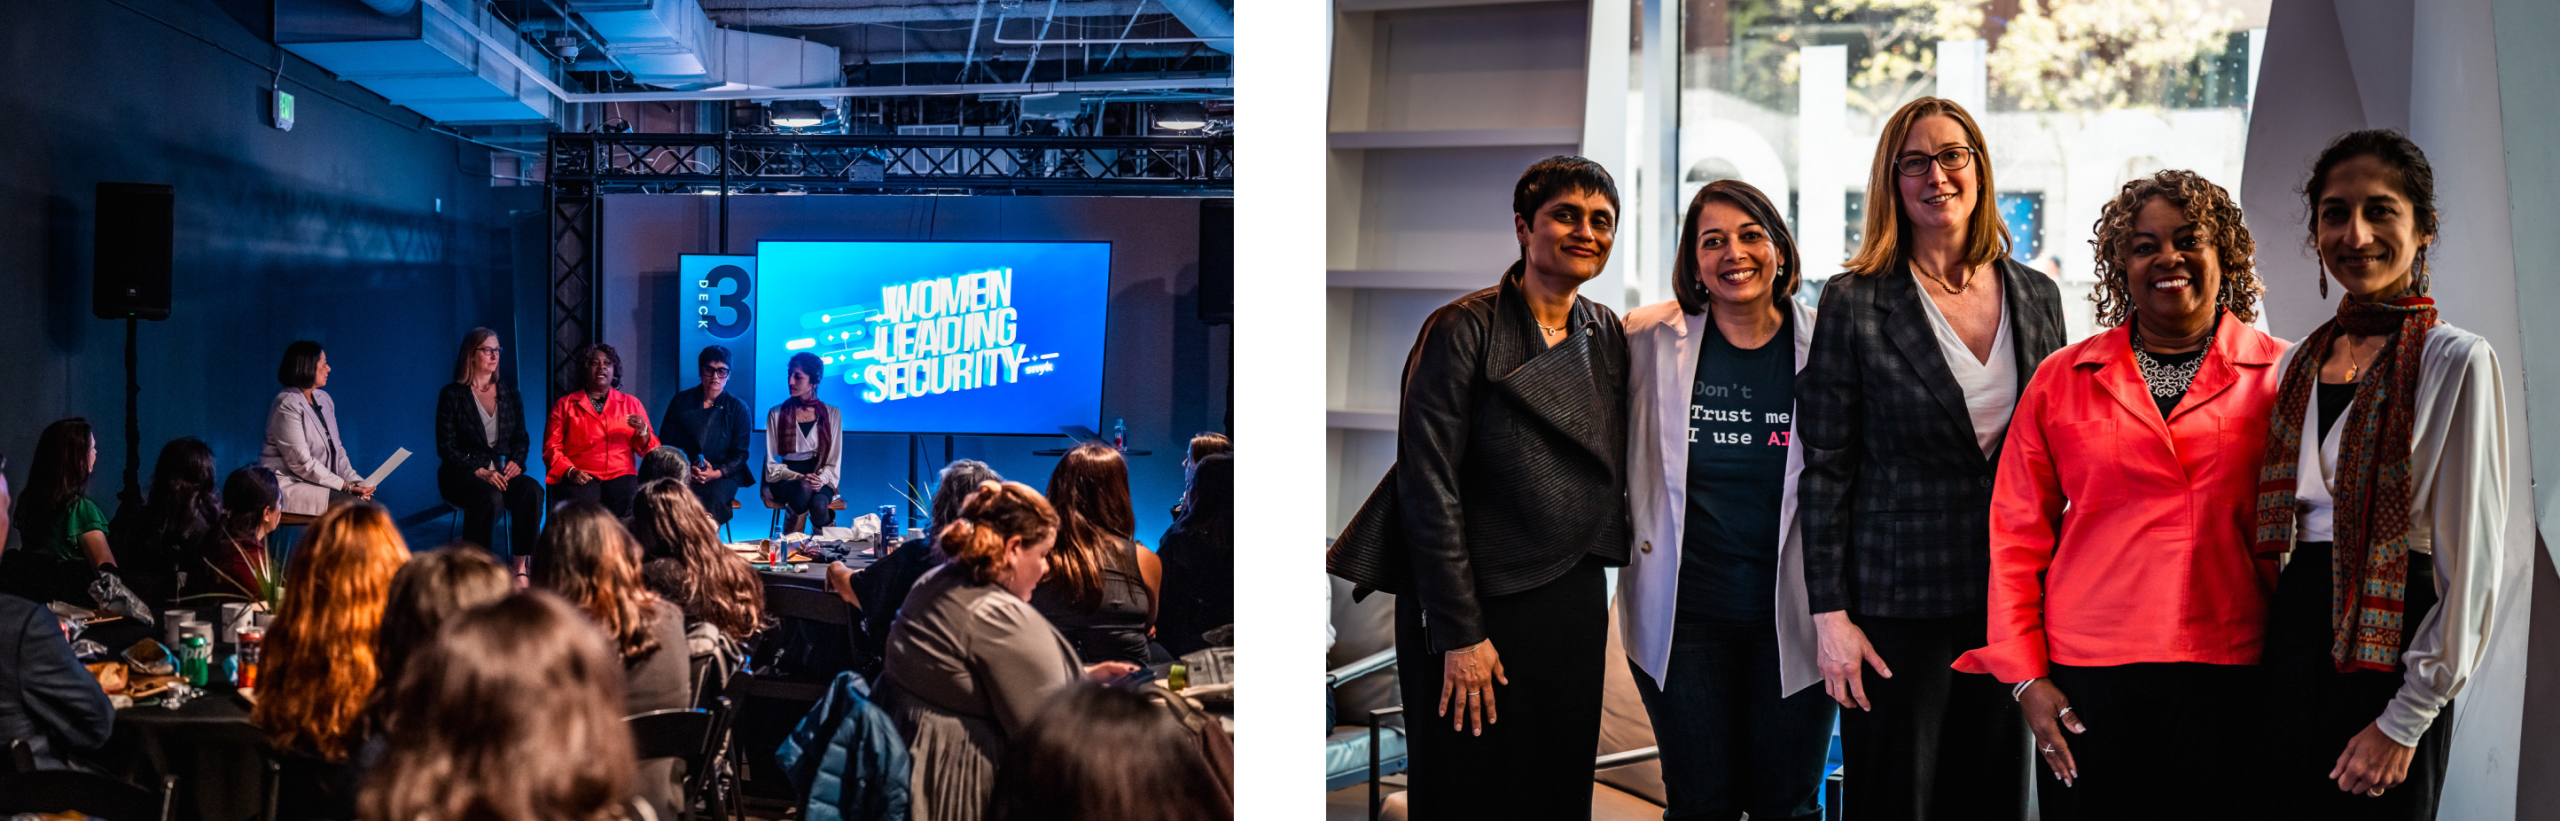
Además de la exposición y las presentaciones, RSAC ofrece valiosas oportunidades para establecer contactos y aprender, y Snyk contribuye activamente a fortalecer la comunidad. Ante la naturaleza dinámica de la ciberseguridad, Snyk reconoce la importancia tanto de la innovación tecnológica como del factor humano. Snyk se compromete a fomentar un entorno más diverso e inclusivo, en particular, dando mayor visibilidad a las voces de las mujeres líderes del sector.
En RSAC, organizamos un panel y almuerzo «Mujeres que lideran la seguridad» con Alyssa Robinson, de HubSpot; Diana Elaine, de The Walt Disney Company; Rupa Parameswaran, de Handshake; y Shuchi Rana, de ServiceNow. Jonaki Egenolf, de Snyk, moderó el panel. El evento promovió una comunidad donde los asistentes, desde profesionales con experiencia hasta quienes recién comienzan su carrera, pudieron intercambiar conocimientos y conectarse con sus pares.
El énfasis de Snyk en crear estos espacios inclusivos garantiza que los asistentes adquieran conocimientos valiosos y desarrollen una red profesional de apoyo.

Con la mirada puesta en Snyk Launch
La IA generativa y las tecnologías relacionadas están transformando el desarrollo y el mantenimiento de aplicaciones, desde la generación automatizada de código hasta la detección avanzada de amenazas. Un desafío clave es garantizar que las mejoras en velocidad y eficiencia no comprometan la seguridad. Snyk Launch 2025 está diseñado para abordar este desafío y ofrecer una base sólida para el desarrollo y las operaciones seguras.
Regístrate ahora para reservar tu lugar y ser parte de esta importante conversación. El futuro del desarrollo seguro de aplicaciones ya está aquí, y Snyk está a la vanguardia. Acompáñanos para descubrir cómo desarrollar con confianza y seguridad en este entorno en evolución.
Asegura tu futuro con IA en Snyk Launch 2025
Únete a Snyk Launch y descubre cómo establecer las bases para desarrollar con seguridad y confianza en la era de la IA.


