Corrige problemas de SCA a escala desde tu terminal con Snyk Remediation Agent en la CLI


29 de mayo de 2026
0 minutos de lecturaLa detección avanzó más rápido que la remediación
Snyk detecta ahora seis vulnerabilidades por cada una que se remedia. NIST informó un aumento del 33 % en las notificaciones de CVE durante el primer trimestre de 2026. Según Gartner, el tiempo promedio para aplicar un parche a una vulnerabilidad alta o crítica es de 55 días (Gartner, “How to Respond to the 2026-2027 Threat Landscape”, 28 de mayo de 2026).
Las correcciones deben avanzar más rápido porque los pendientes de seguridad reciben presión desde tres frentes a la vez:
Los modelos de frontera pueden encadenar hallazgos de baja gravedad que antes se podían ignorar y convertirlos en exploits de día cero funcionales y novedosos. Los problemas que tu equipo podía aceptar de forma segura como un riesgo hace seis meses ya no se pueden ignorar sin peligro.
Los asistentes de programación con IA generan más código y más rápido: actualmente, entre el 65 y el 70 % del código de producción se genera con IA, y casi la mitad contiene vulnerabilidades explotables. La aparición de nuevos problemas avanza a un ritmo vertiginoso, y los equipos de seguridad ya no pueden hacer el triaje manualmente.
La detección con IA está sacando a la luz problemas únicos en un volumen que los equipos de seguridad y desarrollo no están preparados para remediar de manera eficiente.
El panorama de riesgos crece simultáneamente en los frentes de ataque, suministro y detección, lo que significa que la detección no es el cuello de botella. Los equipos de seguridad no necesitan otra herramienta para encontrar riesgos; necesitan herramientas que actúen sobre lo que ya se encontró y reduzcan los pendientes.
El atajo obvio —enviar los resultados del análisis directamente a un asistente de programación y pedirle que “corrija las vulnerabilidades”— resulta ser una trampa. Los modelos de IA pueden identificar el problema, pero no saben a qué versión actualizar, si la compilación fallará, si realmente se puede acceder a la ruta de código vulnerable ni si el paquete al que se va a actualizar aún recibe mantenimiento. Así que obtienes correcciones que compilan, pero quizá no resuelven la CVE; actualizaciones que hacen fallar las pruebas; o PR que introducen más problemas de los que resuelven. Los flujos de trabajo “autónomos”, que supuestamente iban a ahorrar tiempo, ahora hacen que los desarrolladores pierdan aún más tiempo supervisando cada movimiento de la IA.
Snyk está creando Remediation Agent para cerrar esa brecha. Al combinar la capacidad de razonamiento de los modelos de frontera con la inteligencia de seguridad de Snyk, los desarrolladores pueden corregir más problemas con mayor confianza, en más tipos de análisis y usando menos tokens. Las pruebas comparativas muestran una mejora de aproximadamente el 14 % en las tasas de corrección de problemas de SAST y de aproximadamente el 94 % en las tasas de corrección de problemas de SCA al incorporar la experiencia de Snyk al contexto de un modelo de frontera.
Hoy lanzamos una nueva experiencia experimental de CLI para Snyk Remediation Agent, disponible para socios de diseño. Es nuestro primer paso hacia el lanzamiento de una remediación a escala, totalmente autónoma y guiada por inteligencia.
Remediación con Snyk
Snyk fue pionero en la seguridad diseñada para desarrolladores, y Snyk Remediation Agent será el siguiente paso de ese recorrido.
Empezamos con Fix PRs. Son sugerencias deterministas basadas en reglas que ayudan a los desarrolladores a resolver problemas de la cadena de suministro al actualizar a versiones que no sean vulnerables. Cada año se implementan millones de correcciones de esta manera, y eso no va a cambiar. Sin embargo, en la era de la IA y el desarrollo agéntico, no son suficientes para seguir el ritmo.
Luego, Snyk Agent Fix incorporó correcciones de SAST validadas y potenciadas por IA en el IDE y los PR. Hace poco actualizamos la arquitectura de Snyk Agent Fix para mejorar la tasa de corrección. Por sí solo, Claude Sonnet 4.6 obtiene aproximadamente un 72 % en su capacidad para ofrecer remediaciones de SAST seguras y funcionales. El mismo modelo, con el contexto de Snyk que aporta Agent Fix, ofrece a los desarrolladores correcciones “listas para fusionar” en aproximadamente el 82 % de los casos.
Lanzado a principios de este mes para socios de diseño, el comando /snyk-fix dio el siguiente paso: un ciclo de remediación guiado por inteligencia que puedes ejecutar desde cualquier entorno de desarrollo agéntico, como Cursor, Claude Code o Windsurf. Snyk analiza e incorpora el contexto adecuado en tu LLM, que usa los datos propios para generar una corrección específica. Un desarrollador la revisa y la fusiona. Este enfoque con una persona en el ciclo permite hacer correcciones de manera fluida y sincrónica. También nos permite validar la eficacia de nuestras indicaciones para corregir problemas antes de crear algo que requiera mayor confianza de los desarrolladores.
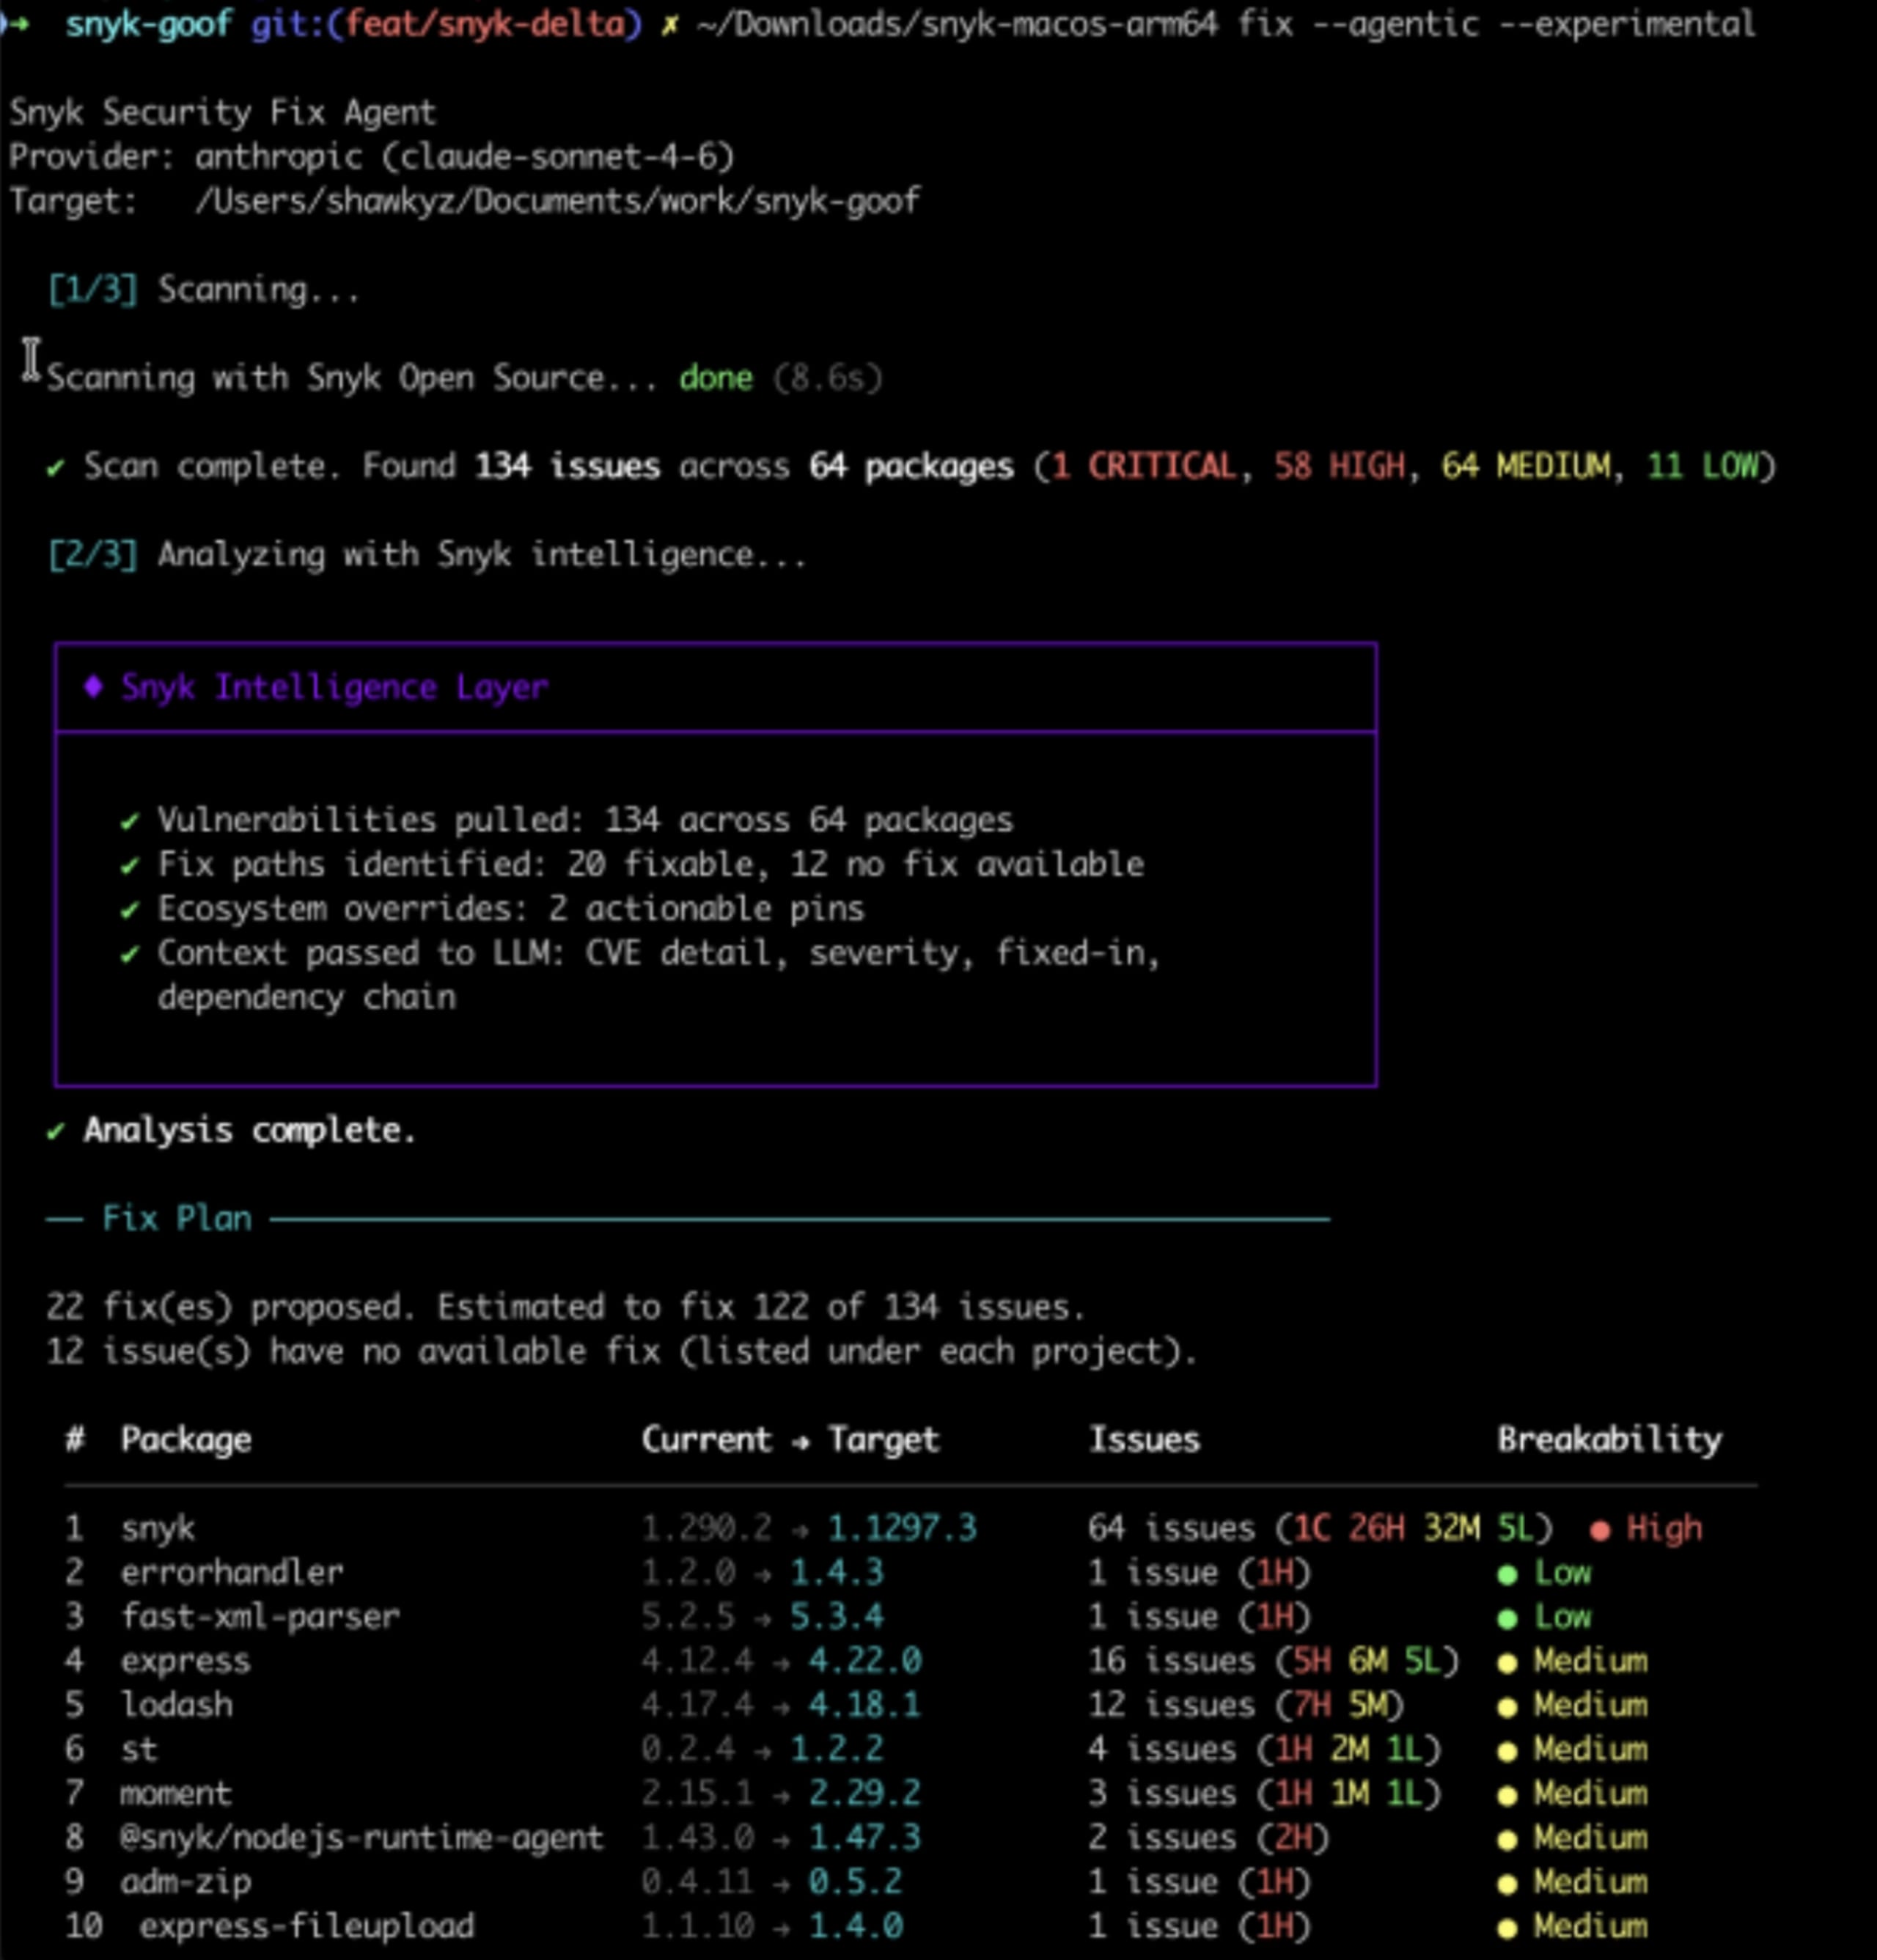
El lanzamiento de la CLI de hoy extiende ese ciclo de remediación a tu terminal. El nuevo Remediation Agent de Snyk puede ejecutarse localmente con modelos de frontera o alojados localmente para remediar problemas en grandes cantidades. Snyk potencia a tu agente con Snyk Security Intelligence y orientación para corregir más problemas con mayor confiabilidad y eficiencia.

Qué sigue:
Un Remediation Agent asíncrono que se ejecute sin que el desarrollador tenga que dar una instrucción, usando un filtro de pendientes, y genere PR completamente validados y listos para fusionar.
Una experiencia de usuario de AppSec que permita a los equipos de seguridad iniciar campañas de remediación sin asignar tareas a los desarrolladores.
Cómo avanzan los clientes de Snyk:
Nuestros clientes más exitosos han adoptado un enfoque por etapas para reducir los pendientes. Empiezan con el triaje manual, pasan a la asistencia de IA con una persona en el ciclo y luego incorporan la automatización asíncrona completa. Este lanzamiento de la CLI está intencionalmente en un punto intermedio. Sigues participando y apruebas cada cambio. A medida que tus equipos de desarrollo se sientan más cómodos usando Snyk y los LLM para remediar problemas, avanzaremos y nos adaptaremos contigo.
Por eso creemos que este paso es importante tanto para nuestros clientes como para nosotros: usaremos esta etapa para perfeccionar la capa de inteligencia antes de pedirle a alguien que confíe en un agente autónomo para fusionar cambios.
Qué incluye la CLI hoy
Cuando ejecutas la CLI experimental en un repositorio, esto es lo que sucede internamente:
Snyk analiza el proyecto y genera un conjunto de hallazgos.
Se activa la capa de inteligencia. Esta capa se encuentra entre los resultados sin procesar del análisis y el LLM; ahí es donde se presenta la mayor parte de los datos de seguridad de Snyk. Para cada hallazgo, proporciona:
El destino exacto de fixedIn: indica qué dependencia actualizar y a qué versión en todo el manifiesto.
Análisis de riesgo de fallas: qué tan probable es que la actualización haga fallar tu compilación y cómo resolverlo.
Reachability: si realmente se llama a la ruta de código vulnerable.
Estado del paquete: si la versión de destino recibe mantenimiento, se usa y es confiable, o si deberías cambiar de paquete.
Contexto previo al análisis de security.snyk.io
Diferencias del registro de cambios para el rango de actualización.
… estructurado para el razonamiento de LLM, no como volcados de JSON sin procesar.
Tu LLM hace el trabajo. El agente ejecuta un ciclo iterativo —propone una corrección, vuelve a analizar y la perfecciona— mientras tú revisas cada cambio. La experiencia actual no depende de un LLM específico, así que puedes usar el tuyo, aunque el rendimiento varía según el modelo.
Snyk verifica. Una corrección solo cuenta como tal cuando un nuevo análisis confirma que se resolvió la vulnerabilidad.
Qué muestran las pruebas comparativas
Realizamos una prueba comparativa controlada en repositorios públicos de código abierto y descubrimos que agregar herramientas y una capa de inteligencia de Snyk a claude-haiku-4-5:
Aproximadamente duplicó la tasa de corrección (de ~23 % a ~45 % en promedio en todos los ecosistemas).
Mejoró las tasas de corrección de problemas de gravedad crítica, alta y media, que pasaron de ~44 % a ~91 %.
Redujo alrededor de un 61 % el costo de tokens por corrección.
Con la inteligencia de Snyk, el agente no necesita descubrir las vulnerabilidades ni determinar cómo corregirlas, y recibe orientación sobre qué actualizaciones incluyen cambios incompatibles.
Pronto publicaremos un análisis más completo con la metodología, gráficos por ecosistema, los modelos más recientes y los datos subyacentes.
Qué significa realmente “experimental”
Queremos ser transparentes sobre el estado actual de Snyk Remediation Agent.
Funciona. Lo probamos en repositorios internos de Snyk y con el grupo inicial de socios de diseño; los resultados han sido lo suficientemente sólidos como para confiarte la herramienta. Pero aún está en sus primeras etapas. La interfaz de usuario cambiará y seguimos agregando señales a nuestra capa de inteligencia. El lanzamiento de hoy cubre SCA; SAST, Container e IaC están en desarrollo activo. Algunos ecosistemas funcionan mejor que otros, y la versión asíncrona que genera PR aún no está disponible.
La llamamos experimental porque preferimos que lo sepas desde el principio. Además, estamos llevando a cabo esta etapa como un programa de socios de diseño, precisamente porque los aspectos que más queremos mejorar, como la experiencia de usuario, la priorización de señales, la cobertura de ecosistemas y los valores predeterminados adecuados para los LLM, son los que queremos conocer a partir de equipos reales que la usen en repositorios reales. Nuestro compromiso es iterar rápidamente y adaptarnos a medida que evolucionen la industria y sus necesidades.
Participa
Si tienes pendientes que quieres empezar a reducir y te interesa conversar con regularidad sobre lo que funciona y lo que no, comunícate con el equipo de cuentas de Snyk para que te consideren para el programa de socios de diseño de Remediation Agent. No hay funciones de pago ni requisitos de acceso: solo tienes que estar dispuesto a probar la CLI con tu propio código, darnos comentarios sinceros y ayudar a definir los próximos pasos.
El recorrido completo de la remediación, desde las correcciones guiadas por inteligencia de hoy hasta los PR totalmente autónomos y listos para fusionar de mañana, se construirá junto con nuestros socios de diseño. Nos encantaría que participaras.
Empieza a proteger el código generado por IA
Crea tu cuenta gratuita de Snyk para empezar a proteger el código generado por IA en minutos. O agenda una demostración con un experto para descubrir cómo Snyk puede adaptarse a tus necesidades de seguridad para desarrolladores.