Snyk Container obtiene la certificación «VMware PKS Ready para socio» para encontrar y corregir vulnerabilidades en cargas de trabajo de contenedores

17 de abril de 2020
0 minutos de lecturaNos entusiasma compartir que Snyk Container ahora está certificado para usarse con VMware PKS y está disponible en VMware Marketplace. El monitor de Kubernetes de Snyk, que forma parte del producto Snyk Container, se integra con tus clústeres de VMware Enterprise PKS, lo que te permite supervisar las cargas de trabajo recién implementadas o actualizadas e identificar vulnerabilidades en las imágenes de contenedor y configuraciones asociadas que podrían reducir su seguridad.
Detecta problemas en contenedores durante el desarrollo y en producción
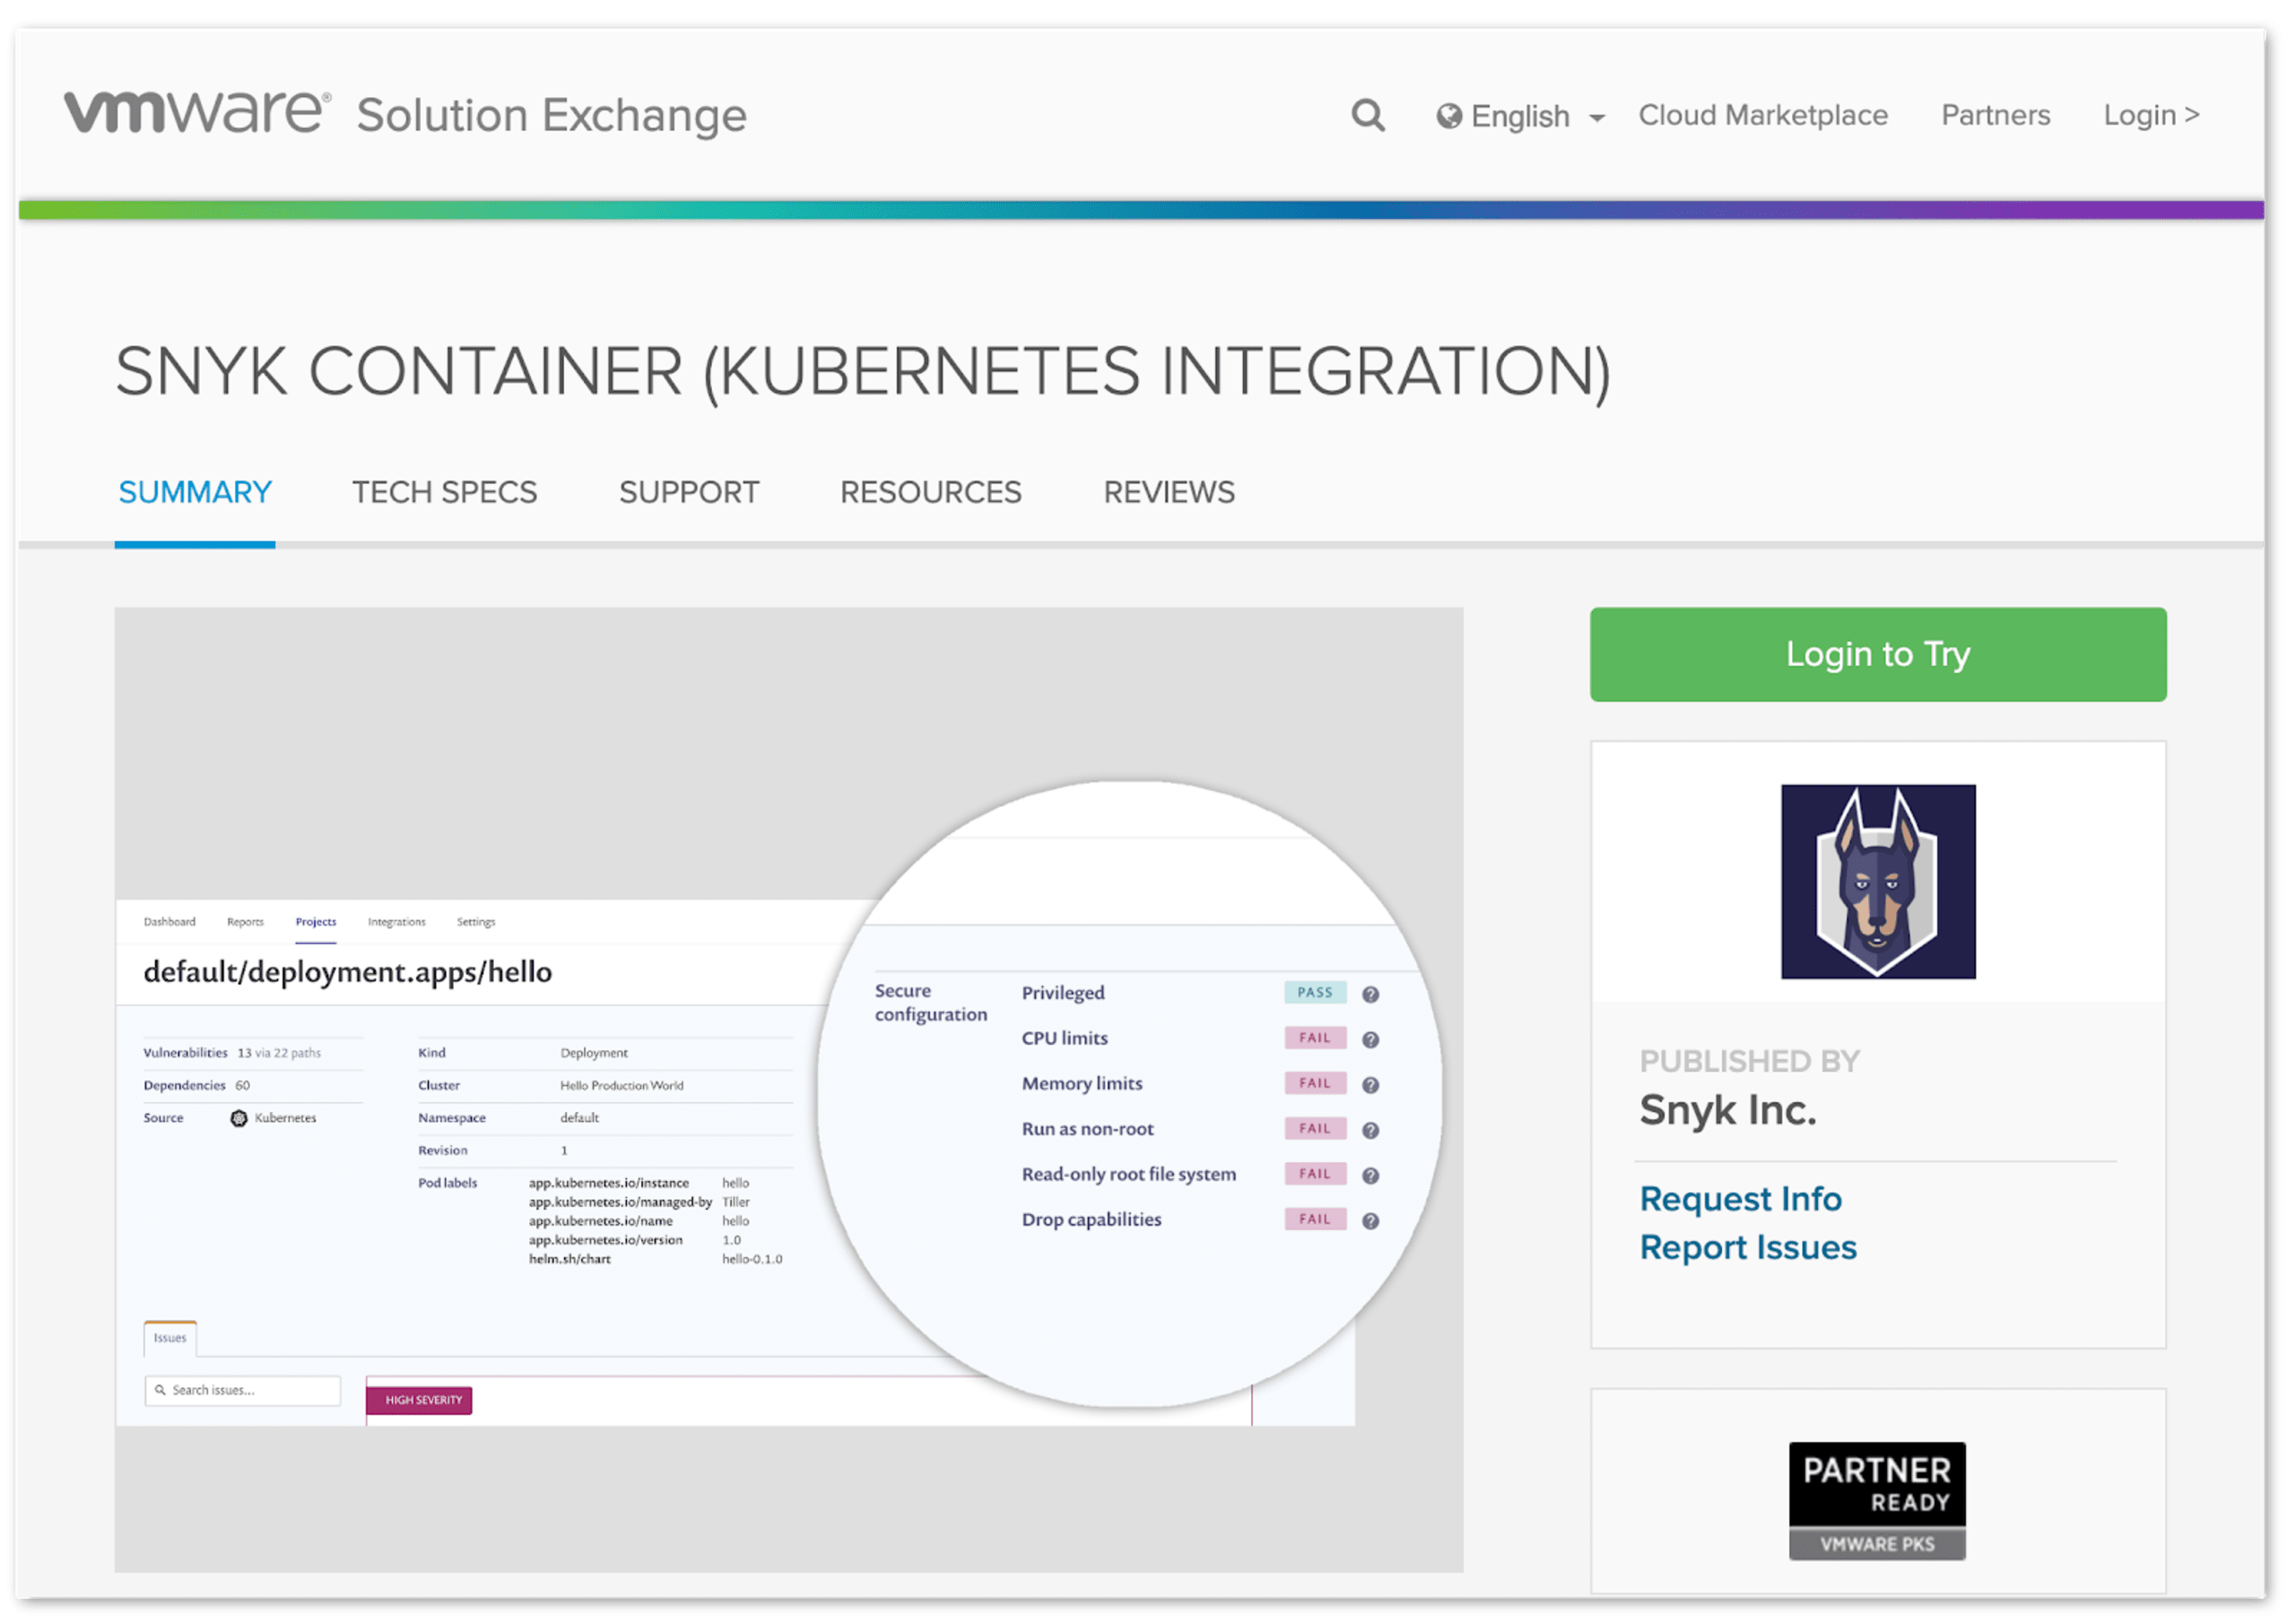
A medida que se implementan o modifican cargas de trabajo en tus clústeres PKS, Snyk detecta y analiza las imágenes de contenedor subyacentes para encontrar vulnerabilidades, además de brindar información sobre problemas de configuración de los pods en ejecución que podrían reducir la seguridad de esas cargas de trabajo. Snyk ofrece protección continua después de analizar las cargas de trabajo, para que siempre tengas información actualizada sobre las vulnerabilidades de tus aplicaciones en producción. Además, los detalles de configuración de los pods te ayudan a priorizar dónde enfocar tus esfuerzos de corrección. La integración de Snyk Container con los clústeres PKS hace que estos informes sean claros, como se muestra en el ejemplo a continuación.

Antes de implementar las cargas de trabajo en tus clústeres PKS, puedes usar Snyk Container para analizar imágenes de contenedor en varios puntos adicionales: en los equipos de los desarrolladores, en tus pipelines de CI/CD y en los registros de contenedores, como se muestra en el diagrama a continuación.

Orientación de corrección fácil de seguir para vulnerabilidades en contenedores
El enfoque de Snyk, pensado para desarrolladores, va más allá de ofrecer informes de vulnerabilidades y facilita la resolución de problemas de seguridad. Snyk detecta vulnerabilidades y brinda orientación práctica inmediata para que los desarrolladores corrijan problemas en contenedores. Para empezar, Snyk muestra recomendaciones para actualizar la imagen base del contenedor:

Snyk también proporciona detalles sobre las capas y dependencias, así como el contexto del Dockerfile para las capas del usuario en las imágenes de contenedor, para que puedas entender rápidamente dónde podrías estar incorporando componentes vulnerables en tus imágenes:

Corrige vulnerabilidades en dependencias de código abierto con remediación automatizada
Por último, pero no menos importante, el código de tu aplicación es una de las partes más importantes que se ejecutan en tus contenedores y probablemente dependerá cada vez más de componentes de código abierto. Snyk también te ayuda a encontrar rápidamente problemas de seguridad en tus dependencias de código abierto y puede automatizar la remediación mediante la integración directa con tus repositorios de código fuente.

Comienza a usar Snyk en PKS
¡Todas estas funciones ya están disponibles para los clientes de VMware PKS!
Si aún no tienes una cuenta de Snyk, puedes registrarte y usar Snyk gratis para analizar imágenes de contenedor y dependencias de código abierto.
Encontrarás instrucciones y detalles para integrar Snyk con tus clústeres PKS en VMware Marketplace.
¿Quieres ver una demo o hacer alguna pregunta? Nos encantaría saber de ti.
¡Mantente protegido!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.


