Anunciamos la guía de seguridad de Snyk y Docker para desarrolladores

18 de noviembre de 2020
0 minutos de lecturaAhora que quizá estás viendo los primeros resultados de análisis de vulnerabilidades en contenedores, probablemente ya descubriste algunos problemas… ¡tal vez muchos más! Puede ser abrumador recibir una lista de decenas o cientos de vulnerabilidades al analizar una imagen. ¡No te preocupes! para sentar las bases para abordar estos problemas. Y nos complace anunciar la publicación de la Guía de seguridad de contenedores para equipos de desarrollo.
Snyk Container te ayudará a descubrir qué hay en tus imágenes de contenedor, cómo un desarrollador —que quizá no sea experto en los riesgos de seguridad de los contenedores y los sistemas operativos— puede solucionar estos problemas y dónde debes concentrar tus esfuerzos entre las muchas vulnerabilidades que podrías encontrar.
Una guía práctica para desarrolladores
Hay muchas listas de buenas prácticas para crear contenedores seguros, pero suelen incluir un único punto que dice algo como «Analiza en busca de vulnerabilidades en los contenedores». La idea es buena, pero el problema es: ¿qué haces cuando ya conoces todas esas vulnerabilidades? De hecho, la pregunta sobre qué hacer después no es exclusiva de las vulnerabilidades en contenedores. Esa es una de las razones por las que nuestra empresa se llama Snyk: «So Now You Know...» (Ahora ya lo sabes).
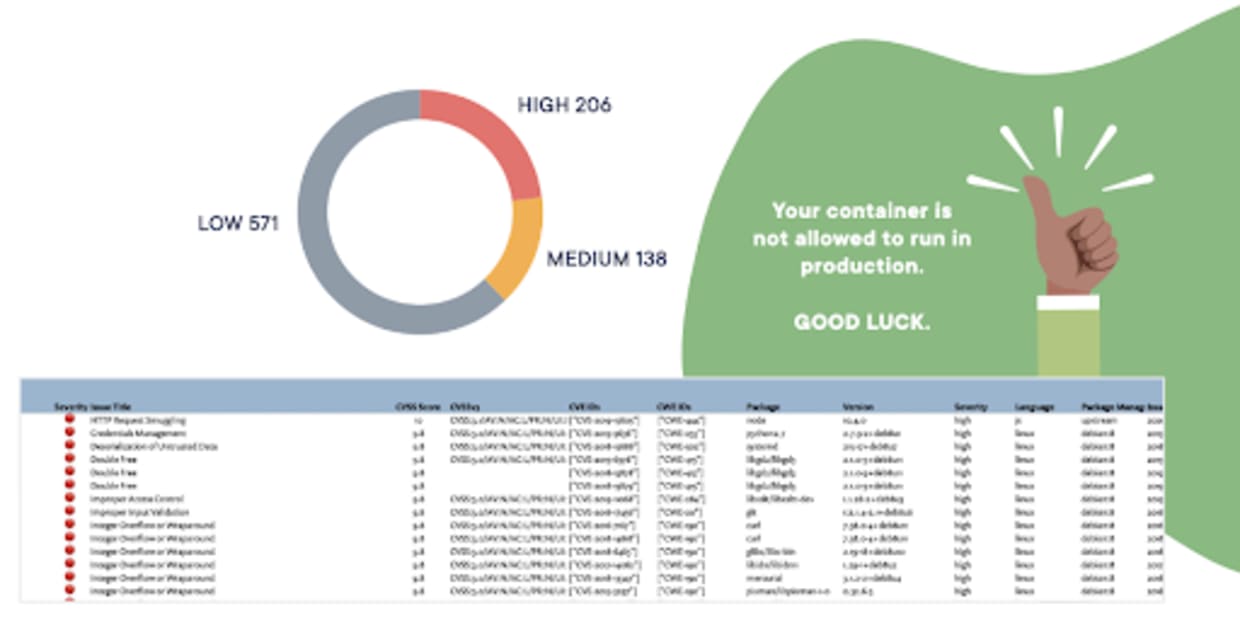
Ahora ya sabes que tienes vulnerabilidades en tus contenedores… ¿qué haces al respecto?
Aunque creemos que nuestros productos resuelven algunos obstáculos técnicos, también hay un aspecto educativo relacionado con las personas y los procesos que no es tan fácil integrar en un producto. Ahí es donde entra esta guía. Te presentamos un punto de partida para crear un proceso que permita abordar las vulnerabilidades en contenedores, sin importar qué herramientas uses para crear o analizar imágenes de contenedor.
Ofrecemos una descripción general del amplio tema de la seguridad de contenedores y luego profundizamos en el área específica de la seguridad de las imágenes de contenedor. Después, describimos un proceso para abordar las vulnerabilidades en contenedores y compartimos algunos ejemplos de flujos de trabajo de DevSecOps que otras organizaciones han implementado con éxito para crear imágenes seguras en colaboración. También explicamos cómo mantener seguro tu propio código dentro de un contenedor, por qué deberías usar imágenes oficiales de Docker y cómo elegir las mejores imágenes base desde una perspectiva de seguridad.
Sugerencia: ¡nuestros productos te ayudarán mucho con esto!
¡Y no te preocupes! No es solo un manual de procesos. También incluye muchos ejemplos y código.
Cuéntanos qué te parece
Esperamos que esta Guía de seguridad de contenedores para equipos de desarrollo te sea útil al comenzar a implementar prácticas para analizar imágenes de contenedor. Esta guía presenta buenas prácticas, y para mantenerla actualizada necesitamos que nuestros usuarios sigan compartiendo sus comentarios.
Si tienes una buena práctica que crees que deberíamos incluir, contáctanos en el sitio de Snyk Community y cuéntanos.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.