Protege Artifactory con Snyk

Or Fattal

19 de agosto de 2019
0 minutos de lecturaNos entusiasma compartir que, desde hoy, puedes asegurarte de que no se usen artefactos vulnerables en tu organización con el plugin de Artifactory de Snyk.
Snyk como guardián de Artifactory
El plugin de Artifactory de Snyk permite que tu equipo defina el nivel de seguridad deseado y lo aplique en toda la organización. El plugin impide que el equipo use artefactos que no cumplan con la política definida. Así, puedes acelerar el desarrollo al detectar vulnerabilidades en las primeras etapas del flujo de trabajo.
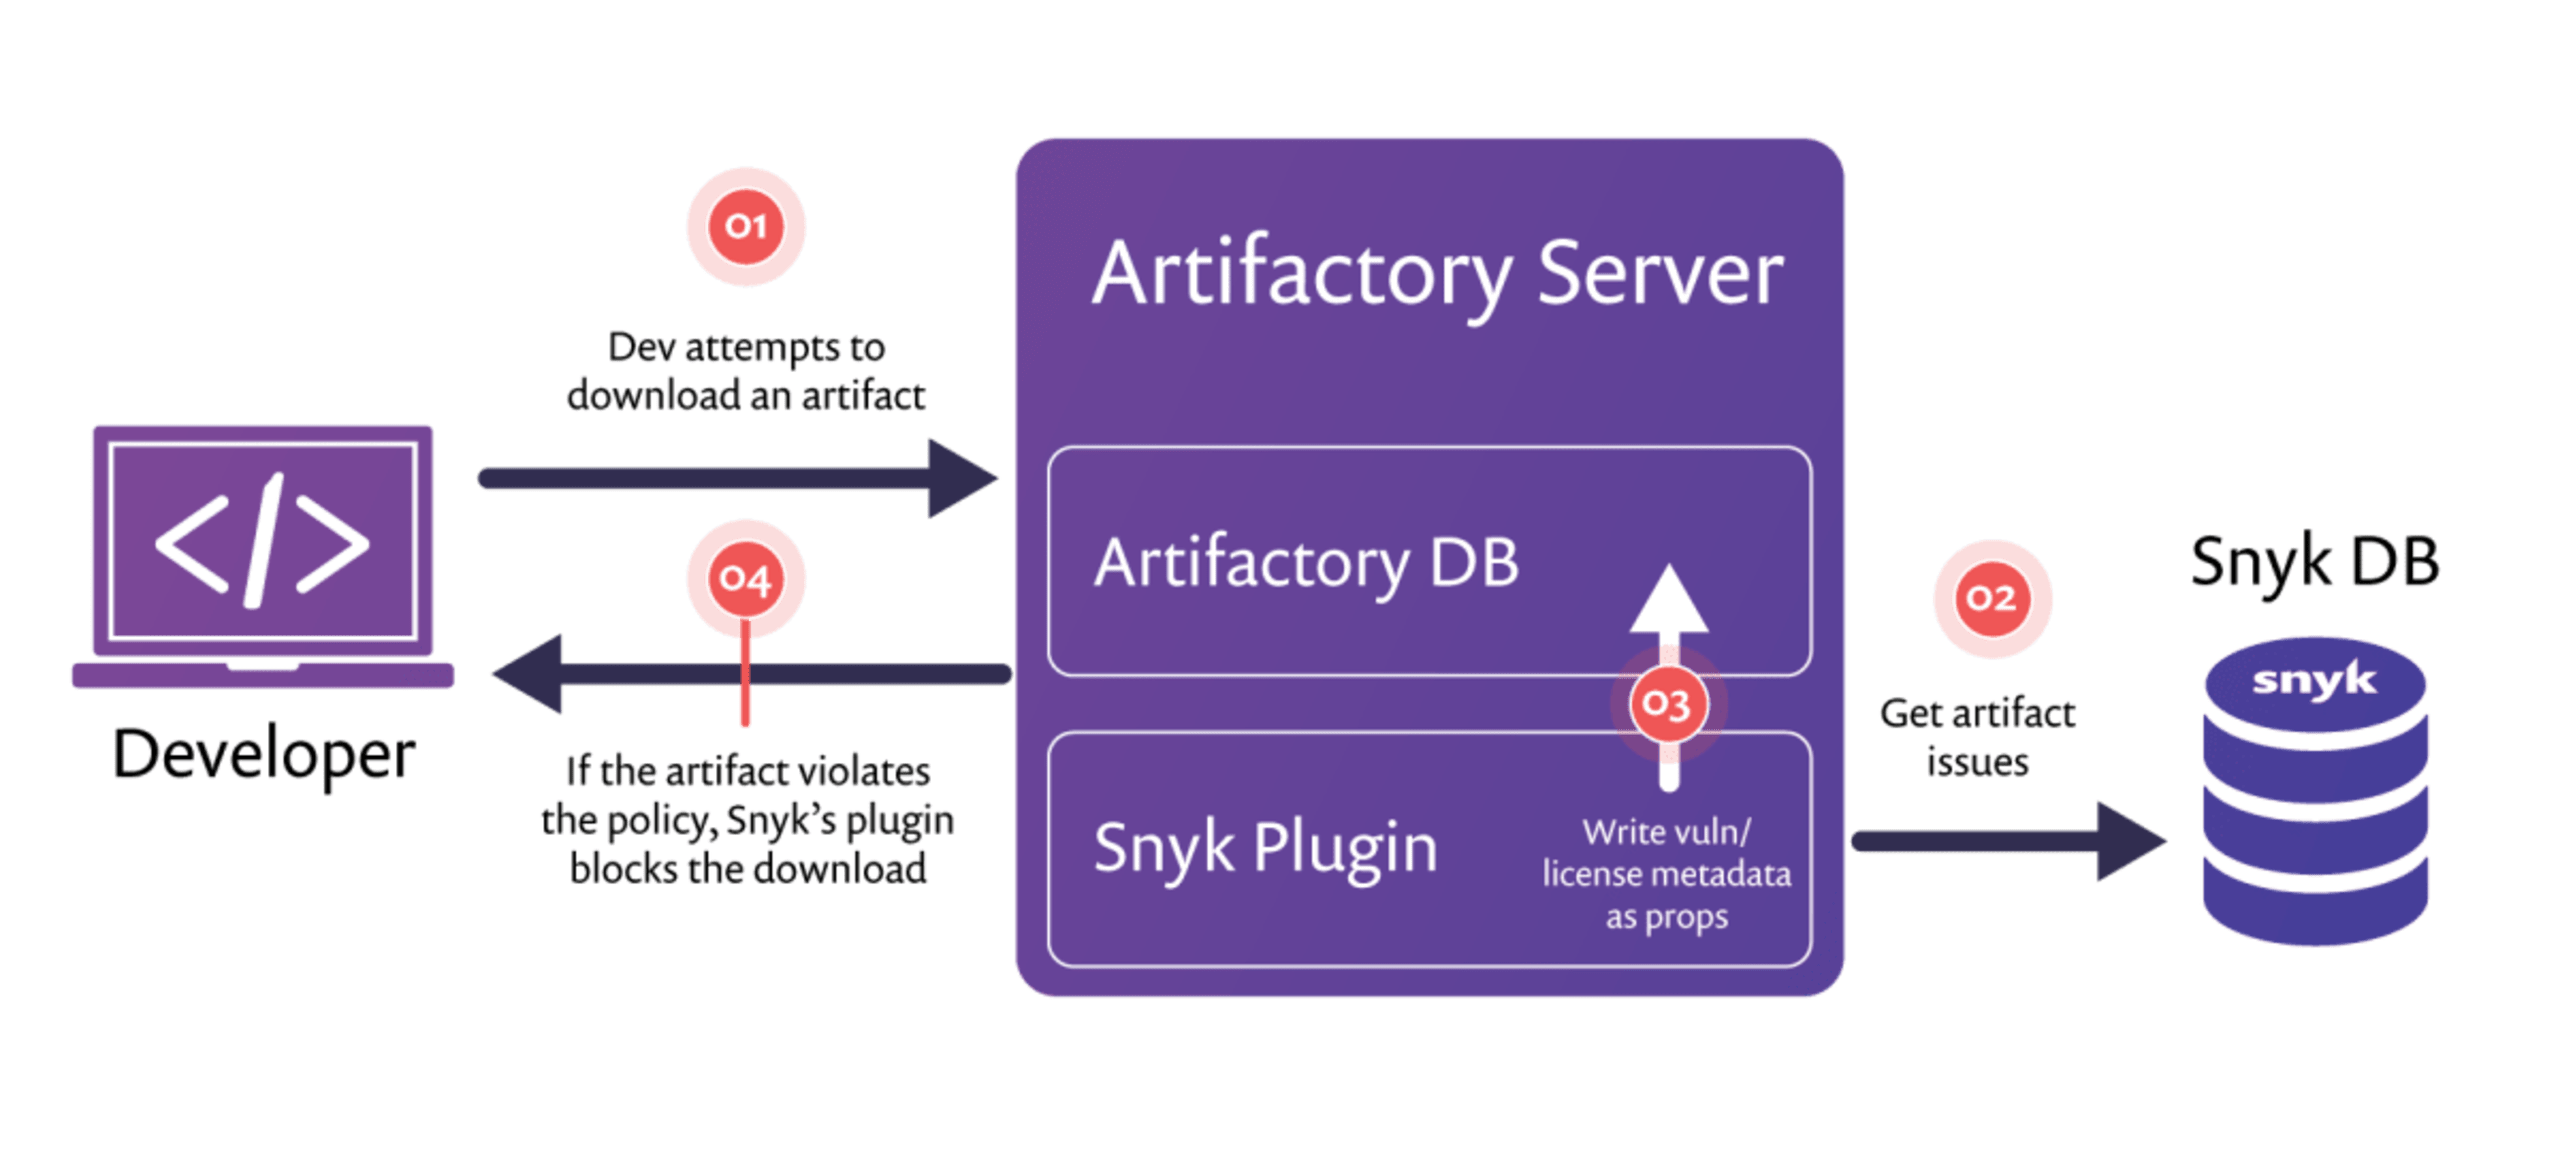
El plugin funciona como una barrera de seguridad y se ejecuta en tu servidor de Artifactory. Cada vez que alguien de tu organización intenta descargar un artefacto, el plugin de Artifactory de Snyk analiza la biblioteca solicitada y la compara con nuestra extensa base de datos de vulnerabilidades para verificar si tiene vulnerabilidades de seguridad. Además, el plugin también verifica que la licencia de la biblioteca cumpla con la configuración de cumplimiento de licencias. Si detectamos vulnerabilidades o problemas de licencias en el artefacto solicitado, bloquearemos automáticamente la descarga y agregaremos la información pertinente al servidor de Artifactory como metadatos del artefacto.
La siguiente ilustración explica cómo funciona el plugin, paso a paso:
Enriquece los artefactos con metadatos prácticos
Snyk proporciona a los administradores toda la información necesaria para evaluar y tomar medidas con respecto a cada artefacto. Cada vez que Snyk analiza las vulnerabilidades y los problemas de licencias de un artefacto, los resultados se guardan en el servidor de Artifactory como propiedades adicionales del artefacto. Al revisar los resultados, los administradores pueden evaluar los problemas detectados y determinar cómo proceder antes incluso de usar el artefacto.
La siguiente imagen muestra cómo aparecen los resultados de las pruebas de Snyk en la pestaña Properties de un artefacto:

Permite que los administradores controlen qué se admite y qué noSnyk permite que los administradores controlen qué artefactos deben bloquearse y cuáles no. Como parte de la configuración del plugin, pueden definir una política global de bloqueo y especificar qué niveles de gravedad de las vulnerabilidades y los problemas de licencias deben impedir la descarga de artefactos. Los niveles de gravedad se configuran por separado para las vulnerabilidades de seguridad y los problemas de licencias. Cuando se bloquea un artefacto por infringir una política, el administrador de Artifactory puede omitir la política global para ese artefacto en particular y permitir que los desarrolladores lo descarguen de todos modos.
La siguiente imagen muestra cómo se configuran los umbrales de gravedad en el archivo de configuración del plugin:

Con tecnología de la base de datos de vulnerabilidades y licencias de Snyk
El plugin de Artifactory de Snyk utiliza la completa base de datos de vulnerabilidades de seguridad de código abierto de Snyk. Nuestra base de datos se considera la más completa del sector. Empresas como Google y Microsoft la eligieron para proteger sus sistemas, y contiene un 67 % más de vulnerabilidades que las bases de datos públicas.
Empieza a proteger desde las primeras etapas del proceso
Con esta protección nativa de tu registro privado, los usuarios de Artifactory pueden aprovechar la cobertura de seguridad integral de Snyk, que protege el proceso de desarrollo desde la escritura del código hasta la implementación. Snyk ofrece de forma exclusiva información de seguridad nativa en las propias herramientas de desarrollo, como IDE, Git y herramientas de compilación, además de soluciones prácticas de un solo clic para las alertas.
¿Cómo empezar?
El plugin de Artifactory de Snyk funciona con cualquier lenguaje compatible con nuestra API de pruebas: NPM, Maven, Ruby, Gradle, SBT y PIP; próximamente también será compatible con .Net, PHP y GO (dep y vendor). Empezar es muy fácil: solo tienes que descargar el archivo del plugin desde nuestro repositorio en GitHub y extraerlo en la carpeta plugins de tu servidor de Artifactory. Encontrarás más información en la documentación del plugin de Artifactory.
¡Mantente protegido!

