Protege tus aplicaciones de Kubernetes con Snyk Container
12 de noviembre de 2019
0 minutos de lecturaAnteriormente, hablamos sobre cómo implementar la seguridad de contenedores en todo el SDLC y analizamos las ventajas y desventajas de hacer pruebas de forma local, en tu pipeline de CI/CD, en tu registro y en tu clúster de Kubernetes. Con la nueva integración de Kubernetes en Snyk Container, buscamos facilitar ese último paso y acercar esa información a los desarrolladores para que puedan corregir vulnerabilidades más rápido y habilitar la seguridad de Kubernetes.
Encuentra aplicaciones de Kubernetes vulnerables con Snyk
Snyk ya permite analizar imágenes en tus pipelines de integración continua e importar imágenes directamente desde tus registros de contenedores. Nuestra nueva integración de Kubernetes extiende esta capacidad a tu clúster. Para habilitar la integración, instala un controlador en tu clúster mediante nuestro Helm Chart. El controlador tiene acceso de lectura a la API de Kubernetes y detecta tus cargas de trabajo y las imágenes que utilizan.
El controlador envía la información a Snyk, donde puedes importar cargas de trabajo específicas para que las analicemos y generemos informes.
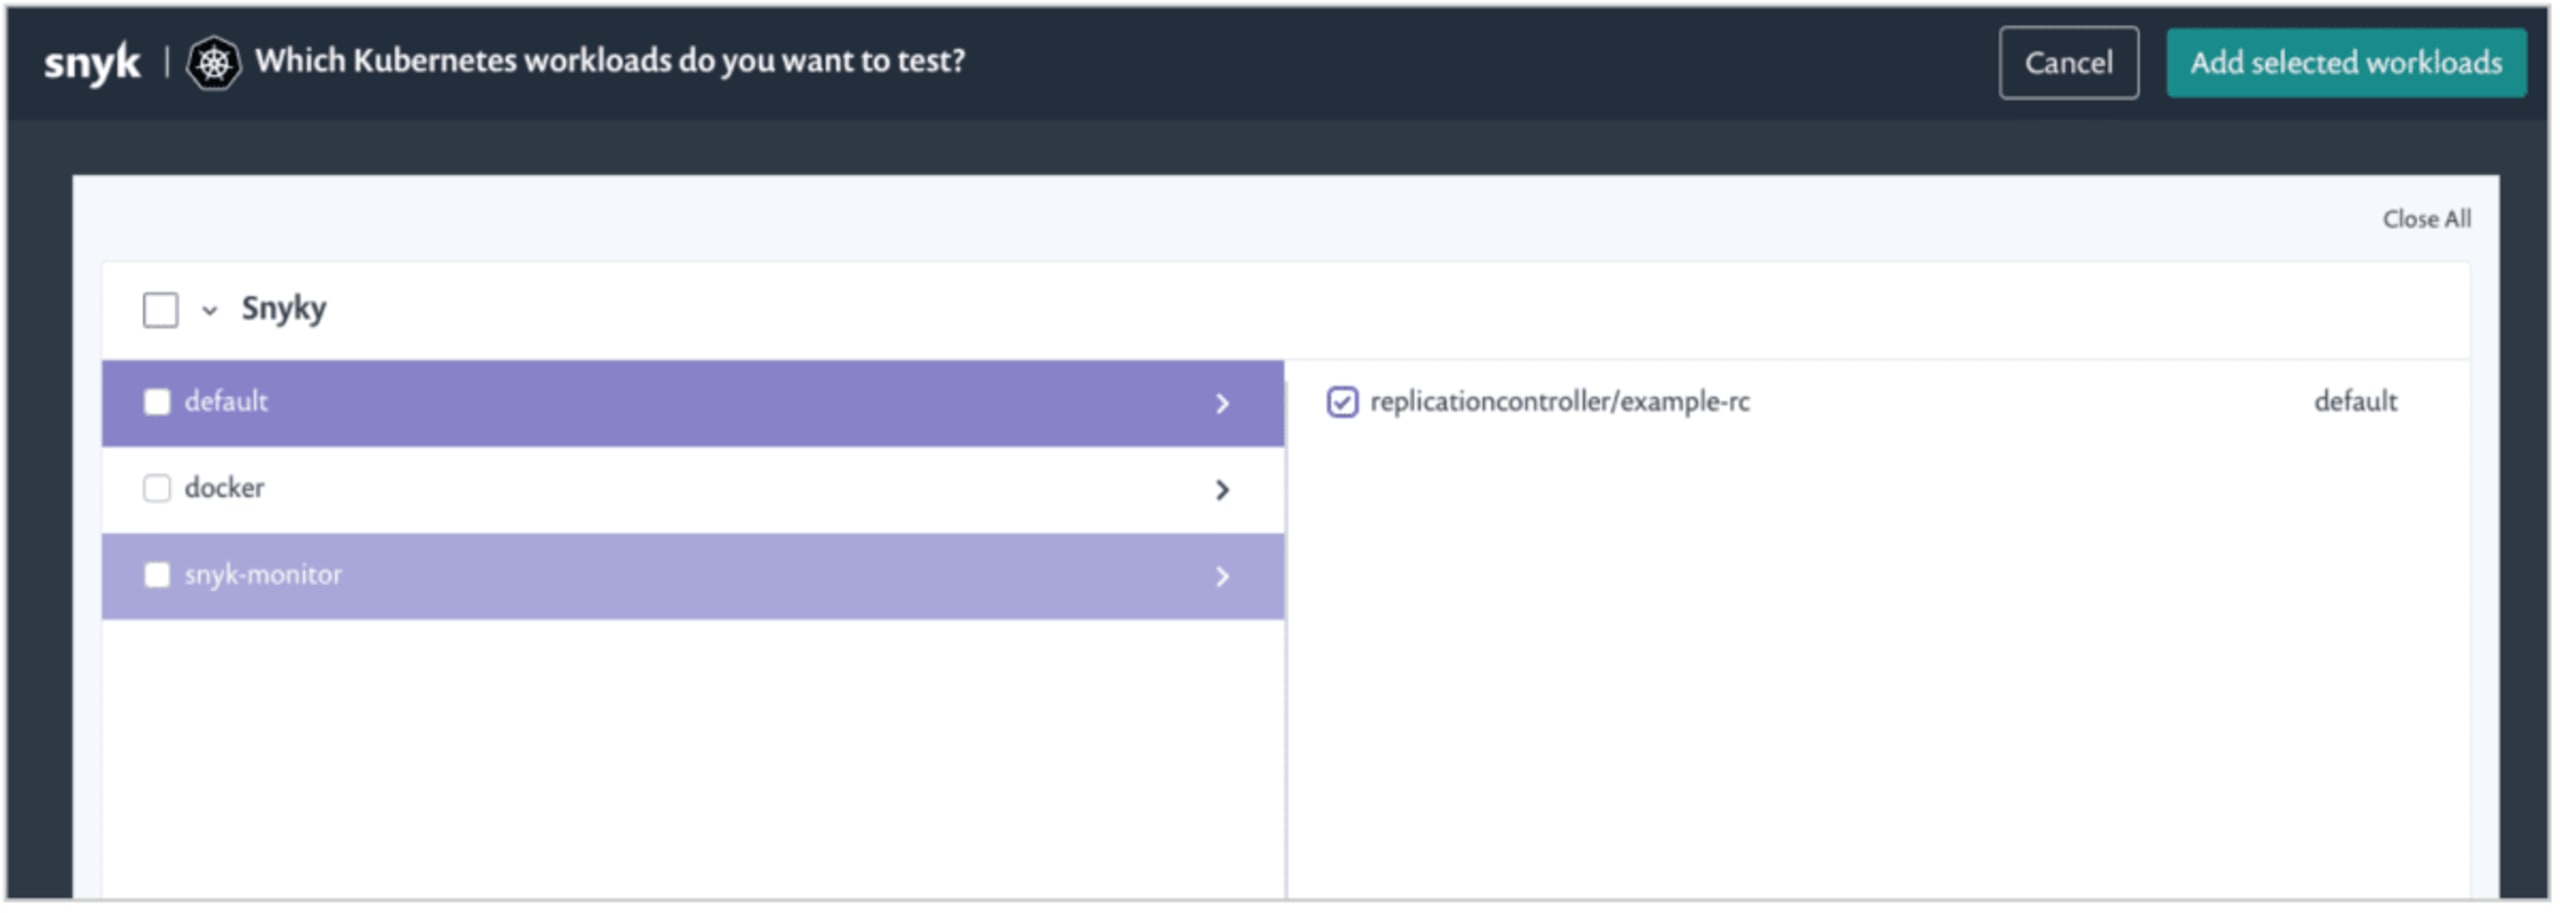
Una vez que importes algunas de tus cargas de trabajo, Snyk mostrará información sobre las vulnerabilidades de las imágenes, junto con algunos metadatos (por ejemplo, en qué clúster se ejecuta la carga de trabajo y qué tipo de carga de trabajo es).

Seguridad de las cargas de trabajo, no solo de las imágenes
Una carga de trabajo específica de Kubernetes puede tener decenas o cientos de pods, e incluso más contenedores individuales. Sin embargo, desde la perspectiva de los desarrolladores, estos son detalles de implementación de la plataforma. Enfocarse en los datos de vulnerabilidades de cada contenedor ignora esto y no se ajusta a la abstracción que usan los desarrolladores, probablemente un Deployment, CronJob, ReplicationController, etc.
Observar únicamente las imágenes del clúster también omite contexto que podría ser importante para comprender el riesgo y saber qué aplicaciones están realmente afectadas.
Por ejemplo, cuando Snyk importa tus cargas de trabajo de Kubernetes, recopilamos información importante sobre la configuración de seguridad junto con las vulnerabilidades de las imágenes.
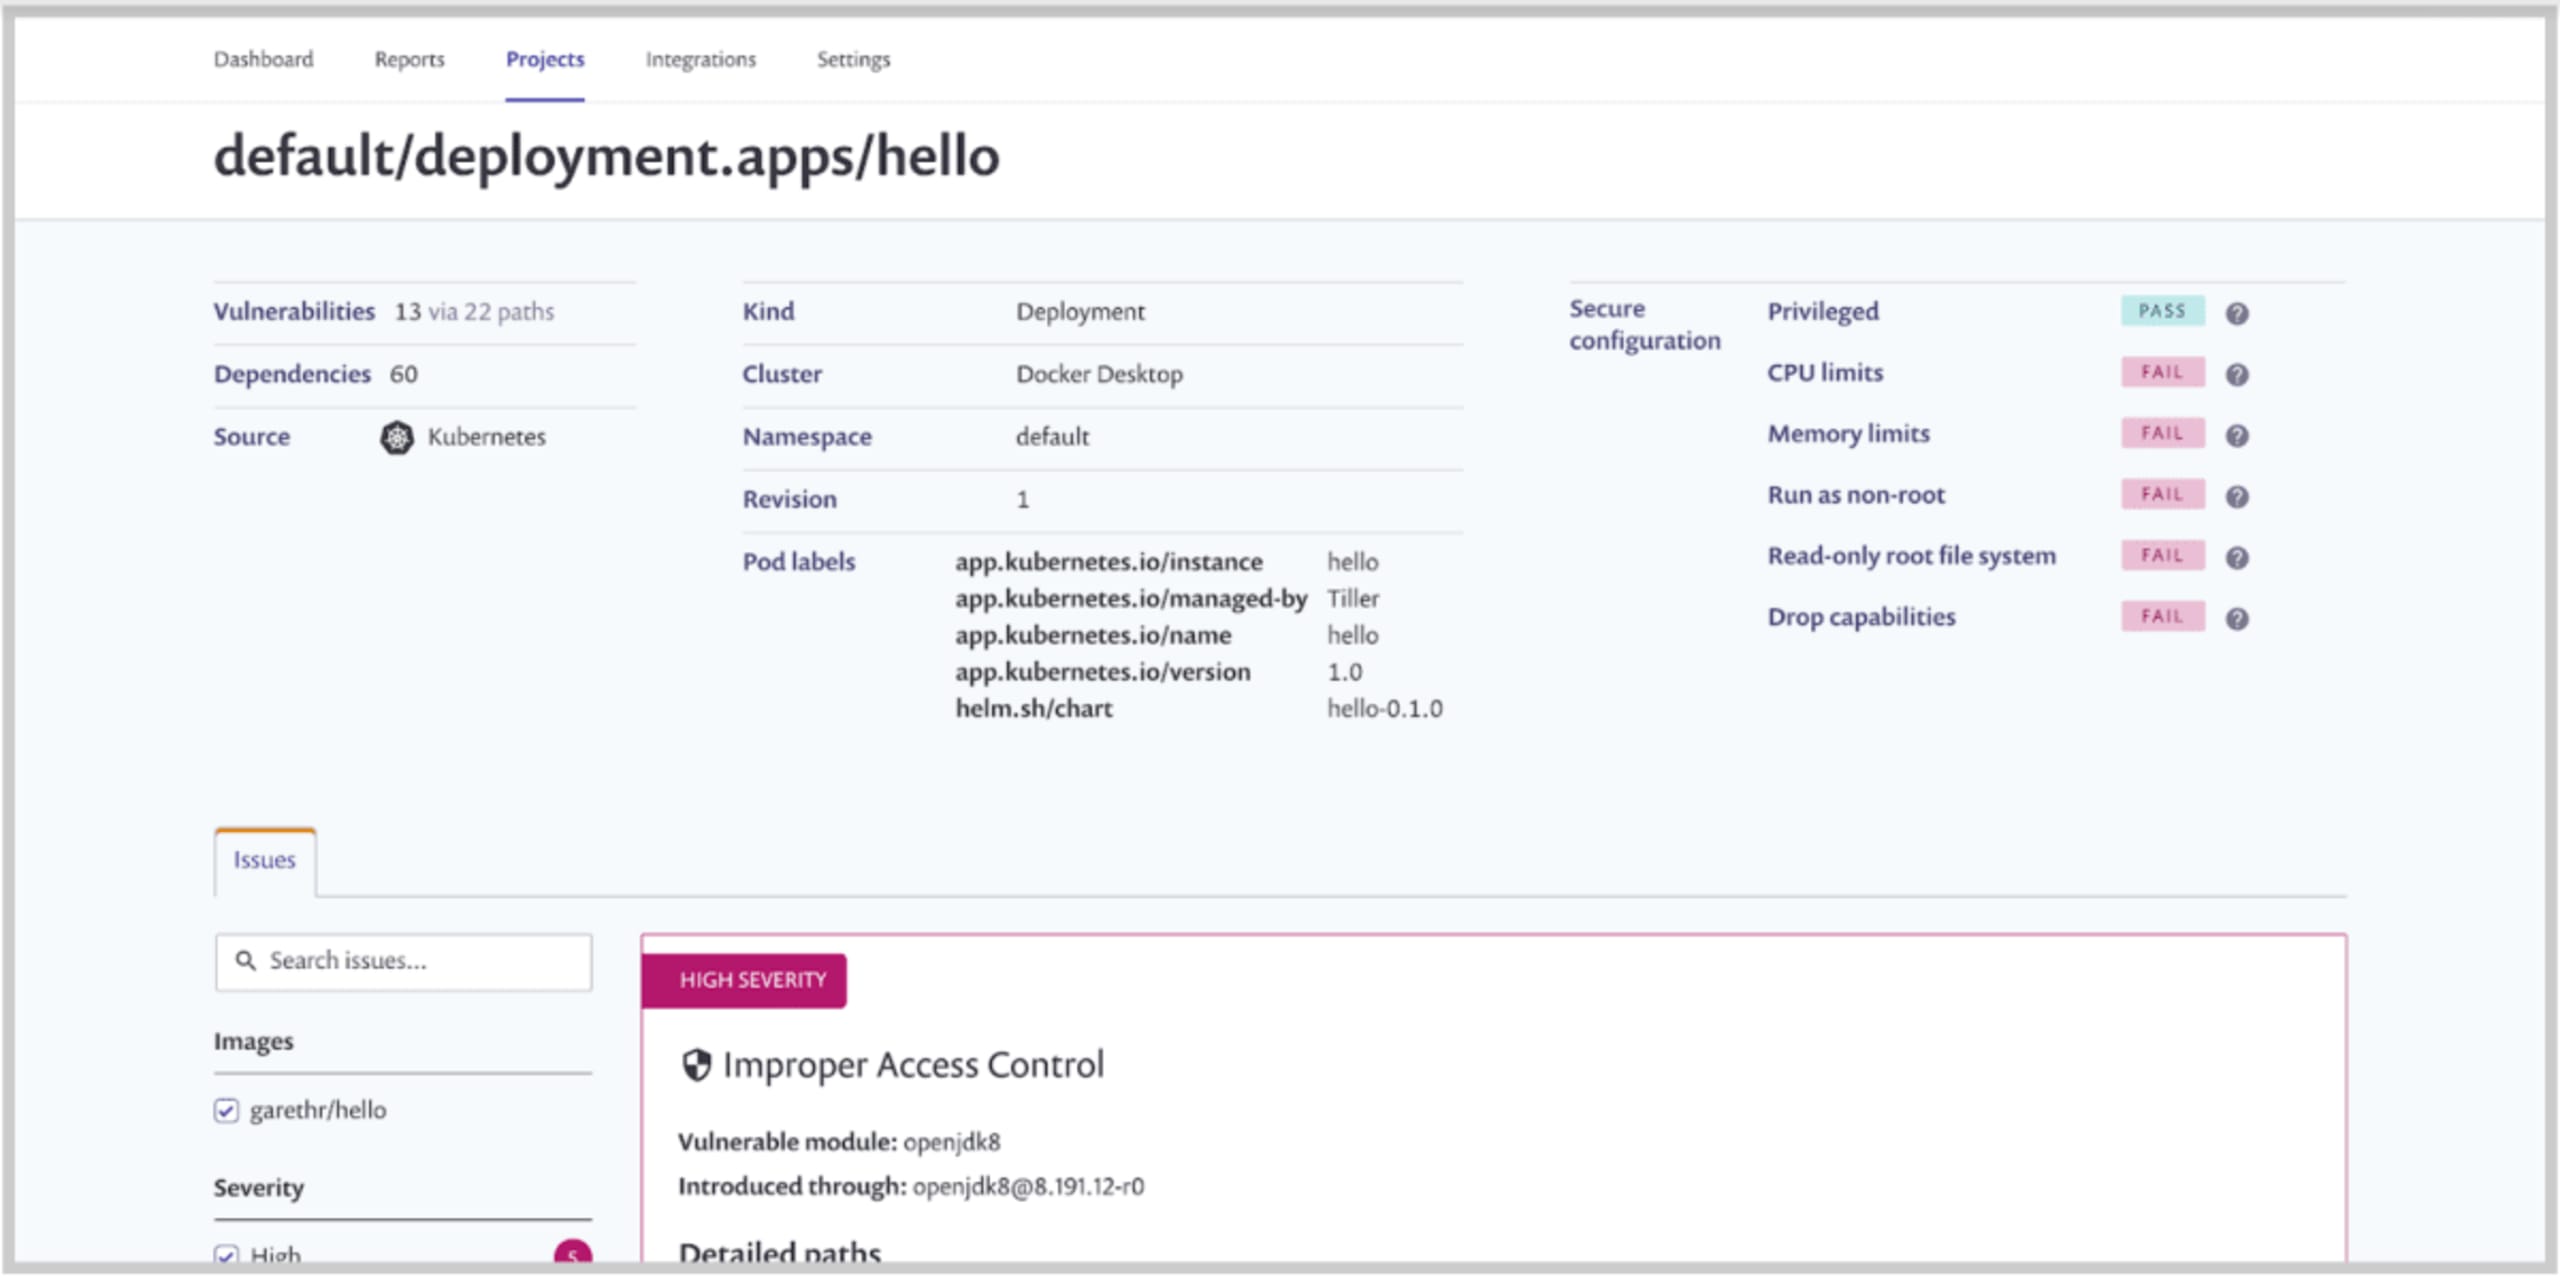
De un vistazo, esta información debería ayudarte a entender qué cargas de trabajo se beneficiarían de cambios en la configuración para protegerlas mejor. Detectaremos las cargas de trabajo que no eliminan capacidades, no tienen límites de CPU y memoria (que pueden ayudar a mitigar ataques de denegación de servicio), no usan sistemas de archivos de solo lectura y más.
Conclusiones
La integración de Kubernetes de Snyk está disponible para clientes de pago como parte del producto Snyk Container. Tenemos muchas ideas para desarrollar esta función inicial, como hacer que el controlador sea más configurable, ampliar las capacidades de generación de informes y usar la información de configuración para priorizar vulnerabilidades, entre otras. Consulta la documentación para conocer todos los detalles y cuéntanos qué te parece.
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.


