Protege las imágenes de contenedor directamente desde tus registros
Liron Lifshitz-Yadin

30 de abril de 2019
0 minutos de lecturaNos alegra compartir que seguimos ampliando nuestra oferta de gestión de vulnerabilidades en contenedores. Ahora también se integra con los registros de imágenes de contenedor.
Prueba, monitorea y corrige imágenes vulnerables
Con las nuevas integraciones de registros de contenedores de Snyk, puedes analizar tus imágenes de contenedor en busca de vulnerabilidades directamente desde tus registros. También puedes monitorear las imágenes del registro para detectar vulnerabilidades recién divulgadas.
Snyk ofrece recomendaciones de corrección cuando se detectan vulnerabilidades. Si incluyes tu Dockerfile en la prueba, Snyk también te ofrece recomendaciones prácticas para corregir la imagen base.
Docker Hub es el primer registro de contenedores con el que podemos integrarnos. Pronto ofreceremos integraciones adicionales, incluidas Azure Container Registry (ACR), Amazon Elastic Container Registry (ECR), Google Container Registry (GCR) y Jfrog Artifactory.
Empoderamos a los desarrolladores
Con la incorporación de integraciones con registros, seguimos ayudando a los desarrolladores a implementar la seguridad de contenedores sin complicaciones. Los desarrolladores pueden probar y monitorear fácilmente las imágenes de sus registros para detectar vulnerabilidades recién descubiertas y elegir cómo recibir las alertas correspondientes.
Cómo empezar con la integración de Docker Hub
Ahora está disponible una nueva opción de integración con Docker Hub en la página de Integraciones de snyk.io, como se muestra en la siguiente imagen:
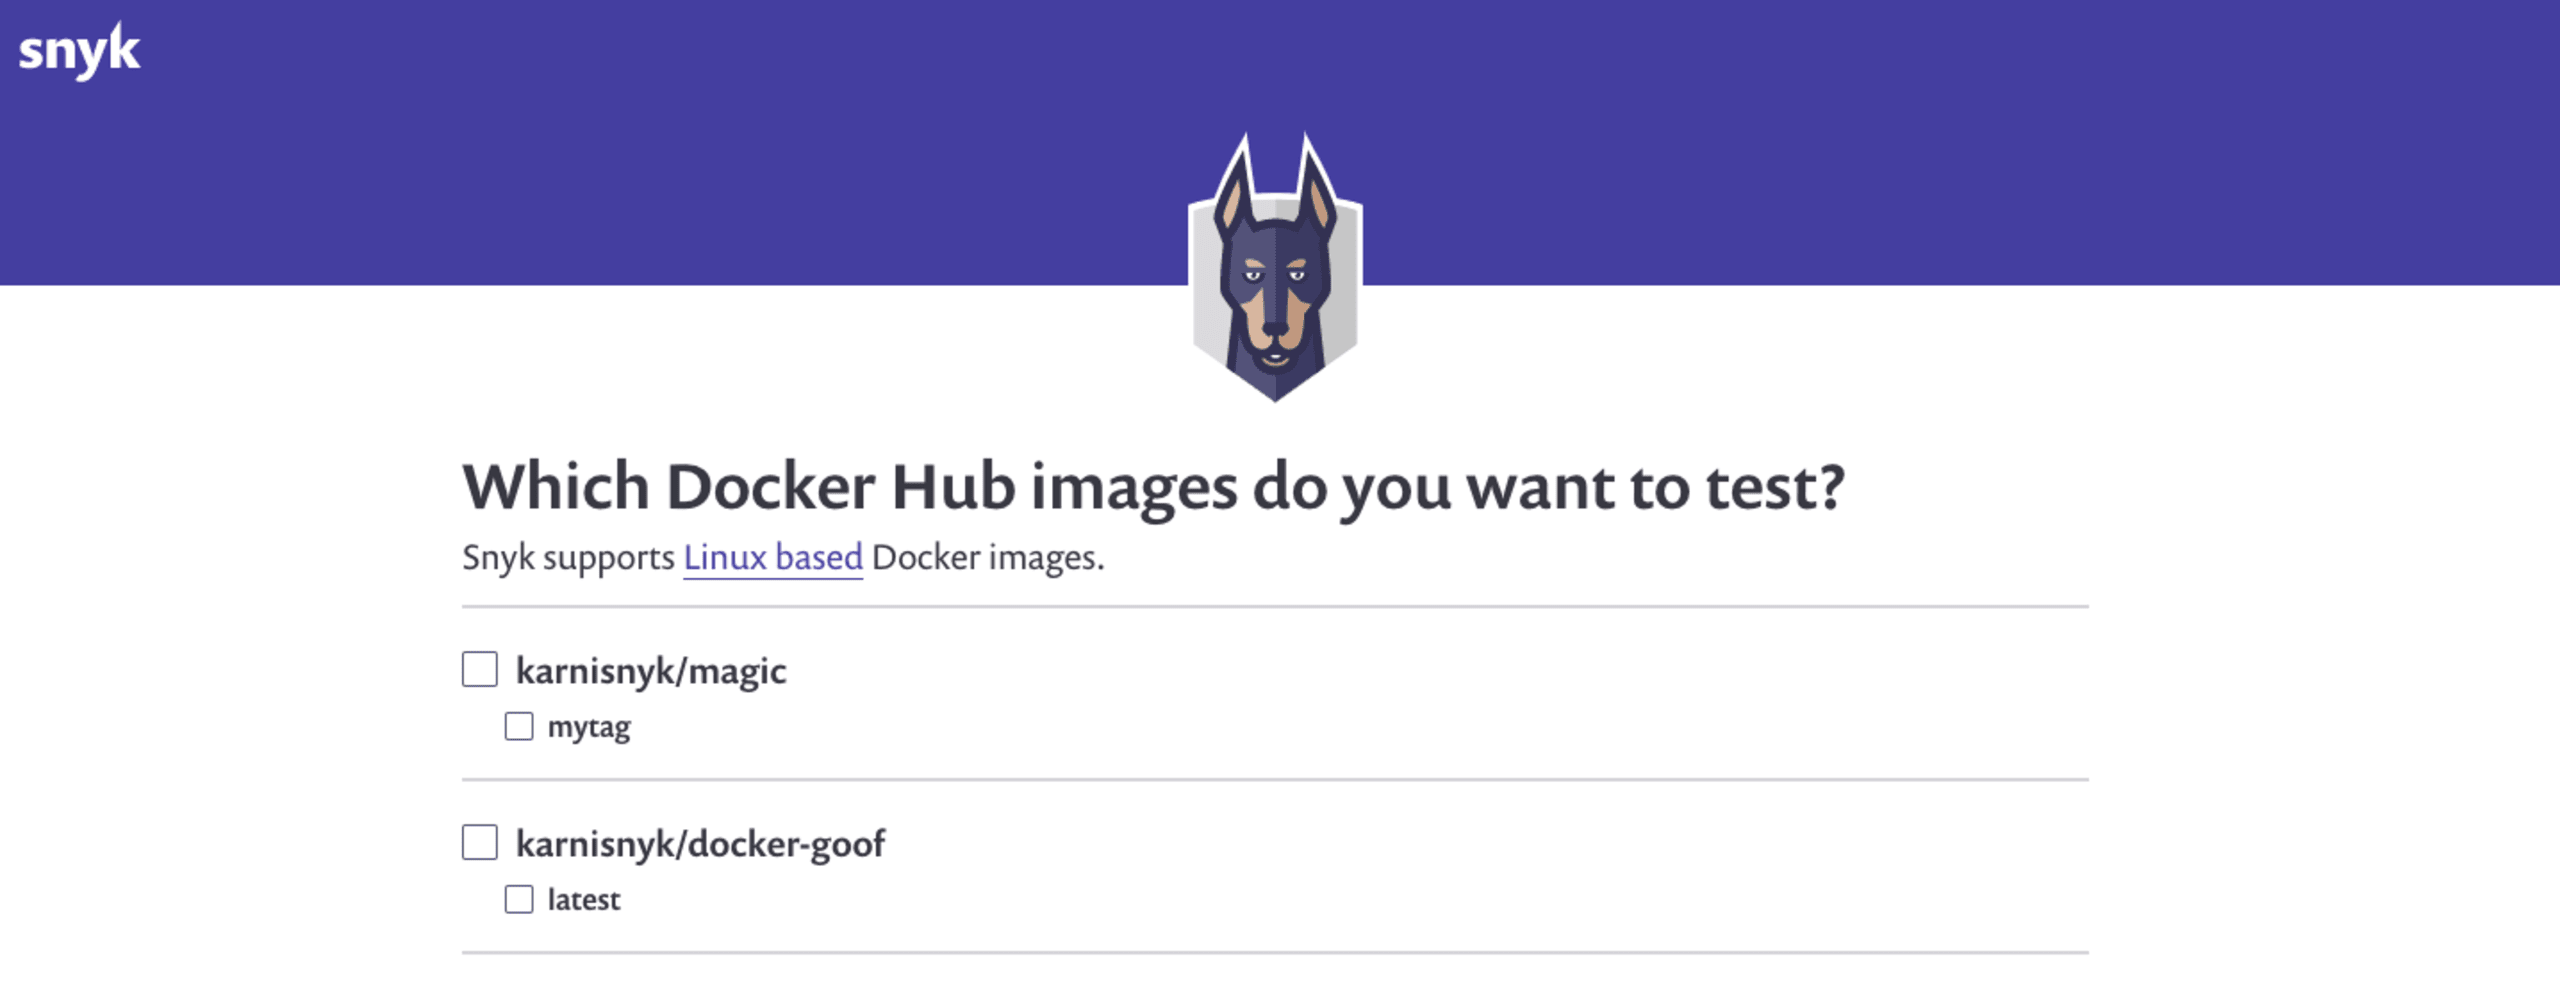
Una vez que configures la integración, puedes seleccionar e importar tus imágenes como proyectos nuevos en Snyk.
La siguiente imagen muestra la lista de repositorios y etiquetas de Docker Hub:
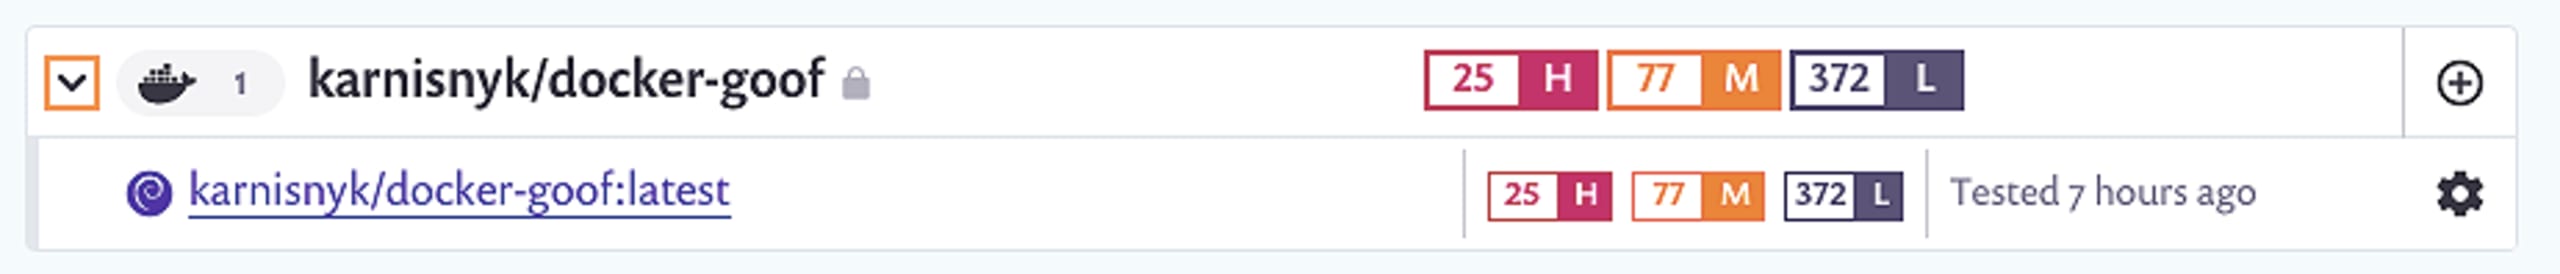
Una vez importados, los proyectos se agrupan según tus repositorios de Docker Hub y puedes usar el nuevo filtro dedicado para ver solo tus proyectos de Docker Hub. Snyk monitorea estas imágenes y las analiza periódicamente según la configuración de alertas.
Obtén recomendaciones óptimas para corregir la imagen base al agregar tu Dockerfile
Para obtener recomendaciones de corrección más completas, puedes vincular el Dockerfile de la imagen que se encuentra en los repositorios de Git. En la lista de proyectos, haz clic en el ícono de configuración del proyecto que quieras probar para vincularlo con el repositorio de Git y el Dockerfile correspondientes, como en el siguiente ejemplo:
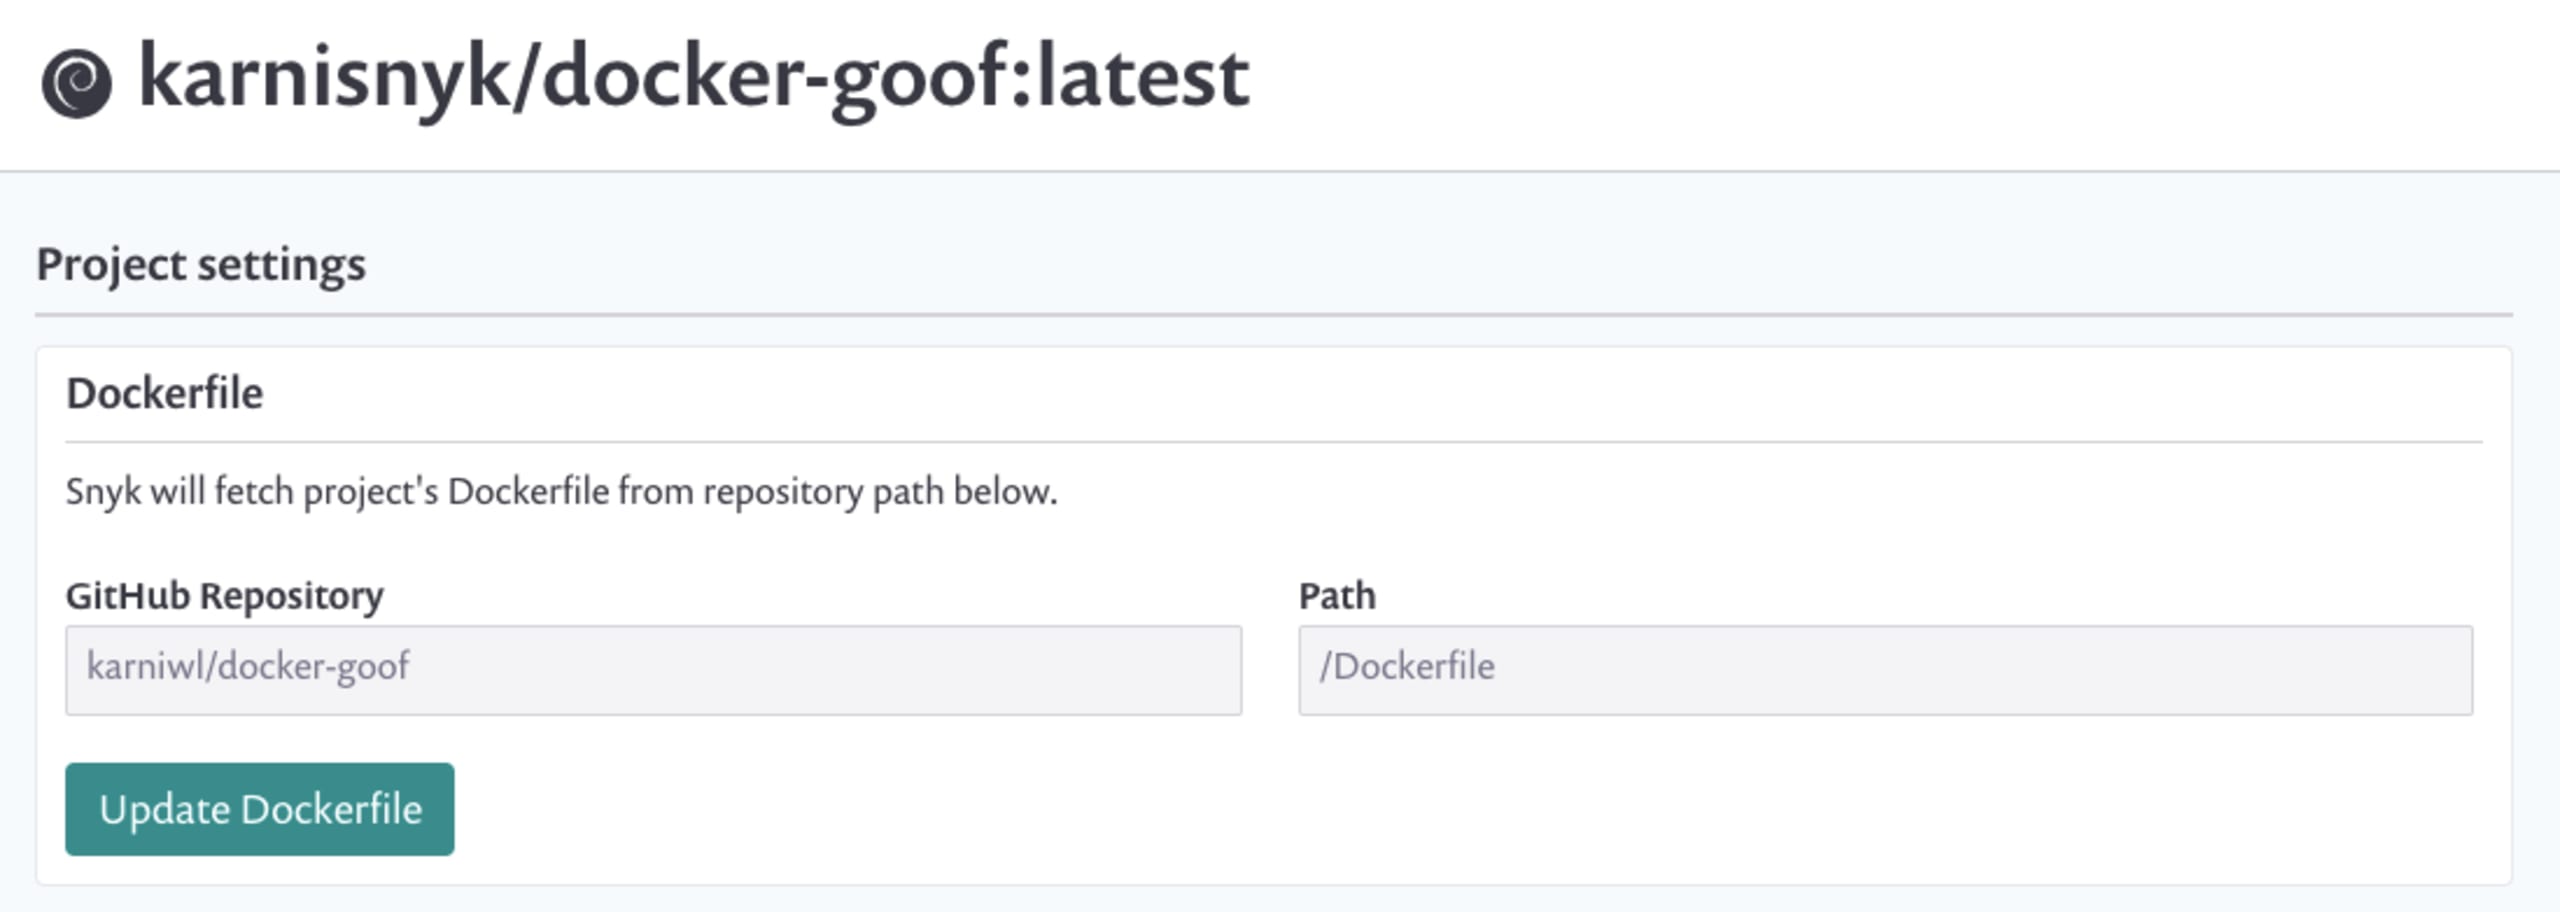
Una vez agregado, Snyk ofrece recomendaciones óptimas para actualizar tu imagen base a una versión más segura; si la imagen base que usas está desactualizada, Snyk recomienda volver a compilarla.
Una vez agregado, las recomendaciones de Snyk pueden incluir:
Actualizaciones menores: la actualización menor disponible más segura y conveniente
Actualizaciones mayores: una opción de actualización mayor que reduce más vulnerabilidades, pero implica un mayor riesgo
Actualizaciones alternativas: opciones viables de otras imágenes base para reemplazar la imagen actual y reducir al mínimo las vulnerabilidades.
Si tu imagen base está desactualizada, Snyk también recomienda volver a compilarla.
A continuación, se muestra un ejemplo de estas recomendaciones:

Para obtener más información sobre nuestra solución de gestión de vulnerabilidades en contenedores, consulta nuestra nueva documentación.
¡Pronto compartiremos más novedades!
Seguridad de contenedores centrada en los desarrolladores
Snyk encuentra y corrige automáticamente vulnerabilidades en imágenes de contenedores y cargas de trabajo de Kubernetes.