Prevén vulnerabilidades del OWASP Top 10 con la nueva ruta de aprendizaje de Snyk Learn

17 de enero de 2023
0 minutos de lecturaLas fiestas terminaron, ¡pero los regalos siguen llegando! Te presentamos las rutas de aprendizaje de Snyk Learn. ¡Nuestra oferta gratuita de formación en seguridad para desarrolladores acaba de mejorar! Snyk Learn ofrece formación gratuita y de alta calidad para desarrolladores, creada por expertos en seguridad.
Sabemos que afuera hace frío. También sabemos que quizá nos cueste un poco arrancar después de las fiestas. ¿Correos? La bandeja de entrada ya no está en cero. ¿Mensajes de Slack? Demasiados para contar. Así que, aunque el clima y tu bandeja de entrada sean desalentadores, ¡Snyk Learn está aquí para ofrecerte algo que te alegrará el día!
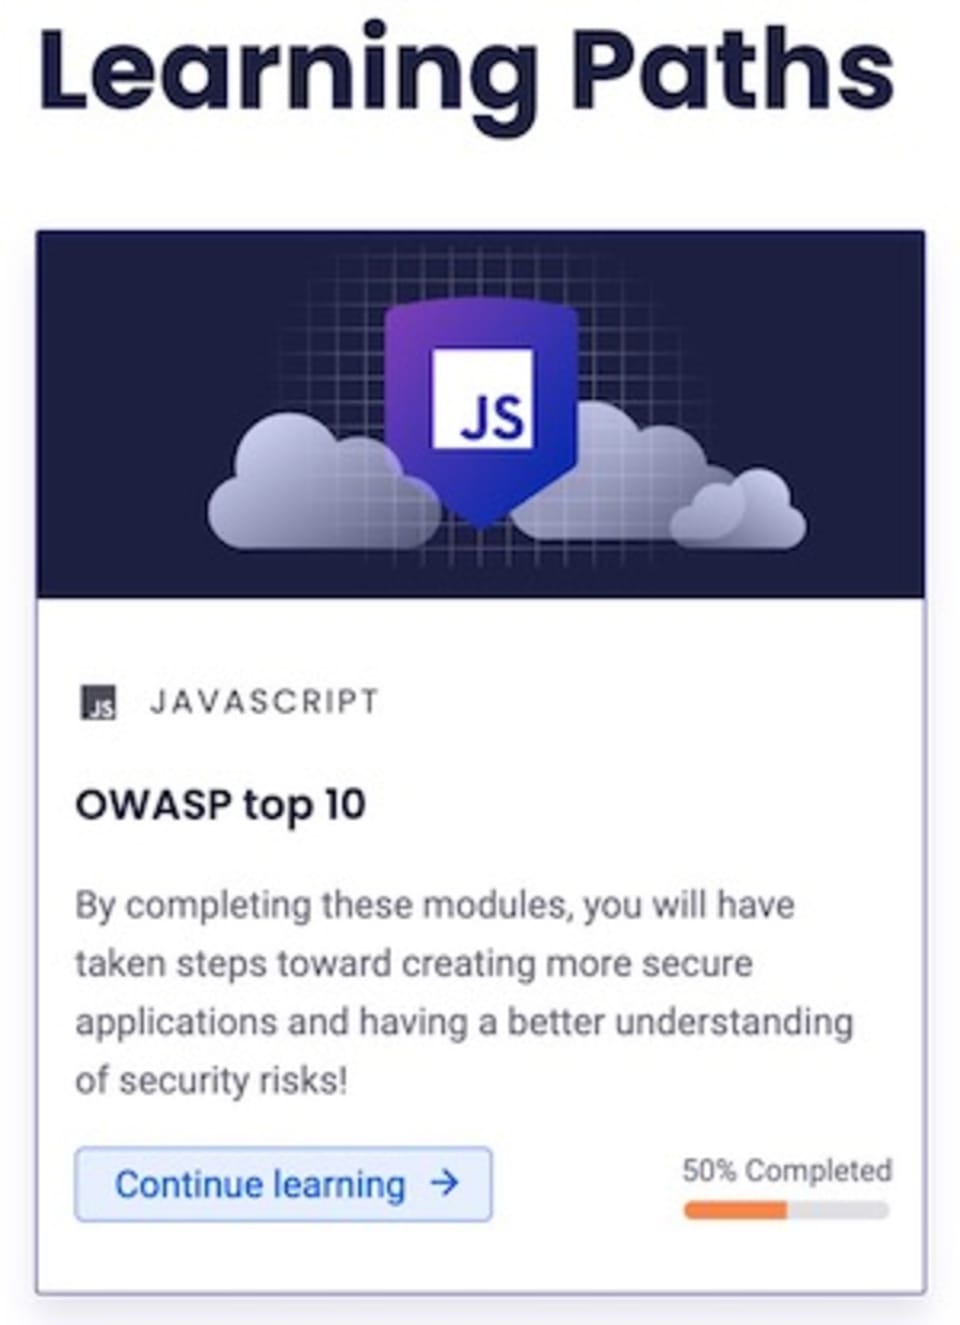
Las rutas de aprendizaje de Snyk Learn son un excelente recurso para que los desarrolladores mejoren sus habilidades y conocimientos. Están diseñadas para guiarte en un recorrido estructurado. Ofrecemos muchas lecciones, pero ahora te damos un punto de partida.
Una de las mejores cosas de nuestras lecciones es que puedes aprender a tu propio ritmo. Sabemos que no puedes hacer un curso de 40 horas mientras trabajas, y no queremos que sacrifiques tus días de vacaciones para aprender sobre vulnerabilidades. Dividimos nuestros temas en lecciones breves para que puedas incluirlas fácilmente en tu apretada agenda.
Primera ruta: el OWASP Top 10
Nuestra primera ruta de aprendizaje es sobre el OWASP Top 10, una lista ampliamente reconocida de los riesgos de seguridad más críticos para las aplicaciones web. Empezamos con el OWASP Top 10 porque es una lista ampliamente reconocida de los riesgos de seguridad más críticos para las aplicaciones web. Ofrece a las organizaciones un marco para priorizar sus esfuerzos a fin de abordar estos riesgos y les ayuda a garantizar la seguridad de sus aplicaciones. Al abordar los riesgos del OWASP Top 10, las organizaciones pueden reducir la probabilidad de sufrir un ciberataque exitoso y proteger los datos confidenciales.
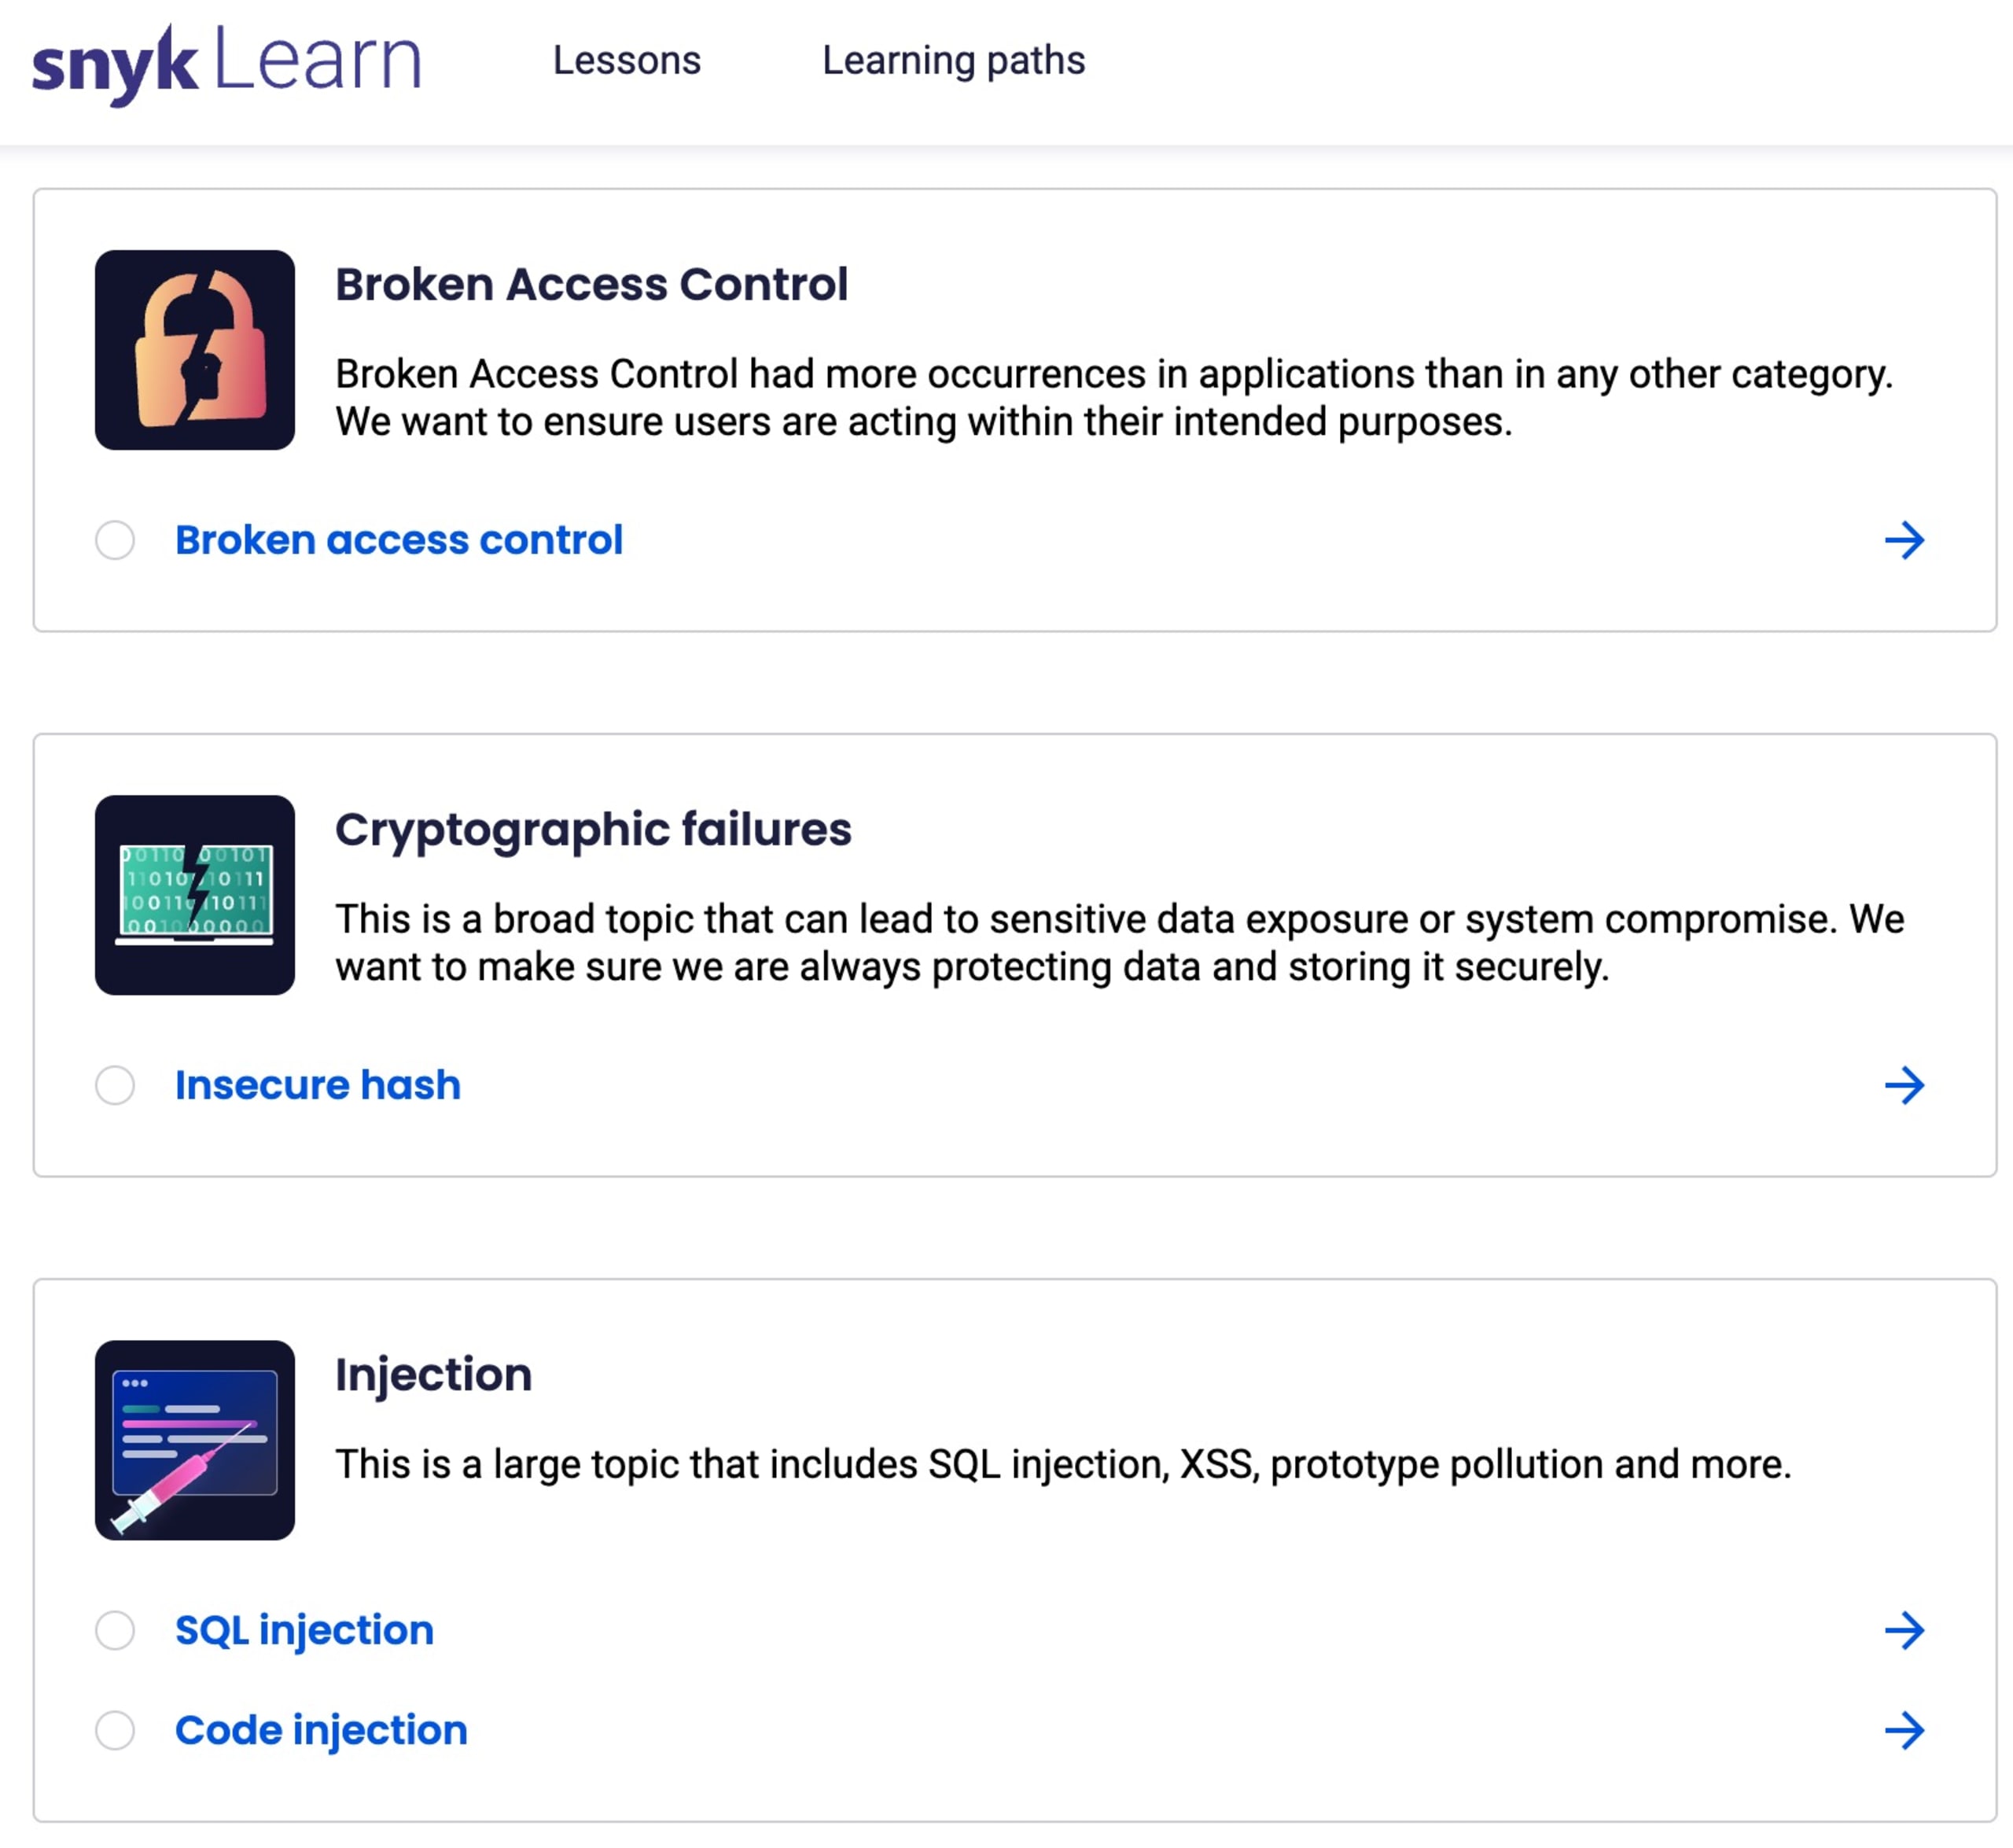
En esta ruta de aprendizaje, abordamos todas las vulnerabilidades: fallas en el control de acceso, fallas criptográficas, inyección, diseño inseguro, errores de configuración de seguridad, componentes vulnerables y obsoletos, fallas de identificación y autenticación, fallas de integridad de software y datos, registro y monitoreo de seguridad, y falsificación de solicitudes del lado del servidor.
Cada lección explica en detalle en qué consiste la vulnerabilidad, cómo puede tener éxito el ataque y, lo más importante, cómo corregirla.
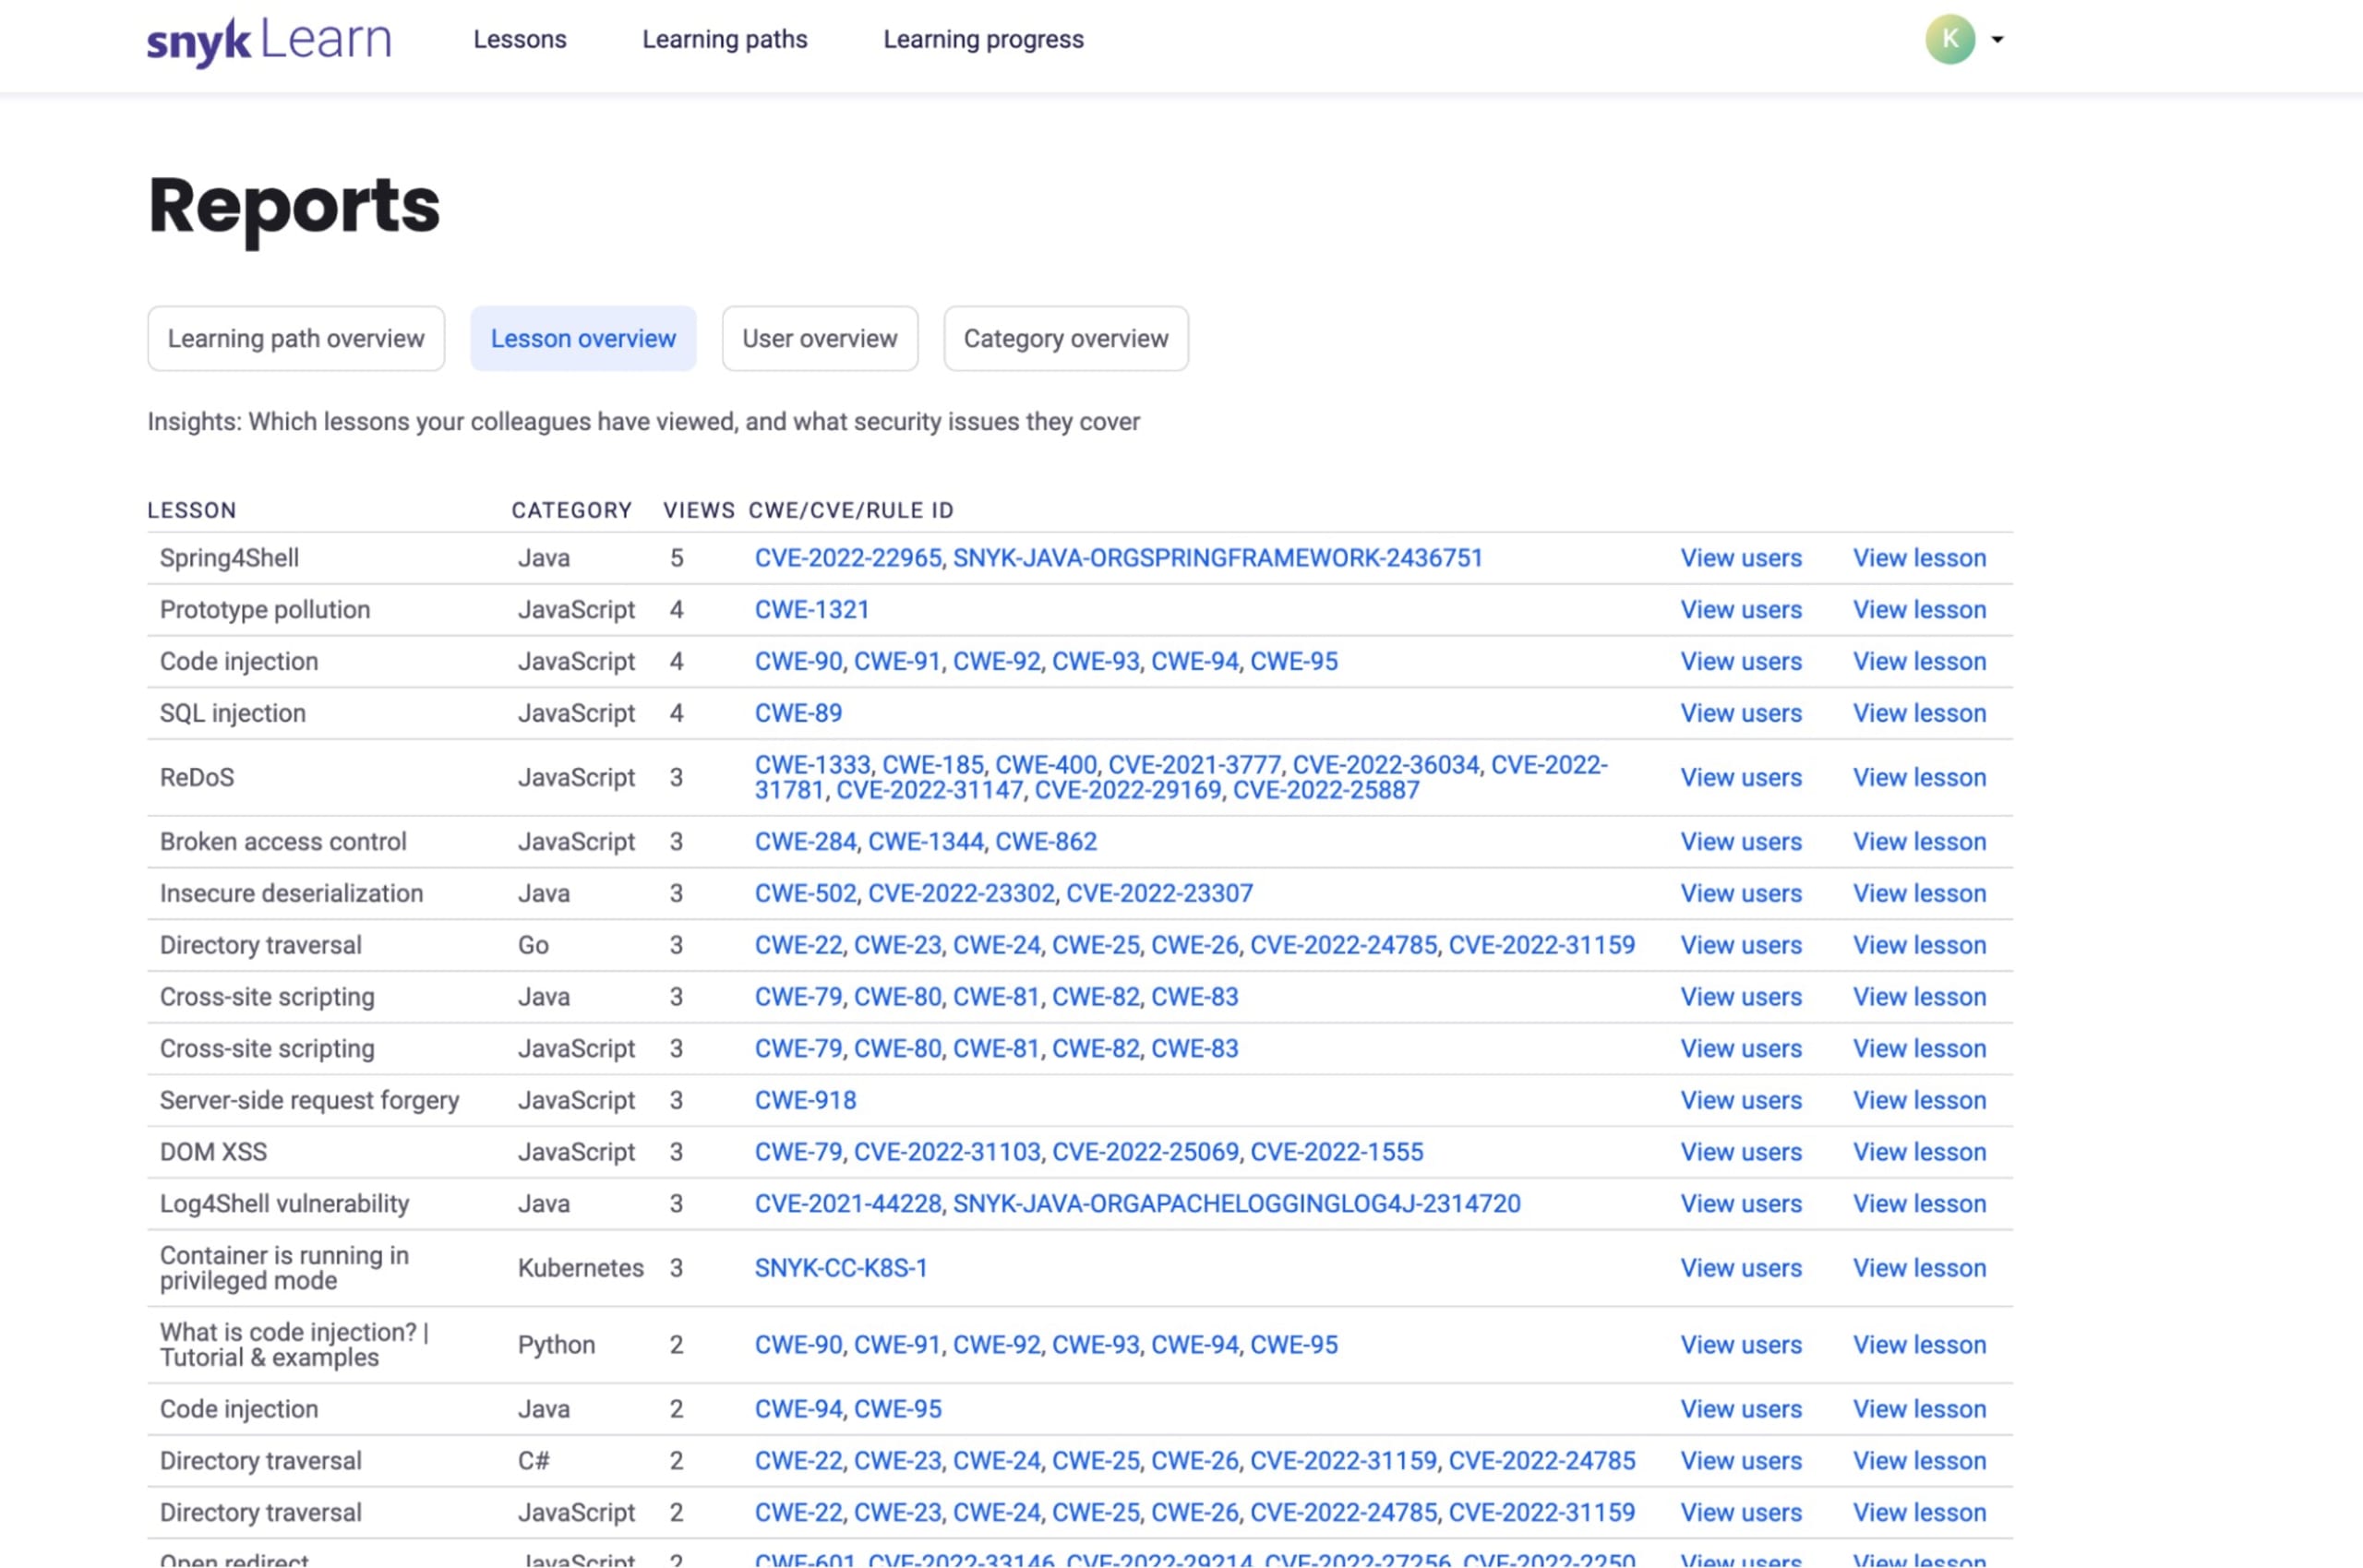
Además, para quienes quieren seguir el progreso de su equipo (o simplemente disfrutan de los informes), agregamos informes para que los administradores puedan ver quién completó una ruta de aprendizaje. Con nuestra herramienta de informes, puedes ver qué lecciones han consultado tus colegas y qué problemas de seguridad abordan. También podrás saber si tus colegas comenzaron o completaron las rutas de aprendizaje.
Empieza hoy tu ruta de aprendizaje
Así que, mientras tomas un café o un té para entrar en calor, ¡prueba las rutas de aprendizaje de Snyk Learn! Con un enfoque flexible y adaptable, y mucha información valiosa, las rutas de aprendizaje son el recurso ideal para cualquier desarrollador que quiera mejorar sus habilidades y conocimientos de seguridad.
Y, cuando estés allí, explora el resto de Snyk Learn para practicar con una amplia variedad de vulnerabilidades en distintos ecosistemas. Por ejemplo:
Cross-site scripting en C#
Inyección LDAP en Python
Vulnerabilidad Log4Shell en Java
Inyección de código en PHP
Recorrido de directorios en Go


